


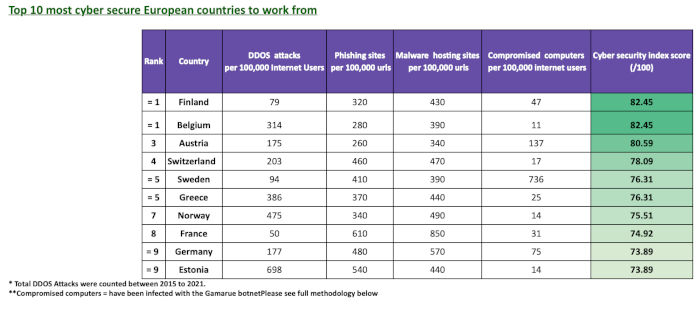
鉴于此,Indusface 正在探索哪些国家最适合企业允许员工远程办公。他们正在根据网络安全数据(包括 DDoS 攻击、钓鱼网站、恶意软件托管网站和受感染计算机)创建指数评分。Indusface 的创始人兼总裁 Venky Sundar 还为小型企业提供了六条确保网络安全的建议。.
主要发现:
芬兰和比利时被评为欧洲网络安全最安全的国家,最适合企业允许员工远程办公,其网络安全指数得分为 82.45 分(满分 100 分)。
奥地利排名第三,得分为 80.59 分,并且是排名前十的欧洲国家中恶意软件托管和钓鱼网站数量最少的国家。
网络安全最差的国家是保加利亚,指数得分为 51.92 分(满分 100 分)。Indusface
的创始人兼总裁 Venky Sundar 为远程办公提供了六条网络安全建议。
Indusface 表示,芬兰和比利时并列为欧洲最安全的允许员工远程办公的国家,两国的网络安全得分均为 82.45 分(满分 100 分)。.
2015年至2021年间,芬兰遭受的DDoS攻击数量位居全球第二低(79次),仅比欧洲十大受攻击国家中最少的法国多29次。这对企业而言是一个值得重视的因素,因为成功的DDoS攻击可能会导致网站瘫痪,并摧毁其赖以生存的所有服务器和连接。.
比利时每10万互联网用户中受感染计算机数量最少(仅为11台),这一事实使其位居榜首。感染Gamarue僵尸网络的计算机为黑客敞开了大门,使他们更容易控制贵公司的数据和设备。此外,比利时在欧洲10个恶意软件托管网站数量最少的国家中排名第二,平均每10万个URL中仅有390个网站。.
欧洲网络安全排名第三的国家是奥地利,其网络安全指数总分为 80.59/100。该国每 10 万个 URL 中恶意软件托管网站 (34 个) 和网络钓鱼网站 (260 个) 的数量最少,这意味着该国可能包含恶意软件或进行欺骗的网站较少,企业因此不必过于担心机密信息被盗。.
瑞士排名第四,网络安全指数得分为 78.09/100。瑞典和希腊并列第五,得分为 76.31/100。.
 欧洲网络安全最差的5个国家,最适合工作
保加利亚是欧洲企业允许员工远程办公安全性最低的国家之一,其网络安全总分仅为 51.82 分(满分 100 分)。该国每 10 万个网址中就有 1220 个钓鱼网站和 1170 个恶意软件托管网站,因此,保加利亚的企业在识别网站是否合法时需要格外谨慎。.
塞尔维亚每 10 万互联网用户中被入侵的计算机数量位居前列(1467 台),这导致其网络安全得分仅为 53.83,成为欧洲网络安全程度第二低的国家。.
Indusface创始人兼总裁Venky Sundar就全球远程办公发表评论:
通过远程办公吸引顶尖人才可以彻底改变您的业务。然而,这也使您的数据和敏感资产容易受到黑客攻击。因此,做好应对远程办公安全风险的准备至关重要。在全球范围内招聘人才时,需要考虑以下几个关键点:
首先,您可以考虑哪些国家较少受到黑客攻击,对您的网络安全构成的风险较小。.
“其次,要看看数据安全方面的法规。例如,GDPR 可能是数据安全领域的黄金标准。”.
“第三,调查执法部门。这可以表明网络犯罪分子受到惩罚的速度有多快。”.
第四,要留意政府补助。网络安全补助通常会发放给中小企业,而中小企业往往更容易受到攻击。.
“第五,一代人的网络安全意识水平也会影响黑客实施网络犯罪的可能性。”.
Indusface 的创始人兼总裁 Venky Sundar 为正在实施远程或混合办公模式的公司提供了六条关键建议:
“确保远程办公安全并非一蹴而就;相反,确保远程办公的安全访问应该是员工持续培训和企业文化的重要组成部分。以下是确保公司远程办公安全的八项最佳实践:
1. 创建强身份验证。
首先,在远程员工访问公司数据和资产之前,必须先对其进行身份验证。这样,您就可以建立针对其身份的操作审计跟踪。
2. 更新系统并加密设备。
过时的技术可能为黑客打开方便之门,他们可能会窃取信用卡凭证等信息。此类事件将对贵公司的声誉和网络安全造成毁灭性打击。强烈建议您更新所有设备并使用 SSL 证书进行加密。
3. 应对内部安全风险。
不良的工作习惯可能导致恶意软件或勒索软件攻击,从而危及公司和客户的安全。我们强烈建议您为员工组织全面的网络安全培训,并使其更具吸引力。您可以创建钓鱼邮件模拟器,让团队成员参与培训,从而直观地了解潜在的危险。
4. 避免使用弱密码或重复密码。
许多公司在多个账户中使用重复密码。研究表明,黑客正是利用弱密码入侵销售点终端。建议使用自动密码生成器为全公司创建强密码。
5. 仅将文件上传到安全系统。
黑客可能会上传包含恶意代码的文件,这些恶意代码可以直接在您的服务器上运行。因此,务必避免将数据存储在未加密的存储设备上、将数据留在未受保护的设备上,以及将敏感信息直接作为附件添加到电子邮件中。
6. Web应用程序安全:
同时使用开源内容管理系统(CMS)和云端应用程序会增加远程办公的风险。批准Web应用程序的购买和免费下载应纳入您的安全策略。
https://www.indusface.com/的链接,因为链接的署名有助于我们继续为您提供可能对您有用的数据。链接的署名也有助于我们在未来继续为您提供可能对您有用的内容。
方法论
1. Indusface开展了以下研究,分析了各国历史网络攻击数据,以确定最安全的运营地点。2
. 首先,从数字攻击地图(Digital Attack Map)获取了2015年至2021年间检测到的网络攻击数据。然后,对该数据集进行清理,并按国家/地区进行汇总,以确定攻击总数及其按攻击类型分布的情况。3
. 接下来,使用Python数据挖掘工具从90多份微软安全情报报告(2017年)中提取网络安全统计数据,从而得到一个包含钓鱼网站、恶意软件托管网站和受感染计算机(Gamarue僵尸网络的一部分)数量的综合数据集。4
. 先前收集的钓鱼网站和恶意软件托管网站数据以每10万个URL为单位进行呈现,而受感染计算机和DDoS攻击数据则以每10万互联网用户为单位进行呈现。5
. 然后,综合考虑以上四个因素,计算出一个网络安全评分指数,以评估每个国家/地区作为工作目的地的适宜性。
6. 数据收集于 2023 年 6 月,截至该日期为准确数据。







