


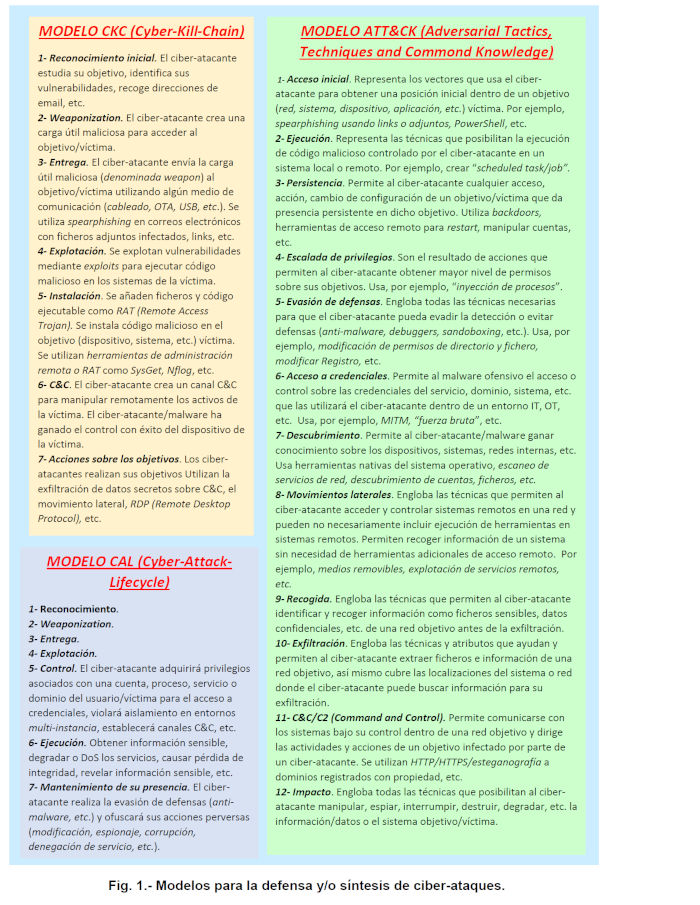
介绍。.
DAIM(防御性高级智能恶意软件)/ MIAD(防御性高级智能恶意软件)不仅限于保护和防御我们(阻止、中和、停用、禁用、清除等)免受攻击性恶意软件的网络攻击,而且还保护和防御我们免受任何其他类型的网络攻击(基于攻击性网络攻击者/黑客、人机、人工智能机器人集群、自动化恶意软件网络武器、网络犯罪分子、破解者等)。.
DAIM(防御与信息管理)系统主动防御、阻止和预防任何针对网络安全和隐私(包括物理/模拟世界和网络空间)任何要素或组件的网络攻击(基于恶意操作、情境、行动、流程、程序、策略、技术等)。让我们来探讨一下DAIM所使用的网络安全和隐私系统针对攻击性网络攻击提供的主要资产、要素、组件、因素和维度。DAIM整合了人工智能(深度神经网络、卷积神经网络、智能代理、机器学习、遗传算法、深度学习、模糊集、自然语言处理、专家系统等)、大数据/数据分析、信息技术、技术、技术、零阈值技术、零知识、信息技术、操作手册/业务连续性、法规(例如NIST、ISO-27002:2022、ISO-23247、IEC-62443等)等技术的共生关系。.
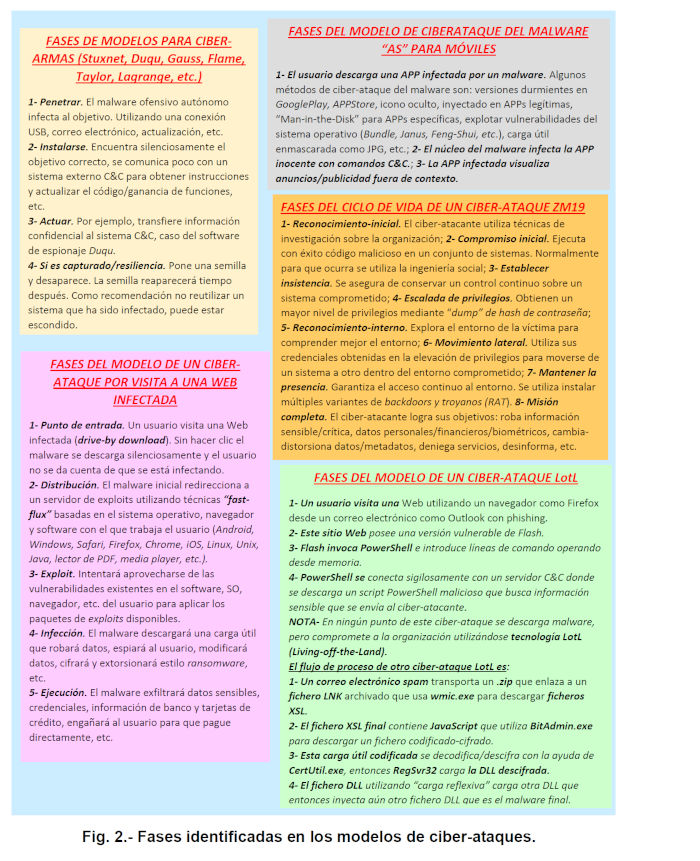 DAIM 运用可见和不可见手段抵御网络攻击。DAIM
旨在消除、阻止、禁用、缓解等任何恶意企图,这些企图旨在针对构成网络安全和隐私的无数维度(例如以下方面)进行各种类型的操作、行动、策略、移动、隐藏等:
(1)保密性-隐私。.
DAIM 负责阻止和防止任何未经授权的实体对信息进行监控、窃取和披露的企图,这些信息涉及来自(商业、情报、军事、秘密、私人、关键、敏感数据、密码凭证、私钥和密钥、令牌、PII(个人身份信息)、实体的活动和运营、健康数据、银行借记卡/信用卡号以及超市的会员支付号码、应用程序等)的数据。可能的攻击性网络攻击包括:间谍活动(针对个人、公司、国家等,使用网络武器间谍软件(例如 NSO 集团的 Pegasus、Candiru 的 Sourgum 等),拦截通信并访问设备(手机、平板电脑、PC 等)的所有内容,例如日历、网络摄像头、麦克风、照片、视频等)和相关云(云/雾/边缘;部署在边缘的应用程序通常使用容器),利用多种网络攻击向量,例如漏洞利用(在 JavaScriptCore (jsc) 二进制文件中,以实现 iOS 设备上的代码执行)。.
此漏洞用于在设备重启后保持持久性。Log4j 漏洞和 Log4Shell 漏洞利用程序。Windows 等平台的 InstallerFileTakeOver 漏洞利用程序(例如即时通讯、短信、电子邮件等)、跟踪、监视、监控、徘徊代理、数据包捕获等。拦截(有线、无线、卫星、OTA 等)是指获取系统内部信息或与计算实体或设备之间传输的信息。嗅探器(有线或无线)用于此目的;电磁信号接收器用于非法捕获系统电磁辐射中的敏感信息;数据泄露及其利用电磁辐射进行远程捕获以非法复制计算机屏幕内容和内部计算进程,可以通过将设备或建筑物封闭在金属或塑料法拉第笼中来防止,该法拉第笼可以屏蔽电磁波并提供声学隔离。.
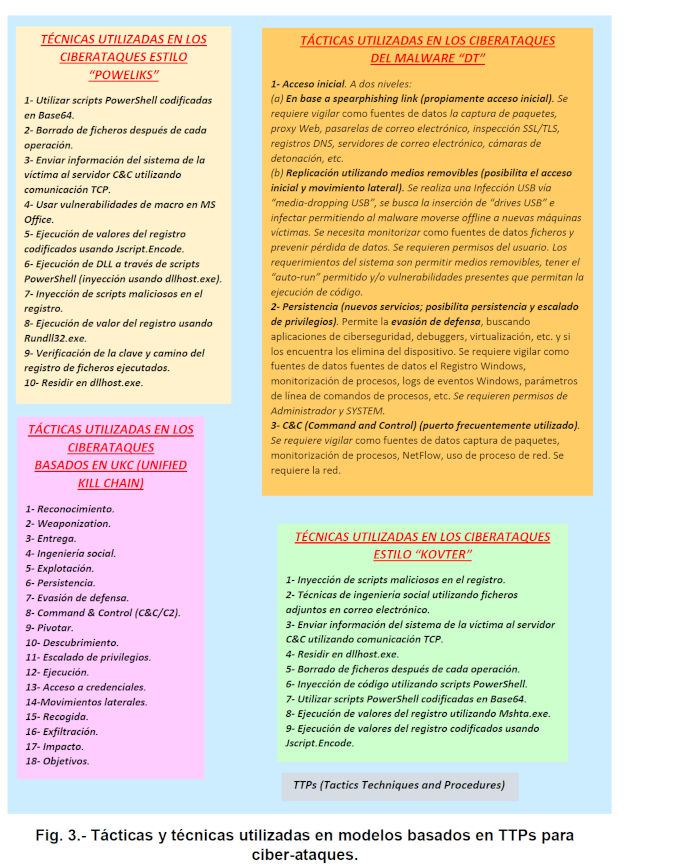 在中间人攻击(MITM)中,从发送方流向接收方的数据会被中间的敌方实体拦截,该实体会复制、窃取、修改数据,然后将其转发给网络攻击者/窃取数据等等。例如,车辆无钥匙进入和启动密码被盗(一种解决方案是将卡片存放在带有电磁屏蔽的金属或塑料法拉第笼中)。另一个例子是近距离感应卡数据被盗,例如银行信用卡。例如,公交车上的犯罪分子可能会使用藏在背包里的非法读卡器来盗刷持卡人的消费;一种解决方案是将卡片存放在法拉第笼中。最后,还有广泛而密集的侦察和窥探活动。数据窃取(是指未经授权从实体或系统中传输、提取或删除信息。我们可以使用键盘记录器(软件或硬件)捕获或窃取我们输入的所有内容的数据)。时间攻击(探索 Web 浏览器缓存的内容,其中存储着密码、密钥等)。.
利用侧信道攻击获取密钥、密码等信息泄露。密码硬编码(由于这些秘密信息以明文形式嵌入程序源代码中,导致密码、私钥/密钥等泄露)。密码攻击(在没有限制重试次数机制的情况下,通过暴力破解、使用键盘记录器、数据包捕获、哈希、字典攻击、木马/间谍软件等手段,在设备和云端获取密码)。利用信任关系和资源共享等手段进行攻击。例如,垃圾桶翻找(包括浏览、搜索和窥探物理和数字垃圾、内存以及网络空间(如云端)中的数据)、会话劫持/窃取(如果受害用户登录并与网络服务器通信,而恶意软件或嗅探器拦截了会话并复制了会话标识符,则恶意软件/网络攻击者可以使用该拦截的会话标识符登录网络服务器。许多网站会恶意地试图保持用户会话处于打开状态)以及数据捕获(利用手机、平板电脑、智能电视、PC、智能儿童玩具(物联网)等设备的摄像头记录我们的言行,基于诸如网络爬虫/间谍软件之类的恶意软件(Agent-Tesla 和 Formbook 是两个常见的间谍软件家族)。这涉及入侵 PC、智能电视、智能手机、平板电脑、智能儿童玩具等设备的摄像头和集成麦克风,这些设备能够看、说、听,并通过电磁波或超声波传输录像。网络犯罪分子)。利用社会工程学(使他们能够从人们那里获取重要信息)。.
对程序(可执行文件、汇编程序、代码等)进行逆向工程可以揭示秘密、提取漏洞和有价值的信息。数据分析与信息管理 (DAIM) 旨在保护任何实体对其生成、通信、存储、知晓或传播(无论是有意还是无意)的信息的机密性,包括其活动(例如,通过跟踪恶意软件、Cookie 等,以及 IP 地址、MAC 地址、URL、密码、银行卡号、生成的健康数据、旅行行程、网络浏览历史、饮食习惯、休闲活动等),实体的地理位置(室内和室外),以及实体的身份和互动对象(在现实世界和网络空间,应用嵌套匿名和加密技术/隐写术)。一些保密性保护技术包括应用多层强大的对称/非对称加密,并结合容错密钥管理、隐写术、秘密碎片化(使用密钥托管/Shamir协议)等。分布式复制备份(或用于恢复被盗、加密、删除或损坏数据的备份副本)将被加密,以确保无人能够窥探,即使在云端也无法做到。此外,还将使用VPN技术(包括代理服务器)、嵌套式去中心化匿名技术、零延迟网络技术、网络分段等。一种名为“不经意传输”(OT)的机制允许实体A复制位于实体B(存储大量内容)上的内容,而实体B并不知道实体A复制了B的哪些内容。此外,实体A每次远程交互只能复制一份内容(确保实体A偏好的保密性,并且A无法得知B持有的其他内容)。一种名为“数字承诺”的机制允许实体A提前预测某个事件(例如,比赛的获胜队伍),并将其承诺给知晓该事件的实体B。为此,实体 A 对预测进行加密(就像把 A 的猜测放进一个带钥匙的虚拟盒子里一样),然后 A 将锁定的虚拟盒子发送给实体 B。.
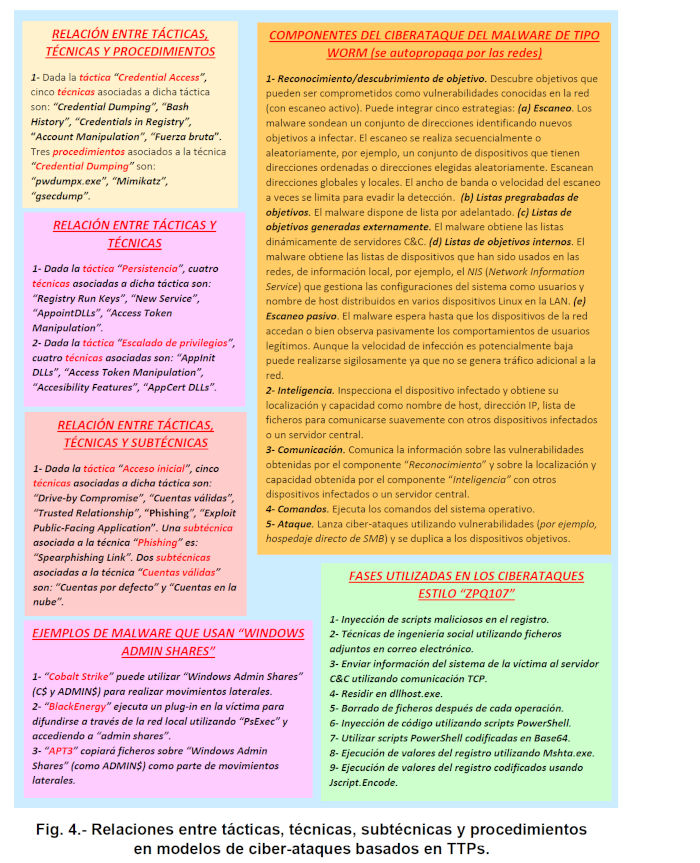 一旦所有人都知道结果,实体 A 就会将加密密钥发送给实体 B——“这就像打开之前发送的虚拟盒子的钥匙”——然后 B 会验证 A 的判断是正确的。这种名为“安全多方计算”(SMPC)的机制允许互不信任的多个实体使用彼此的秘密数据进行共享计算,而无需泄露彼此的秘密数据。另一种针对拥有各自秘密数据的实体组的保密机制是对其数据进行加密(使用全同态加密,这意味着对所有类型的运算:加法、乘法等)的加密。数据被隐藏和加密后,执行相应的运算,最后解密结果,从而为所有实体提供明文结果。保护纸质文件机密性的一种方法是,如果有人未经授权试图打开存放文件的房间或保险箱,则需要在文件上安装焚烧装置。密室投递箱是一种访问控制的封闭空间(例如密室、邮箱、垃圾桶等),里面装有爆炸物,用于存放机密信息。如果未经授权的人员试图访问这些机密信息,保险箱或外壳将会爆炸。蓝牙配对/克隆功能可以将一部手机与另一部手机进行复制/克隆,从而窃取受害者的数据。.
DAIM旨在阻止、禁用和消除由隐写术、潜意识通道、侧信道、电磁辐射、信息共享、云服务器内虚拟机之间的数据泄露、窃听/嗅探器、智能手机、PC、智能电视、闭路电视摄像头、卫星摄像头(利用卫星网络中新发现的漏洞进行恶意卫星监视)、间谍相机、间谍软件/恶意软件、窃听、ping扫描/端口扫描等造成的数据泄露。它可以阻止所有类型的网络浏览、联网/自动驾驶车辆和城市步行等监控尝试。它主动阻止键盘记录器、cookie跟踪器、广告软件、网络入侵、通过电磁辐射进行的数据捕获等等。它还将阻止现实世界(使用无人机、传感器、移动代理等)和网络空间(阻止访问网络浏览器、社交媒体、论坛、元宇宙、暗网等)的监视和侦察活动。DAIM 将遏制盗窃、绑架和勒索(与数据/文件相关:使用勒索软件加密或擦除数据)。它还将遏制人肉搜索软件,这种软件会窃取敏感数据并索要赎金,以此作为不公开数据的交换条件。.
(2)诚信。.
数据访问管理机构 (DAIM) 负责防止/阻止对信息、软件、固件、数据、程序/API、OTA 更新、硬件等的非法修改、丢失或篡改。针对系统完整性的潜在网络攻击包括:伪造或植入,即向系统中引入/注入新的信息、数据、软件、固件甚至硬件(例如,使用 PUF 技术作为解决方案),例如在供应链中;远程访问;受感染的 USB 访问;社会工程攻击等。SIM 卡交换是一种欺诈行为,指未经机主同意非法复制与电话线路关联的 SIM 卡,以冒充机主并访问银行应用程序、电子邮件、社交媒体帐户等机密信息。.
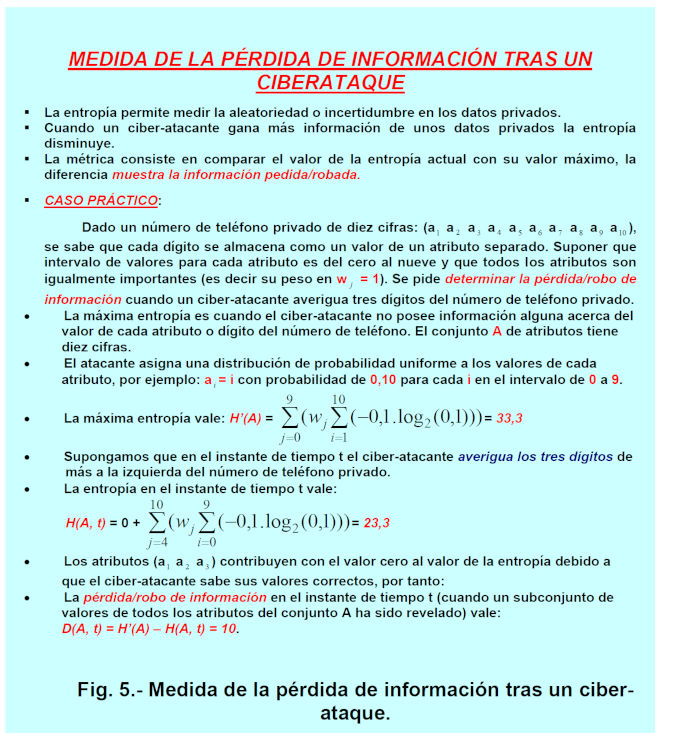 修改包括更改信息、软件、固件、硬件(使用硬件木马)、数据、协议、配置、OTA 更新、现有信息等;例如,更改卫星传输的“数据流”。扭曲或篡改现实(及其包含的一切,例如信息)或散布虚假信息(恶意操纵信息并非新鲜事,但如今,智能主动干预恶意软件、合成媒体/深度伪造(生成超逼真的视频、音频、图像和文本,例如“我国正遭受攻击”、“一颗小行星正在坠落,将毁灭地球上一半的生命”等等)等技术使其危险性急剧上升)。篡改联网/自动驾驶车辆中的传感器数据,使车辆和乘员误以为没有障碍物,而实际上却有,从而导致事故(“假幽灵”)。数据损坏(篡改或降低信息、现有数据、协议、软件、固件、硬件、服务质量等的质量,使其无法使用或被隔离)。ARP欺骗(例如,通过恶意软件更改ARP缓存中MAC/L2和IP/L3地址之间的映射关系,从而允许……)。网络攻击者将自己置于合法发送实体和合法接收实体之间,网络犯罪分子充当中间人,实施中间人攻击(MITM)、身份盗窃和网络攻击,从而损害机密性、完整性、可用性等。DNS投毒或域名劫持(例如,使用恶意软件更改DNS表中IP地址/L3和URL/L5之间的映射关系)、数据篡改(在存储数据之前对其进行更改)以及“香肠式”攻击(将多个小型网络攻击组合成一个大型攻击)都属于网络犯罪。一些保护完整性的机制包括数字签名、哈希函数(例如SHA-512)以及第一纠错码(FEC)(例如Golay和CRC-4048)。如果文件被修改,则可以使用备份进行恢复。硬件完整性保护使用PUF函数,而软固件则使用WORM内存来防止存储信息被修改。.
(3)可用性。.
DAIM旨在防止任何质量下降(例如,影响服务质量 (QoS),如延迟、带宽、速度、抖动等)、中断、性能下降、性能变差、速度减慢或阻止对已授权实体访问资源的访问。DAIM旨在使任何已授权的实体/用户能够随时随地、无延迟地访问资产、服务、设备、网络等。可能的网络攻击包括:拒绝服务 (DoS) 攻击(例如 TCP SYN 洪水攻击)、分布式拒绝服务 (DDoS) 攻击、Ping of Dead 攻击(恶意软件创建并发送大于 65535 字节的 ICMP 数据包,该数据包会分片,到达目的地后无法处理过大的数据量,导致系统崩溃)、Smurf 攻击(一种基于 ICMP/L3 的攻击,它使用来自子网的 ICMP 数据包流量淹没受害者的系统;恶意软件首先 ping 子网的广播地址,现有设备会响应伪造的 IP 地址(目标/受害者系统的地址),从而耗尽受害者系统的带宽和处理资源)、使用射频 (RF) 干扰器以及干扰电磁频谱(以防止使用射频信号打开车辆锁,甚至防止人、警报器、无人机等之间的通信)。.
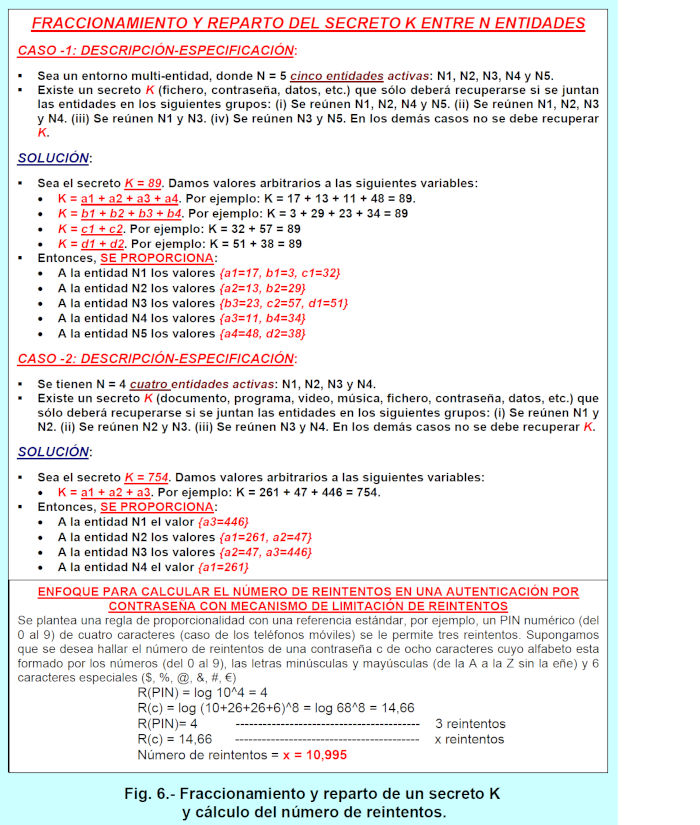 DAIM 将通过应用冗余的反干扰系统来阻止所有类型的恶意干扰尝试,例如缓冲区溢出(导致缓冲区、堆栈或头部溢出)、Fraggle 网络攻击(这是一种基于 UDP/L4 协议(端口 7 和 19)的网络攻击。当大量伪造的 UDP 流量(带有受害者服务器的 IP 地址)被发送到路由器的广播地址时,就会出现问题;受害者服务器会尝试响应从路由器收到的所有数据包,但数据包的洪流会持续不断,最终导致受害者服务器因额外的活动而崩溃)、Land 网络攻击(恶意软件使用受害者的 IP 地址以及源地址和目标地址向受害者发送伪造的 SYN 数据包。结果是受害者不断地响应自身,最终导致系统/受害者崩溃)、电气干扰(这些干扰旨在干扰、中断服务,甚至损坏硬件;它们包括停电、电流扰动、电流波动、微停电、频率/电压变化、停电)。停电、燃气中断、铁路中断等。DAIM 将利用分布式冗余的 UPS/SAI 系统(具备电信号调节功能)阻止所有类型的恶意切断电力流的企图,包括:电压尖峰、电压骤降、电压骤降(由于变压器故障、电力需求过高等各种原因造成的电压下降)、电压浪涌等(这些情况通过 UPS/SAI、线路调节器、备用发电机等来应对),以及对物理环境的攻击(温度、水、湿度、灰尘、气体、火灾、电磁脉冲(EMP;可干扰其影响范围内的所有电子设备)、石墨弹和中子弹、地震、海啸、太阳风暴、封锁电磁频谱以阻止通信等)。为了保障可用性和可访问性,系统采用了故障转移、容错、冗余和网络弹性机制,并辅以备份(DAIM 将利用一组地理位置分散的冗余备份系统,阻止所有恶意删除、劫持、篡改等信息的行为)。此外,系统还采用了不间断电源 (UPS)、多个电源供应商以及配备直流/交流逆变器的电池组。“死亡开关”能够检测设备或人员是否已失效或死亡,并触发相应的应对措施。.
降级(降低系统、服务、组件等的性能或效能)。中断(丧失使用网络资产(系统、服务、网络物理系统、网络等)的任何能力)。损坏(改变现有信息或数据、协议、软件、固件等的质量,使其无法使用或访问)。干扰(干扰GPS等卫星信号)会扰乱特定区域的移动和车载导航系统。卫星与地面通信双向干扰会阻止卫星发送或接收信息。.
最后几点思考。
利用社会工程学的网络攻击可分为两种类型:狩猎型(旨在通过与目标进行最少的互动来提取信息)和耕耘型(旨在建立长期的持续关系,以利用受害者并提取大量信息)。据 F5 Labs 的数据,2020 年 1 月至 2021 年 3 月期间,DDoS 网络攻击增长了 55%,其中 54% 的攻击使用了多种网络攻击途径。Gartner 预测,到 2023 年,60% 的组织/公司将逐步淘汰 VPN,转而采用零信任 (ZT) 网络访问。根据 OSCINR(开源网络安全情报网络和资源)的数据,60% 的医疗设备(物联网医疗、家用电器等)缺乏补丁/更新。
参考文献:
- Areitio, J. “信息安全:网络、计算和信息系统”。Cengage Learning-Paraninfo 出版社。2021 年。
- Areitio, J. “高级智能恶意软件的双重性(攻击性和防御性)、行动点和透明扩展操作”。《Conectrónica》杂志。第 245 期。2021 年 10 月。
- Areitio, J. “高级防御性智能恶意软件的设计与合成要素和方法”。《Conectrónica》杂志。第 246 期。2021 年 11 月。
- Areitio, J. “高级防御性智能恶意软件的开发:攻击性恶意软件行为的中和”。《Conectrónica》杂志。第 247 期。2022 年 2 月。
- Areitio, J. “高级防御性智能恶意软件的自动行为”。《Conectrónica》杂志。第248期,2022年3月。-
Areitio, J.,“探索DAIM/MIAD使用的封锁操作的动态”。《Conectrónica》杂志。第249期,2022年4月。-
Areitio, J.,“DAIM/MIAD针对进攻性网络攻击所策划的低级别防御和保护行动”。《Conectrónica》杂志。第250期,2022年5-6月。-
Areitio, J.,“DAIM/MIAD针对利用隐私秘密的进攻性网络攻击的新行动领域——网络安全”。《Conectrónica》杂志。第251期,2022年9月。-
Kaschner, H.,“网络危机管理:危机管理和危机沟通实用手册”。Springer出版社。 2022年
- Velu, VK,《精通Kali Linux高级渗透测试:使用Metasploit、Nmap、Wireshark和Burp Suite成为网络安全道德黑客专家》。Packt出版社。2022年
- Zegart, AB,《间谍、谎言与算法:美国情报的历史与未来》。普林斯顿大学出版社。2022年
- Wittkop, J.,《现代企业网络安全手册:防止数据泄露和网络攻击的端到端指南》。Packt出版社。2022年
- Bravo, C.和Kitchen, D.,《精通防御性安全:保护Windows、Linux、物联网和云基础设施的有效技术》。Packt出版社。2022年
- DiMaggio, J.,《网络战的艺术:间谍活动、勒索软件和有组织网络犯罪调查员指南》。Not Starch出版社。 2022年
- Mansour, G.,《不可破解:你的网络安全手册:在不安全的世界中重建网络安全》。Writes出版社。2020年
- Grimes, RA,《勒索软件防护手册》。Wiley出版社。2021年
- Batina, L.、Bäck, T.、Buhan, I.和Picek, S.,《安全与人工智能:跨学科方法》。Springer出版社。2022年
- Skulkin, O.,《勒索软件攻击事件响应技术:了解现代勒索软件攻击并构建事件响应策略以应对它们》。Packt出版社。2022年。







