KNX Secure 的 3 个主要特性:
• 数据完整性
防止攻击者通过注入篡改后的代码来获取控制权。在 KNX 系统中,通过向每条消息添加身份验证码来确保这一点:该嵌入式代码用于验证消息是否被篡改,以及它是否确实来自可信来源。.
• 当前代码
攻击者可以录制帧而不篡改内容,以便稍后回放。在 KNX Data Secure 中,使用序列号保证代码的时效性;而在 KNX IP Secure 中,则使用序列标识符。.
• 保密性
网络流量加密可确保攻击者尽可能少地获取实际传输的数据信息。通过启用 KNX 网络流量加密,KNX 设备至少可保证使用 AES-128 CCM 算法和非对称密钥进行加密。KNX
Secure 包括 KNX IP Secure(IP 介质)和 KNX Data Secure(TP/RF 介质)。KNX IP Secure 用于暴露于外部 IP 网络(例如互联网)的 KNX 安装(通常是其骨干网)。KNX Data Secure 用于未暴露于外部 IP 网络的 KNX 安装。本文重点介绍 KNX Data Secure。每个 KNX Data Secure 产品都附带一个唯一的 FDSK(工厂设备配置密钥),如图 1 所示。将设备密钥添加到 ETS 项目后,它将自动设置。这意味着用户无法手动定义或修改密钥,并且密钥始终不可见。此后,设备仅接受该密钥以进行后续的 ETS 配置。除非将设备恢复出厂设置,否则后续通信中将不再使用 FDSK,恢复出厂设置后,设备上的所有数据都将被清除。
KNX 数据安全功能只能与支持并已启用数据安全功能的设备配合使用。但是,如果不需要安全通信,KNX 数据安全设备也可以与其他不支持此标准的 KNX 设备配合使用。有两种方法可以让支持安全传输的设备与不支持安全传输的设备协同工作。
第一种方法是在 KNX 数据安全设备上禁用安全传输(图 2)。在这种情况下,禁用 KNX 数据安全功能的设备将像未启用 KNX
数据安全功能的设备一样运行。第二种方法是将组地址单独配置为“关闭”或“自动”(图 3)。然后,它可以链接到已启用或已禁用安全功能的设备的组对象。KNX 数据安全设备中的所有功能对象都可以根据不同的需求配置不同的安全级别。例如,触摸面板控制对象可以配置为安全传输,而执行器对象可以配置为非安全传输。
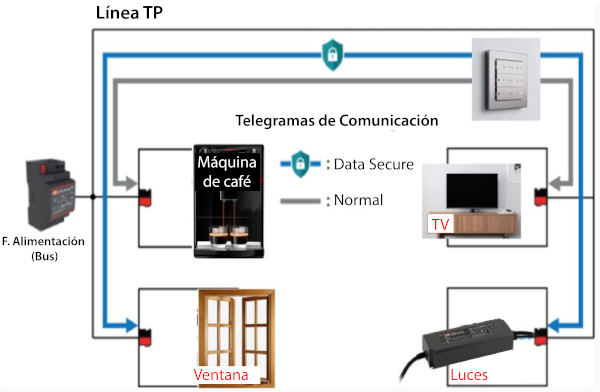 配置 KNX 数据安全按钮,使其在与非安全 KNX 设备配对时切换到非安全(普通)模式,并将其余按钮保持在数据安全模式,以便与安全设备通信。如果应用涉及人身或财产安全(例如控制门窗),建议使用数据安全通信。如果应用与人身或财产安全无关(例如控制电视或咖啡机),用户可以选择是否需要安全通信。请注意,一旦设备配置为非安全模式,此后的通信将不再受数据安全保护。.
明纬将发布更多新的KNX数据安全产品,并对现有产品进行数据安全升级。OLFER Electronics将在西班牙和葡萄牙分销这些设备。