



介绍。.
全新的NG-ZTA架构/策略/模型/范式牢固地集成于CS/P/CR之上,基于多维、主动、预防性的自主/进攻型AI超级架构(能够以高度自动化、自主、持续、自验证和隐蔽的方式全方位运行,并具备最高的成熟度、可预测性、有效性、效率和速度等),该架构融合了众多技术。它可在各种环境中运行:数据中心、IT基础设施、OT/CPS、物联网、云、边缘AI、卫星星座(GPS、GLONASS、Galileo、北斗、QZSS等以及量子计算)等。NG-ZTA以极高的指数级预测能力和持续改进能力进行深度运行,并融合了即时(JIT)技术、基于自主代理的AI-S(具有持续的自我监控/自我验证能力)以及指数级预防机制。它作为一个不可分割的整体运行,包含无数自我验证、自我辅助的元素;其结果是,通过精心设计和持续的自我验证,实现了极其成熟、深入的防御/保护。这包括复制式的多维度监控,利用自我审计、自我评估和自我认证模块,结合渗透测试、自网络/蓝队等手段。它还集成了攻击性恶意软件防御、自我测量和自我修复功能,具有极高的预判能力和指数级的效率。.
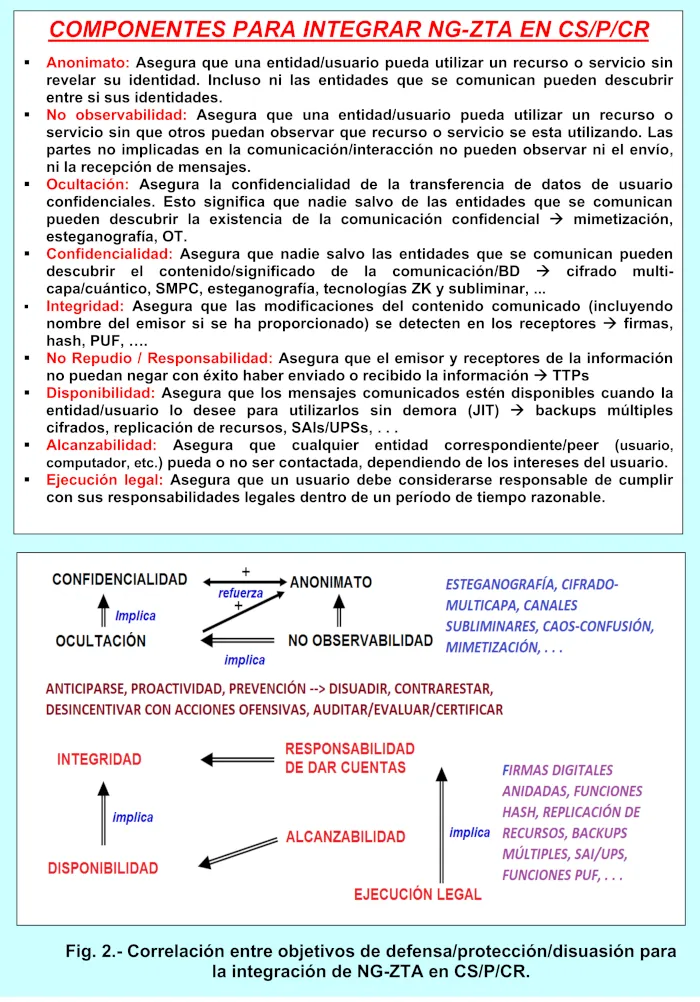
内部机制。.
下一代零信任架构(NG-ZTA)具备预防性、主动性和高度自动化的特点,能够与网络安全、隐私和网络弹性(CS/P/CR)无缝集成,并为其赋能。它具有多维、多层、主动性和极高的效率,并拥有先进的防御和攻击能力。它基于大规模、多维、卓越且极其先进的智能人工智能/逻辑逻辑管理(S-AI/LLM)能力的自验证集群,具备完全的容错性和可用性,并遵循重新定义的极端“零信任”原则。NG-ZTA始终基于“不信任任何人和任何事;信任会害死你”的原则。其指导原则是“始终验证:事前、事中、事后”,因为CS/P/CR漏洞可能在任何时间、任何地点、任何实体发起攻击。然而,传统的零信任(ZT)总是默认依赖于某些事物或某些人,例如,组件/产品的来源可以通过使用其他更可靠的来源或被认为能够提供信任保证的来源进行三角测量而受到损害。 CS/P/CR 中的 NG-ZTA 防御/进攻行动包括(NG-ZTNA、访问实体/网络/云/边缘-AI/NG-ZTIAM/NG-ZTPAM 等):预测、识别、分析、治理、管理、保护、预防、检测、消除、响应和主动恢复/恢复所有类型的内部和外部、已知和未知的敌人/情况/时刻/对手/企图事件/……,涵盖待防御生态系统的所有资产/基础设施。利用无数的预防/防御/进攻能力(使用多级检查引擎,采用复制技术来预测、欺骗、抵抗、隐藏、恢复和进化,以适应最不利的条件,例如压力/混乱、网络攻击、入侵、漏洞生成器、网络风险、网络事件、网络威胁等,适用于所有类型的环境/资产(系统/应用程序/数据/情报/信息——“第五种力量”,设备、信息数据库、基础设施、身份等,使用、启用等网络资源),以完全审计探索的方式通过自我网络攻击来保护自己,并从内部和外部消除潜在的对手),整合所有可能的组件(机密性、完整性、可用性、身份验证/授权、不可否认性、复制、预测/持续极端监视和对可见/不可见、已知或未知的敌人采取行动)。这些服务包括但不限于:持续全面的渗透测试,评估所有已知和未知资产及负债的实际网络安全/隐私/网络弹性(渗透测试);红队和蓝队能够执行各种极其严格/先进的、完全协调的网络攻击测试/演练/审计/评估/模拟,以测试所有响应能力,并提前识别隐藏的对手和新兴/不断增长的网络攻击面;漏洞识别、分析和管理能够主动和被动地识别基础设施中所有已知和未知资产/资源在各个方向、层面和维度上的弱点;以及攻击性恶意软件注入,用于探索、分析、评估、提取和摧毁所有类型的已知和未知敌人。此外,还需进行深入的取证分析,以根据已知和未知标准进行认证/认可。对已知/未知对手的检查/评估能够对所有可能的特定网络威胁进行全方位分析,并模拟所有类型的定向和混合网络攻击。防御能力(包括全面、高度自动化、极端的监控,以主动消除、阻止、消除和清理所有类型的网络威胁,例如零日/非零日漏洞、故障、错误、网络事件、能力不足、感染/异常、网络攻击、缺乏更新、未使用零威胁 (ZT) 措施、未使用安全开发运维 (SecDevOps) 等)有效地增强了防御和进攻能力。所有可能的组件均已集成(具备可用性、可复制性、极高的预判能力,并能针对已知和未知的敌人采取行动)。这些组件包括微隔离,它可以遏制网络攻击并防止其在网络中横向传播,缩短遏制时间,加快有效消除和缓解速度,并允许更快、更有效地响应,从而预判网络事件。它还能将资产与潜在威胁隔离。恶意或意外的内部网络威胁可以利用多级“沙箱”方案(DMZ 等)、SDN(软件定义网络)、基于属性的访问控制/ABAC、对所有已知和未知网络事件的极端先发制人响应;对已知和未知网络威胁的管理、情报和监控;对所有已知和未知恶意软件的治理、分析和先发制人管理。.
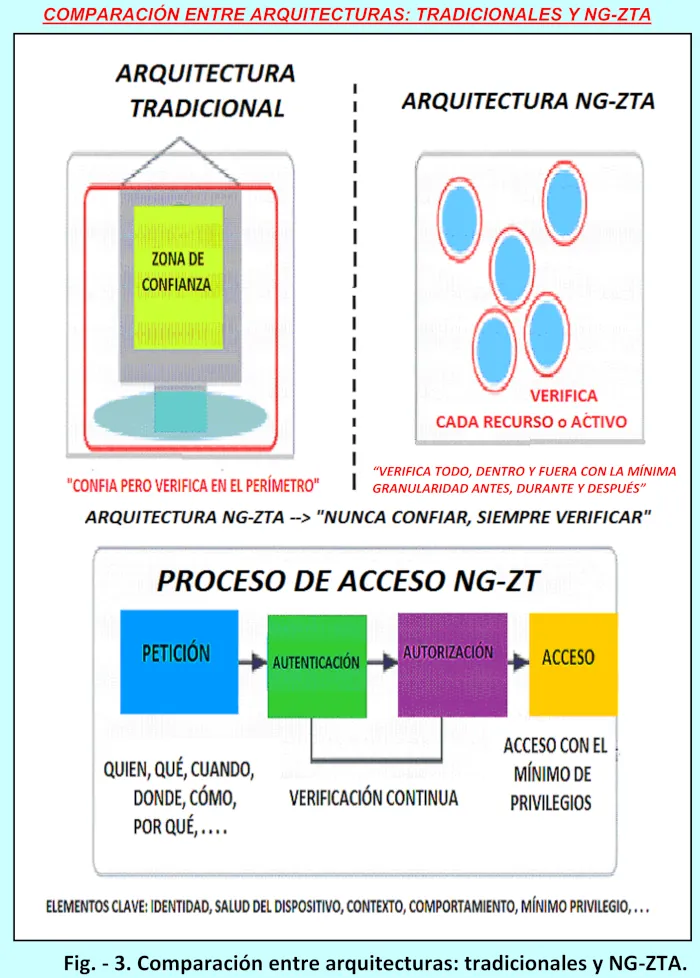
作战能力。.
如果我们比较采用 NG-ZTA 的 CS/P/CR 架构/模型与不具备或仅具备部分零信任 (ZT) 的传统架构/模型,我们会发现:(1) 在不采用 NG-ZTA 的 CS/P/CR 模型中,信任级别隐含在边界内;仅存在边界 CS/P/CR;访问控制基于资产/网络的位置;网络威胁检测仅限于外部网络威胁;监控是静态的,且通常是周期性的。(2) 在采用全新、重新定义的 NG-ZTA 架构的 CS/P/CR 开发中,信任级别是“永不信任(无论内部还是外部),始终验证/评估/检查/分析”(“朋友近在咫尺,敌人/对手更近在咫尺”);不应仅存在边界 CS/P/CR;访问控制必须基于受 NG-ZTA 约束的设备/实体/用户/数据等的身份,并使用去中心化身份管理;网络威胁的检测/预防是持续性的,基于对各种内部和外部网络威胁的预先行动,并生成自适应响应;监控是预测性的、实时的和持续性的(它包含无数组件:微隔离、NG-IAM(身份和访问管理)、NG-PAM(特权访问管理)、NG-IGA(身份治理和管理)、NG-ITDR(身份威胁检测和响应)、NG-IVIP(身份可见性和情报平台)、NG-ISPM(身份安全态势管理)……),持续的严格验证/认证,应用策略架构(实时应用最小权限访问和动态的、基于上下文的策略,集成AI/ML/DL/RN等技术进行实时决策,并以极高的预测能力预防/检测异常等)。.
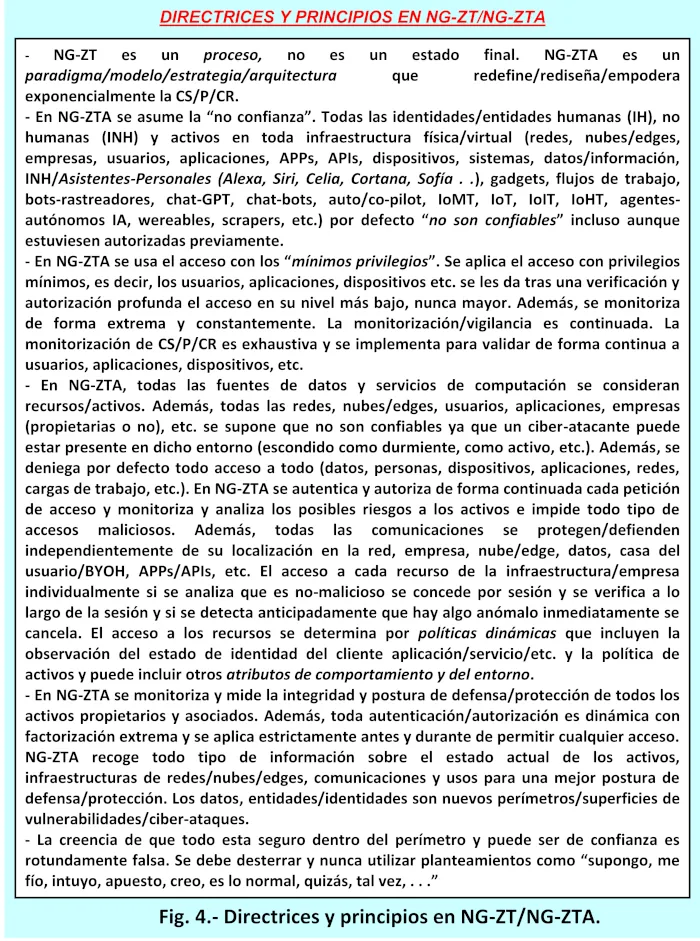
最后方面。.
基于人工智能的自验证多层级下一代零威胁评估工具 (NG-ZTA) 已集成到网络安全/隐私/网络韧性 (CS/P/CR) 体系中,它代表了一套全面的自治理技术,其共同理念从根本上改变了组织在各种环境(物理和虚拟,使用虚拟机/容器/微服务/Kubernetes 等)中保护和防御的方式。NG-ZTA 始终假定存在潜在漏洞,并验证每个访问请求,无论其来源如何,从而提供与现代计算现实最契合的模型,在现代计算中,传统网络边界已然消融。它在检测/预防、遏制、运营网络弹性等方面具有诸多优势。当网络攻击者在受感染环境中横向移动时,它能够有效应对。它提供卓越的可见性、合规性、运营效率、组织敏捷性以及其他诸多益处。基于人工智能的 NG-ZTA 与 CS/P/CR(网络安全/隐私/网络韧性)的各个方面集成,赋予其极高的自动化/自主能力。这基于对任何内部或外部人员或事物都绝不信任的原则(阻止未经多重评估的访问,提高身份、数据、活动等的可见性)。它侧重于在每种情况、流程、操作、生命周期等之前、期间和之后进行持续彻底的验证、审计、评估、探索、检查、监视、分析、监控和认证/认可。它加强了对未达到最高级别标准(ENS(国家安全方案)、ISO、NIST、成熟度/通用准则/EAL-7 等)认证的产品的监管。.
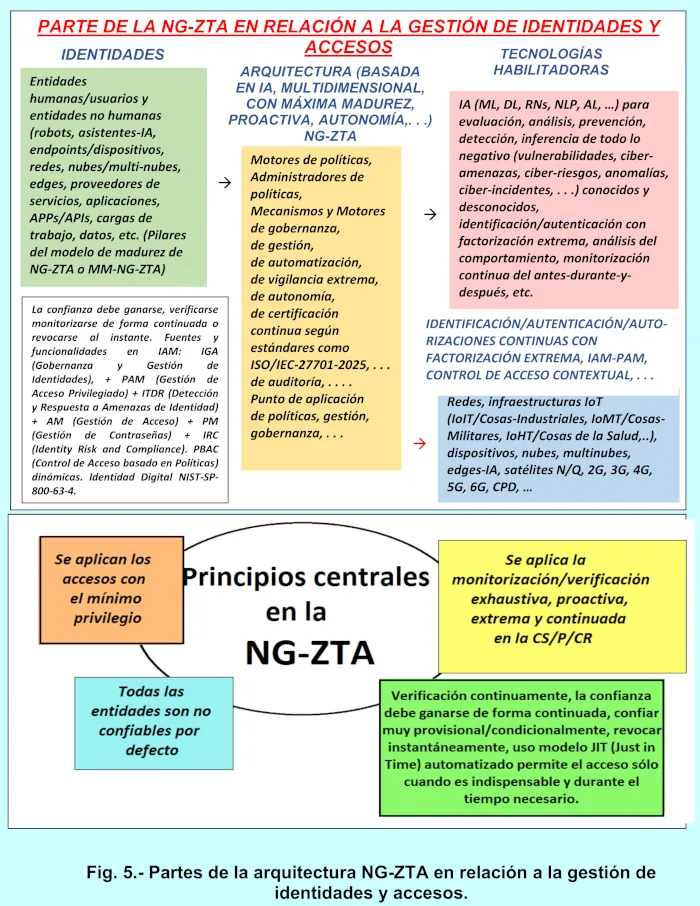
例如:ISO/IEC 27701:2025(规定了建立、实施、维护和持续改进隐私信息管理体系 (PIMS) 的要求),帮助组织展现问责制,管理与个人身份信息 (PII) 相关的风险,并持续改进其隐私实践;该认证确认个人数据在严格的法律框架(例如 GDPR 和 LOPDGDD)下进行处理。ISO/IEC 27017 适用于云服务安全管理体系(建立了保护数据机密性、完整性、真实性和可用性的控制措施)。ISO/IEC 22301 和 ISO/IEC 27001(建立了业务连续性保护和信息安全管理,通过健全的控制和流程保护数据免受内部和外部风险的影响)。NIST SP 800-63-4 制定了数字身份指南,用于在数字身份计划的背景下管理风险。NIST-SP-800-207 与零信任技术 (ZT) 相关。 NG-ZTA 符合 ISO/IEC-20000-1 标准(该标准旨在建立服务管理保护机制,保证技术服务的质量和效率,并确保符合最佳实践),并已获得西班牙(ENAC)及其他国家/地区的外部认证机构的最高级别认证。NG-ZTA 还符合 AENOR、CCN、Leet-Security、BSI(英国标准协会)以及“FedRAMP-High-Authorized”认证(美国联邦风险管理和授权计划的最高级别;该认证基于 NIST-800-53 标准的高影响力控制措施)等认证。它能够保护人工智能系统免受网络攻击,例如越狱、人工智能爬虫和响应用户操作访问网站内容的教学机器人,包括 chatGPT、抓取和网络钓鱼等攻击手段。语音钓鱼、短信钓鱼、网络钓鱼(通过信件、社交媒体、即时通讯/Telegram/WhatsApp 等)等。自我保护措施包括:应用针对攻击者发起的补丁以确保身份安全、防御云端和边缘威胁、消除域间可见性差距、通过三角定位防御受损的供应链和腐败的供应商,以及防御空中下载 (OTA) 更新。实时网络威胁情报包括:已处理的警报、攻击者入侵指标 (IoC)、网络攻击模式、关联规则、基础设施变更、新资产等。.
参考。.
- Areitio, J. “信息安全:网络、计算和信息系统”。Cengage Learning-Paraninfo-2025。-
Areitio, J. “DAIM/MIAD 对生成隐蔽网络攻击的奇异性和技术的早期消除”。Revista-Conectronica,第 256 期,2023 年 5 月。-
Areitio, J. “网络攻击中恶意行为的隐蔽识别”。Revista-Conectronica,第 255 期,2023 年 3 月-4 月。-
Hayward, M. “网络安全零信任架构”。IP 出版社,2025 年
。- Dheenadhayalan, S. “零信任架构简化:如何构建安全的企业网络”。 IP 2025.
- Das, R. “零信任架构:应对网络攻击的新模型”。AST Cybersecurity 出版社。2021.
- David, M. “零信任安全手册”。IP 2024.
- Patel, A. “零信任架构:不信任任何人”。Mr. Technical Hacker 出版社。2024.
- Finney, G. 和 Kindervag, J. “零信任项目:安全与业务协同战略的故事”。John Wiley & Sons Inc. 出版社。2022.
- Narang, S. 和 Gogineni, A. “现代企业的零信任:战略、架构和实施”。OSRJBH 出版社。2025.
- White, A. “人工智能零信任:人工智能安全和企业弹性的新范式”。 IP 2025.
- Naduvath, A.《我们信任零信任:采用零信任架构的实用指南》。思科出版社,2024年。-
White, A.《掌握 NIST-SP-800-207 零信任:设计和实施零信任架构的实用指南》。IP 2025年
。- Rasner, GC《零信任与第三方风险:缩小影响范围》。Wiley 出版社,2023年
。- Burch, R.《零信任:保护业务的 7 个必备原则》。IP 2025年
。- Quinlan, J.《使用 Istio Ambient Mesh 实现零信任:面向 Kubernetes 的无 Sidecar 服务网格:使用 mTLS、Ztunnel、Waypoints 和更低的资源开销为生产工作负载提供安全的微服务》。 IP 2025.
- Green-Ortiz, C., Fowler, B., Houck, D., Hensel, H., Lloyd, P. 等。“零信任架构”。思科出版社。2023。
作者:哈维尔·阿雷蒂奥·贝尔托林教授(Javier Areitio Bertolín)——德乌斯托大学网络与系统研究组主任







