


介绍。.
网络安全是一个跨领域的过程,它通过设计(采用主动性、预测分析、人工智能、零阈值、零知识、BD-DA 等)来影响和处理一切事物(人类、环境、基础设施、网络空间、产品、服务、实验室等)的防御和保护。它必须始终获得认证、认可和审核(由独立的外部认可机构进行,例如 ENAC/国家认可机构、经 ENAC 认可并能够对公司进行 ENS2.0 最高级别认证的 AENOR、LeetSecurity 等),以确保符合所有标准、框架、最佳实践、规范和要求(例如 ISO/ISO27001/ISO27701、NIST/NIST-800-193/CSF、FIPS/FIPS186-5/DSS、ENS-2.0/皇家法令 311/2022、UNE17025、PCI-DSS、NIS2-EU、美国关于铁路环境网络攻击测试和缓解措施的指令等),并达到最高的网络安全弹性成熟度类别或级别,例如 CC(通用准则)EAL-7 级。 ITSEC/TCSEC 或类似认证,以及严格的认证和审计只能由认可机构提供(公司仅仅声称符合标准是不够的)。还有一些较为简化的认证,例如 CCN 的 Lince 认证。网络安全(企业运营的关键驱动力)运用多种能力,包括:预测分析(利用人工智能、神经网络、专家系统、360°人工智能驱动的监控和监视,例如神经网络、机器学习、深度学习、高度自动化且可操作的网络威胁情报、网络威胁狩猎、漏洞情报、内部/外部硬件信任根/蠕虫等)、主动预防(利用入侵防御系统 (IPS)、预测分析等,阻止来自系统内外的不当、错误或匿名活动)、主动响应(基于行为的阻止、恢复、虚拟修补,并将系统还原到基线状态。有效创建隔离环境,以应对可能发生的微小影响,从而实现恢复)以及主动检测(利用深入的、基于行为的检查/监控/监视,实现对网络安全事件的早期检测)。如今,网络安全意识必须发展成为包含实践操作、技能和能力认证、合规性等方面的深入培训。这包括通过认证机构对个人进行考试和评估,授予其网络安全认证,以体现其专业水平,并使其能够在各种情况下做出明智的决策。网络安全和隐私是多维度的,它整合了种类繁多的工具(机制、技术、战术、程序、TTP 模型、策略、方法、框架、操作手册、标准、最佳实践以及网络攻击应对措施,例如 MITRE ATT&CK 等),并将它们协调和自动化为一个统一的整体。这些工具和策略包括:后量子多层加密(及其所有衍生技术,如 SSL、TLS、SSH 等)、隐写术、数字签名、哈希函数、PUF 函数、在受保护环境中训练的成熟、无偏见的 AI、神经网络、漏洞和网络威胁情报/管理、网络威胁狩猎/CTH、VPN、防火墙/NGF、IDS/IPS、AV、IAM 等技术、分布式冗余备份、UPS、渗透测试/红队、UTM(统一威胁管理)、法拉第笼(用于防止数据泄露以及注入干扰和恶意数据)、SIEM、渗透测试、静态和动态审计、DevSecOps、SMPC(安全多部分计算,允许在不泄露多个实体秘密数据的情况下对其执行复杂操作)和 OT(不经意传输,或允许隐藏传输内容的转发器传输)。 (例如,某个实体捕获服务器,阻止捕获实体查看服务器的其余内容),零知识(ZK,因此在进行身份识别/认证时无需发送任何密钥,采用 Shamir、KeyEscrow 等同态机制),零信任(ZT,其特点是在信任之前进行深度验证),非军事区(DMZ),反恶意软件,网络流量监控,事件管理系统,更新和补丁管理系统,防火墙,数字证书,报警系统,网络配置控制和管理,远程访问系统,身份管理系统,虚拟机管理程序,操作系统,浏览器,隔离区,以及诸如 DMZ 和沙箱之类的分析(“规范沙箱”允许对产品的网络安全级别进行实时认证;这些受控环境允许在与最严重的攻击性网络武器、恶意软件等交互的同时测试服务和产品的网络安全级别),验证码测试用于检测代替真人的机器人系统。真实用户想要创建电子邮件帐户或社交媒体个人资料等。实施的网络安全措施必须是……最高级别——成熟度类别、网络弹性以及保护程度(例如,采用 ITSEC/TCSEC、CC/通用准则等措施)。此外,它必须在各种环境和领域中存在并运行,例如 IT/OT/IoT/云、工业元宇宙、数字孪生、Web 3.0、Web 4.0、Web 5.0 等,应用于医疗、工业、电信(陆地、海洋、空中、太空-卫星、网络空间)、关键基础设施、社交网络、供应链(阻止源自供应商网络的网络威胁)、车辆/运输、游戏(传统游戏、社交游戏、严肃游戏等)、智慧城市、智能家居、包括可再生能源在内的各种能源、海洋领域、智能照明、军事和航空航天、个人安全、智能玩具(通过身份盗窃、操纵、泄露私人信息、拒绝服务、权限提升等进行的网络攻击,尤其对儿童玩具构成危险)、建筑物、自助服务终端/数字标牌、IoMT/医疗假体(如心脏起搏器)、SCM(符合 NCSC/英国国家网络安全中心标准的供应链映射)等领域。.
赋予现代网络安全/隐私保护能力的秘密组件。.
现代网络安全/隐私保护整合、统一、协调并与无数秘密组件进行交互,这些组件以技术、管理机制、治理、方法、策略、标准、框架、工具、战术、人工智能等形式存在,例如:
1. 保密性/隐蔽性/潜意识/隐蔽/匿名代理/隐藏/模仿。它能够保护信息(数据、元数据、代码、身份等)免受侵害,防止未经授权的实体获取信息。它能够防范:数据泄露、间谍活动、嗅探、监控、观察、加密不足的存储通道、盗窃、密钥托管、窃听等。使用的技术包括:异构多层加密、隐写术、秘密碎片化和数据防泄漏 (DLP),后者可以防止组织的数据泄露。如果信息已被提取、窃取或丢失,冗余的分布式备份可以用于恢复被盗或丢失的信息。利用潜意识通道进行的通信是保密的。隐蔽操作/行动是隐藏且保密的,因此无人知晓。全同态加密允许隔离加密数据,使拥有强大计算能力的第三方能够在不了解其内容的情况下对其进行操作,并将结果返回给所有者,所有者随后解密结果,使其与对未加密数据执行的操作相匹配。2
. 完整性。它保护信息(数据、元数据、代码等)和物理资源免受未经授权的篡改、修改或歪曲,而所有者对此毫不知情。它防止信息被篡改(这被称为虚假信息)。它防止所有旨在干扰基于该信息做出的决策的未经授权的信息更改。网络威胁包括污染、散布谣言、篡改、制造虚假新闻、歪曲或操纵信息含义,以恶意改变基于相关信息做出的决策结果(例如,利用虚假信息赢得政治选举、通过虚假视频通话违反生物识别认证、更改设备设置以在各种环境/基础设施中制造混乱等)。保护方法包括使用数字签名和哈希函数(用于软件/固件完整性)、PUF 函数(用于物理设备完整性)、冗余分布式备份(用于恢复已修改或损坏的信息)以及冗余硬件组件等技术。3
. 可用性。这涉及保护和防御信息/资源(数据、服务、元数据、代码、服务器、网络、外围设备等),以确保在需要时可以访问它们(即时访问),防止速度减慢和未经授权的中断。网络威胁包括信息和资源的破坏、损坏、物理擦除、非法加密、对资源发起的 DoS/DDoS 攻击等。保护方法包括分布式冗余备份等技术,用于恢复损坏、篡改或锁定的信息和资源;跨所有系统(信息、设备、通道、通信、系统、软件等)的冗余;以及使用稳健/加固的环境(具备容错能力、UPS、消防系统、防盗措施等)。可用性可防止针对数据、应用程序、计算机、网络、资源等的拒绝服务 (DoS) 或 DDoS 洪水攻击。例如,勒索软件通过销毁信息、加密信息(从而阻止撤销过程)、多次重写和删除物理擦除信息,甚至将其泄露给第三方来阻止对信息的访问。解决方案是冗余备份。4
. 不可否认性。这涉及保护任何声称已执行(或未执行)某项操作(操作、任务、行动、算法等)但实际上并未执行(或已执行)的实体。诸如数字签名、TTP(可信第三方)或可信第三方、电子公证等技术,以及用于恢复任何信息修改的备份,都会被使用。5
. 准确性。这涉及保护信息,使其无错误和缺陷,并防止所有类型的修改。此处的网络威胁在于信息以各种形式被篡改。保护方法包括后量子加密和多层加密、隐写术、数字签名以及诸如 SHA2048 之类的哈希函数等技术。如果硬件而非信息被修改、替换或克隆,则使用 PUF(物理不可克隆函数)技术和冗余机制。有关配置和个人的错误信息会损害数据的准确性和真实性。6
. 身份。它是实体(人、物、机器)的特征或属性的集合,使我们能够将其与其他实体区分开来。数字身份是参与在线操作、交互或交易的主体/机器/实体的唯一表示。根据 CyberArk 的一项研究,平均而言,一家公司拥有的机器身份数量是人类身份数量的 45 倍。去中心化身份的攻击面包括私钥(存储)、信任关系(客户端-节点)、身份验证后(例如 cookie)、Web 2.0 问题、区块链问题(由于漏洞、去中心化等)等等。一些用于保护去中心化身份的工具包括 IAM(身份和访问管理)、CIAM(客户端身份和访问管理)、IGA(身份和访问治理)、PAM(特权访问管理)等等。“我们知道我们是什么,却不知道我们将来会成为什么。”(莎士比亚)一个实体拥有的身份越多,网络攻击者就越难定位它(k-匿名性)。7-
身份管理。它必须对以下问题提供统一且简化的答案:谁有权访问什么、何时访问、从何处访问、拥有何种权限、访问时长、访问深度、访问目的等等。身份管理的各个维度都必须服务于业界提出的五个问题:身份验证、授权、管理和审计,涵盖从凭证管理到多因素和双向 MFA 身份验证、从统一简化的密码和 SSO 到联合身份验证、从配置和取消配置到特权用户管理的整个流程。8-
识别实体/主体/参与者。它允许您确定(了解)实体的身份(类似于用户名),而身份验证则验证或证明该身份是否真实(例如,使用高熵密码)。9-
身份验证。身份验证验证身份,例如,使用零知识证明 (ZK) 技术。其目的是通过各种因素来证明某个实体就是它所声称的那个实体:(1)某人知道什么(这种身份验证是基于知识的,例如,高熵密码,包括限制重试次数的技术以及在必须传输或存储密码的通信中进行强大的加密,谜语,问题,零知识等),(2)某人拥有或携带的东西(用于通过短信接收秘密代码的手机(短信软件令牌),硬件令牌,钥匙,智能卡,电子植入物/假肢,贴纸/纹身,一次性密码令牌(OTPT),数字证书等),(3)某人是什么(使用生理生物特征,例如指纹、面部、虹膜、视网膜、气味等,或行为生物特征,例如语音模式、步态、笔迹、签名等)。但需警惕生物识别技术(存在基于人工智能的工具、合成媒体等,可用于伪造/克隆指纹、照片、视频、步态、语音模式、声音、书写、视频通话等),(4)时间(正确认证的日期和时间),(5)地点(发送方和接收方的位置,用于通过卫星室外定位(通过 GPS、伽利略、格洛纳斯、北斗等定位)、基站三角定位、IP/MAC 地址等)或室内定位(通过蓝牙、摄像头等)进行认证)。认证必须是多因素/MFA,即必须满足两个或多个因素。认证必须是双向的;通信的两端都必须经过认证:发送方到接收方,反之亦然。网络认证可以是数据包级认证 (PLA)。如果身份验证允许通过一次身份验证访问组织在本地和国外的多个网站、数据库等,则称为统一身份验证或单点登录 (SSO)
。10- 所有权。这指的是信息/资源(数据、元数据、代码、硬件等)必须由真正的用户控制、拥有和持有。网络威胁包括从安全环境中移除信息/资源、数据窃取等。保护方法包括物理安全(上锁的环境、监控摄像头、坚固的墙壁、法拉第笼等)、访问控制、加密、隐写术等。11-
授权。这允许保护/捍卫实体/主体对资源的权利,控制哪些主体可以对哪些资源执行哪些操作。访问控制列表 (ACL)、能力列表和访问控制矩阵等技术用于定义主体可以对对象/资源执行哪些操作。12-
效用。这指的是信息/物理资源(数据、元数据、代码、设备、硬件等)具有特定用途或目的的价值。此处的网络威胁是指信息/物理资源以各种形式被篡改。保护方法包括异构和后量子多层加密、哈希函数(例如 SHA4096)、地理位置分散的冗余备份、数字签名、硬件备份等。13-
真实性。这指的是确保信息/资源(数据、元数据、代码、硬件等)保持真实性(信息和物理资源处于创建、存储、传输等时的相同状态,且未被篡改)。此处的网络威胁是指信息/物理资源以各种形式被篡改。保护方法包括加密、哈希函数、PUF 函数、数字签名、备份、隐写术、潜意识通道、硬件备份等。14-
不可重复性。这涉及阻止过去授权消息的非法重复。它通过防止未经授权的重复发送来确保“消息新鲜度”。授权。使用一次性密码 (OTP) 是另一种解决方案。15-
访问控制。它集成了一系列组件:身份识别、身份验证、授权、用户帐户管理(例如,防止出现孤立帐户,即属于已故用户或已更换公司的用户的帐户)、身份和访问管理 (IAM) 等。例如,网络访问控制 (NAC) 允许使用防火墙控制两个网络之间的传入或传出访问。16-
防止伪造、篡改、冒充、操纵和硬件克隆。这涉及使用物理不可克隆功能 (PUF) 技术和冗余的硬件、软件和固件存储库来保护/防御供应链和流程的端点。17-
匿名化、代理、VPN。它能够实现发送者、接收者、内容以及发送者和接收者之间连接的匿名性。18-
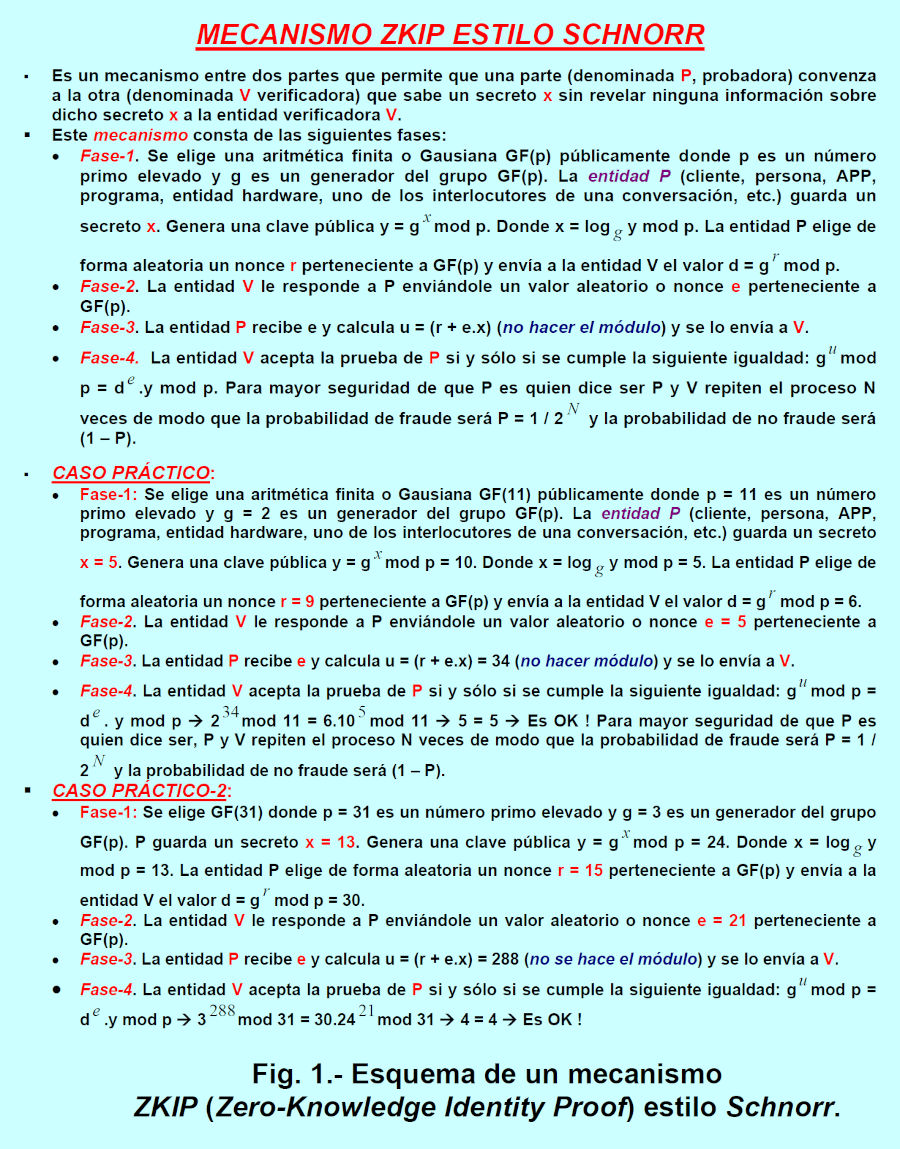
零信任 (ZT) 技术。这涉及行动前的彻底验证。零知识 (ZK) 技术。这意味着在实体进行身份验证时,不会泄露任何秘密/密码。数据防泄漏 (DLP) 技术。这意味着防止信息从任何站点/位置/设备等被提取或泄露。19-
网络保护。我们可以识别出:(i) 数据包级认证 (PLA)。(ii) 物理层保护。(iii) 数据链路层和端到端加密。(iv) 非军事区 (DMZ)。(v) 入侵检测系统/入侵防御系统 (IDS/IPS)。入侵防御系统 (IPS,通常位于防病毒/反恶意软件/AV 软件中) 负责主动防止入侵尝试、网络攻击、感染等。它会阻止、禁用和禁止任何恶意行为,例如创建未经授权的文件、非法访问进程和子进程数据(读取、写入、加密、删除)或秘密访问网络进行监视。并使用网络摄像头和麦克风监听,阻止诸如“恶意网站:恶意域名请求”、“网络攻击:浏览器弹出不必要的通知网站”等网络攻击。(vi) 防火墙/下一代防火墙 (NGF)。(vii) 数据防泄漏 (DLP)。(viii) 虚拟专用网络 (VPN)。(ix) 防病毒软件 (AV)。(x) 统一威胁管理 (UTM)(集成上述所有功能的硬件设备)。(xi) 云保护。采用诸如新一代云访问安全代理 (CASB) 等机制。使用安全服务边缘 (SSE)、安全服务边缘自扩展 (SASE)、云安全即服务等。(xii) 隔离和重定向。在识别到网络攻击后,网络安全系统会自动生成信息流的备用路径,隔离受网络攻击影响的网络节点。20-
计算设备(PC、移动设备、PLC、服务器、物联网对象,例如物联网医疗/工业物联网等)的保护。我们可以识别出:(i) 端点数据恢复 (EDR)。(ii) 扩展数据恢复 (XDR)。应用程序/APP/API 保护。我们可以识别出:(i) DevSecOps,(ii) 持续更新,(iii) 补丁管理。21-
安全加固。这是一套用于减少攻击面的技术、方法、策略等。22-
防范社会工程攻击。网络安全利用人工智能来防御来自电子邮件(网络钓鱼、定向网络钓鱼或鱼叉式网络钓鱼)、电话(语音钓鱼)、短信(短信钓鱼)等渠道的欺骗、诈骗和社会工程攻击。必须阻止对麦克风和摄像头的访问,必须阻止扫描受感染的二维码,必须阻止使用媒体投放(阻止从连接的受感染U盘访问)的恶意访问,必须阻止尝试下载、打开或查看受感染附件(视频、照片、文本、Office文档)时的恶意访问,以及必须阻止使用恶意公共USB连接为手机/智能手机/PC/平板电脑/电动汽车电池充电时对数据的恶意访问等等。盗刷是指网络攻击者获取我们的银行卡数据。通过逆向工程,我们可以获取被损坏的可执行程序的源代码。然而,网络攻击者可以访问我们的秘密源代码等等。23-
DevSecOps。它保护和防御所有软件(应用程序、应用、API 等),这些软件日益充斥着各种漏洞(通常,程序员使用编译后的例程,这些例程可以在不了解其内容的情况下被调用,而这些例程可能来自供应链并受到感染)。它允许基于统一的开发、运维和网络安全流程进行软件开发,这些流程包含在软件开发生命周期 (SDLC) 中,其中包括设计、构建、发布、维护和更新等。在向 DevSecOps 演进的过程中,会实施安全软件开发生命周期 (SSDLC)。24-
网络安全事件防护。使用诸如 XDR、EDR(端点检测与响应)和 MDR(托管检测与响应)等工具。xMDR、网络威胁检测与响应自动化等等。25-
隐私保护。隐私包含众多组成部分:保密性、完整性、可用性、无地理位置信息、保护实体(人和机器)的身份免受网络追踪器、Cookie 等的侵害、防止他人知晓实体访问的内容以及与其互动/通信的对象、匿名性、数字承诺(对某些内容进行预测并保密,并在适当的时候证明所保存的预测是正确的)。26-
加密保护。密码学不仅涵盖传统密码(对称或密钥密码,例如 AES/3DES;非对称或公钥密码,例如 RSA/ElGamal/BG)、后量子密码(后量子 VPN)、量子随机数生成器 (QRNG)、后量子密钥管理、哈希函数(例如 SHA1024)、数字签名(传统签名、盲签名、带消息恢复功能的数字签名、不可否认的数字签名等),还包括许多密码协议,例如传输传输 (OT)、安全多方计算 (SMPC)、零知识加密 (ZK/ZKIP)、数字妥协、潜意识信道等。加密必须嵌套多个强大的算法(例如 AES-4096)和后量子算法,以防止量子计算解密密文并获取其未加密或明文内容。
最后考虑因素。.
现代网络安全/隐私目前正发挥并展现其全部力量和潜力(这一点不容忽视或低估,例如,想想 DAIM/MIAD 等工具在抵御网络攻击和攻击性恶意软件方面的作用),作为一个影响一切事物和每个人的横向整体。它可以对我们进行深度防御和保护,抵御各种独特的威胁,例如多用途网络攻击(在 HNDL(先收割后解密)网络攻击中,恶意行为者收集数据,以便稍后在量子计算机上解密)、有针对性和广泛存在的网络威胁、漏洞利用链(例如用于攻击 Microsoft Exchange 本地实现的 ProxyNotShell/OWASSRF;这些是服务器端请求伪造 (SSRF) 网络攻击,允许网络攻击者将来自易受攻击服务器的请求发送到另一台服务器,从而使其能够访问原本无法直接访问的资源或信息,并允许其代表易受攻击服务器执行恶意操作)、漏洞及其管理不善(破解、错误、缺陷、不足、漏洞、信任、弱点等。“BlueTrust”漏洞是一种网络安全漏洞,允许网络攻击者干扰蓝牙连接设备的网络)。 (Log4Shell漏洞仍未解决)网络安全威胁存在于我们世界的各种实体和组件中:代码(软件和固件)、硬件、人员、基础设施、协议、治理、管理、联网/自动驾驶车辆、无人机、公司、供应链、云、行业、组织、卫星、航空、海运、铁路和公路运输中的网络安全事件、云端和数据中心/本地的数据泄露和入侵(例如凭证、员工和客户数据、知识产权信息)以及“后门”的部署(这是2022年最常见的攻击行为;参见IBM Security的X-Force威胁情报指数报告)等等。现代网络安全/隐私保护措施能够监控、预防、主动检测、阻止、提前分析、调查、响应和遏制威胁。.
参考。.
- Areitio, J.,《信息安全:网络、计算和信息系统》。Cengage Learning-Paraninfo 出版社,2022 年。-
Areitio, J.,《网络攻击中恶意行为的隐蔽识别》。《Conectrónica》杂志,第 255 期,2023 年 3 月至 4 月。-
Areitio, J.,《DAIM/MIAD 对攻击性网络攻击进行重新编程以使其失效》。《Conectrónica》杂志,第 254 期,2023 年 2 月。-
Areitio, J.,《DAIM/MIAD 对产生隐蔽性网络攻击的奇异性和技术的早期消除
》。Seiersen, R., 《如何衡量网络安全风险
。Wiley
出版社
《零信任框架:威胁狩猎与量子力学》。CRC 出版社,2023 年。
- Kaschner, H. “Cyber Crisis Management: The Practical Handbook on Crisis Management and Crisis Communication”. Springer. 2022.







