


在2009年M. Chertoff题为《身份管理:全球挑战——来自国土安全部的启示》(美国国土安全部部长)的文章中,他指出,本世纪最大的挑战之一在于身份管理。根据Gartner的一份报告,身份管理漏洞每年造成数万亿美元的损失,而且随着社交媒体和云计算等新技术的出现,这一数字还在不断攀升。Forrester Research公司的一份报告显示,截至2009年底,全球身份管理市场规模为3.8万亿美元,预计在2010年至2013年间将增长13%,到2014年将超过12万亿美元,其中软件占比57%,服务占比43%。此外,预计到2013年底,欧洲、中东和非洲地区(EMEA)将占据全球市场的主导地位,市场份额达到40%。身份管理的作用是:管理凭证,管理用户对技术资产(硬件、软件和服务)的访问,减少用户名/密码,将用户名/密码与真人关联,实现对系统访问的请求和授予的明确且可重复的流程,允许计划访问审查,确保系统访问权限授予的一致性,自动化与授予系统访问权限相关的管理负担,在正确的时间为人们提供正确的信息以完成他们的工作等等。.
组织中的身份管理集成了众多功能,例如实体(人员、服务等)识别、多因素身份验证、授权、跟踪对服务/资源的访问,以及身份的配置/取消配置(针对各种类型的用户帐户,例如最终用户、应用程序管理员、IT 管理员、主管、开发人员、帐户管理员等)。权限是指实体可以执行的操作(读取、执行、写入等)。角色是指实体的身份(超级管理员、访客、人力资源经理、员工、外包人员等),可用于基于策略的权限,这两个概念在授权方面相辅相成。在此背景下,应考虑的一些关键问题包括:人们如何使用他们声称拥有的服务?他们是公司成员吗?如果是,他们的角色是什么?他们是否拥有根据既定业务模型行事所需的最低权限?他们的隐私如何受到保护?.
身份管理的特征和演变
身份管理,也称为 IAM 或简称 IdM(身份管理),可以从许多不同的角度进行定义:
(1)身份管理是一种架构框架,用于维护跨多个业务场景的个人的全面身份信息。身份管理统一不同的身份数据,从而高效地提高数据一致性、数据准确性以及系统和数据安全性。身份管理需要集成目录、单点登录 (SSO)、用户配置(降低服务台成本)和委托管理等技术,并与围绕用户信息管理、访问权限和相关策略的业务流程进行协调。.
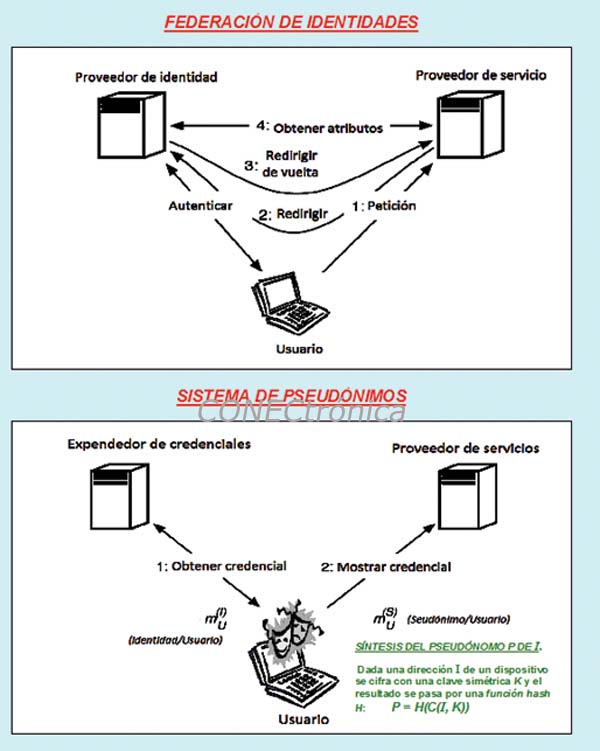 2) 身份管理包含多种功能(一个多功能套件),用于处理:用户帐户、访问权限、密码、身份验证、授权等。身份管理 (IdM) 负责管理身份(创建、修改或删除;密码同步;自助密码重置;工作流和委派)、访问控制(基于角色的访问控制、基于策略的访问控制、企业单点登录 (ESSO)、联合身份验证、精简单点登录 (RSSO)、Web 单点登录 (WSSO))、目录服务(目录是关键的基础架构组件,包含身份存储库、元数据复制/同步服务和目录虚拟化)、职责分离(对内部控制至关重要;实施个人验证;降低个人行为的风险;有助于审计/合规性)以及审计/合规性。身份管理包含三种范式:(i) 纯身份管理。这种范式仅关注身份,处理身份管理:身份的创建、删除和更新。请注意,这种范式不定义访问权限。 (二)用户访问。这侧重于数字身份的使用,数字身份通常是唯一的。唯一的身份简化了监控和验证。这包括身份验证、授权以及日志记录/审计/报告。(三)服务。这侧重于用于部署服务的资源;例如服务器、应用程序、网络设备、VPN 等。它提供了更全面、更广泛的视角,通常从审计/合规团队的角度出发。可以采用分层结构来表示,员工位于最内层,其外层是用户帐户,最外层是包含应用程序的层。.
(3) 根据伯顿集团的定义,身份管理 (IdM) 是指支持数字身份的创建、维护和使用的一系列业务流程和基础设施。IdM 的核心功能是身份建立(验证和调查身份)以及用户身份验证和授权。支持这些核心功能的基础设施包括目录服务、反向/单点登录 (SSO)、基于角色和权限的授权自动化以及身份联合。
(4) 根据开放组织 (The Open Group) 的定义,身份管理 (IAM) 是技术和业务流程的融合;因此,身份管理没有单一的方法,因为策略必须反映每个组织在业务和技术环境中的具体需求。
(5) 身份与访问管理 (IAM) 包含多种因素,例如:(i) 为个人创建电子身份的流程;(ii) 个人与机构的关系;(iii) 这些电子身份的声明以及允许访问资源的关系;(iv) 支持 IAM 服务安全高效运行的技术。换句话说,身份管理基础设施是一套技术和策略,它允许联网计算系统确定谁有权访问系统,以及个人被授权访问哪些资源,同时始终保护个人隐私和机密信息的访问。身份即服务 (IDaaS) 本质上是在云端进行身份管理,独立于使用这些系统的应用程序(甚至提供商)。如果对 IAM 的发展历程进行分析,可以识别出几个成熟阶段,从最早到最新依次为:(a) 第一阶段:应用程序维护每个用户的唯一身份信息和凭证;(b) 第二阶段:凭证集中管理,例如使用 Kerberos、LDAP/Active Directory,但应用程序维护所有用户身份信息。 (c)阶段 3. 核心凭证和身份信息集中管理,应用程序仅维护应用程序特定的用户数据。.
 集成到身份与访问管理 (IAM) 系统中的技术:
IAM 系统整合了多种技术:(1) 构建身份数据基础架构。这包括构成身份信息层的功能:目录、元目录和虚拟目录。(2) 管理帐户和权限。这包括管理用户帐户、属性和凭据的功能,例如帐户配置/取消配置、角色管理、密码管理和特权用户管理。此外,还集成了自助服务和委托管理功能。(3) 控制对信息通信技术 (ICT) 资源的访问。这通过企业单点登录 (ESSO)、Web 单点登录 (WSSO) 和联合身份验证来协调用户对多个应用程序的访问。权限管理也包含在内。(4) 审计访问和管理活动。组织需要身份审计功能来证明访问控制和帐户管理是按照策略执行的。这些功能整合并关联整个身份基础架构中的活动和事件,并提供权限证明,以验证与用户关联的权限是否正确。角色管理也包含在内,其作用是规范策略并验证其应用。(5) 为了实现稳健的、基于风险的身份验证,可以使用智能卡、数字证书、生物识别技术等。
结语
我们的研究团队在身份和用户管理领域深耕二十余年,这是一个不断发展的领域。我们致力于工具的开发与整合,以及系统和实际部署的分析与评估,并开展旨在最大限度减少日益复杂的攻击(例如身份/会话劫持和其他形式的盗窃)的场景测试。
本文是LEFIS专题网络开展的活动之一。
参考文献:
Areitio, J.,《信息安全:网络、计算和信息系统》。Cengage Learning-Paraninfo 出版社,2011 年。Areitio
, J. 和 Areitio, A.,《防火墙技术分析的新方法:网络安全的重要组成部分》。Conectrónica 杂志,第 122 期,2008 年 11 月。Paschoud
, J.,《访问和身份管理:控制在线信息的访问》。Neal-Schuman 出版社,2010 年。Takahashi
, K.,《身份管理:概念、技术和系统》。Artech House 出版社,2011 年。Todorov
, D.,《用户身份识别和认证机制:身份管理基础》。Auerbach 出版社,2007 年。Buecker
, A.、Annas, A.、Faustini, A. 和 Sanui, T.,《IBM Tivoli Identity Manager 的身份管理高级设计》。 IBM.Com/Redbooks. 2006.
Benantar, M. “访问控制系统:安全、身份管理和信任模型。” Springer. 2005.
Williamsar, G.、Yip, D.、Sharoni, I. 和 Spaulding, K. “身份管理入门。” McPress. 2009.
Scheidel, J. “使用 Oracle 身份和访问管理套件设计 IAM 框架。” McGraw-Hill. Osborne Media. 2010.
Windley, PJ “数字身份”。O'Reilly Media, Inc. 2005.
Birch, D. “数字身份管理:技术、商业和社会影响。” Ashgate Publishing. 2007.
Santuka, V.、Bauga, P. 和 Carroll, BJ “AAA 身份管理安全”。Cisco Press. 2010.
作者:
Javier Areitio Bertolín 教授、博士 – 电子邮件:
工程学院教授。.
德乌斯托大学网络与系统研究组主任。.
Ana Areitio Bertolín 教授、博士 – 电子邮件:
应用计算实验室。巴斯克大学(UPV/EHU)









