


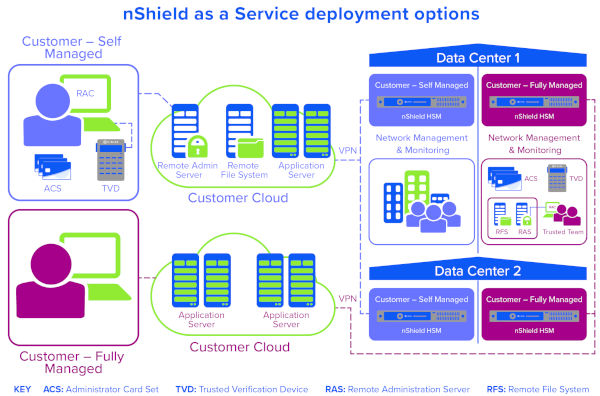
nShield 即服务非常适合云优先战略、选择性云迁移,甚至可以添加 HSM 功能来应对工作负载高峰。用户可以像操作位于自有数据中心的 nShield 应用程序一样,在云端与 nShield® HSM 进行交互。同样,当使用 nCipher 服务在符合 FIPS 验证的安全范围内部署敏感应用程序代码时,也可以选择使用云端或本地的 HSM 服务来实现相同的目标。.
借助 nShield 即服务,企业可以:
• 使用可信的第三方服务部署自带密钥 (BYOK) 和自托管密钥 (HYOK) 解决方案
• 保持对密钥材料的绝对控制,并将数据和加密密钥分开
• 将加密扩展到云端,并在多个云平台上管理密钥
• 为云工作部署安全代码执行
• 与第三方云应用程序集成。
nShield 即服务 (nShield as a Service) 的工作原理
:nShield 即服务使用 nShield HSM 来生成、访问和保护加密密钥材料,并将其与敏感数据分开。所有 nShield HSM 均通过统一的 nCipher Security World 密钥管理系统进行管理,该系统涵盖云端和本地部署的 HSM。这使得企业能够在有效扩展 HSM 运营的同时,保持对密钥材料的控制,即使更换云服务提供商也不例外。
企业可以使用 nShield 即服务来补充或替换本地部署的 HSM,同时仍然保留 HSM 所有权带来的优势。订阅模式使企业能够进行可预测的预算、管理容量、减少对数据中心的影响,并减少日常维护和监控所需的时间。
寻求云优先解决方案的客户可以通过 nCipher 的 nFinity 战略技术合作伙伴计划与网络安全和基础设施提供商合作,该计划涵盖 F5、IBM、Micro Focus Voltage、Red Hat 和 Venafi 等公司。应用领域包括 SSL/TLS、代码签名和数据库加密等。







