


 企业生存。这涉及到企业声誉面临的威胁,包括来自公司内外的攻击、盗窃/损失、使用不安全的策略、欺诈等,这些都可能导致身份盗窃/泄露。例如,LulzSec 公布了其通过网络攻击从索尼窃取的用户名和密码。我们也看到许多公司和机构遭受被解雇员工或对上级不满甚至憎恨的员工的报复。最后,公司有义务实施法律合规流程,包括强制性法律法规,例如 LOPD-RMS(《数据保护组织法》、保护个人身份信息 (PII) 免受盗窃的安全措施条例)、PCI-DSSv2(用于电子交易)、HIPAA、GLBA、SOX(《萨班斯-奥克斯利法案》、审计师独立性)等。我们观察到,一些公司宁愿支付罚款,也不愿专业地实施使其符合要求的技术措施。这些疏忽可能会影响遵守法律法规的关联第三方(商业伙伴)。(2)地下经济。.
根据赛门铁克诺顿2011年的报告,有组织犯罪的网络犯罪造成的损失超过了毒品交易。像宙斯这样的僵尸网络结合了垃圾邮件和网络钓鱼,可以造成高达940万美元的损失(Clusif-2011)。其他领域包括色情和网络犯罪,2011年全球受害者人数达4.31亿,造成的损失高达1140亿美元(赛门铁克-2011)。(3)网络战。这包括对关键基础设施和工业设施的攻击。例如,针对伊朗核设施的工业威胁——Stuxnet蠕虫病毒;疑似中国对巴黎G20峰会文件的攻击(BBC-2011);以及Black Spook和伊朗黑客对DigiNotar的攻击,其中从DigiNotar的证书颁发机构提取了200多个非法证书(F-Secure-2011)。(4)黑客行动主义者。这些人是特定抗议团体的成员。他们可以被视为危险分子,因为他们的一些行为可能构成网络犯罪,而且各国政府都担心他们会发起公民不服从运动。例如:维基解密(他们声称“我们想知道”,并向媒体泄露信息);匿名者组织通过对PayPal、亚马逊、Visa/Mastercard(例如“复仇行动”)、Twitter、突尼斯政府(反对审查制度)、美国政府(反对《SOPA法案》)等网站发起DDoS攻击,来捍卫他们认为不公正的行为;LulzSec组织(他们利用DDoS攻击CIA网站,并通过SQL注入窃取索尼、任天堂、X-Factor等网站的密码)等等。.
 经济可行性。
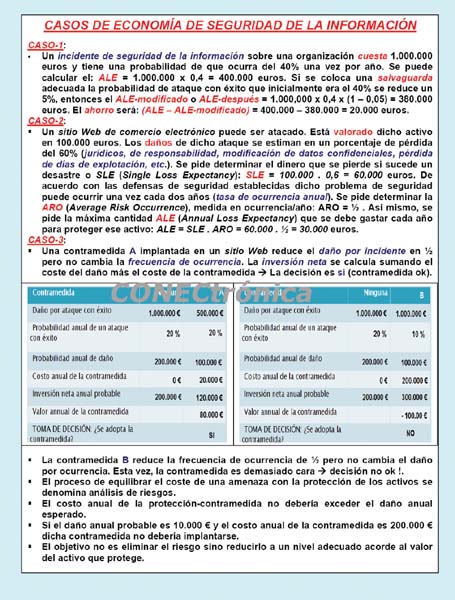
信息保护保障措施和控制措施实施的一个可行方法是评估其经济可行性。这首先要评估待保护信息资产的价值,以及如果这些资产的安全性和隐私性受到损害可能造成的价值损失。显然,任何公司或组织都应该投入更多资金来保护其最有价值的资产。正式的评估流程称为成本效益分析 (CBA),它可以对经济可行性进行量化计算。影响控制或保障措施成本的一些因素包括:(i) 开发或购置成本;(ii) 培训费用;(iii) 实施成本;(iv) 服务成本;(v) 维护和升级成本。效益是指公司通过使用控制措施来防止与特定漏洞或威胁相关的损失而获得的价值。这通常通过评估暴露于风险的信息资产集合的价值,然后确定它们在面临风险时的价值来确定。资产估值是将财务价值分配给每项信息资产的过程。资产估值涉及估算与每组信息资产及其相关系统的设计、开发、安装、维护、保护、恢复和防御市场损失相关的实际成本和预期成本。资产估值包含诸多组成部分。在估算出各项资产的价值后,接下来需要评估因暴露于漏洞或威胁而造成的潜在损失。此过程会生成每项风险的潜在损失估算值。此阶段的关键问题包括:可能发生哪些损害?会造成哪些财务影响?除了上述成本外,从攻击中恢复的成本是多少?每项风险的单次损失预期值 (SLE) 是多少?损失的预期值,或称年度损失预期值 (ALE),可计算如下:ALE = SLE × ARO,即 SLE 乘以 ARO(年度发生率),其中 SLE 可计算如下:SLE = 资产价值 × EF,即资产价值乘以 EF(暴露因子)。 ARO 代表特定类型攻击预计每年发生的频率(次数)。SLE 计算的是攻击最可能造成的损失值。EF 代表如果利用特定漏洞(无论多么隐蔽;例如,一个不常用的端口号可能允许隐蔽访问服务器,或者应用程序中的调试模式允许秘密访问;解决方案是执行代码审计)将造成的损失百分比。CBA(基于成本的分析)可以帮助您确定正在评估的安全控制方案相对于控制特定现有漏洞的相关成本是否值得。经济可行性,也称为年度净收益 (ANB) 或成本效益分析 (CBA),可通过年度预期损失 (ALE) 计算得出,计算方法为:用实施前预期损失 (ALE-before) 减去实施后预期损失 (ALE-after),再加年度保障成本 (ACS)。其中,ALE-before 表示实施控制或保护系统之前的风险预期损失,ALE-after 表示控制或保护系统运行一段时间后计算的预期损失损失。年度保障成本 (ACS) 的计算方法为:ACS = ((保障成本 / 使用寿命年数) + 年度维护成本),即在保障成本除以使用寿命年数的商的基础上加上年度维护成本。如果 ANB 为正值,则表示所评估的保障措施具有成本效益;如果 ANB 为负值,则表示不具有成本效益。
假设一台价值 6,000 欧元的电子商务主服务器存在安全隐患,可能导致其无法访问。如果事件发生概率 (EF) 为 75%,则安全事件损失 (SLE) = 6,000 欧元 x 0.75 = 4,500 欧元,即网站单次无法访问的成本。平均发生率 (ARO) 是该事件可能发生的估计频率。如果根据已知且已记录的与服务器类型相关的漏洞和威胁类型,估计 ARO 为每年三次,则总损失 (ALE) 可计算为 SLE 与 ARO 的乘积;在本例中,结果为 13,500 欧元。.
 另一种替代成本效益分析(CBA,即利用信息资产的财务价值)的策略是标杆分析(BM)。标杆分析是指从商业模式和保护水平的角度,对类似公司或专业机构进行审查,以确定它们如何保护自身资产。公司进行标杆分析时,应采用以下两种方法:(i)基于指标的衡量方法,即基于数值标准的比较;(ii)基于流程的衡量方法,即考察为实现目标而开展的活动,而非具体实现目标的方式。.
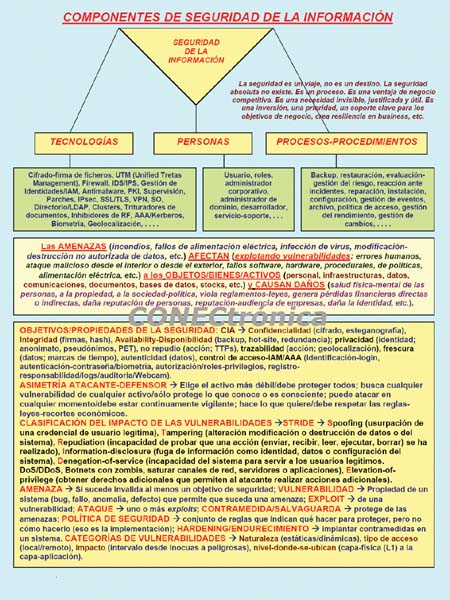
威胁类别。跃迁频率。风险暴露程度。
部分威胁类别包括:(1) DoS/DDoS 攻击。(2) 外部系统渗透(例如,利用 SQL 注入攻击攻击数据库漏洞)。(3) 数据级破坏。(4) 窃取/泄露知识产权/工业产权信息(使用间谍软件、利用 DNS 漏洞或污染 ARP 缓存)。(5) 内部实体未经授权的访问。(6) 恶意软件、病毒、蠕虫、木马、垃圾邮件、域名劫持、网络钓鱼、键盘记录器和拨号器。(7) 被动(嗅探器)和主动(中间人攻击)窃听。(8) 资源滥用(无意或恶意操作失误)。(9) 自然灾害(地震、洪水等)或人为灾害(爆炸、纵火)。(10) 电力、硬件、网络等意外或蓄意故障。
假设NZPQ公司目前有60%的概率发生A类滥用安全事件,30%的概率发生B类安全事件。如果不采取任何安全措施、保护措施或风险缓解措施,风险暴露百分比是多少?在这种情况下,A类事件的基准风险为60%,B类事件的基准风险为30%。因此,安全边际为1减去60%乘以1减去30%,等于28%。所以,如果不采取任何安全措施,风险暴露百分比为1减去安全边际,即72%。假设该公司采取措施来缓解A类和B类事件,请确定由此产生的风险暴露百分比。假设用于缓解 A 类事件的安全解决方案非常有效,其绕过率仅为 5%(安全解决方案或防护措施的绕过率是指攻击对公司造成实际损害的概率;也就是说,攻击绕过或渗透安全解决方案,对机构/公司造成损害的概率。每种安全解决方案针对每种类型的事件都有相应的绕过率;100% 的绕过率意味着该安全解决方案无法阻止任何此类事件)。相比之下,用于缓解 B 类事件的安全解决方案效果较差,其绕过率为 70%。我们首先计算 A 类事件的剩余风险,将 60% 的基础风险乘以 5% 的绕过率,得出 3%。然后计算 B 类事件的剩余风险,将 30% 的基础风险乘以 70% 的绕过率,得出 21%。安全边际为:(1 – 3%) × (1 – 21%),结果为 77%。因此,风险敞口为:(1 – 77%),结果为 23%。.
假设NZPQ公司每次A类安全事件损失5万欧元,每年发生10起A类安全事件。同样,每次B类安全事件损失10万欧元,每年发生2起B类安全事件。A类事件的年度损失为5万欧元乘以10,即50万欧元;B类事件的年度损失为10万欧元乘以2,即20万欧元。A类事件的基本成本为年度损失(50万欧元)乘以基本风险(60%),得出30万欧元。A类事件的剩余成本为年度损失(50万欧元)乘以剩余风险(3%),得出1.5万欧元。 B类事故的基本成本是通过将年度损失(20万欧元)乘以基本风险(30%)得出的,结果为6万欧元。B类事故的剩余成本是通过将年度损失(20万欧元)乘以剩余风险(21%)得出的,结果为4.2万欧元。.
缓解A类事故的实际收益通过从A类事故的基本成本(300,000欧元)中减去A类事故的剩余成本(15,000欧元)计算得出,结果为285,000欧元。缓解B类事故的实际收益通过从B类事故的基本成本(60,000欧元)中减去B类事故的剩余成本(42,000欧元)计算得出,结果为18,000欧元。如果公司因维护A类事故的防护措施而获得协会颁发的50,000欧元奖金,则缓解A类事故的无形收益为50,000欧元。缓解B类事故的无形收益为零。在这种情况下,总收益是通过将所有事件类别的有形收益和无形收益相加得到的,即:285,000 + 18,000 + 50,000 + 0 = 353,000 欧元。.
结语
我们的研究团队在信息安全保护机制、服务和生态系统的部署与实施的经济可行性分析领域拥有超过十五年的经验,这些机制、服务和生态系统涵盖社会各领域,包括商业、IT和网络。
LEFIS专题网络活动的一部分。
参考文献
- Areitio, J. “信息安全:网络、计算和信息系统”。Cengage Learning-Paraninfo 出版社。2012 年。
- Areitio, J. “Web 环境下网络安全威胁的演变和趋势”。《Conectrónica》杂志。第 142 期。2010 年 11 月。
- Areitio, J. “Web 应用程序保护的识别与分析”。《Conectrónica》杂志。第 143 期。2011 年 1 月。
- Schneier, B. “信息安全与隐私经济学”。Springer 出版社。2011 年。
- Nicastro, FM “安全补丁管理”。CRC Press 出版社。2011 年。
- Norman, TL “风险分析与安全对策选择”。CRC Press 出版社。2009 年。
作者:
Javier Areitio Bertolín 教授、博士 – 电子邮件:
工程学院教授。ESIDE。.
德乌斯托大学网络与系统研究组主任。.







