


根据波耐蒙研究所的数据,数据丢失和被盗的影响巨大,每次泄露事件造成的损失约为630万美元。复杂攻击中使用的六种不同类型的攻击手段包括:SQL注入、JavaScript注入、网络钓鱼、操作系统漏洞、恶意软件和隐蔽通道通信。威胁是指可能危及系统安全的事件;蓄意威胁是由威胁行为者策划和执行的。与隐私密切相关的三种威胁是:恶意软件(员工在不知情的情况下获取并入侵公司内部系统)、内部威胁(恶意或意外泄露数据隐私)以及外部攻击者/黑客(入侵基于Web的应用程序以访问数据库)。漏洞是指系统或安全控制中的薄弱环节,它允许威胁得以实施。暴露程度是指由于威胁和相关漏洞的存在而导致信息暴露的程度。应对措施是指通过缓解漏洞或威胁来降低暴露程度的控制措施;换句话说,它们可以降低风险。净风险或剩余风险是指在实施可行的应对措施后,经济上可接受的剩余风险。信息安全可以定义为防止未经授权的访问和/或篡改。如果一个系统能够抵御入侵,则被认为是安全的。衡量安全性的主要方法包括: 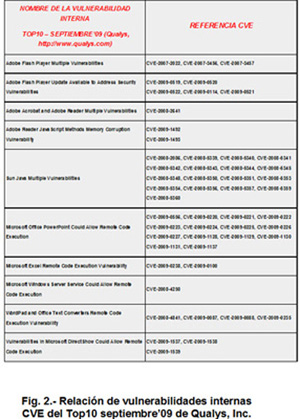 (1) 风险分析。风险分析评估特定入侵的概率及其后果——影响和成本。需要在成本和保护级别之间进行权衡。基本的风险分析方法包含以下六个阶段:(i) 识别资产。(ii) 确定漏洞。(iii) 评估漏洞被利用的概率。(iv) 计算因入侵造成的预期年度损失,该损失与影响相关。(v) 总结适用的保护方法及其成本。(vi) 通过权衡成本、所达到的保护级别以及由此产生的不安全因素,预测年度节省。
(2) 评估/认证。评估/认证是根据系统设计的安全特性和机制将其分类。设计越好,系统越安全。认证方法主要有三种:(i) 渗透分析。 (二)老虎队,即由安全专家组成的团队或小组,会尝试入侵系统并找出所有漏洞。(三)非正式验证。系统的测试和验证包括,例如:(a)需求验证;(b)设计和代码审查;(c)系统和软件模块测试。 (三) 形式化验证。操作系统被简化为一个经过证明和测试的数学定理。 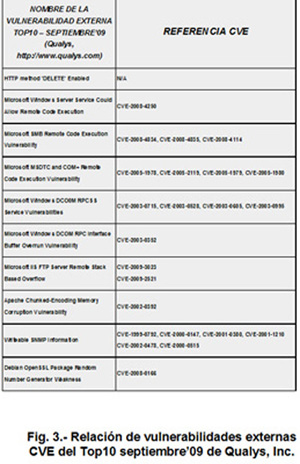 评估包括评估产品/系统是否具备指定的安全属性。认证包括对评估结果进行形式化评估。认可包括确定已认证的产品/系统可用于特定应用。认证使用既定标准执行,例如 CC(通用准则),它是 ITSEC 和 TCSEC(可信计算机安全评估准则)的演进版本。认证的目标是:(i) 评估系统正确性的置信度(系统有多安全?)。(ii) 评估评估的质量(我们做得怎么样?)。(iii) 对其进行适当的记录。
(3) 基于入侵过程的运行指标。基于执行入侵所需努力的系统安全性统计指标。执行入侵的难度越大,系统就越安全。
'
漏洞类型。
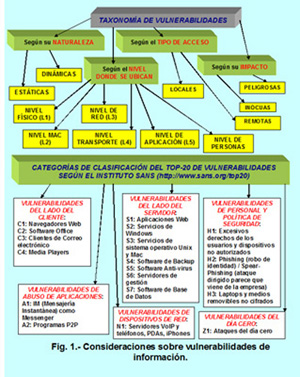
如何查找技术漏洞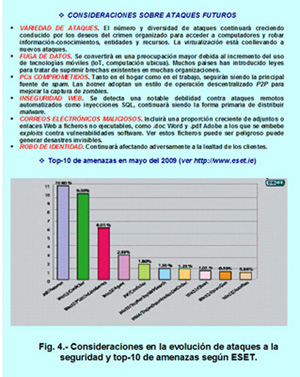 。漏洞可根据多种标准进行分类:(1)管理相关漏洞。这些漏洞与组织政策、流程、标准以及教育和安全意识相关。例如:(i)缺乏主要的组织安全策略。(ii)未能将安全要求纳入系统实施流程。(iii)缺乏文档化的流程。(iv)缺乏文档化的安全标准。(v)变更控制不力。(vi)缺乏内部控制。(vii)未能分离不兼容的功能。(viii)未能提供安全培训和安全意识。(2)技术漏洞。这些漏洞与配置、授权和权限管理以及关键安全组件的完整性相关。例如:(i)身份验证不完善。例如,使用过短或容易破解的密码,或客户端和服务器之间缺乏双向身份验证。(ii)访问控制不当或薄弱。(iii)未能监控或记录安全事件。 (iv) 安全机制存在缺陷或故障。(v) 安全功能并非为预期环境而设计。(vi) 安全协议存在缺陷,例如 TCP/IP 架构中的所有协议;例如,DNS 协议中的缺陷会导致 DNS 投毒,进而引发域名劫持,这是一种比网络钓鱼更危险的策略。(vii) 加密技术使用不当。(viii) 对可靠性的假设不恰当。
以下是一些可以找到新漏洞和当前威胁的来源:(1) CERT 和其他事件响应团队。(2) Bugtraq。即使供应商没有发布补丁,它也会发布漏洞。1999 年,它成为 SecurityFocus 的一部分,Symantec 于 2002 年收购了 SecurityFocus:http://www.securityfocus.com/vulnerabilities。BugTraq
允许按 CVE 或制造商、产品和版本进行搜索。它提供漏洞的描述和分析、可用的相关漏洞利用代码、补丁等应对措施。(3) Milw0rm。
这是一个包含大量漏洞利用的列表:http://www.milw0rm.com/。(4) 向客户通报漏洞的供应商,例如微软 (http://www.microsoft.com/technet/security/current.aspx)、思科 (http://www.cisco.com/en/US/products/products_security_advisories_listing.html)、Oracle 等。(5) 提供付费订阅服务的安全厂商和其他组织。
漏洞列表
:一些漏洞已存在多年:(1) 配置错误:(i) 未从产品中移除演示/测试程序。(ii) 设置不存在的(未加密的 Wi-Fi)或弱加密(可破解的 WEP Wi-Fi),例如,密钥管理不当。(iii) 文件系统权限不足。(2) 未更改默认密码。(3) 存在固有安全漏洞的服务,例如,finger 应用协议中的漏洞。其他漏洞是指在硬件和软件产品中发现的新缺陷、瑕疵和弱点:(1) MITRE 公司维护着 CVE(通用漏洞披露),这是一个漏洞名称列表。它是一个字典,而非数据库。它作为评估已发现漏洞以及与其他列表交叉引用的通用参考点。每个漏洞都以 CVE-2009-0224 的形式表示,其中 2009 是发现年份,0224 是指定该漏洞的标识符。您可以从以下网址免费下载:http://cve.mitre.org/cve/
。(2) 美国计算机应急响应小组 (US-CERT) 发布警报和漏洞信息(漏洞信息请访问 http://www.kb.cert.org/vuls/,警报信息请访问 http://www.us-cert.gov/cas/alerts/)。最初,CERT(技术研究中心)于1988年在卡内基梅隆大学成立,旨在应对莫里斯蠕虫病毒。它仅在厂商发布已知漏洞后才会公布这些漏洞。目前,US-CERT隶属于美国国土安全部。US-CERT的漏洞基于CVE(通用漏洞评估和评分系统),并根据CVSS标准确定的严重程度进行分类。严重程度分为高、中、低三个等级,对应的标准如下:高(得分7到10分)、中(得分4到6.9分)、低(得分0到3.9分)。例如,CVE-2009-3068于2009年9月4日发布,其CVSS得分为10分,属于高等级漏洞。
结语
二十多年来,我们的研究团队一直致力于漏洞及其相关安全问题(例如风险和定制化的自适应应对措施)的评估、识别、分析、监控、发现、生成和演化。
的一部分 LEFIS-APTICE (由欧盟委员会Socrates项目资助 )
参考文献
- Areitio, J. “信息安全:网络、计算和信息系统”。Cengage Learning-Paraninfo 出版社。2009 年。
- Areitio, J. “垃圾邮件分析”。《Conectrónica》杂志。第 104 期。2007 年 2 月。
- Areitio, J. “信息隐藏技术分析”。《Conectrónica》杂志。第 109 期。2007 年 7-8 月。
- Areitio, J. “取证安全、反取证技术、事件响应和数字证据管理分析”。《Conectrónica》杂志。第 125 期。2009 年 3 月。
- Schryen, G. “反垃圾邮件措施:分析与设计”。Springer 出版社。2007 年。
- Lee, W.、Wang, C. 和 Dagon, D. “僵尸网络检测:应对最大的安全威胁”。 Springer出版社,2007年。——
Howard, R.,《网络欺诈》。Auerbach出版社,2009年。——
Flegel, U.,《尊重隐私的入侵检测》。Springer出版社,2007年。——
Aycock, J.,《计算机病毒和恶意软件》。Springer出版社,2006年。
作者:
Javier Areitio Bertolín 教授、博士 – 电子邮件:
工程学院教授。ESIDE。.
德乌斯托大学网络与系统研究组主任。.







