


介绍。.
近年来,基于卓越的大规模多维人工智能,新一代网络韧性技术(NG-CR)正在不断发展。该技术具备持续且高度的预判能力,并拥有最高级别的可观测性、鲁棒性、成熟度、灵活性、质量、速度、效率、容错性、抵抗力、性能、多功能性、自动化、编排能力、隐蔽性和有效性,能够消除所有类型的潜在损害/影响。最终成果NG-CR能够自动化处理复杂/广泛的任务,并预判意外/隐蔽的情况(通过对线索、痕迹、迹象、异常、故障、错误、缓慢、非连续验证、缺陷、传感器感知、可靠预测等的极高可观测性),并在所有阶段预先消除/阻止/清除所有可能损害/漏洞的迹象/企图,涵盖所有IT/OT/IoT领域中所有类型的基础设施和所有类型的资产/实体(包括H/NH),囊括所有现有和潜在的风险。未来可能存在的事物。.
功能/机制的分类。.
NG-CR的一些功能/机制类别包括:
(1)预防、识别、保护、早期检测、响应/防御进攻行动、完全恢复等。利用零缺陷/零缺陷技术,在事前、事中和事后持续进行全面验证。.
(2)使计算机系统能够不间断地运行,并能从非常隐蔽的网络攻击尝试中恢复。.
(3)允许使用同态加密等技术存在可能受到损害的组件,这些技术使得在不受信任的处理环境中运行函数成为可能,而不会泄露它们所处理的功能或数据。.
(4)能够动态部署一套完整的可靠组件(PUF、WORM、NAT/网络地址转换、ECC/错误检查和纠正、VPN/虚拟专用网络等),任务可以依赖于这些组件。.
(5)允许加入带外功能,以便观察/监控系统并提前恢复被攻击的关键任务系统的功能。.
(6)它并行整合了一套全面的极端预测和推理能力,秉持“假设分析”理念(例如,假设发生隐蔽攻击、检测到隐蔽攻击、出现异常迹象、测量到异常值等),基于详尽的并行极端动态分析,并采用合理且经过验证的假设,且具有无限的基数。它利用态势感知,提供主动的预判措施,以保护所有类型的资产、流程、基础设施等。它能够应对各种网络安全事件,并有能力准备和防御所有类型的关键基础设施。.
(7)对所有类型的实体(基础设施、微网络、动态网络攻击面等)进行持续的实时性能自监控和自验证,并对所有可能出现的问题环境进行极端和高级的自模拟。
(8)通过大规模先进人工智能分析,预测前所未有的模式和信息,对系统、微电网等进行预测性自我维护和质量、成熟度、可靠性、鲁棒性等评估。.
(9) 对所有类型的资产(设备、生态系统、网络、服务器等)实现极高的可观测性,并主动反馈效率、增强网络安全等信息。具备极高的并行数字孪生自创建能力,可实现全方位可观测性,使多种动态因素无缝交互。这使得通过结合实时系统数据,获取任何系统/环境/资产的虚拟副本成为可能。.
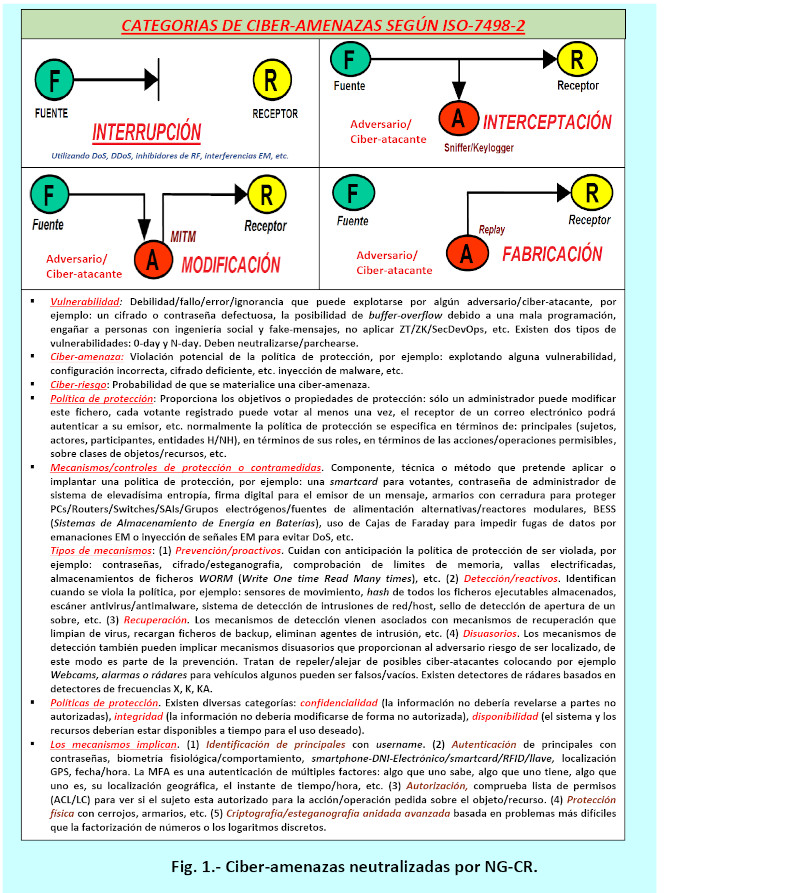
图 1:NG-CR 消除的网络威胁
运行机制。NG-CR中能力、流程、技术/工艺和控制之间的相关性。.
NG-CR 的特点是包含一整套能力/潜力,例如:
(1)高度预判。这使得MF(在众多因素的影响下)能够持续保持战备状态,这意味着在潜在的不利条件下(例如网络攻击企图、网络安全事件、漏洞等),能够防止任何任务功能受到损害。这需要通过资产和依赖关系管理,以及动态/极端网络威胁/漏洞管理和情景管理,来了解和理解(运用态势感知,通过发现、分析和观察行为,并预测和探索各种场景)。.
(2)极致韧性。这确保了正常运行的持续性,即即使面对任何潜在攻击、不利条件等,任务功能也能继续执行。它采用并行、动态的网络韧性架构、策略、战术和技术,基于高度预判,并结合遏制、微隔离以及防御/进攻/响应行动。(3)极致恢复。这确保了在面对各种潜在恶意攻击和不利条件时,任务功能能够迅速恢复。它采用主动风险管理和补救措施,使用多重加密备份(数据、电力、软件/固件/硬件/应用程序/API/操作系统)、备份渠道(地面和卫星通信),以及主动恢复正常活动等。.
(4)极致演进。这能够对任务功能和支持能力进行动态且高度主动的调整,以预防当前或预测的不利条件可能造成的影响。它运用指标/结果分析、根本原因/网络事件分析等方法,重新定义流程/计划,并确保基于危机模拟、场景测试、恢复测试、压力测试、红蓝队部署、动态渗透测试、沙箱测试等,采取极致主动的措施,所有这些措施都持续且适应性地进行。.
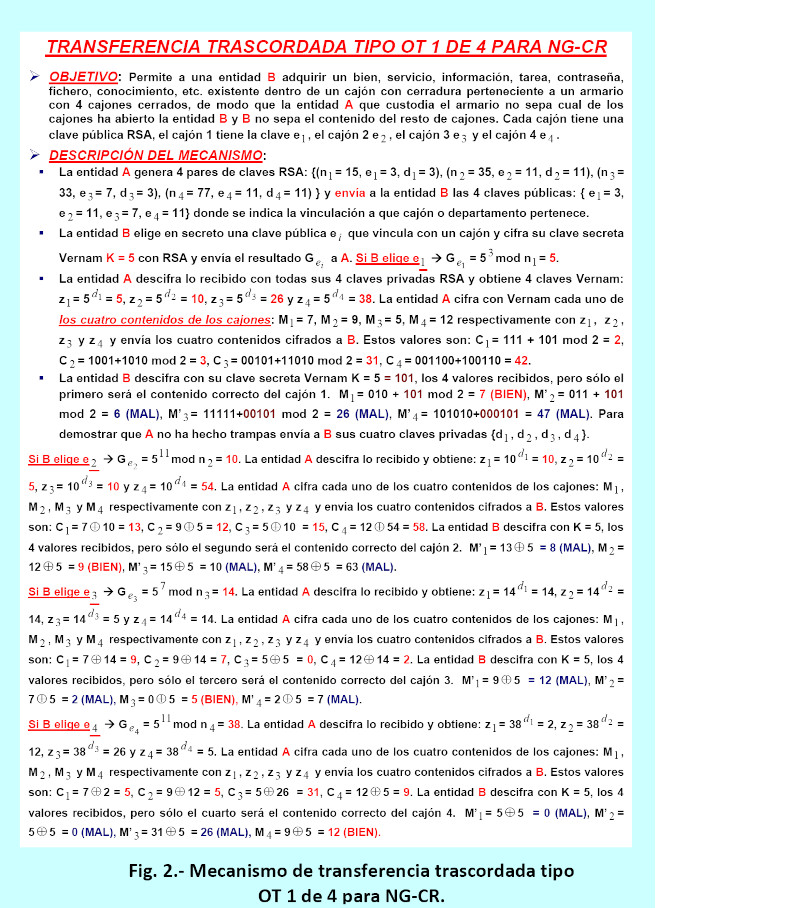
NG-CR 集成了大量技术,例如以下技术:
(1)MF 预判适应性响应。利用预判敏捷应急作战技术,对所有类型的情况做出动态、并行和精确/适当的响应,以维持必要的作战能力,并通过在必要时随时提前采取行动,避免潜在的后果和可能的不稳定/不同步。.
(2)可观测性(能够理解任何潜在恶意活动/问题的起因、原因和方式;可观测性整合了多个支柱:时间相关性、预测分析、钻取分析(即更详细地查看数据以检测异常并在网络安全事件发生前进行预测等)/持续的极端MF监控/监视。它持续并行地收集、合并和分析来自日志/SIEM/指标/遥测/跟踪/上下文等的所有类型的数据/元数据等,以利用网络威胁情报,识别零日/n日漏洞,发现潜在不利情况的早期指标/迹象,并主动识别潜在的破坏/感染/恶意行为/开放端口/通道等。监控系统将完整性测量结果与TPM(可信平台模块)系统提供的已知测量结果进行比较,其中存储了哈希值/数字签名、PUF等。.
(3)纵深协同防御。它可以并行协调数量极其庞大的不同机制(纵深防御和进攻行动),以最大限度地保护分布在所有生态系统、层次、系统/子系统、组织等中的所有类型的资源/资产(人力和自然资源)(关键资源和补充资源)。.
(4) 过度使用欺骗/混淆、匿名、潜意识渠道、隐写术、后量子MF嵌套加密等手段,可以混淆、欺骗、诱导/导致错误结论等,所有可能的恶意敌对代理人/实体都可能试图进行恶意活动。.
(5)极高的MF多样性。能够使用极其异构的技术、数据源、处理位置、通信路径、备用电源/UPS/发电机组、加密备份等,以消除所有类型的恶意行为/故障,包括试图利用漏洞(0天/n天漏洞)的网络攻击、受污染的应用程序/API、过时的硬件/软件/固件、受损的供应链等。.
(6)极致动态定位。允许匿名分发和动态重新定位功能和资产。.
(7)极度动态表示。利用组件、系统、服务、敌方活动和其他不利情况以及改变行动方案的影响的动态表示,支持任务态势感知和响应。.
(8)非持久性。允许在一段时间内保留信息、服务、电力和连接,以消除可能出现的腐败、篡改或篡夺行为。.
(9)权限限制。能够动态地、并行地限制用户和网络实体的权限,并根据关键性和零阈值建立资源的权限要求。.
(10)重新调整。允许将资源与关键任务功能进行调整(或重新调整),从而减少潜在的网络攻击面、意外后果的可能性、级联故障的可能性、可能的波动等。.
(11)极高的冗余性。提供多个受保护的关键信息和资源实例。.
(12)分段/分离。这允许根据关键性和可信度对组件进行动态(逻辑和物理)分离,以限制潜在破坏尝试的范围。它利用网络微分段、多层隔离/检疫区、沙箱等技术。与之相关的还有一套动态控制措施,例如受保护域处理、流量控制策略等。.
(13)极高的可靠性。提供机制,以便尽早发现关键服务、当前信息存储、组件等是否遭到破坏。.
(14)不可预测性。允许动态/连续的并行和随机变化,使潜在的网络攻击面变得不可预测/无法运行。.
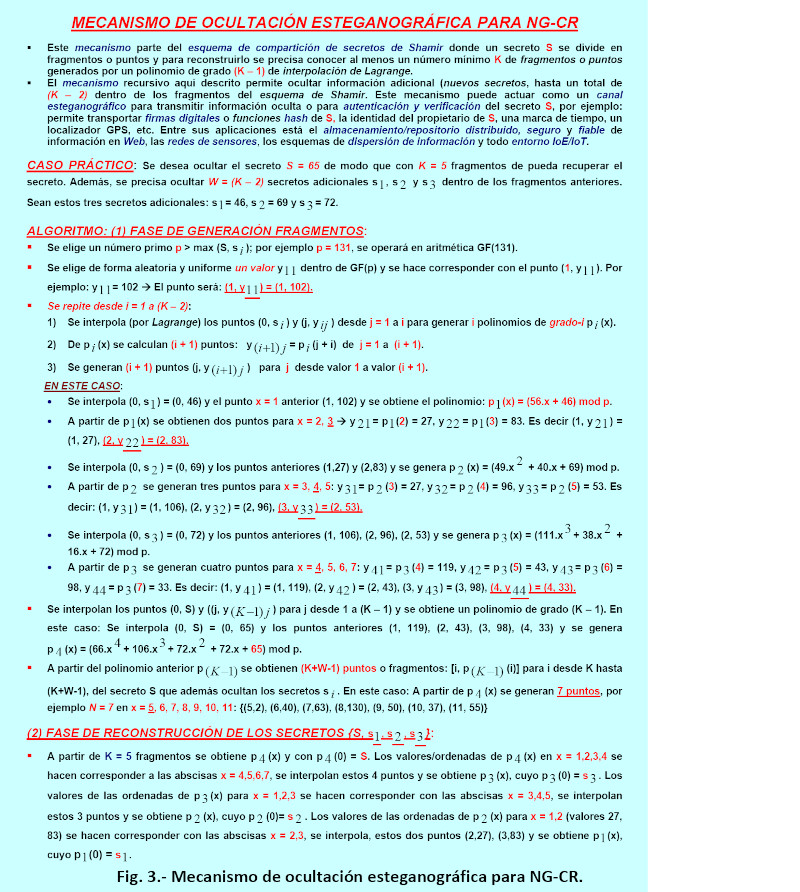
NG-CR整合了大量的方法/流程,例如以下几种:
(1)认知理解方法。NG-CR 能够有效表征任务依赖关系以及所有资源/资产在应对各种可能的逆境/欺骗/感染时的状态。它与以下技术相关:可观测性-监控-警戒-极端-持续性、欺骗、极端动态定位、极端动态表征、已验证的完整性以及不可预测性。.
(2)持续准备。这使得我们能够维持一套并行的行动方案,从而以极高的预判能力预测所有类型的敌对势力/网络攻击者的企图。它与以下技术密切相关:持续性、极端性、可观测性、监控、监视、协同防御和极端动态表征。.
(3)高度预判的预防和规避。这使得预防或规避潜在网络攻击的成功实施,或任何预期的制造不利局面的企图成为可能。它与以下技术密切相关:协同防御、极致的欺骗手段、极致的MF多样性、极致的动态定位、非持久性、权限限制、分段/分离以及不可预测性。.
(4)连续性。它能够在潜在的不利条件下最大限度地延长关键任务功能的持续时间和有效性。它与以下技术相关:自适应预判响应(MF)、可观测性、协同防御、非持久性、权限限制、重新调整、分段和已验证的完整性。.
(5)减少。它能够动态地限制和约束潜在的伤害企图和不利条件。它与以下技术相关:预期适应性反应(MF)、协调防御、大规模欺骗、多样性、定位、非持续性、大规模冗余、已验证的完整性和不可预测性。.
(6)重建-重组。这允许在潜在的不利条件下动态重组和转移资源,以充分提供一系列任务功能。它与以下技术相关:适应性预判响应(MF)、持续的极端可观测性/监控/警戒、协调防御、大规模冗余和已验证的完整性。.
(7)转型。这使得行为层面(技术、组织、控制、治理、管理等)能够以极快的速度进行动态和并行变革,从而优先应对潜在的不利条件或网络攻击。它与以下技术相关:极端动态表征和重组/调整。.
(8)重新架构。允许动态修改所有子架构,以持续全面地提高网络弹性。.
它与以下技术相关:极端MF分集、极端动态定位和非持续性。.
NG-CR动态激活的一些战略机制包括:
(1)冗余且实现方式多样。.
(2)认证并提供基于硬件的证明,例如 PUF、TPM 等。.
(3)动态改变连接方式。.
(4)并行应用多种替代运行模式。.
(5)操作系统映像的自动复制。.
(6)大规模使用 MTD(移动目标防御)在系统的多个维度上产生不断演变的动态,迫使网络攻击者质疑他们发现的漏洞是真实的还是虚假的,系统是否是诱饵,网络的分布/布局/组成是真实的还是海市蜃楼等等。.
NG-CR作为一个整体运行/行动,以极强的主动性并行应对所有类型的漏洞(中和、阻止、覆盖、修补)、入侵迹象/企图、缺陷、故障、速度缓慢、非零时间、网络攻击企图、错误(人为/非人为)、不良网络事件(ACE),例如恶意软件/病毒网络攻击、硬件/软件/固件故障/漏洞/错误/人为弱点/配置错误等。它并行使用一组具有高度分解性的元素,在设备、生态系统、基础设施提供的任何关键任务功能(MEF)之前很久就采取行动,这些基础设施包含所有类型的资产/资源:数据、IT、OT、CPS、物联网/物联网、万物互联/万物互联、工业4.0、人工智能持续专业发展(CPD)。 IAaaS、Web3 等技术的出现和影响,以及实现绝对的业务连续性、可靠性、容错性、可用性、持续改进等,都至关重要。.
NG-CR 的尺寸。.
下一代计算机响应系统(NG-CR)凭借其基于卓越人工智能的超强预判能力以及防护和韧性/生存能力,即使在可能发生意外的网络安全事件的情况下,也能确保任务安全。它能够确保所有类型的IT/OT/IoT系统和基础设施即使在轻微的性能下降或减弱状态下,也能在不利或压力条件下持续运行,同时有效维持运行能力并恢复到符合任务要求的全面有效运行状态。NG-CR将一系列维度/能力/技术/方案整合为一个集中的整体:
(1)人工智能(卓越/先进的大规模多维人工智能,并行测试)。它完全自动化、自我协调、自我系统化、自主运行,极其成熟,经过自我测试和自我验证,具有最高的可靠性、鲁棒性和极高的质量,采用多层多维冗余设计,可复制、自我修复、自我保护、自我验证,并可实现零时间连续运行和自我更新。它能够在固定和移动模式下隐蔽运行,追踪、中和、阻止、消除网络攻击面和漏洞,集成了机器学习 (ML)、深度学习 (DL)、自然语言处理 (NLP)、大数据/分析数据 (MD/BD/AD)、专家系统 (SE) 等技术,以及多层神经网络(一个用于自动化/协调、预测和极低层决策的多维认知平台/结构),并利用神经科学连接实现智能化。该系统持续通过标准认证/认可。 (标准包括:数据质量-机器学习 ISO/IEC-5259、安全性 ISO/IEC-27000/27090/27563、安全/运行安全 ISO/IEC-5469/22440、软件质量流程/产品 ISO/IEC-5338/25000/25059/25058/12207/33000、管理 ISO/IEC-42001、治理 ISO/IEC-38507/38000、稳健性 ISO/IEC 24029-1、-2、-3、性能 ISO/IEC 4213、透明度 ISO/IEC 12792、公平性 ISO/IEC 12791、可持续性 ISO/IEC 20226、可靠性 ISO/IEC 24027/24028/24368/6254/8200,以及 ENS 等全球标准,) NIST-SP-800-193/NIST-SP-800-53R4,包含 TCP/Trusted-Computing-Base/Orange-Book 等)整体全球各个方向。它能够躲避所有恶意实体,极度欺骗所有可能的阴险恶意代理人,具备防御/保护和攻击能力,能够审计、评估、中和、消除和擦除所有类型的恶意尝试、漏洞、机器人、恶意爬虫、缺陷和错误,关闭恶意打开的端口,防范无知和准备不足的人为错误和社会工程攻击,防止身份盗窃、密码和敏感或机密信息的窃取,防止所有类型的信息被修改和拒绝服务攻击,中和授权攻击,消除恶意软件,防止恶意配置更改,阻止恶意、有缺陷、不正确和错误的配置,取消恶意修改,防止对所有类型的光纤、铜缆、空中和卫星通道进行秘密窃听,中和恶意代码注入、使用 PowerShell 自动化网络攻击、凭据窃取(例如,在密码管理器和浏览器中),收集有关受害者的情报,并具有尝试保证其持久性的机制(例如,在系统重启期间)。系统),禁用保护等。
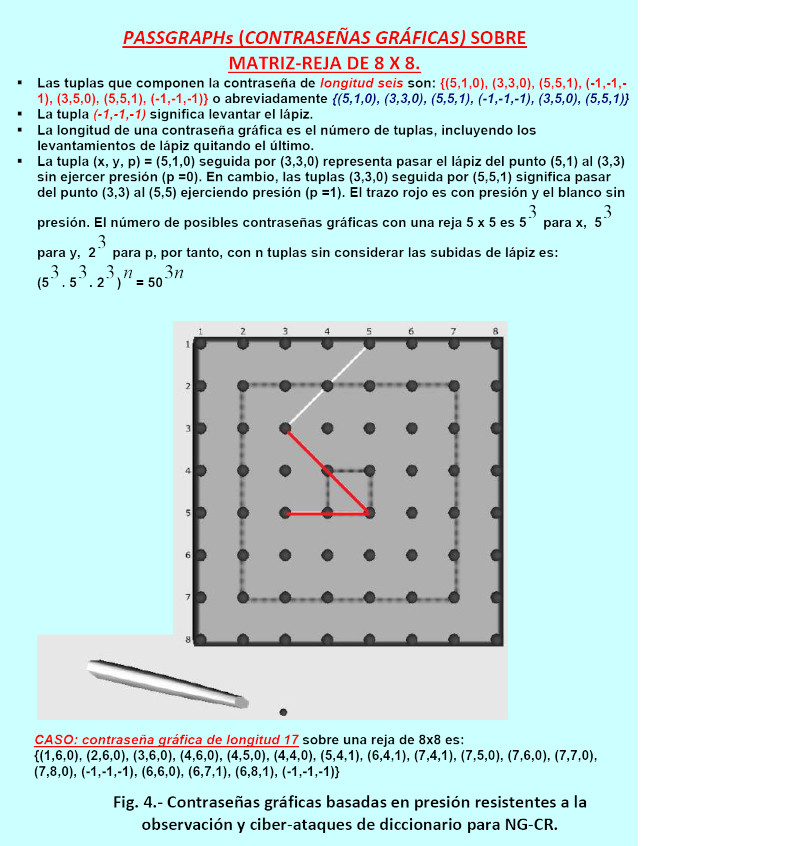
(2)固定和移动作战能力。利用基于固定和移动/游牧式 DAIM 型防御攻击恶意软件的隐藏实体、监控/跟踪器以及全面的极端监视,主动消除潜在的有害/恶意行为、漏洞等的企图、痕迹等。采用多层同态加密来保护存储、传输、使用/执行过程中的信息(包括机密性和完整性)。 NG-CR 集成了嵌套式匿名/隐藏/模仿/伪装/隐写机制,并结合多层极端混淆、OT、SMPC、ZK、ZT、潜意识通道、网络微隔离等技术。它集成了强大的保护功能,例如:防止窃听的机密性、防止篡改的完整性、防止 DoS/DoS 攻击的可用性、防止拒绝服务攻击的不可否认性、业务连续性、对恶意软件感染(例如勒索软件、木马、窃听/数字盗窃等)的极强抵抗力、隐私泄露,以及对身份盗窃企图、授权/IAM 攻击、访问控制等的防御能力。它能够防御用于窃听的电磁 (EM) 发射捕获和用于 DoS 攻击的 EM/EMI 干扰注入。此外,它还包含用于与计算相关的物理现象的带外监控/可观测性功能。.
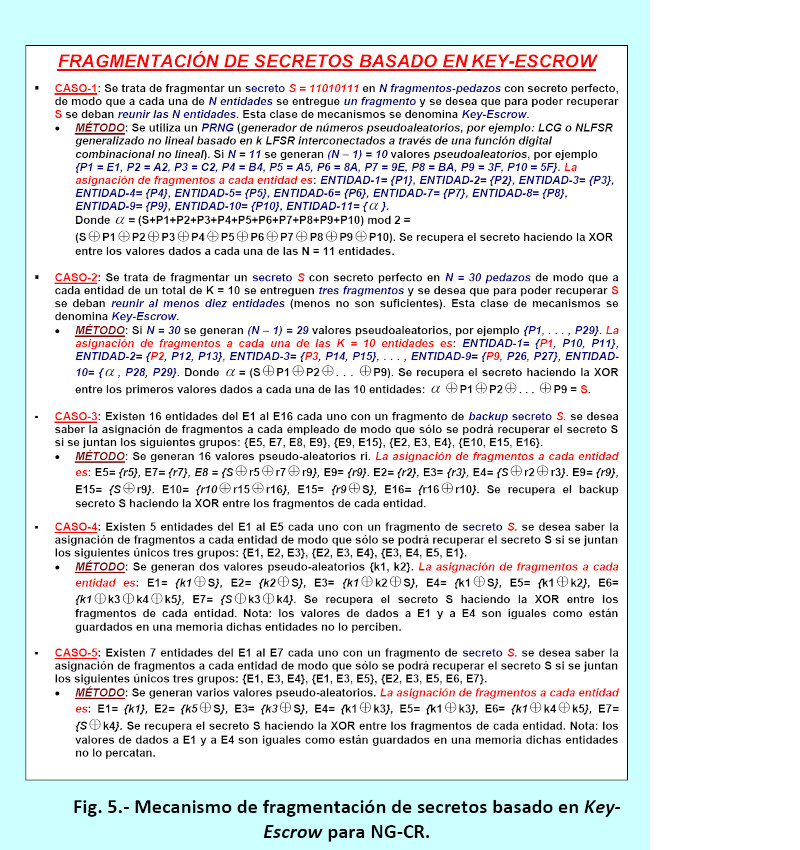
(3) 具有极强的预判性和自我探索能力的动态多维防御进攻保护能力:渗透测试、红队演练、网络危机模拟、审计、自我评估、沙箱、多层隔离区、DMZ、恶意代码逆向工程和编辑以消除恶意代码、各种类型(网络、实体)的微隔离等,并行进行。.
最后方面。.
下一代网络韧性 (NG-CR) 通过并行集成各种类型的能力,提供自动化、主动和极致的预判能力,例如:全面的可观测性、在所有可能层面上的同步操作、针对网络攻击者的极致隐蔽/欺骗/迷惑、使用基于多维代理/跟踪器的固定和移动/游牧传感器以及具有卓越/大规模先进人工智能、DAIM 式防御/攻击性恶意软件,以及所有类型的预测器,这些预测器具有可扩展的推理/感知能力,能够识别有害行为、痕迹、迹象、干扰、异常、入侵指标 (IoC) 等,并采取行动阻止、中和、预防、消除和删除所有类型的有害尝试、感染、恶意进程启动、漏洞、因无知/欺骗造成的错误等。
参考文献。
- Areitio, J.,《信息安全:网络、计算和信息系统》。Cengage Learning-Paraninfo-2024。-
Areitio, J.,《基于防御/保护组件MFE的网络安全保护、网络弹性和成熟度指数级增强》。Conectronica杂志,第265期,2025年2月-3月。- Areitio, J.
,《DAIM/MIAD对产生隐蔽网络攻击的奇异性和技术的早期消除》。Conectronica杂志,第256期,2023年5月。-
Forbes, A.,《云计算漏洞的万无一失指南:安全威胁对应用程序编程接口的影响》。独立出版,2023。-
Hubbard, DW和Seiersen, R.,《如何衡量网络安全风险中的任何事物》。 Wiley John and Sons出版社,2023年。-
Thomas, GM,《GPS欺骗的黑暗艺术与科学:卫星战争、信号劫持与隐形威胁》。独立出版,2025年。-
Kathy, BH,《关键基础设施高级网络安全》。Montecito Hot Springs出版社,2024年。-
Oakley, JG、Butler, M、York, W.、Puckett, M.等,《理论网络安全:原理与高级概念》。出版社,2022年。-
Infanti, E.,《人性防火墙:连接用户体验与网络安全以最大限度地提高网络弹性》。独立出版,2025年。-
Sario, AH,《高级网络安全解决方案》。Tredition GmbH出版社,2024年。
- Kaushik, K.、Dahiya, S.、Maleh, Y. 和 Bhardwaj, A.,《物联网与网络物理系统:安全与取证》,CRC出版社,2022年。-
Ramsey, C.,《网络安全秘诀:数字防御的内部技巧和实用窍门》,独立出版,2024年。-
Moseley, R.,《高级网络安全技术》,CRC出版社,2023年。-
Rodriguez, P.,《揭秘网络安全:保护您的数字世界(从零到九十)》,独立出版,2024年。-
Hodson, CJ,《网络风险管理:威胁优先级排序、漏洞识别和控制措施应用》,Kogan出版社,2024年。
作者:Javier Areitio Bertolín 教授博士——网络与系统研究组主任。.







