


发展背景:
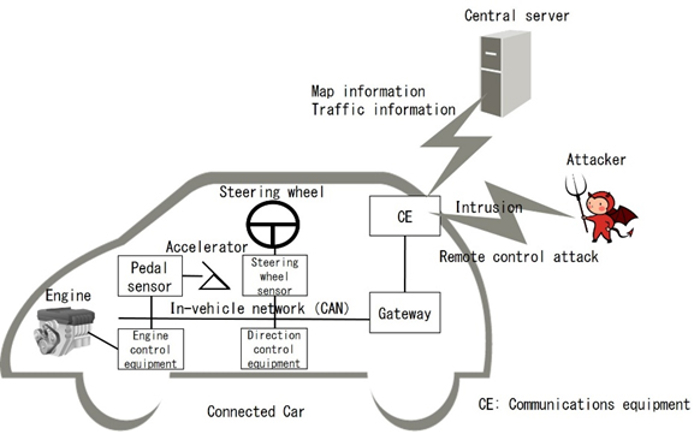
近年来,能够连接到外部网络(例如互联网)的汽车(即“联网汽车”)数量不断增长,旨在创造包括增强安全性和自动驾驶功能在内的新服务的技术研发也在持续进行。然而,人们注意到联网汽车存在被网络攻击远程控制的风险。攻击者可以通过车辆网络(称为控制器局域网 (CAN))发送消息来控制车辆系统的行为和操作。攻击者对系统发起远程控制攻击时,会劫持其通信设备和连接外部网络的网关,并发送恶意 CAN 消息。这样一来,攻击者就可以使车辆做出违背驾驶员意愿的操作,例如突然加速或制动,从而导致严重事故。针对此类攻击,在各个阶段采取以下安全对策至关重要。
富士通实验室开发了一种利用车载设备(称为电子控制单元 (ECU))检测恶意消息的技术。1
. 入口点对策,防止通信设备被黑客入侵。
2. 车载恶意信息检测设备。3
. 基于中央服务器分析结果,自动更新安全防护措施。
问题:
由于车载设备的计算性能有限,检测设备需要尽可能降低计算负荷。此外,过多的误报会限制甚至完全停止通信设备的功能,从而影响驾驶的平稳性。这甚至可能导致驾驶员无法控制车辆。鉴于此,必须限制误报的数量。检测技术利用CAN消息的规律性发送特性,通过判断传输是否超出允许的间隔来检测攻击者是否发送了消息。然而,由于即使是正常的通信消息也可能在行驶过程中超出规律的间隔发送,因此存在将正常消息误判为攻击消息的问题。
关于所开发的技术
:富士通实验室现已开发出一种方法,即使真正的 CAN 消息比正常周期更早或更晚到达,也能实时检测攻击消息,同时限制误报的数量。
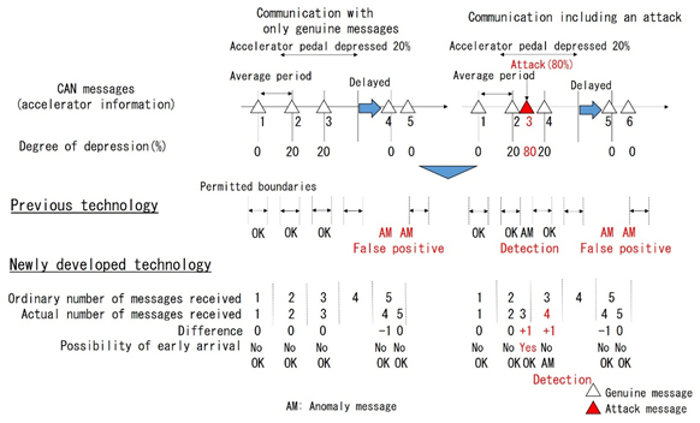 此方法将正常消息周期内接收到的消息数量与实际接收到的消息数量进行比较,检查是否存在差异。如果存在差异,该方法会将该差异信息传递到后续周期,从而判断该差异是暂时性问题还是攻击造成的。
如果消息延迟(图 2,左):
如果真实消息 4 延迟,现有技术会将其错误地识别为攻击,因为它超出了消息间允许的间隔范围。然而,使用新技术,在接收到消息 4 时接收到的消息数量出现负差异并不被视为攻击。通过传递有关缺失消息的信息,直到接收到消息 5,实际接收到的消息总数与正常情况下的消息数量相符,从而确定该消息为真实消息。
如果接收到攻击消息(图 2,右):
如果在接收到真实消息 2 之后接收到攻击消息,则现有技术和此技术都可能将其检测为攻击。利用这项技术,当接收到攻击信息时,系统会识别出异常值,并将此信息保留至接收到第四条真实信息为止。一旦接收到第四条真实信息,系统便会将其检测为攻击。如果车辆内信息传输的实际间隔约为10毫秒,则该方法可在接收到攻击信息后的几十毫秒内检测到攻击,从而实现近乎实时的攻击检测。
效果:
该技术在约10,000个模拟攻击数据模式下进行了评估。在这些模式下,所有已知攻击方法的报文被插入到从真实车辆记录的600秒CAN总线数据中。评估结果证实,该技术能够检测所有攻击,且不会产生误报。这项技术通过攻击检测实现强大的防御措施,从而保障安全无忧的出行体验。
未来计划
包括拓展其移动物联网平台业务,该平台旨在为社会提供移动解决方案。为了保护联网汽车免受网络攻击,该平台将提供针对入口点防御、车载网络防御和ECU防御的个体级保护。富士通计划在2018财年将这项技术商业化,作为一项支持联网汽车防护的检测功能。







