


现代虚假信息、误导信息和恶意信息(DMM)网络攻击主要以三种相互关联的形式出现:(i)虚假信息网络攻击。这类攻击制造虚假信息,旨在操纵、造成伤害、诱导屈服、施加影响(直接或间接,潜移默化/隐蔽地,使接收者浑然不觉),并误导个人、组织、国家、机器、人工智能自主系统等。(ii)误导信息网络攻击。这类攻击制造错误/虚假信息,其最初并非旨在造成伤害(类似于潜伏的实体等待关键时刻发动攻击)。(iii)恶意信息网络攻击。这类攻击制造源自潜意识谎言和半真半假信息的错误/不良信息,这些信息随后被夸大、扭曲等,以达到欺骗和造成伤害的目的。新型的DMM网络攻击不仅作用于数字世界和网络空间,也作用于人类/生物以及我们真实的物理世界(模拟/数字)。它们不仅可以伤害人(通过欺骗、影响决策、扰乱、混淆、伤害、杀戮等),还可以伤害车辆/交通运输、制造系统、关键基础设施、医院、工业、电信、可再生能源、海洋、金融、游戏、智能家居/城市、军事和航空航天环境、安全等(通过恶意地向设备、嵌入式系统、云、CPS 等注入和更改数据和信息,无论是使用恶意软件还是通过修改 OTA/空中更新)。.
 人工智能驱动的垃圾邮件机器人被用作注入和放大恶意数字媒体营销(DMM)网络攻击的载体(损害声誉、篡改人和机器的行为、诱发恶意行为、制造混乱、灾难和骚乱等)。DMM网络攻击旨在欺骗、迷惑、篡改信息,并将错误/恶意数据注入(例如,注入供应链、设备、应用程序/应用程序接口、社交媒体、论坛等)。它们提供恶意协议和推理。他们欺骗、诱惑、操纵和歪曲现实、数据、代码、软件/固件等。他们利用各种技术和社交技巧,包括合成媒体、心理/精神病学技巧、社会工程学、虚假新闻、虚假视频、恶意软件、注入/渗透虚假信息、破坏来自发送方、边缘或卫星的传感器配置和数据、利用社交媒体、即时通讯、电子邮件、短信、应用程序/API、呼叫中心、深度语音、深度视频、虚假生物识别、虚假文本、机器人和网络水军网络、虚假图像、深度伪造/深度学习人工智能、将错误数据渗透到网络和系统中(例如,通过勒索软件)等。DMM网络攻击会破坏、歪曲和操纵所有类型信息的真实性和完整性,无论攻击目标是机器、计算机(不完整的更新/配置数据、存在漏洞的信息等)、网络、系统、云等,还是目标人群(通过媒体、社交媒体、即时通讯等)。现代网络安全至关重要,是根本性的,是优先事项,也是保护和捍卫一切的关键所在:包括人类、社会、人性、环境、地球等等。网络安全的缺失或不足(例如,设备、人员、公司、服务、应用程序/API 等的网络安全未通过高级别认证,如通用准则 EAL 5/6/7,且未获得具有认可认证的外部评估/审计机构的认证)会产生负面影响。我们都面临风险,因此没有任何事物或任何人是绝对安全的(包括生物、环境、服务、基础设施,以及所有五个方面:陆地、海洋、空中、太空和网络空间(后者与前四个方面融为一体))。DMM 网络攻击允许制造“伪旗行动”,从而使各种类型的犯罪/网络犯罪得以逍遥法外。防御数字媒体营销(DMM)旨在防止“真实事物”(即真相、信息,例如配置值、生物识别数据、身份等)被扭曲、变形、操纵、降级、修改、歪曲、冒充等。DMM网络攻击试图利用各种方法影响和误导人们(以及所有类型的实体和行为者,包括人工智能、机器、计算机、移动设备、可编程逻辑控制器(PLC)、网络物理系统(CPS)、自动导引车(AGV)、自主移动机器人(AMR)等)。这些方法包括恶意软件渗透以破坏完整性、利用互联网搜索列表(及其算法)改变人们和机器的观点、利用心理欺骗进行人脑/记忆间的传染、心理战以及在看似密封的虚拟机之间进行数据泄露等等。这些方法既可以进行直接攻击,也可以进行潜移默化的影响。 DMM 网络攻击旨在制造恐惧、散布半真半假的信息、操纵公众舆论、影响个人意见、贬低尊严、更改计算设备的更新和配置、试图混淆设备、系统、网络、云/边缘、破坏各种类型的学习,例如通过机器学习/深度学习破坏设备上的人工智能等。.
 DMM网络攻击的运作地点。.
DMM网络攻击正日益广泛地应用于各种环境:
(1) 物理世界(陆地、海洋、空中和太空)。攻击目标包括普通民众、有精神疾病或癫痫倾向的人群,以及植入心脏起搏器、心脏装置和其他植入式医疗设备(例如人工耳蜗、脑植入物、胰岛素泵、人工胰腺等)的人群。此外,联网车辆的驾驶员也会成为攻击目标(此类网络攻击可以远程控制车辆、操纵其功能,并导致轻微或致命的事故。攻击者可以精心策划和控制一群被“黑客入侵”的车辆(包括无人驾驶和静止车辆)的移动,从而实施犯罪活动)。此类攻击还会影响选民,让他们相信不称职的人当选,或者高素质的人落选,导致选举失败。为了达到这一目的,这些网络攻击被注入社交媒体、论坛、在线社区、电视、报刊、广播、即时通讯群组、在线讨论区等,散布半真半假的信息、恶意信息、谎言等。
(2) 网络空间/互联网元宇宙。虚假信息和受污染的配置被注入;身份被劫持和篡改;生物识别信息被扭曲;伪造视频/深度视频被制作;在使用人工智能驱动的合成媒体、视频、音频、文本和恶意代码(这些内容经过操纵和扭曲)通过克隆/受污染的视频通话建立远程身份时,会在会话期间制造混乱,从而造成潜在和直接的损害。
(3) 通过卫星、蜂窝网络(2G、3G、4G、5G、6G 等)、LoRaWAN、Sigfox、Zigbee、蓝牙/BLE、WiFi、6LowPAN、V2V(车对车)通信、V2G(车对电网)、V2X(车对万物)/ISO-15118 等方式,对各种类型的设备(车辆/车队、船舶、潜艇、工业机械、工业物联网 (IIoT)、医疗物联网 (IoMT)、人工智能物联网 (AIoT)、通信技术物联网 (IoCT) 等)、飞机、火车、运输系统、无人机(例如配备人工智能和 5G 的无人自主飞行器)、移动设备、个人电脑、自动驾驶汽车、用于电池充电的 USB 连接进行配置、初始化、有线和无线更新(F-OTA/S-OTA/固件-软件-OTA/空中下载),这些更新可能包含用于注入受污染数据的数据线程。并提取信息),反常的二维码等。
DMM网络攻击类型学。.
虚假信息和恶意软件(DMM)攻击是一种恶意网络攻击,其目标是破坏信息完整性(在网络安全领域,保护信息完整性意味着防止信息(数据、元数据、代码、固件等)、硬件或“真相”),方法是篡改真相/信息并试图制造混乱(请记住,真相或信息只有一个)。虚假信息的例子包括:伪造或隐藏网络攻击的来源,将其置于密集、复杂且混乱的代理网络之后;用我们想要陷害并归咎于其的国家的语言编写恶意软件代码(这被称为“伪旗”攻击);或者在海岸线上发布虚假海啸警报以实施犯罪活动等等。目前,我们必须面对多种现实,但请记住,真相只有一个。 DMM网络攻击依赖于多种学科,例如“无知学”(研究无知)、社会工程学(旨在欺骗、恐吓、迷惑和扰乱目标)、心理学、精神病学、心理测量学、神经学、心理政治学、“行为矫正和认知改变”技术、“合成媒体”、“深度语音”、“深度视频”、“深度伪造”、“深度视频通话”等等(这些技术允许恶意操纵和克隆数据/元数据、文本、音频、图像、语音、视频、生物识别信息等)。DMM网络攻击能够以多种方式隐蔽地篡改真相/信息,其目的包括:欺骗、撒谎、扰乱目标、麻醉、制造僵尸、散布谣言、使人相信虚假事实、制造认知缺陷/文盲、造成生态灾难、阻碍社会发展等等。爆炸/火灾、事故、工业灾难、人员伤亡、计算机系统故障等。.
 DMM网络攻击会影响所有类型的实体;没有任何事物或任何人是安全的:人(群体、家庭、公司、国家、地球、网络虚假信息疫情、网络欺凌、骗局、纠纷、名誉损害等)、工业系统/公司(SCADA网络、PLC、计算设备、机器、数字孪生、工业元宇宙、网络物理系统、人工智能生态系统、配置、应用程序/API、数据库、CRM、ERP、CAD、PLM等)、人工智能系统(个人助理(如Siri、Alexa、Cortana等)、数字孪生和工业元宇宙、社交机器人和各种类型的机器人、联网车辆、CPS、ECU、服务器、虚假信息预警传感器、5G等电信技术等)、云(云、雾、边缘、公共云和私有云、SaaS、IaaS、AaaS等)、通过卫星或蜂窝电话、蓝牙等进行室内/室外地理定位无论是单次攻击还是成群结队、集群式攻击,DMM网络攻击都采用无数种方法、程序、技术、战术和策略来实现其目标:社会工程、网络水军、僵尸网络(包括人工和人工智能僵尸网络;基于人工智能的呼叫中心)、内容/虚假新闻/争议生成器、精心炮制半真半假信息的代理人/行动者、操纵性的伪专家(他们将真相与微妙的虚假观点混淆。未经培训或经验的人对技术科学话题发表的观点几乎总是错误的。其目的是将谎言、错误和失误塞进伪专家和看似受人尊敬的人的口中)、在广告、公告、节目和社交媒体(即时通讯、论坛、新闻)的音频、视频和图像中注入潜意识的虚假信息、制造大量由假专家宣扬的伪真相、反复陈述半真半假的信息,然后编造谎言,以制造认同伪真相的假象,直到人们将其视为真理——换句话说,一个虚假的真相——等等。利用真实信息散布谎言。例如,利用真相、施虐者使用的心理/精神病学技巧、用虚假信息污染家人、朋友和熟人、用“合成媒体/深度伪造”技术篡改/歪曲多媒体信息和生物识别数据等等。DMM网络攻击使得针对真相和准确信息的网络战成为可能。针对存储数据进行篡改的DMM网络攻击可以通过WORM存储器(一种只允许写入一次、读取多次的存储器)来防御。老约翰逊曾说过:“战争的第一个牺牲品是真相。”我们都有权不被欺骗。将基于人工智能(AI)的行动者纳入虚假信息传播,制造谎言、错误判断、制造不提供真相的测谎仪以达到欺骗目的等等,令人担忧。国防和信息管理机构(DAIM)有能力阻止/中和/消除所有类型的先发制人(甚至是极其隐蔽的)DMM网络攻击。由于真相只有一个,因此它还能阻止对整个网络攻击链中每个微操作的任何尝试。未来几年,技术将持续发展。深度伪造/合成媒体将被有组织犯罪广泛使用,成为其基本工具。欧洲刑警组织指出,它将主要用于三个领域:虚假信息、未经同意的色情内容和文件欺诈。另一个高度危险的领域是使用伪造的生物特征(指纹、面部、声音、视频、照片、视频通话等)进行身份验证/访问控制。信息操纵(使用深度伪造媒体网络攻击)催生了一系列新的网络攻击面,这些攻击面源于个人/组织、国家、机器、人工智能设备、数据智能、数据技术、漏洞情报、无密码身份验证、数字孪生、工业元宇宙、医疗保健物联网(IoMT)等在决策过程中使用的海量数据。.
 最后考虑因素。.
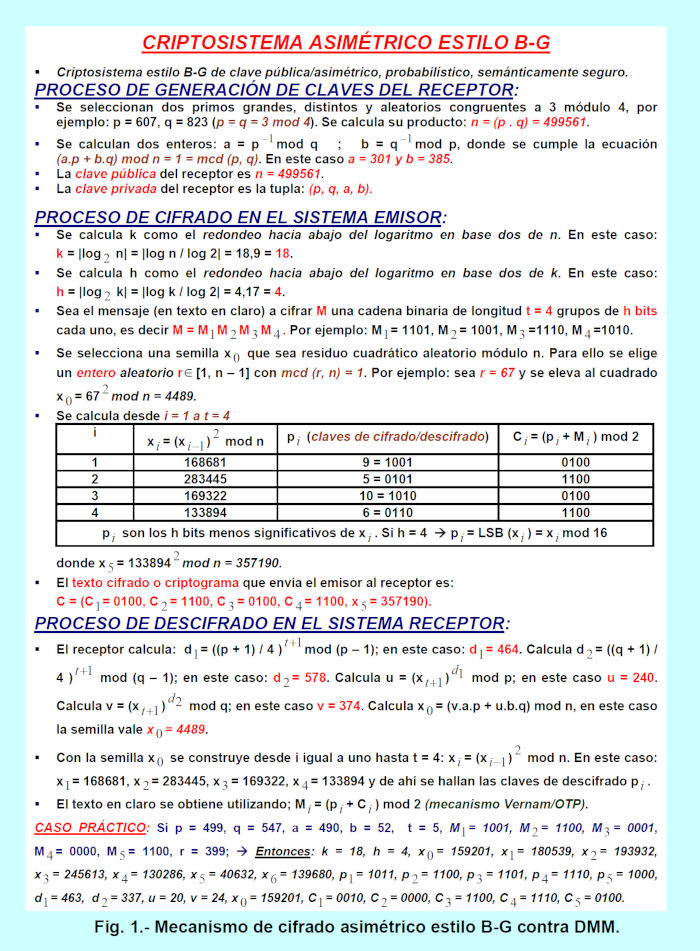
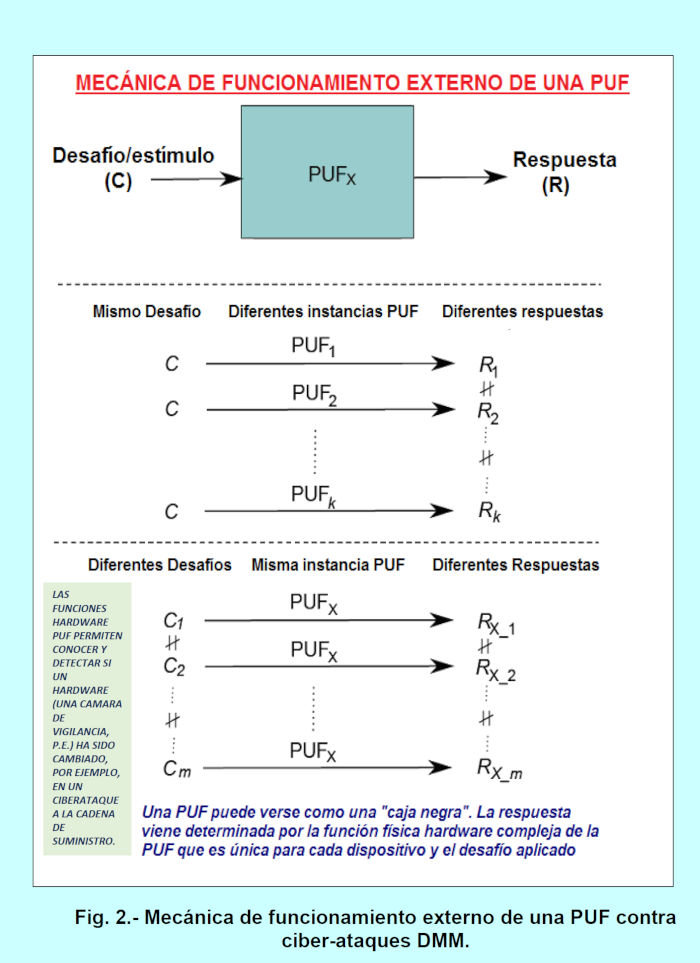
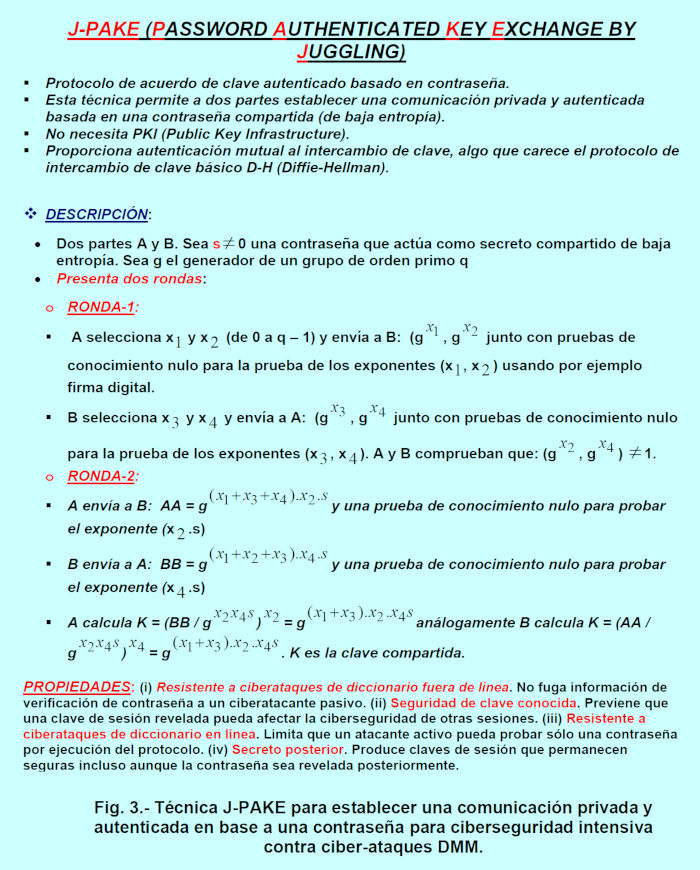
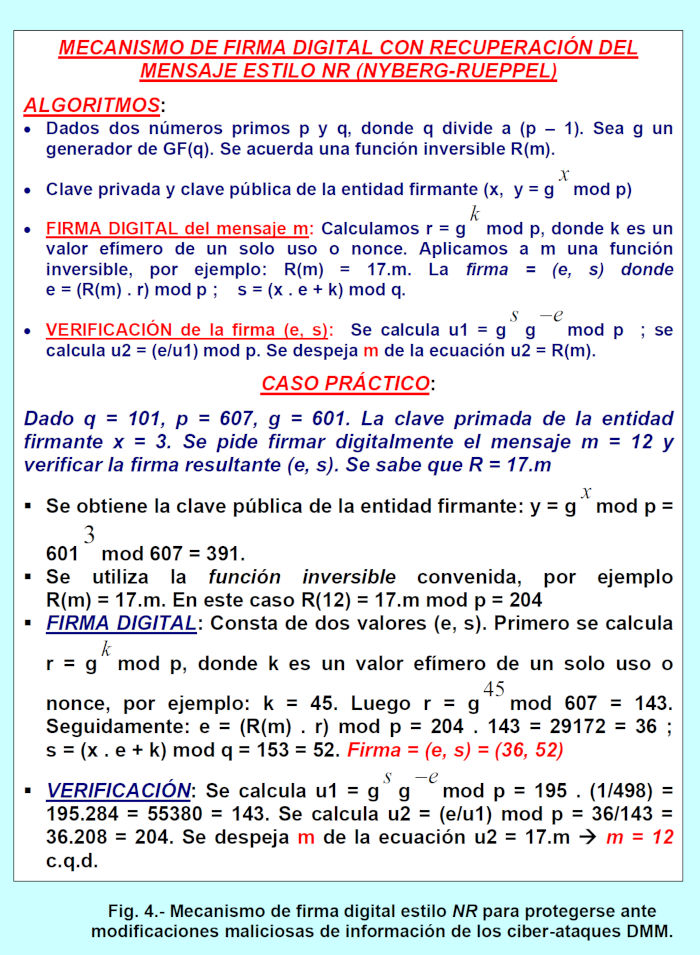
据IBM和Ponemon研究所的数据显示,40%的公司没有对其应用程序代码进行网络安全漏洞审查。泰雷兹与IDC合作开展的一项研究表明,云端存储的敏感数据中只有54%进行了加密,而只有44%的数据通过令牌化技术进行了安全保护。Leet Security发布的《供应链网络安全状况》报告显示,95.7%的公司对供应链安全感到担忧。Akamai Technologies观察到网络钓鱼攻击增加了235%。DMM网络攻击旨在使用户怀疑自己的判断、改变投票意向、修改机器/设备配置,并干扰基于AI/ML/DL系统的更新和训练。其目的是“喋喋不休”,使人疲惫不堪,并巧妙地引入虚假/歪曲的信息、半真半假的信息、阴险/矛盾的信息,以及暗中否认真相等等。此外,还会使用令人不安的谎言、半真半假的信息,散布谣言,编造虚假故事。利用具有说服力的实体(包括人和基于人工智能的机器)、僵尸网络以及大量网络喷子,通过音频、视频、文本、照片、广播、电视、社交媒体等渠道散布虚假信息,并辅以克隆/伪造的、拥有极高人气、备受公众尊重和支持的人物。应对 DMM 网络攻击的一种解决方案是使用防御和保护工具,例如 DAIM/MIAD,这些工具可以主动防御各种类型的网络攻击,阻止并消除潜在恶意行为异常的早期迹象,从而防止可能的恶意微行动。
参考文献。
- Areitio, J.,《信息安全:网络、计算和信息系统》。Cengage Learning-Paraninfo
出版社,2022 年。- Areitio, J.,《DAIM/MIAD 对产生隐蔽网络攻击的奇点和技术的早期取消》。《Conectrónica》杂志,第 256 期,2023 年 5 月。-
Areitio, J.,《现代网络安全/隐私中隐藏的防御和保护潜力》。《Conectrónica》杂志,第 257 期,2023 年 6 月。-
Barclay, DA,《虚假信息:后真相时代事实与谎言的本质》。Rowman & Littlefield 出版社,2022 年。-
Poerksen, B.、Koeck, AR 和 Koeck, WK,《数字狂热:驯服虚假信息的巨额生意》。Palgrave Macmillan 出版社。 2022年
- Coper, E.,《事实与其他谎言:欢迎来到虚假信息时代》。Allen & Unwin出版社。2023年
- Rubin, VL,《错误信息与虚假信息:用眼睛和人工智能检测虚假信息》。Springer出版社。2022年 - Haciyakupoglu, G.和Wong, Y.,《数字空间中的性别与安全:应对访问、骚扰和虚假信息》。Routledge出版社。2022年 - Bakir, V.和McStay, A.,《优化情绪,孵化谎言:如何保护全球公民社会免受虚假信息和错误信息的侵害》。Palgrave Macmillan出版社。2022年 - Lemieux, VL,《寻找信任》。剑桥大学出版社。2022年 - Tan, A.,《虚幻:数字时代虚假信息的兴起》。ABF出版社。 2021年 - Jones, MD,《虚假信息与你:识别宣传与操纵》。Visible Ink出版社。2021年 - Jayakumar, S.、Ang, B.和Anwar, ND,《虚假信息与假新闻》。Palgrave Macmillan出版社。2021年 - Shu, K.、Wang, S.、Lee, D.和Liu, H.,《社交媒体中的虚假信息、错误信息和假新闻:新兴的研究挑战与机遇》。Springer出版社。2021年 - DiMaggio, J.,《网络战的艺术:间谍活动、勒索软件和有组织网络犯罪调查指南》。Not Starch出版社。2022年
- Ebrahimi, M.,《信息操纵及其对各行业的影响》。信息科学参考出版社。 2021年
- Stanford, E.,《加密战争:伪造死亡、数十亿美元失踪与行业颠覆》。Kogan Page出版社。2021年
- Hadnagy, C.,《社会工程学:人类盗版的科学》。Anaya Multimedia出版社。2023年
- Bao, T.、Tambe, M.和Wang, C.,《网络欺骗》。Springer出版社。2023年。
作者:Javier Areitio Bertolín 教授,博士 - 网络与系统研究组主任







