



极端的多因素认证是指最大限度地增加构成防御措施/安全保障/控制措施的因素数量。例如,如今对于单点登录/SSO 而言,采用低因素认证方法是极其不负责任的。网络安全对策/保障措施/组件/保护/防御控制(例如身份识别、完整性/真实性、认证、保密性、可用性、不可否认性、授权、访问控制、隐私和行为可追溯性(包含日志、审计跟踪、安全信息和事件管理 (SIEM) 等因素,以及数据新鲜度(包含签名时间戳/水印、数字签名、哈希值等因素)等因素)应由尽可能多的紧密链接的因素(作为一个整体运行)组成,以实现更高的鲁棒性、可靠性、成熟度、网络弹性、质量、效率、有效性、保护性、容错性、反黑客能力(针对大规模恶意人工智能/基因人工智能技术)、纵深防御、性能等。例如,低因素认证(仅一个密码、仅一个应用程序、仅一种生理/行为生物特征机制)(指纹/视网膜/虹膜、语音生物特征、图像生物特征、视频会议等不足以应对挑战)更容易被破解。借助先进的深度人工智能工具,网络安全利用基于人工智能的多维推理,结合一系列延迟和实时训练模型的能力,基于实时数据做出更快的逻辑决策和更安全的网络安全操作(它既是防御性的、保护性的,也是进攻性的,能够监控/评估网络安全控制措施,并主动预防感染、异常和不当行为,采用诸如DAIM、道德黑客、网络团队、取证分析(维护证据链)、渗透测试等移动恶意软件防御技术。它收集信息/情报,扫描并分析漏洞,监控利用尝试、权限提升、横向移动、隐藏/模仿尝试等。)
MFE网络安全中的应对措施/因素。MFE
网络安全中的应对措施/保障措施/控制措施种类日益增多,其中包括以下方面:
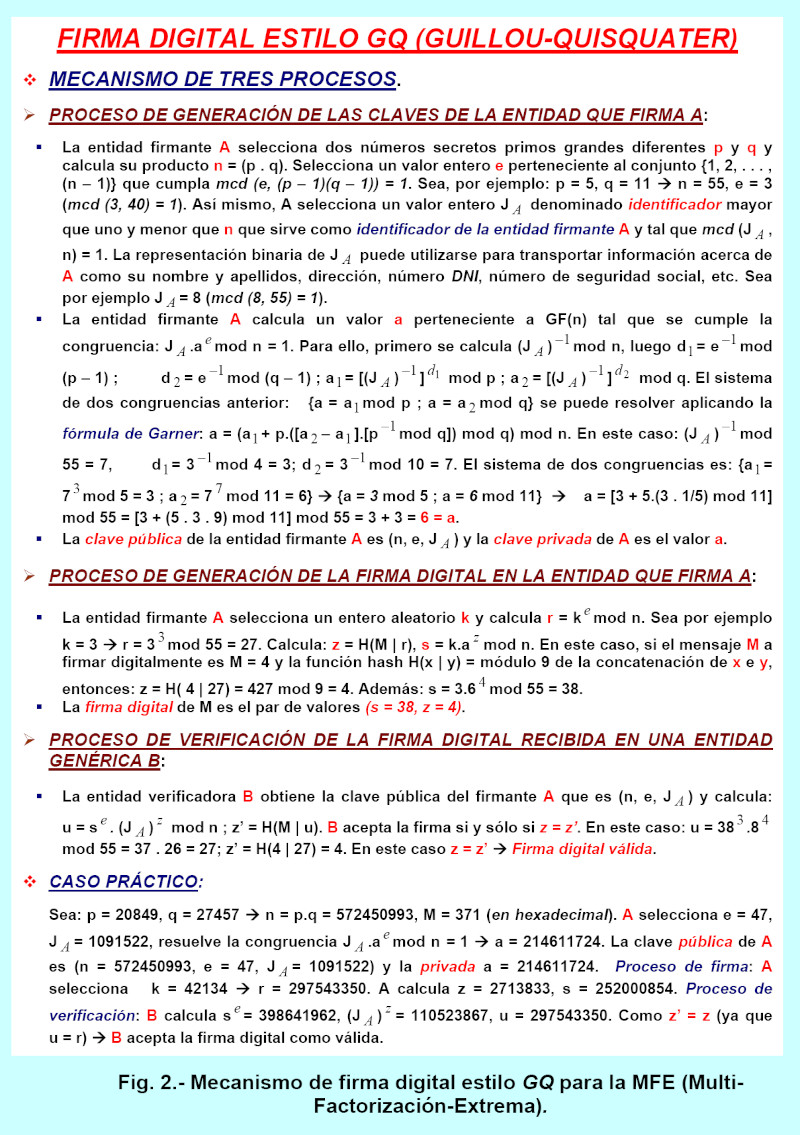
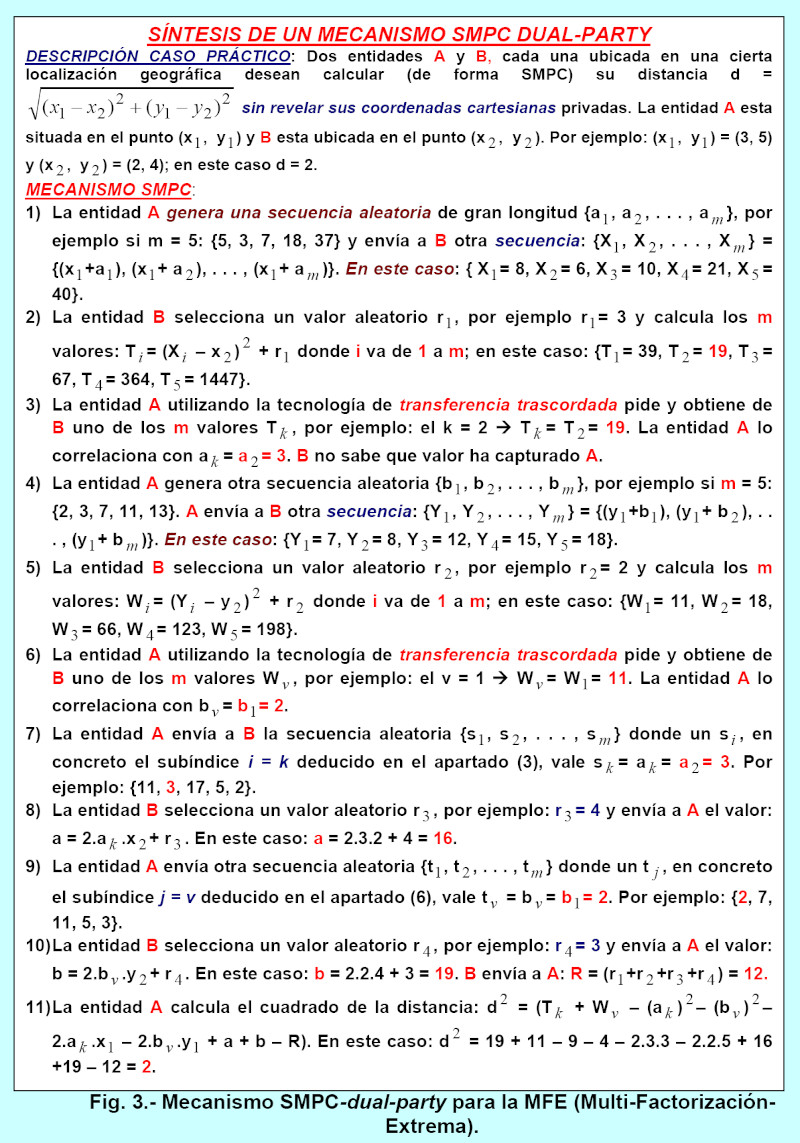
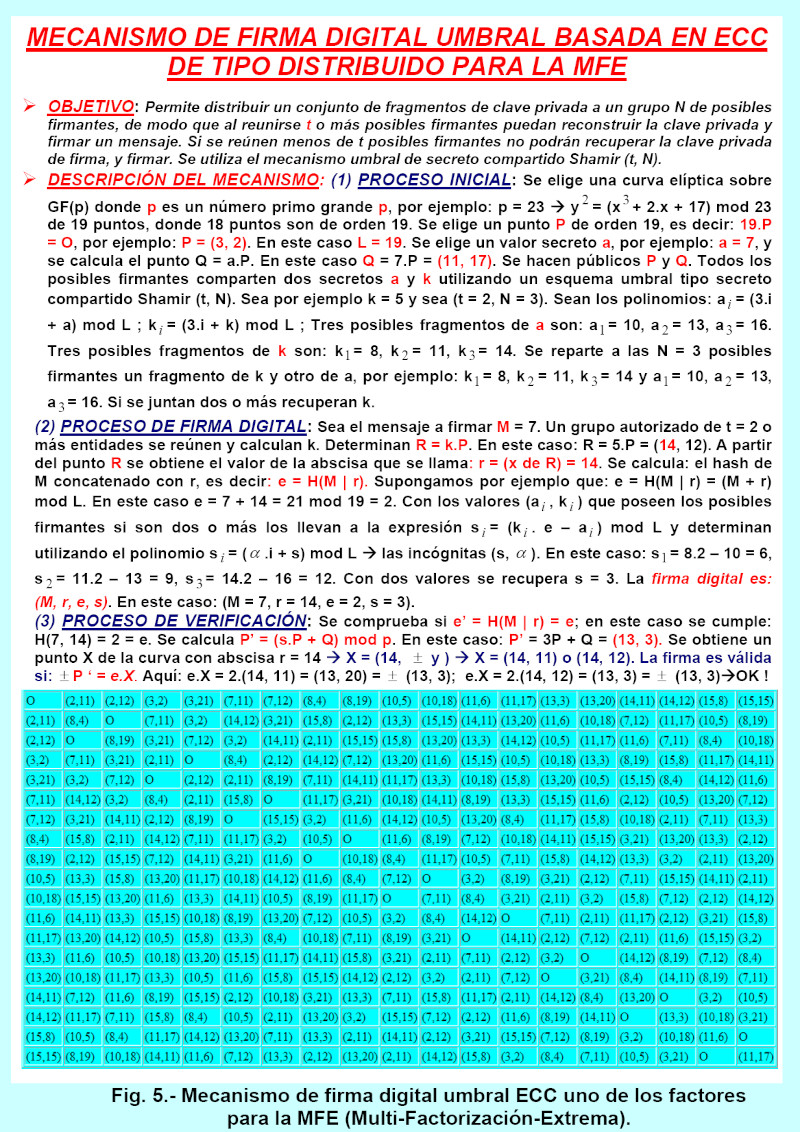
1- MFE-保密性/MFEC-端到端数据/等等(多因素极端组件化保密性)。此组件/控制负责防止任何私密/秘密/隐藏信息的泄露/知晓/理解/推断/解密/解码/理解,例如身份、结构化/非结构化数据(及其所有更高层次的细化形式:信息、情报、智慧等)、各种类型的内容/消息(自然人/法人、金融、健康、军事、工业、外交等)、版权等。它确保这些信息的存在、位置、身份、与其他实体的相互关系等不为人知。这涉及使用一系列高度复杂的因素/机制,这些因素/机制作为一个整体相互关联,非常稳健(例如后量子端到端密码学/加密(采用后量子密码算法,如 FIPS 203 (ML-KEM)、FIPS 204 (ML DSA)、SLH-DSA 等)和非常稳健的传统密码学(NG-3DES、NG-AES/AES-CRT-NIST-SP-800-38A、NG-RSA、NG-GM、NG-BG、NG-IDEA、ECC、FIPS-140-3-maximum-level 等),隐写术/水印、潜意识通道/匿名性、OT、ZK、SMPC、ZT、法拉第笼(用于防止通过各种设备、屏幕、控制器、PC 等的电磁辐射非法捕获信息)、技术欺骗、隔离/沙箱。蜜罐/蜜网/DMZ、NF-VPN(通过持续创建多个虚拟IP地址来隐藏真实IP地址以保护连接)等。防止SNDL(先存储后解密)网络攻击,防止解密或攻击所有类型的量子加密技术,防止BYOD(自带设备办公)活动,通过DLP(数据防泄漏)防止电子邮件数据泄露,提供Web数据安全、端点安全(通过EDR服务——利用网络威胁遥测进行端点检测和恢复)、网络安全(通过NGFW/新一代防火墙)、应用程序安全、数据安全、云安全、边缘安全等。.
2- MFE-不可否认性/MFENR-行为/操作/行为(极端多因素不可否认性)。此组件/控制负责防止任何类型的实体(自然人/法人、计算设备、基于人工智能的个人助理/人工智能机器人、AMR-自主移动机器人/AGV-自动导引车(配备FMCW/PCR-24/60/122GHz雷达)、自主/智能车辆、嵌入式系统技术生态系统/COM(计算机模块)-SGET(嵌入式技术标准化组织)等)否认其已执行操作/动作/任务等。该组件使用多种因素/技术,例如加密/数字签名、多重备份/极端监控、TTP(可信第三方)等。.
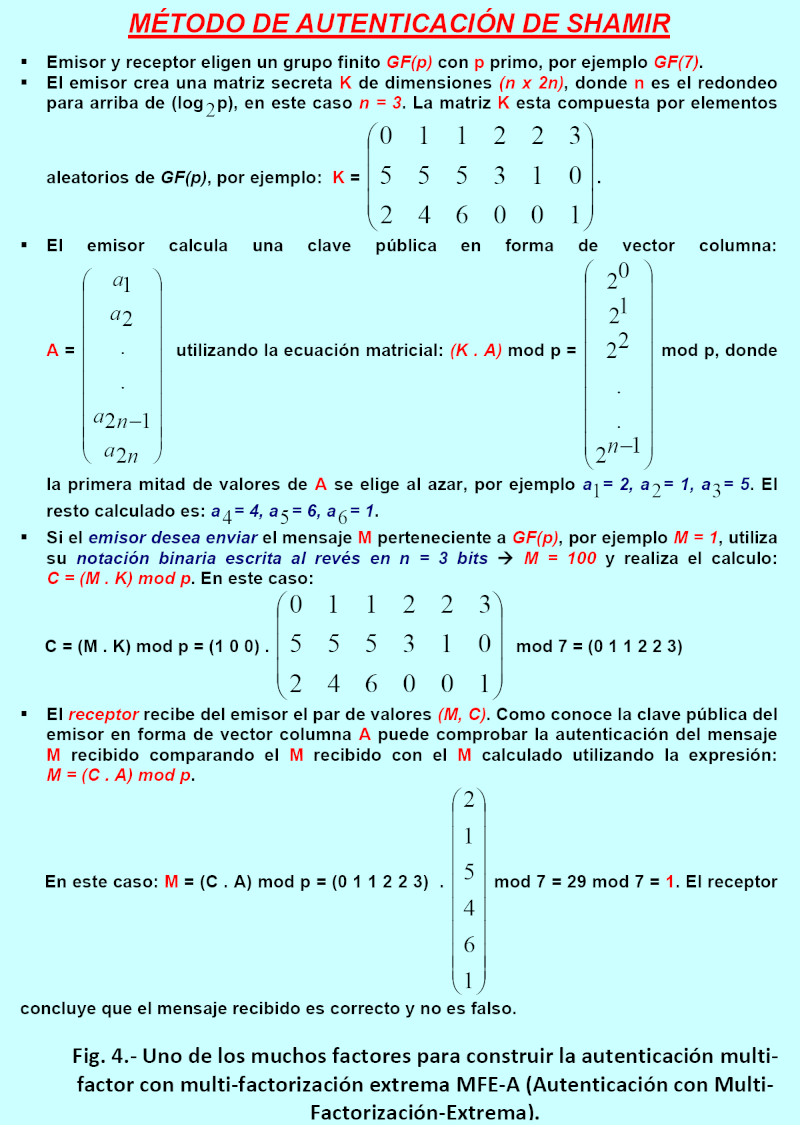
3- MFE-Authentication/MFEA-of-entities(极端多因素身份验证)。此组件/控制负责使用一系列高难度技术/因素来证明实体(人、机器、软件、固件、硬件、服务、供应商等)的身份与其声称的身份相符:例如,使用用户已知的秘密信息(例如,使用熵值极高的密码,熵值计算方法为字母表 CA 的 L 次方的十进制对数,其中 L 必须非常大,由数字、大小写字母、特殊字符、希腊字母等组成,即使用基数非常高的字母表 CA);证明密码并非默认密码,每次使用都不同;证明密码更新非常频繁(有些公司阻止用户更新密码,并且不控制密码的熵值,他们出于疏忽或无知而漠不关心);证明用户已转投其他公司(应将其封禁);使用谜语/问题解决方式;以及使用 CAPTCHA(全自动公共图灵测试)。人机识别(区分人与人工智能/机器人)、密钥、PIN码、他人未知的一系列问题的答案等)、个人特征(生理生物特征(指纹、面部识别、视网膜、虹膜、DNA、语音分析等)和行为生物特征(说话/写作方式、走路方式、手势、笔迹/笔迹学等))、个人拥有/佩戴的物品(仿生植入物、智能卡、允许创建密码的银行坐标卡、应用程序(如Okta)、用于接收第二/第三/等一次性密码的手机、硬件令牌/硬件密码生成器等)、个人位置(使用卫星网络(GPS、伽利略、格洛纳斯等)的室外地理定位和使用蓝牙、摄像头、传感器等的室内地理定位、使用具有多个PUF的未加密/认证设备进行的视频监控等)、时间(年/月/日/时/分/秒/原子钟/等等)
 4- MFE-可用性/MFED-系统/数据/MFE-业务连续性/MFECN(多因素可用性,用于应对任何可能的突发事件/网络攻击等,实现业务连续性、纵深防御等)。该组件负责生成大量因素/选项,以防止所有类型的系统/资源/产品(包括硬件/固件/软件/通信/电源/应用程序/应用程序接口/操作系统/数据/信息等/供应链/人员/管理/治理/安全运营中心等)出现各种类型的阻塞/停机/故障/功能失效/不可用。其目标是提供多个链式、受保护的冗余因素;例如,如果电源中断,则配备多个备用UPS(不间断电源系统)。如果通信中断,应提供多个备用通信渠道,例如通过多个已知和未知的卫星网络(伽利略、GPS、GLONASS、北斗等)或与其他服务提供商(有线、光纤、4G、5G、6G 移动网络等)的通信,以确保通信不中断。如果云/边缘存储丢失,应提供多个私有备份云/边缘存储方案。如果勒索软件网络攻击成功,且我们无法访问使用 MFC 加密的软件和数据,则应在多个不同的远程位置提供大量加密备份,并持续验证其运行状态。例如,在硬盘发生故障时,可以使用硬盘冗余技术,例如 RAID(廉价磁盘冗余阵列)等。CRA(网络弹性法案)法规旨在提高关键业务的可用性和可靠性,使其能够不间断地持续运行,例如,在网络中进行微隔离,通过创建具有独立虚拟机(运行功能分离)的隔离虚拟环境以及用于维护任务、更新、持续 OTA/空中软件固件更新的软件/固件管理程序来进行虚拟化操作,在车辆中实施区域架构以创建差异化区域等。.
5-MFE-integrity/MFEI/MFE-authenticity/MFE-AU-of-data/devices(具有极端多因素安全性的完整性/真实性)。此组件负责保护数据/消息免遭篡改、更改或克隆。如果数据/信息被更改,则会失去真实性。为了实现这一点,大量因素被链接在一起,例如数字签名、哈希值、PKI-X.509 证书等。对于硬件,使用多种 PUF 功能来确定硬件产品是否在其来源、供应链甚至最终使用点的任何位置被克隆或修改,这些功能包括时间戳、隐写术、PUF 等。.
6- MFE-identification/MFE-ID-of-entities(极端多因素身份验证)。此组件可防止实体通过伪造身份欺骗他人。身份可以是人类(IH)、非人类(INH)、混合身份、可重用身份、去中心化身份、设备、程序、系统、应用程序/APP/API、机器人、服务帐户、物联网环境中的物身份(IDoT)、数字孪生、元宇宙和虚拟世界中的实体身份、虚拟现实(VR)/增强现实(AR)等等。万物皆有身份,每个身份都拥有不同的权限。防范通过网络攻击(例如网络爬虫、网络钓鱼和短信钓鱼)进行的身份盗窃;阻止会话 cookie;恶意二维码/链接/URL(包含不可见字符);针对 PC、手机和车辆的恶意电源插座;以及涉及账户盗用(ATO)的网络诈骗;远程访问木马(RAT)等等。所采用的技术包括零密钥/零密钥技术、身份攻击检测与响应(ITDR)、身份治理与管理(IGA)等。.
7. MFE 授权/MFEAU(极端多因素授权)。此组件控制哪些实体可以访问哪些资源,以及每个活动实体必须对这些资源执行哪些操作/动作/访问权限/特权(读取、写入、执行、删除、加密等),以及在什么时间、地点和模式下执行这些操作/动作/权限。至关重要的是,要确保将正确的访问权限和授权分配给正确的实体,以访问正确的特定资源,并通过链接多个防御/保护因素/控制措施(例如 ACL(访问控制列表;其数量与 MCA 中的列数相同)、能力列表/LC(其数量与 MCA 中的行数相同)、访问矩阵/MA 或访问控制矩阵/MCA 等)来控制具有正确最低权限的正确操作/行为。.
8. MFE-access-control/MFE-CA-entity(极端多因素访问控制)。该组件控制主动实体/主体与被动实体/资源/对象之间的交互(确保主动实体/主体访问已授权的资源),同时防止非法/恶意访问。它集成了身份识别、身份验证、授权、账户管理等功能。访问控制有多种类型:RBAC(基于角色的访问控制)、ABAC(基于属性的访问控制)、PBAC(基于策略的访问控制)等。相应的应对措施包括IAM(身份和访问管理)、CIAM(客户身份和访问管理)、PAM(特权访问管理)等。所有访问控制都必须保护所有参与者(系统、数据和其他实体)之间交互的“谁”、“什么”、“何时”、“何地”和“如何”。.
 9-MFE-Privacy/MFEP-of-identities-content-actions-geolocation-moment-metadata(具有极端多因素保护的隐私)。网络安全的这一组成部分(内容隐私、身份隐私、地理位置隐私、实体间的关联和关系隐私、基于时间的数据隐私、行为方式、思维方式、被观察/监控等隐私),并且它本身也具有身份,负责防止众多网络威胁/网络攻击,例如:针对所有类型的结构化/非结构化数据(信息、情报、知识等)的收集/保留/拦截/投毒(ARP/DNS)、中间人攻击/处理/观察/监控/传播/入侵/泄露/流量分析等恶意行为,这些数据涉及实体(人、主体、设备等)。例如,利用麦克风窃听,利用网络摄像头在电梯、电视、手机、电脑、汽车仪表盘等设备上非法拍摄图像;通过实施 MF-VPN 因素(不断将真实 IP 地址更改为虚拟地址)来保护网络浏览免受跟踪器和 cookie 的侵害;通过监控暗网/深网来跟踪身份;防范社会工程攻击(操纵人们自愿做他们通常不会做的事情)、身份欺骗(利用身份盗窃进行非法/恶意活动)、信息搜集(在工作完成后获取信息)、肩窥(对用户进行物理监视)等。一些常用的因素包括:匿名性(涉及隐藏实体、身份(例如凭证、地理位置/地理定位(照片的元数据必须经过专业移除,因为它会泄露地理位置并侵犯隐私)、时间等)和内容(存储、传输、执行)——通过加密、隐写术、潜意识通道、OT/ZK/SMPC 等技术;匿名性必须是发送方/接收方/双向匿名)、使用化名、使用代理/VPN(持续将真实 IP 地址更改为虚拟 IPv4/IPv6 地址)、不可追踪性(隐藏关系)、不可观察性、可信度。可否认性(无法得知/证明某人说过或做过某事;使恶意不可否认成为不可能)/OTR(非记录)、私人通道、私人搜索、差分隐私/K-匿名性、位置隐私(物理和逻辑)、OT(传输n/m)、ZK(零知识)、潜意识通道、网络微碎片化、同态泄露/传播、加密、隐写术/水印、DMZ(非军事区)、DAIM防御恶意软件、PIR(私人信息检索)、防止通过电磁数据辐射/使用法拉第笼进行数据泄露的保护、使用预测性DLP(数据丢失防护)、使用欺骗技术和射频抑制器、IDV(数字身份验证器)等。.
10- MFE-审计/操作可追溯性/基于极端多因素的记账。此组件负责分析和审计,以阻止漏洞、错误配置、危险的会话 cookie 等。它使用日志监控/审计日志/事件/SIEM、SecDevOps 等因素。.
11-MFE-防电磁干扰捕获和屏蔽(采用极端多因素防电磁干扰捕获和屏蔽)。该组件负责防止信息窃取和电磁干扰/射频干扰干扰,从而避免影响运行。.
12-MFE-用于存储或运行受感染软件的机柜(具有极致多重防护的用于存储或运行受感染/危险软件的机柜)。MFE-隔离区通过隔离墙和极致多重防护,防止受感染文件被存储在隔离区内,从而避免污染计算机生态系统/网络的其余部分。MFE-沙箱由多层隔离墙组成的机柜构成,用于运行受感染的文件,防止其恶意程序逃逸。.
13. MFE 认证/认可/资质(多重因素认证)-持续性。此组件确保每个产品/元件/组件(硬件/固件/软件/设备/人员/公司/供应链等)都拥有持续验证/评估/审核的高级别认可,证明该元件符合 MFE 网络安全标准(例如,未在供应链中遭到破坏)。许多标准、准则、规范等必须经过审核/评估才能获得认可的外部机构颁发的认证/认可。例如,元件可以获得由 Trust-CB 等认可的外部机构颁发的 CC(通用准则)认证,并获得 EAL4+ 保证。其他认证,例如无线产品认证,包括 GSMA NESAS、德国 BSI NESAS 和 CCS-GI。其他待认证的标准/法规/框架包括:ENS/CCN、ISO/IEC-27001、ISO 17799、ISO-7498-2、BS-7799、SAS-70、DIN-EN-80001-1(用于评估相机/PC/平板电脑等设备的风险)、ISO/IEC-27090、NIST-800-207 定义的 ZTA(零信任架构)、ISO/IEC-27563、DORA、ISO/IEC-5469/22440、MITRE-ATT&CK(对抗性战术、技术和通用知识)、NIS2、CRA(网络弹性法案)、ISO/IEC-27002、NIST-CSF2.0(II 类产品:防火墙、入侵检测系统、微处理器等;I 类产品:身份管理系统、软件/硬件/固件等)。特权访问管理、访问控制读卡器、密码管理器等)、PCI-DSS、SOX、HIPAA、GDPR、CCPA、NIST-SP-800-63、ISO/IEC-38507 治理等。其他经认可的外部机构,例如 Applus、Leet-Security、ENAC、AENOR 和 CCN(CCN 根据 CPSTIC(CCN 信息和通信技术安全产品和服务目录)认证提供高等级资质),也有权进行评估、审核和颁发认证。个人和公司仅仅具备网络安全意识是不够的;他们必须通过严格且经认可的考试和知识评估进行培训,以确定其应对网络威胁、网络攻击和网络欺诈的能力。这种培训应利用真实世界的审计、渗透测试、网络团队等,并通过持续的考试、演练和评估来进行。.
 攻击者的活动日益复杂。
网络攻击者越来越多地利用各种漏洞(人员/硬件/固件/软件/供应链/管理/治理等):(i)默认安装,例如某些产品使用标准密码、在操作员/用户不知情的情况下安装服务、网络安全级别极低且过于基础等。(ii)用户培训/认证/评估以及持续评估的缺失或不足;仅提高安全意识是不够的。例如,在所有工作和休闲活动(例如社交媒体)中使用相同的密码,即使是像使用单点登录 (SSO) 进行多次登录这样的高风险操作,将密码写在工作站附近等等。(iii) 开放端口、安装不必要的服务、恶意软件会隐蔽地打开端口、进行横向移动(以推进其网络攻击并保持休眠状态)等等。(iv) 未删除不活跃、已故或即将离职用户的默认帐户等等。未删除未使用的服务(这些服务是网络攻击的来源)等等。(v) 未使用功能强大的防病毒软件且未进行更新,也未对浏览器、应用程序/API 和操作系统等软件应用补丁和更新。未解决由于密码强度不足或熵值低而导致的密码漏洞。系统更新变得越来越重要;漏洞(零日漏洞)出现到网络攻击利用这些漏洞之间的时间正在日益缩短。 (六)未能持续使用安全信息和事件管理 (SIEM) 或审计、取证分析等工具来监控网络/主机状态、事件日志的价值、日志监管等。未能使用交换机/二层设备,而是使用集线器/一层设备。(七)许多供应链缺乏责任共担机制。(八)Active Directory (AD) 庞大的攻击面助长了 Kerberoasting 攻击的增加。 (ix) 由于各类产品(硬件、固件、软件、服务、应用程序、API 等)、供应商、公司、个人等在治理、管理、质量和认证方面存在缺陷和漏洞,导致网络威胁/网络攻击日益增多。此外,加密必须为所有类型的数据/信息(包括创建、存储、传输、执行等过程中的数据/信息)提供多因素保护,包括后量子加密。(x) 物联网生态系统/设备(遍布各种场所,包括家庭、现代汽车、关键基础设施等)的指数级增长导致攻击面呈指数级增长。网络容量的缩减为众多物联网设备提供支持,为恶意代理/攻击者/恶意软件创造了大量入口点。边缘生态系统等也存在各种类型的通信漏洞,例如 Zigbee/Thread/Sigfox/Matter/BLE-5.0(低功耗蓝牙 5.0)/LoRaWAN/Wi-Fi 等物联网/工业物联网/医疗物联网。 7/MIOTY/DEC-NR+(数字增强型无绳通信新无线电增强版 ETSI-ITU)/NB-IoT/LTE-M 等。(xi) 人们对使用基于人工智能的深度伪造技术破坏生物识别认证表示严重担忧。同样,云/多云环境的广泛采用,以及其中难以识别的漏洞,也导致网络攻击的增加。
最后方面。
当前部署的网络安全必须通过技术(保密性、完整性、不可否认性、可用性-业务连续性-高可用性、身份验证等)、流程(管理-分析、治理、成熟度、质量、持续监控、零信任/ZT、SecDevOps、漏洞搜寻/管理(零日漏洞/n日漏洞)、补丁管理、持续更新、可追溯性、威胁搜寻、持续审计、渗透测试、红队演练等)以及最重要的:产品、公司、供应商、供应链、物联网/边缘/多云生态系统、2.5G/3G/4G-LTE/5G蜂窝/5G非蜂窝-DECT-NR+/6G基础设施、人员(意识已不再足够;必须进行严格的培训/认证/评估)等进行主动运行,并且必须持续进行认证/审计/评估(基于ISO、ENS/CCN、通用准则/EAL、NIST等严格标准)。 ISO/IEC-33000、MITRE、DORA、CRA、ISO-26262、PCI-DSS 等)并获得 ENAC、AENOR、Trust-CB、CCN、LEET-Security、Applus 等认可的外部实体的高度资质/评级。
参考文献:
- Areitio, J. “信息安全:网络、计算和信息系统”。Cengage Learning-Paraninfo-2024。
- Areitio, J. “DAIM/MIAD 对奇异性和生成隐蔽网络攻击的技术进行早期取消”。Conectronica 杂志,第 256 期,2023 年 5 月。
- Gupta, I. “信息隐私和数据保护措施的预期实施与挑战映射:机器生成文献概述”。Springer-2024。
- Hubbard, DW 和 Seiersen, R. “如何衡量网络安全风险中的任何事物”。Wiley John and Sons-2023。
- Wilson, DC “网络安全”。麻省理工学院出版社基础知识系列。麻省理工学院出版社-2022。
- Stewart, AJ,《脆弱的系统:计算机时代信息安全史》。康奈尔大学出版社,2023年。-
Xu, Z.、Choo, K.-KR、Dehghantanha, A.、Parizi, R. 和 Hammoudeh, M.,《网络安全情报与分析》。施普林格出版社,2020年。-
Di Pietro R.,《信息战的新维度》。施普林格出版社,2021年。-
Smith: JEH,《互联网并非你想象的那样:历史、哲学与警示》。普林斯顿大学出版社,2023年。-
Gupta, I.,《信息隐私和数据保护措施的期望与现实:机器生成的文献概述》。施普林格出版社,2023年。-
Brooks, C.,《网络内部:人工智能、5G、物联网和量子计算将如何改变隐私和安全》。 Wiley-2024。
作者: Javier Areitio Bertolín 教授博士——网络与系统研究组主任。









