


Web应用程序安全:
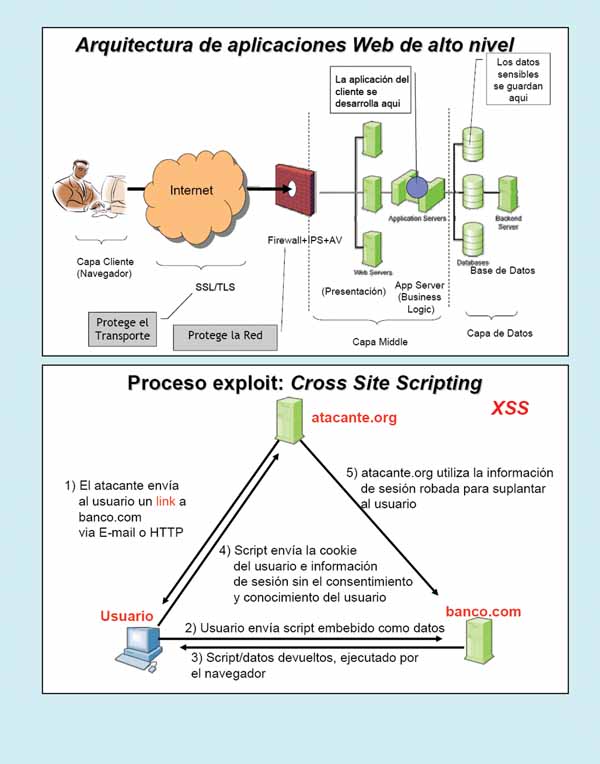
软件向Web服务转型已成为一种日益增长的趋势。我们社会中实际应用的案例与日俱增:网上银行、电子商务、电子政务、电子民主、电子医疗、客户关系管理、社交网络、内容公司等等,甚至包括云计算(XaaS,其中X可以是(I)基础设施、(P)平台、(S)软件等等)。托管在Web服务器上的应用程序数量不断增加,并且使用多种语言编写,包括PHP、Java、Perl、Python、C和ASP。然而,Web安全很少成为软件架构师和设计师的首要考虑因素。以下缺陷显而易见:(i) 编写不佳的脚本(脚本是一组用于自动化任务的指令,可创建实用程序)缺乏足够的输入验证。(ii) 敏感数据以明文形式存储在任何人都可以读取的文件中。 (iii) 以未加密方式发送密码,以及使用 HTTP 而非 HTTPS (SSL/TLS) 等。Visa 和 Mastercard 已通过 PCI-DSS 标准大力提升数据管理安全性;然而,值得注意的是,严格的 IT(信息技术)合规性并不总是等同于良好的组织安全管理。Web 应用程序运行在 Web 服务器(物理服务器、虚拟服务器、独立服务器或服务器集群)或应用服务器上。它们通过 Web 服务器收集 Web 用户的输入,并与后端数据库和第三方数据库交互。Web 应用程序通过 Web 服务器准备结果并将其交付给用户,其中两个关键方面尤为突出:(i) 它们动态生成 HTML 页面。 (ii) 它们包含来自各种不同来源的内容,通常来自普通用户:博客、社交网络、照片分享网站、音乐分享网站等等。网络安全可以分为两大类:(1) 网络浏览器(例如 Microsoft Internet Explorer 8、Mozilla Firefox 3.5.13、Safari 5(适用于 PC/MacOS)、Netscape 9.0、Opera 9.10、Google Chrome 4.0、PDA 微型浏览器等)。您访问的任何网站都可能攻击这些浏览器。攻击可能导致恶意软件安装(例如键盘记录器,用于捕获击键;这可以通过屏幕虚拟键盘来缓解)、僵尸网络、间谍软件等等。例如,用户可能被诱骗下载并运行编解码器软件来观看感兴趣的视频,还可能导致文档和身份盗窃、私人数据丢失等等。(2) Web 应用程序。这些程序运行在网站上(例如网上银行、博客、网上商店、谷歌应用等),并使用 PHP、ASP、JSP、Ruby 等语言编写。它们存在许多潜在缺陷(或漏洞),例如跨站脚本攻击 (XSS)、SQL 注入 (SQL-I) 等。此外,这些攻击还会导致信用卡信息被盗、网站被篡改(例如,网站 www.eu-2010.es 上的 ZP 图片被替换成了喜剧演员憨豆先生的图片。如果事先进行过适当的代码审计以防止 XSS 攻击,这种情况本可以避免)等等。
网络威胁/攻击者模型。
网络攻击者种类繁多:(i) 他们控制恶意网站,甚至可能为其网站获取 SSL/TLS 证书。用户访问这些恶意网站的原因多种多样:收到钓鱼邮件、遇到极具吸引力的内容(出于娱乐或职业目的)、通过搜索引擎搜索结果、广告网络投放、运气不佳等等。(ii) 攻击者没有其他途径访问用户的计算机。(iii) 小工具攻击者。例如,在合法的混合应用中嵌入恶意小工具。小工具是一种提供动态服务的程序对象/小型应用程序;在 Windows 7/Vista 系统中,小工具位于侧边栏。(iv) 网络攻击者。他们可以是被动的(使用嗅探器进行秘密的无线或有线窃听),也可以是主动的(使用恶意路由器、进行 DNS 投毒(或域名劫持)、使用 ARP 投毒进行中间人攻击等等)。(v) 恶意软件攻击者。攻击者可以通过多种方式控制用户的计算机:(a) 利用应用程序或操作系统漏洞(例如缓冲区溢出),这些漏洞通常是由于缺乏代码审计和操作系统补丁造成的。(b) 通过各种方式诱骗用户安装恶意内容,例如:诱骗用户运行免费杀毒软件,或安装特殊编解码器以播放新格式的视频等。(vi) 跨站脚本攻击 (XSS/CSS) 风险。XSS 是一种反射攻击;用户被诱骗访问编写不佳的网站,网站代码中的漏洞导致其显示,用户的浏览器执行任意攻击脚本。它可以:(a) 通过操纵 DOM(文档对象模型)组件(HTML 页面是结构化数据,DOM 提供这种层次结构的表示)来更改受影响网站的内容,显示虚假信息,请求敏感数据,并控制此页面及其链接页面上的表单字段。例如,MySpace.com 钓鱼攻击会在密码字段中注入恶意代码,从而允许将密码发送给恶意好友。(b) 它还可能导致用户的浏览器攻击其他网站。

信息安全的本质:误区与威胁的演变。
信息安全的本质可以定义为一个持续的过程;它是一项业务事项(而不仅仅是合规问题和IT/ICT部门的责任);它能提升组织的形象和声誉;它能增强信任和信誉;它能提高组织的生产力;它是一项合理且实用的无形必需品;它是一项投资;它是一项竞争优势;它是一项优先事项;它是构建业务韧性的核心;它能预防企业风险和财务损失;它是业务目标的真正支撑;它是任何公司管理的关键支柱;安全支持并保护业务目标;它是组织管理层应负责的业务问题。多年来,人们发现了许多关于信息安全的重大误解:(i)如果我们公司安装了防病毒软件和/或防火墙,我们就安全了。(ii)大多数严重的威胁来自外部。(iii)我们公司无需担心安全问题,因为我们每天都会备份数据。 (iv) 安全责任在于IT安全人员。如果公司内任何员工遇到任何问题(可以通过GP网站提交请求,或致电以获得更快响应),他们将负责解决。(v) 一些无知的CEO声称公司预算有限,因此他们荒谬地质疑,既然安全工作已经开展,那么安全预算是否必要。此外,以下说法是严重的错误:(a) 公司安全仅仅是需要购买的产品、需要使用的技术、需要达成一致的政策或需要投入的时间。请记住,最薄弱的环节是人为因素。安全涵盖公司的各个方面,渗透到方方面面,调查哪些资产和风险面临风险,并确定如何应对这些风险。结论是,安全是一个持续的过程,它整合了技术、政策、最佳实践、培训和意识,从而建立起现代化的安全和隐私文化。威胁是指攻击发生的概率,例如,导致缓冲区溢出的IP数据包。漏洞是指可利用漏洞的概率,例如缓冲区溢出。后果是指攻击成功造成的总成本。风险是威胁、漏洞和后果的乘积,例如系统崩溃。
多年来,我们可以识别出以下几代威胁:(1)第一代:基础设施元素的破坏。这会影响IT元素、电子邮件、服务器、数据库、数据、程序等。(2)第二代:业务流程的破坏。这会影响流程、人员等。(3)第三代:关键基础设施的破坏。这会影响交通运输基础设施、水利基础设施、通信基础设施、公共卫生基础设施、银行和金融基础设施、能源和公用事业基础设施、重要数据中心、核电站、发电和配电基础设施等。
网站主要漏洞
网站的主要漏洞(也可视为网络攻击)包括:(i) SQL 注入。浏览器向服务器发送恶意输入。不正确的输入验证会导致恶意 SQL 查询。攻击者的恶意代码在受害者的服务器上执行。它利用 SQL 篡改数据库命令的含义。目前有多种知名的防御措施可以有效应对此问题,例如 Web 应用防火墙(Fortinet 的 FortiWeb-400B、Citrix 的 NetScaler、F5 的 TrafficShield 等)。一般的代码注入攻击旨在服务器端执行任意代码;在 SQL 注入的上下文中,PHP 数据库查询非常危险,因为恶意字符串可以改变查询的含义。可能的 SQL 注入预防措施包括:切勿自行构建 SQL 命令、使用参数化 SQL 或采用 ORM 框架。(ii) CSRF(跨站请求伪造)或 XSRF。恶意网站使用不知情受害者的凭据向合法网站发送浏览器请求。攻击者的网站伪造受害者浏览器向受害者服务器发出的请求,导致用户在受害者服务器上的会话被入侵。这种伪造请求会影响正在进行的会话,但可以部分防御。
可能的防御措施包括:(1) 密钥验证。这需要使用难以猜测的密钥。(2) 来源验证。为了您的安全,切勿在非 Facebook.com 托管的网站上输入您的密码,例如 Facebook 密码。(3) 自定义 HTTP 标头。这种方法无法跨域使用。(4) 跨站脚本攻击 (XSS)。恶意网站会向毫无戒心的受害者发送一段脚本,该脚本会从合法网站窃取信息。攻击者的恶意代码会在受害者的浏览器中执行。恶意脚本会被注入到受信任的上下文中。问题源于不受信任的输入的回显。这种攻击难以防范:需要仔细的监控、测试和工具等。当攻击者可以将脚本代码注入到 Web 应用程序生成的页面中时,就会发生 XSS 漏洞。
 注入恶意代码的方法包括:(a) 反射型 XSS(类型 1)。攻击者的脚本会反射回用户,作为受害者网站页面的一部分。(b) 存储型 XSS(类型 2)。攻击者将恶意代码存储在 Web 应用程序管理的资源中,例如数据库。(c) 基于 DOM(文档对象模型)的攻击,这种攻击不使用服务器。
一些客户端防御 XSS 攻击的方法包括:(i) 基于代理的保护。这种方法分析用户 Web 浏览器和目标 Web 服务器之间交换的 HTTP 流量,扫描特殊的 HTML 字符,并在页面在用户 Web 浏览器中执行之前对其进行编码。(ii) 使用应用层防火墙进行保护。这种方法分析正在浏览的 HTML 页面,查找可能导致敏感信息泄露的超链接,并使用一组连接规则阻止恶意请求。(iii) 使用审计系统进行保护。它监控 JavaScript 代码的执行,并将操作与高级策略进行比较,以检测潜在的恶意行为。
根据 OWASP(开放式 Web 应用程序安全项目)的说法,一些防范 XSS 攻击的策略包括:
1) 确保您的应用程序根据严格的规范验证所有标头、Cookie、查询字符串、表单字段和隐藏字段(所有参数)。永远不要信任客户端数据;最佳策略是只允许预期的内容。此外,移除/编码特殊字符,例如长字符和 UFT-8 编码。目前存在一些自动化黑盒测试工具,例如 Hailstorm、WebInspect、Retina、eEye、Cenzic 和 Spidynamic,以及基于信息流的 Web 应用程序加固工具(例如 WebSSARI)和黑盒安全测试服务(例如 whitehatsec.com)。2
) 不要尝试识别、移除、过滤或清理活动内容。因为活动内容的类型太多,而且有无数种方法可以绕过内容过滤器。3
) 使用明确的安全策略来指定允许的内容。“负面”的基于攻击特征的策略难以维护,而且很可能不完整。
Sans十大ICT安全趋势。Sans二十项关键控制措施。Sans
列出的十大ICT(信息和通信技术)安全趋势如下:(1)移动设备:笔记本电脑。例如,硬盘加密。(2)移动设备:PDA/智能手机。(3)政府行动:监管合规。(4)定向攻击:政府和企业。(5)定向攻击:手机:GSM/GPRS/
UMTS/HSDPA/蓝牙。(6)定向攻击:VoIP(网络电话)。(7)攻击技术:间谍软件。(8)攻击技术:零日漏洞。(9)攻击技术:Rootkit。(10)防御策略:网络访问控制(NAC)的完善程度。Sans列出的二十项关键控制措施为:(1)授权和未授权设备的清单。 (1) 使用自动化实时软/硬资产清单发现工具。(2) 清点已授权和未授权的软件。(3) 安全地配置笔记本电脑、工作站和服务器上的硬件和软件。(4) 安全地配置网络设备,例如路由器、交换机、防火墙、IPS/IDS 和 UTM。(5) 边界防御。(6) 安全审计日志的维护、监控和分析。(7) 应用软件安全。(8) 受控使用管理权限。仅基于必要信息进行受控访问。(10) 持续漏洞评估和修复。(11) 账户监控和控制。(12) 恶意软件防御。在网络上部署设备型防病毒硬件,并在工作站上安装软件。(13) 限制和控制网络端口、协议和服务。使用硬件网络访问控制 (NAC)。(14) 无线设备控制。WiFi、蓝牙、GSM/GPRS/UMTS/HSPD 等。(15) 数据丢失防护 (DLP)。(16) 安全网络工程。 (17)渗透测试、Read Team演练和道德黑客技术。(18)事件响应能力。(19)数据恢复能力。(20)安全技能评估和相应的培训以弥补技能差距。
安全级别与威胁之间的关联。
目前,存在多种威胁领域,例如恶意软件传播、网络钓鱼/域名劫持、垃圾邮件、rootkit、DoS/DDoS 攻击和僵尸网络。假设组织外部用户想要与组织内部的数据库进行交互,我们可以从外部识别以下几个安全级别及其相关威胁:(i)HTTP 客户端/用户级别。可以检测到 CSS 和欺骗/欺诈等威胁。(ii)HTTP(S) 传输级别。被动监控、中间人 (MITM) 攻击和会话劫持。(iii)防火墙级别。允许 HTTP(S) 通信。(iv)Web 服务器级别。缓冲区溢出、格式化字符串、目录遍历、默认帐户和示例应用程序。(v)Web 应用程序和 CGI。过滤器绕过操作、元字符、空字符和缓冲区溢出。(vi)防火墙。注意内部网络中的威胁。 (七)数据库。直接 SQL 命令、受限数据库查询、数据库漏洞利用。
结语
我们的研究团队在服务器、应用程序、服务、基础设施等网络安全领域拥有超过十五年的研究经验。我们专注于评估和开发网络环境下的改进项目,在网络世界中实现安全和隐私设计,并整合合适的软硬件保护机制以及微纳系统中的嵌入式逻辑。
本文是LEFIS-APTICE项目(由欧盟委员会Socrates基金资助)的部分研究成果。
参考文献
- Areitio, J. “信息安全:网络、计算和信息系统”。Cengage Learning-Paraninfo 出版社。2010 年。
- Areitio, J. “安全测试:评估和改进安全风险等级”。Conectrónica 杂志。第 134 期。2010 年 2 月。
- Zittrain, J. “互联网的未来及其应对之道”。耶鲁大学出版社。2009 年。
- Web 应用程序工具:http://www.owasp.org:(i) Web Scarab:功能强大的 HTTP 拦截器(可修改传输中的数据)。(ii) Web Goat:用于漏洞利用训练的故意不安全应用程序。
- Nikto Web 应用程序安全扫描器:http://www.cirt.net/nikto2
- Web 开发工具栏:https://addons.mozilla.org/firefox/addon/60
- Firefox XSS 和 SQL 注入附加组件:http://securitycompass.com
- N-Stalker:http://www.nstalker.com/products/free
- Wapiti 免费 Web 应用程序安全扫描器:http://wapiti.sourceforge.net
- Spider 敏感信息扫描器:http://www.cit.cornell.edu/security/tools
- Absinthe SQL 注入 (SQL Injection) 工具:http://www.0x90.org/releases/absinthe
- 其他免费工具:https://infosec.uga.edu/sate/tools.php
作者:
Javier Areitio Bertolín 教授、博士 – 电子邮件:
工程学院教授。.
德乌斯托大学网络与系统研究组主任。.







