


La biométrie englobe un ensemble croissant de méthodes informatiques différentes conçues pour la reconnaissance instantanée des personnes (et même des êtres vivants) sur la base de caractéristiques physiques ou comportementales uniques ; la multibiométrie utilise plusieurs caractéristiques pour authentifier/identifier un individu.
La technologie biométrique consiste à collecter des représentations numériques des caractéristiques physiologiques ou comportementales uniques d'un individu à l'aide de capteurs. Ses fonctions sont les suivantes : (1) Identification. Les données biométriques d'une personne sont capturées et comparées à des informations déjà enregistrées. Cela permet de répondre à des questions telles que « Qui êtes-vous ? » et « Faites-vous partie des personnes que nous recherchons ? ». Ce système permet des correspondances de un à plusieurs (millions) ou d'un à quelques (moins de 500). (2) Authentification/Vérification. Cette étape invite une personne à s'identifier, par exemple en insérant une carte à puce ou en saisissant un nom d'utilisateur. Les données biométriques capturées permettent de vérifier son identité. Ce système permet des correspondances individuelles. L'identification est plus complexe que la vérification car un système d'identification doit effectuer un grand nombre de comparaisons. Plus la taille de la base de données augmente, plus la précision du système diminue et plus le temps de calcul s'allonge. Il existe un nombre croissant de types de biométrie, par exemple : la reconnaissance faciale, la numérisation de la rétine ou de l'iris, les empreintes digitales, les motifs veineux des doigts (FVP), la reconnaissance des motifs des lignes des ongles, la reconnaissance de la géométrie de la main, la reconnaissance vocale, la vérification de l'écriture manuscrite sur une tablette de numérisation ou avec un stylet spécial, la reconnaissance de la dynamique de frappe via un clavier, les tests ADN (acide désoxyribonucléique) instantanés, la reconnaissance palmaire, l'EEG, la numérisation des ondes cérébrales (alpha, bêta, gamma), la reconnaissance des motifs labiaux, la thermographie faciale, la reconnaissance de l'oreille, la reconnaissance de l'odeur corporelle, la reconnaissance des motifs veineux sur la partie externe des mains, etc.
Voici quelques applications de la biométrie : (1) Identification : recherche et arrestation de criminels, suspects et terroristes ; identification des visiteurs et des clients ; sécurité dans les centres commerciaux. (2) Authentification : contrôle d’accès physique aux installations ; applications pour les distributeurs automatiques de billets ; cartes d’identité nationales (cartes d’identité, passeports) ; vérification en ligne pour le commerce électronique et le télétravail ; contrôle d’accès au réseau pour les ordinateurs, les assistants numériques personnels et les téléphones mobiles ; systèmes de contrôle aux frontières ; suivi des présences horaires ; systèmes de versement des allocations chômage ; etc. La biométrie doit être analysée sous l’angle du respect de la vie privée : (1) Elle peut engendrer une surveillance intrusive. (2) Elle peut porter atteinte à la vie privée. (3) Elle peut permettre une surveillance excessive. (4) Les données biométriques peuvent être volées. (5) La législation relative à la protection de la vie privée en matière de biométrie est insuffisante.
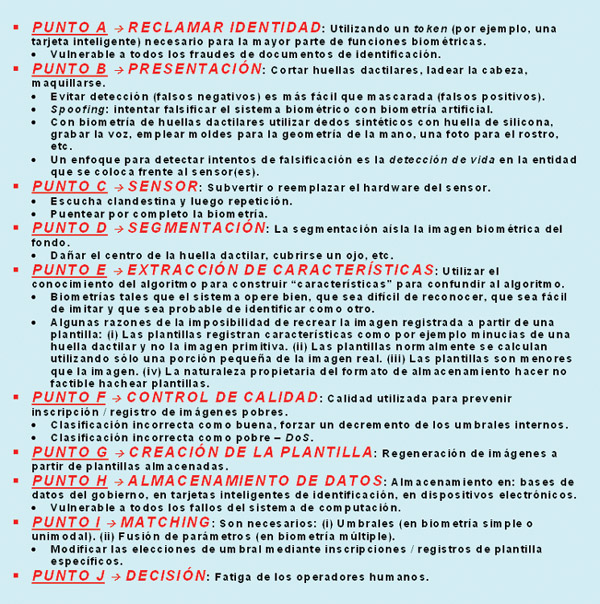
Attaques, vulnérabilités et menaces dans les systèmes biométriques.
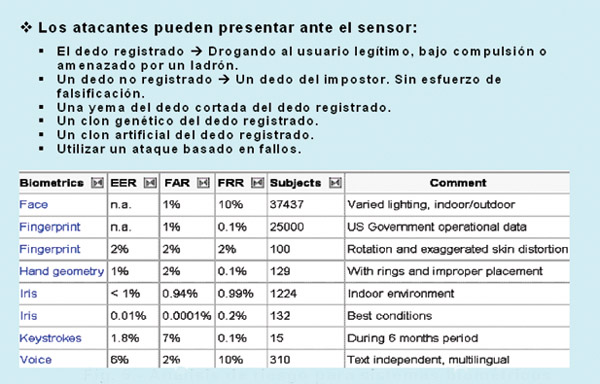
Une analyse approfondie des systèmes biométriques permet d'identifier, entre autres, les attaques et vulnérabilités suivantes : (1) Attaques par présentation (usurpation d'identité). Apparition d'un échantillon biométrique physiquement altéré ou remplacé. (2) Attaques par traitement biométrique. La compréhension de l'algorithme biométrique est utilisée pour provoquer des traitements et des décisions erronés. (3) Vulnérabilités logicielles et réseau. Celles-ci reposent sur des attaques contre l'ordinateur et les réseaux sur lesquels le système biométrique fonctionne. (4) Attaques par manipulation psychologique. Les autorités utilisant le système sont trompées. (5) Vulnérabilités liées au contournement du système. (6) Vulnérabilités liées à l'acquisition clandestine de données. (7) Vulnérabilités liées à la collusion/coercition. (8) Vulnérabilités liées aux attaques par déni de service (DoS). Voici quelques problèmes de sécurité liés aux systèmes biométriques : (i) Les données biométriques ne sont pas secrètes. (ii) Les données biométriques ne peuvent être révoquées. (iii) Les données biométriques peuvent avoir des usages secondaires.
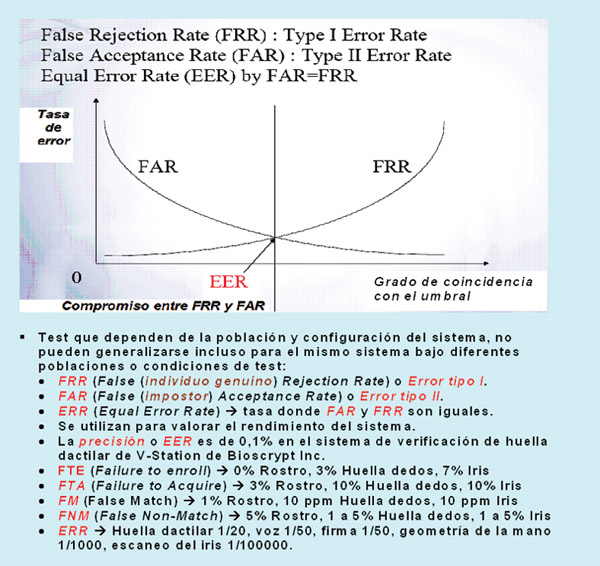
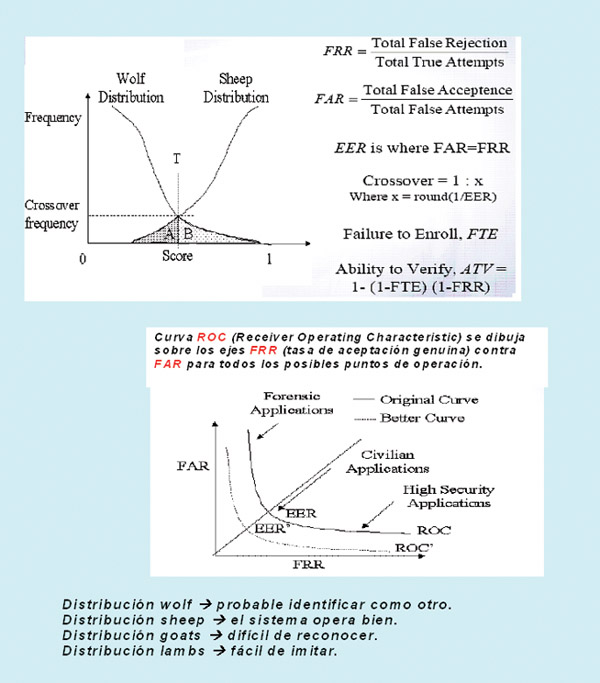
Problèmes de sécurité et contre-mesures possibles
Pour tout système biométrique, il est essentiel de déterminer s'il est possible de : (1) Vérifier que l'échantillon présenté au capteur est vivant et réel. Cela implique la mise en œuvre de méthodes efficaces pour détecter la durée de vie de l'échantillon avant sa présentation au capteur et l'application de techniques anti-usurpation performantes. (2) Vérifier que l'échantillon est présenté correctement. Cela nécessite de pouvoir identifier l'échantillon quelles que soient ses variations de position et d'orientation. (3) Vérifier que la qualité d'image du capteur est suffisante pour une capture d'image optimale. Cela implique la mise en œuvre de méthodes logicielles permettant de déterminer si l'échantillon est de qualité suffisante et correspond aux données attendues. (4) Vérifier l'existence d'un mécanisme de garantie d'intégrité des modèles. Cela implique la mise en œuvre de techniques garantissant la sécurité des modèles.
Voici quelques contre-mesures à prendre pour se prémunir contre les problèmes de sécurité potentiels d'un système biométrique : (1) Pour le contrôle qualité, utiliser un logiciel capable de gérer la variabilité de la qualité de l'échantillon biométrique et des données d'entrée attendues. (2) Protection efficace des données et des modèles : vérifier l'intégrité et la protection cryptographique des enregistrements et des modèles des utilisateurs. (3) Pour prévenir l'usurpation d'identité, vérifier la durée de vie de l'échantillon biométrique par rapport au capteur et utiliser des techniques anti-usurpation. (4) Pour protéger les données transmises : vérifier l'intégrité et la protection cryptographique des données circulant entre les modules du système biométrique, utiliser l'authentification des appareils, la synchronisation, l'horodatage et des clés de session uniques pour prévenir le vol de session.
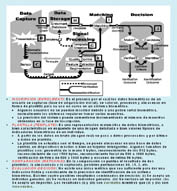
Les principales opérations biométriques sont les suivantes : (1) Capture des données biométriques sélectionnées à l’aide de capteurs (optiques, capacitifs, thermiques, ultrasoniques, électromagnétiques, à rayons X, etc.). (2) Traitement de l’échantillon biométrique, extraction et enregistrement du modèle biométrique. (3) Stockage du modèle dans un référentiel local ou centralisé, ou sur un support portable tel qu’une carte à puce. (4) Numérisation en direct de l’échantillon biométrique sélectionné. (5) Traitement de l’échantillon biométrique et extraction du modèle biométrique. (6) Comparaison de l’échantillon numérisé avec le modèle stocké. (7) Attribution d’un score de correspondance pour les applications établies. (8) Conservation d’une piste d’audit sécurisée concernant l’utilisation du système. Les critères UUPC (Universalité, Unicité, Permanence, Collectabilité) permettent d’évaluer la faisabilité d’une caractéristique biométrique pour une utilisation en biométrie : (i) Universalité : Toute personne possède cette caractéristique. (ii) Unicité : Deux individus ne possèdent jamais la même caractéristique biométrique. Les jumeaux monozygotes auront les mêmes caractéristiques biométriques génotypiques, mais des caractéristiques phénotypiques différentes. iii) Permanence. La caractéristique ne doit pas varier significativement dans le temps. iv) Facilité de collecte. Elle doit être mesurable quantitativement, non invasive (par exemple, sans exposition de l'œil à un faisceau laser), fiable, robuste et économique. Parmi les autres considérations pratiques figurent : la performance, l'acceptation par l'utilisateur, la résistance à la formation de ponts, la précision, la rapidité, le coût et la facilité d'utilisation.
Considérations finales
Notre groupe de recherche travaille depuis plus de quinze ans sur l'évaluation de la sécurité des systèmes biométriques, avec des résultats conformes à l'analyse des risques, à la conception, à la synthèse et à la mise en œuvre de contre-mesures visant à rendre le système biométrique plus sûr.
Cet article s'inscrit dans le cadre des activités développées au sein du projet LEFIS-APTICE (financé par Socrates, Commission européenne).
Pour plus d'informations ou un devis
Littérature
- Areitio, J. « Sécurité de l’information : réseaux, informatique et systèmes d’information ». Cengage Learning-Paraninfo. 2008.
- Areitio, J. « Analyse de la technologie biométrique : paramètres de précision et de performance ». Conectrónica Magazine. N° 114. Février 2008.
- Areitio, J. « Identification et analyse de la cryptographie biométrique ». Conectrónica Magazine. N° 117. Mai 2008.
- Wayman, J., Jain, A.K., Maltoni, D. et Maio, D. « Systèmes biométriques : technologie, conception et évaluation des performances ». Springer Verlag. 2005.
- Yanushkevich, S., Shmerko, V. et Popel, D. « Problème inverse biométrique ». CRC Press. 2005.
- Association internationale de l’industrie biométrique : http://www.ibia.org.
- Consortium biométrique : http://www.biometrics.org.
- International Biometric Group : http://www.biometricgroup.com.
- Fingerprint Vendor Technology : http://fpvte.nist.gov/index.html.
Auteur:
Professeur Javier Areitio Bertolín – Professeur à la Faculté d'ingénierie, ESIDE. Directeur du Groupe de recherche Réseaux et Systèmes, Université de Deusto.







