


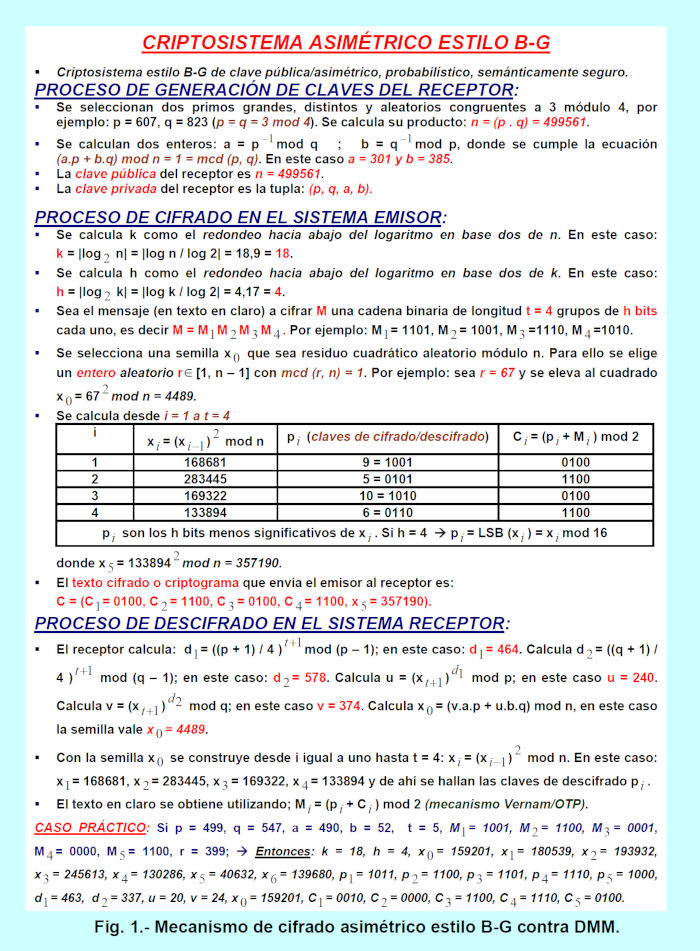
Les cyberattaques modernes de type DMM (désinformation, mésinformation, malinformation) se présentent sous trois formes interdépendantes : (i) Les cyberattaques de désinformation. Ces attaques génèrent de fausses informations pour manipuler, nuire, obtenir la soumission, influencer (directement ou indirectement, de manière subliminale/furtive, à l’insu du ou des destinataires) et induire en erreur des individus, des organisations, des nations, des machines, des systèmes autonomes basés sur l’IA, etc. (ii) Les cyberattaques de mésinformation. Ces attaques génèrent des informations erronées/fausses, initialement sans intention de nuire (à l’instar d’entités dormantes attendant le moment opportun pour frapper). (iii) Les cyberattaques de malinformation. Ces attaques génèrent des informations incorrectes/erronées issues de mensonges subliminaux et de demi-vérités, qui sont ensuite exagérées, déformées, etc., pour tromper et nuire. Les nouvelles cyberattaques DMM opèrent non seulement dans le monde numérique et le cyberespace, mais aussi contre les personnes/êtres vivants et notre monde physique (analogique/numérique). Ils peuvent nuire non seulement aux personnes (en les trompant, en influençant leurs décisions, en perturbant, en semant la confusion, en blessant, en tuant, etc.), mais aussi aux véhicules/transports, aux systèmes de fabrication, aux infrastructures critiques, aux hôpitaux, aux industries, aux télécommunications, aux énergies renouvelables, au secteur maritime, à la finance, aux jeux vidéo, aux maisons/villes intelligentes, à l'environnement militaire et aérospatial, à la sécurité, etc. (en injectant et en modifiant malicieusement des données et des informations dans des appareils, des systèmes embarqués, des clouds, des CPS, etc., soit en utilisant des logiciels malveillants, soit en modifiant les mises à jour OTA/Over-The-Air).
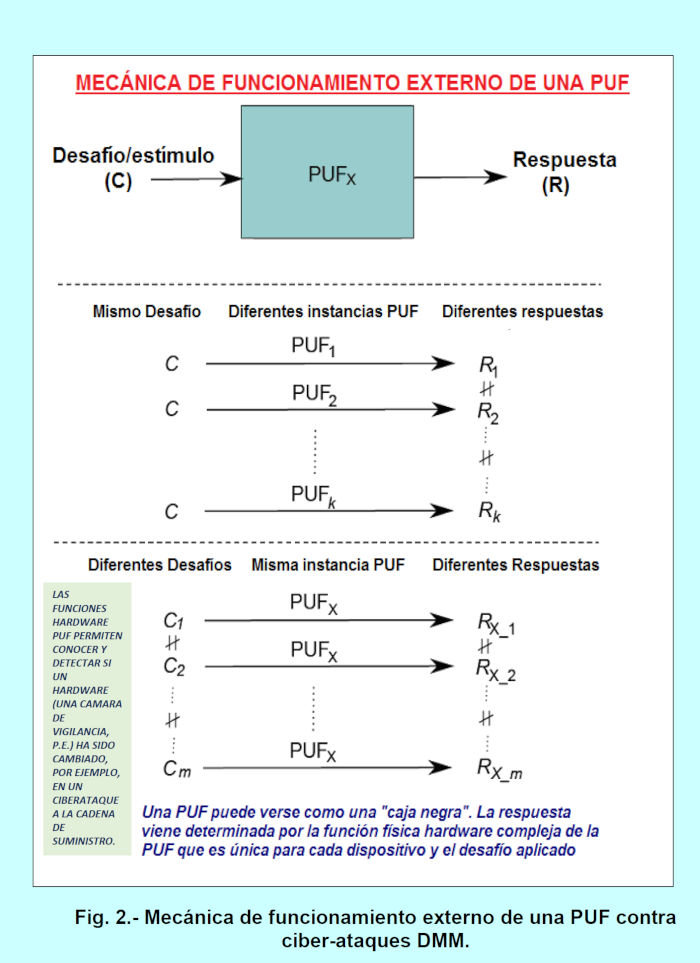 Les robots spammeurs dotés d'IA servent de vecteurs pour injecter et amplifier des cyberattaques DMM malveillantes (atteinte à la réputation, modification du comportement des personnes et des machines, génération d'actions malveillantes, création de confusion, de catastrophes, de chaos, etc.). Ces cyberattaques visent à tromper, à semer la confusion, à modifier l'information et à injecter des données incorrectes ou malveillantes (par exemple, dans les chaînes d'approvisionnement, les appareils, les applications/API, les réseaux sociaux, les forums, etc.). Elles utilisent des protocoles et des raisonnements malveillants. Ils trompent, séduisent, manipulent et déforment la réalité, les données, le code, les logiciels/micrologiciels, etc. Ils utilisent une grande variété de techniques et de compétences sociales, les médias synthétiques, les techniques psychologiques/psychiatriques, l'ingénierie sociale, les fausses nouvelles, les fausses vidéos, les logiciels malveillants, l'injection/infiltration de fausses informations, la corruption des configurations de capteurs et des données provenant d'un expéditeur, de la périphérie ou via satellite, l'utilisation des médias sociaux, de la messagerie instantanée, du courrier électronique, des SMS, des applications/API, des centres d'appels, la voix profonde, la vidéo profonde, la biométrie falsifiée, les faux textes, les réseaux de bots et de trolls, les fausses images, les deepfakes/DL-IA, l'infiltration de données erronées dans les réseaux et les systèmes (par exemple, via des ransomwares), etc. Les cyberattaques DMM endommagent, déforment et manipulent la vérité et l'intégrité de tous les types d'informations, qu'elles soient dirigées vers des machines, des ordinateurs (données de mise à jour/configuration incomplètes, informations présentant des vulnérabilités, etc.), des réseaux, des systèmes, des clouds, etc., ou vers des personnes (via les médias, les médias sociaux, la messagerie instantanée, etc.). La cybersécurité moderne est essentielle, fondamentale et prioritaire pour la protection et la défense de tout ce qui nous entoure : les personnes, la société, l'humanité, l'environnement, la planète, etc. Son absence ou son insuffisance (cybersécurité des appareils, des personnes, des entreprises, des services, des applications/API, etc., non certifiée à un niveau élevé, tel que les Critères Communs EAL 5/6/7, par des organismes d'évaluation/d'audit externes accrédités) a un impact négatif. Nous sommes tous vulnérables, et rien ni personne n'est à l'abri (êtres vivants, environnement, services, infrastructures, les cinq espaces : terre, mer, air, espace et cyberespace, ce dernier étant intégré aux quatre précédents). Les cyberattaques DMM permettent la création de fausses alertes pour garantir l'impunité pour tous types de crimes et cybercrimes. La défense contre les attaques DMM vise à empêcher que la « vérité » — la vérité, les informations (telles que les valeurs de configuration, les données biométriques, l'identité, etc.) — ne soit altérée, déformée, manipulée, dégradée, modifiée, présentée de manière erronée, usurpée, etc. Les cyberattaques DMM tentent d'influencer et d'induire en erreur les personnes (et tous types d'entités et d'acteurs, y compris l'IA, les machines, les ordinateurs, les appareils mobiles, les automates programmables, les systèmes cyber-physiques, les véhicules à guidage automatique, les robots mobiles autonomes, etc.) en utilisant diverses méthodes telles que l'infiltration de logiciels malveillants pour compromettre l'intégrité, les listes de recherche Internet (et leurs algorithmes) qui peuvent modifier les opinions des personnes et des machines, la contagion de l'esprit à l'esprit/de la mémoire à l'aide de tromperies psychosociales, la guerre psychologique et les fuites entre machines virtuelles supposément sécurisées, etc. Ces méthodes permettent une action à la fois directe et subliminale. Les cyberattaques DMM sont conçues pour créer la peur et répandre des demi-vérités, manipuler l'opinion publique et les opinions individuelles, porter atteinte à la dignité, modifier les mises à jour et les configurations des appareils informatiques, chercher à perturber les équipements, les systèmes, les réseaux, les clouds/edges, nuire à tous les types d'apprentissage, par exemple, dans l'intelligence artificielle des équipements via l'apprentissage automatique/l'apprentissage profond, etc.
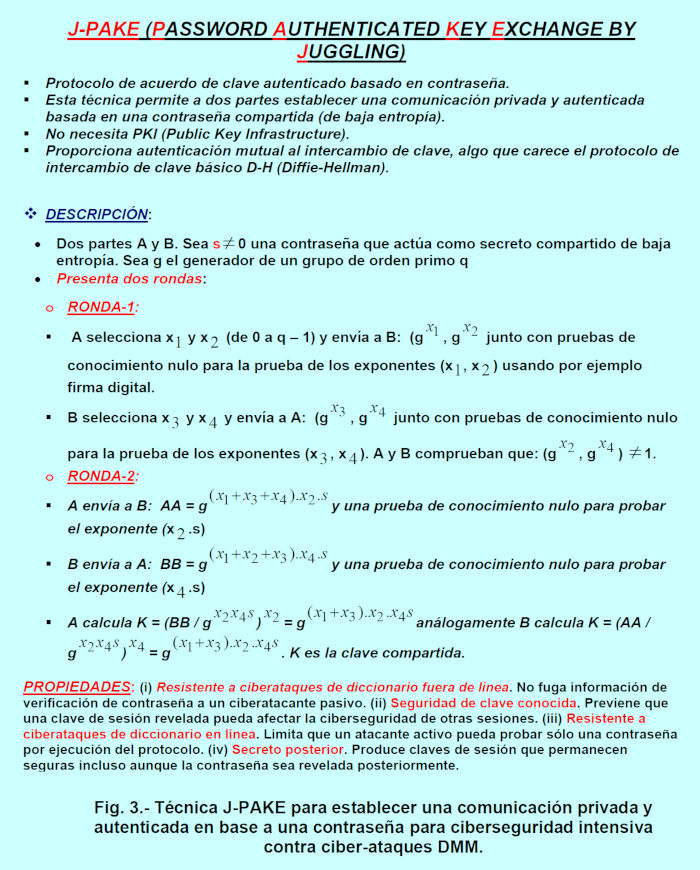 OÙ OPÈRENT LES CYBERATTAQUES DE DMM.
Les cyberattaques DMM opèrent de plus en plus dans des environnements variés :
(1) Le monde physique (terre, mer, air et espace). Elles ciblent les particuliers, les personnes prédisposées aux troubles mentaux ou à l’épilepsie, et celles porteuses d’implants médicaux tels que des stimulateurs cardiaques, des dispositifs cardiaques et autres dispositifs médicaux implantables (IoMT comme les implants cochléaires, les implants cérébraux, les pompes à insuline, les pancréas artificiels, etc.). Elles ciblent également les personnes à bord de véhicules connectés (ces cyberattaques permettent de contrôler le véhicule à distance, de manipuler ses fonctions et de provoquer des accidents, mineurs ou mortels. Elles permettent le déplacement parfaitement orchestré et contrôlé d’un groupe de véhicules « zombies » piratés, autonomes ou stationnaires, pour commettre des actes criminels). Elles peuvent influencer les électeurs en leur faisant croire que des personnes incompétentes sont élues ou que des personnes hautement qualifiées ne le sont pas et perdent les élections. Pour ce faire, ces cyberattaques sont injectées dans les médias sociaux, les forums, les communautés en ligne, la télévision, la presse, la radio, les messageries instantanées, les discussions en ligne, etc., où se propagent des demi-vérités, des informations malveillantes, des mensonges, etc.
(2) Cyberespace/Métavers Internet. De fausses informations et des configurations contaminées sont injectées ; des identités sont usurpées et manipulées ; des données biométriques sont déformées ; de fausses vidéos/vidéos truquées sont créées ; et de la confusion est générée lors des sessions d’établissement d’identités à distance via des appels vidéo clonés/contaminés utilisant des médias, vidéos, audios, textes et codes malveillants synthétiques alimentés par l’IA, manipulés et déformés pour créer des dommages latents et directs.
(3) Configurations, initialisations, mises à jour filaires et sans fil (F-OTA/S-OTA/Firmware-Software-OTA/Over-The-Air), par satellite, par réseau cellulaire (2G, 3G, 4G, 5G, 6G, etc.), LoRaWAN, Sigfox, Zigbee, Bluetooth/BLE, Wi-Fi, 6LoWPAN, communications V2V (véhicule à véhicule), V2G (véhicule à réseau), V2X (véhicule à tout)/ISO-15118, etc. sur tous types d'appareils (véhicules/flottes de véhicules, navires, sous-marins, machines industrielles, IIoT, IoMT, AIoT, IoCT, etc., avions, trains, systèmes de transport, drones (véhicules autonomes sans pilote tels que les drones avec IA et 5G), téléphones mobiles, PC, véhicules autonomes, connexions USB pour le chargement des batteries qui incluent, de manière détournée, des flux de données à injecter données contaminées et extraction d'informations), codes QR pervers, etc.
TYPOLOGIE DES CYBERATTAQUES DMM.
Les attaques par désinformation et logiciels malveillants (DMM) constituent un type de cyberattaque malveillante visant l'intégrité (en cybersécurité, protéger l'intégrité signifie empêcher la modification des informations (données, métadonnées, code, micrologiciel, etc.), du matériel ou de la « vérité ») en altérant la vérité/l'information et en tentant de semer la confusion (rappelons qu'il n'existe qu'une seule information correcte, ou vérité). Parmi les exemples de désinformation, on peut citer la falsification ou la dissimulation de l'origine des cyberattaques derrière un réseau dense, complexe et chaotique de serveurs proxy ; la rédaction de code malveillant dans la langue du pays que l'on souhaite impliquer et désigner comme responsable (il s'agit d'une attaque sous faux drapeau) ; ou encore la génération de fausses alertes au tsunami sur les côtes pour mener des activités criminelles, etc. Actuellement, nous devons faire face à une multitude de réalités, mais n'oublions pas qu'il n'y en a qu'une seule. Les cyberattaques DMM s'appuient sur de nombreuses disciplines scientifiques telles que l'agnotologie (qui étudie l'ignorance), l'ingénierie sociale (dont la mission est de tromper, d'intimider, de semer la confusion et de désorienter), la psychologie, la psychiatrie, la psychométrie, la neurologie, la psychopolitique, les techniques de modification comportementale et cognitive, les médias synthétiques, la voix profonde, la vidéo profonde, les deepfakes, les appels vidéo profonds, etc. (qui permettent la manipulation et le clonage malveillants de données/métadonnées, textes, fichiers audio, images, voix, vidéos, informations biométriques, etc.). Ces cyberattaques permettent d'altérer insidieusement la vérité et l'information à de multiples fins : tromper, mentir, désorienter, anesthésier, créer des zombies, générer des absurdités, convaincre de faits mensongers, créer des personnes déficientes cognitives ou analphabètes, provoquer des catastrophes écologiques, freiner le développement de la société, provoquer des explosions, des incendies, des accidents, des catastrophes industrielles, tuer, perturber systèmes informatiques, etc.
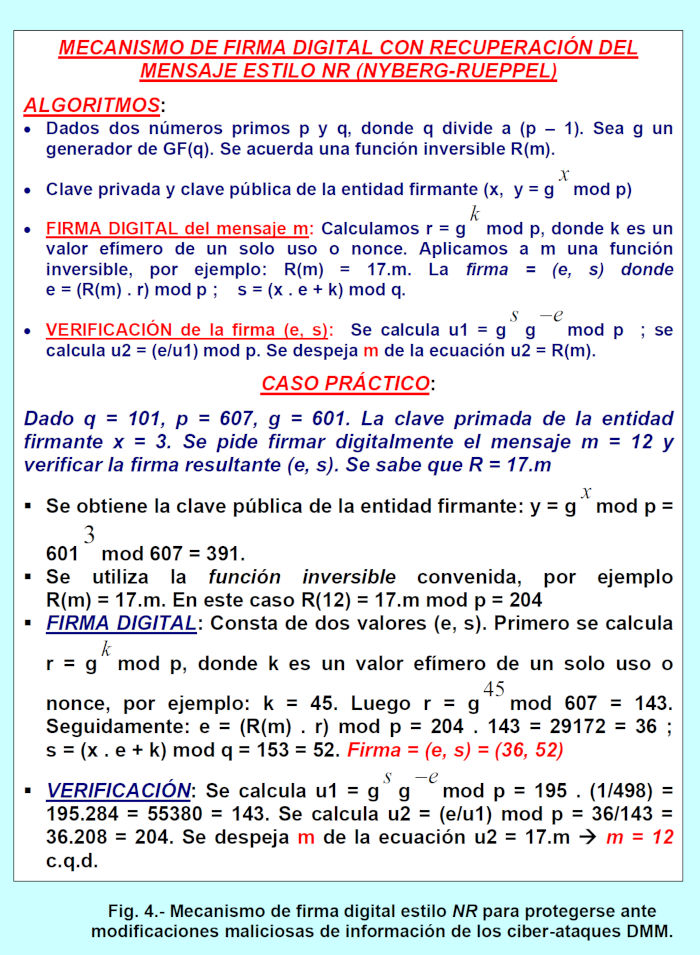 Les cyberattaques DMM affectent tous les types d'entités ; Rien ni personne n'est à l'abri : les individus (groupes, familles, entreprises, nations, la planète, cyber-pandémies de désinformation, cyberharcèlement, canulars, conflits, atteintes à la réputation, etc.), les systèmes/entreprises industriels (réseaux SCADA, automates programmables, dispositifs informatiques, machines, jumeaux numériques, métavers industriel, systèmes cyberphysiques, écosystèmes d'IA, configurations, applications/API, bases de données, CRM, ERP, CAO, PLM, etc.), les systèmes d'IA (assistants personnels (Siri, Alexa, Cortana, etc.), jumeaux numériques et métavers industriel, robots sociaux et de tous types, véhicules connectés, systèmes cyberphysiques, calculateurs, serveurs, capteurs d'alerte de fausses informations, télécommunications comme la 5G, etc.), les clouds (cloud, fog, edge, publics et privés, SaaS, IaaS, AaaS, etc.), la géolocalisation extérieure/intérieure par satellite ou triangulation dans la téléphonie cellulaire, Bluetooth, etc. Qu’elles soient ponctuelles ou menées en masse, les cyberattaques DMM emploient d’innombrables méthodes, procédures, techniques, tactiques et stratégies pour atteindre leurs objectifs : ingénierie sociale, fermes de trolls, botnets (humains et artificiels ; centres d’appels basés sur l’IA), générateurs de contenu/fausses nouvelles/controverses, agents/acteurs subtils synthétisant des demi-vérités, pseudo-experts manipulateurs (qui confondent vérités et opinions erronées subtiles. L’opinion d’une personne sans formation ni expérience sur un sujet technico-scientifique est presque toujours fausse. Le but est d’inculquer mensonges, erreurs et fautes à des pseudo-experts et à des individus apparemment respectables), injection de fausses informations subliminales dans l’audio, la vidéo et les images des publicités, annonces, programmes et réseaux sociaux (messagerie instantanée, forums, actualités), création de nombreuses pseudo-vérités proclamées par de faux experts, énoncées à répétition de demi-vérités puis de mensonges pour créer l’illusion d’une adhésion à la pseudo-vérité jusqu’à ce qu’elle soit perçue comme vraie – autrement dit, une fausse vérité – et utilisation de vérités réelles. Injecter des mensonges. Vérités, techniques psychologiques/psychiatriques utilisées par les tortionnaires, contamination de la famille, des amis et des connaissances par de fausses informations, modification/perversion des informations multimédias et des données biométriques par des « médias synthétiques/deepfakes », etc. Les cyberattaques DMM permettent une cyberguerre contre la vérité et l'information exacte. Les cyberattaques DMM ciblant les données pour les altérer en stockage peuvent être neutralisées à l'aide de la mémoire WORM (qui n'autorise qu'une seule écriture et plusieurs lectures). H.W. Johnson a dit un jour : « La première victime de la guerre est la vérité. » Nous avons tous le droit de ne pas être trompés. L'implication d'acteurs utilisant l'intelligence artificielle (IA) dans la désinformation pour créer des mensonges, des jugements erronés, des détecteurs de mensonges qui ne disent pas la vérité pour tromper, etc., est préoccupante. La DAIM (Autorité de gestion de la défense et de l'information) est capable de bloquer/neutraliser/annuler tous les types de cyberattaques DMM préventives (même les plus subtiles). Cela empêche également toute tentative d'exécution de chaque micro-action au sein de la chaîne de cyberattaque, puisqu'il n'existe qu'une seule vérité. Au cours des prochaines années, la technologie continuera d'évoluer. Les deepfakes et les médias synthétiques seront largement utilisés par le crime organisé et deviendront un outil fondamental. Europol indique qu'ils seront principalement utilisés dans trois domaines : la désinformation, la pornographie non consensuelle et la falsification de documents. Un autre domaine très dangereux est l'authentification et le contrôle d'accès utilisant des données biométriques falsifiées (empreintes digitales, visages, voix, vidéos, photos, appels vidéo, etc.). La manipulation de l'information (via des cyberattaques de type deepfake) fait émerger une nouvelle série de surfaces d'attaque, alimentées par le déluge de données utilisées dans la prise de décision par les individus, les organisations, les nations, les machines, les dispositifs d'IA, le renseignement sur les données, les technologies des données, le renseignement sur les vulnérabilités, l'authentification sans mot de passe, les jumeaux numériques, le métavers industriel, l'Internet des objets (IoMT) dans le secteur de la santé, etc.
 CONSIDÉRATIONS FINALES.
Selon IBM et le Ponemon Institute, 40 % des entreprises n'analysent pas le code de leurs applications pour détecter les vulnérabilités en matière de cybersécurité. Une étude de Thales, menée en collaboration avec IDC, souligne que seulement 54 % des données sensibles stockées dans le cloud sont chiffrées et que seulement 44 % sont protégées par tokenisation pour renforcer leur sécurité. D'après le rapport « État de la cybersécurité dans la chaîne d'approvisionnement » de Leet Security, 95,7 % des entreprises s'inquiètent de la sécurité de leur chaîne d'approvisionnement. Akamai Technologies a constaté une augmentation de 235 % des cyberattaques par phishing. Les cyberattaques DMM (Digital Model Management) visent à vous faire douter de votre propre jugement, à modifier votre vote, à altérer la configuration de vos machines et appareils, et à perturber les mises à jour et l'entraînement des systèmes d'IA, d'apprentissage automatique et d'apprentissage profond. « Parler sans cesse », épuiser les gens, introduire subtilement des informations fausses ou perverses, des demi-vérités, des messages insidieux ou contradictoires, et nier sournoisement la vérité. Utiliser des mensonges troublants, des demi-vérités, répandre des canulars et raconter de fausses histoires. Recourir à des entités convaincantes (personnes et machines basées sur l'IA), des réseaux de zombies et des armées de trolls qui diffusent des absurdités par le biais de l'audio, de la vidéo, du texte, des photos, de la radio, de la télévision, des médias sociaux, etc., avec le soutien de personnalités clonées ou fictives très populaires qui bénéficient du respect et du soutien du public. Une solution aux cyberattaques DMM consiste à utiliser des outils de défense et de protection contre tous les types de cyberattaques, tels que DAIM/MIAD, qui fonctionnent de manière proactive, bloquant et neutralisant les premiers signes d'anomalies de comportement potentiellement malveillantes, empêchant ainsi d'éventuelles tentatives de micro-actions malveillantes.
RÉFÉRENCES.
- Areitio, J. « Sécurité de l’information : réseaux, informatique et systèmes d’information ». Cengage Learning-Paraninfo. 2022.
- Areitio, J. « Annulation précoce par DAIM/MIAD des singularités et des techniques générant des cyberattaques insidieuses ». Conectrónica Magazine, n° 256. Mai 2023.
- Areitio, J. « Potentiel secret caché pour la défense et la protection intégrées à la cybersécurité/protection de la vie privée modernes ». Conectrónica Magazine, n° 257. Juin 2023.
- Barclay, D.A. « Désinformation : la nature des faits et des mensonges à l’ère de la post-vérité ». Rowman & Littlefield Publishers. 2022.
- Poerksen, B., Koeck, A.R. et Koeck, W.K. « Fièvre numérique : maîtriser le commerce de la désinformation ». Palgrave Macmillan. 2022.
- Coper, E. « Faits et autres mensonges : bienvenue à l’ère de la désinformation ». Allen & Unwin. 2023.
- Rubin, VL. « Désinformation et mésinformation : détecter les faux grâce à l’œil et à l’IA ». Springer. 2022. - Haciyakupoglu, G. et Wong, Y. « Genre et sécurité dans l’espace numérique : naviguer entre accès, harcèlement et désinformation ». Routledge. 2022. - Bakir, V. et McStay, A. « Optimiser les émotions, incuber les mensonges : comment protéger la citoyenneté mondiale de la désinformation et de la mésinformation ». Palgrave Macmillan. 2022. - Lemieux, VL. « À la recherche de la confiance ». Cambridge University Press. 2022. - Tan, A. « Irréel : la montée de la désinformation à l’ère numérique ». ABF Publishing. 2021. - Jones, MD. « La désinformation et vous : identifier la propagande et la manipulation ». Visible Ink Press. 2021. - Jayakumar, S., Ang, B. et Anwar, ND. « Désinformation et fausses nouvelles ». Palgrave Macmillan. 2021. - Shu, K., Wang, S., Lee, D. et Liu, H. « Désinformation, mésinformation et fausses nouvelles sur les réseaux sociaux : nouveaux défis et opportunités de recherche ». Springer. 2021. - DiMaggio, J. « L’art de la cyberguerre : guide de l’enquêteur sur l’espionnage, les rançongiciels et la cybercriminalité organisée ». Not Starch Press. 2022.
- Ebrahimi, M. « La manipulation de l’information et son impact sur tous les secteurs ». Information Science Reference. 2021.
- Stanford, E. « Guerres crypto : fausses morts, milliards disparus et perturbation du secteur ». Kogan Page. 2021.
- Hadnagy, C. « Ingénierie sociale. La science du piratage humain ». Anaya Multimedia. 2023.
- Bao, T., Tambe, M. et Wang, C. « Cyber-tromperie ». Springer. 2023.
Auteur : Prof. Dr. Javier Areitio Bertolín - Directeur du groupe de recherche Réseaux et Systèmes







