Sa définition monomode et multimode est analysée. Les exigences et critères d'évaluation des systèmes biométriques sont examinés. Enfin, les menaces de sécurité susceptibles d'affecter un système biométrique sont identifiées et analysées. Depuis les premières applications commerciales de la reconnaissance d'empreintes digitales vers 1984, d'innombrables systèmes et applications nouveaux et toujours plus sophistiqués ont rapidement fait leur apparition sur le marché.

La puissance croissante de la microélectronique et de l'informatique rend de plus en plus accessible le déploiement des systèmes de reconnaissance biométrique, tant pour la vérification/authentification que pour l'identification (en système ouvert ou fermé). Le coût de la technologie biométrique diminue tandis que sa fiabilité, son efficacité et sa rapidité augmentent, ce qui explique la place grandissante des dispositifs biométriques dans nos vies professionnelles et personnelles. Les besoins humains évoluent : on observe notamment une demande accrue de mobilité dans la vie quotidienne et professionnelle, une sécurité renforcée dans la société connectée et un plus grand confort. La biométrie est capable de répondre au nombre croissant d'applications demandées, notamment dans la vie quotidienne, dans le cadre du contrôle d'accès physique aux infrastructures et installations clés, telles que les installations militaires et gouvernementales, le contrôle de l'immigration dans les aéroports (par exemple, le système INSPASS (Immigration and Naturalization Service Passenger Accelerated Service System), installé dans les principaux aéroports américains, est basé sur une technologie de vérification géométrique de la main développée par la société Recognition Systems, Inc.), les centres de traitement de données, etc., afin de se protéger contre les actes terroristes ; dans le contrôle d'accès aux biens tels que les domiciles et les véhicules privés, les distributeurs automatiques de billets comme mesure de protection contre le vol, la fraude aux distributeurs automatiques de billets, etc. ; et dans le contrôle d'accès à l'information elle-même, comme l'accès aux serveurs, aux ordinateurs, aux réseaux, aux assistants numériques personnels, aux téléphones portables, etc., comme mesure de protection contre les accès non autorisés.
 L'utilisation de la biométrie en elle-même n'est pas le principal facteur contribuant aux risques pour la sécurité et la confidentialité ; c'est plutôt sa mise en œuvre inappropriée ou inadéquate qui pose problème. La biométrie a le potentiel d'être utilisée dans toute application nécessitant authentification, vérification et identification, et ce n'est qu'une question de temps avant qu'elle ne devienne omniprésente dans notre vie quotidienne (domicile, travail, transports, loisirs, accès aux services municipaux, sociaux, gouvernementaux et de santé, etc.).
'
 Un système biométrique est non intrusif si l'individu n'a pas besoin de contact physique avec un capteur ou si ce système n'a pas de connotation négative.
Un système biométrique est intrusif s'il exige de l'individu qu'il touche un capteur, place un capteur près de son corps ou participe d'une manière émotionnellement ou psychologiquement inconfortable. Un système biométrique est coopératif si l'individu accepte volontairement son identification positive et fournit les informations pertinentes (nom d'utilisateur, mot de passe, code PIN, jeton USB, carte à puce, etc.). Un système biométrique est non coopératif si l'individu ne fournit aucune assistance durant le processus (par exemple, un système de reconnaissance faciale dans un aéroport).
 Caractérisation des données biométriques
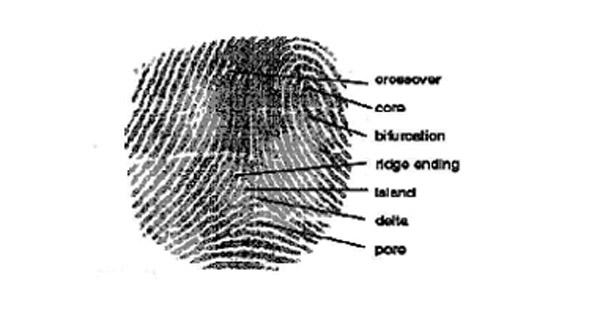
La technologie biométrique est l'un des domaines de l'informatique connaissant la croissance la plus rapide. Elle traite de la représentation, du stockage, de la comparaison, de la synthèse et de la visualisation des informations biométriques physiologiques (motif de l'iris, géométrie de la main) ainsi que des informations comportementales (démarche, écriture manuscrite, parole, frappe au clavier, mouvements des lèvres). La biométrie peut être définie de différentes manières : (1) Selon la norme ISO, il s'agit d'une caractéristique physique ou comportementale mesurable d'une personne, utilisée pour reconnaître ou vérifier l'identité déclarée d'un individu enregistré. De même, selon la norme ISO, un système biométrique est un système automatisé capable de : (i) capturer un échantillon biométrique auprès d'un utilisateur final ; (ii) extraire des données biométriques de cet échantillon ; (iii) comparer les données biométriques avec le contenu d'un ou plusieurs modèles de référence ; (iv) déterminer le degré de correspondance ; (v) indiquer si l'identification ou la vérification d'identité a été effectuée. (2) Il s'agit d'une technologie qui vérifie l'identité d'une personne en utilisant des informations biométriques spécifiques de l'individu telles que la distribution des veines de la paume, les empreintes digitales, les veines des doigts (ou FV, Finger Vein ; l'authentification FV d'Hitachi a été adoptée avec succès dans 75 % des succursales bancaires du Japon, ce qui en fait le système biométrique dominant déployé par le secteur bancaire japonais), les traits du visage, le motif de l'oreille, la signature manuscrite ou les traces biologiques telles que l'ADN (acide désoxyribonucléique) dans le sang ou la salive.
La biométrie englobe les caractéristiques physiques et physiologiques d'une personne, telles que la géométrie de la main, le motif de l'iris (un produit commercial est le système de reconnaissance d'iris BM-ET300 de Panasonic), le motif rétinien, etc., ainsi que ses caractéristiques comportementales, telles que la signature manuscrite, l'empreinte vocale, la démarche, etc. (3) Il s'agit d'une technologie qui confirme l'identité d'une personne en comparant, en temps réel, ses caractéristiques physiques, physiologiques, biologiques et/ou comportementales avec des enregistrements, des modèles ou des gabarits informatiques associés. (4) Il s'agit d'une technologie qui utilise les caractéristiques physiques ou comportementales mesurables d'un individu et les compare pour vérifier ou identifier précisément cet individu. (5) C'est l'étude des méthodes de reconnaissance unique des personnes à partir d'une ou plusieurs caractéristiques physiques ou comportementales intrinsèques. (6) C'est l'identification des êtres vivants à partir de leurs caractéristiques physiologiques et/ou comportementales. (7) C'est l'utilisation automatisée de caractéristiques physiologiques ou comportementales pour déterminer ou vérifier une identité.
 Biométrie multimodale. Systèmes multibiométriques
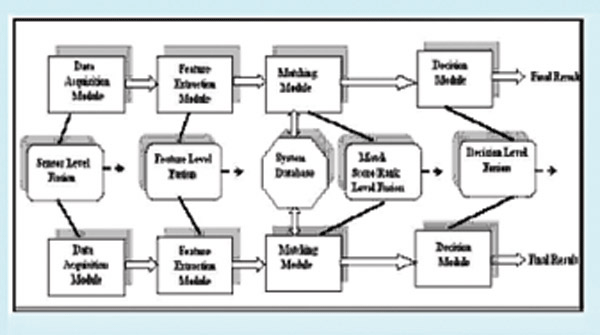
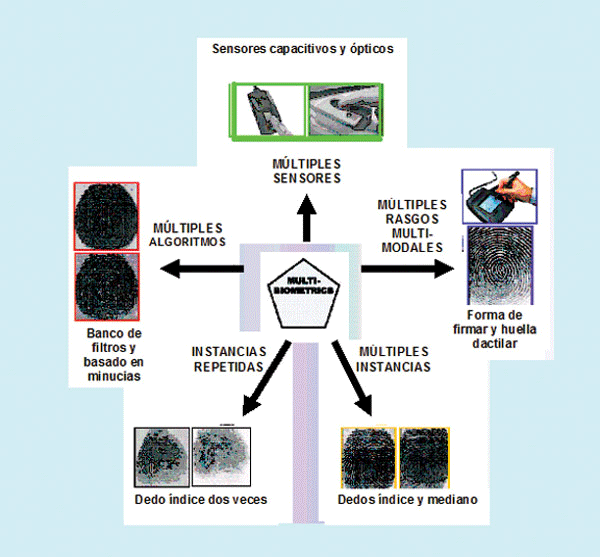
Les systèmes biométriques multimodaux ou multibiométriques utilisent des informations issues de différentes données biométriques, telles que les empreintes digitales et la morphologie de la main, ou encore les empreintes digitales de différents doigts sur différentes mains. La fusion des données biométriques peut s'effectuer à différents niveaux : (i) Fusion au niveau des capteurs, avec plusieurs capteurs (par exemple, des détecteurs d'empreintes digitales capacitifs et optiques ; ou avec différentes caractéristiques biométriques, comme un capteur d'empreintes digitales et un capteur de signature sur une tablette ; ou avec différentes instances, comme l'index et le majeur ; ou avec des instances répétées, comme l'index deux fois ; ou avec différents algorithmes, comme l'un basé sur les minuties et l'autre sur une banque de filtres). (ii) Fusion au niveau de l'extraction de caractéristiques. (iii) Fusion au niveau de la comparaison. (iv) Fusion au niveau de la décision.
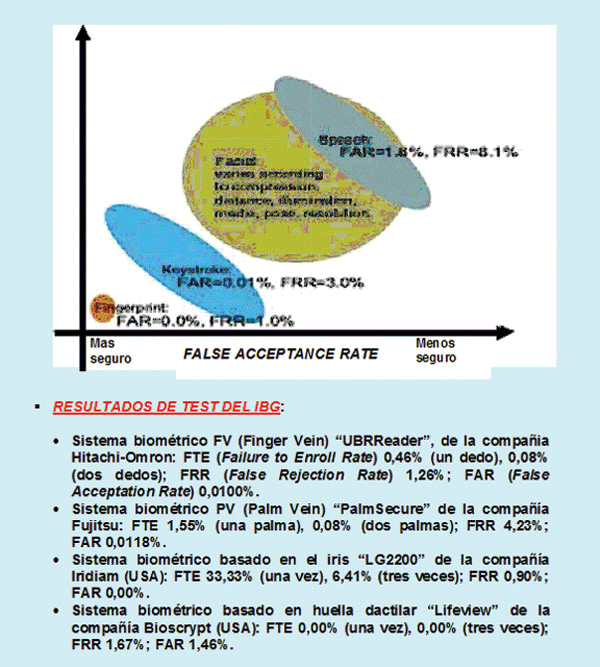
Les systèmes biométriques multimodaux gagnent chaque jour en popularité grâce à leurs performances accrues. Dans les systèmes de vérification, ils améliorent la précision, et dans les systèmes d'identification, ils optimisent la rapidité de réponse. Les systèmes biométriques multimodaux qui combinent des modalités non corrélées (comme l'empreinte digitale et le visage, ou deux doigts d'une même personne) offrent de meilleures performances que ceux qui combinent des modalités corrélées (comme la comparaison d'empreintes digitales différentes). Les systèmes biométriques multimodaux permettent également de capturer les empreintes digitales du même doigt à des moments successifs.
exigences fondamentales
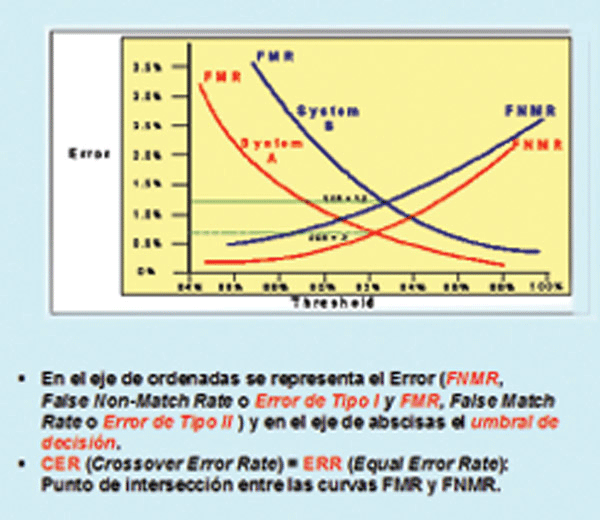
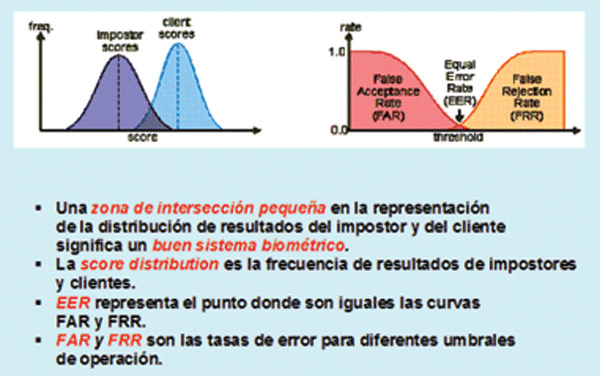
Les principaux critères de comparaison des systèmes biométriques sont les suivants : (1) Universalité : Toute personne doit posséder la ou les caractéristiques utilisées par le système. Une personne manchote n’a pas de main. (2) Unicité : Il doit être peu probable que deux personnes partagent la même caractéristique biométrique. La taille, le poids, la couleur des cheveux ou des yeux ne sont manifestement pas des caractéristiques uniques. (3) Pérennité : La caractéristique biométrique utilisée doit être invariante dans le temps. Une empreinte digitale ne change généralement pas, sauf en cas de blessure. L’ADN et les motifs de l’iris sont les caractéristiques les plus stables, suivis par la rétine, puis la géométrie de la main et des doigts. La voix est la caractéristique la moins permanente, suivie par le style de frappe et la signature. (4) Facilité d’obtention : L’obtention et la collecte quantitative des données doivent être simples et discrètes. (5) Performance : La technologie utilisée doit être précise, rapide et robuste. (6) Inviolabilité : Le système doit être impossible à contourner. (7) Acceptabilité par l’utilisateur : La technologie utilisée doit être acceptée et approuvée, et il doit être garanti au préalable qu’elle ne sera pas perçue comme offensante par les utilisateurs. Choisir le bon système biométrique est un problème complexe qui prend en compte bien plus que la simple précision. Cela dépend du coût, du taux d'erreur, de la vitesse de calcul, de la capacité d'acquisition, du respect de la vie privée et de la facilité d'utilisation.
Analyse des menaces de sécurité d'un système biométrique générique
Une menace est un événement potentiel, intentionnel ou non, susceptible de compromettre l'intégrité de sécurité d'un système biométrique. Les principales menaces pesant sur tout système biométrique générique sont indiquées sur la figure 1 et sont les suivantes :
(1) Menaces liées à l'utilisateur. Un utilisateur autorisé fournit, à son insu, à contrecœur (sous la contrainte) ou volontairement (en collusion), ses propres données biométriques à un imposteur. Plusieurs scénarios peuvent être envisagés :
(i) L’imposteur capture secrètement un échantillon biométrique de l’utilisateur autorisé, par exemple un enregistrement vocal, une photographie de son visage, une empreinte digitale d’un verre, etc.
(ii) L’imposteur vole un échantillon biométrique à l’utilisateur autorisé, par exemple en coupant le doigt d’un utilisateur autorisé ou en installant des lecteurs biométriques contrefaits pour capturer des échantillons biométriques.
(iii) L’utilisateur autorisé fournit volontairement à l’imposteur son propre échantillon biométrique (confabulation).
(iv) L’utilisateur autorisé modifie son propre échantillon biométrique pour faciliter une attaque par imposteur (collusion).
(2) Menaces des utilisateurs envers le sous-système de capture. Plusieurs cas peuvent être identifiés :
(i) L'imposteur présente son propre échantillon biométrique dans une tentative aisée d'usurper l'identité : (a) d'un utilisateur autorisé sélectionné au hasard ; (b) de tout utilisateur autorisé à s'identifier ; (c) d'un modèle biométrique faible sélectionné ; (d) d'un utilisateur autorisé possédant un échantillon biométrique similaire à celui de l'imposteur, par exemple un jumeau monozygote.
(ii) L’imposteur modifie son comportement (voix, signature vocale) ou sa physiologie (visage, main) pour tenter d’imiter : (a) un utilisateur autorisé sélectionné ; (b) un modèle biométrique faible sélectionné.
(iii) L’imposteur présente un échantillon biométrique artificiel (une fausse empreinte digitale, un enregistrement vocal) en tentant d’usurper l’identité : (a) d’un utilisateur sélectionné ; (b) d’un modèle biométrique faible sélectionné.

(iv) L’imposteur présente un échantillon biométrique bruité, de mauvaise qualité ou de qualité nulle en tentant une comparaison avec un modèle biométrique de qualité régulière ou faible.
(v) L’imposteur utilise une image biométrique résiduelle laissée dans le système biométrique (généralement une empreinte digitale latente) en tentant d’imiter le dernier utilisateur autorisé.
(vi) L'imposteur présente son propre échantillon biométrique après que son modèle biométrique a été : (a) Fourni à partir d'un support de données personnelles falsifié, par des modèles de système biométrique enregistrés illégalement. (b) Ajouté illégalement directement à la base de données de stockage. (c) Inséré illégalement directement dans le sous-système de comparaison.
(vii) L’imposteur lance une attaque à tentatives répétées qui n’est pas détectée par les journaux d’audit.
(3) Menaces liées aux sous-systèmes de capture et d'extraction. Plusieurs cas peuvent être identifiés :
(i) L’imposteur intercepte un échantillon biométrique autorisé lors de la transmission entre les sous-systèmes de capture et d’extraction des caractéristiques.
(ii) L’imposteur insère un échantillon biométrique autorisé directement dans le sous-système d’extraction de caractéristiques, par exemple en utilisant une attaque par rejeu, contournant ainsi le sous-système de capture.
(4) Menaces lors de la vérification liées aux sous-systèmes d'extraction et de comparaison. Plusieurs cas peuvent être identifiés :
(i) L’imposteur intercepte les caractéristiques biométriques extraites lors de la transmission entre les sous-systèmes d’extraction et de comparaison
ii) L’imposteur insère directement les caractéristiques biométriques extraites dans le sous-système de comparaison.
(5) Menaces liées au stockage des modèles et au sous-système d'extraction lors du processus d'enregistrement. Plusieurs cas peuvent être identifiés :
(i) Un utilisateur autorisé présente un échantillon biométrique nul, de mauvaise qualité, bruyant et très variable ou modifie son propre comportement ou présente un échantillon artificiel en tentant d’enregistrer un modèle biométrique faible.
(ii) Un utilisateur non autorisé s'inscrit : (a) Erreur de l'administrateur, par exemple, identifiants mal vérifiés. (b) Le modèle d'utilisateur autorisé est intercepté et remplacé par un modèle d'imposteur pendant le processus d'inscription.
(6) Menaces liées au stockage des modèles/BIR. Plusieurs cas peuvent être identifiés :
(i) Le modèle biométrique de l'imposteur est soit : (a) Fourni sur un support de données personnelles falsifiées (par exemple, une carte à puce), soit (b) Placé illégalement dans la base de données de stockage des modèles du système biométrique ; soit un nouveau compte utilisateur autorisé est créé pour l'imposteur, soit le modèle utilisateur existant est remplacé par le modèle de l'imposteur.
(ii) L’imposteur vole le modèle biométrique d’un utilisateur autorisé à partir du stockage de modèles ou d’un autre système biométrique.

(iii) L’attaquant modifie ou supprime les modèles biométriques stockés.
(iv) L’imposteur intercepte un modèle biométrique autorisé lors de la transmission entre les sous-systèmes d’extraction de caractéristiques et de stockage de modèles.
(7) Menaces liées à la récupération de modèles. Plusieurs cas peuvent être identifiés :
(i) L’imposteur intercepte un modèle biométrique autorisé lors de la transmission entre les sous-systèmes de stockage et de comparaison des modèles.
(ii) L’imposteur insère son propre modèle biométrique directement dans le sous-système de comparaison.
(8) Menaces envers le gestionnaire/administrateur des ressources. Plusieurs cas peuvent être identifiés :
(i) Un utilisateur autorisé malveillant ou un imposteur peut acquérir des privilèges d'administrateur par : (a) des moyens non biométriques, tels que la coercition, un mot de passe, un système de sauvegarde, une méthode d'authentification alternative ou la manipulation d'exceptions ; (b) des moyens biométriques tels que présentés dans ce profil.
(ii) Un administrateur non malveillant (sous la contrainte ou involontairement), un utilisateur autorisé malveillant ou un imposteur ayant acquis des privilèges d'administrateur : (a) modifie incorrectement le seuil de comparaison ; (b) modifie incorrectement les privilèges utilisateur ; (c) obtient un accès non autorisé au stockage des modèles ; (d) obtient une modification non autorisée de la piste d'audit ; (e) inscrit un utilisateur non autorisé.
(iii) L’administrateur ne parvient pas à examiner et à traiter correctement les anomalies de la piste d’audit.
(iv) L’attaquant modifie le seuil de comparaison.
(9) Menaces pesant sur la gestion des politiques et des utilisateurs. Plusieurs cas peuvent être identifiés :
(i) L'imposteur s'authentifie en tant qu'utilisateur autorisé par des moyens non biométriques tels que la coercition, la collusion, un mot de passe, un système de sauvegarde, une méthode d'authentification alternative ou une procédure de gestion des exceptions.
(10) Menaces à la gestion des politiques. Plusieurs cas peuvent être identifiés :
(i) Collecte inadéquate de données d’audit pour détecter les attaques telles que les tentatives répétitives.
(ii) L’attaquant modifie l’identifiant de l’utilisateur
11) Menaces pesant sur la gestion des politiques/portails. Plusieurs cas peuvent être identifiés :
(i) L’attaquant insère un signal « d’octroi de privilèges » approprié directement dans le portail, contournant ainsi l’ensemble du système biométrique.
(ii) L'attaquant coupe l'alimentation électrique du système biométrique, ce qui signifie soit : (a) que le système tombe en panne en mode « ouvert » ou « non sécurisé », permettant un accès non autorisé, soit (b) que le système tombe en panne en mode « fermé » ou « sécurisé », ne permettant pas d'accès autorisé ; dans ce cas, l'attaquant réaliserait une attaque par déni de service (DoS).
(iii) L’attaquant contourne le système de secours, la méthode d’authentification alternative ou le processus de gestion des exceptions : (a) Pendant le fonctionnement normal ou (b) Après une défaillance du système en mode sécurisé.
(12) Menaces liées au portail. Plusieurs cas peuvent être identifiés :
(i) L'attaquant obtient un accès non autorisé avec une assistance volontaire ou involontaire (coercition, collusion, piggybacking) aux privilèges d'un utilisateur autorisé après que l'utilisateur a été authentifié.
(ii) L’utilisateur obtient l’accès à des privilèges non autorisés après que les privilèges ont été modifiés de manière inappropriée.
(13) Menaces pesant sur l’ensemble des composants matériels. Autrement dit, menaces pesant sur le capteur biométrique, le matériel du portail, les circuits intégrés, le matériel d’entrée/sortie, l’ordinateur, etc. Plusieurs cas peuvent être identifiés :
(i) L’attaquant altère, modifie, contourne ou désactive un ou plusieurs composants matériels.
(ii) L’attaquant exploite une « porte dérobée » matérielle, un défaut de conception, des conditions environnementales ou un mode de défaillance.
(iii) L’attaquant inonde un ou plusieurs composants matériels de bruit, par exemple avec des signaux électromagnétiques ou acoustiques.
(iv) L’imposteur intercepte/insère des modèles biométriques autorisés à partir d’un ou plusieurs composants matériels.
(14) Menaces pesant sur tous les composants logiciels/micrologiciels. Plusieurs cas peuvent être identifiés :
(i) L’attaquant altère, modifie, contourne ou désactive un ou plusieurs composants logiciels ou micrologiciels exécutables.
(ii) L’attaquant exploite d’éventuelles « portes dérobées » dans le logiciel ou le micrologiciel (microprogrammation), un algorithme capricieux, un défaut de conception ou un mode de défaillance.
(iii) Un virus (logiciel malveillant ou code malveillant) est introduit délibérément ou accidentellement dans le système.
(iv) L’imposteur intercepte/insère des modèles biométriques autorisés à partir d’un ou plusieurs composants logiciels ou micrologiciels.
(15) Menaces pesant sur toutes les connexions, y compris les menaces réseau. Plusieurs cas peuvent être identifiés :
(i) L’attaquant altère, modifie, contourne ou désactive une ou plusieurs connexions entre les composants.
(ii) L’imposteur intercepte ou insère un modèle ou un échantillon biométrique pendant sa transmission entre sous-systèmes ou composants.
Considérations finales
Notre groupe de recherche étudie la biométrie depuis près de vingt ans. Il a synthétisé divers mécanismes, analysé des déploiements dans des environnements variés et évalué les menaces potentielles, en mettant en œuvre des contre-mesures appropriées.
Cet article fait partie des activités développées dans le cadre du LEFIS-APTICE (financé par Socrates 2005-2007, Commission européenne).
Auteur:
Prof. Dr. Javier Areitio Bertolín
Professeur à la Faculté d'ingénierie. ESIDE.
Directeur du groupe de recherche sur les réseaux et les systèmes. Université de Deusto.




 L'utilisation de la biométrie en elle-même n'est pas le principal facteur contribuant aux risques pour la sécurité et la confidentialité ; c'est plutôt sa mise en œuvre inappropriée ou inadéquate qui pose problème. La biométrie a le potentiel d'être utilisée dans toute application nécessitant authentification, vérification et identification, et ce n'est qu'une question de temps avant qu'elle ne devienne omniprésente dans notre vie quotidienne (domicile, travail, transports, loisirs, accès aux services municipaux, sociaux, gouvernementaux et de santé, etc.).
 Un système biométrique est non intrusif si l'individu n'a pas besoin de contact physique avec un capteur ou si ce système n'a pas de connotation négative.
 Caractérisation des données biométriques
 Biométrie multimodale. Systèmes multibiométriques
 exigences fondamentales
 (iv) L’imposteur présente un échantillon biométrique bruité, de mauvaise qualité ou de qualité nulle en tentant une comparaison avec un modèle biométrique de qualité régulière ou faible.
 (iii) L’attaquant modifie ou supprime les modèles biométriques stockés.







