


INTRODUCTION.
DAIM (Defensive Advanced Intelligent Malware) / MIAD (Defensive Advanced Intelligent Malware) ne se limite pas à nous protéger et à nous défendre (blocage, neutralisation, désactivation, mise hors service, stérilisation, etc.) contre les cyberattaques provenant de logiciels malveillants offensifs, mais nous protège et nous défend également contre tout autre type de cyberattaque en général (basée sur des cyberattaquants/pirates informatiques offensifs, des attaques homme-machine, des groupes de robots IA, des cyberarmes automatisées, des cybercriminels, des crackers, etc.).
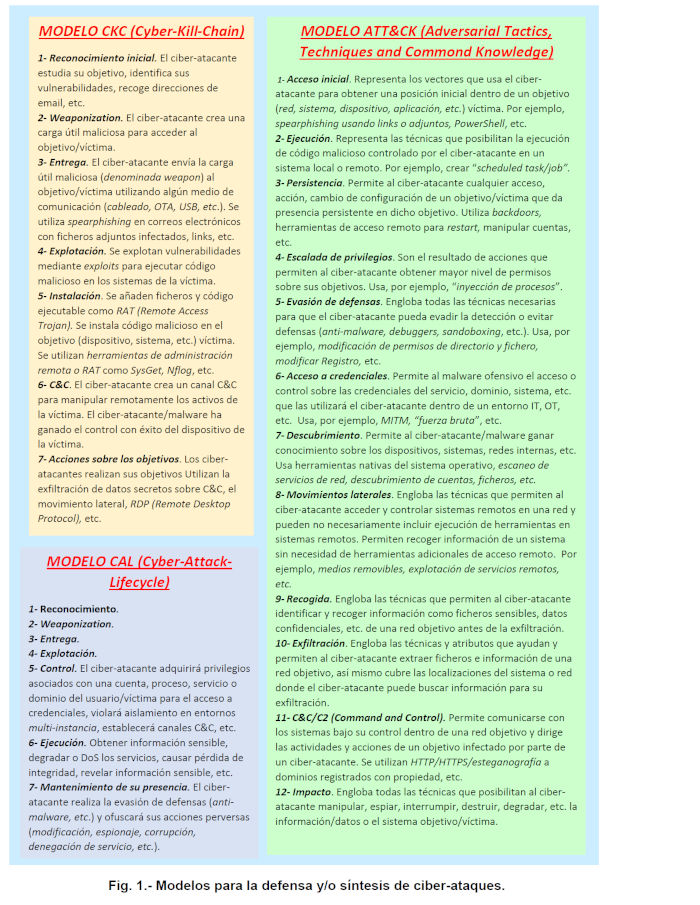
Le système DAIM (Gestion de la Défense et de l'Information) neutralise, bloque et prévient proactivement toute tentative de cyberattaque (fondée sur des opérations, situations, actions, processus, procédures, tactiques, techniques, etc. malveillants) visant tout élément ou composant de la cybersécurité et de la protection de la vie privée (dans le monde physique/analogique et dans le cyberespace). Examinons quelques-uns des principaux atouts, éléments, composants, facteurs et dimensions de la protection contre les cyberattaques offensives offerts par les systèmes de cybersécurité et de protection de la vie privée utilisés par le DAIM. Le DAIM intègre une combinaison d'intelligence artificielle (réseaux neuronaux profonds, réseaux convolutifs, agents intelligents, apprentissage automatique, algorithmes génétiques, apprentissage profond, ensembles flous, traitement automatique du langage naturel, systèmes experts, etc.), d'intelligence artificielle (analyse de données massives), de technologies de l'information, ...
 APPLICATION DES ASPECTS VISIBLES ET INVISIBLES PAR DAIM CONTRE LES CYBERATTAQUES.
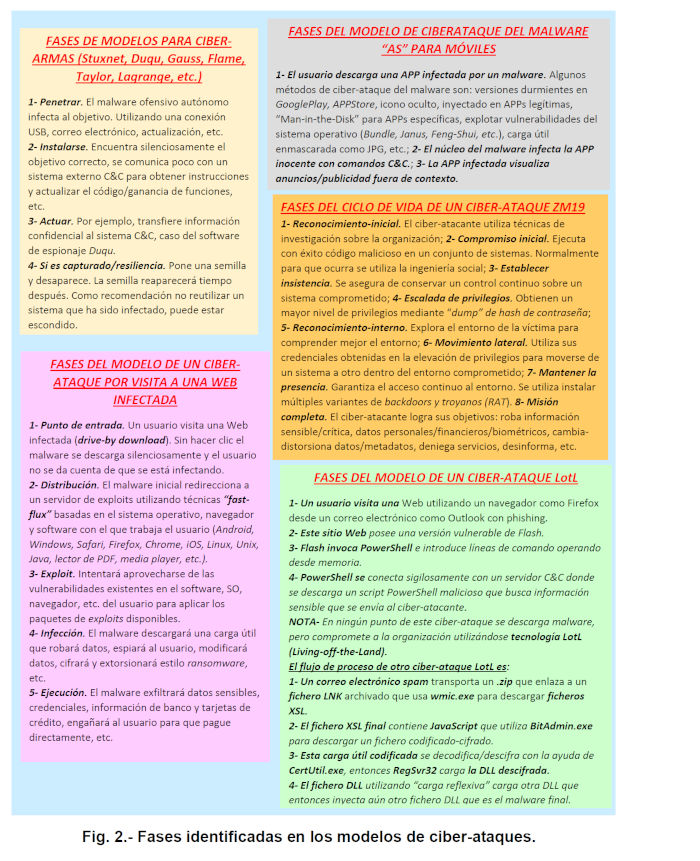
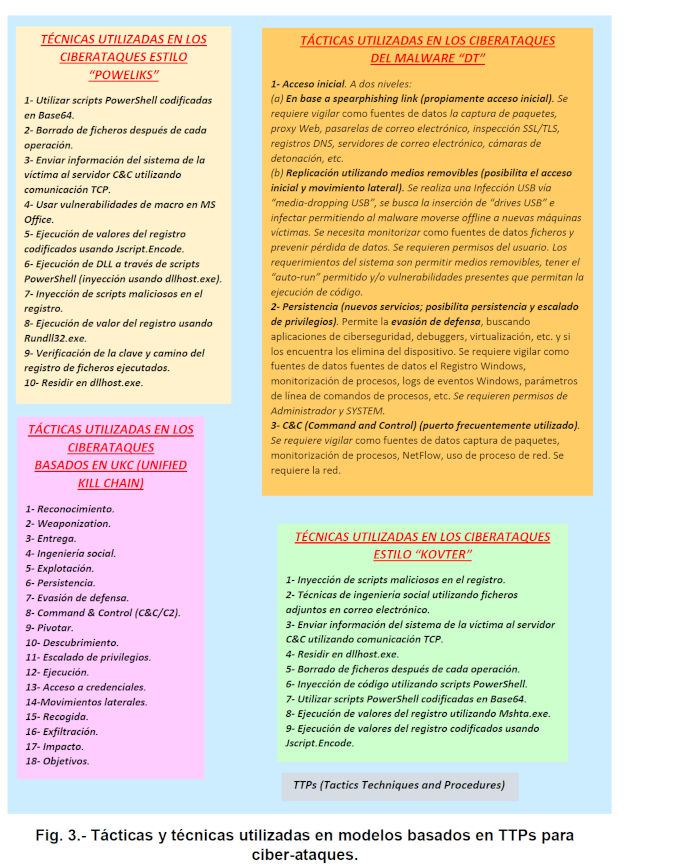
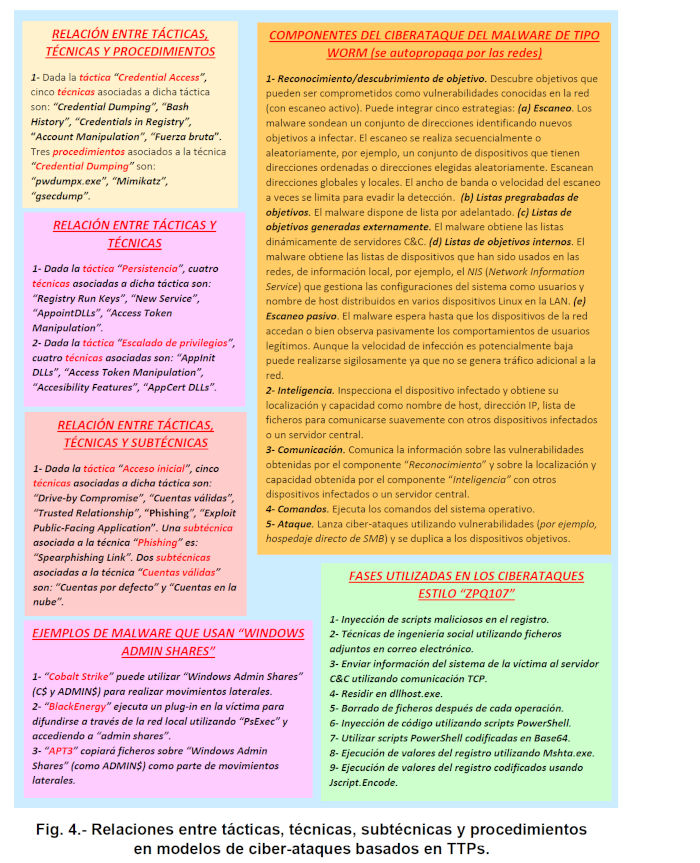
DAIM est conçu pour neutraliser, bloquer, désactiver, atténuer, etc., toute tentative malveillante de mener à bien tous types d'opérations, actions, manœuvres, mouvements, dissimulations, etc., sur l'une des innombrables dimensions qui composent la cybersécurité et la protection de la vie privée, telles que les suivantes :
(1) Confidentialité-vie privée.
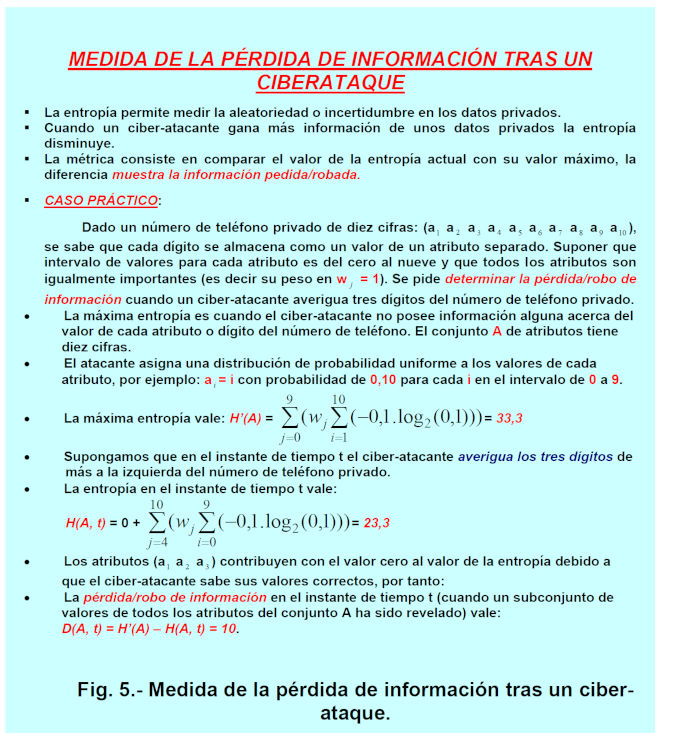
Le DAIM est chargé de bloquer et d'empêcher les tentatives de surveillance, de vol et de divulgation d'informations à tous types d'entités non autorisées, impliquant des données provenant de (données commerciales, de renseignement, militaires, secrètes, privées, critiques, sensibles, mots de passe et identifiants, clés cryptographiques privées et secrètes, jetons, informations personnelles identifiables (IPI), activités et opérations d'entités, données de santé, numéros de cartes de débit/crédit bancaires et numéros de paiement de fidélité dans les supermarchés, applications, etc.). Les cyberattaques offensives possibles incluent : l’espionnage (d’individus, d’entreprises, de nations, etc.) à l’aide de cyberarmes et de logiciels espions (tels que Pegasus de NSO Group, Sourgum de Candiru, etc.) qui interceptent les communications et accèdent à tout le contenu des appareils (mobiles, tablettes, PC, etc.), comme les calendriers, les webcams, les microphones, les photos, les vidéos, etc.) et des clouds associés (cloud/fog/edge ; les applications déployées en périphérie utilisent souvent des conteneurs) en tirant parti de multiples vecteurs de cyberattaque tels que les vulnérabilités (dans le binaire JavaScriptCore (jsc) pour exécuter du code sur les appareils iOS).
Cette vulnérabilité est exploitée pour assurer la persistance des données après le redémarrage de l'appareil. Elle concerne la vulnérabilité Log4j et l'exploit Log4Shell, ainsi que l'exploit InstallerFileTakeOver pour Windows, etc. (interception de données via messagerie instantanée, SMS, e-mail, etc.), le suivi, la surveillance, le contrôle, les agents rôdeurs et la capture de paquets. L'interception (filaire, sans fil, satellite, OTA, etc.) consiste à accéder à des informations au sein d'un système ou transmises vers ou depuis un ordinateur ou un appareil. Des analyseurs de réseau (filaires ou sans fil) sont utilisés à cette fin. Des récepteurs de signaux électromagnétiques sont employés pour capturer illégalement des informations sensibles à partir des émissions électromagnétiques des systèmes. Les fuites de données et leur capture à distance par émission électromagnétique, permettant de copier illégalement le contenu de l'écran et les processus informatiques internes, peuvent être évitées en enfermant l'appareil ou le bâtiment dans une cage de Faraday en métal ou en plastique qui protège des ondes électromagnétiques et assure une isolation acoustique.
 Dans les cyberattaques de type « homme du milieu » (MITM), les données circulant entre l'expéditeur et le destinataire sont interceptées par une entité malveillante intermédiaire, qui les copie, les exfiltre, les modifie, les transmet à des cyberattaquants, etc. Par exemple, le vol des codes d'accès et de démarrage des véhicules (une solution consiste à conserver la carte dans une cage de Faraday en métal ou en plastique avec blindage électromagnétique). Autre exemple : le vol des données de cartes de proximité, comme les cartes bancaires. Un escroc dans un bus pourrait utiliser un lecteur de carte illégal dissimulé dans un sac à dos pour débiter le titulaire ; une solution consiste à conserver la carte dans une cage de Faraday. Enfin, il existe des processus de reconnaissance et d'espionnage intensifs et généralisés. L'exfiltration (transmission, extraction ou suppression non autorisée d'informations d'une entité ou d'un système) permet de capturer ou d'exfiltrer les données de tout ce que nous tapons au clavier grâce à un enregistreur de frappe (logiciel ou matériel). L'attaque temporelle (exploration du contenu du cache du navigateur web où sont stockés les mots de passe, clés, etc.).
Fuite d'informations par attaques par canaux auxiliaires pour capturer des clés secrètes, des mots de passe, etc. Code en dur des mots de passe (fuite de secrets, mots de passe, clés privées/secrètes, etc., car ces informations sont intégrées (écrites en clair) dans le code source des programmes). Attaques par force brute (capture de mots de passe sans limitation du nombre de tentatives, à l'aide d'enregistreurs de frappe, de capture de paquets, de hachage, d'attaques par dictionnaire, de chevaux de Troie/logiciels espions, etc., sur les appareils et dans le cloud). L'exploitation des relations de confiance et du partage de ressources, etc. La fouille de fichiers (qui consiste à parcourir, rechercher et fouiller des données dans les déchets physiques et numériques, en mémoire et dans le cyberespace, notamment le cloud), le détournement/vol de session (si un utilisateur victime se connecte et communique avec un serveur web, et qu'un logiciel malveillant ou un renifleur intercepte la session et copie l'identifiant de session, le logiciel malveillant/cyberattaquant peut alors se connecter au serveur web en utilisant cet identifiant intercepté. De nombreux sites web tentent de maintenir la session de l'utilisateur ouverte à des fins malveillantes), et la capture (l'enregistrement de nos paroles et de nos actions à l'aide de la webcam de notre téléphone portable, tablette, téléviseur connecté, ordinateur, jouet connecté pour enfants (IoT), etc., grâce à des logiciels malveillants tels que les logiciels espions/de surveillance (Agent-Tesla et Formbook sont deux familles de logiciels espions). Cela implique de compromettre la webcam et le microphone intégré d'un ordinateur, d'un téléviseur connecté, d'un smartphone, d'une tablette, d'un jouet connecté pour enfants capable de voir, de parler et d'entendre, etc., et de transmettre les enregistrements par ondes électromagnétiques ou ultrasons). cybercriminels). L'utilisation de l'ingénierie sociale (leur permet d'extraire des informations vitales des personnes).
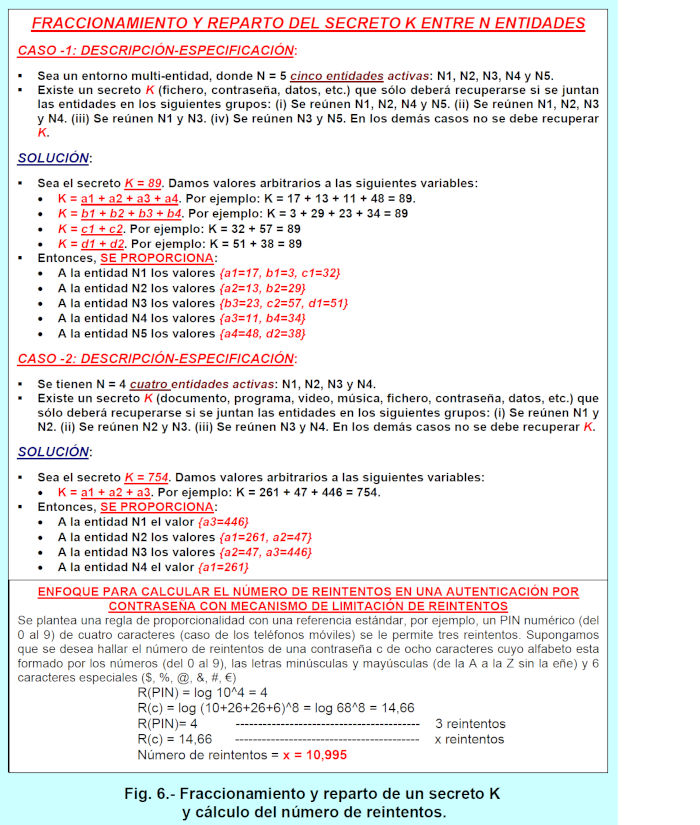
La rétro-ingénierie des programmes (exécutables, fichiers assembleur, code, etc.) révèle des secrets, extrait des vulnérabilités et des informations précieuses. DAIM (Data Analysis and Information Management) est conçu pour protéger la confidentialité des informations que toute entité génère, communique, stocke, connaît ou diffuse (sciemment ou non), concernant ses activités (par exemple, par le biais de logiciels de suivi, de cookies, etc., d'adresses IP, d'adresses MAC, d'URL, de mots de passe, de numéros de carte bancaire, de données de santé générées, d'itinéraires de voyage, d'historique de navigation web, d'habitudes alimentaires, d'activités de loisirs, etc.), sa géolocalisation (extérieure et intérieure), son identité et ses interactions (dans le monde physique et dans le cyberespace, grâce à l'application de technologies d'anonymisation et de chiffrement imbriquées/stéganographie). Certaines techniques de protection de la confidentialité consistent à appliquer plusieurs couches de chiffrement symétrique/asymétrique robuste avec une gestion des clés tolérante aux pannes, la stéganographie, la fragmentation des secrets (via un système de dépôt de clés/Shamir), etc. Les sauvegardes distribuées et répliquées (ou copies de sauvegarde pour récupérer des données volées, chiffrées, supprimées ou endommagées) seront chiffrées afin d'empêcher toute interception, même dans le cloud. La technologie VPN avec serveurs proxy, les techniques d'anonymisation décentralisées imbriquées, la technologie de réseau ZT, la segmentation du réseau, etc., seront également utilisées. Le mécanisme appelé « transfert aveugle » (TO) permet à l'entité A de copier du contenu situé sur l'entité B (qui stocke une grande quantité de contenu) sans que B sache quel contenu a été copié par l'entité A. De plus, l'entité A ne peut copier qu'un seul élément de contenu par interaction distante (garantissant ainsi la confidentialité des préférences de l'entité A, qui ne peut pas connaître le reste du contenu détenu par B). Le mécanisme appelé « engagement numérique » permet à l'entité A de prédire un événement à l'avance (par exemple, l'équipe gagnante d'un match) et de s'y engager auprès d'une autre entité B qui le sait. Pour ce faire, l'entité A chiffre la prédiction « c'est comme mettre ce que A a deviné dans une boîte virtuelle avec une clé » et A envoie la boîte virtuelle verrouillée à l'entité B.
 Une fois le résultat connu de tous, l'entité A envoie à l'entité B la clé cryptographique (semblable à la clé permettant d'ouvrir la boîte virtuelle envoyée précédemment), et B constate que A avait raison. Le mécanisme appelé « calcul multipartite sécurisé » ou SMPC permet à plusieurs entités ne se faisant pas confiance d'effectuer des calculs partagés en utilisant les données secrètes des autres, sans les révéler. Un autre mécanisme de confidentialité pour un groupe d'entités, chacune possédant ses propres données secrètes, consiste à les chiffrer (avec un chiffrement homomorphe complet, c'est-à-dire pour tous les types d'opérations : addition, multiplication, etc.). Une fois les données masquées et chiffrées, les opérations appropriées sont effectuées, puis le résultat est déchiffré, fournissant ainsi le résultat en clair à toutes les entités. Une façon de protéger la confidentialité des documents physiques est d'intégrer un incinérateur si une personne non autorisée tente d'ouvrir la pièce ou le coffre-fort où ils sont stockés. Une boîte de dépôt sécurisée est un lieu à accès contrôlé (cabine, boîte aux lettres, poubelle, etc.) contenant des explosifs, où sont déposées des informations confidentielles. Si une personne non autorisée tente d'accéder à ces informations confidentielles, le boîtier ou le coffre-fort explosera. Le jumelage/clonage Bluetooth permet de copier/cloner un téléphone portable avec un autre, rendant possible la capture des données de la victime.
DAIM est conçu pour bloquer, désactiver et neutraliser les fuites de données causées par la stéganographie, les canaux subliminaux, les canaux auxiliaires, les émissions électromagnétiques, le partage d'informations, les fuites de données entre machines virtuelles au sein d'un serveur cloud, l'écoute clandestine, les webcams de smartphones, PC, téléviseurs connectés, caméras de vidéosurveillance, caméras satellites (surveillance satellite malveillante exploitant des failles de sécurité récemment identifiées dans les réseaux satellitaires), les caméras espionnes, les logiciels espions, les écoutes téléphoniques, les analyses de ports, etc. Il bloque toute tentative de surveillance de la navigation web, des véhicules connectés/autonomes, des déplacements en ville, etc. Il bloque proactivement les enregistreurs de frappe, les traqueurs de cookies, les logiciels publicitaires, les intrusions informatiques, la capture de données via les émissions électromagnétiques, et bien plus encore. Il bloque également la surveillance et la reconnaissance dans le monde physique (à l'aide de drones, capteurs, agents mobiles, etc.) et dans le cyberespace (en bloquant l'accès aux navigateurs web, aux réseaux sociaux, aux forums, aux métavers, au Dark Web, etc.). DAIM neutralisera le vol, l'enlèvement et le chantage (liés aux données/fichiers : utilisation de logiciels malveillants de type rançongiciel pour chiffrer ou effacer des données). Il neutralisera également les logiciels de doxing, qui volent des données sensibles et exigent une rançon en échange de leur non-divulgation.
(2) Intégrité.
L'autorité de gestion des accès aux données (DAIM) est chargée de prévenir et de bloquer la modification, la perte ou la manipulation illégales d'informations, de logiciels, de micrologiciels, de données, de programmes/API, de mises à jour OTA, de matériel, etc. Les cyberattaques potentielles contre l'intégrité du système comprennent : la fabrication ou l'insertion, qui consiste à introduire ou injecter de nouvelles informations, données, logiciels, micrologiciels, voire du matériel dans un système (en utilisant la technologie PUF comme solution), par exemple dans la chaîne d'approvisionnement ; l'accès à distance ; l'accès via une clé USB infectée ; l'ingénierie sociale ; etc. L'échange de carte SIM est une forme de fraude qui consiste à dupliquer illégalement une carte SIM associée à une ligne téléphonique sans le consentement du titulaire afin d'usurper son identité et d'accéder à des informations confidentielles telles que des applications bancaires, des courriels, des comptes de réseaux sociaux, etc.
 La modification consiste à changer les informations, les logiciels, les micrologiciels, le matériel (avec des chevaux de Troie matériels), les données, les protocoles, les configurations, les mises à jour OTA, les informations existantes, etc. ; un exemple est la modification des « flux de données » transmis par un satellite. La distorsion ou l'altération de la réalité (et de tout ce qu'elle implique, comme l'information) ou la désinformation (la manipulation malveillante de l'information n'est pas un phénomène nouveau, mais elle est aujourd'hui dangereusement aggravée par des technologies telles que les logiciels malveillants à intervention active intelligente, les médias synthétiques/deepfakes (générant des vidéos, des audios, des images et des textes hyperréalistes tels que « notre nation est attaquée », « un astéroïde s'abat et va anéantir toute vie sur la moitié de la Terre », etc.). La modification des données des capteurs dans les véhicules connectés/autonomes permet au véhicule et à ses occupants de croire qu'il n'y a pas d'obstacles alors qu'il y en a, provoquant des accidents (« faux fantômes »). La corruption (l'altération ou la dégradation de la qualité de l'information, des données existantes, des protocoles, des logiciels, des micrologiciels, du matériel, de la QoS, etc., pour les rendre inutilisables ou les isoler). L'empoisonnement ARP (par exemple, via un logiciel malveillant, qui consiste à modifier les correspondances entre les adresses MAC/L2 et IP/L3 dans le cache ARP, permettant à un cyberattaquant de se positionner entre une entité émettrice légitime et une entité réceptrice légitime). Une entité peut agir comme intermédiaire et mener des attaques de type « homme du milieu » (MITM), des vols d'identité et des cyberattaques compromettant la confidentialité, l'intégrité, la disponibilité, etc. L'empoisonnement DNS ou le pharming (par exemple, l'utilisation d'un logiciel malveillant pour modifier la correspondance entre les adresses IP/couche 3 et les URL/couche 5 dans les tables DNS), la falsification de données (modification des données avant leur stockage) et les attaques en cascade (combinaison de plusieurs petites cyberattaques en une seule attaque de grande ampleur) sont autant de formes de cybercriminalité. Parmi les mécanismes de protection de l'intégrité figurent les signatures numériques, les fonctions de hachage comme SHA-512 et les codes de correction d'erreurs (FEC) tels que Golay et CRC-4048. En cas de modification d'un fichier, des sauvegardes permettent de le restaurer. La protection matérielle de l'intégrité utilise les fonctions PUF, tandis que le renforcement logiciel utilise la mémoire WORM pour empêcher la modification des informations stockées.
(3) Disponibilité.
Le DAIM est conçu pour prévenir toute réduction de la qualité (par exemple, toute altération de la qualité de service (QoS) telle que la latence, la bande passante, la vitesse, la gigue, etc.), interruption, dégradation, détérioration, ralentissement ou blocage de l'accès aux ressources auxquelles une entité est autorisée. Le DAIM est conçu pour permettre à toute entité/utilisateur autorisé d'accéder aux actifs, services, appareils, réseaux, etc., à tout moment, depuis n'importe quel endroit, dès que nécessaire et sans délai. Les cyberattaques possibles incluent : les attaques par déni de service (DoS) (par exemple, inondation TCP SYN), les attaques par déni de service distribué (DDoS), les attaques Ping of Dead (un logiciel malveillant crée et envoie un paquet ICMP de plus de 65 535 octets, qui se fragmente et, à son arrivée à destination, ne peut gérer sa taille excessive, provoquant le plantage du système), les attaques Smurf (une attaque basée sur ICMP/L3 qui inonde le système de la victime de trafic de paquets ICMP provenant d’un sous-réseau ; le logiciel malveillant effectue d’abord un ping sur l’adresse de diffusion du sous-réseau, et les périphériques existants répondent à l’adresse IP usurpée (celle du système cible/victime), épuisant ainsi la bande passante et les ressources de traitement du système de la victime), l’utilisation de brouilleurs RF (radiofréquences) et les interférences dans le spectre électromagnétique (pour empêcher l’ouverture des serrures de véhicules par signaux RF et même pour empêcher la communication entre les personnes, les alarmes, les drones, etc.).
 Le DAIM bloquera tous les types de tentatives de brouillage malveillantes grâce à un ensemble redondant de systèmes anti-brouillage. Il bloquera également les débordements de tampon (pouvant saturer le tampon, la pile ou l'en-tête), les attaques Fraggle (une cyberattaque basée sur le protocole UDP/L4 (ports 7 et 19) qui se produit lorsqu'un volume important de trafic UDP falsifié (avec l'adresse IP du serveur victime) est envoyé à l'adresse de diffusion du routeur ; le serveur victime tente alors de répondre à tous les paquets reçus, mais le flux continu de paquets le sature), les attaques Land (le logiciel malveillant envoie des paquets SYN falsifiés à la victime en utilisant son adresse IP ainsi que les adresses source et de destination ; la victime répond alors constamment à elle-même, ce qui finit par provoquer un plantage du système) et les perturbations électriques (générées pour perturber, interrompre le service, voire endommager le matériel ; il peut s'agir de coupures de courant, de perturbations du flux électrique, de fluctuations de courant, de micro-coupures, de variations de fréquence/tension ou de black-out). (Coupures de courant, coupures de gaz, interruptions de service ferroviaire, etc. Le DAIM bloquera tout type de tentative malveillante de coupure du flux électrique grâce à un ensemble redondant distribué de systèmes UPS/SAI avec conditionnement du signal électrique), pics de tension, creux de tension, baisses de tension (chutes de tension dues à différentes causes telles que des défaillances de transformateurs, une forte demande en énergie électrique, etc.), surtensions électriques, etc. (Ces phénomènes sont combattus par des systèmes UPS/SAI, des conditionneurs de ligne, des générateurs de secours, etc.), attaques contre l'environnement physique (température, eau, humidité, poussière, gaz, incendie, IEM (impulsions électromagnétiques ; permettant de perturber tous les appareils électroniques touchés par leur influence), bombes à graphite et à neutrons, tremblements de terre, tsunamis, tempêtes solaires, blocage du spectre électromagnétique pour bloquer les communications, etc.). Pour garantir la disponibilité et l'accessibilité, des mécanismes de basculement, de tolérance aux pannes, de redondance et de cyber-résilience sont mis en œuvre, ainsi que des sauvegardes (DAIM bloque toute tentative malveillante de suppression, de détournement ou d'altération des informations grâce à un ensemble redondant de systèmes de sauvegarde géographiquement répartis). Des alimentations sans interruption (ASI), plusieurs sources d'alimentation et des batteries avec convertisseurs CC/CA sont également utilisés. Un dispositif de sécurité de type « homme mort » permet de détecter toute défaillance ou panne d'un élément ou d'un utilisateur et de déclencher une mesure corrective.
Dégradation (réduction des performances ou de l'efficacité d'un système, service, composant, etc.). Interruption (perte de toute capacité d'utilisation d'une ressource cybernétique (système, service, CPS, réseau, etc.)). Corruption (altération de la qualité des informations, données, protocoles, logiciels, micrologiciels, etc., au point de les rendre inutilisables ou inaccessibles). Le brouillage (interférence avec les signaux satellitaires entrants, tels que le GPS) peut perturber les systèmes de navigation mobile et embarqués dans une zone. Les interférences bidirectionnelles dans les communications satellite-sol empêchent le satellite de transmettre ou de recevoir des informations.
CONCLUSIONS FINALES.
Une cyberattaque utilisant l'ingénierie sociale peut être de deux types : la chasse (visant à extraire des informations par une interaction minimale avec la cible) et le farming (visant à établir une relation durable dans le temps afin d'exploiter la victime et d'obtenir une grande quantité d'informations). Selon F5 Labs, les cyberattaques DDoS ont augmenté de 55 % entre janvier 2020 et mars 2021, et 54 % d'entre elles utilisaient plusieurs vecteurs d'attaque. Gartner prévoit que 60 % des organisations/entreprises abandonneront progressivement les VPN au profit d'un accès réseau Zero Trust (ZT) d'ici 2023. Selon l'OSCINR (Open Source Cybersecurity Intelligence Network and Resource), 60 % des dispositifs médicaux (IoMT, appareils, etc.) ne sont pas à jour.
RÉFÉRENCES.
- Areitio, J. « Sécurité de l’information : réseaux, informatique et systèmes d’information ». Cengage Learning-Paraninfo. 2021.
- Areitio, J. « Dualité des logiciels malveillants intelligents avancés (offensifs et défensifs), points d’action et opérations d’expansion transparentes ». Conectrónica Magazine. N° 245. Octobre 2021.
- Areitio, J. « Éléments et approches pour la conception et la synthèse de logiciels malveillants intelligents défensifs avancés ». Conectrónica Magazine. N° 246. Novembre 2021.
- Areitio, J. « Développement de logiciels malveillants intelligents défensifs avancés. Neutralisation des actions des logiciels malveillants offensifs ». Conectrónica Magazine. N° 247. Février 2022.
- Areitio, J. « Actions automatiques des logiciels malveillants intelligents défensifs avancés ». Conectrónica Magazine. N° 248. Mars 2022.
- Areitio, J. « Exploration de la dynamique des opérations de blocage menées par le DAIM/MIAD ». Conectrónica Magazine. N° 249. Avril 2022.
- Areitio, J. « Mandats et opérations de défense et de protection de bas niveau orchestrés par le DAIM/MIAD contre les cyberattaques offensives ». Conectrónica Magazine. N° 250. Mai-juin 2022.
- Areitio, J. « Nouveaux axes d’action pour le DAIM/MIAD contre les cyberattaques offensives utilisant des données confidentielles – cybersécurité ». Conectrónica Magazine. N° 251. Septembre 2022.
- Kaschner, H. « Gestion des cybercrises : Manuel pratique de gestion et de communication de crise ». Springer. 2022.
- Velu, VK. « Maîtriser Kali Linux pour les tests d'intrusion avancés : Devenez un expert en piratage éthique de la cybersécurité grâce à Metasploit, Nmap, Wireshark et Burp Suite ». Packt Publishing. 2022.
- Zegart, AB. « Espions, mensonges et algorithmes : Histoire et avenir du renseignement américain ». Princeton University Press. 2022.
- Wittkop, J. « Le guide de la cybersécurité pour les entreprises modernes : Un guide complet pour prévenir les violations de données et les cyberattaques ». Packt Publishing. 2022.
- Bravo, C. et Kitchen, D. « Maîtriser la sécurité défensive : Techniques efficaces pour sécuriser votre infrastructure Windows, Linux, IoT et cloud ». Packt Publishing. 2022.
- DiMaggio, J. « L'art de la cyberguerre : Guide de l'enquêteur sur l'espionnage, les ransomwares et la cybercriminalité organisée ». Not Starch Press. 2022.
- Mansour, G. « INVERSE : Votre guide de sécurité en ligne : Recréer la cybersécurité dans un monde non sécurisé ». Writes Publishing House. 2020.
- Grimes, RA. « Guide de protection contre les ransomwares ». Wiley. 2021.
- Batina, L., Bäck, T., Buhan, I. et Picek, S. « Sécurité et intelligence artificielle : Une approche interdisciplinaire ». Springer. 2022.
- Skulkin, O. « Techniques de réponse aux incidents pour les attaques de ransomware : Comprendre les attaques de ransomware modernes et élaborer une stratégie de réponse aux incidents pour les contrer ». Packt Publishing. 2022.







