



INTRODUCTION.
La technologie peut constituer un ensemble de menaces pour la vie privée, mais IPP-AXNG les neutralise dans tous les domaines. Parmi les menaces technologiques qui portent atteinte à la vie privée et sont neutralisées par IPP-AXNG, on peut citer : (i) Les menaces liées à la surveillance via une grande variété d’éléments vulnérables tels que les systèmes d’exploitation vulnérables (iOS sur iPhone, Android, Windows, Linux, Unix, Solaris, Android Auto, Apple CarPlay, etc.), les applications/API, les réseaux sociaux, la navigation web, la messagerie instantanée (WhatsApp, Telegram, etc.), les courriels, les webcams, les satellites, les scanners à rayons X/ondes courtes dans les aéroports, les caméras des smartphones, les montres connectées, les iPod/iPad, les ordinateurs portables/PC/Mac, les tablettes, les caméras de surveillance dans les rues/garages, les entrées d’immeubles, les grands magasins/institutions financières, la surveillance via les véhicules mobiles de Google, les drones furtifs survolant les villes/zones, etc. (ii) Les menaces liées aux serveurs web. Les serveurs web peuvent analyser nos comportements et établir des profils de notre personnalité. Après traitement des journaux des serveurs web les plus courants, certaines données peuvent être extraites : l’URL demandée, la date et l’heure de la requête, le navigateur utilisé (Chrome, Opera, Safari, Mozilla Firefox), ainsi que l’adresse IP et l’adresse MAC de l’utilisateur. Grâce aux techniques de DNS inverse, il est possible d’obtenir le nom d’hôte, le numéro de téléphone, la géolocalisation, l’en-tête Referer, etc., de l’utilisateur. Si l’accès aux journaux est impossible, JavaScript peut être utilisé. S’exécutant côté client et non côté serveur, il peut accéder au presse-papiers, mais IPP-AXNG neutralise ces menaces/cyberattaques. (iii) Menaces liées aux navigateurs web. Les cookies sont des fichiers contenant un identifiant unique, dont la durée de vie est souvent longue, permettant ainsi de suivre l’activité de l’utilisateur même lorsqu’il change d’adresse IP. IPP-AXNG autorise la navigation privée. Les requêtes croisées se produisent lorsqu’un utilisateur visite explicitement le site web A, mais que son navigateur est configuré pour accéder également au contenu des sites web B, C, D, etc., ce qui permet de suivre ses habitudes de navigation. Les cookies furtifs, également appelés objets locaux partagés (LSO) ou cookies Flash, sont un type de cookie très courant mais peu connu. Difficiles à supprimer, ils possèdent une grande capacité. Les opérateurs de sites web peuvent les utiliser subrepticement pour recréer des cookies traditionnels avec un identifiant unique. (iv) Menaces liées aux fuites de données involontaires. Celles-ci incluent, par exemple : (a) Les menaces liées aux métadonnées Office, c’est-à-dire les données relatives aux données, généralement cachées. Il peut s’agir, par exemple, de votre nom, de vos initiales, de votre identifiant utilisateur, du nom de votre établissement ou entreprise, du nom de votre ordinateur (nom d’hôte, adresse MAC), du nom du serveur réseau ou du disque dur où le fichier est stocké, des noms des auteurs précédents du document, des révisions et versions du document, des informations sur les modèles, d’éventuels textes cachés, etc. Les mécanismes de protection contre les fuites de données (DLP), logiciels et matériels, neutralisent ces fuites. (a) Données cachées. (b) Menaces liées aux métadonnées des images, telles que la date de prise de vue, le nom du sujet (dans le nom du fichier), la localisation (coordonnées GPS), le nom du photographe, la miniature originale, etc. (v) Menaces liées aux fuites de données intentionnelles via les réseaux sociaux. IPP-AXNG protège contre les menaces visant les entités publiques sur le Web via les réseaux sociaux, les neutralise et les guide, car ces données ne sont ni privées, ni accessibles à tous. (vi) Menaces liées au cloud computing (cloud computing, edge computing, fog computing), en particulier s'il est public ou semi-public. (vii) Atteintes à la vie privée liées à l'utilisation des automobiles. On observe une tendance croissante à installer des traceurs GPS/Galileo, des enregistreurs OBD, des boîtes noires (installées volontairement) dans les véhicules. (viii) Atteintes à la vie privée liées à l'utilisation des transports en commun (horizontaux et verticaux). Par exemple : avions, bus, bateaux, trains, métros, tramways, ascenseurs, escaliers mécaniques automatiques, etc.
 VIOLATIONS DE LA VIE PRIVÉE BLOQUÉES PAR L'IPP-AWNG.
Les atteintes à la vie privée comprennent : (i) l’acquisition illicite de renseignements personnels, notamment leur accès, leur collecte et leur diffusion ; (ii) l’utilisation abusive de ces renseignements, y compris leur utilisation à des fins autres que celles expressément prévues lors de leur collecte ou leur transfert à des tiers ; (iii) les demandes non sollicitées de données personnelles ; (iv) le stockage irrégulier des renseignements. La durée de conservation correspond à la période pendant laquelle les renseignements personnels sont conservés ; ils ne doivent pas être conservés plus longtemps que nécessaire à la réalisation de la finalité pour laquelle ils ont été recueillis. IPP-AXNG est responsable de la mise en œuvre, de la défense, de la neutralisation et du blocage de telles atteintes.
La notion de vie privée englobe un large éventail de valeurs, de droits et d’intérêts interdépendants. Il existe de nombreuses définitions de la vie privée, telles que : le droit à la vie privée ; l’autonomie informationnelle (c’est-à-dire la maîtrise de son environnement informationnel ; le fait de ne pas divulguer de renseignements sensibles ; le fait de ne pas faire confiance aveuglément à autrui (après vérification approfondie de ses antécédents) quant à ses actions dans notre intérêt) ; et le droit de ne pas subir de restrictions abusives quant à la construction de son identité. Il est avéré que de nombreuses menaces à la vie privée existent actuellement et sont neutralisées par IPP-AXNG, notamment la collecte (par ingénierie sociale), le traitement/rétro-ingénierie, l'utilisation, la diffusion et l'atteinte à la vie privée. Pour la plupart des entreprises, le volet le plus pertinent de la protection de la vie privée concerne la confidentialité des informations, parfois appelée protection des données. La confidentialité des informations est la capacité d'une personne physique ou morale à exercer un contrôle total sur la collecte, l'utilisation et la divulgation illégales de ses informations personnelles. Les informations personnelles englobent toute information concernant une personne identifiable, comme son nom, son adresse, son âge, son origine ethnique, les membres de sa famille, ses amis, ses voisins, ses dossiers médicaux, de crédit et juridiques, les informations sur ses achats et ventes, les données de géolocalisation GPS/G1G/G2G et les numéros d'identification (tels que les numéros d'employé, les numéros de carte d'identité nationale, les numéros de sécurité sociale, les numéros de téléphone et les adresses électroniques).
IPP-AXNG intègre de nombreuses techniques de défense proactives, telles que : un anonymat imbriqué hautement robuste, la stéganographie combinée au chiffrement post-quantique, l'utilisation de canaux subliminaux entrelacés, l'utilisation d'une technologie de tromperie multicouche, des mécanismes pour annuler/neutraliser/bloquer les déplacements latéraux, les surfaces d'attaque, les vulnérabilités et les comportements suspects, la prévention du contrôle des comptes par des logiciels malveillants, l'intégration de technologies de mimétisme et de dissimulation basées sur la fusion avec l'environnement pour échapper à tout type de dispositif de suivi/capture illégal, fixe ou nomade, l'intégration de distorsions de perception afin qu'aucun cyberattaquant ne puisse connaître le quoi, le où, le quand, le qui, le contenu, le comment, le pourquoi, etc., l'utilisation de pseudonymes hautement non corrélés, des mécanismes pour empêcher la corrélation et la liaison, l'utilisation de mécanismes d'observabilité/de surveillance/de capture, des mécanismes redondants pour empêcher la connaissance illégale de la localisation et de l'heure, et l'utilisation de la cybersécurité OTR (Off-The-Record), qui englobe le déni plausible (il est impossible de prouver qu'une personne a dit quelque chose) et le secret persistant (une fois la communication sécurisée, elle reste confidentielle). Les données ne peuvent être déchiffrées (par exemple, à l'aide de clés/algorithmes cryptographiques éphémères et imbriqués) et sont intégrées à des mécanismes de défense anticipatifs/proactifs tels que OT/ZK/DAIM/ZT, etc.
IPP-AXNG intègre de nombreuses stratégies, tactiques et techniques de défense en matière de protection des données, en intégrant des mécanismes redondants pour sélectionner, contrôler et permettre l'autodétermination au niveau de l'ensemble des informations. Il permet un contrôle personnel complet sur la collecte, l'utilisation et la divulgation de tout type d'information enregistrée concernant une personne identifiable. IPP-AXNG intègre la cybersécurité (englobant toutes les fonctionnalités possibles : ZT/ZK/DAIM, authentification multifactorielle/bidirectionnelle, intégrité des données, confidentialité multidimensionnelle (cryptage imbriqué post-quantique inviolable/tokenisation hiérarchique/canaux subliminaux multiples/mimétisme profond avec l'environnement/anonymisation/masquage imbriqué multi-domaines), disponibilité, non-répudiation, contrôle d'accès, journalisation d'audit) ainsi que des stratégies de gestion équitable de l'information basées sur des robots de défense (telles que la responsabilité, l'identification des finalités, le consentement éclairé et sans ambiguïté supervisé par IPP-AXNG, la limitation de la collecte/utilisation/divulgation/conservation des informations, l'exactitude des données, etc.). L'authentification (avec identifiant et mot de passe, clés, jetons, cartes à puce, biométrie, localisation, période), l'autorisation (avec des modèles basés sur les rôles et des permissions de lecture-écriture des données) et le chiffrement post-quantique combinés à la stéganographie-anonymat et à l'utilisation de canaux subliminaux (pour empêcher l'écoute clandestine et la lecture pendant la transmission, le stockage et le traitement) empêchent les cyberattaquants de capturer des données anonymes, entravant considérablement la réidentification (qui consiste à corréler l'observation identifiable unique avec des pseudonymes de localisation).
 STRATÉGIES UTILISÉES PAR LES PAIEMENTS INTERNET ENTRE PAYÉS ET ENTREPRISES DE NIVEAU AXNG (IPP-AXNG) CONTRE LES CYBERATTAQUES VISANT LA VIE PRIVÉE.
(1) Mécanismes de paiement anonymes. Ils utilisent de multiples mécanismes d'anonymisation, des procédés subliminaux et des technologies de transfert transactionnel (OT/ZK, etc.) pour empêcher l'identification de l'acheteur.
(2) Tiers de confiance ou réseaux TTP/Proxy. Ce terme désigne un tiers indépendant, tel qu'un IPP-AXNG, auquel l'utilisateur et le fournisseur de services font confiance. Il peut détenir les clés maîtres qui associent les pseudonymes numériques aux identités réelles de ses utilisateurs. Un pseudonyme numérique peut être l'identité réelle d'un utilisateur masquée par les clés maîtres secrètement détenues par le TTP, sous la forme d'un IPP-AXNG.
(3) Mécanismes de filtrage. Ceux-ci comprennent : (i) Filtres anti-spam. Ils bloquent les courriels indésirables. (ii) Bloqueurs de cookies. Ils bloquent tous les types de cookies (même les plus répandus et invisibles). (iii) Filtres anti-fenêtres contextuelles. Ils bloquent les fenêtres contextuelles. (iv) Filtres d'en-tête HTTP. Ils bloquent les informations sensibles. (v) Filtres de bannières publicitaires. Ils bloquent les publicités. (vi) Filtres de fenêtres contextuelles, etc. (vii) Anti-logiciels espions. Ils bloquent les téléchargements sans consentement de l'utilisateur et les programmes qui collectent des informations sensibles pour les envoyer à des sites web malveillants. (viii) IPP-AXNG neutralise les programmes à exécution automatique, les portes dérobées, les voleurs d'informations, les chevaux de Troie, les logiciels publicitaires, etc.
(4) Stratégies d'anonymat, de chiffrement, de stéganographie, de mimétisme et d'actions subliminales. Les entités et les individus aspirent de plus en plus à la liberté d'expression, au vote électronique privé, à la confidentialité lors de la navigation sur le web et des achats en ligne, ainsi qu'à l'absence de suivi de géolocalisation, etc. Or, les communications peuvent être corrélées par les adresses IP/MAC et les messages. Par conséquent, des mécanismes d'anonymat basés sur le chiffrement, des serveurs de rechiffrement qui randomisent les messages chiffrés et le masquage des adresses IP/MAC sont nécessaires. Les IPP-AXNG agissent comme des serveurs de réexpédition pour garantir l'anonymat, en supprimant l'en-tête d'identification d'un courriel avant de l'envoyer au destinataire. Les IPP-AXNG utilisent le rechiffrement, l'anonymisation, le mimétisme multidimensionnel, etc.
(5) Protecteurs d'identité/Fixe-Nomadique. L'identité de chaque utilisateur est remplacée par un jeton de protection d'identité qui dissocie la véritable identité des détails des transactions effectuées. Un protecteur d'identité contrôle la divulgation de la véritable identité d'un utilisateur aux processus de tout écosystème informationnel. Son effet est de dissocier la véritable identité et de la remplacer par une pseudo-identité multiple et évolutive. Les IPP-AXNG utilisent des protecteurs d'identité pour préserver les intérêts de chaque utilisateur. L'une de leurs fonctions principales est de convertir l'identité réelle d'un utilisateur en un ensemble de pseudo-identités (multiples et évolutives), c'est-à-dire des identités numériques alternatives que l'utilisateur peut adopter lorsqu'il opère dans tous types d'écosystèmes numériques. Les identités alternatives traditionnellement utilisées dans les systèmes bancaires, telles que les numéros de compte bancaire, les cartes d'identité nationales, les numéros de sécurité sociale ou d'assurance, les identifiants d'employé, etc., ne peuvent être considérées comme des pseudo-identités car elles sont facilement corrélées à la véritable identité d'une entité. IPP-AXNG utilise des protecteurs d'identité multidimensionnels qui génèrent des pseudo-identités appropriées lorsque l'entité en a besoin pour sa défense. Ces protecteurs d'identité remplissent des fonctions telles que : (i) la génération de pseudo-identités dynamiques ; (ii) la conversion des pseudo-identités en identités réelles en l'absence de menace ; (iii) la lutte contre tous les types de cyberattaques visant la protection de la vie privée, la cyberfraude et les utilisations abusives. Le protecteur d'identité peut, par exemple, révéler la véritable identité à certaines entités après application des mécanismes Zero Trust (ZK/ZT). Il peut utiliser des services ou effectuer des transactions anonymes, protégeant ainsi la vie privée. Le protecteur d'identité crée des domaines : (a) le domaine d'identité, où la véritable identité de l'utilisateur est connue d'IPP-AXNG ; et (b) les pseudo-domaines, où la véritable identité de l'utilisateur est inconnue. Les fonctions du protecteur d'identité permettent de séparer ces deux domaines et peuvent être appliquées partout dans un écosystème numérique, protégeant ainsi les données personnelles.
MÉCANISMES DE TROMPERIE/INGÉNIERIE SOCIALE ANÉANTIS PAR IPP-AXNG.
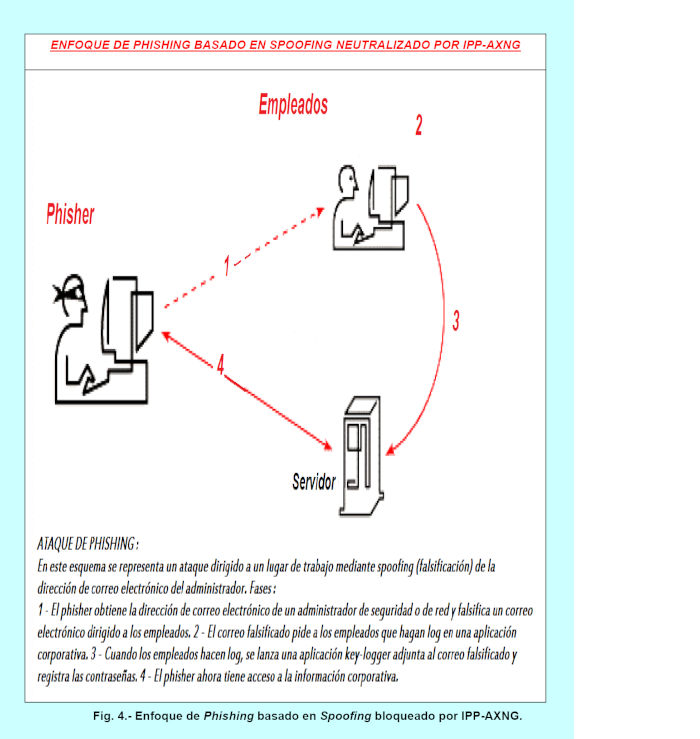
Parmi les cyberattaques, stratégies, tactiques, techniques et mécanismes malveillants qu'IPP-AXNG contre, bloque, prévient et neutralise en amont, figurent : (1) le phishing (ou phishing par e-mail). Cette technique utilise le courrier électronique pour diffuser des messages trompeurs (afin d'inciter la victime à cliquer sur des liens, scanner des codes QR, appeler des numéros de téléphone malveillants ou utiliser des explications trompeuses pour l'amener à divulguer des informations sensibles ou à contracter une infection) dans le but de porter atteinte à la vie privée et à la cybersécurité. Elle peut être massive (phishing) ou ciblée (spear phishing). (2) le smishing (ou phishing par SMS). Ce type de phishing utilise les SMS pour diffuser des messages malveillants depuis des numéros masqués et dangereux. Les auteurs incitent la victime à cliquer sur des liens, à appeler des numéros malveillants ou à contacter une personne malveillante pour lui communiquer des informations ou des identifiants confidentiels. (3) le vishing (ou phishing vocal ou VoIP). Il s'agit d'une cyberattaque de type phishing/pratique frauduleuse qui utilise les lignes téléphoniques classiques ou la messagerie instantanée pour voler des informations en incitant la victime à fournir des données sensibles/privées, telles que des informations financières ou des données personnelles comme son identité. Les cybercriminels effectuent des appels téléphoniques automatisés en masse à un très grand nombre de personnes, souvent à l'aide de synthétiseurs vocaux, demandant des informations privées/sensibles afin de mener des activités frauduleuses sur les comptes des victimes ciblées. IPP-AXNG empêche/neutralise les cybercriminels d'usurper le numéro de téléphone appelant pour faire croire qu'il provient d'une banque, d'une institution légitime ou d'une personne de confiance. (4) Quishing (ou QRS-Phishing). Il s'agit d'une cyberattaque de type phishing qui utilise des codes QR malveillants pour accéder aux informations privées de la victime. La victime peut scanner des codes QR malveillants reçus par e-mail ou trouvés dans la rue (par exemple, pour la location de vélos) ou dans des commerces afin de gagner sa confiance et de compromettre ses comptes bancaires. (5) Whaling (ou fraude au PDG). Il s'agit d'une cyberattaque utilisant des techniques de spear-phishing ou de phishing ciblé, impliquant la falsification d'adresses électroniques de dirigeants et autres personnes haut placées afin de tromper et d'extorquer des informations privées/sensibles à des victimes de niveau inférieur, voire supérieur. La fraude au PDG consiste à envoyer des courriels trompeurs en se faisant passer pour des dirigeants de haut niveau afin d'inciter d'autres dirigeants ou employés de niveau inférieur à transférer de l'argent vers des comptes externes ou à divulguer d'autres informations sensibles telles que leurs mots de passe, leurs carnets de commandes, etc. (6) - Usurpation d'identité. Elle utilise des techniques permettant à un cyberattaquant de se faire passer pour une autre entité en falsifiant des données, la voix ou la vidéo dans une communication. L'« usurpation d'IDN » ou les « cyberattaques par homographe » permettent l'exploitation des noms de domaine internationalisés (IDN), permettant aux cyberattaquants de créer de faux sites web avec des adresses visuellement identiques (à l'aide de caractères invisibles) à celles des utilisateurs légitimes. Ces cyberattaques ont été utilisées pour dissimuler des URL malveillantes en utilisant des redirections d'URL ouvertes sur des sites web de confiance. Même les certificats numériques SSL/TLS ne peuvent protéger contre ces cyberattaques sans IPP-AXNG, car les cyberattaquants peuvent se procurer des certificats valides et en modifier le contenu pour les faire passer pour des sites web authentiques ou pour héberger des sites d'hameçonnage dépourvus de SSL/TLS. (7) Détournement. Cette technique permet à un cyberattaquant de s'emparer de ressources ou de les voler. Il s'agit d'un concept très vaste qui peut s'appliquer à divers domaines, notamment le vol d'informations, le détournement de connexions réseau, de sessions de terminaux, de services, de modems, etc. Le détournement de page consiste à rediriger les utilisateurs vers des sites web malveillants ou à utiliser des kits d'exploitation pour compromettre des sites web légitimes via des scripts intersites (XSS). Les cyberattaquants insèrent des kits d'exploitation comme MPack pour compromettre des sites web et exploiter les utilisateurs légitimes lorsqu'ils visitent ces serveurs. Le détournement de page peut également impliquer l'insertion de cadres malveillants permettant le chargement de kits d'exploitation. Cette tactique est utilisée conjointement avec des attaques par point d'eau sur des cibles d'entreprise, que IPP-AXNG neutralise. (8) IPP-AXNG neutralise également tous les types d'actions de désinformation/MMD perverses et d'opérations d'influence malveillante.
 CONCLUSIONS.
Les protecteurs IPP-AXNG fonctionnent de manière redondante en utilisant un nombre croissant de couches d'IA, de technologies, de dimensions, de stratégies, de tactiques, de techniques, de localisations, de points d'action temporels/fréquentiels, d'éléments mobiles et fixes, etc., de façon totalement unifiée (fonctionnant comme un ensemble unique, entièrement autonome et résilient), avec une tolérance aux pannes/cyber-résilience maximale grâce à une anticipation prédictive/préventive non conventionnelle. Cela leur permet d'anticiper toutes les tentatives possibles de cyberattaquants et tous les types de violations passives/actives de la vie privée.
RÉFÉRENCES.
- Areitio, J. « Information Security: Networks, Computing and Information Systems ». Cengage Learning-Paraninfo. 2023.
- Areitio, J. « Reprogramming of Offensive Cyberattacks by the DAIM/MIAD for their Neutralization ». Conectronica Magazine. N° 254. Février 2023.
- Matsumi, H., Dara Hallinan, D., Dimitrova, D., Kosta, E. et De Hert, P. « Protection des données et confidentialité, volume 15 : En période de transition (Informatique, confidentialité et protection des données) ». Éd. Hart Publishing, 2023.
- Onofri, S., Onofri, D. et Meucci, M. « Attaquer et exploiter les applications Web modernes : Découvrez l’état d’esprit, les techniques et les outils pour réaliser des attaques et des exploitations Web modernes ». Éd. Packt Publishing, 2023.
- Blokdyk, G. « Protection de la vie privée dès la conception : Exigences de la norme ». Éd. 5STARCooks, 2021.
- Smith, J.E.H. « Internet n’est pas ce que vous croyez : Histoire, philosophie et avertissement ». Éd. Princeton University Press, 2023.
- Thorgersen, S. et Silva, PI. « Keycloak - Gestion des identités et des accès pour les applications modernes : exploitez la puissance de Keycloak, d’OpenID Connect et d’OAuth 2.0 pour sécuriser vos applications ». 2e édition. Packt Publishing, 2023.
- Gupta, I. « Mise en œuvre des attentes et cartographie des défis liés aux mesures de confidentialité et de protection des données : une synthèse de la littérature générée automatiquement ». Springer, 2024.
Auteur : Prof. Dr. Javier Areitio Bertolín – Directeur du groupe de recherche Réseaux et Systèmes.







