


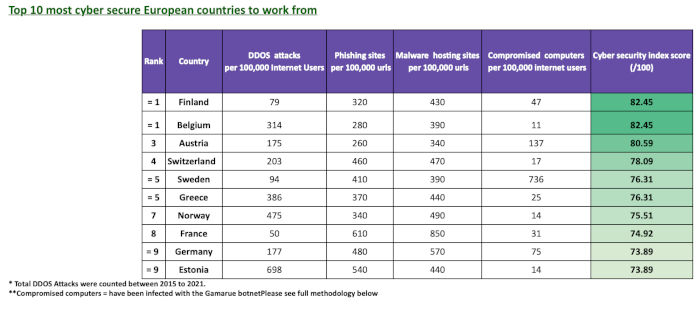
Dans cette optique, Indusface étudie quels pays offrent le plus de sécurité aux entreprises pour le télétravail. L'entreprise élabore un indice de cybersécurité basé sur des données telles que les attaques DDoS, les sites d'hameçonnage, les sites hébergeant des logiciels malveillants et les ordinateurs compromis. Venky Sundar, fondateur et président d'Indusface, a également partagé six conseils pour aider les petites entreprises à renforcer leur cybersécurité.
Principaux résultats :
La Finlande et la Belgique sont désignées comme les pays européens les plus sûrs en matière de cybersécurité pour les entreprises autorisant le télétravail, avec un score de 82,45 sur 100 à l’indice de cybersécurité.
L’Autriche se classe troisième avec un score de 80,59 et présente le plus faible nombre de sites hébergeant des logiciels malveillants et de sites d’hameçonnage parmi les dix premiers pays européens.
Le pays le moins sûr en matière de cybersécurité est la Bulgarie, avec un score de 51,92 sur 100.
Venky Sundar, fondateur et président d’Indusface, propose six conseils de cybersécurité pour le télétravail.
Indusface affirme que la Finlande et la Belgique se partagent le titre de pays européens les plus sûrs pour les entreprises qui autorisent leurs employés à travailler à distance, chacune avec un score de cybersécurité de 82,45 sur 100.
Entre 2015 et 2021, la Finlande a enregistré le deuxième plus faible nombre d'attaques DDoS (79), soit seulement 29 de plus que la France, qui arrive en tête des dix pays européens les plus touchés. Ce facteur est crucial pour les entreprises, car une attaque DDoS réussie peut bloquer leurs sites web et paralyser l'ensemble de leurs serveurs et connexions.
Le fait que la Belgique affiche le plus faible taux d'ordinateurs infectés pour 100 000 internautes (11) contribue à son classement en première position. Les ordinateurs infectés par le botnet Gamarue offrent aux pirates informatiques une porte d'entrée, leur permettant de contrôler plus facilement les données et les appareils de votre entreprise. La Belgique se classe également deuxième parmi les 10 pays européens présentant le plus faible nombre de sites hébergeant des logiciels malveillants, avec une moyenne de 390 sites pour 100 000 URL.
L'Autriche se classe troisième en Europe en matière de cybersécurité, avec un score global de 80,59/100 à l'indice de cybersécurité. Avec le plus faible nombre de sites hébergeant des logiciels malveillants (34) et de sites d'hameçonnage (260) pour 100 000 URL, le pays compte moins de sites susceptibles de tromper ou de contenir des logiciels malveillants, ce qui rassure les entreprises quant au vol d'informations confidentielles.
La Suisse se classe quatrième, avec un score de 78,09/100 à l'indice de cybersécurité. La Suède et la Grèce occupent conjointement la cinquième place avec un score de 76,31/100.
 Les 5 pays européens les moins sécurisés en matière de cybersécurité où travailler
La Bulgarie figure parmi les pays européens les moins sûrs pour les entreprises qui autorisent leurs employés à travailler à distance, avec un score global de cybersécurité de seulement 51,82 sur 100. Avec 1 220 sites d’hameçonnage et 1 170 sites hébergeant des logiciels malveillants pour 100 000 URL, les entreprises du pays devront faire preuve d’une extrême prudence pour déterminer la légitimité d’un site web.
La Serbie possède l'un des plus grands nombres d'ordinateurs compromis pour 100 000 utilisateurs d'Internet (1 467), ce qui se traduit par son faible score de cybersécurité de 53,83, la plaçant au deuxième rang des pays européens les moins cybersécurisés.
Vous trouverez ici des données complètes pour tous les pays.
Venky Sundar, fondateur et président d'Indusface, commente le télétravail à travers le monde :
Attirer les meilleurs talents grâce au télétravail peut révolutionner votre entreprise. Cependant, cela expose également vos données et vos actifs sensibles aux risques de piratage. Il est donc essentiel d'être préparé à gérer les risques de sécurité liés au télétravail. Voici quelques points clés à prendre en compte lors du recrutement de talents à l'international :
« Vous pourriez tout d'abord réfléchir aux pays qui sont moins ciblés par les pirates informatiques et qui présentent donc moins de risques pour votre cybersécurité. ».
« Deuxièmement, examinez la réglementation en matière de sécurité des données. Par exemple, le RGPD est probablement la référence en la matière. ».
«Troisièmement, examinez les forces de l'ordre. Cela permet de savoir à quelle vitesse les auteurs de cybercrimes seront punis.».
« Quatrièmement, renseignez-vous sur les subventions gouvernementales. Les subventions en cybersécurité sont accordées aux PME, qui sont souvent plus vulnérables aux attaques. ».
« Cinquièmement, le niveau de sensibilisation à la cybersécurité de cette génération influe également sur la probabilité que des pirates informatiques commettent des cybercrimes. ».
Venky Sundar, fondateur et président d'Indusface, propose six conseils clés aux entreprises qui mettent en place le télétravail ou le travail hybride :
« Il n'existe pas de solution unique pour sécuriser le télétravail ; l'accès sécurisé au télétravail doit plutôt faire partie intégrante de la formation continue des employés et de la culture d'entreprise. Voici huit bonnes pratiques pour sécuriser le télétravail au sein de votre entreprise : »
1. Mettez en place une authentification forte.
Commencez par identifier le télétravailleur avant qu'il puisse accéder aux données et aux ressources de l'entreprise. Vous pourrez ainsi constituer un historique des actions effectuées sur son compte.
2. Mettez à jour vos systèmes et chiffrez vos appareils.
Les technologies obsolètes peuvent ouvrir la porte aux pirates informatiques, qui pourraient dérober des informations telles que les données de cartes bancaires. De tels incidents auraient des conséquences désastreuses sur la réputation et la cybersécurité de votre entreprise. Il est fortement recommandé de mettre à jour et de chiffrer tous vos appareils à l'aide de certificats SSL.
3. Maîtrisez les risques de sécurité interne.
Les habitudes de travail peuvent favoriser les attaques de logiciels malveillants ou de rançongiciels, mettant ainsi en danger votre entreprise et vos clients. Nous vous recommandons vivement d'organiser une formation complète et interactive en cybersécurité pour vos employés. Vous pouvez impliquer votre équipe dans la formation en créant des simulateurs d'e-mails d'hameçonnage afin qu'ils puissent constater concrètement les dangers potentiels.
4. Évitez les mots de passe faibles ou identiques.
De nombreuses entreprises utilisent le même mot de passe pour plusieurs comptes. Des études montrent que les pirates informatiques exploitent les mots de passe faibles pour compromettre les terminaux de point de vente. Utilisez un générateur automatique de mots de passe pour créer des mots de passe robustes pour l'ensemble de l'entreprise.
5. Ne téléchargez vos fichiers que sur des systèmes sécurisés.
Des pirates pourraient y télécharger des fichiers contenant du code malveillant capable de s'exécuter directement sur votre serveur. Il est donc important d'éviter de stocker des données sur des supports non chiffrés, de les laisser sur des appareils non protégés et de joindre des informations sensibles directement aux courriels.
6. Sécurité des applications web :
L’utilisation conjointe d’un CMS open source et d’applications cloud accroît les risques liés au télétravail. L’approbation des achats et téléchargements gratuits d’applications web doit faire partie intégrante de votre politique de sécurité.
Si vous utilisez ces données, veuillez inclure un lien vers https://www.indusface.com/. Ce lien nous permettra de continuer à vous fournir des données et du contenu susceptibles de vous être utiles.
Méthodologie
1. Indusface a mené l'étude suivante, analysant les données historiques de cyberattaques par pays afin d'identifier les pays les plus sûrs pour y opérer.
2. Dans un premier temps, les cyberattaques détectées entre 2015 et 2021 ont été extraites de la Digital Attack Map. Cet ensemble de données a ensuite été nettoyé et agrégé par pays afin de déterminer le nombre total d'attaques et leur répartition par type.
3. Ensuite, des outils d'exploration de données Python ont été utilisés pour extraire des statistiques de cybersécurité de plus de 90 rapports Microsoft Security Intelligence (2017), aboutissant à un ensemble de données exhaustif contenant le nombre de sites d'hameçonnage, de sites hébergeant des logiciels malveillants et d'ordinateurs compromis (appartenant au botnet Gamarue).
4. Les données précédemment collectées sur les sites d'hameçonnage et les sites hébergeant des logiciels malveillants ont été présentées pour 100 000 URL, tandis que les ordinateurs compromis et les attaques DDoS ont été présentés pour 100 000 internautes.
5. Un indice de cybersécurité a ensuite été calculé, prenant en compte les quatre facteurs mentionnés ci-dessus, afin d'évaluer la pertinence de chaque pays comme destination professionnelle.
6. Les données ont été collectées en juin 2023 et sont exactes à cette date.







