


Con questo aggiornamento, i clienti ACI possono incrementare l'agilità aziendale grazie a funzionalità di automazione di rete, gestione semplificata e sicurezza avanzata. Queste funzionalità possono essere applicate a qualsiasi combinazione di carichi di lavoro in container, macchine virtuali o ambienti bare-metal, sia in data center on-premise che in cloud privati.
I data center stanno attraversando una fase di profonda trasformazione. Nonostante la crescente complessità dei data center e degli ambienti multi-cloud, le aziende devono migliorarne velocità, flessibilità, sicurezza e scalabilità. ACI 3.0 risponde a queste esigenze con funzionalità innovative, tra cui:
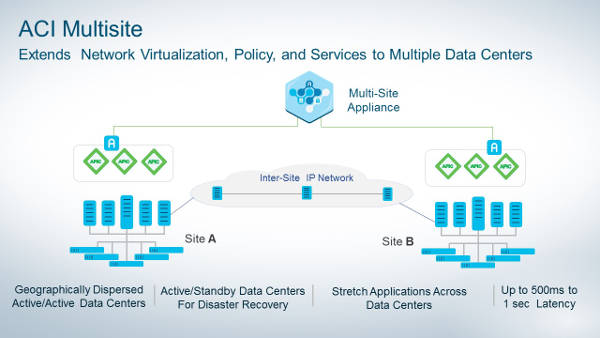 • Gestione multi-sito: Consente una facile connessione e gestione di più fabric ACI distribuiti geograficamente, migliorando la disponibilità isolando i domini guasti e fornendo una visione globale delle policy di rete tramite un unico portale di gestione. Ciò semplifica notevolmente il ripristino di emergenza e la possibilità di scalare orizzontalmente le applicazioni.
• Integrazione con Kubernetes: i clienti possono distribuire i propri carichi di lavoro come microservizi containerizzati, definire policy di rete utilizzando questo sistema open source e ottenere modelli di rete unificati per container, macchine virtuali e ambienti bare-metal. Questa funzionalità offre ai container il profondo livello di integrazione che ACI ha mantenuto con numerosi hypervisor.
• Maggiore flessibilità operativa e visibilità: l'interfaccia utente di nuova generazione semplifica l'utilizzo di ACI grazie a nuovi modelli coerenti, viste topologiche e procedure guidate per la risoluzione dei problemi. Inoltre, ACI ora include funzionalità di inserimento ed eliminazione migliorate, supporto per sistemi operativi misti e gestione delle quote, nonché la misurazione della latenza tra i terminali fabric per la risoluzione dei problemi.
• Sicurezza: ACI 3.0 rafforza la protezione della rete mitigando gli attacchi di spoofing IP/MAC grazie all'integrazione di First Hop Security, autenticando automaticamente i carichi di lavoro in banda e inserendoli in gruppi di sicurezza verificati, oltre a facilitare l'applicazione granulare delle policy per i terminali integrati nello stesso gruppo di sicurezza.








