


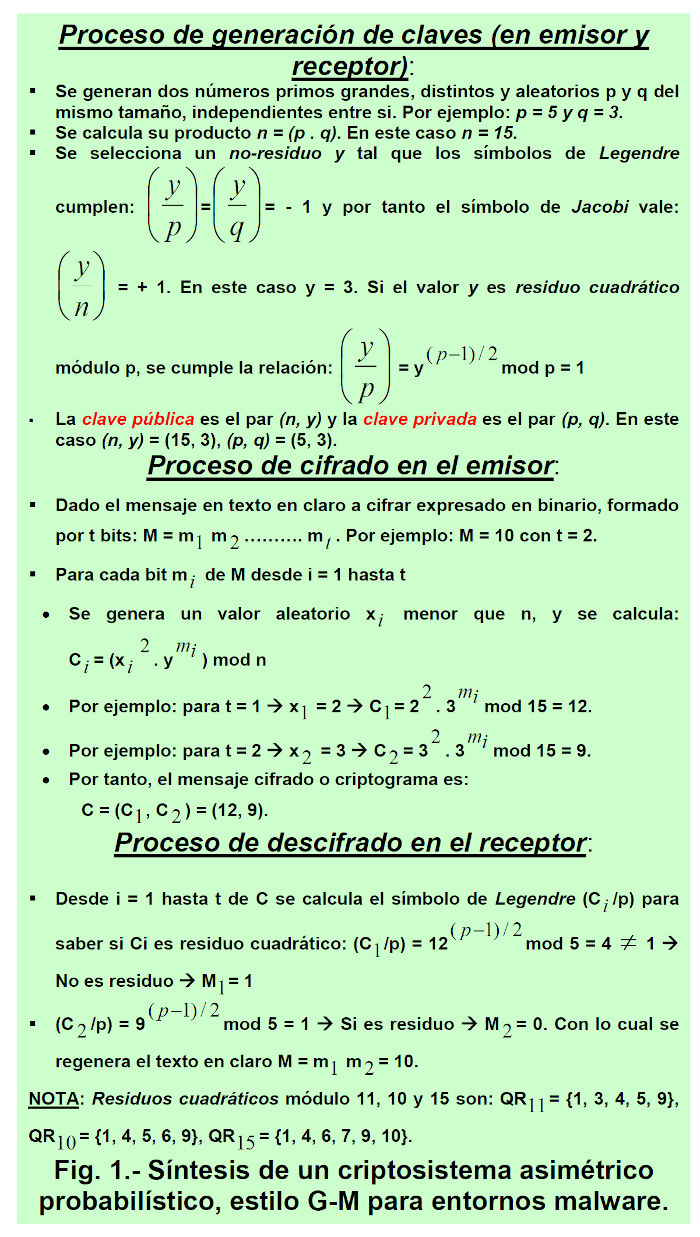
INTRODUCTION.
Le terme « malware » (contraction de « logiciel malveillant », « micrologiciel malveillant » et « matériel malveillant ») désigne à la fois une cybermenace et une cyberarme (sans restriction et dotée de fonctionnalités avancées pour la cyberguerre ; exemples de cyberarmes : Duqu, Equation Group, Stuxnet, Flame, Gauss, Careto-The Mask, GreyEnergy, etc.). Les cyberarmes pénètrent les systèmes, s’y installent et, si elles sont détectées, y déposent des séquences d’ADN de survie avant de disparaître. Elles utilisent une multitude de mécanismes tels que des droppers pour leur déploiement, des spreads pour leur propagation, la stéganographie et des techniques anti-forensiques pour leur dissimulation, des canaux subliminaux pour la communication, etc., ainsi qu’un outil sophistiqué pour mener des cyberattaques (exploitant des vecteurs d’attaque tels que le spear-phishing, les vulnérabilités non corrigées, etc.).
On observe une surface d'attaque informatique qui s'accroît quotidiennement (en raison de l'Internet des objets, de la 5G, de la négligence, etc.). Les logiciels malveillants peuvent se manifester sous trois formes, c'est-à-dire qu'ils peuvent être de trois natures différentes :
(1) Logiciels (sous forme de programmes malveillants ou de code composé d'instructions qui tirent parti de bogues tels qu'une mauvaise gestion de la mémoire, une mauvaise validation des entrées utilisateur, des erreurs d'exécution, des conditions de concurrence, des privilèges d'accès utilisateur incorrects, des vulnérabilités de conception, d'implémentation, de conception, etc.),
(2) Le micrologiciel (sous forme de microprogrammes ou de microcode insidieux composé de micro-instructions) et/ou
(3) Matériel (sous la forme de chevaux de Troie matériels : circuits, puces, électronique embarquée, cartes mères, etc. malveillants et pathologiques, autonomes et/ou en coordination avec des logiciels et/ou des microprogrammes malveillants. Certaines contre-mesures sont le TPM/matériel résistant à la falsification, le TCB/Trusted Computing Base, le tatouage numérique/l’obfuscation matérielle, la technologie anti-clonage PUF, les détecteurs de signaux d’écoute de canal latéral matériels, etc.).
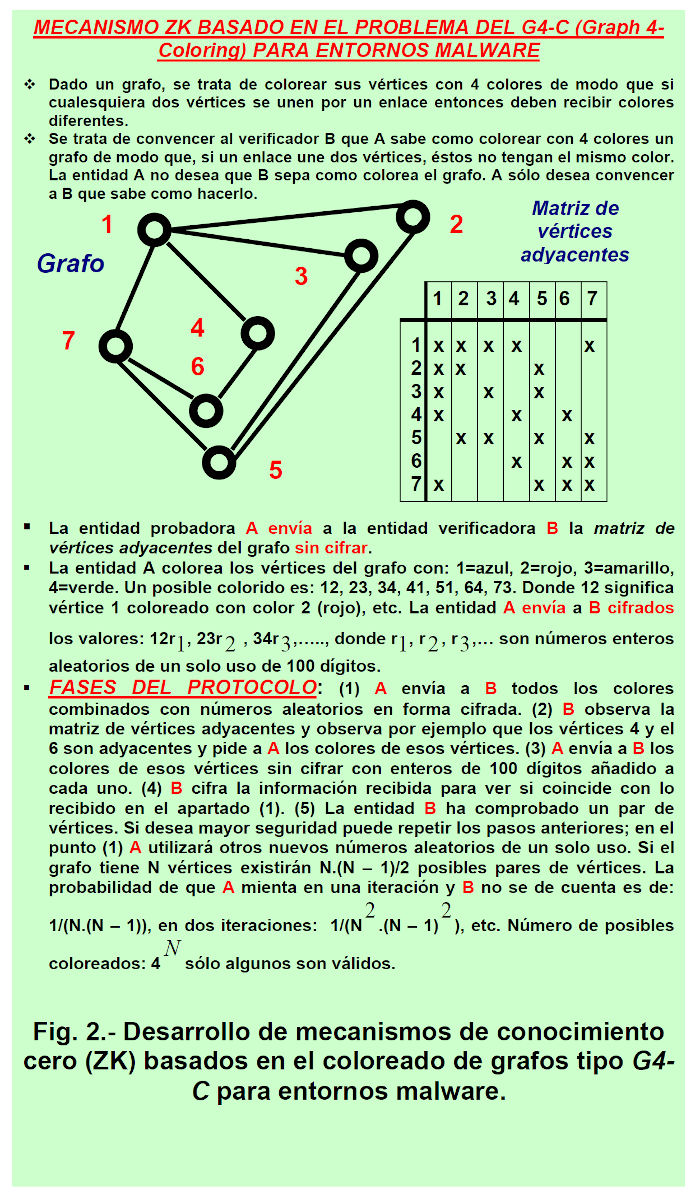 Les logiciels malveillants (qui exploitent les vulnérabilités et les menaces, avec des conséquences très diverses telles que les portes dérobées, l'accès aux données de processus, l'élévation de privilèges, la divulgation d'informations/l'espionnage, la manipulation de fichiers/données, la diffusion de fausses informations, de fichiers et de photos dans le cloud, les attaques par déni de service (DoS), l'exécution de code à distance (RCE), les failles d'authentification et de chiffrement, le cryptojacking, les infections de la chaîne d'approvisionnement, le minage de cryptomonnaies, l'énumération des utilisateurs, la fraude au président (BEC), etc.) peuvent infecter, affecter et se propager aux logiciels, micrologiciels, matériels, personnes, objets, à l'environnement, et plus encore. Les logiciels malveillants peuvent être autonomes (avec autocontrôle, intelligence artificielle et boucle de rétroaction fermée) ou guidés (localement et/ou à distance à l'aide de canaux subliminaux, stéganographiques/chiffrés, de transferts invisibles, d'anonymat imbriqué et de commandes et de contrôle par un administrateur système ou une entité d'IA). Les logiciels malveillants peuvent attaquer notre monde entier, tant physique (analogique) que numérique (logiciels, micrologiciels, matériels, objets/plateformes OT, IT, IoT, IIoT et IoMT, contenus [vidéos, podcasts, blogs, notes vocales, Google Play, App Store, etc.], téléphones portables, appareils électroménagers, jouets, ordinateurs, tablettes, objets connectés [portés sur soi comme des bagues, des bracelets, des prothèses, des montres connectées, des Google Glass [lunettes offrant des services tels que la traduction de panneaux de signalisation], des casques de pompiers avec réalité augmentée, des vêtements pour enfants alertant le smartphone de la mère via une application en cas de fièvre, des ventouses abdominales permettant de prélever périodiquement de l'insuline et, si nécessaire, de l'injecter automatiquement, des cyberprothèses comme des stimulateurs cardiaques, des implants cochléaires, etc.], robots, ERP, CPS, IT, OT et cyberespace [présent au sein même du monde numérique]. autres). quatre fronts de défense qui sont : terrestre (véhicules, installations, armes soniques, etc.), maritime (sous-marins, navires, etc.), aérien (aéronefs, drones, etc.) et spatial (satellites de communication, stations orbitales, sondes spatiales, satellites armés comme le projet Thor, etc.).
D'autres domaines spécifiques de cyberattaques sont : les bases de données (où les logiciels malveillants modifient les données, espionnent, créent des anomalies, empêchent certaines recherches, etc.), la vie privée des personnes et des entités (les logiciels malveillants peuvent attaquer la vie privée des entités de nombreuses manières)
(1) Données sortantes (capture de ce que nous tapons, de ce que nous visitons sur le Web, avec des enregistreurs de frappe, des logiciels espions (activant nos webcams et microphones sur les téléviseurs intelligents, les smartphones, les PC, etc.), notre géolocalisation et triangulation mobile, avec des collecteurs de cookies, des enregistrements de journalisation, la surveillance et la traçabilité par caméras, capteurs, Bluetooth, WiFi, etc.).
(2) Données entrantes (communications non sollicitées, spams, phishing, SMS, MMS, robots d'appel, chatbots, clés USB infectées, cookies, cyber-intrusions, etc.), algorithmes de reconnaissance faciale basés sur l'IA (les logiciels malveillants peuvent les tromper afin qu'ils ne reconnaissent pas les cibles/victimes et empêchent leur élimination par des réseaux de drones tueurs, par exemple en modifiant les signatures/motifs faciaux des cibles avec d'autres motifs qui n'existent pas chez l'être humain et qui sont générés par l'IA. Les logiciels malveillants peuvent également remplacer des cibles criminelles par des cibles légales. De même, les logiciels malveillants peuvent empêcher les systèmes de reconnaissance faciale de trouver des cibles à l'échelle mondiale/nationale, par exemple en modifiant les motifs faciaux ou en perturbant le processus d'identification/détection), systèmes OT (les logiciels malveillants peuvent avoir des effets dévastateurs sur les processus industriels, les systèmes ICS, SCADA, CPS, etc. Parmi les logiciels malveillants connus, citons MuddyWater, Sharpshooter, GreyEnergy, etc.), cryptomonnaies/cryptoactifs (il existe des logiciels malveillants de cryptominage, par exemple). Par exemple, ils sont téléchargés secrètement lorsque nous téléchargeons une chanson ou un film et transforme notre appareil en un « mineur de cryptomonnaie illégal » qui livre les cryptomonnaies générées sur notre appareil au cyberattaquant, consommant le processeur/GPU et l'énergie de la victime.
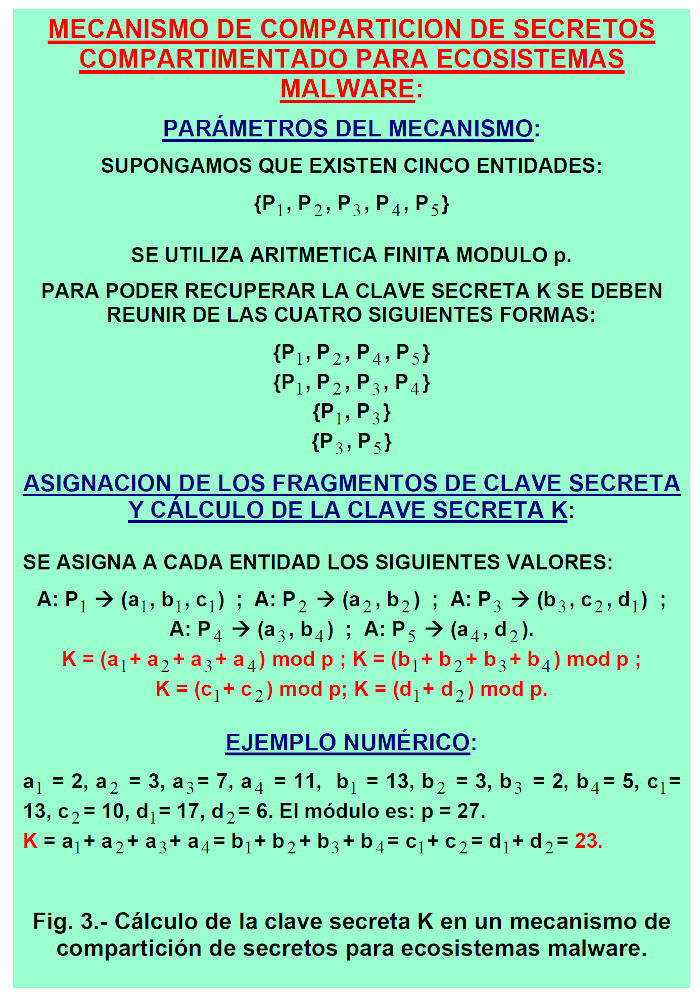 Il existe de nombreuses cryptomonnaies telles que Bitcoin, Litecoin, Ethereum, Ripple, Mercoin, Dogecoin, Monero, etc. (certaines sont plus faciles à tracer que d'autres), des réseaux (WPAN - Bluetooth, ZigBee - IEEE 802.15.4, 6LoWPAN, WLAN - Wi-Fi 6/IEEE 802.11ax, LoRaWAN, Sigfox, NFC, MANET, RFID, WSN, UWB, Ethernet automobile conforme à la norme IEEE 802.3ck à 800 Gbit/s, Ethernet automobile IEEE 802.3ch à 10 Gbit/s, InfiniBand à 1 200 Gbit/s, réseaux cellulaires WWAN multi-IMEI basés sur une carte SIM tels que 2G - GSM, 2.5G - GPRS, 3G, 4G, 5G, et la future 6G (avec des débits de données d'un térabit par seconde, des bandes térahertz et une latence inférieure à un térabit par seconde). milliseconde, utile dans des applications telles que les communications holographiques, l'Internet tactile, etc.), IEEE 802.3ba jusqu'à 100 Gbit/s sur fibre optique, etc.), véhicules connectés et autonomes (malgré l'existence de spécifications fonctionnelles de cybersécurité telles que l'ISO 26262, les véhicules présentent d'innombrables vulnérabilités telles que du code non signé, des mises à jour à distance déficientes, une possible connexion WiFi-Bluetooth-5G à distance, la possibilité d'accéder à des programmes qui régulent le fonctionnement des freins, le démarrage/arrêt du moteur, la direction, l'ABS, les vitres, la ventilation, les airbags, la désactivation de l'eCall, etc. Les véhicules avec tous les types de communication avec le monde qui les entoure (ou V2X véhicule-à-véhicule, véhicule-à-signal, véhicule-à-cloud, etc.) offrent des avantages, mais aussi une plus grande surface pour les cyberattaques. Les cyberattaques ciblent de plus en plus tous les types de véhicules, navires, entreprises de logistique et de transport, constructeurs automobiles, etc.), systèmes d'horloge et de synchronisation temporelle (tels que ceux basés sur des réseaux NTP avec des serveurs publics et/ou privés et ceux basés sur Les horloges atomiques, qu'elles soient en réseau ou isolées/privées (par exemple, celles basées sur des masers à hydrogène), peuvent être affectées mentalement (les logiciels malveillants peuvent blesser, rendre malade, tuer, perturber), provoquer des suicides, effectuer des opérations de contrôle mental, tromper par ingénierie sociale et manipulation cognitive, mener des opérations d'influence, diffuser de la désinformation, provoquer des fuites de données (fuites de données fictives ou inattendues, etc.).
On observe une préoccupation croissante quant à l'éducation de tous les citoyens à la cybersécurité, notamment à travers des projets tels que la « cybersécurité citoyenne », les enceintes connectées (infectées par des logiciels malveillants et transformées en armes soniques), les villes et les villes intelligentes (les logiciels malveillants peuvent perturber la gestion à distance des feux de circulation, de l'éclairage, du gaz, de l'eau et du chauffage, basée sur des communications sans fil, qui peut être interrompue ou dont l'approvisionnement peut être coupé ; les aéroports peuvent être paralysés par la coupure de l'électricité, de la ventilation, du contrôle d'accès, etc.), l'environnement, l'écologie et le développement durable (les logiciels malveillants peuvent endommager les infrastructures critiques utilisant des systèmes cyber-physiques, des systèmes de contrôle industriel, des automates programmables, etc.), les infrastructures, les services, les sites web, les moteurs de recherche (Google, Baidu, Yahoo, Bing, etc. – les logiciels malveillants peuvent empêcher l'accès au contenu, ne rendre visible que certains contenus, etc.), les applications, les mondes virtuels (Second Life, etc.), les assistants vocaux personnels virtuels (Siri, Alexa, Celia, Cortana, Bixby, etc.) et les réseaux sociaux (Instagram, Facebook, Twitter, TikTok, etc.). Les logiciels malveillants peuvent espionner, désinformer, endommager, perturber, tromper et infecter, par exemple, des fichiers, des boutons comme « J’aime », etc., les réalités artificielles (réalité virtuelle, réalité augmentée, réalité diminuée, post-réalité, réalité étendue, etc.), l’intelligence artificielle de pointe (les logiciels malveillants peuvent perturber les moteurs et modèles d’apprentissage profond, exécuter des actions malveillantes, etc.), la messagerie instantanée (WhatsApp, Telegram, etc.), les clouds (cloud, fog computing et edge computing, publics et privés), les satellites (GPS, GLONASS, BeiDou, GNSS, Galileo, etc. Les logiciels malveillants peuvent usurper la géolocalisation, divulguer la géolocalisation d’actifs critiques, etc.), les systèmes d’exploitation et les hyperviseurs (Windows, Linux, Solaris, VMware, iOS 14, Android 12, etc. Le logiciel malveillant XAgent attaque les systèmes Mac), les navigateurs web (Google Chrome, Mozilla Firefox, Safari, Tor, etc.), etc. Il ne faut pas sous-estimer les capacités des logiciels malveillants. Jour après jour, le nombre d'espèces de logiciels malveillants augmente, avec des variantes toujours plus intelligentes, dangereuses, multifonctionnelles, indétectables et persistantes. Ces variantes peuvent être mises à jour, sont basées sur l'IA, modulaires, possèdent une cyber-résilience et des capacités de survie extrêmement élevées, sont furtives, asymptomatiques, transportent de multiples charges utiles et génèrent des actions toujours plus perverses et insidieuses. Les logiciels malveillants modernes, intelligents, modulaires, indétectables, cyber-résilients et mis à jour, survivent aux antivirus, restent asymptomatiques et ne révèlent intentionnellement qu'une partie apparemment insignifiante. Ils sont sensibles aux mécanismes de suppression, à la purge (via des processus d'arrière-plan), à la désactivation, à la désinfection et au confinement (en s'échappant des environnements sandbox, des zones sécurisées, des DMZ, en passant d'une machine virtuelle isolée à une autre, etc.). Ils peuvent se connecter au monde extérieur pour se mettre à jour, accroître leur puissance et leur cyber-résilience, et diversifier leurs charges utiles. Lorsqu'un logiciel malveillant est victime d'une cyberattaque, il se dissimule davantage, échappe à la détection, effectue des déplacements latéraux indétectables et imprévisibles, génère de nouveaux noms de domaine et crée des modules sacrificiels pour se laisser détruire et tromper les systèmes anti-malware, qui croient ainsi à sa destruction. Il est crucial de se préparer et de s'adapter (en utilisant tous les outils, stratégies, tactiques, procédures, bonnes pratiques, recommandations, protocoles/codes, directives, lois/exigences de conformité, politiques, normes, standards, campagnes de formation/sensibilisation, etc.) aux potentielles crises cyber-épidémiologiques soudaines, voire aux pandémies de cybermalware qui pourraient dévaster notre monde à tous les niveaux : individus, environnement, technologies OT/IT, infrastructures, finance, véhicules connectés et autonomes, drones, santé, organisations, télécommunications, réseaux sociaux, réalité virtuelle, réalité augmentée, réalité diminuée, etc. Comme l'a dit Carlos Varela : « Un mot ne dit rien et en même temps cache tout », et dans le contexte actuel, ce mot est « logiciel malveillant ».
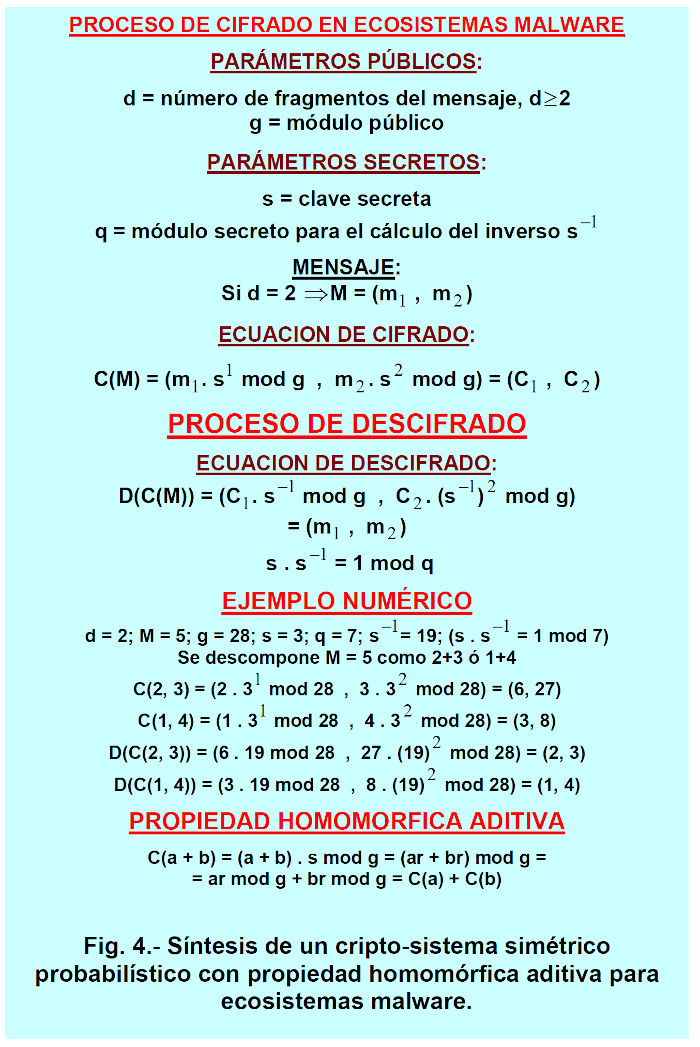 Les différents types de logiciels malveillants et leurs fonctionnalités sont de plus en plus difficiles à détecter, persistants, résistants aux cyberattaques et tolérants aux pannes (même détectés et supprimés au préalable, ils laissent souvent de nombreuses traces permettant une réinfection automatique et asymptomatique). Le chargement public de téléphones portables, d'ordinateurs, de drones, etc., via USB ou NFC, peut injecter des logiciels malveillants, espionner des dossiers et modifier des données, des programmes, des applications, etc., par le biais de canaux de données. Indétectables et sophistiqués, les logiciels malveillants peuvent engendrer une multitude d'effets néfastes (dommages, maladies, pathologies, multiplication des fausses alertes, perversions, manifestations chaotiques des symptômes, etc.). Il est important de ne pas confondre un natif du numérique avec un expert en cybersécurité, car leurs compétences dans ce domaine sont généralement limitées. Face à la menace des logiciels malveillants, un monde dystopique se dessine depuis quelque temps dans de plus en plus de secteurs, et la solution consiste à déployer massivement des projets de cybersécurité efficaces.
TYPES DE LOGICIELS MALVEILLANTS SELON LEUR FONCTIONNALITÉ.
Les logiciels malveillants peuvent être classés de différentes manières selon divers critères. Par exemple, en se basant sur leur fonctionnalité, on distingue plusieurs classes, types, familles et catégories :
1) Les vers. Ce type de logiciel malveillant exploite des vulnérabilités, notamment celles des systèmes d'exploitation, pour s'installer sur les réseaux (une vulnérabilité est une faille, tandis qu'un exploit est l'agent utilisé pour y accéder). Il peut s'introduire dans un système de diverses manières : en utilisant une porte dérobée intégrée à un logiciel, en exploitant des vulnérabilités logicielles inconnues, des clés USB, etc. Une fois installé, il sert à lancer des attaques DDoS, à voler des données sensibles, à effectuer de la surveillance, etc. Les vers sont autonomes ; ils n'ont pas besoin de fichier hôte ni de s'attacher à un autre programme. Ils peuvent se propager à d'autres appareils via un réseau. Voici quelques exemples de vers : WannaCry, Stuxnet-APT (qui combine ver, rootkit et virus), Morris, Slammer, Abra, Conficker, etc. Les vers se propagent d'un appareil à l'autre en transmettant des copies d'eux-mêmes sur un réseau, sans avoir besoin d'infecter des fichiers. Un ver peut passer d'un appareil à l'autre sur un réseau grâce à diverses méthodes et techniques, telles que : (a) l'accès à distance via un shell (rsh, ssh, rexec, etc.). Sur certains systèmes d'exploitation, comme Unix, il est possible d'exécuter des commandes sur un appareil distant. Si l'appareil cible peut être infecté de cette manière, un petit programme d'amorçage peut être installé, permettant ainsi le transfert du reste du logiciel malveillant. Le programme rsh permet d'accéder à un autre appareil distant à l'aide d'un mot de passe. (b) Le piratage de mots de passe et la connexion en tant qu'utilisateur autorisé sur un appareil distant à infecter. Les pirates informatiques exploitent la tendance des utilisateurs à simplifier leurs mots de passe au maximum (enfreignant parfois les politiques de sécurité qui exigent ou recommandent des mots de passe complexes, différents pour chaque appareil, c'est-à-dire longs et complexes, incluant des caractères variés (chiffres, lettres majuscules et minuscules, caractères spéciaux, etc.), absents des dictionnaires et difficiles à deviner (par exemple, « 123 » est un très mauvais choix). (c) Ils exploitent également les vulnérabilités (points d'entrée des cyberattaques tels que les bogues, failles, erreurs, vulnérabilités, failles de sécurité, ports de débogage, ports JTAG, etc.), comme les débordements de tampon dans les logiciels réseau. Les sockets sont utilisés sur les réseaux. Un client établit une communication avec un serveur en envoyant une requête au serveur, qui est constamment à l'écoute. Si le code du serveur est vulnérable à un débordement de tampon ou à une corruption de la pile, un logiciel malveillant peut manipuler l'exécution de certaines fonctions du serveur et s'installer sur son système. Cela peut être réalisé en exploitant une faille dans le programme « sendmail », qui sert d'agent de transfert de courrier sur un réseau. Une autre vulnérabilité réside dans une faille du démon « finger program », qui génère des dépassements de tampon. Parmi les autres vulnérabilités, on peut citer les vulnérabilités de type « concurrence » présentes dans les pilotes de certains smartphones (CVE 2019-5216), les vulnérabilités d'« évasion de machine virtuelle » ou d'« évasion de sandbox » qui permettent à un logiciel malveillant de s'échapper d'une machine virtuelle (VM) ou d'un environnement sandbox et d'infecter le système d'exploitation de l'appareil victime (CVE 2008-0923), ainsi que les vulnérabilités des logiciels déployés dans les environnements SDN (Software Defined Network), SDP (Software Defined Perimeter), SDR (Software Defined Radio) et BYOD (Bring Your Own Device), où l'utilisateur utilise son propre appareil équipé d'un logiciel vulnérable pour effectuer des opérations. (organisation-entreprise-secteur), etc. L'exploitation des vulnérabilités dans l'IoT, telles que celles d'Oracle WebLogic Server, Réseaux SD-WAN VMware, etc.
2) Bombe logique. Ce type de logiciel malveillant se déclenche suite à un événement interne ou externe, comme l'arrivée d'une date et d'une heure précises, la création ou la suppression de données spécifiques (fichier ou dossier), l'accès à une base de données, etc.
3) Porte dérobée. Ce type de logiciel malveillant (auto-installable) permet d'accéder au système de la victime à volonté, sans utiliser les procédures d'authentification habituelles. L'appareil infecté peut être consulté et contrôlé à distance. Rustock.B est un exemple de porte dérobée.
4) Publicité malveillante. Ce type de logiciel malveillant injecte des charges utiles malveillantes dans les publicités en ligne afin de propager d'autres logiciels malveillants. Il recherche les vulnérabilités des navigateurs web et des plugins installés (Flash, Acrobat Reader, Spotify, etc.). Pour vous protéger, utilisez un bloqueur de publicités, mettez à jour votre système d'exploitation, vos navigateurs web et votre logiciel antivirus, activez uniquement les extensions dont vous avez besoin au quotidien et désactivez-les lorsque vous ne les utilisez pas, et activez la fonction « cliquer pour lire » dans votre navigateur afin de devoir autoriser l'exécution de chaque extension. Pour vérifier si cette fonction est activée, accédez aux paramètres de votre navigateur, cliquez sur Options avancées, Confidentialité, Paramètres de contenu, puis dans la section Extensions, activez l'option « cliquer pour lire », généralement désactivée par défaut.
5) Logiciels espions. Ce type de logiciel malveillant utilise les fonctions du système d'exploitation pour espionner l'activité de l'utilisateur. Il intègre parfois des fonctionnalités supplémentaires, comme l'interférence avec les connexions réseau, afin de modifier les paramètres de sécurité du système infecté. Les logiciels espions collectent des informations sur les activités et le comportement de l'utilisateur à son insu et sans son consentement (mots de passe, codes PIN, informations de paiement, messages non structurés, etc.) et les transmettent secrètement au cyberattaquant. Ils peuvent collecter des enregistrements audio et vidéo de la victime (logiciels intrusifs), ses écrans, ses fichiers, etc. DarkHotel est un exemple de logiciel espion.
6) Logiciels sans fichier. Ce type de logiciel malveillant furtif n'installe rien initialement, mais modifie des fichiers système natifs tels que WMI et PowerShell. Le système d'exploitation reconnaît les fichiers modifiés comme légitimes, ce qui explique leur indétectabilité par les logiciels anti-malware. Astaroth est un exemple de logiciel sans fichier.
7) Logiciels chevaux de Troie. Ce type de logiciel malveillant est intégré et dissimulé dans des logiciels d'apparence légitime et utile. La fonction utile est appelée « couverture » car c'est ce que le logiciel malveillant prétend être (par exemple, une application, un correctif antivirus, une mise à jour, une vidéo, un jeu ; il peut être intégré à une pièce jointe d'un courriel d'hameçonnage, un programme de chiffrement, un navigateur, un compresseur, un éditeur, un antivirus, etc.). Cependant, le véritable effet du logiciel malveillant est appelé « effet furtif » et reste caché à la victime. Une fois téléchargé, il prend le contrôle de l'appareil de la victime. Emotet est un exemple de logiciel malveillant doté de fonctionnalités de cheval de Troie bancaire (vol de données et installation potentielle d'autres logiciels malveillants en exploitant des mots de passe faibles). Le logiciel malveillant Dridex possède des fonctionnalités de cheval de Troie financier qui infecte via des pièces jointes de courriels ou par hameçonnage, et peut voler des mots de passe, des informations bancaires, des données personnelles, etc. Le logiciel malveillant Triada possède des fonctionnalités de cheval de Troie permettant l'accès root, injectées dans la chaîne d'approvisionnement lors de la vente d'appareils Android préinstallés. Trickbot est un autre cheval de Troie.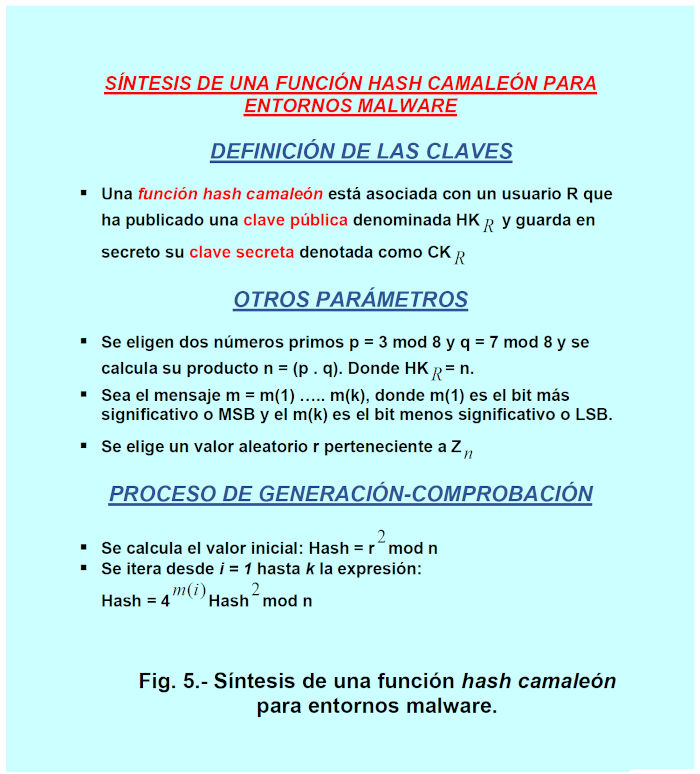
8) Virus. Il s'agit d'un type de logiciel malveillant qui se propage d'un appareil à l'autre en intégrant des copies de lui-même dans les fichiers hôtes. Ces fichiers sont ensuite transmis à la ou aux victimes par divers moyens (supports de stockage amovibles tels que clés USB, CD-ROM, disquettes, etc., ou par courrier électronique via des spams, des tentatives d'hameçonnage (y compris des liens malveillants ou des pièces jointes infectées, etc.)). Le virus est inséré dans un fichier ou une application et se lance lors de son exécution. Une fois au sein d'un réseau, il peut servir à voler des informations sensibles, à lancer des cyberattaques DDoS, etc. La transmission peut être initiée par un utilisateur humain muni d'une clé USB ou d'un DVD contenant un fichier infecté, ou envoyant un fichier infecté en pièce jointe d'un courriel, etc. Parmi les exemples de virus, on peut citer les virus de macro dans les fichiers Microsoft Office (Word, Excel, etc.), les virus FAT, les infections de scripts (dans les fichiers .pdf, .docx, etc.), les infections de plugins de navigateur (Flash, Java, QuickTime Player, etc.), etc. Les virus FAT (File Allocation Table ; la partie du disque dur utilisée pour organiser les informations qu'il contient) empêchent l'accès à certaines parties du disque où sont stockés des fichiers essentiels au fonctionnement de l'ordinateur. Ils sont dangereux. Ils s'infiltrent dans le disque dur et affectent le système. Le virus Michelangelo (1991) a été activé le 6 mars, a endommagé le système d'exploitation DOS, agissait au niveau du BIOS et endommageait le disque dur lors du démarrage à partir d'une disquette infectée.
9) Bacterium/Rabbit. Ce type de logiciel malveillant utilise intégralement une catégorie spécifique de ressources, telles que l'espace disque, les tampons de messages, les blocs de contrôle de processus, etc., de l'ordinateur de la victime.
10) Rootkit. Ce type de logiciel malveillant permet aux cyberattaquants de prendre le contrôle à distance de l'appareil de la victime avec des privilèges d'administrateur complets. Il peut être injecté dans des applications, des noyaux, des hyperviseurs, des firmwares, etc. Il se propage par hameçonnage, pièces jointes malveillantes, téléchargements de fichiers malveillants, périphériques amovibles infectés tels que des clés USB, etc. Les rootkits peuvent dissimuler d'autres fonctionnalités malveillantes, comme des enregistreurs de frappe (keyloggers). Ils utilisent un ensemble d'outils pour éviter d'être détectés sur un système infecté. Ils prennent le contrôle total du système avec les privilèges les plus élevés possibles, et peuvent mener d'autres activités malveillantes. Leur détection est très difficile ; certains indices de leur présence peuvent être obtenus en surveillant le comportement du système à la recherche d'activités anormales, en analysant les dumps de stockage, en scannant les signatures des fichiers système, etc. Un rootkit est un type de logiciel malveillant utilisé pour masquer les fichiers qui exécutent des processus, les entrées de registre et d'autres types de données. Zacinlo est un exemple de rootkit.
11) Enregistreur de frappe (keylogger). Il s'agit d'une fonctionnalité malveillante, une forme de logiciel espion, qui surveille l'activité de l'utilisateur. Il permet le vol d'informations telles que les mots de passe, les coordonnées bancaires, etc. Il peut être inséré dans l'appareil de la victime par hameçonnage/ingénierie sociale, téléchargement de fichiers infectés, etc. Il capture et enregistre les frappes (et tout type d'information) saisies au clavier, qui peuvent ensuite être utilisées par le logiciel malveillant ou envoyées à des tiers via un serveur de commande et de contrôle (C&C). Une contre-mesure consiste à utiliser des claviers virtuels. Olympic-Vision est un exemple d'enregistreur de frappe.
12) Bot/Botnet. Un bot est un type de logiciel malveillant qui infecte les appareils/objets IoT. Ces appareils infectés (appelés zombies ou bots) forment un réseau (appelé botnet) contrôlé via des canaux C&C par un ou plusieurs botmasters, sous forme d'entités IA et/ou d'humains. Les bots sont utilisés comme spambots, pour lancer des cyberattaques par déni de service (DDoS), etc., et sont contrôlés à distance via un serveur C&C. Un bot est une application qui effectue des tâches automatisées. Les bots propagent eux-mêmes les logiciels malveillants en se connectant à un serveur central ou à un botmaster. Le botnet Mirai IoT comprend des millions d'appareils. Echobot est une variante de Mirai pour l'IoT.
13) Détournement de navigateur. Ce type de logiciel malveillant attaque les navigateurs web, en modifiant leurs paramètres, etc.
14) Ransomware/cryptolographe. Ce type de logiciel malveillant verrouille et chiffre les fichiers, dossiers, partitions ou l'intégralité du disque dur de l'ordinateur de la victime et affiche un message exigeant une rançon (par exemple, en cryptomonnaie) pour fournir la clé de déchiffrement (il s'agit généralement d'une arnaque, et la clé n'est jamais reçue après paiement). Les ransomwares infectent les ordinateurs et les réseaux en utilisant les mêmes méthodes de propagation que les vers informatiques. Pour s'en prémunir, il est recommandé de créer des sauvegardes redondantes (pour assurer la tolérance aux pannes). Parmi les exemples de ce type de logiciel malveillant, on peut citer WannaCry, RobbinHood, Ryuk, Petya, etc., qui utilisent également des fonctionnalités de type ver. Des cyberattaques utilisant des logiciels malveillants de type rançongiciel, comme Ryuk, ont récemment visé le SEPE (Service public de l'emploi de l'État) en mars 2021 et le ministère du Travail et de l'Économie sociale en juin 2021. Une variante de rançongiciel ne demande pas de rançon.
15) Logiciels publicitaires. Les logiciels publicitaires (publicité intégrée) sont un type de logiciel malveillant capable d'enregistrer l'activité de navigation d'un utilisateur et de créer un profil contenant des informations telles que ses amis, ses achats, ses voyages, etc. (on parle alors de logiciel publicitaire malveillant). Ces informations sont ensuite partagées ou vendues sans le consentement de l'utilisateur. Les logiciels publicitaires non malveillants (n'intégrant pas de code malveillant) permettent l'affichage automatique de publicités et sont conçus pour générer des revenus. L'outil ADBLocker permet de bloquer les logiciels publicitaires. Le logiciel publicitaire malveillant « trojan.clicker.cm » affiche des publicités pop-up attrayantes conçues pour inciter les utilisateurs à cliquer. Lorsqu'un utilisateur clique, la pop-up charge des sites web contenant des logiciels publicitaires malveillants. Un autre exemple de logiciel publicitaire malveillant est Fireball.
16) Chevaux de Troie matériels. Il s'agit de circuits, puces, composants électroniques embarqués et cartes mères malveillants, pathologiques et insidieux, utilisés seuls ou conjointement avec des logiciels et/ou micrologiciels malveillants. Utilisez la technologie PUF comme contre-mesure. 17
) Fonctionnalités malveillantes dissimulées dans le MBR (Master Boot Register). Cela permet le chiffrement ou la suppression de données du disque dur.
18) Programmes d'installation/Injecteurs. Les programmes d'installation sont des programmes ou microprogrammes conçus pour lancer et installer un type de logiciel malveillant (fonctionnalité, module, graine ou logiciel malveillant complet) sur la plateforme, l'appareil ou le système de la victime. Les injecteurs s'installent uniquement en mémoire, mais peuvent persister. Par exemple, le logiciel malveillant APT Duqu utilisait un document MS Word contenant des exploits zero-day comme programme d'installation. Les injecteurs de type « dropper » se propagent en : visitant des sites web malveillants, en cliquant sur un lien/bouton malveillant, en exécutant une pièce jointe d'un courriel, en insérant des supports amovibles infectés tels que des clés USB, des CD, etc., en utilisant un proxy Internet infecté (par exemple, un proxy Tor infecté), en téléchargeant des logiciels gratuits infectés, en utilisant des applications infectées d'apparence légitime, etc.
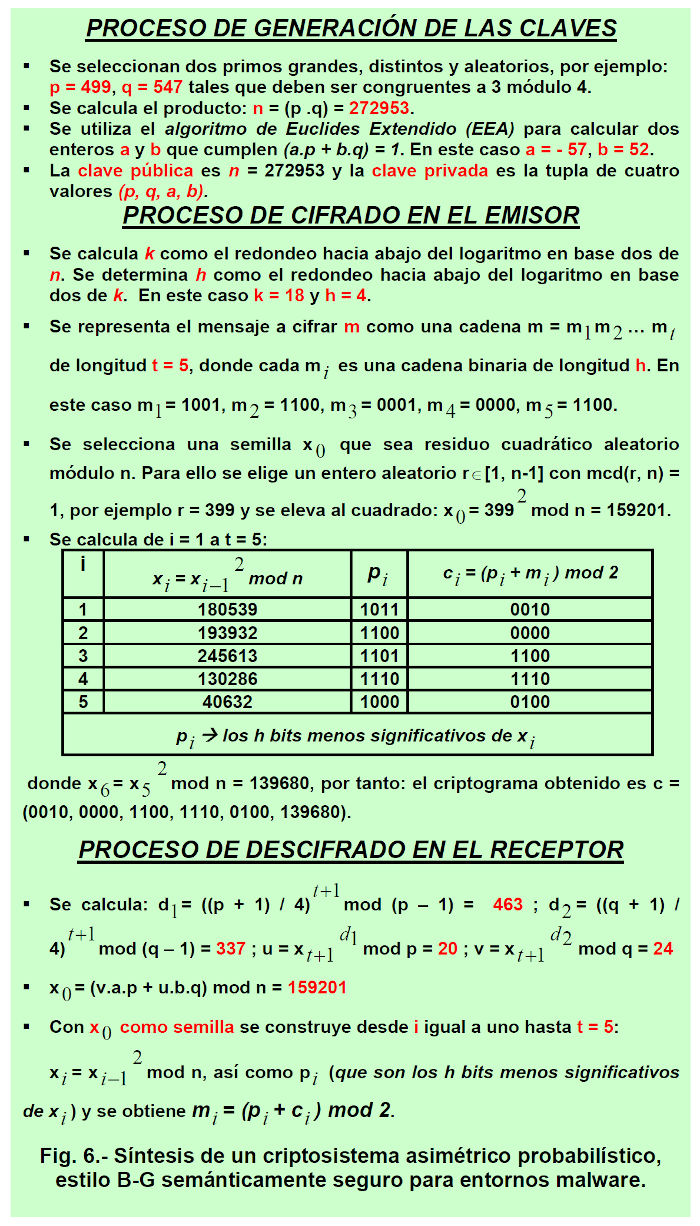 Actuellement, plusieurs fonctionnalités mentionnées ci-dessus sont combinées pour créer des logiciels malveillants intelligents, redondants, modulaires, fragmentables, évolutifs, indétectables, furtifs, multifonctionnels et dotés d'une cyber-résilience leur permettant de survivre même dans des écosystèmes hautement protégés où des cyberattaques massives ciblent tous les types de familles de logiciels malveillants et leurs variantes asymptomatiques. On peut citer comme exemples le logiciel malveillant Shamoon, qui endommage les systèmes, et le logiciel malveillant Zeus, qui usurpe des identités.
CLASSES DE LOGICIELS MALVEILLANTS BASÉES SUR LE MÉCANISME DE DISSIMULEMENT.
L'objectif est de dissimuler le code malveillant aux scanners anti-malware basés sur la signature et aux autres techniques, telles que l'émulation, nécessaires à sa détection. Selon les techniques utilisées pour dissimuler le logiciel malveillant et ainsi empêcher sa détection, on distingue les classes de logiciels malveillants suivantes :
1) Logiciels malveillants oligomorphes ou semi-polymorphes (comme le « virus de la baleine »). Ils emploient plusieurs routines de chiffrement choisies aléatoirement lors de l'infection afin d'échapper à la détection par signature.
2) Logiciels malveillants polymorphes. À l'instar des logiciels malveillants oligomorphes, ils utilisent des routines de déchiffrement pour modifier l'apparence/la forme du code exécutable à chaque infection. Les logiciels malveillants polymorphes disposent d'un ensemble de moteurs de déchiffrement et utilisent des moteurs de mutation. Ces derniers effectuent tous les calculs nécessaires à la réorganisation du code afin d'éviter la détection par comparaison de signatures. Le déchiffreur s'exécute une fois le logiciel malveillant copié sur l'ordinateur de la victime et permet son exécution. Lors de la réplication, le logiciel malveillant chiffre la nouvelle copie avec une clé différente et intègre la nouvelle routine de déchiffrement dans le nouveau code. Les logiciels malveillants polymorphes sont conçus pour générer un grand nombre de variantes de leur code, toutes dotées de la même fonctionnalité. Ceci est réalisé en incluant différentes combinaisons d'instructions sans effet net. Par exemple, chaque copie du logiciel malveillant peut inclure un nombre différent d'opérations : (i) sur des registres ou des emplacements mémoire que l'algorithme n'utilise pas ; (ii) sur des opérations nulles telles que NOP ; (iii) sur des groupes d'instructions neutres, comme une incrémentation suivie d'une décrémentation sur le même opérande, un décalage à droite suivi d'un décalage à gauche, ou une instruction pop suivie d'une instruction push. Une autre approche consiste en la transposition de code, c'est-à-dire la modification de l'ordre des instructions (ou blocs d'instructions) et l'insertion d'instructions de saut afin de maintenir le flux d'exécution initial.
3) Logiciels malveillants métamorphiques. Ceux-ci se caractérisent par la modification du corps du code malveillant plutôt que de son apparence, grâce à une combinaison de techniques d'obfuscation. Ils utilisent l'insertion de code mort, la réaffectation de registres, la transposition de code, etc., pour modifier le corps du code pour une nouvelle génération, mais leur fonctionnement reste identique. Ainsi, chaque variante générée du logiciel malveillant présente une apparence différente, ce qui complique la génération de signatures et la détection basée sur les signatures. Contrairement aux logiciels malveillants polymorphes, qui déchiffrent un seul bloc de code constant en mémoire, les logiciels malveillants métamorphiques peuvent modifier leur code, rendant la détection par analyse en mémoire plus difficile. Les logiciels malveillants métamorphiques peuvent également insérer et entrelacer leur code dans un programme hôte, ce qui rend leur détection extrêmement complexe.
4) Les logiciels malveillants dissimulés sous forme de messages subliminaux, de stéganographie, de canaux auxiliaires et de techniques anti-forensiques sont extrêmement difficiles à détecter.
INTERACTION DES LOGICIELS MALVEILLANTS AVEC L'ENVIRONNEMENT.
Les logiciels malveillants sont généralement utilisés dans tous les types de cyberattaques (accès à distance, intrusion informatique, etc.). Ils présentent deux principaux flux d'interaction ou d'activité : (1) Entrée (capture). Cela inclut la détection de logiciels malveillants, les mises à jour, les commandes provenant d'entités internes et externes (par exemple, les serveurs de commande et de contrôle), les capteurs de support, les observations des analyseurs de réseau, les modules de renforcement de la cyber-résilience, les appels aux systèmes d'exploitation/hyperviseurs, les inférences, les messages subliminaux, etc. (2) Sortie (excrétion). Cela génère des actions, des modules, des éléments de réactivation, des communications subliminales et stéganographiques, de la désinformation, des opérations sous fausse bannière, etc.
LOGICIELS MALVEILLANTS CONTRE LES DAB.
Les guichets automatiques bancaires (GAB) ou terminaux de banque en libre-service sont de plus en plus vulnérables à une grande variété de logiciels malveillants (Skimer-A, Ploutus, ATMJaDi, Lsass.exe, etc.). Le nombre de familles et de variantes de logiciels malveillants ciblant les GAB ne cesse d'augmenter, avec des capacités variables. Voici quelques-uns de leurs objectifs : (1) Exploiter la couche XFS (comme vecteur de cyberattaque) pour prendre le contrôle total du GAB. Par exemple, ils utilisent les bibliothèques Kalignite (basées sur XFS), un logiciel de Kal, une société spécialisée dans les logiciels pour GAB. (2) Intercepter et stocker les valeurs initiales des clés de chiffrement du GAB, ainsi que les valeurs de changement de clé ultérieures. (3) Intercepter et stocker les codes PIN, en clair ou chiffrés. (4) Intercepter et stocker les codes d'administration et les mots de passe du GAB. (5) Forcer le distributeur à libérer tout ou partie des espèces contenues dans le GAB (vol de billets). (6) Déchiffrer les codes PIN chiffrés en exploitant une faille de sécurité dans le clavier de chiffrement (EPP). (7) Interception et stockage des données de cartes (toutes les données, y compris celles de la bande magnétique et de la puce).
Voici quelques méthodes d'infection et d'installation et d'activation de logiciels malveillants ciblant les distributeurs automatiques de billets : (a) Infection par des chevaux de Troie matériels/logiciels présents dans la chaîne d'approvisionnement. (b) Utilisation d'un fichier « dropper » (un fichier permettant à un logiciel malveillant de déployer des outils malveillants sur un système compromis, par exemple un faux fichier exécutable). L'exécution de ce fichier « dropper » génère le fichier malveillant dans le répertoire du système compromis grâce à une fonctionnalité fournie par une API Windows. Une fois le logiciel malveillant extrait, le « dropper » manipule le service de « stockage protégé ». Ce service est configuré pour redémarrer automatiquement en cas de panne système, garantissant ainsi la continuité de l'activité du logiciel malveillant. (c) Utilisation d'une interface homme-machine avec un périphérique de stockage USB pour copier le logiciel malveillant sur le disque dur du distributeur automatique de billets. (d) Démarrage ou auto-exécution à partir d'un périphérique USB ou d'un CD/DVD qui installe le logiciel malveillant sur le disque dur du distributeur automatique de billets. e) Télécharger et installer le logiciel malveillant via le réseau en exploitant des systèmes de contrôle de distributeurs automatiques de billets (DAB) vulnérables dont la cybersécurité est compromise. f) Démarrer à partir d'une clé USB ou d'un CD/DVD contenant un système d'exploitation et une application permettant le contrôle direct du DAB. g) Accéder à un PC Windows et installer le logiciel malveillant sur le disque dur du DAB via l'interface de ligne de commande (CLI). h) Établir une connexion smartphone au DAB.
Après l'installation du logiciel malveillant (soit par exploitation de failles de sécurité du réseau, soit par accès physique aux composants du distributeur automatique de billets, à savoir l'ordinateur et le système de communication interne), ce logiciel peut être exécuté de différentes manières : (1) en saisissant un code PIN spécifique ; (2) en utilisant les boutons et interrupteurs d'une interface homme-machine et d'un périphérique de stockage USB ; (3) en déclenchant le logiciel malveillant avec une carte bancaire spécifique ; (4) en lançant des commandes via une connexion smartphone préalablement installée sur le distributeur. Il existe également des logiciels malveillants permettant de commettre des cyberattaques et de voler des cryptomonnaies, comme le Monero (une cryptomonnaie plus difficile à tracer que le Bitcoin et utilisée sur le dark web), sur les distributeurs automatiques de bitcoins et autres distributeurs automatiques de cryptomonnaies.
CONSIDÉRATIONS FINALES.
Les logiciels malveillants modernes et intelligents deviennent de plus en plus persistants, indétectables, puissants, cyber-résilients, modulaires et invisibles. Les premiers logiciels malveillants APT (Menaces Persistantes Avancées) comme Stuxnet présentaient un niveau de persistance très faible comparé aux logiciels malveillants actuels. Cela pose des problèmes croissants car, même après la désinfection d'une plateforme infectée (PC/terminaux de travail, serveurs, appareils mobiles, cloud, IoT, réseaux, IIoT, véhicules connectés/autonomes, IoMT, CPS, bases de données, ICS, etc.), le logiciel malveillant réapparaît, parfois même avec de nouvelles fonctionnalités et, bien sûr, des techniques d'évasion améliorées. L'objectif de la défense est d'appliquer des réseaux unifiés de contre-mesures antimalware vectorielles n-dimensionnelles, depuis le bas niveau (matériel avec HSM/modules de sécurité matériels, PUF, etc.) jusqu'au haut niveau (logiciel, un univers hétérogène et en constante expansion : applications, bases de données, IT/OT, systèmes d'exploitation, hyperviseurs, ERP, CRM, SCADA, BYOD, clonage d'identité, etc.). Ces réseaux intègrent le blocage des exploits, la gestion des vulnérabilités, les listes blanches et noires, les IOC (indicateurs de cyberattaques), l'apprentissage automatique, un maillage VPN anonyme (avec anonymat basé sur des proxys, le chiffrement et des mécanismes d'arrêt d'urgence qui déconnectent et ferment automatiquement la connexion en cas de compromission du VPN), les IPS, les WAF, etc. Aucune réponse efficace et adéquate aux crises cyber-épidémiologiques mondiales liées aux logiciels malveillants n'est possible sans une préparation minutieuse et anticipée. Des expressions comme « c'était inévitable » ou « comment avons-nous pu ne pas nous préparer et nous équiper à temps ? » démontrent, bien que tardivement, la nécessité d'une préparation opportune avec des mesures et des équipements appropriés. La rétro-ingénierie (qui, dans l'analyse statique moderne des logiciels malveillants, requiert les compétences de l'analyste) consiste à charger l'exécutable à analyser dans un débogueur ou un désassembleur (tel que WinDbg, Pro, etc.) et à exécuter le processus de manière cyclique afin d'examiner les instructions et de comprendre le fonctionnement du programme. Les techniques d'évasion utilisées par les logiciels malveillants, comme le remplacement d'instructions, peuvent produire des résultats de détection ambigus. Les logiciels malveillants se propagent et infectent tout et tous sans être détectés : clouds, fermes de serveurs, clusters de calcul à haute cardinalité, supercalculateurs isolés, etc. La cyber-immunité basée sur la contagion n'est pas une technique adaptée pour réduire la propagation ou ralentir les cyberpandémies, car les logiciels malveillants actuels évoluent et mutent, ajoutant des fonctionnalités nouvelles et plus dangereuses, devenant plus discrets, se propageant plus rapidement, etc. Les logiciels malveillants modernes ne respectent rien ni personne. Elle ne connaît ni frontières ni limites, attaquant tous les logiciels, micrologiciels, matériels, personnes, l'environnement et les infrastructures critiques (aéroports, centrales électriques, centrales nucléaires, industries pétrochimiques, télécommunications, systèmes financiers, hôpitaux, police, etc.). Des systèmes laser de haute puissance sont à l'étude (projet LLR – Laser Lightning Rod) pour attirer la foudre générée lors des orages vers des paratonnerres de protection installés sur les infrastructures critiques (aéroports, centrales nucléaires, etc.). Ces systèmes automatisés, conçus pour prévenir la foudre sur les sites critiques et reposant sur des logiciels, pourraient, s'ils étaient infectés par un logiciel malveillant, rediriger tous leurs faisceaux laser non pas vers les nuages orageux, mais vers des installations critiques comme les réacteurs nucléaires, les avions au décollage ou à l'atterrissage, etc., provoquant ainsi une catastrophe. Si les chargeurs de véhicules électriques sont infectés par un logiciel malveillant, ils peuvent limiter la charge, la bloquer et surcharger le système. Par conséquent, lorsque le véhicule est nécessaire, la batterie pourrait être endommagée, déchargée ou fortement chargée en raison d'un dysfonctionnement ou d'une panne de charge, même si l'application sur notre téléphone portable nous indique que tout est en ordre. Nous vivons à l'ère de l'information, et celle-ci connecte les personnes, les objets, les plateformes, les appareils informatiques, et bien plus encore. Selon les prévisions de Cisco, d'ici 2023, on comptera vingt-neuf milliards d'appareils connectés, dont la moitié seront des connexions « machine à machine » (M2M), un terrain propice au développement de logiciels malveillants intelligents.
RÉFÉRENCES.
- Areitio, J. « Sécurité de l’information : réseaux, informatique et systèmes d’information ». Cengage Learning-Paraninfo. 2020.
- Areitio, J. « Contrôler la montée en puissance des logiciels malveillants : identification et exploration des aspects clés des logiciels malveillants ». Conectrónica Magazine. N° 240. Février 2021.
- Areitio, J. « Le danger de l’ignorance concernant l’existence d’une contamination par des logiciels malveillants conduit à des situations cyber-épidémiologiques mondiales très graves ». Conectrónica Magazine. N° 241. Mars-avril 2021.
- Areitio, J. « Clarifications sur les logiciels malveillants, les cyber-pandémies et les scénarios cyber-épidémiologiques critiques. Protection contre les logiciels malveillants : défense anticipative ». Conectrónica Magazine. N° 242. Mai-juin 2021.
- Areitio, J. « Confluences entre logiciels malveillants, vulnérabilités et exploits : indicateurs d’infiltration, surface d’infection et vecteur de propagation, et dangerosité des logiciels malveillants ». Conectronic Magazine, n° 243, juillet 2021.
- Perlroth, N. « Voici comment on me dit que le monde va finir : la course aux armements cybernétiques. » Bloomsbury Publishing, 2021.
- Sanders, Ch. « Pot de miel pour la détection d'intrusion : détection par tromperie. » Applied Network Defense, 2020.
- Malin, CH, Casey, E. et Aquilina, JM. « Guide pratique d'analyse forensique des logiciels malveillants pour les systèmes Linux : Guides pratiques d'analyse forensique numérique. » Syngress, 2014.
- Stamp, M., Alazab, M. et Shalaginov, A. « Analyse des logiciels malveillants à l'aide de l'intelligence artificielle et de l'apprentissage profond. » Springer, 2021.
- Hassan, NA. « Le ransomware révélé : un guide du débutant pour se protéger et se remettre des attaques de ransomware. » Press, 2019.
- Sabillon, R. « Audit, assurance et sensibilisation à la cybersécurité grâce à CSAM et CATRAM. » Igi Global. 2021.
- Matrosov, A., Rodionov, E. et Bratus, S. « Rootkits et bootkits : décryptage des logiciels malveillants modernes et des menaces de nouvelle génération ». Not Starch Press. 2019.
- Kumar, S. « Virus informatiques ». Publication indépendante. 2021.
- Montasari, R., Jahankhani, H., Hill, R. et Parkinson, S. « Enquête numérique forensique sur les objets connectés (IoT) ». Springer. 2021.
Auteur : Prof. Dr. Javier Areitio Bertolín - Directeur du groupe de recherche Réseaux et Systèmes.









