


3 caractéristiques clés de KNX Secure :
• Intégrité des données
Pour empêcher les attaquants de prendre le contrôle du système en injectant du code manipulé, le protocole KNX repose sur l'ajout d'un code d'authentification à chaque message. Ce code intégré vérifie que le message n'a pas été modifié et qu'il provient bien d'une source fiable.
• Code actuel
Les attaquants peuvent enregistrer des trames sans en modifier le contenu, afin de les rejouer ultérieurement. Dans KNX Data Secure, la mise à jour du code est garantie par un numéro de séquence, et dans KNX IP Secure, par un identifiant de séquence.
• Confidentialité
Le chiffrement du trafic réseau garantit qu'un attaquant dispose du minimum d'informations sur les données transmises. En activant le chiffrement du trafic réseau KNX, les appareils KNX garantissent un chiffrement au minimum selon les algorithmes AES-128 CCM avec clés asymétriques.
KNX Secure comprend KNX IP Secure (supports IP) et KNX Data Secure (supports TP/RF). KNX IP Secure est utilisé pour les installations KNX (généralement leur réseau principal) exposées à un réseau IP externe, tel qu'Internet. KNX Data Secure est utilisé pour les installations KNX non exposées à un réseau IP externe. Cet article se concentre sur KNX Data Secure. Chaque produit KNX Data Secure est livré avec une clé de configuration d'usine (FDSK) unique, comme illustré sur la figure 1. Une fois la clé ajoutée à un projet ETS, elle est automatiquement définie. L'utilisateur ne peut donc ni la définir ni la modifier manuellement, et elle reste invisible. Dès lors, l'appareil accepte uniquement cette clé pour toute configuration ultérieure avec ETS. Le protocole FDSK n'est plus utilisé lors des communications ultérieures, sauf si l'appareil est réinitialisé aux paramètres d'usine, après quoi toutes les données présentes sur l'appareil seront effacées.
KNX Data Secure ne peut être utilisé qu'avec des appareils compatibles et dont la fonction Data Secure est activée. Cependant, lorsque la communication sécurisée n'est pas requise, les appareils KNX Data Secure peuvent également être utilisés avec d'autres appareils KNX ne prenant pas en charge cette norme. Deux solutions permettent à un appareil à transmission sécurisée de fonctionner avec un appareil qui ne l'est pas.
La première consiste à désactiver la transmission sécurisée sur l'appareil KNX-Secure (Figure 2). Dans ce cas, l'appareil dont KNX-Secure est désactivé se comportera comme un appareil sans KNX-Secure.
La seconde solution consiste à configurer individuellement les adresses de groupe sur « Désactivé » ou « Automatique » (Figure 3). L'appareil peut ensuite être associé à des objets de groupe d'appareils dont la sécurité est activée ou désactivée. Tous les objets fonctionnels d'un appareil KNX Data Secure peuvent être configurés avec différents niveaux de sécurité selon les besoins. Par exemple, un panneau de commande tactile peut être configuré pour une transmission sécurisée, tandis qu'un actionneur peut être configuré pour une transmission non sécurisée.
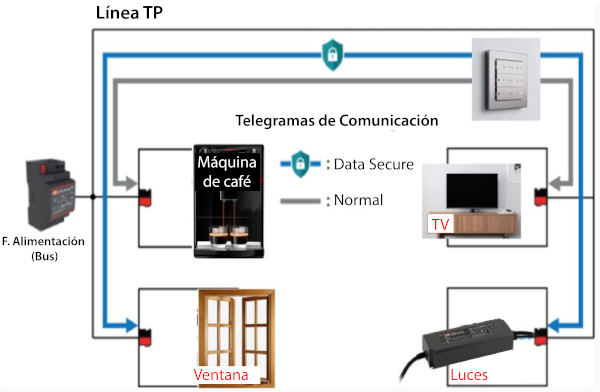 Configurez les boutons KNX Data Secure pour qu'ils passent en mode non sécurisé (simple) lorsqu'ils sont associés à un appareil KNX non sécurisé, et laissez les autres boutons en mode Data Secure pour la communication avec les appareils sécurisés. Si l'application concerne la sécurité des personnes ou des biens (par exemple, la commande de portes ou de fenêtres), la communication Data Secure est recommandée. Si l'application n'est pas liée à la sécurité des personnes ou des biens (par exemple, la commande d'un téléviseur ou d'une machine à café), l'utilisateur peut choisir d'activer ou non la communication sécurisée. Notez qu'une fois l'appareil configuré en mode non sécurisé, les communications ultérieures ne seront plus protégées par Data Secure.
MEAN WELL annoncera de nouveaux produits KNX Data Secure et mettra à jour ses produits existants avec Data Secure. OLFER distribuera ces appareils en Espagne et au Portugal.









