


INTRODUCTION.
Les logiciels malveillants intelligents avancés constituent à la fois une cyberarme, un outil de cyberattaque et une cybermenace, agissant sous des formes offensives (et malveillantes, ou logiciels malveillants offensifs) et défensives (antagonistes des premières, appelées logiciels malveillants défensifs). Les logiciels malveillants intelligents défensifs ont diverses missions : neutraliser, inhiber, désactiver, stériliser, bloquer, atténuer, inactiver, prédire et prévenir de manière proactive, répondre aux actions négatives des logiciels malveillants offensifs, s’en remettre et les réparer a posteriori. Les logiciels malveillants défensifs opèrent avec des capacités fonctionnelles et une autonomie accrues en matière de stratégies, tactiques, renseignements, techniques, procédures, opacité et invisibilité, en utilisant le plus haut niveau de maturité dans toutes les technologies, stratégies, approches, cadres, mécanismes, etc., employés. Elle exploite des technologies d'intelligence artificielle redondantes ( et tous leurs dérivés : apprentissage automatique distribué basé sur la redondance, médias synthétiques, masques numériques, capacités de contournement des mécanismes CATPCHA et biométriques malveillants, apprentissage profond distribué, traitement automatique du langage naturel (TALN), moteurs d'inférence d'IA, réseaux neuronaux profonds et convolutifs, systèmes experts, échange de données biométriques, deepfakes (pour falsifier des voix, des images, des vidéos, etc.), etc. ), la chasse aux cybermenaces, l'automatisation basée sur des agents et des scénarios automatisés mobiles invisibles alimentés par l'IA . Elle emploie des technologies redondantes et distribuées pour neutraliser et inhiber les stratégies et tactiques, techniques et procédures (TTP) malveillantes, et utilise l'intelligence des données ( mégadonnées, analyse de données ), l'intelligence des vulnérabilités et l'intelligence des cybermenaces. Il combine opérations, actions et procédures pour les appareils, systèmes, données, applications, réseaux, objets, entités fixes ou mobiles, etc. Il fonctionne avec tout appareil (tablette, PC, automate programmable, smartphone, etc.), système d'exploitation (Linux, Windows 10, Solaris, Android 12, iOS 15, etc.), hyperviseur, conteneur, chatbot (ou assistant virtuel ; la prochaine génération d'applications, remplaçant le clavier et maintenant le microphone toujours actif ; exemples : Alexa d'Amazon, Siri d'Apple, Cortana de Microsoft, Assistant de Google, etc.), langage de programmation, même personnalisé, etc. Il utilise les principes ZT (Zero Trust, basé sur le principe de ne faire confiance à personne ni à rien. Il exige l'application du principe de précaution-prévention-prudence, ce qui implique de ne faire confiance à rien et de n'accorder sa confiance qu'avec prudence et après avoir rigoureusement tout vérifié) et ZK (Zero Knowledge , basé sur le principe que si une entité possède un secret, un mot de passe, un objet biométrique/holographique, etc., elle le fournira aux autres entités avec lesquelles elle peut interagir/communiquer). une clé publique dérivée du secret au lieu du secret lui-même).
 N'oubliez pas que même la saisie d'un mot de passe peut entraîner une surveillance. Chiffrement multicouche, signature, hachage, canaux auxiliaires, techniques anti-cyberforensiques malveillantes, canaux subliminaux imbriqués, stéganographie multiniveau, cybermimétisme/multidomaine, transferts de transpondeurs redondants, générateurs de nombres pseudo-aléatoires (PRNG), génération dynamique d'engagements numériques, serveurs de commande et de contrôle (C&C) imbriqués, multidimensionnels, multidomaines et redondants, authentification mutuelle et multifactorielle (ZK), etc. Ne confondez pas identification et authentification d'une entité. Identifier une entité signifie capturer son nom d'utilisateur ou son identité visuelle. L'authentification peut se faire par reconnaissance faciale, empreintes digitales, scan de l'iris, scan rétinien, reconnaissance vocale, analyse des schémas vocaux et de la démarche, empreintes palmaires, analyse ADN, etc. Cependant, ces méthodes ne prouvent pas que la personne, qu'elle soit physique, verbale ou autre, est bien celle qu'elle prétend être, car elle peut être falsifiée et créée à l'aide de supports synthétiques, de masques médicaux, de chirurgie faciale, de masques numériques, d'hologrammes, de manipulation d'images, de vidéos, de photographies, etc. Authentifier une entité signifie prouver de manière concluante que l'entité identifiée est bien celle qu'elle prétend être. Cela requiert une authentification multifactorielle hétérogène (et non pas seulement la biométrie monomode, mais aussi des informations sur ce qu'elle possède, ce qu'elle sait, ce qu'elle est, comment elle se comporte, où elle se trouve, quand elle se trouve, etc.). Il est crucial de s'authentifier dans les deux sens, d'une entité à l'autre et vice versa ; c'est ce qu'on appelle l'authentification mutuelle . De plus, aucun secret détenu par les entités ne doit être révélé, car cela compromettrait leur confidentialité. C'est ce qu'on appelle la technologie Zero Key (ZK). Si une entité doit s'authentifier auprès d'autres, elle ne révélera — ni ne saisira — que sa clé publique liée à sa clé secrète. Selon ThycoticCentrify et Sapio Research, 79 % des personnes interrogées dans le monde ont commis au moins une activité à risque cybernétique en 2020 (actions telles que l'enregistrement de mots de passe dans le navigateur Web 33 %, la connexion à un Wi-Fi public 32 %, l'utilisation d'un seul mot de passe pour accéder à différents sites 23 %, la connexion de leur appareil personnel au réseau de l'entreprise 23 %, le partage d'identifiants/mots de passe avec des collègues 13 %, le clic sur un courriel provenant d'une personne qu'elles ne connaissent pas vraiment 12 %, la consommation de contenu « adulte », l'accès au P2P (BitTorrent, eDonkey, Gnutella, Freenet, eMule, Ares, Pichat, Retroshare, etc. dans le cas des téléchargements Torrent) et au Dark Web 11 %, la visite de sites Web non autorisés par le service informatique de l'organisation 13 %, le fait d'autoriser des membres de la famille à utiliser des appareils professionnels 12 %, l'utilisation d'appareils personnels non autorisés pour le travail 12 %, l'utilisation d'un mot de passe personnel dans un contexte professionnel 18 %, etc.). D'après une étude de la société Redscan , les vulnérabilités sont en augmentation ; 68 % d'entre elles ne nécessitent aucune interaction de l'utilisateur pour être exploitées (faible complexité des cyberattaques, absence de privilèges requis, absence d'interaction utilisateur et haute confidentialité), ce qui facilite le travail des logiciels malveillants, qui n'ont qu'à détecter les systèmes vulnérables et agir. Les logiciels malveillants exploitent toutes sortes de vulnérabilités , telles que : TOCTTOU (Time Of Check To Time Of Use) , une vulnérabilité de type « condition de concurrence » dans les environnements Linux et Unix ; les applications mal auditées ; les logiciels comportant des bogues ou des failles cachés ; les systèmes d'exploitation et les navigateurs web non mis à jour ; les échanges de données inappropriés via des appareils mobiles ; la perte physique d'appareils mobiles exposant l'organisation à des cyber-risques ; l'utilisation inappropriée des ressources IT/OT par les employés ; les cyberincidents liés aux services cloud proposés par des tiers. Les logiciels malveillants peuvent attaquer les distributeurs automatiques de billets (DAB) par des cyberattaques, par exemple en vidant le DAB (vol de billets), en copiant les données des cartes bancaires, en interceptant et/ou en modifiant les communications entre le DAB et son service central, etc. Il existe également des logiciels malveillants qui exigent une rançon, tels que les ransomwares (qui chiffrent les données) et les doxwares (qui extraient et volent des données pour menacer de les publier).
STRUCTURE DES LOGICIELS MALVEILLANTS INTELLIGENTS AVANCÉS. 
Actuellement, les logiciels malveillants intelligents (offensifs et défensifs) intègrent de plus en plus de charges utiles, de semences, de composants, de modules, de tactiques, de techniques, de procédures, de fonctionnalités, de capacités d'acquisition de fonctionnalités, etc., et effectuent un nombre croissant de tâches :
- Recherche de cibles. Le code est utilisé pour localiser et transférer le logiciel malveillant vers sa ou ses cibles (les victimes s'il s'agit d'un logiciel malveillant offensif) et, s'il s'agit d'un logiciel malveillant défensif, pour rechercher et transférer des unités de neutralisation, de désactivation, etc., au logiciel malveillant offensif rencontré. La recherche de nouvelles cibles (primaires, secondaires, improvisées, etc.) peut s'appuyer sur des informations présentes localement sur le périphérique informatique visité par le logiciel malveillant et peut également être basée sur des recherches réseau systématiques ou des opérations sans fil. Les informations locales peuvent se trouver dans des fichiers de configuration de différents types, contenant les adresses d'autres périphériques informatiques pouvant être utilisés à diverses fins. Les logiciels malveillants distribués par courrier électronique apparaissent dans les carnets d'adresses personnels ou sont recherchés dans des fichiers texte susceptibles de contenir des adresses électroniques, généralement des fichiers avec des extensions telles que .txt, .html, .xml, .php, etc. L'analyse du réseau repose généralement sur l'analyse des ports (à l'aide d'outils tels que Nmap, Spyse et Geekflare ; l'utilitaire NBTScan recherche les serveurs de noms NetBIOS ouverts) car la propagation des logiciels malveillants dépend de vulnérabilités telles que la présence d'un port ouvert accessible. La recherche sur Internet d'appareils vulnérables (tels que des webcams sans mot de passe ou des objets connectés présentant des failles de sécurité) utilise des moteurs de recherche comme Shodan (https://www.shodan.io/). Ces recherches peuvent être optimisées par l'intelligence artificielle et très ciblées, que ce soit pour un individu, un groupe ou à l'échelle mondiale.
- Propagation et distribution. Le code est utilisé pour transférer le logiciel malveillant à la ou aux cibles ou victimes. Les moyens de propagation peuvent influencer la vitesse et la discrétion du logiciel malveillant. Voici quelques technologies utilisées : (i) Utilisation de droppers. Non détecté par les antivirus. Utilisation d'autres logiciels malveillants. (ii) Canal secondaire. Certains logiciels malveillants nécessitent un canal de communication secondaire (subliminal, stéganographique, filaire ou sans fil caché) pour achever l'infection, comme c'est le cas pour le logiciel malveillant Blaster. Bien que l'exploit utilise RPC (Appel de procédure distante), l'ordinateur de la victime se connecte à l'ordinateur infecté via TFTP (Trivial File Transfer Protocol) pour télécharger le corps du logiciel malveillant, achevant ainsi le processus d'infection. (iii) Autotransport. Le logiciel malveillant est activement transmis dans le cadre du processus d'infection. Par exemple, le logiciel malveillant passif CRClean utilise ce type de propagation autotransportée. (iv) Stratégie d'intégration. Un logiciel malveillant intégré s'envoie lui-même dans le cadre d'un canal de communication normal, soit en s'ajoutant aux messages existants, soit en les remplaçant. Par conséquent, la propagation ne semble pas anormale lorsqu'on l'analyse comme un schéma de communication. La stratégie de propagation intégrée est relativement furtive et se justifie lorsque la stratégie de sélection des cibles l'est également. La vitesse de propagation des logiciels malveillants intégrés dépend de l'utilisation de l'application. La distribution des charges utiles malveillantes associées peut être de type un-à-plusieurs (lorsqu'un site unique fournit un logiciel malveillant, une amorce, un fragment ou un module à d'autres sites après leur infection initiale. Il s'agit de la méthode la plus rapide, qui empêche les « entités de protection » de supprimer la source du logiciel malveillant), de plusieurs-à-plusieurs (lorsque plusieurs fragments ou modules propagent le logiciel malveillant, créant des vagues d'infection et de contagion massives, mondiales et étendues), ou hybride(lorsque le logiciel malveillant se propage de manière plusieurs-à-plusieurs , les mises à jour étant reçues d'un site central unique).
- Activation. Ce mécanisme décrit comment un logiciel malveillant s'active sur le ou les appareils cibles. Il influe sur la vitesse de propagation : certains logiciels malveillants s'activent presque immédiatement, tandis que d'autres peuvent attendre des années. Voici quelques mécanismes d'activation : (i) Activation automatique (exécution automatique). Les logiciels malveillants qui s'activent rapidement peuvent initier leur propre activation en exploitant des vulnérabilités dans des services toujours actifs et disponibles (par exemple, en exploitant les serveurs web IIS ou les bibliothèques utilisées par des services comme XDR). Ce type de logiciel malveillant attaque les services en cours d'exécution ou exécute d'autres commandes en utilisant les autorisations associées au service ciblé. L'exécution a lieu lorsque le logiciel malveillant localise une copie du service vulnérable et transmet le code d'exploitation. Les contre-mesures consistent notamment à utiliser des logiciels non vulnérables et à limiter l'accès aux services toujours actifs. Attention cependant : qu'est-ce qu'un logiciel non infecté ? Certains sites de téléchargement d'applications légitimes, comme Google Play ou l'AppGallery de Huawei, peuvent contenir un cheval de Troie Joker lors du téléchargement d'une application. (ii)Activation humaine. Un logiciel malveillant doit convaincre un utilisateur local (par exemple, en utilisant des techniques d'ingénierie sociale, comme jouer sur la vanité, la cupidité, l'urgence, l'imaginaire, le besoin financier, la recherche d'emploi, etc.) d'exécuter une copie locale du logiciel malveillant. Cela peut se produire, par exemple, en exécutant un programme joint, en cliquant sur un lien, une icône, un bouton ou le bouton de fermeture (X), en regardant une vidéo, en ouvrant un fichier, etc. Le logiciel malveillant peut ainsi exploiter les vulnérabilités des logiciels de l'utilisateur, charger des logiciels malveillants supplémentaires pour contrôler l'appareil de la victime, et ainsi de suite. L'activation par l'activité humaine est utilisée par certains logiciels malveillants lorsque l'utilisateur réinitialise un appareil, ferme une fenêtre, se connecte et exécute des scripts de connexion, ouvre à distance un fichier infecté, écrit des données sur le disque cible sans pouvoir déclencher directement l'exécution, etc. (iii) Activation basée sur des processus planifiés. De nombreux systèmes d'exploitation et applications incluent des programmes de mise à jour automatique qui téléchargent, installent et exécutent périodiquement des mises à jour logicielles/micrologicielles. Chaque version de ces systèmes ne requiert pas d'authentification ; un cyberattaquant ou un logiciel malveillant n'a donc qu'à déposer un fichier sur le système de la victime pour l'infecter. D'autres systèmes exécutent régulièrement des sauvegardes et d'autres logiciels réseau présentant des vulnérabilités. Les logiciels malveillants sophistiqués doivent exploiter ces vulnérabilités. Si l'outil ciblé ne requiert pas d'authentification, une attaque par redirection DNS peut suffire ; sinon, il peut être nécessaire d'acquérir les clés privées du serveur de mise à jour et du serveur de génération de code.
- Charges utiles (défensives ou offensives). Les logiciels malveillants intelligents (contrôlables, autonomes et évolutifs) peuvent contenir une ou plusieurs charges utiles cachées (défensives/protectrices ou offensives), être modulaires/distribués et avoir une charge utile chiffrée, fragmentée ou stéganographique. La charge utile est le code exécuté sur la ou les cibles ou victimes. Elle peut être multiple et même créée ad hoc (ou récupérée sur le réseau) sans limite. Un logiciel malveillant sans charge utile ou dépourvu de charge utile peut néanmoins avoir un effet malveillant, car sa propagation peut consommer d'importantes ressources réseau et provoquer des ralentissements ou une attaque par déni de service (DoS), comme par exemple le logiciel malveillant W32.Slammer. Les charges utilespeuvent être de types et d'objectifs très variés : (i) Endommager/récupérer des données (pour mener des actions offensives ou défensives). Les logiciels malveillants peuvent intégrer des outils d'effacement de données de bas niveau avec des délais et des manipulateurs de données (tels que Klez). Les logiciels malveillants peuvent également chiffrer des données et même diffuser des informations sensibles afin de semer la confusion. (ii) Contrôle à distance du monde physique. Les logiciels malveillants peuvent affecter des services et des objets non connectés à Internet ; par exemple, les réseaux sont également utilisés pour contrôler des objets du monde physique (tels que des robots) via des systèmes SCADA (Supervisory Control and Data Acquisition), des CPS (Cyber-Physical Systems), des automates programmables industriels (API), etc. Les dispositifs informatiques peuvent également être utilisés pour agir sur les personnes (directement ou indirectement, comme dans le cas des véhicules connectés, des cyberprothèses/dispositifs IoT vitaux, etc.). Les « charges utiles coercitives » peuvent ne pas causer de dommages tant que le logiciel malveillant n’est pas attaqué. Ces logiciels malveillants tentent de s’implanter durablement, laissant le choix à l’utilisateur : « laisser le logiciel malveillant agir sans subir de dommages, ou tenter de le supprimer au risque de conséquences néfastes ». (iii) Dommages au monde physique (êtres vivants, ressources analogiques, environnement). Les logiciels malveillants (de type Tchernobyl) peuvent inclure des routines de reprogrammation pour différents types de BIOS. Étant donné que les mémoires flash-ROM sont soudées à la carte mère, une cyberattaque de ce type peut détruire cette dernière en l'absence de mécanisme de récupération du BIOS protégé ou d'un mécanisme similaire. (iv) Maintenance des logiciels malveillants. Cette maintenance permet d'améliorer les logiciels malveillants (gain de fonctionnalités), d'accroître leur capacité à nuire, à se défendre, à se dissimuler, à se propager ou à s'adapter aux opérations défensives (logiciels malveillants défensifs) ou malveillantes (logiciels malveillants offensifs). Des mécanismes tels que la récupération de nouveau code depuis des sites web (à courte, moyenne ou longue distance via l'informatique de périphérie, le brouillard ou le cloud, par voie filaire ou sans fil) et la vérification de l'intégrité cryptographique avant exécution sont utilisés (gain de fonctionnalités). De même, les outils DDoS/DoS intégrés aux logiciels malveillants zombies/bots sont également mis à jour. Les logiciels malveillants mis à jour peuvent exploiter de nouveaux modules d'exploitation pour augmenter leur vitesse, ajouter de nouvelles fonctionnalités sophistiquées et corriger les vulnérabilités potentielles. (v) Déni de service dans le monde physique. Les logiciels malveillants peuvent être utilisés pour perturber le service (non seulement pour les appareils informatiques, les applications et les réseaux dans le cyberespace), mais aussi dans le monde physique en utilisant des modems pour composer les numéros d'urgence ou d'autres numéros critiques, ou en inondant les boîtes aux lettres physiques d'un grand nombre de cibles. (vi) Collecte de données. Ce type de charge utile peut être utilisé pour collecter et manipuler des données sensibles stockées sur les appareils des victimes (ou les cibles infectées). Il peut effectuer de l'espionnage, de la surveillance ou de l'exfiltration de données indétectables en joignant des fichiers aléatoires à ses courriels. Il recherche des documents contenant divers mots-clés, des numéros de carte de crédit, etc. Il peut également usurper des identités et, une fois détecté, chiffrer et transmettre des données via différents canaux (C&C, canaux subliminaux, etc.) avec tolérance aux pannes. Les logiciels malveillants ciblant les réseaux sociaux obtiennent des identités et des informations personnelles. L'un des objectifs du spam est d'obtenir les informations personnelles des utilisateurs. (vi) Non fonctionnel ou dépourvu de fonctionnalité. Dans ce cas, il n'y a pas de charge utile. Les logiciels malveillants présentant des vulnérabilités au niveau de leur charge utile peuvent surcharger l'appareil de la victime et générer un trafic important, ce qui a également des effets néfastes. (vii) Perturbation/Gêne. Dans ce cas, la charge utile peut être utilisée pour attirer/détourner l'attention et consommer des ressources informatiques, réseau et humaines (réduisant ainsi la productivité). (viii) Distribution de proxys Web/HTML. Ceci permet de rediriger les requêtes Web (via DNS) vers des serveurs proxy sélectionnés aléatoirement (offensifs/infectés ou défensifs), ce qui complique considérablement la tâche des équipes de protection contre les logiciels malveillants offensifs souhaitant fermer les sites Web infectés/compromis utilisés pour des activités illégales telles que les escroqueries visant à soutirer des données financières aux utilisateurs (une technique connue sous le nom d'empoisonnement DNS ou pharming). (ix)Relais de spam (courriers indésirables massifs). Ceci permet la création de nombreux relais de messagerie ouverts sur Internet, permettant ainsi aux spammeurs de contourner les mécanismes de blocage des adresses IP connues pour le spam. (x) Reconnaissance du monde physique. Ce type de charge utile permet de scanner les numéros de téléphone afin d'effectuer des tâches avec les modems (numérotation automatique). Un logiciel malveillant peut ainsi accéder sans autorisation à un modem et effectuer une reconnaissance ultérieure lors de cyberattaques hors Internet. (xi) IRC (Contrôle à distance via Internet). Le logiciel malveillant ouvre une porte dérobée privilégiée permettant l'exécution de code arbitraire. Ceci peut permettre l'émission de commandes, la désactivation de serveurs, la réinitialisation de périphériques informatiques, etc. (xii) Attaque par déni de service Internet (DoS/DDoS). Le logiciel malveillant intègre des mécanismes DoS/DDoS pour cibler des objectifs spécifiques ou configurables, permettant le fonctionnement de canaux furtifs et chiffrés (stéganographie subliminale). Les appareils infectés sont appelés zombies/bots et peuvent attaquer les sites de mise à jour, les canaux de réponse, le système DNS, etc. Les rançongiciels (tels que WannaCry, Egregor, CryptoLocker, TeslaCrypt, Petya, TorrentLocker, RansomExx, CryptoWall, etc.) provoquent des attaques par déni de service sur les fichiers, les dossiers, les applications, les réseaux, les disques et les périphériques informatiques. (xiii) Accès contre rémunération. Ce type de charge utile est une extension du contrôle à distance et de la collecte de données. Dans ce cas, le logiciel malveillant obtient un accès distant aux cibles ou victimes spécifiées, conformément aux souhaits du client qui finance ces services d'accès. (xiv) Action destructive (ou de réparation rétrospective ; il corrige toute modification malveillante s'il s'agit d'un logiciel malveillant défensif). Il peut altérer des données et exécuter des commandes pour saboter des véhicules, l'Internet des objets médicaux (IoMT), l'intelligence artificielle et l'Internet des objets (AIoT ; il s'agit d'appareils utilisant l'IA dans l'automatisation industrielle, l'agriculture, la domotique, les villes intelligentes, les véhicules connectés et autonomes, etc.), l'environnement et les infrastructures critiques. Il peut supprimer des données de bases de données et de fichiers, effectuer un formatage de bas niveau des disques durs et agir de manière malveillante sur les systèmes cyberphysiques (dans ce cas, le logiciel malveillant inclut la connaissance du système potentiel et la manière de le contrôler, etc.). (xv)Désinformation (ou réparation de cette désinformation s'il s'agit d'un logiciel malveillant défensif). Utilisée dans la cyberguerre informationnelle. Ces logiciels malveillants ciblent généralement des systèmes spécifiques tels que les centres de surveillance des ressources vitales, les systèmes de planification documentaire, les systèmes de surveillance cyberphysiques, etc. Ce type de charge utile présente un fort potentiel de contrôle des informations des entités adverses. Il effectue des opérations telles que le masquage, la création de faux clones (cyberattaque de type poltergeist), la perturbation de la logistique, la désactivation d'équipements, la tromperie, la dissimulation ou la falsification de l'itinéraire des véhicules géolocalisés. (xvi) Collecte de renseignements. Ils recherchent des fichiers en fonction de leur nom et de leur contenu, analysent les réseaux auxquels sont connectés les appareils informatiques cibles, utilisent les microphones et webcams du système et collectent des données provenant du clavier, de l'écran, de la webcam, du microphone, etc. (xvi) Capturar-recoger inteligencia. Toutes ces données peuvent être envoyées (à des points de vulnérabilité, de cybermenace et de renseignement), aux contrôleurs d'opérations de logiciels malveillants, aux botmasters, etc., par exemple, via des canaux subliminaux ou de commande et contrôle (C&C). En cas d'indisponibilité du réseau, le logiciel malveillant peut transmettre sans fil, et les données peuvent être jointes au logiciel malveillant et transportées avec son code.
- Renseignement, capacité de survie, protection contre la cybercriminalité, cyber-résilience, tolérance aux pannes, entités de protection dissimulées avec cybermimétisme et haute disponibilité : ces éléments peuvent être partiellement répartis entre les composants mentionnés ci-dessus. Il inclut des capacités d'invisibilité (basées sur le cybermimétisme, les canaux subliminaux, la stéganographie, l'IA, le chiffrement, la compression, l'encodage, la virtualisation, la fragmentation en modules, les clés d'initialisation, etc.), la dissimulation (dans des emplacements insoupçonnés tels que la RAM, les imprimantes, les routeurs, les disques durs SATA avec mécanismes RAID tolérants aux pannes, la stéganographie, etc.), la capacité de métamorphose (avec oligométapolymorphisme), un comportement asymptomatique (éliminant les indices, traces, anomalies, symptômes, etc., tels que les changements de vitesse, de longueur, de nombre d'éléments, de forme, d'heure et de date, etc.), la survie et la haute disponibilité (avec la génération de leurres sacrificiels, le déploiement furtif de multiples clones de logiciels malveillants en cas d'élimination de certaines parties pour poursuivre la mission), etc. Les logiciels malveillants intelligents peuvent être modifiés afin que leurs propriétés évoluent au fil du temps. Les principales propriétés des logiciels malveillants intelligents sont : (i) Conception modulaire multicomposante. Les différents composants (amorces, modules, fragments, etc.) interagissent pour mener des cyberattaques offensives ou défensives très sophistiquées (dans le cas de logiciels malveillants offensifs) ou des opérations défensives et de protection telles que la désactivation, la stérilisation, la neutralisation, la réparation a posteriori, etc. (dans le cas de logiciels malveillants défensifs). Certains de ces composants sont liés aux communications ( Bluetooth/BLE, Wi-Fi 6/7, LoRaWAN, NFC/RFID, 5G, etc.). D'autres, plus spécifiques, peuvent contrôler de manière malveillante un SCADA (Supervisory Control and Data Acquisition) d'une infrastructure critique. D'autres encore permettent aux logiciels malveillants de se dissimuler aux défenses (antimalware) et de survivre. (ii) Ciblage précis. Les objectifs spécifiques varient considérablement en fonction des effets de la cyberattaque. Parmi les exemples, citons l'espionnage, la surveillance et l'exfiltration (obtention d'informations sensibles auprès de la cible sans l'autorisation du propriétaire), le sabotage (destruction, par un logiciel malveillant, d'informations sensibles, de ressources système telles que le matériel, le micrologiciel, les logiciels, les données du cyberespace, l'environnement, les êtres vivants, etc. ; l'espionnage est mené avant le sabotage afin d'en accroître les chances de succès s'il est total), et ainsi de suite. Dans le cas d'un logiciel malveillant défensif, celui-ci bloque, neutralise, absorbe, etc., le logiciel malveillant offensif et effectue des réparations a posteriori de tout dommage. (iii) Détection des mécanismes de défense. Le succès d'une cyberattaque dépend du contournement des mécanismes de défense efficaces appliqués aux nœuds. Le logiciel malveillant offensif doit percevoir ces mécanismes et adapter son comportement pour éviter d'être détecté pendant la cyberattaque. Le logiciel malveillant défensif, quant à lui, se dissimule et ne révèle pas son existence au logiciel malveillant offensif. Le déroulement d'une cyberattaque peut évoluer de manière flexible et dynamique, en fonction des mécanismes de défense détectés par le logiciel malveillant offensif ou des capacités de ce dernier face aux logiciels anti-malware. Lorsqu'un logiciel malveillant détecte un mécanisme de défense, il utilise plusieurs mécanismes pour échapper à la détection (furtivité) ou modifier le déroulement de la cyberattaque. (iv)Exploitation de plusieurs vulnérabilités. Un logiciel malveillant intelligent est modulaire, dynamique et distribué ; il peut mettre à jour ses modules en fonction des vulnérabilités de chaque nœud. Il exploite généralement plusieurs vulnérabilités pour mener une cyberattaque (ou effectuer des tâches de cyberdéfense s'il s'agit d'un logiciel malveillant défensif), mais ne peut en sélectionner que certaines. La capacité du logiciel malveillant à se reconfigurer en temps réel augmente les chances de succès d'une cyberattaque sur chaque nœud. (v)Utilisation de la cryptographie et de la stéganographie. À diverses fins, telles que la dissimulation, la mise à jour, la communication (FOTA/SOTA - Mise à jour du micrologiciel/logiciel par liaison radio), l'extension des effets d'une cyberattaque, l'endommagement de services/mécanismes, le dysfonctionnement de nœuds, la consommation des ressources CPU du nœud victime, le détournement de données par chiffrement de fichiers (comme dans le cas des rançongiciels), l'extraction de données et les menaces de publication (comme dans le cas des logiciels de doxing), etc. (vi) Modularité-Fragmentation. Étant donné que les logiciels malveillants intelligents sont très sophistiqués et modulaires (contenant de nombreux composants, amorces, fragments, etc.), ils peuvent modifier leurs objectifs pour de nombreuses raisons et sont facilement modifiables. Par exemple, un logiciel malveillant peut avoir atteint son objectif principal et devoir ensuite réaliser un objectif secondaire. Pour ce faire, il peut avoir besoin de capacités supplémentaires. Il peut acquérir ces nouvelles capacités en mettant à jour ses composants, par exemple en ajoutant de nouveaux composants (amorces, fragments) au nœud infecté. Le processus de mise à jour peut être initié par le téléchargement de composants à partir de sources prédéfinies et de sources générées dynamiquement. Comme les capacités des logiciels malveillants peuvent être modifiées par la mise à jour de leurs composants, ils peuvent être utilisés à différentes fins au fil du temps, tout en préservant leur indétectabilité. (vii) Furtivité. Les logiciels malveillants doivent dissimuler leurs traces aux mécanismes de géolocalisation (modification/suppression des métadonnées, journaux, géolocalisation, etc.). Chaque nœud du cyberespace peut disposer de mécanismes de défense différents. Lorsqu'un logiciel malveillant se déplace entre plusieurs nœuds, il peut utiliser différentes techniques pour se dissimuler à chaque type de nœud. Par exemple, un nœud peut contenir un pare-feu, tandis qu'un autre contient un programme anti-malware ; le logiciel malveillant a donc besoin de mécanismes différents pour dissimuler ses traces. Les capacités de furtivité rendent les logiciels malveillants offensifs intelligents plus dangereux que les logiciels malveillants conventionnels et les logiciels malveillants défensifs intelligents plus efficaces. (viii) Utilisation de plusieurs langages. Les logiciels malveillants peuvent être écrits dans différents langages de programmation. Considérés comme des cyberarmes, ils peuvent être écrits dans des langages spécifiques conçus pour produire des logiciels malveillants dotés de multiples « cybermunitions ». De nombreux environnements physiques sont connectés au cyberespace et peuvent être contrôlés à distance via celui-ci. Par conséquent, les logiciels malveillants peuvent nécessiter des composants écrits dans des langages spécifiques. Par exemple, certains composants peuvent être écrits dans des langages de programmation dédiés pour contrôler des dispositifs physiques spécifiques tels que des automates programmables (comme c'est le cas pour les composants du logiciel malveillant Stuxnet APT).
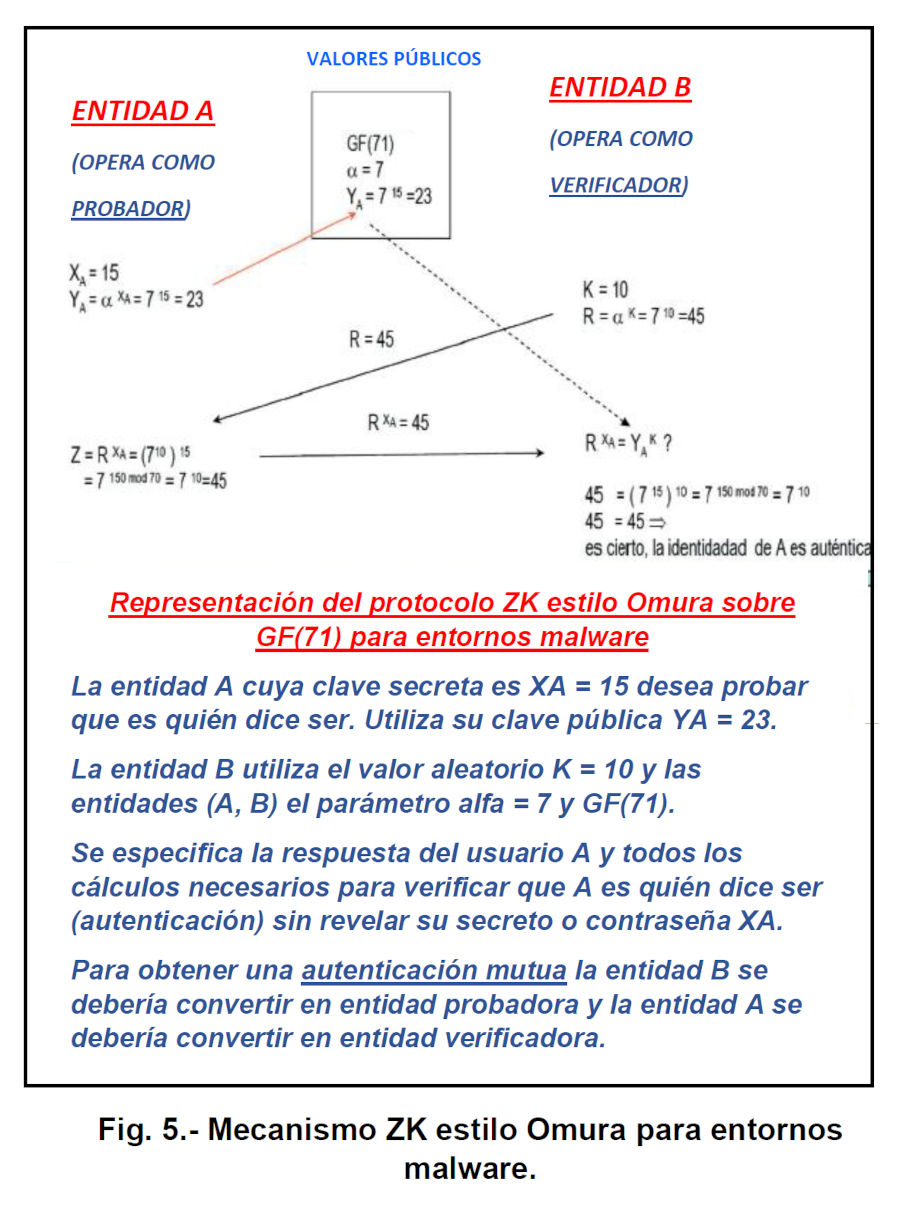 NEUTRALISATION DES ACTIONS DE LOGICIELS MALVEILLANTS OFFENSIFS.
Les logiciels de protection avancés sont conçus pour empêcher (neutraliser, bloquer, etc.) toutes les opérations et actions des logiciels malveillants offensifs : telles que les tentatives malveillantes de suppression, de modification ou d’accès malveillant (aux données de traitement/d’exécution, au registre Windows, au BIOS, à tous les types d’éléments internes tels que PowerShell, etc.), les tentatives de dissimulation malveillante de données légitimes, les tentatives de chiffrement malveillant telles que les ransomwares, les tentatives malveillantes d’espionnage et d’exfiltration de données, les tentatives de sabotage et de surveillance malveillante (par exemple, les mots de passe, les secrets), les tentatives de déni de service et de ralentissement (des systèmes, réseaux, périphériques, systèmes d’exploitation, conteneurs, hyperviseurs, applications, serveurs, fichiers, dossiers, etc.), les tentatives de violation de la vie privée et les tentatives d’occupation malveillante et illégale de tous types de biens (périphériques informatiques, mémoire, imprimantes, routeurs, objets IoT/IIoT/IoMT, AIoT) et de matériel (CPU, GPU, DSP, MCU). L'inférence par IA (pour les applications AIoT), les µ-NPU (unités de traitement micro-neuronales), etc., les tentatives de création malveillante (de fichiers, de processus, d'informations fausses ou trompeuses dans les documents comptables, de création de comptes frauduleux, de partitions, d'informations fausses ou trompeuses via le web, le courrier électronique, la messagerie instantanée, les réseaux sociaux, etc.), les tentatives d'opérations malveillantes (lecture, écriture, suppression de bas niveau, etc.) sont neutralisées. Pour neutraliser chaque tactique de logiciel malveillant, ses composants (techniques, sous-techniques, procédures, etc.) sont ciblés et désactivés ou bloqués . Afin de prévenir ou de neutraliser la tactique d'accès initiale , les appareils utilisant des services inconnus ou présentant des connexions anormales provenant d'une source inconnue sont neutralisés. Les connexions indiquant des tentatives d'exploitation d'applications publiques par force brute sont bloquées. Les comportements inhabituels, tels que la communication avec des protocoles inhabituels ou l'établissement d'une communication avec des appareils inattendus, sont bloqués. Les connexions provenant de supports amovibles infectés, tels que les clés USB, sont bloquées. Les tentatives d'accès malveillant aux serveurs de commande et de contrôle sont bloquées. Les connexions réseau utilisées à des fins malveillantes sont bloquées. Afin de prévenir et de neutraliser les tactiques de persistance , les tentatives malveillantes de création de services Windows se faisant passer pour des composants légitimes sont bloquées. Les tentatives malveillantes de chargement de DLL (bibliothèques dynamiques liées) non validées et vulnérables sont bloquées . Les charges utiles malveillantes dissimulées dans des fichiers PNG par stéganographie sont supprimées. Les téléchargements de programmes de firmware induisant des comportements malveillants sont bloqués. Afin de prévenir et de neutraliser les tactiques d'exécution, toute activité malveillante sur l'API est bloquée. Le trafic malveillant accédant à l'interface graphique est bloqué. Les communications avec un trafic malveillant ou anormal, comme les attaques de type « homme du milieu » (MITM), sont bloquées. Les tentatives de reprogrammation malveillante depuis des appareils non autorisés sont bloquées. Les comportements malveillants des utilisateurs, tels que les réinitialisations et les modifications de configuration, sont bloqués.
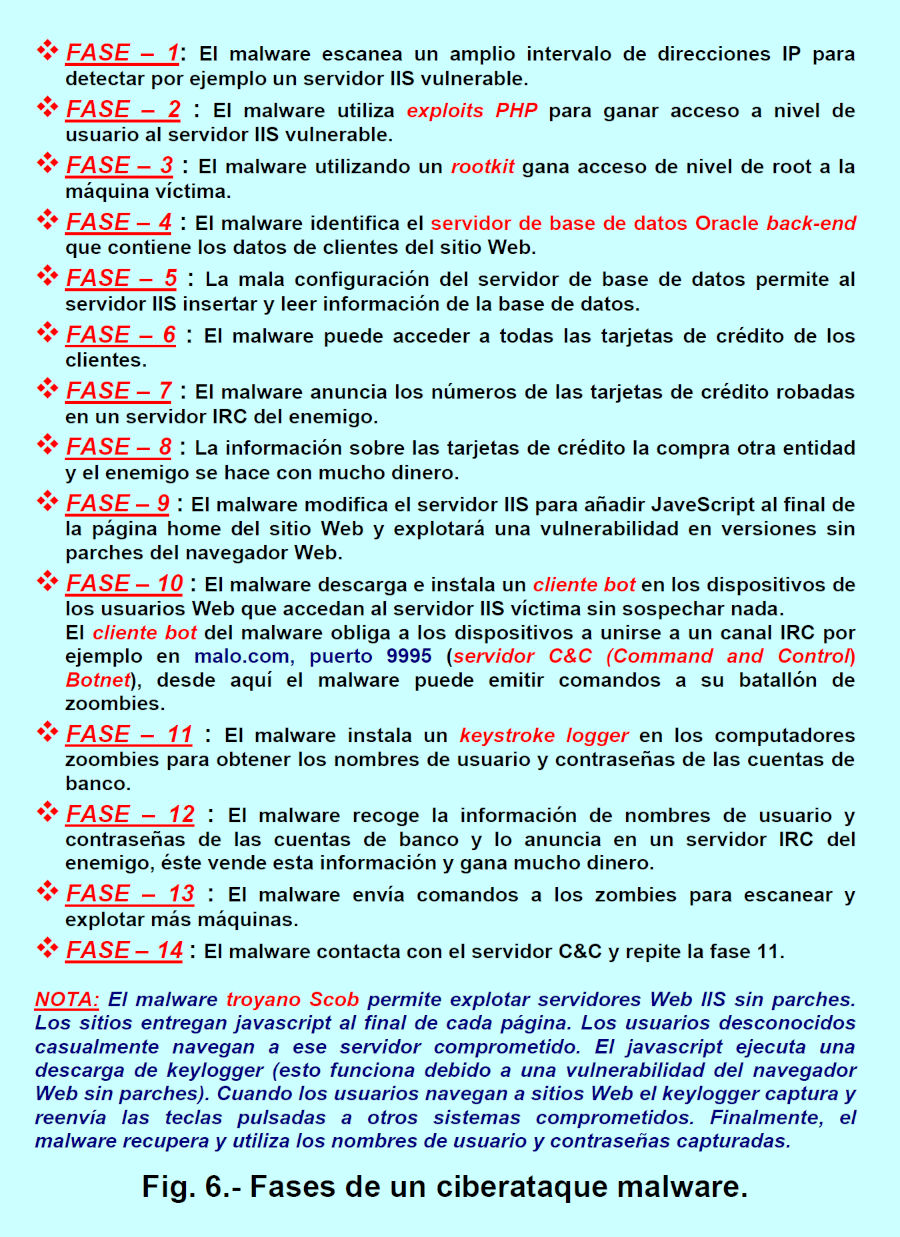 Pour prévenir et neutraliser les tactiques d'évasion, le trafic de messages indiquant des messages falsifiés est bloqué. Les tentatives d'installation de rootkits par modification de la configuration et du firmware sont bloquées. Parmi les autres actions du logiciel malveillant défensif , on peut citer le blocage des interpréteurs de ligne de commande inutiles provenant de logiciels malveillants offensifs (contre la « interface en ligne de commande ») ; la modification des paramètres de Microsoft Office pour autoriser l'affichage protégé dans un environnement isolé et bloquer les macros via la stratégie de groupe ; l'application d'une micro-segmentation des applications ; la désactivation des fonctionnalités inutilisées ou la restriction de l'accès aux moteurs de script comme VBScript ou aux macros de gestion de scripts PowerShell ; le blocage de certains types d'injection de processus en fonction des séquences comportementales courantes observées lors de l'injection ; la restriction ou la désactivation sélective de NTLM ; la fermeture des ports et services inutiles pour prévenir les risques de découverte et d'exploitation ; et la désactivation de PowerShell lorsqu'il n'est pas nécessaire. Le service WinRM lorsque cela est requis pour empêcher l'utilisation de PowerShell pour l'exécution à distance. Des fonctionnalités sont utilisées pour empêcher les logiciels malveillants d'accéder aux informations d'identification, notamment des méthodes de blocage de l'extraction d'informations d'identification. Interdisez l'accès aux logiciels potentiellement vulnérables ou inutiles afin d'empêcher l'accès aux logiciels malveillants. Bloquez l'exécution de code via le contrôle des applications et/ou le blocage des scripts. Empêchez les utilisateurs ou les groupes d'installer des logiciels non autorisés. Restreignez l'accès en configurant les permissions des répertoires et des fichiers de manière à ce qu'elles ne soient pas spécifiques aux utilisateurs ou comptes privilégiés. Modifiez les règles du pare-feu réseau/hôte pour n'autoriser que du service BITS (Background Intelligent Transfer Service) . Limitez l'accès à l'interface BITS à certains utilisateurs ou groupes légitimes. Réduisez la durée de vie par défaut des tâches BITS (afin de neutraliser l'exécution persistante de logiciels malveillants). Fermez les sessions de navigateur Web une fois terminées. Inspectez les sessions SSL/TLS pour vous assurer que le trafic Web chiffré n'est pas destiné à des activités malveillantes ; le cas échéant, bloquez ces sessions malveillantes.
CATÉGORIES DE LOGICIELS MALVEILLANTS. TRANSMISSION MACHINE-HUMAIN-CONTAGION.
Les logiciels malveillants peuvent être classés en différentes catégories selon divers critères ; par exemple, en fonction de la direction et de la nature des points de terminaison infectés, on peut identifier les catégories de logiciels malveillants suivantes :
1 – Infection par logiciel malveillant (malware) d'entités/systèmes informatiques vers des entités (personnes, êtres vivants) sans implants informatiques (cyber-nose). Un logiciel malveillant peut se transmettre (c'est-à-dire transmettre ses effets nocifs) du système informatique infecté à la personne et lui causer un préjudice. Par exemple, un logiciel malveillant dissimulé dans un site web, une application, un code QR, de la musique, des films, des clips vidéo, des jeux, une clé USB, etc., contaminés, peut déclencher des crises chez les personnes sujettes à l'épilepsie. Dans ce cas, il peut provoquer une crise d'épilepsie aiguë s'il modifie la fréquence de clignotement, le scintillement et le clignotement rapide de la lumière LED ambiante et du fond d'écran (ordinateurs, smartphones, téléviseurs connectés, tablettes, etc.) ainsi que leur contenu, en introduisant des effets stroboscopiques, une luminosité intense, des couleurs vives, des lettres clignotantes, des arrière-plans, des marques, des dessins, des photos, des sons, etc., qui changent rapidement, dans les vidéos, les jeux, les sites web, etc., traités avec des outils comme les médias synthétiques. Un autre exemple concerne les logiciels malveillants susceptibles de déclencher des maladies chez les personnes prédisposées aux maladies cardiaques, aux AVC et aux infarctus. Dans ce cas, le logiciel malveillant agit de manière malveillante (en modifiant ou en accélérant le son, le rythme, la cadence, le volume, la fréquence et la vitesse de la musique, des vidéos, du contenu, etc., afin d'accélérer le rythme cardiaque de la victime), en les combinant avec des images pour provoquer une accélération du rythme cardiaque et entraîner des troubles cardiaques. Cette accélération peut être obtenue en infectant des jeux, des vidéos, des sites web, etc., ou en redirigeant la victime vers des sites web spécifiques. Un autre exemple encore concerne les logiciels malveillants (agissant sur l'audio) qui peuvent déclencher des maladies chez toutes sortes de personnes et d'êtres vivants, en lien avec la génération et l'utilisation d'infrasons (par exemple, des basses fréquences de 0,1 à 30 Hz). Dans ce cas, le logiciel malveillant agit de manière malveillante sur les sons et les vidéos des sites web, en injectant des basses fréquences qui peuvent perturber les signaux cérébraux et les fonctions physiologiques du corps humain, provoquant des vertiges, un malaise, des évanouissements, voire la mort. De même, l'injection de messages subliminaux et de désinformation dans les vidéos et les fichiers audio peut provoquer des maux de tête, une accélération du rythme cardiaque, des idées suicidaires, des troubles cognitifs, une dépression, etc. Les cas de préjudices corporels causés par des systèmes cyber-physiques infectés par des logiciels malveillants sont en augmentation. C'est le cas pour tous les types de véhicules (camions, bus, voitures, navires, avions, taxis volants, etc.) connectés ou autonomes, avec ou sans connexion à des smartphones classiques ou par satellite. Ces systèmes peuvent blesser, voire tuer, leurs occupants ou les personnes se trouvant à proximité lorsqu'ils sont infectés par un logiciel malveillant (par exemple, en accélérant brusquement et en bloquant le volant dans un virage). L'infection peut provenir de smartphones, d'applications, de clés USB, de communications, de mises à jour à distance (OTA), etc.
2 – Infection par logiciel malveillant d'individus porteurs ou non d'implants/prothèses cybernétiques biotechnologiques vers des systèmes informatiques. Le logiciel malveillant peut se transférer (c'est-à-dire transmettre ses effets néfastes) d'une personne à un système informatique (serveur, véhicule connecté/autonome, PC, smartphone, tablette, automate programmable, etc.). Cela se produit lorsqu'une personne connecte une clé USB infectée (par exemple, une clé USB d'automatisation à un automate programmable ou une clé USB de musique à un véhicule) à un système informatique, télécharge une pièce jointe infectée, clique sur un lien, un bouton ou une icône malveillante, ou visite un site web infecté, que ce soit directement, par redirection ou via un code QR malveillant, etc. De même, les systèmes sur puce (SoC) et les modules informatiques (COM), ainsi que les cyberprothèses (petits systèmes informatiques miniatures avec communication entrante et sortante intégrée, implantés dans des êtres vivants pour des applications générales (IoT/IIoT/AIoT) et médicales (IoMT), comme les stimulateurs cardiaques, les implants cybernétiques pour pallier les troubles cognitifs, les stimulateurs cérébraux, les défibrillateurs implantables, les pompes à insuline, les implants cochléaires, les implants cérébraux, etc.), peuvent, en plus d'être infectés par des logiciels malveillants, infecter des dispositifs cybernétiques tels que des véhicules, des appareils électroménagers, des jouets, des compteurs d'électricité/d'eau/de gaz, des instruments médicaux, des scanners TEP, des appareils à rayons X, etc. Échographie, IRM, robots chirurgicaux, systèmes d'assistance personnelle pour les villes, maisons, entreprises et industries intelligentes, environnements d'intelligence ambiante (AmI), etc. Certaines personnes en entreprise sont équipées d'implants cybernétiques dans les mains ou les bras, leur permettant de manipuler des équipements, d'actionner des moteurs, des vérins, des portes de sécurité, de déverrouiller des processus, etc. Ces implants peuvent être infectés et transmettre des logiciels malveillants à des systèmes externes. Il est possible de communiquer avec ces implants, de stocker et de manipuler des données, d'y accéder à distance, de les espionner, de modifier leur programmation, etc., par exemple en utilisant des mises à jour OTA (Over-The-Air) infectées par des logiciels malveillants, telles que SOTA ( Software-Over-The-Air) et FOTA (Firmware-Over-The-Air)
3 – Infection par logiciel malveillant des systèmes informatiques vers les personnes porteuses d'implants informatiques (cyberpathologies). Un logiciel malveillant peut se propager (c'est-à-dire transmettre ses effets néfastes) depuis un système informatique infecté et nuire à la personne ou à l'animal porteur d'implants informatiques. C'est le cas des êtres vivants dépendants d'implants tels que les stimulateurs cardiaques, les implants cérébraux (utilisés pour la stimulation cérébrale, l'amélioration de la mémoire ou du QI, ou le traitement des troubles cognitifs, de la démence ou d'autres pathologies), les implants cochléaires, les assistants implantables dans le pancréas ou les reins, les pompes à insuline, les défibrillateurs implantables, etc. Ces systèmes informatiques embarqués (y compris les systèmes sur puce [SoC]) peuvent être perturbés de manière malveillante afin de nuire aux personnes et aux animaux qui en sont porteurs. Il existe un risque d'infection par un logiciel malveillant susceptible d'endommager l'implant, d'en modifier les paramètres, voire d'être contrôlé à distance et d'accéder à des informations sensibles de l'utilisateur.
4 – Infection par logiciel malveillant d'entités/systèmes informatiques à entités/systèmes informatiques. Il s'agit du cas classique de propagation de l'infection et d'infection réciproque entre tous types de systèmes informatiques : PC, smartphones, tablettes, véhicules, imprimantes, routeurs, montres connectées, objets IoT/IIoT/AIoT, robots, avatars, serveurs, clouds (machines virtuelles et conteneurs), assistants personnels, automates programmables, drones, SCADA, bases de données, CRM, ERP, CPS, etc., via les réseaux, le partage de fichiers infectés, les utilisateurs, les assistants virtuels personnels (chatbots), les réseaux P2P et client-serveur, etc.
CONSIDÉRATIONS FINALES.
La technologie ZT ( Zero-Trust, qui signifie ne rien croire tant que tout n'a pas été minutieusement vérifié et faire preuve ensuite de prudence) vous permet de prendre un contrôle « complet » sur les logiciels, les micrologiciels et les données qui doivent être exécutés et de bloquer tout le reste, y compris les logiciels malveillants. Actuellement, le nombre d'objets/dispositifs connectés ne cesse de croître dans tous les types d'environnements OT/IT ( maisons intelligentes, institutions financières, entreprises, automatisation industrielle (ICS, CPS, SCADA, IHM, DCS, PLC, MES, etc.), dispositifs portables, clouds (clouds edge-fog privés et publics, etc.), automatisation des bâtiments, villes, habitations, robots (sociaux, pour l'automatisation industrielle, sous-marins, pour le déminage, la surveillance/police, pour les opérations médicales à distance comme Da Vinci, militaires (robots anthropomorphes, tireurs d'élite quadrupèdes, etc.), pour la peinture/soudure, robots sexuels, etc.), tous types de satellites ( de reconnaissance, d'observation, d'espionnage et de cartographie (comme Sentinel-3A/Copernicus, Helios 2A, SAR-Lupe-1-5, Yantar, Almaz, Zenit, Vortex/Chalet, Quasar, PeruSAT1, Zircon, Ofeq-7, PNOTS/Paz, etc.), Spainsat, Sicral, RORSAT-3, etc.). systèmes de communication par satellite (MTG/Meteosat-3G, MetOp-SG, etc.), les télécommunications (Hispasat, IRIDIUM, etc.) et l'internet (Google GeoEye-1, Starlink/OneWeb, etc.) sont météorologiques autant de cibles potentielles. Dans le secteur automobile, les logiciels malveillants peuvent agir sur différents bus (CAN, FlexRay, LIN, CAN-FS, etc.) et sur les calculateurs (unités de contrôle électronique qui gèrent le fonctionnement du moteur). Ils peuvent bloquer la direction, la commande à distance du chauffage et de la climatisation, verrouiller ou déverrouiller les portes, perturber l'allumage et l'extinction des voyants, simuler une crevaison des pneus, bloquer les vitres, déclencher les airbags et provoquer des accidents. Accélération et freinage, modification de la navigation, blocage des freins, perturbation du système multimédia, manipulation du journal de diagnostic du véhicule (affectant le conducteur et les ateliers de réparation), téléchargement malveillant de données de conduite (adresse du conducteur, lieu de travail, suivi GPS, etc.), etc.), sur des systèmes comme les ADAS (systèmes avancés d'aide à la conduite) et leurs capteurs, exploitant les vulnérabilités et contaminant les données des capteurs pour que le logiciel malveillant détecte ce qu'il souhaite), le port OBD2 (qui permet la programmation, le codage et le diagnostic de tout appareil électronique intégré au véhicule ; un logiciel malveillant peut attaquer et prendre le contrôle du véhicule (certaines compagnies d'assurance connectent un appareil à ce port pour réduire les primes, appareil qui peut être infecté et analyser les habitudes du conducteur), etc. satellites Les (Sina-1, Thuraya-1, Asterix, UKRSAT-1, STSAT-2C, KitSat-A, Samos, Lacrosse/Onyx, Cosmo-SkyMed, OPTSAT-3000, etc.), les systèmes ). Une prévision de l' International Data Corporation estime qu'il y aura 41,6 milliards d'objets connectés (IoT) générant 79,4 zettaoctets de données en 2025. Selon un rapport Gartner , le nombre d'objets connectés (IoT et ses dérivés IoMT, IIoT, etc.) devrait augmenter. L'IAoT, etc.) connectée à tous les domaines techniques atteindra mille milliards d'utilisateurs d'ici 2025. Cela implique une menace de cyber-malware d'une ampleur inimaginable. Un malware peut tout attaquer: la virtualisation, ce qui signifie que les instances et machines virtuelles peuvent s'espionner et interagir entre elles ; il peut déformer la réalité ; il peut entraîner la perte d'un véhicule en raison d'une défaillance de la géolocalisation ; un malware infiltré dans des dossiers ou des fichiers permet de connaître la géolocalisation de la personne qui les ouvre, etc. Une PUF (Publicly Transmitted Function) est une fonction intégrée à un objet physique tel qu'une puce ou un circuit intégré qui, lorsqu'elle reçoit un défi z, génère une réponse w dépendant à la fois du défi z et des propriétés physiques spécifiques du dispositif et du matériau unique de l'objet contenant la PUF (c'est-à-dire la structure interne unique de la PUF, comparable à son « ADN numérique »), qui est due à des variations aléatoires de fabrication ; ces variations ne sont pas reproductibles et échappent au contrôle du fabricant. Les PUF constituent une technique efficace pour… La détection de matériel cloné, contrefait, usurpé, dupliqué, etc., permet notamment d'empêcher l'usurpation d'identité de caméras vidéo, de processeurs, etc. La technologie PUF étant matérielle , elle ne peut être contrefaite, ce qui rend l'appareil sur lequel elle fonctionne « unique ». À l'inverse, les entités/objets NFT (jeton non fongible) (fichiers, vidéos, photos, etc.) reposent sur la blockchain, un logiciel , et présentent donc des vulnérabilités. Par conséquent, l'objet ou l'entité peut être contrefait et perdre son caractère « unique». Selon Gartner , d'ici 2025, les logiciels malveillants auront la capacité absolue d'agir contre tous les types d'environnements OT (technologies opérationnelles) et de causer des dommages, une contamination, voire des décès. C'est le cas des cyberattaques de logiciels malveillants ciblant les CPS, les ICS, les véhicules, les usines, les SCADA, les PLC, etc. Un rapport de RiskRecon et du Cyentia Institute montre que dans les entreprises dont les appareils IoT sont mal configurés et dépourvus de cybersécurité adéquate, le risque d'attaques de logiciels malveillants est multiplié. 70 % des Les risques de cybersécurité pesant sur leurs actifs critiques sont considérés comme critiques, et 86 % des problèmes de cybersécurité dans les appareils IoT sont considérés comme critiques.
RÉFÉRENCES.
- Areitio, J. « Sécurité de l’information : réseaux, informatique et systèmes d’information ». Cengage Learning-Paraninfo. 2020.
- Areitio, J. « Contrôler le pouvoir croissant des logiciels malveillants : identification et exploration des aspects clés des logiciels malveillants ». Conectrónica Magazine. N° 240. Février 2021.
Areitio, J. « Le danger d’ignorer l’existence d’une contamination par des logiciels malveillants peut engendrer des situations cyber-épidémiologiques mondiales très graves ». Revue électronique. N° 241. Mars-avril 2021.
Areitio, J. « Clarifications sur les logiciels malveillants, les cyberpandémies et les scénarios cyber-épidémiologiques critiques. Protection contre les logiciels malveillants : défense précoce ». Conectrónica Magazine. N° 242. Mai-juin 2021.
Areitio, J. « Points de convergence entre logiciels malveillants, vulnérabilités et exploits : indicateurs d’infiltration, surface d’exposition des vecteurs d’infection et danger des logiciels malveillants ». Conectrónica Magazine. N° 243. Juillet 2021.
Areitio, J. « Adaptation à la variabilité des infections par logiciels malveillants non détectées dans tous les types de scénarios, d’environnements et d’écosystèmes actuels ». Conectrónica Magazine, n° 244, septembre 2021.
- Areitio, J. « Dualité des logiciels malveillants intelligents avancés (offensifs et défensifs), points d'action et opération d'expansion transparente ». Conectrónica Magazine. N° 245. Octobre 2021.
- Areitio, J. « Éléments et approches pour la conception et la synthèse de logiciels malveillants intelligents défensifs avancés ». Conectrónica Magazine. N° 246. Novembre 2021.
- Astra, JD « Malware ». Shadow Alley Press. 2021.
- DiMaggio, J. « L’art de la cyberguerre : guide de l’enquêteur sur l’espionnage, les ransomwares et la cybercriminalité organisée ». Not Starch Press. 2021.
- Ryan. M. « La révolution des rançongiciels : l'essor d'une cybermenace prodigieuse. » Springer. 2021.
- Wardle, P. « L’art des logiciels malveillants pour Mac : le guide d’analyse des logiciels malveillants. » Not Starch Press. 2021.
- Gupta, BB et Dahiya, A. « Attaques par déni de service distribué (DDoS) : classification, attaques, défis et contre-mesures ». CRC Press. 2021.
- Yehoshua, N. et Kosayev, U. « Techniques de contournement des antivirus : Apprenez des techniques et tactiques pratiques pour combattre, contourner et échapper aux logiciels antivirus. » Packt Publishing. 2021.
- Calder, A. « Le paysage des menaces de ransomware : se préparer, reconnaître et survivre aux attaques de ransomware. » IT Governance Publishing. 2021.
- Barker, D. « Techniques d'analyse des logiciels malveillants : astuces pour le triage des logiciels adverses ». Packt Publishing. 2021.
- Bilge, L., Cavallaro, L., Pellegrino, G. et al. « Détection des intrusions et des logiciels malveillants, et évaluation des vulnérabilités ». 18e Conférence internationale, DIMVA. Springer. 2021.
- Ahmed, A. « Techniques d'élévation de privilèges : Apprenez l'art d'exploiter les systèmes Windows et Linux. » Packt Publishing. 2021.
- Karbab, EB, Debbabi, M., Derhab, A. et Mouheb, D. « Détection de logiciels malveillants Android à l'aide de l'apprentissage automatique : empreinte numérique basée sur les données et renseignement sur les menaces ». Springer. 2021.
- Boutwell, M. « Le manuel des ransomwares : comment se préparer, s'en prémunir et s'en remettre ». Mike Bouwell. 2021.
- Sarwar, FA « Python Ethical Hacking from Scratch : Think like an Ethical Hacker, Avoid Detection, and Successfully Develop, Deploy, Detect, and Avoid Malware. » Packt Publishing. 2021.
- Liska, A. « Ransomware : Comprendre. Prévenir. Se rétablir. » ActualTech Media. 2021.









