

Le tecnologie quantistiche possono essere interamente pure se sono basate esclusivamente su qubit (utilizzando chip/computer quantistici, memoria quantistica con cristalli di rondeau, distribuzione di chiavi quantistiche/QKD, denaro quantistico, comunicazioni e archiviazione di informazioni con crittografia quantistica, generatori di numeri casuali quantistici/QRNG, gemelli quantistici, satelliti quantistici come il cinese Mozi/QUESS (Quantum-Experiments-at-Space-Scale), LEO-Eagle-1, canali di comunicazione Q, processori/chip Q, gemelli Q, Q-AI/Q-DL, ecc.) o eterogenee se utilizzano sia canali quantistici (con qubit) che digitali (basati su bit), come gemelli quantistici-digitali, comunicazioni eterogenee con qubit e bit, canali quantistici e digitali, malware quantistici e digitali, reti/costellazioni di satelliti quantistici, ecc.
Le tecnologie post-quantistiche basate sui bit (con solo due stati: zero e uno/chiuso/acceso), e non sui qubit, cercano di ridurre i rischi delle tecnologie tradizionali, ad esempio la crittografia attuale, migliorando i sistemi crittografici simmetrici classici (AES, IDEA, 3DES, ecc.) e asimmetrici (RSA, ECC, DSA, ecc.) sostituendo i loro algoritmi molto vulnerabili al calcolo quantistico (come la fattorizzazione del prodotto di numeri primi molto grandi, l'ECC, gli algoritmi relativi ai logaritmi discreti, ecc.) con altri più robusti, come quelli basati su reticoli, codici di Goppa, funzioni hash avanzate, curve isogeniche, ecc., ma non sono infallibili.
Le tecnologie quantistiche basate sui qubit (che utilizzano fotoni con stati infiniti) superano costantemente le tecnologie post-quantistiche basate su 0/1 in termini di velocità, efficienza, affidabilità, riservatezza/privacy, integrità e altri fattori. Due scenari di minaccia informatica resi possibili dal calcolo quantistico sono: (1) Store-Today-Decrypt-Tomorrow (STDT) e Grab-Now-Decrypt-Later (HNDL), in cui gli aggressori informatici archiviano massivamente dati crittografati per decifrarli una volta ottenuto l'accesso all'infrastruttura di calcolo quantistico. Ciò rappresenta una minaccia significativa per la riservatezza. (2) Lunghi periodi di transizione che si verificano per sistemi complessi come le infrastrutture a chiave pubblica (PKI) o dispositivi a lunga durata.
RETI QUANTISTICHE.
Il termine "rete quantistica" comprende una serie di sviluppi che utilizzano tecnologie di comunicazione e calcolo quantistico.
Possono essere sostanzialmente classificati in tre categorie:
(1) Estendere le reti tradizionali includendo nuove funzionalità che possono essere fornite solo da componenti quantistici (processori/chip/ripetitori/spettrometri a punti quantici, generatori di numeri casuali quantistici, sensori quantistici integrati in grandi reti, ecc.).
(2) Sostituire le funzionalità di sicurezza informatica tradizionali e post-quantistiche basate sui bit con tecnologie quantistiche. Un esempio è la QKD (Quantum Key Distribution), che sostituisce la generazione e l'accordo di chiavi basati sui bit con un approccio quantistico basato sui qubit. La QKD è parte integrante della crittografia quantistica. Si tratta di un insieme di protocolli che consente lo scambio di chiavi segrete tra due parti comunicanti, fornendo un meccanismo per lo scambio di chiavi simmetriche e migliorando la sicurezza informatica, l'interoperabilità, la trasparenza, l'efficacia, l'innovazione e altro ancora. In questo modo, nessun attacco informatico classico o quantistico può compromettere la sicurezza informatica dell'ecosistema protetto dalla QKD. All'interno di uno stack di protocolli QKD, i segnali quantistici vengono trasmessi in canali quantistici. Questi segnali incapsulano i qubit che vengono passati tra due parti, fornendo a entrambe le estremità la possibilità di verificare che i dati/informazioni/intelligence siano legittimi e non siano stati alterati, garantendo così una consegna autentica e sicura dal punto di vista informatico. I fotoni sono i vettori scambiati nella QKD. Alcuni protocolli utilizzati nella distribuzione di chiavi segrete tramite QKD includono HDQKD, T12, KMB08, SRG04 e COW.
(3) Reti intrinsecamente quantistiche che distribuiscono stati quantistici entangled tra dispositivi quantistici anche molto distanti.
Le categorie (1) e (3) sono considerate gli sviluppi più rilevanti. L'“entanglement quantistico” tra nodi distanti di reti di sensori quantistici può fornire un'accuratezza, un'efficacia e una sensibilità molto elevate. Le reti su larga scala (con trasferimento di stato) consentono la scalabilità dei computer quantistici, contribuendo a realizzarne il pieno potenziale.
CRITTOGRAFIA QUANTISTICA E POST-QUANTISTICA. QSDC. QOTP.
Nella crittografia quantistica, la primitiva crittografica quantistica QKD (Quantum-Key-Distribution, distribuzione di chiavi quantistiche) offre un approccio per garantire la sicurezza informatica nell'era post-quantistica. La QKD consente una sicurezza informatica senza compromessi nella generazione e condivisione di chiavi segrete. I qubit vengono utilizzati per codificare le informazioni e i canali quantistici per le comunicazioni sicure. Gli algoritmi QKD si basano sui principi dell'entanglement quantistico e del principio di indeterminazione di Heisenberg. Inoltre, qualsiasi misurazione di un sistema quantistico o di un fotone su canali quantistici lo altera inevitabilmente. L'utilizzo della QKD consente di rilevare qualsiasi intrusione o accesso non autorizzato.
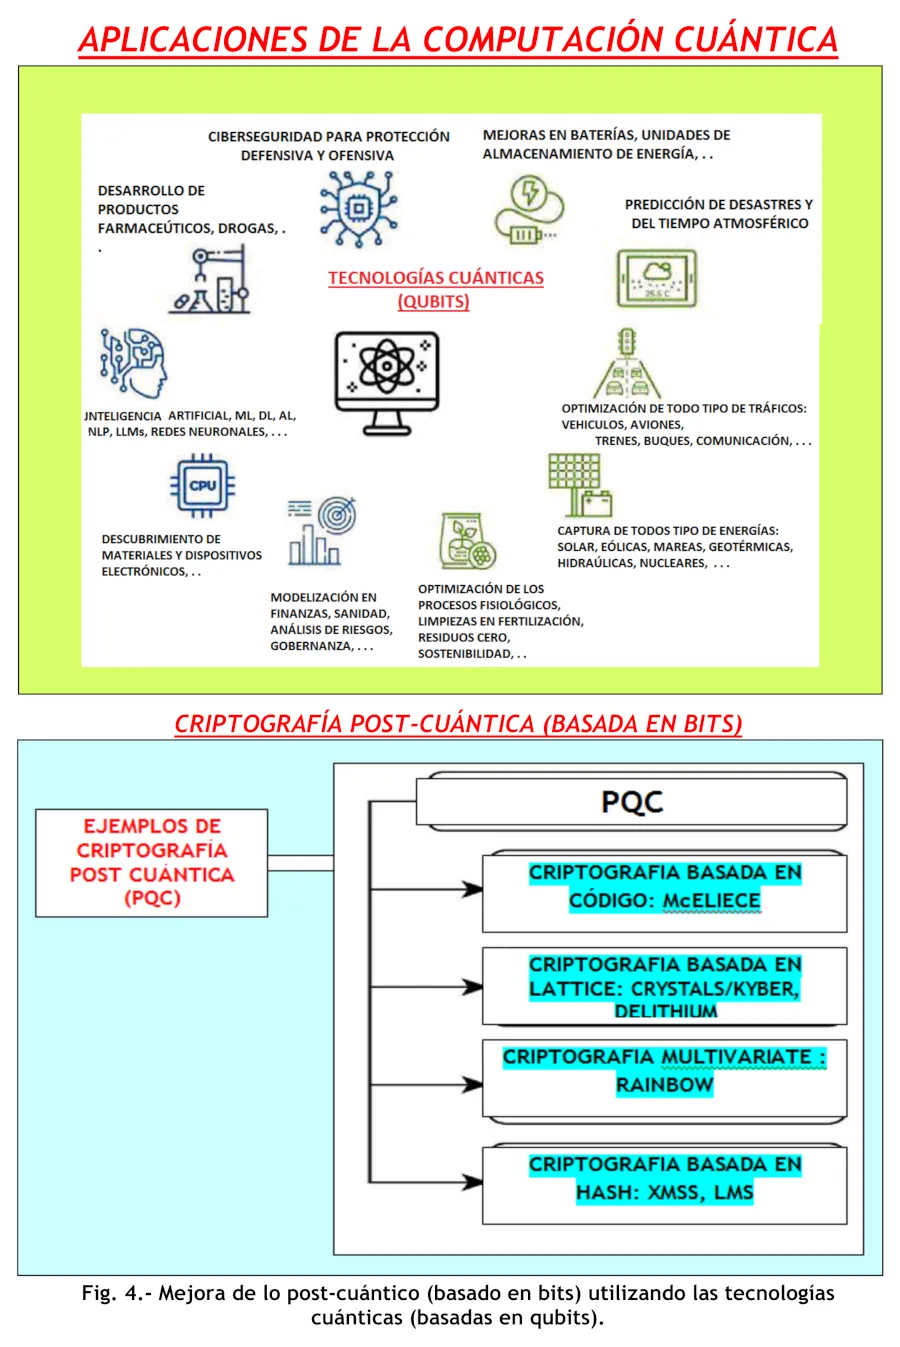
La crittografia post-quantistica (PQC) si basa su algoritmi crittografici con bit e tecniche di manipolazione dei dati più complesse, nonché su problemi matematici più difficili rispetto alla crittografia tradizionale. La crittografia tradizionale per la crittografia asimmetrica, come RSA, utilizza la fattorizzazione del prodotto di due grandi numeri primi e può essere violata con algoritmi come Shor. Anche gli algoritmi basati su curve ellittiche, logaritmi discreti e altri metodi possono essere violati. Alcuni esempi tradizionali includono RSA, DSA, Nbits-ECDSA, ECC e DH. Per violare la crittografia simmetrica come AES/SHA (che utilizza gli algoritmi di Grover), esistono anche minacce informatiche quantistiche che prendono di mira le comunicazioni cellulari (2.5G/3G/4G/5G/6G, ecc.). Gli algoritmi post-quantistici includono la crittografia basata su reticoli (un reticolo è un insieme di punti in uno spazio N-dimensionale con una struttura periodica), la crittografia avanzata basata su funzioni hash, la crittografia basata su isogenie e curve ellittiche supersingolari, la crittografia basata su codici (ad esempio, il codice Goppa, i codici di correzione del codice come McElice, ecc.), la crittografia multivariata e così via. Esistono diverse classi di problemi matematici che potrebbero offrire una certa resistenza agli attacchi informatici provenienti da computer/reti quantistiche e sono stati utilizzati per costruire sistemi crittografici a chiave pubblica.
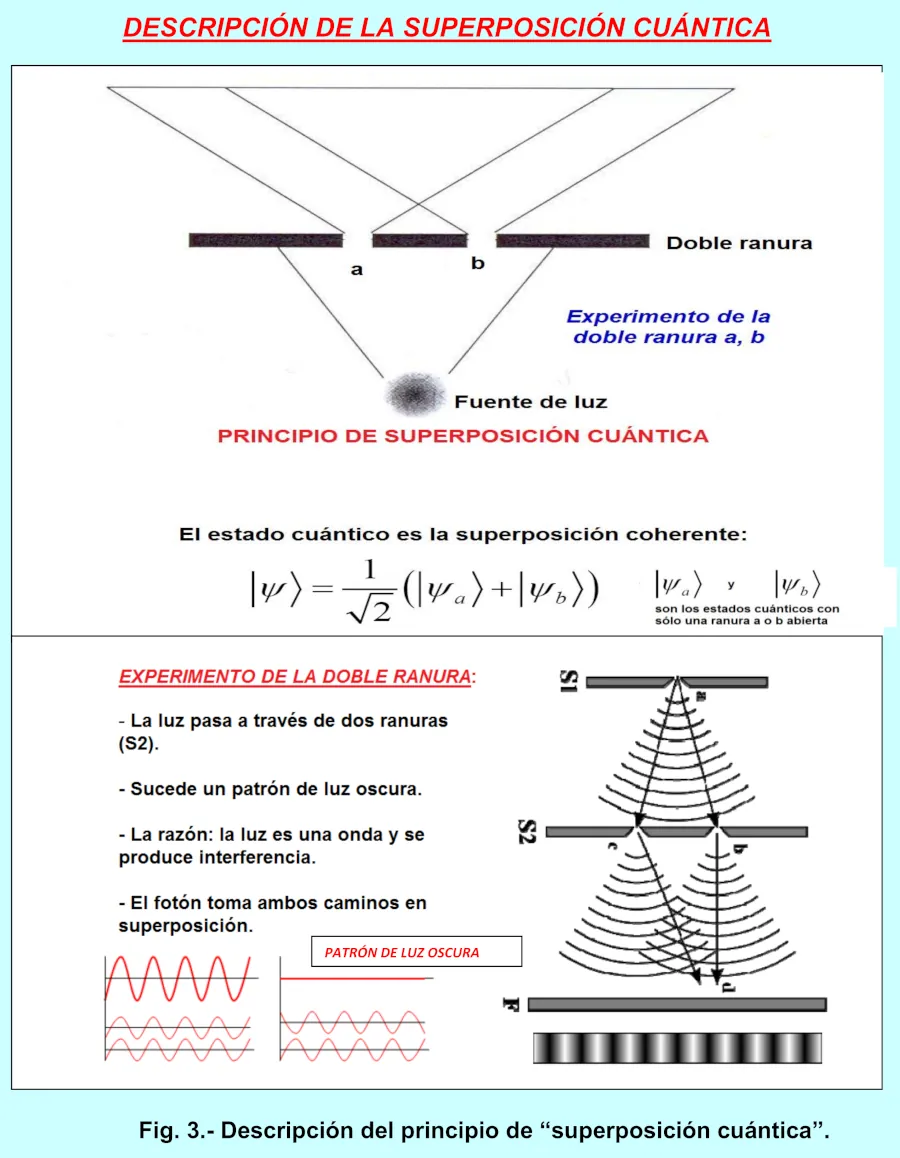
La Comunicazione Diretta Quantistica (QSDC) consente la trasmissione sicura di informazioni (nell'ambito quantistico) senza la necessità di chiavi crittografiche, offrendo il potenziale per una forma di comunicazione altamente efficiente e sicura. Quando le parti si scambiano chiavi casuali anziché informazioni private, la QSDC può funzionare come una distribuzione deterministica di chiavi quantistiche (QKD). A differenza della QKD, che si concentra sulla costruzione di chiavi crittografiche sicure, ad esempio per i sistemi crittografici a chiave simmetrica, la QSDC consente la trasmissione diretta e sicura di informazioni quantistiche tra le parti senza la necessità di chiavi segrete predefinite. Sebbene l'implementazione dei protocolli QSDC vari, lo scopo è quello di trasferire in modo sicuro stati quantistici da una parte o entità A a un'altra B. Per realizzare questa comunicazione sicura, questi metodi impiegano i concetti di entanglement quantistico o teletrasporto. L'entità A può trasmettere informazioni quantistiche all'entità B (da terra a terra/da terra allo spazio e viceversa, ecc.) in modo tale che qualsiasi forma di intercettazione, come un attacco MITM/Man-In-The-Middle, delle informazioni/dati/metadati/intelligence sia rilevabile utilizzando le caratteristiche delle particelle entangled o metodi di "scambio" di entanglement quantistico. QSDC mantiene la segretezza e l'integrità degli stati quantistici trasmessi utilizzando entanglement, teletrasporto e altri fenomeni quantistici, consentendo una comunicazione quantistica sicura dal punto di vista informatico per applicazioni come la crittografia quantistica e i protocolli di calcolo quantistico. QSDC fornisce canali di comunicazione diretti e sicuri dal punto di vista informatico, completamente resistenti alle intercettazioni. Elimina la necessità di uno scambio preliminare di chiavi condivise, requisito invece richiesto da protocolli come QKD.
Un sistema crittografico QOTP (Quantum-One-Time-Pad) consente la crittografia simmetrica del testo in chiaro. Presenta alcune analogie con il classico sistema crittografico OTP bit a bit, in cui l'obiettivo è crittografare un testo in chiaro t costituito da una stringa di n bit. Esiste una chiave segreta condivisa k di n bit tra le due estremità della comunicazione e il testo cifrato risultante c di n bit si ottiene tramite l'operazione: c = (t+k) mod 2 = (t xor k). La decrittazione viene eseguita utilizzando l'espressione: t = (c + k) mod 2. Un sistema crittografico QOTP utilizza come testo in chiaro una stringa di n qubit |t> = |t1> . . . |tn>. Impiega due stringhe di n bit, kyk`, come chiave segreta condivisa. Il testo cifrato è una stringa di n qubit: |c> = |c1> . . . |cn>. Il processo di crittografia viene eseguito utilizzando l'espressione: |ci> = (px)^ki (pz)^ki´|ti>. Il processo di decrittazione viene eseguito utilizzando l'espressione: |ti> = (pz)^ki´ (px)^ki |ci> dove i qubit |ti> = matrice colonna (ai bi) e ci = matrice colonna (di ei). Inoltre, (px, pz) sono le matrici di Pauli; le matrici di Pauli sono: px = matrice quadrata 2x2 per righe: (0 1 / 1 0); pz = matrice quadrata 2x2 per righe: (1 0 / 0 -1). Il motivo per cui il sistema crittografico QOTP è assolutamente sicuro dal punto di vista informatico è il seguente: in un sistema crittografico QOTP un qubit w viene trasmesso utilizzando uno stato quantistico misto: { (¼, |w>), (¼, px|w>), (¼, pz|w>), (¼, |pxpzw>) } la cui matrice di densità è: (½ I2) che è la stessa della matrice di densità per lo stato misto { (½ , |0>), (½ , |1>)} che corrisponde alla trasmissione di un bit casuale. La QKD opera con algoritmi come: Due entità A e B desiderano ottenere una chiave segreta condivisa: l'entità A invia 2n bit a B, ad esempio 11010010111100 (14 bit). La base quantistica di A per ogni qubit è: +++xx+xxxx++++, la base quantistica di B è: +x++x+x+xx++++, i bit ricevuti da B sono: 1?0?001?111100. In questo caso, la corrispondenza delle stesse basi quantistiche è stata: sì-no-sì-no-sì-sì-sì-no-sì-sì-sì-sì. I bit della chiave setacciata sono: 1- -0- -0-0-1- -1-1-1-1-0-0. Il controllo è: sì- -no- -no-sì-no- -no-no-no-sì-sì-no. Pertanto, la chiave segreta condivisa finale sarà di 7 bit: - - 0 – 0 – 1 – 111 - - 0.
CALCOLO QUANTISTICO
L'informatica quantistica è un settore incentrato sullo sviluppo di tecnologie informatiche basate sui principi della fisica quantistica, che spiega la natura e il comportamento dell'energia e opera a livello atomico/subatomico-quantistico. I computer attuali elaborano i dati esclusivamente a livello binario, ovvero in bit (0/1). In un computer convenzionale, può esistere un solo stato alla volta. L'unico modo per migliorare le prestazioni è sfruttare le conoscenze della tecnologia quantistica.
Queste leggi danno origine a vari fenomeni quantistici come la teletrasportazione, la sovrapposizione di stati quantistici, la non clonazione, la misurazione quantistica, l'indistinguibilità di stati quantistici non ortogonali, il principio di indeterminazione di Heisenberg, l'entanglement quantistico degli stati, ecc. Queste capacità conferiscono al calcolo quantistico caratteristiche uniche per un'elaborazione estremamente veloce.
Due concetti quantistici fondamentali attribuiti a Bohr-Heisenberg sono:
(1) Una particella o un sistema di particelle non osservato esiste in uno stato di sovrapposizione (tutti gli stati possibili esistono contemporaneamente).
(2) Una particella o un sistema di particelle osservato si sovrappone in uno stato possibile in una forma collassata in modo casuale. Nel mondo quantistico, una particella può trovarsi in più stati contemporaneamente; questa è nota come proprietà di sovrapposizione quantistica. Tipicamente, vengono utilizzati fotoni (i fotoni non hanno carica elettrica), un elettrone o qualsiasi altro tipo di particella subatomica con o senza carica elettrica, come protoni (+), elettroni (-), neutroni (0), leptoni (mesoni l), positroni, bosoni (gluoni), quoni (mesoni q), kaoni (mesoni k), pioni (mesoni pi), quark (particelle di protoni), ecc.
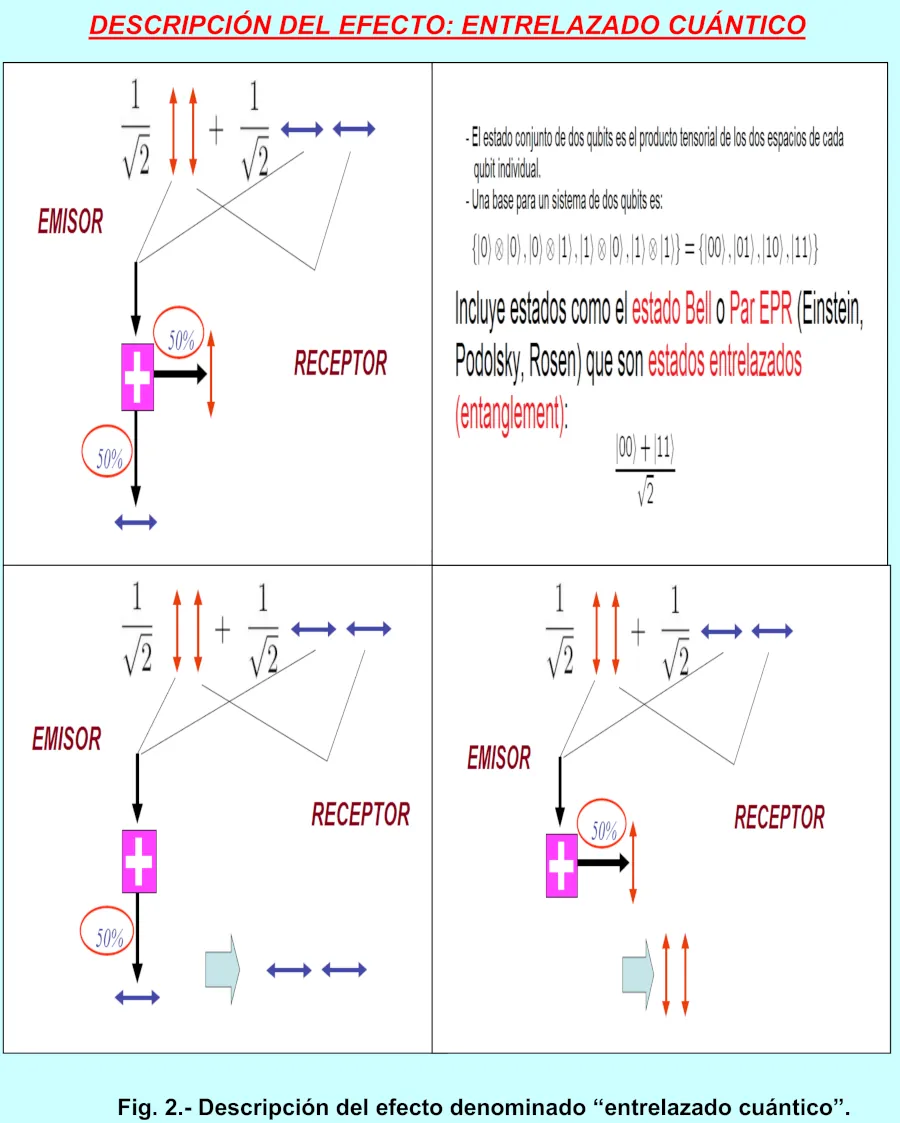
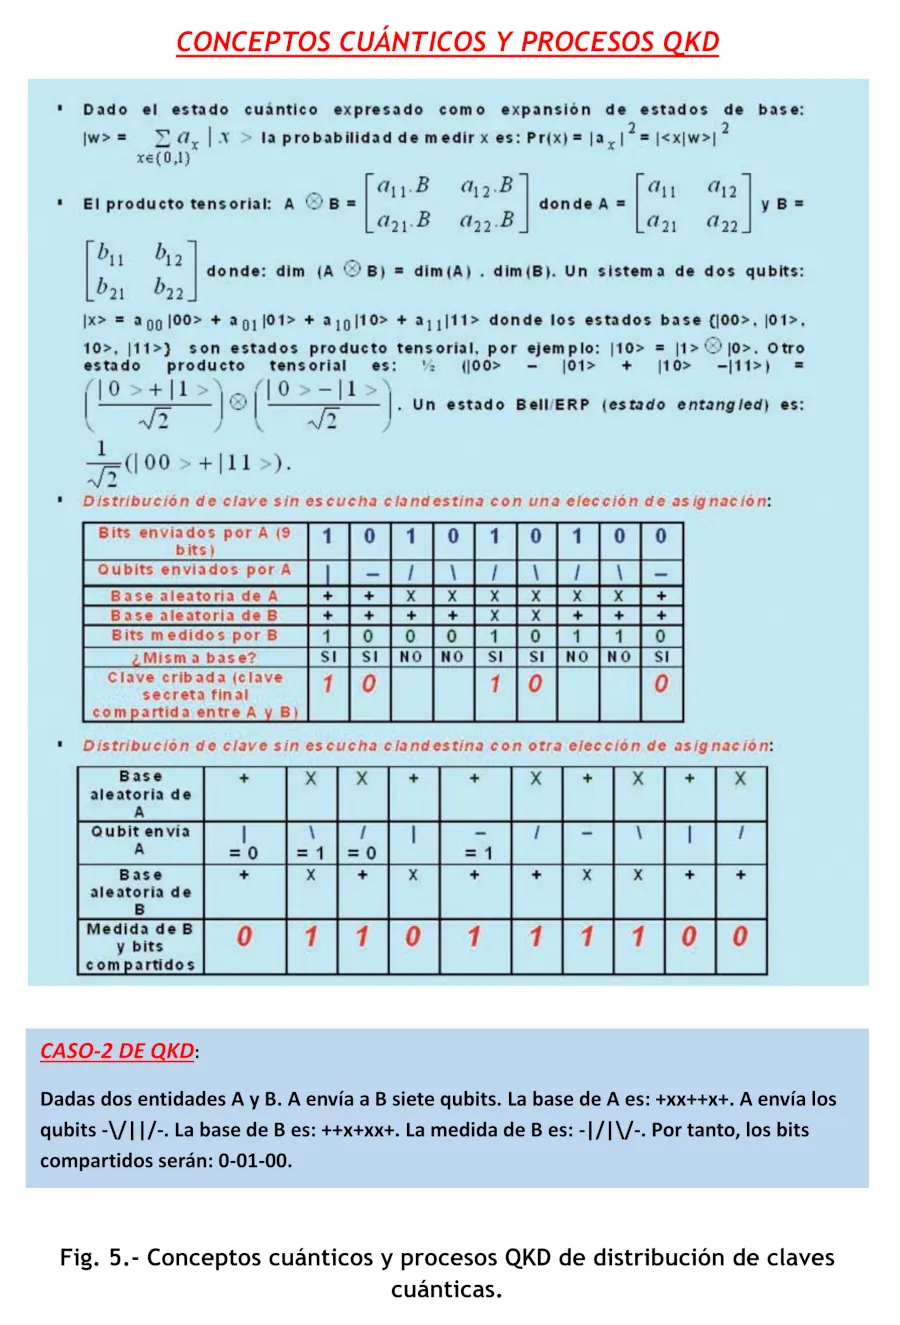
Nell'informatica quantistica, queste particelle sono chiamate qubit. In base a questa proprietà, lo stesso qubit può trovarsi simultaneamente in più stati quantistici, dove può assumere un valore di zero, uno o una sovrapposizione di entrambi. Ciò consente a un singolo qubit di eseguire due calcoli contemporaneamente, due qubit possono eseguirne quattro, tre otto e così via. Seguendo questo schema, il numero di calcoli che può eseguire in una singola fase è pari a due elevato alla potenza del numero N di qubit utilizzati. Nei computer attuali basati su bit (0/1), è possibile eseguire un solo calcolo alla volta. Per comprendere come le particelle interagiscono tra loro nel mondo quantistico, si utilizza la proprietà dell'entanglement quantistico. Due fotoni di luce che collidono creano un sistema di particelle che agiscono come un'unica entità, aventi lo stesso spin ma carica elettrica opposta (se le particelle sono cariche, come l'elettrone, che ha una carica negativa, o il protone, che ha una carica positiva, ecc.). Il concetto fondamentale dell'entanglement quantistico è che il sistema di particelle deve mantenere un equilibrio perfetto. Una particella con carica negativa deve bilanciare una particella con carica positiva. Una particella con spin sinistrorso deve essere bilanciata da una particella con spin destrorso. All'interno di un sistema, due particelle sono considerate entangled indipendentemente dalla loro distanza spaziale. Misurando lo stato quantistico di una particella, si può determinare lo stato dell'altra, a prescindere dalla loro posizione. Di conseguenza, una variazione dello stato quantistico di una particella modifica lo stato delle altre particelle, anche se sono estremamente distanti tra loro.
Nell'informatica quantistica, ciò rende possibile manipolare simultaneamente più qubit, consentendo così una comunicazione estremamente veloce su distanze molto lunghe e una potenza di calcolo estrema. Un esempio di questa proprietà è definito nel teorema di Bell: si considerino due particelle A e B connesse tramite entanglement quantistico; il loro entanglement le rende correlate. In base alla legge di sovrapposizione, prima di misurare lo stato di una particella, ciascuna particella può trovarsi a ½ o -½. Secondo il teorema, misurando lo stato di A, si conoscerà anche lo stato di B, che sarà l'opposto dello stato della particella A. Pertanto, se la particella A viene misurata a ½, allora la particella B sarà a -½, e viceversa. Questo concetto permette la comunicazione di informazioni tra le due particelle. La combinazione delle proprietà di sovrapposizione ed entanglement si traduce in una capacità molto potente che è alla base dei computer quantistici. Un computer quantistico migliora drasticamente la potenza e l'efficienza di un computer basato su bit.
Il computer quantistico offre il potenziale per essere un fattore chiave di crescita esponenziale in applicazioni quali l'IA (Intelligenza Artificiale) (ML/Machine Learning, DL/Deep Learning, Reti Neurali, NLP/Elaborazione del Linguaggio Naturale, ML/Machine Learning, ecc.), il calcolo, le comunicazioni e l'archiviazione sicura delle informazioni, ecc. Le capacità di un computer quantistico rappresentano una minaccia informatica per la crittografia attuale e per alcuni aspetti del post-quantistico/PQC. Tra le altre aree, influisce sulla CIA: (1) Riservatezza (C). Un hacker può utilizzare una rete di computer quantistici per violare i metodi crittografici e ottenere l'accesso a informazioni critiche/sensibili archiviate, comunicate o elaborate. (2) Integrità (I). Un hacker può manipolare i metodi/primitivi crittografici che autenticano le fonti di informazione o i dati, consentendogli di creare o distribuire comunicazioni/messaggi falsi che appaiono legittimi (ad esempio, email o messaggi istantanei falsi provenienti da autorità competenti con una firma digitale legittima, oppure modificare/cambiare informazioni/dati/intelligence sensibili nei cloud o nei database di data center critici/essenziali, ecc.). (3) Disponibilità (A). Gli hacker possono utilizzare computer quantistici per attaccare le infrastrutture critiche e danneggiare la disponibilità (bloccando/saturando, ecc. con attacchi DoS/DDoS) di sistemi importanti che forniscono servizi essenziali (energia, elettricità, sanità, trasporti, industrie, acqua, prevenzione di disastri naturali/artificiali tramite sensori replicati, ecc.)
CONSIDERAZIONI FINALI
La potenza dei computer quantistici rende obsoleta la crittografia attuale, e in una certa misura anche alcune forme di crittografia post-quantistica basata sui bit.
Un confronto tra l'informatica tradizionale e quella quantistica rivela quanto segue:
(1) Nell'informatica tradizionale: l'unità di informazione di base è il bit (0/1); l'elaborazione delle informazioni è sequenziale; i meccanismi di comunicazione si basano su porte logiche (NAND, NOR, XOR, AND, OR, NOT, ecc.); l'“entanglement quantistico”, la teletrasportazione, ecc. non esistono; la crescita della potenza di calcolo è lineare, ecc.
(2) Nell'informatica quantistica: l'unità di base dell'informazione è il qubit (0, 1 o sovrapposizione di entrambi); l'elaborazione delle informazioni è parallela tramite sovrapposizione quantistica; i meccanismi di comunicazione si basano su porte quantistiche (operazioni unitarie); l'“entanglement quantistico” consente correlazioni non locali; la crescita della potenza di calcolo è esponenziale.
Se confrontiamo i bit con i qubit:
(1) I bit assumono valori zero/0 o uno/1; la misurazione rivela il valore; i bit possono essere copiati; si comportano in modo probabilistico; le stringhe sono descritte come bit singolari (locali).
(2) I qubit si comportano simultaneamente come 0 e 1: a.|0> + b.|1> ; le misurazioni perturbano/modificano i valori osservati/misurati; i qubit non possono essere copiati; le stringhe non possono essere descritte come qubit unici (non locali); si comportano con probabilità estremamente complesse. La fisica quantistica ha innumerevoli applicazioni oltre alla protezione e alla difesa di tutti i tipi di ecosistemi: OT/CPS, IT, IoT (Internet delle cose/IoIT (Internet delle cose industriali)/IoMT (Internet delle cose mediche/militari)), QI/Internet quantistico, Q-cloud, ecc., estendendosi persino allo studio dei gemelli quantistici/QT, EVP (fenomeni di voce elettronica), ecc.
Le tecnologie quantistiche utilizzano svariati canali per comunicare informazioni basate sul flusso di fotoni attraverso fibre ottiche, collegamenti aerei, acqua e fluidi, luce laser (in tutto lo spettro di frequenza), vuoto e spazio esterno tra stazioni terrestri, reti satellitari, veicoli spaziali, utenti finali, ecc.
Le tecnologie quantistiche (basate sui qubit) non si fidano di nulla e di nessuno; verificano/controllano/monitorano sempre prima, durante e dopo l'azione, prevenendo con estrema tempestività inganni, attacchi informatici, frodi, confusione, minacce informatiche, messaggi falsi, ecc.
La sicurezza informatica quantistica è di estrema importanza sia ora che in futuro. Possiede innumerevoli proprietà (alcune delle quali sfidano la nostra intuizione) come la teletrasportazione, l'entanglement quantistico, la sovrapposizione quantistica, la modifica di tutto ciò che viene osservato e misurato, ecc. La sicurezza informatica quantistica basata sui qubit si sta affermando come altamente preziosa e, in determinate applicazioni, può coesistere sia con la sicurezza informatica tradizionale che con quella post-quantistica basata sui bit.
RIFERIMENTI .
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo.2025.
- Areitio, J. “Potenziare la sicurezza informatica/la privacy/la resilienza informatica attraverso la tecnologia quantistica” Revista-Conectrónica-Nº269-Novembre/Dicembre.2025.
- Allen, TJ. “Quantum Computing: dalla serie “La scienza di tutto”. Ed. Time-Sciences-Books.2025.
- Martin, R. “Il codice dell’universo: come il calcolo quantistico ridefinirà tutto”. Ed. IP-2025.
- Liu, C. “Il pratico libro delle risposte di fisica quantistica”. Ed. Visible Ink Press.2024.
- Raj, P., Herbert Song, H., Le, DN. e Vyas, N. “Apprendimento automatico quantistico: algoritmi quantistici e reti neurali (calcolo quantistico)”-De Gruyter-2025.
- Amoris, A. “Computer quantistici: la nuova era del calcolo”. Ed. IP-2025.
- Hammoudeh, M., Alessa, AT e Sherbeeni, AM “Calcolo quantistico: un viaggio nella prossima frontiera della sicurezza delle informazioni e delle comunicazioni”. Ed. Press-2024
. Zygelman, B. “Una prima introduzione all'informatica quantistica e all'informazione”. A cura di Springer-2024.
Autore: Prof. Dr. Javier Areitio Bertolín. Direttore del Gruppo di Ricerca su Reti e Sistemi