


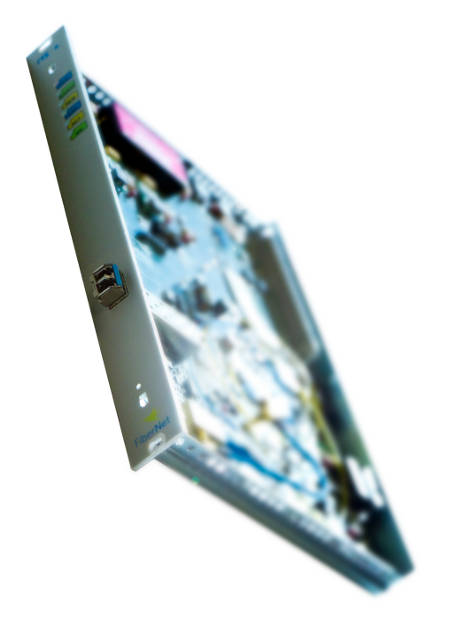
 Ora i clienti di Fibernet possono contare su un'estensione SAN con crittografia end-to-end, che offre la massima sicurezza e tempi di elaborazione trascurabili, un fattore chiave per ridurre al minimo l'impatto sui tempi di backup dei dati. La nuova scheda FTX-C è quindi progettata per ambienti SAN, in particolare per applicazioni di Disaster Recovery nei Data Center. I clienti in genere utilizzano connessioni dedicate tra le proprie sedi per questo tipo di applicazioni, senza condividere la larghezza di banda con altri clienti. Tuttavia, è anche essenziale crittografare questi dati in modo efficiente e senza influire sui parametri di latenza intrinseci alla distanza della fibra ottica tra le sedi. Questo nuovo prodotto per la crittografia del protocollo SAN offre le seguenti caratteristiche:
- Trasporto Fibre Channel crittografato su Ethernet. L'algoritmo più ampiamente riconosciuto per questo tipo di applicazione è attualmente AES (Advanced Encryption Standard): FIPS-197, standardizzato nel 2001 dall'agenzia statunitense NIST dopo essere stato selezionato come il migliore tra quelli presentati in una gara d'appalto pubblica. Lo standard considera tre possibili lunghezze di chiave: 128, 192 o 256 bit, con Fibernet che ha scelto quest'ultima. La crittografia utilizza una chiave simmetrica, tipicamente impiegata quando sono richieste velocità più elevate. Il meccanismo di scambio delle chiavi è Diffie-Hellman, standardizzato anche dal NIST. Nessuna chiave viene trasmessa sul canale di scambio; vengono passate solo informazioni affinché entrambe le estremità possano calcolare la chiave.
Progettazione: sono stati utilizzati componenti all'avanguardia (FPGA) con crittografia e autenticazione a flusso di bit. La sicurezza è garantita anche dal software di controllo della scheda. Inoltre, il microcontrollore è integrato all'interno dell'FPGA; non sono presenti memorie esterne né connessioni visibili sulla scheda.
Soddisfacendo i requisiti per questo tipo di prodotto, la nuova soluzione di crittografia end-to-end offre la massima trasparenza e una latenza minima.
Bilanciatori di carico con firewall per applicazioni web integrato nativamente
KEMP Technologies ha annunciato che i suoi bilanciatori di carico LoadMaster integreranno nativamente i servizi Web Application Firewall (WAF). Ciò consentirà lo sviluppo sicuro di applicazioni web, prevenendo attacchi di livello 7, pur mantenendo i servizi di bilanciamento del carico essenziali.









