


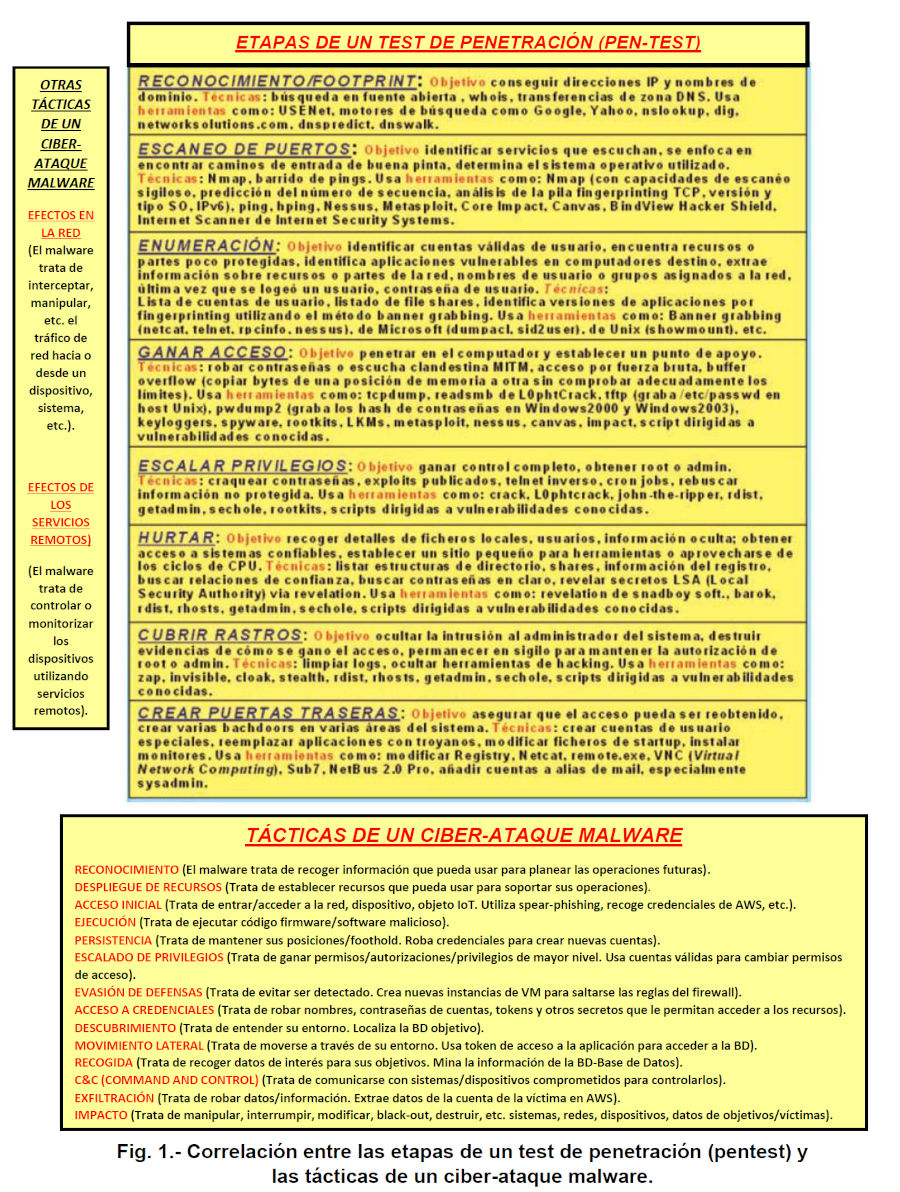
I malware intelligenti avanzati possono essere analizzati da diverse prospettive:
(1) Come arma cibernetica (sia difensiva che offensiva). Alcuni esempi di malware offensivi sono: TrickBot, LatentBot, AgentTesla, Gandcrab, Stuxnet, DownPaper, Carbanak, Zeus, Duqu, Ramnit, Wiper, Flame, Babar, Ryuk, Qakbot, ISFB, TurnedUp, Dridex, Goedel, Mosquito, Jaff, Chernobyl, Emotet/Geodo, Pupy, BlackEnergy, Shamoon, DanaBot, ecc.
(2) Come strumento sofisticato per attacchi informatici (sia per la protezione che per lo svolgimento di attività dannose).
(3) Come minaccia informatica (per malware offensivi, da malware difensivi, e per danneggiare il nostro intero mondo nel caso di malware offensivi). Attualmente, nella guerra cibernetica (che sta diventando sempre meno conosciuta), vengono utilizzate armi informatiche offensive, e l'applicazione di armi informatiche protettive (come i malware difensivi) è urgente e critica. Le loro implicazioni si estendono a tutti i livelli, in tutti i tipi di interazione, su tutti i fronti: terra (veicoli, robot, carri armati, comunicazioni in fibra ottica, ecc.), mare (sottomarini, navi, cavi sottomarini, ecc.), aria (antenne per telecomunicazioni e internet terrestre e satellitare, aerei commerciali, droni ipersonici, missili ipersonici contro i satelliti, elicotteri, ecc.), spazio (satelliti, stazioni orbitali, sonde spaziali, difesa dagli asteroidi, ecc.) e cyberspazio (che è integrato nei quattro fronti precedenti: Internet of Everything/IoE, IoT, APP, sistemi operativi, cloud, universi virtuali/metaversi, criptovalute, siti web, hypervisor, OS, container, ecc.). Il malware difensivo è autonomo e autoregolante. Si basa su IA, ZT, ZK, IAD, TH, basi di conoscenza dinamiche, crittografia, canali subliminali, steganografia, intelligence sulle vulnerabilità, ecc., e opera ad un elevato livello di maturità. Gli obiettivi tattici o le tattiche del malware offensivo sono le ragioni per cui viene eseguita un'azione. La tattica chiamata "accesso alle credenziali" utilizza tecniche e sottotecniche (che sono descrizioni più o meno dettagliate per realizzare una tattica). In questo caso, comporterebbe il dump delle credenziali accedendo ai servizi dell'Autorità di sicurezza locale (LSA). Le procedure (che sono l'implementazione specifica delle tecniche e sottotecniche) comporterebbero l'utilizzo di PowerShell per iniettare in "lsass.exe" e scaricare le credenziali.
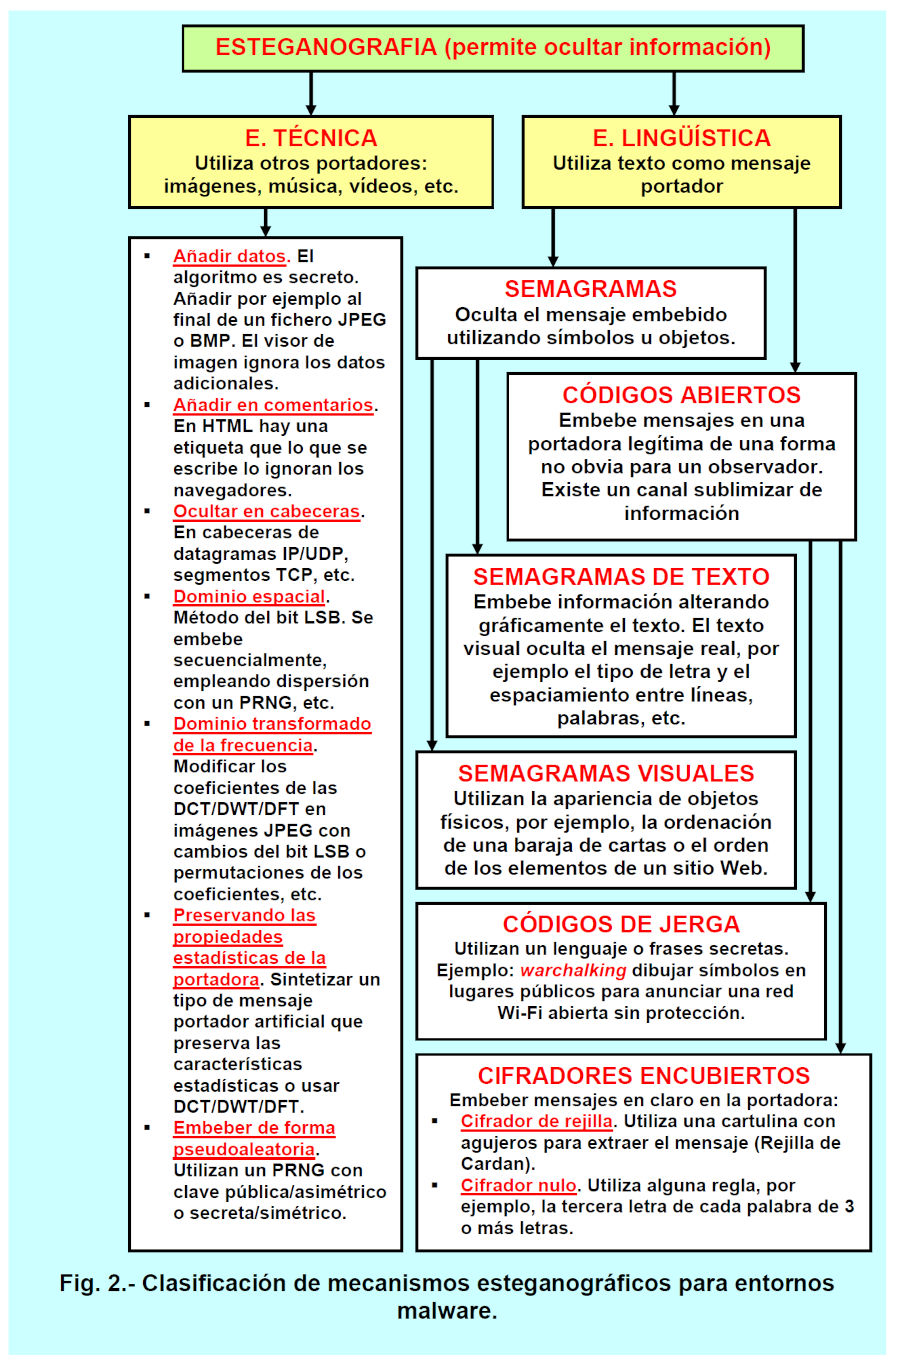 MODALITÀ DI FUNZIONAMENTO DEL MALWARE OFFENSIVO E LORO NEUTRALIZZAZIONE DA PARTE DEL MALWARE DIFENSIVO.
Il malware intelligente avanzato (sia offensivo che difensivo) può eseguire le sue operazioni, attività, azioni, comportamenti, ecc., in vari modi: (1) Modalità passiva. In questo caso, il malware offensivo esegue analisi del traffico, monitora le comunicazioni non protette (fibra ottica, rame, wireless, OTA, ecc.), decifra il traffico debolmente crittografato/autenticato e acquisisce informazioni di autenticazione (come password, segreti, ecc.). L'intercettazione passiva delle operazioni di rete può fornire al malware offensivo indicatori e avvisi per prevenire azioni dannose o, nel caso di malware difensivo, per eseguire azioni di neutralizzazione. La modalità passiva può comportare la divulgazione di informazioni o file di dati (come informazioni personali, token, file sensibili, chiavi private, ecc.) al malware offensivo senza il consenso o la conoscenza dell'utente legittimo. In questo caso, il malware difensivo neutralizzerà/bloccherà tutti i tentativi di qualsiasi tipo di comportamento, operazione e azione dannosa. (2) Modalità di distribuzione. In questo caso, il malware offensivo apporta modifiche all'hardware, al firmware o al software nel luogo in cui la risorsa/il prodotto viene fabbricato o durante la sua distribuzione (attacco informatico alla catena di fornitura).
In questi attacchi informatici, il malware offensivo viene introdotto nei prodotti come backdoor, Trojan software, firmware e hardware, codice per l'obsolescenza programmata, ecc., per ottenere in un secondo momento l'accesso non autorizzato a informazioni o funzioni del sistema, dispositivo, rete, ecc. In questo caso, il malware difensivo eseguirà una scansione per individuare comportamenti, azioni, ecc. dannosi e li neutralizzerà, bloccherà o disabiliterà in anticipo. (3) Modalità attiva. In questo caso, il malware offensivo tenta di aggirare o violare le funzionalità di protezione per rubare o dirottare dati, modificare informazioni, ecc. Il malware offensivo attacca la dorsale di rete, sfrutta le informazioni in transito, crittografa le cartelle, penetra nelle infrastrutture (reti, sistemi, dispositivi, oggetti IoT, ecc.) e attacca gli utenti remoti autorizzati quando tentano di connettersi a un'infrastruttura, ecc. In questo scenario, il malware difensivo bloccherà/neutralizzerà/impedirà tutti i tipi di tentativi dannosi di rivelare, diffondere o dirottare file di dati; negare il servizio (a reti, sistemi, dispositivi, applicazioni, ecc.); modificare i dati; o effettuare sabotaggi. (4) Minaccia interna. Questa può essere di due tipi: (a) Maligna (malware offensivo). (b) Motivata da disattenzione, incidenti, ignoranza, dimenticanza, goffaggine, pigrizia, negligenza, errori involontari, ecc., da parte di individui/entità (che diventano facilitatori di malware offensivo). Il malware dannoso può includere tentativi di intercettazione, furto di informazioni, dirottamento di dati, corruzione di dati, uso fraudolento di informazioni, negazione dell'accesso ad altri utenti autorizzati, sabotaggio, ecc. Quelli motivati da ignoranza, negligenza, dimenticanza, ecc. I motivi per cui individui/entità potrebbero aggirare le misure di sicurezza informatica sono dovuti ad incidenti, pigrizia, goffaggine, desiderio di finire rapidamente, negligenza, portare a termine il lavoro, ecc. In questi scenari, il malware difensivo bloccherà e neutralizzerà tutti i tipi di tentativi di malware, vulnerabilità, exploit (come Eternal Blue), ecc., e problemi relativi al malware offensivo che potrebbero essere stati creati dalle azioni negligenti di individui/entità a causa di ignoranza, negligenza, pigrizia, dimenticanza, goffaggine, ecc. (5) Modalità basata sulla prossimità. In questo caso, il malware offensivo si troverà fisicamente vicino agli obiettivi da attaccare (reti, sistemi, dispositivi, servizi, apparecchiature, ecc.) con lo scopo di modificarli, acquisirne i dati, negarne l'accesso, sabotarli, ecc. Questo è il caso dell'inserimento di una chiavetta USB infetta in un PC, IPC (Industrial PC), PLC, ecc., per sabotare un processo industriale, ad esempio una centrifuga, o un veicolo connesso/autonomo, al fine di causare un incidente o una fuga di dati, ecc. La prossimità può essere raggiunta sfruttando la disonestà o la negligenza di un dipendente, forzando l'accesso, violando la sicurezza, sfruttando un punto di accesso aperto, ecc. In questo scenario, il malware difensivo bloccherà e neutralizzerà tutti i tipi di tentativi malevoli effettuati dal malware offensivo che tenta un attacco informatico.
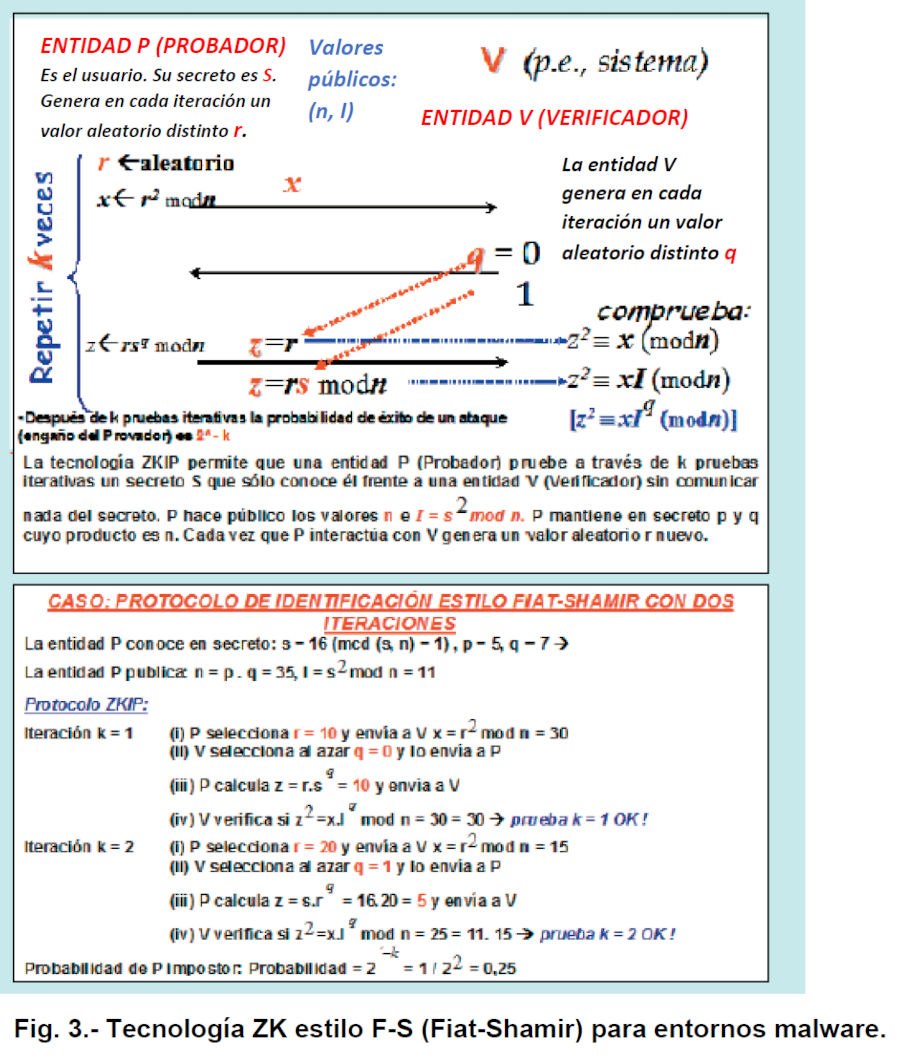 NEUTRALIZZAZIONE DELLE STRUTTURE TATTICHE UTILIZZATE DAL MALWARE OFFENSIVO.
Il malware difensivo avanzato è progettato per bloccare, neutralizzare, disabilitare, mitigare, ecc., tutte le possibili combinazioni di tattiche (e i loro componenti interni: tecniche, sottotecniche, procedure, funzioni, meccanismi, ecc.) utilizzate dal malware offensivo. Si osserva una forte correlazione tra tutte le strutture e le basi di conoscenza delle tattiche conosciute e sintetizzate dall'IA.
Alcuni insiemi di basi di conoscenza tattica sono (A) EBCT1 (CVCM, LotL, ecc.) costituito dalle seguenti tattiche:
(1) Ricognizione iniziale. Il malware offensivo utilizza tecniche e procedure di ricerca sui bersagli da attaccare (applicazioni, dispositivi, sistemi, reti, infrastrutture, oggetti, organizzazioni, ecc.). In questo caso, il malware difensivo paralizzerà e bloccherà ogni tipo di ricerca dannosa.
(2) Compromissione iniziale. Il malware offensivo esegue codice dannoso (firmware, software) su uno o più obiettivi utilizzando l'ingegneria inversa, l'ingegneria sociale, ecc. Il malware difensivo impedirà tali azioni dannose.
(3) Stabilire un rollback. Il malware offensivo si assicura di mantenere la propria posizione e conserva il controllo continuo sui bersagli compromessi (dispositivi, sistemi, oggetti, ecc.). Il malware difensivo bloccherà tutti i comportamenti di manutenzione e controllo sui bersagli.
(4) Escalation dei privilegi. Il malware offensivo ottiene privilegi/autorizzazioni più elevati attraverso varie procedure, come il dump degli hash delle password. Il malware difensivo neutralizzerà qualsiasi tecnica o procedura dannosa.
(5) Ricognizione interna. Il malware offensivo esplora l'ambiente del bersaglio per comprenderlo meglio. Il malware difensivo lo impedirà.
(6) Movimenti laterali. Il malware offensivo utilizza le credenziali ottenute nell'elevazione dei privilegi per spostarsi da un punto (dispositivo, sistema, oggetto, ecc.) a un altro all'interno dell'ambiente compromesso.
(7) Mantenimento della posizione. Il malware offensivo cerca di mantenere la propria presenza e l'accesso continuo all'ambiente. Per fare ciò, utilizza diverse tecniche come l'installazione di backdoor, Trojan, ecc.
(8) Revisione degli obiettivi. La missione può essere completata o può continuare con altri obiettivi (rubare, modificare, sabotare, ricattare, rapire, compiere atti criminali, ecc.) sul momento.
Il malware difensivo bloccherà qualsiasi ulteriore azione. (B) EBCT2 (CKC, UKC, GKC, ecc.) consiste nelle seguenti tattiche:
(1) Ricognizione. Il malware esplora, studia e analizza i suoi obiettivi, identificando tutte le loro vulnerabilità (non solo quelle note ma anche quelle 0-day).
(2) Armato. Il malware adatta la sua traiettoria per accedere agli obiettivi da attaccare informaticamente (oggetti, dispositivi, sistemi, reti, infrastrutture, ecc.).
(3) Consegna. Il malware esegue le azioni necessarie per raggiungere i bersagli e quindi attaccarli e infettarli.
(4) Ingegneria sociale. Il malware utilizza tecniche per manipolare le persone inducendole a compiere azioni vulnerabili.
(5) Installazione. Il malware richiede un accesso continuo ai suoi obiettivi; pertanto, installa seed di abilitazione, backdoor, percorsi di backup ridondanti, ecc. per raggiungere i suoi obiettivi. (6) Esplorazione. Il malware si esegue all'interno dell'ambiente e ottiene l'accesso di cui ha bisogno.
(7) Persistenza. Il malware apporta modifiche per garantire la sua presenza continua nel sistema.
(8) Elusione delle difese. Il malware utilizza tecniche per eludere il rilevamento e aggirare altre difese.
(9) Comando e controllo (C&C). Il malware può comunicare con i sistemi controllati e altri collaboratori. (10) Pivot. Il malware instrada il traffico attraverso sistemi controllati che non sono direttamente accessibili.
(11) Scoperta. Il malware acquisisce informazioni su un obiettivo e sul suo ambiente. (12) Escalation dei privilegi. Il malware ottiene autorizzazioni più elevate su un obiettivo. (13) Esecuzione. Il malware può eseguire codice (firmware o software) su un obiettivo locale o remoto.
(14) Accesso alle credenziali. Il malware accede o controlla obiettivi quali le credenziali di dominio.
(15) Movimento laterale. Malware che accede e controlla altri obiettivi remoti.
(16) Raccolta. Il malware identifica e cattura i dati dal bersaglio remoto prima dell'esfiltrazione.
(17) Esfiltrazione. Il malware estrae informazioni (critiche, personali, segreti, chiavi private, ecc.), modifica i dati, sabota elementi, ricatta, rapisce, danneggia persone, l'ambiente, gli animali, ecc. dai bersagli da attaccare informaticamente.
(18) Impatto. Il malware manipola, interrompe o distrugge il bersaglio.
(19) Obiettivi. Il malware integra obiettivi più piccoli per raggiungere un obiettivo generale.
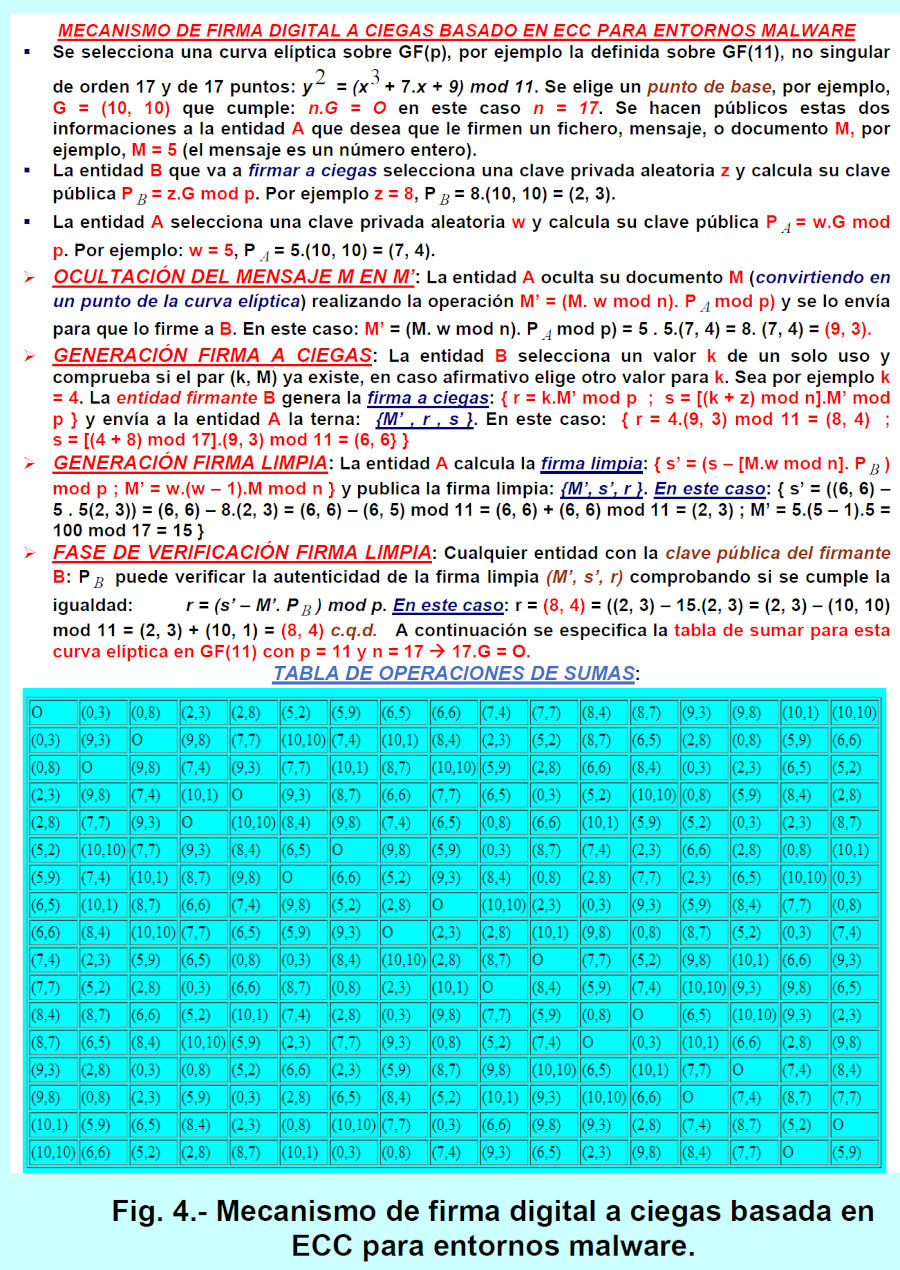 (C) EBCT3 (BCs-APT/APR, ET-ICS-MT-IT-OT-ATT&CK, ecc.) integra le seguenti tattiche:
(1) Ricognizione. Integra le tecniche che consentono al malware di raccogliere informazioni che può utilizzare per operazioni future.
(2) Sviluppo delle risorse. Ciò comprende le tecniche che consentono al malware di stabilire risorse utilizzabili per supportare le operazioni.
(3) Accesso iniziale. Comprende l'insieme delle tecniche e dei vettori di infezione utilizzati dal malware per entrare e ottenere una posizione iniziale all'interno della rete, del sistema, del dispositivo, ecc.
(4) Esecuzione. Integra le tecniche che consentono l'esecuzione di codice dannoso su un sistema, dispositivo, rete locale o remota.
(5) Persistenza. Questa categoria comprende le tecniche che il malware utilizza per mantenere la propria posizione. Ovvero, per consentire qualsiasi accesso, azione o modifica della configurazione su un sistema, dispositivo o rete, garantendo così al malware una presenza persistente su tale sistema, dispositivo o rete. Le credenziali rubate vengono spesso utilizzate per creare un nuovo account. (6) Escalation dei privilegi. Questa categoria comprende le tecniche che generano azioni che consentono al malware di ottenere livelli più elevati di permessi e autorizzazioni su un sistema, dispositivo o rete. Può utilizzare un account valido per modificare i permessi di accesso.
(7) Elusione delle difese. Integra le tecniche che il malware utilizza per eludere il rilevamento o aggirare altre difese. Può creare una nuova istanza di macchina virtuale per eludere le regole del firewall.
(8) Accesso alle credenziali. Ciò include le tecniche che consentono al malware di rubare nomi di account, password, token, chiavi private o altri segreti che gli consentono di accedere alle risorse.
(9) Scoperta. Questa integra le tecniche che consentono al malware di comprendere il proprio ambiente e acquisire conoscenza del sistema, del dispositivo e della rete interna. Ad esempio, può individuare un database di destinazione.
(10) Movimento laterale. Consiste in tecniche che consentono al malware di spostarsi all'interno del proprio ambiente, accedere e controllare sistemi remoti sulla rete e nel cloud (edge, fog, cloud con container o hypervisor).
(11) Raccolta. Comprende le tecniche utilizzate per raccogliere e identificare dati e informazioni di interesse (come file sensibili da un sistema, dispositivo o rete di destinazione prima dell'esfiltrazione) per i loro scopi.
(12) Esfiltrazione. Integra le tecniche che consentono al malware di rubare, estrarre file, dati, metadati e informazioni da un sistema, dispositivo o rete di destinazione.
(13) C&C (Comando e Controllo). Comprende le tecniche utilizzate dal malware per comunicare con dispositivi e sistemi compromessi al fine di controllarli all'interno di una rete, un dispositivo o un sistema target, o con i relativi sistemi di supporto. (14) Impatto. Comprende le tecniche il cui scopo principale è quello di attaccare informaticamente la disponibilità, l'integrità, l'autenticazione, la riservatezza, la non ripudiabilità, ecc. In questa tattica, il malware tenta di manipolare, interrompere o distruggere dispositivi, sistemi e dati. Il malware difensivo neutralizzerà tutti questi tentativi.
(14) Effetti di rete. Integra tecniche per intercettare o manipolare il traffico di rete da o verso un obiettivo (dispositivo, sistema, ecc.)
(14) Effetti dei servizi remoti. Ciò comprende tecniche per il controllo o il monitoraggio di un obiettivo tramite servizi remoti. Associazioni e correlazioni a granularità molto bassa basate sull'IA da cluster tattici (e i loro componenti interni: tecniche, procedure, ecc.) consentono di prevedere e dedurre i comportamenti e le azioni del malware offensivo che verrà neutralizzato o bloccato dal malware difensivo.
PROBLEMA DEL MALWARE OFFENSIVO NEI VEICOLI CONNESSI E AUTONOMI.
Attualmente, il malware colpisce tutti i tipi di sistemi, reti, metaversi o universi virtuali (incluso quello di Facebook, con avatar, che utilizza occhiali per la realtà virtuale senza connessione al computer in grado di tracciare i movimenti delle dita per l'interazione. Un predecessore precedente era Second Life, ma molto meno sofisticato), dispositivi (PC, PLC, smartphone come l'iPhone 13, tablet, ecc.), applicazioni/app, giochi (di tutti i tipi, ad esempio il gioco Squid, Axie Infinity, ecc.), sistemi operativi (iOS 15, Linux, Android 12, Windows 10, ecc.), browser web (Chrome, Safari, Firefox, ecc.), dati, metadati, ecosistemi, infrastrutture e ambienti (nessuno è al sicuro): IT, OT, ICS, CPS, IoT, IIoT, IoMT, AIoT, IoE, AmI, database, CRM, ERP, cloud (cloud, fog, edge computing), ecc. I veicoli connessi (direttamente o indirettamente) e autonomi (che sono essenzialmente sistemi ciberfisici) presentano innumerevoli punti in cui il malware può agire in modo dannoso, Anche con certificazioni come ISO/SAE 21434 e/o UNECE/R155 (nessuna certificazione può garantire l'assenza di potenziali vulnerabilità in dati, software, firmware, hardware, comunicazioni, ecc.). La gestione e gli aggiornamenti over-the-air (OTA) delle centraline elettroniche (ECU) possono causare vulnerabilità, infezioni, guasti, errori e altri problemi. Le centraline elettroniche controllano la maggior parte delle funzionalità di un veicolo. Se un malware ne prende il controllo, può bloccare lo sterzo, avviare/arrestare il motore, manipolare la pressione degli pneumatici, modificare il riscaldamento e l'aria condizionata, bloccare il veicolo a distanza, controllare il sistema di navigazione, disabilitare i freni, compromettere il sistema di intrattenimento, manipolare la diagnostica del veicolo (modificando i dati), causare accelerazioni forzate o frenate brusche, divulgare i dati del conducente (come indirizzo, luogo di lavoro, stile di guida, informazioni bancarie, password e credenziali) e controllare a distanza le serrature delle portiere, gli allarmi e altri segnali acustici e visivi. Nulla dovrebbe essere collegato alla porta OBD2, poiché consente la programmazione, la codifica o la diagnosi di qualsiasi dispositivo elettronico presente nel veicolo. Il malware latente (software, firmware e hardware nella catena di fornitura) può manipolare in modo malevolo il sistema di propulsione e il linguaggio di comunicazione tra i componenti (CAN-Bus) sfruttando vulnerabilità e difetti latenti o esistenti. Può interrompere inaspettatamente la comunicazione tra due CPU/chip (creando messaggi frammentari provenienti da queste CPU, con la potenziale conseguenza di gravi guasti al sistema, come la mancata identificazione della velocità dei veicoli vicini o l'azionamento improvviso dei freni (anche ad alta velocità) senza preavviso, aumentando il rischio di tamponamenti con altri veicoli che seguono). Le vulnerabilità sono dinamiche e possono emergere in qualsiasi momento. Wi-Fi (WLAN), 5G (WWAN), LoRaWAN, ecc., consentono al malware di eseguire azioni dannose su foto, video e file memorizzati su smartphone, tablet, PC, ecc. (spesso collegati al veicolo). Ad esempio, può monitorare l'utente, spiarlo, estorcergli denaro, ricattarlo, impersonarlo, causare incidenti controllando il suo veicolo e così via. Il malware può assumere il controllo di tutti i dispositivi di sicurezza del veicolo, come airbag, freni, sistema di avviamento/spegnimento del motore, livelli dei fluidi, stato degli pneumatici, sterzo, riscaldamento, connettività vivavoce per telefoni cellulari, GPS (fornendo dati falsi), finestrini, climatizzatore e segnali acustici e visivi. Il malware può anche modificare il comportamento dei sistemi avanzati di assistenza alla guida (ADAS), ad esempio creando l'illusione di un ostacolo inesistente ("ghosting") o simulando l'assenza di un ostacolo quando questo è presente.
 Il Bluetooth (WPAN) consente ai malware di eseguire azioni dannose utilizzando informazioni su conversazioni, contatti, messaggi, dati riservati, ecc., come furto d'identità, molestie, ricatti, danni alla reputazione e manipolazione delle funzioni del veicolo. La geolocalizzazione (tramite satelliti come GPS, BeiDou, GNSS, GLONASS, Galileo, ecc., triangolazione tramite ripetitori cellulari o satelliti per telecomunicazioni come Iridium, ecc.) consente ai malware di manipolare informazioni su percorsi, orari, posizione di casa e lavoro, ecc., per eseguire azioni dannose come sequestro di persona, spionaggio, ricatto e inganno. Il telecomando e il sistema di accensione del veicolo possono essere manipolati da malware, che può bloccare l'utente all'interno del veicolo, impedirne l'apertura, rubare il veicolo lasciandolo sbloccato e acceso, disabilitare/attivare la chiave di accensione e così via. Smartphone e tablet vengono sempre più spesso connessi ai veicoli (il che è pericoloso) perché ciò significa che i malware possono facilmente trasferirsi tra di essi. Il malware può persino controllare a distanza l'apertura e la chiusura delle portiere, l'accensione e lo spegnimento del motore e persino l'attivazione dell'airbag. Il Radio Data System (RDS) consente alle stazioni di inviare informazioni aggiuntive insieme al normale segnale del programma radio visualizzato sullo schermo del ricevitore. Il malware può creare disinformazione e caos. Utilizzando la tecnologia dei media sintetici, il malware può manipolare i dati multimediali trasmessi, producendo falsi avvisi sul traffico e sugli incidenti, fornendo informazioni errate, ingannando, disinformando, confondendo e così via. La funzione di chiamata di emergenza (E-Call) nei veicoli (basata su un sistema integrato con una scheda SIM per la comunicazione wireless) si attiva manualmente e automaticamente in caso di emergenza. Il malware può compiere azioni dannose falsificando la posizione esatta del veicolo per rapirvi, impedirvi di ricevere assistenza in caso di incidente o emergenza medica e così via. Il malware infiltrato e iniettato che agisce sui sistemi di apertura e avviamento del veicolo (tipo "keyless") facilita il furto di questi veicoli.
L'infezione da malware della centralina elettronica (ECU), responsabile dell'affidabilità del veicolo, può rappresentare un fattore critico (il malware può sabotare il sistema, isolando due delle numerose CPU presenti nel veicolo e creando il caos). L'infezione da malware in un veicolo è facilitata dall'elevato numero di componenti elettronici, software e firmware, che crea una superficie di attacco più ampia. L'infezione da malware dei cloud (pubblici, privati, misti, ecc.) su cui risiedono le piattaforme utilizzate dai veicoli connessi per comunicare può avere un impatto critico su questi ultimi. Una vulnerabilità tipica nei veicoli connessi consente al malware di manipolare da remoto determinati parametri del sistema operativo di navigazione satellitare, permettendo l'esecuzione remota di codice e il controllo di tutte le funzioni chiave del veicolo. I veicoli dotati di sistemi avanzati di assistenza alla guida (ADAS) possono subire malfunzionamenti se i flussi di dati che elaborano vengono infettati o corrotti da malware. Gli algoritmi integrati nei sistemi ADAS con apprendimento automatico li rendono vulnerabili a nuove forme di attacchi informatici da malware. Ad esempio, modifiche fisiche/logiche alterano il modo in cui l'elettronica del veicolo interpreta una situazione. La rete di centraline elettroniche (ECU) comprende numerosi potenziali punti di attacco malware in grado di interrompere il funzionamento del sistema ciberfisico. La manipolazione illegale di un modulo durante la manutenzione, il furto o il sabotaggio possono provocare un attacco denial-of-service, impedendo alla centralina di ricevere dati validi. Il sistema di infotainment può essere attaccato da remoto tramite malware. Altri possibili attacchi malware includono l'intercettazione, gli attacchi man-in-the-middle (MITM) e gli attacchi di replay (utilizzando dati precedentemente trasmessi sulla rete). Il malware può manipolare i sistemi di assistenza alla guida (ADAS), come il sistema di mantenimento della corsia, che consente al veicolo di mantenere la propria posizione in corsia ed evitare di invadere la corsia opposta. Se un malware riesce a infiltrarsi e infettare il sistema di controllo (CAN-BUS) di un veicolo connesso o di un veicolo a guida autonoma, potrebbe mettere in difficoltà il veicolo stesso, tutti i veicoli che transitano nelle sue vicinanze e il data center del produttore. Il malware (che sfrutta vulnerabilità esistenti, incluse quelle presenti nei veicoli connessi/autonomi) può infettare, assumere il controllo e manipolare funzioni che gli consentono di controllare diversi sistemi del veicolo. Ciò include l'attivazione dei freni, il bloccaggio dello sterzo (ad alta velocità in curva), la manomissione del sistema multimediale, dell'aria condizionata e dei sistemi di infotainment, l'avvio o lo spegnimento del motore, l'apertura o la chiusura di finestrini/portiere, l'attivazione dell'airbag durante la guida senza collisione, l'attivazione fraudolenta dei fari per le partenze in salita quando il veicolo si trova su una superficie piana, l'utilizzo fraudolento del sistema operativo e del browser del veicolo per effettuare acquisti non autorizzati, il blocco/sblocco a distanza delle portiere e l'avvio/arresto del motore, l'attivazione della frenata/accelerazione del veicolo con uno smartphone/tablet infetto che funge da chiave digitale, l'apertura e l'avvio di un'auto con un dispositivo senza chiave come una carta clonata, l'apertura e l'avvio di un veicolo con un telecomando clonato e l'apertura e l'avvio di un'auto con dati biometrici falsificati (riconoscimento facciale, impronta digitale, ecc.). iris, ecc.), ecc. Se il malware viene introdotto in un veicolo tramite un CD, DVD, unità USB musicale infetta, o attraverso innumerevoli altri vettori di infezione, come uno smartphone/tablet infetto connesso al veicolo (tramite Bluetooth-BLE, WiFi, 5G, 6LowPan, LoRaWAN, ecc.), o tramite infezione (software, firmware, hardware) nella catena di fornitura, utilizzando download di aggiornamenti over-the-air (OTA) infetti, ecc. Se il malware incorpora funzionalità "worm" che gli consentono di replicarsi e diffondersi attraverso le reti, potrebbe saltare automaticamente da un veicolo all'altro e persino al data center del produttore. I veicoli connessi (che dispongono di una connessione Internet per ricevere aggiornamenti di sistema) sono vulnerabili a questa minaccia.
È in grado di ricevere e trasmettere informazioni da e verso i database del centro dati del produttore. Ciò consente al produttore di raccogliere dati dai propri veicoli, aggiornare in modalità wireless il firmware del veicolo e ricevere o emettere avvisi di servizio. Il centro dati del produttore memorizza tutti i dati del proprietario e del veicolo, come il numero di telefono, il nome, l'indirizzo postale e di posta elettronica del proprietario e i dati di guida, inclusi i percorsi effettuati, lo stile di guida (frequenza di frenata, distanza percorsa, percorsi effettuati, orari, limiti di velocità superati, date di manutenzione ed eventuali malfunzionamenti del veicolo rilevati). Il malware può operare nelle app a pagamento integrate nei veicoli connessi, potenzialmente rubando denaro, compromettendo la privacy del proprietario e così via. Qualsiasi veicolo può essere oggetto di attacchi informatici da parte di malware su vari fronti, tra cui il controllo remoto, le applicazioni mobili, gli attacchi software/firmware e gli attacchi fisici/hardware, sfruttando errori umani inconsapevoli, infezioni della catena di approvvigionamento, trojan hardware e altro ancora. Il malware può colpire le porte hardware (USB, OBD2, ecc.) e le interfacce wireless (Wi-Fi 6/7, IEEE 802.11ax/IEEE 802.11be, 4G, 5G, Bluetooth LTE, ZigBee/IEEE 802.15.4, NFC, Ethernet, LoRaWAN, RFID, ecc.). Inoltre, il malware può sfruttare la mancanza di segmentazione nei sistemi del veicolo per attaccare il software utente utilizzando i sistemi impiegati per il funzionamento del veicolo. Il malware può infettare sia i dati/metadati utente generati dai sistemi del veicolo sia i dati operativi del veicolo stesso. Il malware può compromettere i freni, gli airbag, l'accensione e altri sistemi del veicolo. Può inviare comandi dannosi alla rete CAN-BUS, che ha molte funzionalità, ognuna delle quali vulnerabile. Il malware può attaccare anche i protocolli di trasmissione dati intra-veicolare e inter-veicolare come Bluetooth/BLE, Wi-Fi (CSMA/CA), GPS, Ethernet (CSMA/CD), MOST, Zigbee, LoRaWAN, NFC e altri. Può essere scaricato da remoto e sfruttare le vulnerabilità esistenti in sistemi come accensione, sterzo, accelerazione, frenata, riscaldamento, airbag, portiere, luci e clacson. Il malware può operare localmente o da remoto sulla centralina elettronica (ECU) del veicolo, sull'OBD2, sugli ADAS, sulla comunicazione di rete CAN-BUS e su altri componenti. Il malware può inviare messaggi con comandi per controllare lo sterzo, gli pneumatici, i freni e altri sistemi del veicolo. Il malware può essere utilizzato per sabotare i veicoli tramite aggiornamenti firmware over-the-air (OTA), che i produttori distribuiscono in modalità wireless e automatica ai sistemi dei veicoli connessi (come auto, furgoni, camion, autobus, camper, ecc.). La comunicazione OTA può consentire la configurazione errata o la disinstallazione di aggiornamenti validi su unità specifiche, potenzialmente causando incidenti. L'infrastruttura OTA coinvolge diversi attori: produttori di componenti, sviluppatori di firmware, fornitori di centraline elettroniche, fornitori di servizi cloud, ecc., e non tutti potrebbero avere lo stesso livello di controlli di sicurezza informatica, potenzialmente ospitando infezioni latenti. L'infrastruttura OTA consente l'installazione/disinstallazione remota di aggiornamenti, la modifica/eliminazione delle configurazioni del veicolo e altre operazioni. Considerando le migliaia di chip e i milioni di righe di codice attualmente presenti nei veicoli, si comprende l'enorme numero di vulnerabilità che possono esistere in uno stato latente, non rilevabili da malintenzionati. Secondo Parkers.co.uk, l'86% degli automobilisti intervistati non si sentirebbe a proprio agio se la propria auto condividesse dati sulle proprie abitudini di guida con terze parti, e il 75% rifiuta i sistemi di raccolta dati come le ultime tecnologie integrate nei veicoli più moderni.
Il malware può intrappolarti all'interno del tuo veicolo con il riscaldamento al massimo, porte e finestrini chiusi, impedendoti di avviare il motore e di comunicare con il mondo esterno, nemmeno con il tuo smartphone, bloccando gli aggiornamenti over-the-air, ecc.
 Attualmente, il malware offensivo colpisce tutti i tipi di sistemi, ecosistemi e ambienti (niente e nessuno è al sicuro). Nell'ambito dell'OT (Operational Technology), troviamo ICS, SCADA, CPS, IoT, IIoT, AIoT, IPC, RTU, IoMT, IoE, IACS (Industrial Automation and Control Systems), cloud computing (cloud, fog, edge computing nell'automazione), ecc. Nell'ambiente OT, gli ICS (Industrial Control Systems) sono componenti di calcolo autonomi utilizzati in tutti i tipi di industrie: manifatturiere, raffinerie petrolifere, processi chimici e farmaceutici, produzione di energia, ecc., dove la creazione del prodotto si basa su una serie continua di processi applicati alle materie prime. Implementando e programmando componenti ICS (che a loro volta integrano CPS, PLC, HMI, MES, server SCADA, ecc.), le diverse variabili del processo industriale possono essere monitorate e controllate da remoto; in questi scenari, il malware è una realtà. Una sottocategoria di ICS è il SIS (Safety Instrumented System), utilizzato per proteggere persone, impianti industriali e ambiente se un processo monitorato supera i limiti di controllo consentiti (viene utilizzato per arrestare le operazioni in infrastrutture nucleari, impianti petroliferi e del gas, infrastrutture di trattamento delle acque, ecc., quando vengono rilevate condizioni pericolose). Questi dispositivi non sono dedicati al controllo del processo stesso, ma piuttosto alla fornitura di un segnale di emergenza critico in modo che si possa intervenire immediatamente in caso di guasto del sistema di controllo del processo. Anche in questo caso, il malware è una realtà. Un SIS è costituito da tre elementi: (i) Sistema di sensori. Questi vengono utilizzati per raccogliere le informazioni necessarie a determinare se esiste una situazione di emergenza. I sensori misurano parametri di processo come temperatura, pressione, campo magnetico, umidità, flusso, livello di radioattività, campo elettrico in V/m e livelli di contaminazione come isocianato di metile, NO2, SO2, CO, diossine, 666, ecc. (ii) Controllori (logica di risoluzione). Leggono i segnali dei sensori ed eseguono azioni pre-programmate per prevenire situazioni indesiderate fornendo output agli elementi di controllo finali. (iii) Elementi di controllo finali. Si tratta di attuatori come interruttori on-off, elettrovalvole, altoparlanti, motori, cilindri, relè, clacson, allarmi, ecc., che eseguono le decisioni logiche del controllore. Nel 2018, un sofisticato malware (chiamato Triton) si è infiltrato in uno dei sistemi Triconex SIS di Schneider Electric distribuito in un impianto di infrastruttura critica. Per sviluppare questo malware sono state utilizzate diverse tecnologie, che vanno dai vettori di attacco informatico basati su Windows al reverse engineering del firmware e delle comunicazioni basati su microprocessore. Il malware RAT è progettato per fornire il controllo completo sul sistema della vittima; Può essere utilizzato per rubare informazioni sensibili, spiare informaticamente i sistemi, controllare a distanza dispositivi infetti, compiere atti di sabotaggio, ecc.
CONSIDERAZIONI FINALI.
Una delle tecniche utilizzate dai malware offensivi è la "Web Injection", che consiste nell'intercettare le funzioni API di Windows richiamate dal browser web. Il processo di intercettazione di una funzione è chiamato "hooking" (una funzione comunemente utilizzata per la Web Injection è "HttpSendRequestA"). Intercettando questa funzione, il malware può analizzare le richieste HTTP alla ricerca di dati sensibili e riservati come credenziali di accesso (nome utente e password), numeri di carte di credito, chiavi private, ecc., che il malware utilizza o invia a un'organizzazione partner. Le API di Windows vengono utilizzate per l'esecuzione del malware e i vettori di esecuzione senza file vengono implementati utilizzando WMI e PowerShell. Un malware difensivo neutralizzerà tutti i tentativi di tale attività dannosa.
BIBLIOGRAFIA.
- Areitio, J. "Information Security: Networks, Computing and Information Systems." Cengage Learning-Paraninfo. 2020.
- Areitio, J. "Controlling the growing empowerment of malware: identification and exploration of key aspects of malware." Conectrónica Magazine. N. 240. Febbraio 2021.
- Areitio, J. “Pericolo dell’ignoranza riguardo all’esistenza di contaminazione da malware che porta a gravissime situazioni cibernetiche ed epidemiologiche globali.” Rivista Conectrónica. N. 241. Marzo-Aprile 2021.
- Areitio, J. “Chiarimenti su malware, pandemie informatiche e scenari cibernetici ed epidemiologici critici. Protezione contro il malware: difesa proattiva.” Rivista Conectrónica. N. 242. Maggio-Giugno 2021.
- Areitio, J. “Confluenze tra malware, vulnerabilità ed exploit: indicatori di infiltrazione, superficie del vettore di infezione e pericolo del malware.” Rivista Conectrónica. N. 243. Luglio 2021. -
Areitio, J. “Adattamento alla variabilità degli eventi di infezione da malware non rilevati in tutti i tipi di scenari, ambienti ed ecosistemi attuali.” Rivista Conectrónica. N. 244. Settembre 2021.
- Areitio, J. “Dualità del malware intelligente avanzato (offensivo e difensivo), punti di azione e operazioni di espansione trasparenti.” Rivista Conectrónica. N. 245. Ottobre 2021.
- Areitio, J. “Elementi e approcci per la progettazione e la sintesi di malware intelligente difensivo avanzato.” Rivista Conectrónica. N. 246. Novembre 2021.
- Areitio, J. “Sviluppo di malware intelligente difensivo avanzato.” Neutralizzazione delle azioni offensive del malware." Rivista Conectrónica. N. 247. Dicembre 2021.
- Karbab, EB, Debbabi, M. Derhab, A. e Mouheb, D. "Rilevamento di malware Android tramite apprendimento automatico: impronta digitale basata sui dati e intelligence sulle minacce." Springer. 2021.
- Stanford, E. "Crypto Wars: morti simulate, miliardi scomparsi e sconvolgimenti del settore." Kogan Page. 2021.
- Sanders, C. "Honeypot per il rilevamento delle intrusioni: rilevamento tramite difesa di rete applicata".
- Ligh, M.L. "L'arte della forensica della memoria: rilevamento di malware e minacce nella memoria di Windows, Linux e Mac.
" Malware moderno e minacce di nuova generazione." No Starch Press. 2019.
- Stamp, M., Alazab, M. e Shalaginov, A. "Analisi del malware tramite intelligenza artificiale e apprendimento profondo". Springer. 2021.
- Bilge, L., Cavallaro, L., Pellegrino, G. e Neves, N. “Rilevamento di intrusioni e malware e valutazione delle vulnerabilità”. 18a Conferenza Internazionale, DIMVA 2021. Springer. 2021.
- Ludwig, M. “Il gigantesco libro nero dei virus informatici”. American Eagle Books. 2019.
- Mohanta, A. e Saldanha, A. “Analisi del malware e ingegneria del rilevamento: un approccio completo per rilevare e analizzare il malware moderno”. Press. 2020.
- Astra, JD “Malware”. Shadow Alley Press. 2021.
- Monnappa, KA “Imparare l'analisi del malware: esplorare i concetti, gli strumenti e le tecniche per analizzare e investigare il malware di Windows”. Packt Publishing. 2018.









