


Dienstanbieter setzen zunehmend auf Mesh-basierte Transportnetze. Die neueste technologische Weiterentwicklung ist der standardbasierte Shared Mesh Protection (SMP). Dieser nutzt eine intelligente GMPLS-Steuerungsebene, sodass ein Mesh-Transportnetz mehrere lokale oder netzwerkweite Ausfälle kompensieren und gleichzeitig Kosten senken kann, da keine Backup-Bandbreite für jede aktive Verbindung bereitgestellt werden muss. In diesem Artikel untersuchen wir hardwarebeschleunigten SMP als Mittel zur Erhöhung der Netzwerkstabilität ohne zusätzliche Glasfaserkosten.
In Indiens schnell wachsender Wirtschaft gefährdet der ständige Kreislauf aus Bau-, Abriss- und Straßenbauprojekten die bestehende Telekommunikationsinfrastruktur. Branchenkennern zufolge verzeichneten die größten Tier-1-Betreiber in Indien durchschnittlich 12 bis 15 Glasfaserunterbrechungen pro 1.000 Kilometer und Monat. Zum Vergleich: Die führenden Tier-1-Betreiber in Indien verfügen über ein Glasfasernetz von 80.000 bis 190.000 Kilometern. Dies entspricht mehr als 60 Glasfaserbrüchen pro Tag, 2.000 pro Monat oder 25.000 pro Jahr, die von den Betreibern umgehend behoben werden müssen. In einer globalisierten Wirtschaft werden die Kundenerwartungen ständig mit den weltweit besten Standards verglichen. Dies stellt Tier-1-Betreiber vor erhebliche Herausforderungen: steigende Betriebskosten für die Glasfaserreparatur, höhere Investitionen in den optischen Schutz, der üblicherweise zur Behebung von Glasfaserbrüchen eingesetzt wird, und höhere Kosten für die Kundenbindung.
Da die Bandbreite weiterhin rasant wächst – weltweit schätzungsweise um 40 % pro Jahr, angetrieben durch Unternehmensanwendungen wie Cloud-, Mobilfunk- und Videotechnologien –, kann ein einziger Ausfall von nur 50 Minuten pro Jahr die Netzwerkverfügbarkeit um bis zu 99,99 % reduzieren. Unabhängig von der Ursache der Netzwerkstörungen muss der Dienstanbieter die Probleme beheben. Dabei gibt es zwei Ansätze:
• Schutzmaßnahmen. Diese müssen innerhalb von 50 Millisekunden nach dem Fehler erfolgen (der anerkannte Goldstandard für die Wiederherstellung). Um diese schnelle Reaktion zu erreichen, wird typischerweise ein vorab berechneter Pfad für die Schutzschaltungen verwendet. Die Schutzkapazität kann dediziert oder austauschbar sein. Allerdings bestehen für herkömmliche, vermittelte Schutzprotokolle hinsichtlich Topologie und Skalierbarkeit sehr strenge Einschränkungen. Auch beim Schutz vor mehreren Fehlern können Einschränkungen auftreten.
• Wiederherstellung. Bei einer Wiederherstellung wird, sobald ein Fehler erkannt wird, ein neuer Kommunikationspfad berechnet. Verbindungen auf dem funktionierenden Pfad werden getrennt und über den sicheren Pfad wiederhergestellt. Die Wiederherstellung ist in Paketnetzen üblich, kann aber vergleichsweise langsam sein (typischerweise Sekunden bis Minuten). Sie ermöglicht die gemeinsame Nutzung der Schutzkapazität und findet fast immer einen Pfad, sofern ein Backup-Pfad vorhanden ist. Die Wiederherstellung ist auch auf der digitalen Transportschicht möglich, wobei die Leistungsverbesserungen von Hunderten von Millisekunden bis zu einigen Sekunden reichen, aber immer noch deutlich unter der Anforderung von unter 50 Millisekunden für die Fehlerbehebung liegen.
Die oben beschriebenen Ansätze werden heute mithilfe folgender Resilienztechniken implementiert:
• SONET/SDH: 1+1 und Subnetwork Connection Protection (SNCP) bieten durch dedizierten Bandbreitenschutz einen garantierten Schutz von unter 50 Millisekunden für alle Nutzdatentypen (SONET/SDH, Ethernet, SAN, Video). Dieser Schutz wird heute in den Transportnetzen vieler Unternehmen eingesetzt. Er definiert zwar den 50-Millisekunden-Wert, bietet aber keinen Schutz vor mehreren Ausfällen. Die typische Implementierungsmethode führt dazu, dass die Schutzkapazität nicht von anderen Diensten genutzt werden kann, was die Kosten erhöht.
• OTN Digital/GMPLS: Moderne intelligente optische Cross-Connect-Switches bieten Mesh-Software-Restore als Alternative zur dedizierten Bandbreite. Im Fehlerfall leiten diese Geräte betroffene Dienste mithilfe softwarebasierter Tabellen über intelligente Steuerungsebenen um, die die zugewiesene Bandbreite im Netzwerk nutzen. Da die gesamte nicht zugewiesene Bandbreite als gemeinsamer Pool für die Wiederherstellung zur Verfügung steht, ist dieser Mechanismus im Vergleich zu dedizierter Schutzbandbreite typischerweise 20–35 % effizienter im Hinblick auf die Netzwerkressourcen. Da die GMPLS-Mesh-Wiederherstellung einen ausgefallenen Dienst dynamisch anhand der verfügbaren Bandbreite umleitet, kann dieses Verfahren bei mehreren Netzwerkausfällen wiederholt werden. Allerdings kann die Wiederherstellung mit diesem mehrstufigen, rein softwarebasierten Ansatz Sekunden dauern, und die Gesamtwiederherstellungszeit steigt mit der Komplexität der Netzwerktopologie, der Anzahl der Verbindungen und der Anzahl der wiederherstellbaren Verbindungen.
IP Packet/MPLS: Fast Redirection (FRR) ist ein routerbasierter Schutzmechanismus für datenzentrierte Netzwerke. Wie die GMPLS-Mesh-Wiederherstellung nutzt auch MPLS FRR gemeinsam genutzte Schutzbandbreite für eine höhere Netzwerkeffizienz und kann mehrere Ausfälle kompensieren. Eines der Ziele von MPLS war schon immer die Erhöhung der Ausfallsicherheit gegenüber verbindungslosen IP-Netzwerken. MPLS FRR (manchmal auch als lokaler MPLS-Schutz bezeichnet) ermöglicht es einem Label Switch Router (LSR), innerhalb von 50 Millisekunden mit einer lokalen Umleitung zu reagieren, sobald ein Fehler im Arbeitspfad erkannt wird. MPLS FRR verwendet vorab berechnete Label-Switch-Pfade und Labelwerte; es muss lediglich ein neues Label zugewiesen und der Datenverkehr an einen anderen Port weitergeleitet werden. MPLS FRR ermöglicht beliebige Netzwerktopologien und ist ein Verfahren zum gemeinsamen Schutz. Zu den Nachteilen von MPLS FRR gehört, dass die Reaktion innerhalb von unter 50 Millisekunden nicht vollständig deterministisch ist, da sie nur lokal erfolgt. Tritt ein Fehler auf, muss unter Umständen das gesamte Netzwerk neu konvergieren, was den Einsatz zusätzlicher MPLS/IP-Routing-Ports zur Gewährleistung der Ausfallsicherheit erfordert.
Argumente für hardwarebeschleunigten Shared-Mesh-Schutz:
Wie bereits erwähnt, sind Netzwerke heutzutage mit mehreren Ausfällen konfrontiert, und der Schutz vor einem einzelnen Ausfall ist nicht mehr ausreichend. Zudem sind Lösungen für mehrere Ausfälle schlichtweg zu teuer, da der gestiegene Datenverkehr über Glasfasern Kapazitäten von bis zu 8 Tbit/s übertragen kann. Der Preisdruck auf die Geschäftsmodelle von Serviceprovidern erfordert einen neuen Ansatz für Ausfallsicherheit.
Die ideale Ausfallsicherheitstechnologie für moderne Transportnetze sollte drei grundlegende Funktionen bieten:
1. Wiederherstellung nach mehreren Ausfällen für verbesserte Verfügbarkeit; 2. Schnelle Wiederherstellung innerhalb von 50 Millisekunden für deterministische Leistung; und 3. Intelligente gemeinsame Nutzung von Backup-Ressourcen für bessere Wirtschaftlichkeit.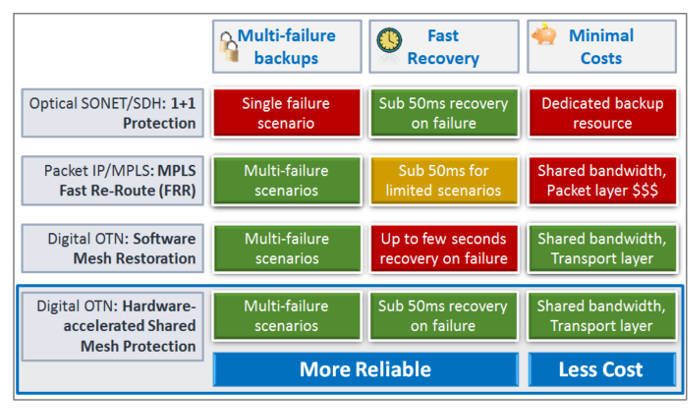 Diese drei Funktionen sind nun in einer einzigen hardwarebeschleunigten Shared-Mesh-Schutztechnologie verfügbar. Diese Lösung bietet Serviceprovidern die Möglichkeit, gestaffelte Schutzpläne zu erstellen, die helfen können, mit minimalem Investitionsaufwand in die Schutzkapazität zusätzliche Einnahmen zu generieren.
Die ITU-T arbeitet derzeit an zwei Dokumenten: G.SMP (G.808.3) und G.ODUSMP. Ersteres zielt auf die Standardisierung der unabhängigen Komponenten der SMP-Technologie ab, während letzteres die digitale OTN-Schicht standardisiert. Diese Protokolle umfassen Nachrichtenkodierung, Signalisierung, Aktivierung und weitere für SMP notwendige Funktionen. Parallel dazu arbeitet die IETF an zwei Projekten zur Standardisierung der Anwendung in digitalen Leitungen und Paketnetzen.
Das SMP-Protokoll ist im Kern ein proaktiver Ansatz zum Schutz von Netzwerken. Es trennt zeitkritische Aufgaben wie die Aktivierung des Schutzes von der längerfristigen Berechnung des ressourcenintensiveren GMPLS-Steuerungspfads. Das SMP-Protokoll zur Schutzaktivierung ist ressourcenschonend konzipiert – eine Schlüsseleigenschaft, die die Implementierung in Hardware, die Unterstützung Tausender Dienste und eine schnelle Wiederherstellung ermöglicht.
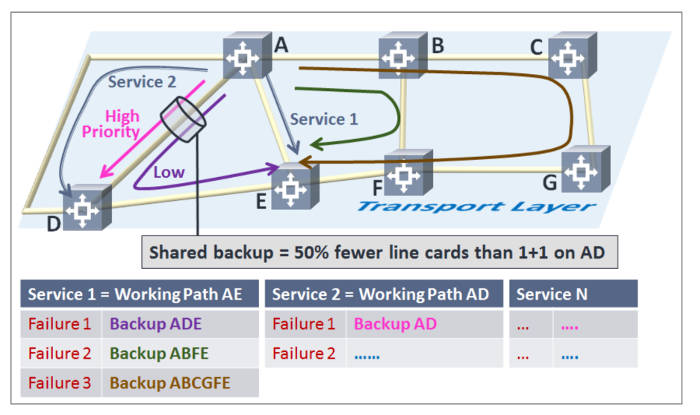 Funktionsweise und Bedeutung der Hardwarebeschleunigung:
Während die Übertragung über große Entfernungen rasant in Richtung kohärenter 100-Gbit/s- und 500-Gbit/s-Superchannel-Technologien schreitet, wird der Bedarf an Diensten weiterhin hauptsächlich durch eine sehr große Anzahl von Gigabit-Ethernet- und 10-GbE-Verbindungen bestimmt. Mit dem Übergang zu 100 Gbit/s und 8 Tbit/s Kapazität pro Faser könnte ein einziger Faserbruch Tausende von Diensten beeinträchtigen. Kunden planen seit über einem Jahrzehnt den Einsatz von Backbone-Transportplattformen, die für Multi-Terabit-Skalen mit hochgranularer Serviceebene ausgelegt sein müssen und gleichzeitig eine beispiellose Bandbreiteneffizienz und Ausfallsicherheit bieten. Dieses neue Design ermöglicht die Implementierung von SMP mithilfe dedizierter Hardwarebeschleunigungsprozessoren, die die Wiederherstellung von Tausenden von Diensten gleichzeitig in 50 Millisekunden unterstützen, selbst bei mehreren Faserbrüchen. Infinera implementiert diese Technologie auf der DTN-X-Transportplattform mit seinem FastSMP-Prozessor, der in jede kommerziell erhältliche Karte integriert ist. Eine massive parallele Pipeline-Architektur wird implementiert, die Netzwerke mit Tausenden von Knoten, mehreren Hops und Multi-Terabit-Glasfaserausfallwiederherstellung unterstützt. Fehlerszenarien werden hochgranular verwaltet (d. h. für jeden Dienst).
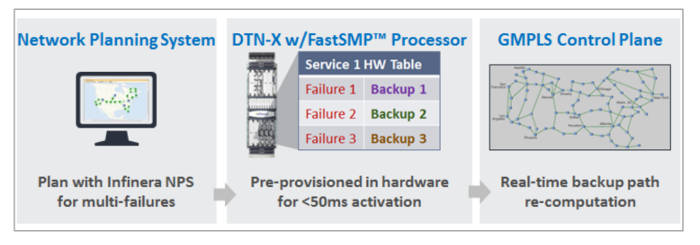
Daher erfordert die Orchestrierung einer großen Anzahl von Dienstanforderungen mit einer ausgefeilten Schutzhierarchie ein robustes Planungssystem. Der erste Schritt für SMP besteht darin, mithilfe der Network Planning System (NPS)-Software Mehrfachfehlerszenarien vorzuberechnen und anschließend die Hardwaretabellen im FastSMP-Prozessor zu füllen. Dies ist entscheidend für die Gewährleistung einer durchgängigen Schutzfunktion mit einer Reaktionszeit von 50 Millisekunden.
Sobald ein Fehler auftritt, garantiert der FastSMP-Prozessor die Aktivierung des Schutzes in weniger als 50 Millisekunden. Gleichzeitig fordert die Fehlerbenachrichtigung die GMPLS-Intelligenz an jedem Knoten auf, in Echtzeit mit der Neuberechnung von Backup-Routen zu beginnen und anschließend bei Bedarf sowohl die Hardwaretabellen im gesamten Netzwerk als auch das NPS kontinuierlich zu aktualisieren. Somit sind die drei Schlüsselkomponenten – NPS, der FastSMP-Prozessor und die GMPLS-Steuerungsebene – stets synchronisiert.
 Kosteneffizienz der Technologie:
Hardwarebeschleunigte SMP-Technologie kann in vollständig und teilweise vermaschten Transportnetzen eingesetzt werden, darunter Weitverkehrs- und Metropolnetze. Je nach Vernetzungsgrad der Netzwerkknoten kann der SMP-Schutz die Netzwerkressourcennutzung im Vergleich zu alternativen Schutzmechanismen deutlich verbessern. Eine aktuelle Studie von ACG Research zeigt, dass mit SMP anstelle des 1+1-Schutzes Einsparungen von bis zu 33 % erzielt werden können.
Darüber hinaus bietet diese Technologie die Möglichkeit, verschiedene neue Schutzstufen bereitzustellen. Netzbetreiber beginnen derzeit, die folgenden Stufen zu prüfen:
• Premier: Unterbrechungsfreier Betrieb bei Ausfall zweier Netzwerke mit höchster Priorität; • Elite: Unterbrechungsfreier Betrieb bei Ausfall eines Netzwerks; bestmögliche Wiederherstellung bei weiteren Netzwerkausfällen; • Protected: Unterbrechungsfreier Betrieb bei Ausfall eines Netzwerks; • Restoreable: Wiederherstellung nach bestmöglichen Netzwerkausfällen; • Unprotected: Kein Betrieb nach einem Netzwerkausfall möglich, aber nicht unterbrechbar; und • Best Effort: Niedrigere Priorität und unterbrechbar für Dienste mit höherer Priorität.
SMP kann einem Betreiber zumindest eine wettbewerbsfähigere Marktposition verschaffen und ihm ermöglichen, wichtige Kundenumsatzströme zu gewinnen und zu binden.
Fazit:
Angesichts der Vernetzung von Geschäftsabläufen und Netzwerkzuverlässigkeit sowie der zunehmenden natürlichen und menschengemachten Bedrohungen für Glasfasernetze müssen Serviceprovider die neuen Schutzfunktionen nutzen, die Netzwerkintelligenz, Hardwareinnovationen und Mesh-Netzwerktopologien bieten. Die hardwarebeschleunigte SMP-Lösung vereint die folgenden drei Kernfunktionen für Ausfallsicherheit in einer einzigen Technologie:
• Erhöhte Verfügbarkeit: Automatische, netzwerkweite Datensicherung bei mehreren Ausfällen durch Netzwerkintelligenz; • Deterministische Leistung: Wiederherstellung in unter 50 Millisekunden durch dedizierte Hardware; und • Reduzierte Investitions- und Betriebskosten: Gemeinsame Datensicherung über eine kosteneffiziente Transportschicht.
Mit dieser Lösung können Serviceprovider ihren Endkunden weiterhin strenge SLAs für geschützte Dienste anbieten und sogar eine Hierarchie von Schutzklassen erstellen, die eine wichtige Servicedifferenzierung und zusätzliche Umsatzmöglichkeiten bietet. Sie können auch Rentner, die noch nie etwas vom Internet gehört haben, vor möglichen Ausfällen von Webdiensten warnen.
 Autor: Geoff Bennett, Infinera






