


Caratterizzazione e considerazioni sul phishing:
Il phishing può essere definito come una forma di attività criminale che utilizza tecniche di ingegneria sociale ed è caratterizzata dal tentativo di acquisire fraudolentemente informazioni sensibili, come password, numeri o dettagli di carte di credito, informazioni personali private, ecc., impersonando una persona o un'azienda/istituzione fidata in una comunicazione elettronica apparentemente ufficiale come e-mail (SMTP/POP3/IMAP4), messaggistica istantanea (IM/MSN/ICQ), Web (HTTP/HTTPS), telefonia (fissa, mobile, VoIP/SIP, SMS, MMS), ecc. Il phishing è diventato un problema di sicurezza in rapida crescita e gli attacchi stanno diventando sempre più sofisticati. In un attacco di base, la vittima riceve un'e-mail che sembra provenire da un'istituzione fidata. Questa email spesso informa la vittima di un problema relativo al suo account (saturazione imminente dello spazio di archiviazione, scadenza della password, possibile violazione dell'account o della carta di credito, rilevamento di intrusioni nella propria abitazione protetta da un sistema antifurto, allarme presso la struttura sanitaria, ecc.) e richiede un intervento immediato. La vittima, tramite un link malevolo, viene reindirizzata a un sito web che imita perfettamente il sito ufficiale dell'istituzione di cui si sta usurpando l'identità. Questo sito web visualizza quindi una schermata che invita la vittima a inserire nome utente, password, informazioni personali e così via.
Esistono due varianti: (1) Passiva. L'attaccante raccoglie le informazioni della vittima per sfruttarle in seguito o per venderle a terzi. (2) Attiva. L'attaccante trasmette le informazioni della vittima all'istituzione legittima e svuota il conto della vittima in tempo reale. Il phishing può essere basato su e-mail (SMTP/POP3/IMAP4, VoIP), web (HTTP/HTTPS, webmail, social media), telefonia fissa/mobile, SMS/MMS, ecc. Il phishing può essere utilizzato per il furto di identità (personale o istituzionale), dove l'identità digitale può riferirsi a una persona fisica, a un'entità giuridica (azienda, istituzione, ecc.) o a un computer/controllore logico programmabile in un ambiente industriale o infrastruttura critica. L'identità digitale è un insieme di attributi, alcuni dei quali possono cambiare nel tempo e altri possono essere certificati da terzi; Ad esempio, nome e cognome, età, numero del documento d'identità nazionale, identificativi utente, informazioni mediche, metodi di autenticazione (tradizionali o federati), ecc. Poiché è molto difficile, se non impossibile, cancellare i dati digitali utilizzati, le identità digitali tendono a crescere e non a diminuire mai.
 Approcci di phishing
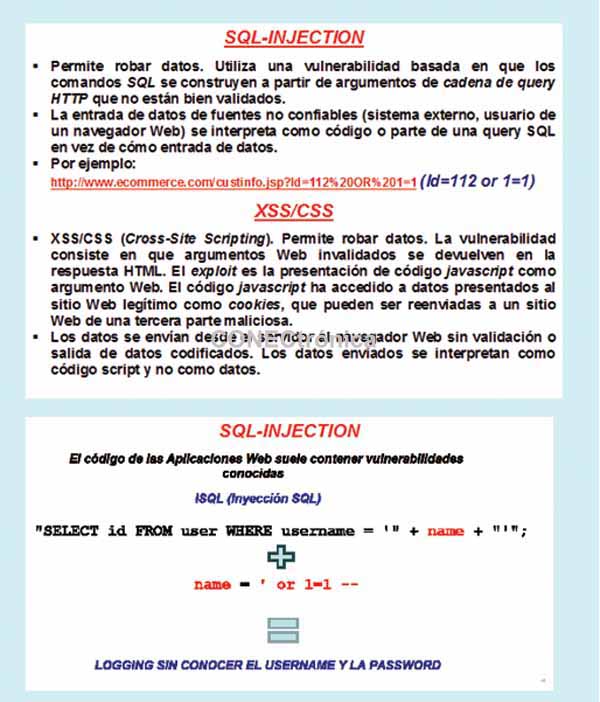
: i phisher utilizzano varie tecniche come: (i) Utilizzo di elementi visivi del sito di destinazione attendibile impersonato. (ii) Utilizzo di trucchi basati su DNS come URL trappola: www.ebay.com.kr, [email protected]
(URL contenenti @, in questo caso il browser reindirizza all'indirizzo 191.175.114.32 utilizzando www.ebay.com come nome, che si apre anche se la pagina non esiste), www.gooogle.com (URL con errori di ortografia), www.ebay-members-security.com (non appartenente a www.ebay.com), utilizzo di attacchi Unicode, utilizzo di nomi di dominio internazionali. (iii) Utilizzo di attacchi JavaScript. Ad esempio, falsificando e creando un finto lucchetto che appare nella parte inferiore del browser per dare l'impressione di utilizzare SSL/TLS, o falsificando l'URL nella barra degli indirizzi web. (iv) Utilizzo di certificati digitali. I truffatori possono acquisire certificati per i domini di loro proprietà. Le autorità di certificazione a volte commettono errori. (v) Uso di CSS/XSS. Questo reindirizza l'utente. Alcune tecniche di phishing più avanzate si basano su: (a) Una migliore selezione delle vittime. (b) Attacchi socialmente consapevoli, ad esempio, l'indirizzo email sembra provenire da qualcuno che la vittima conosce. (c) Attacchi contestualizzati, ad esempio, la ricezione di un messaggio che dice "la tua offerta su eBay è stata vinta" o che "i libri nella tua lista della spesa di Amazon sono in saldo". Dal punto di vista dell'utente, riscontriamo i seguenti problemi: (1) La sicurezza è un obiettivo secondario per molti utenti. (2) Gli utenti scelgono password deboli che sono facilmente compromettibili. (3) Gli utenti non sono in grado di analizzare URL, nomi di dominio (soprattutto quelli internazionali con caratteri cirillici, cinesi, arabi, ecc.) o certificati digitali PKI (Public Key Infrastructure). (4) Gli utenti sono sommersi da avvisi e pop-up e o li ignorano (consentendo attacchi man-in-the-middle) o vengono ingannati (se appare un pop-up con un avviso che dice "il tuo computer potrebbe essere infetto", fai clic rapidamente su "sì" per scansionarlo; in realtà stai scaricando un Trojan).
Approcci anti-phishing
. Alcuni approcci anti-phishing sono: (1) Euristiche. Ad esempio, l'utilizzo di strumenti come Spoofguard, Trustbar, eBay Toolbar, Spoofstick, ecc. Alcuni studi recenti indicano che gli utenti ignorano gli avvisi della barra degli strumenti. (2) Password modificate. Ad esempio: (i) SSO (Single Sign-On). Richiede agli utenti di fidarsi di un'unica istituzione per tutte le loro password. Esiste ancora un problema di autenticazione. È imprudente che l'autenticazione reciproca non venga attualmente utilizzata in tutte le interazioni di comunicazione. (ii) PwdHash. Un approccio accettabile ma vulnerabile a pharming, spoofing DNS e attacchi a dizionario. (iii) OTP (One-Time Password). Ad esempio, scratch card, RSA SecurID, ma questi sono vulnerabili ad attacchi MITM attivi. (3) Autenticazione dell'origine. Ad esempio: Dynamic Security Skins, Passmark, Petname, ecc. Tutti questi approcci si basano sulla diligenza dell'utente; un singolo errore può portare alla compromissione dell'account. È fondamentale sottolineare che la sicurezza non dovrebbe dipendere interamente da utenti fallibili; che il sistema deve essere sicuro per impostazione predefinita; e che la progettazione deve essere robusta contro potenziali errori dell'utente (la tecnologia dovrebbe essere utilizzata per monitorare il livello di consapevolezza dell'utente, indipendentemente dal suo ruolo: manager, amministratore, supervisore, dipendente, ospite, ecc.).
 Alcuni obiettivi di prevenzione del phishing sono: (1) Idealmente, garantire che i dati sensibili/riservati/personali dell'utente raggiungano solo il destinatario previsto. (2) In pratica, impedire ai phisher di visualizzare o modificare gli account utente e ridurre l'efficacia degli attacchi. Per raggiungere questo obiettivo: (a) Contrastare gli errori eseguendo il backup degli account utente anche in caso di errori. (b) Utilizzare dispositivi mobili per stabilire un autenticatore che l'utente non possa rivelare facilmente. (c) Proteggersi dagli attacchi man-in-the-middle (MITM). (d) Difendersi dai keylogger (software e hardware), ad esempio, utilizzando tastiere/mouse virtuali e strumenti di rilevamento e rimozione come software antispyware/anti-Trojan. (e) Fornire autenticazione reciproca sia server-utente che utente-server. (f) Evitare le dipendenze dall'interfaccia del browser, poiché sono facilmente vulnerabili. È possibile utilizzare Intrusion-based Enterprise (IBE). La crittografia basata sull'identità (IBE) è una variante più agile della crittografia a chiave pubblica o asimmetrica (PKI), in cui l'identità di un utente (ad esempio, il suo indirizzo email, la carta d'identità/il codice fiscale, una fotografia contaminata con uno steganogramma che lo personalizza, la sua videochiamata in tempo reale, un campione biometrico, ecc.) viene utilizzata al posto della chiave pubblica dell'utente (o del certificato digitale firmato da un'Autorità di Certificazione). In questo caso, una terza parte fidata deve essere responsabile della conversione in tempo reale dell'identità dell'utente nella sua chiave privata.
Approcci al pharming:
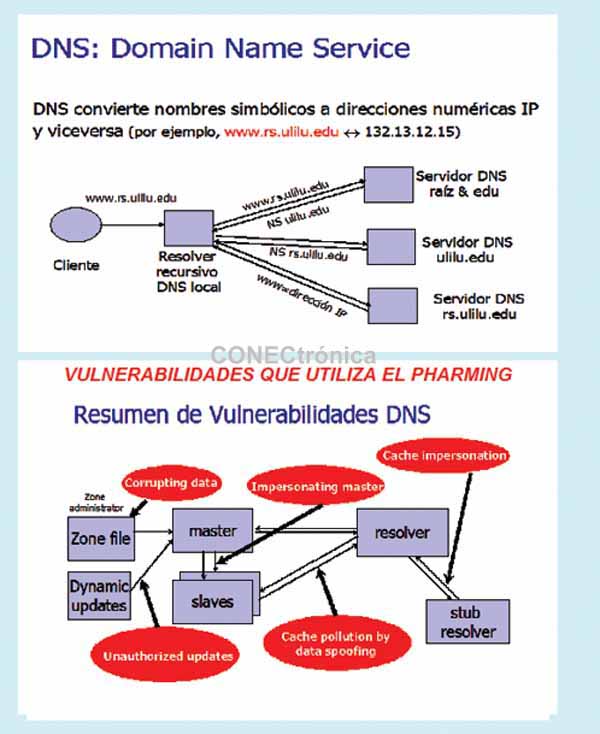
Molte difese anti-phishing si basano sul DNS. Il pharming può aggirare queste difese avvelenando la cache DNS e/o falsificando le risposte DNS. Ciò significa che quando il nostro browser richiede, ad esempio, l'indirizzo www.paypal.com, l'attaccante lo avrà ingannato inducendolo a rispondere con un indirizzo IP del sito web che controlla, come 138.6.6.6. Il pharming dinamico fornisce false mappature DNS per un server attendibile, ingannando l'utente e inducendolo a scaricare uno script dannoso. Costringe inoltre l'utente a scaricare contenuti dal server reale fornendo temporaneamente la mappatura DNS corretta. Lo script dannoso e il contenuto hanno la stessa origine.
Esistono fondamentalmente due tecniche attraverso le quali può essere effettuato il pharming: (1) Utilizzo di virus/malware/codice dannoso nelle e-mail. Un'e-mail apparentemente innocua (anche se un po' sospetta) può contenere un'immagine che, una volta aperta/visualizzata nel programma di posta elettronica, scarica un virus sul computer. Il virus riscrive il file "hosts" (risoluzione statica dei nomi) che normalmente traduce gli URL standard (come www.google.com) in indirizzi IP comprensibili al computer (come 132.45.13.7). Un computer con un file hosts falsificato verrà reindirizzato al sito web sbagliato anche se l'utente digita l'URL corretto. (2) Utilizzo dell'avvelenamento DNS (risoluzione dinamica dei nomi). Questa è la minaccia più dannosa perché funziona anche con i migliori software antivirus. Altera la mappatura tra URL web/indirizzi e-mail e indirizzi IP.
 Prevenzione del pharming:
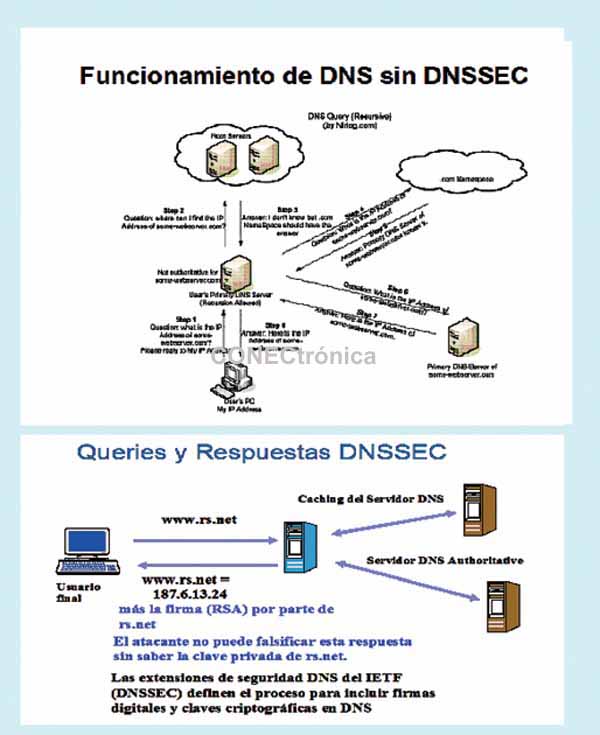
alcune tecniche utilizzate sono: (i) I server dovrebbero aggiungere un ulteriore livello di autenticazione, dimostrando la propria identità e stabilendo un legame di fiducia tra l'utente e il server. Ciò richiederebbe che il sito web ottenesse un certificato digitale da un'autorità di certificazione affidabile come VeriSign/Izenpe. La maggior parte dei browser web è già in grado di verificare la presenza di certificati server validi. Il problema risiede lato server. Alcuni siti offrono già certificati; quando visitano questi siti, l'utente visualizza una finestra di dialogo che chiede se desidera considerare attendibile il certificato. Se il nome del certificato non corrisponde al sito previsto, viene rilevato un problema e l'utente dovrebbe abbandonare la pagina. Forse il sito web di destinazione (l'URL della banca) è stato dirottato. Se il certificato è valido, viene salvato in modo che la prossima volta che il browser naviga all'indirizzo corretto, l'utente possa accedere al sito. (ii) Uso diffuso di DNSSEC, che può autenticare crittograficamente la corrispondenza tra URL/indirizzo e-mail e indirizzo IP. Tuttavia, non è in grado di proteggere dagli attacchi DoS/DDoS. Esistono tre versioni: (a) PK-DNSSEC. Basato sulla crittografia asimmetrica a chiave pubblica. (b) SK-DNSSEC. Basato sulla crittografia simmetrica a chiave segreta, utilizza un nonce (un valore effimero e monouso) in ogni messaggio per prevenire attacchi di replay. (c) Approccio ibrido. Combina entrambe le tecnologie e il server della zona radice DNS ha una chiave pubblica.
Considerazioni finali
Il nostro gruppo di ricerca lavora da oltre vent'anni nell'ambito della sintesi, analisi e valutazione dei meccanismi di protezione contro il furto di dati riservati/sensibili attraverso diversi approcci basati su reti cablate e wireless.
Questo articolo si inserisce nel quadro delle attività sviluppate all'interno della rete tematica LEFIS.
Bibliografia
Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2010.
- Areitio, J. e Areitio, A. “Nuovi approcci nell’analisi della tecnologia firewall, un componente essenziale per la sicurezza di rete”. Rivista Conectrónica. N. 122. Novembre 2008.
- Aycock, J. “Spyware e adware”. Springer, 2010.
- Corby, MJ “Guida completa alla prevenzione della perdita di dati”. CRC Press. 2011.
Autore:
Prof. Dr. Javier Areitio Bertolín – E.Mail:
Professore presso la Facoltà di Ingegneria.
Direttore del Gruppo di Ricerca su Reti e Sistemi presso l'Università di Deusto.
Prof.ssa Ana Areitio Bertolín – E.Mail:
Laboratorio di Informatica Applicata. Università dei Paesi Baschi (UPV/EHU)









