


La biometria comprende un insieme sempre più ampio di metodi informatici progettati per il riconoscimento immediato di persone (e persino di esseri viventi) sulla base di caratteristiche fisiche o comportamentali uniche; la multibiometria utilizza più caratteristiche per autenticare/identificare un individuo.
La tecnologia biometrica prevede la raccolta di rappresentazioni digitali delle caratteristiche fisiologiche o comportamentali uniche di un individuo tramite dispositivi di tipo sensore. I compiti delle tecnologie biometriche sono: (1) Identificazione. Le informazioni biometriche della persona vengono acquisite e confrontate con informazioni precedentemente memorizzate. Ciò consente di rispondere a domande come "Chi sei?" e "Sei una delle persone che stiamo cercando?". Permette corrispondenze da uno a molti (milioni) o da uno a pochi (meno di 500). (2) Autenticazione-Verifica. Questa fase richiede a una persona di identificarsi, ad esempio inserendo una smart card o un nome utente. Le informazioni biometriche acquisite consentono la verifica della sua identità. Permette corrispondenze uno a uno. L'identificazione è più complessa della verifica perché un sistema di identificazione deve eseguire un gran numero di confronti. All'aumentare delle dimensioni del database, la precisione del sistema diminuisce e il tempo di elaborazione aumenta. Esiste un numero crescente di tipologie di dati biometrici, ad esempio: riconoscimento facciale, scansione della retina o dell'iride, impronte digitali, FVP (Finger Vein Patterns), riconoscimento del profilo delle unghie, riconoscimento della geometria della mano, riconoscimento vocale, verifica della scrittura a mano su una tavoletta digitalizzante o con una penna speciale, riconoscimento della dinamica di digitazione tramite tastiera, test istantaneo del DNA (acido desossiribonucleico), riconoscimento del palmo della mano, EEG, scansione delle onde cerebrali (alfa, beta, gamma), riconoscimento del profilo labiale, termogramma facciale, riconoscimento dell'orecchio, riconoscimento dell'odore corporeo, riconoscimento del profilo venoso sulla parte esterna delle mani, ecc.
Alcune applicazioni della biometria includono: (1) Identificazione: ricerca e arresto di criminali, sospetti e terroristi; identificazione dei visitatori; identificazione degli acquirenti; e sicurezza nei centri commerciali. (2) Autenticazione: controllo dell'accesso fisico alle strutture; applicazioni ATM; carte d'identità nazionali (carte d'identità, passaporti); verifica online per l'e-commerce e il lavoro a distanza; controllo dell'accesso alla rete per PC, PDA e telefoni cellulari; sistemi di controllo delle frontiere; rilevamento delle presenze orarie; sistemi di pagamento dei sussidi di disoccupazione; e altro ancora. La biometria deve essere analizzata da una prospettiva di privacy: (1) Può agire come un sistema del Grande Fratello. (2) Può violare la privacy. (3) Può consentire una sorveglianza eccessiva. (4) I dati biometrici possono essere rubati. (5) Manca una legislazione efficace sulla privacy in materia di biometria.
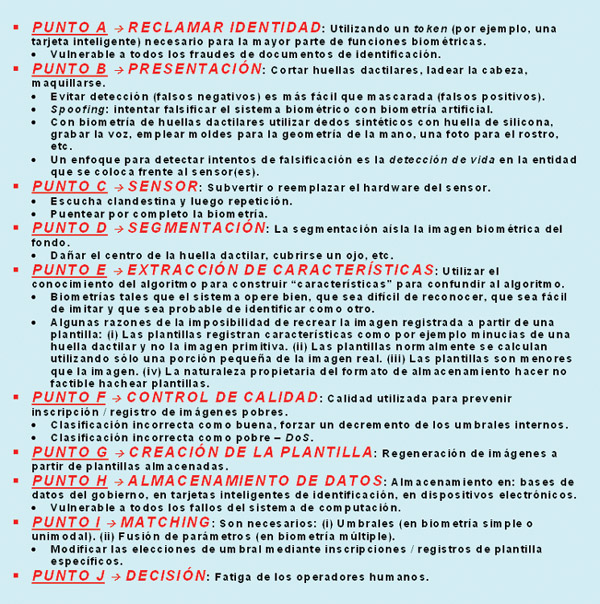
Attacchi, vulnerabilità e minacce nei sistemi biometrici.
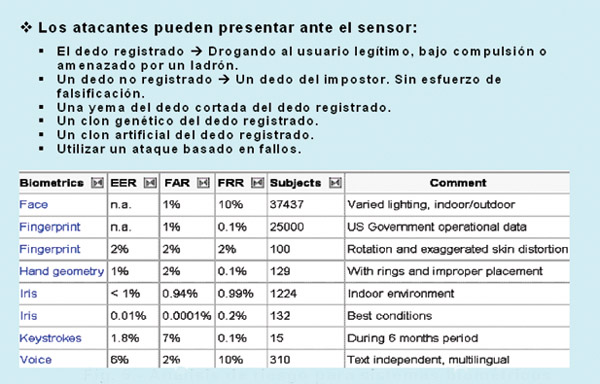
Un'attenta analisi dei sistemi biometrici consente di identificare, tra gli altri, i seguenti attacchi e vulnerabilità: (1) Attacchi di presentazione (spoofing). Comparsa di un campione biometrico fisicamente alterato o sostituito. (2) Attacchi di elaborazione biometrica. La comprensione dell'algoritmo biometrico viene utilizzata per causare elaborazioni e decisioni errate. (3) Vulnerabilità del software e della rete. Queste si basano su attacchi contro il computer e le reti su cui opera il sistema biometrico. (4) Attacchi sociali. Le autorità che utilizzano il sistema vengono ingannate. (5) Vulnerabilità basate sull'elusione o la aggirazione del sistema. (6) Vulnerabilità basate sull'acquisizione occulta. (7) Vulnerabilità basate sulla collusione/coercizione. (8) Vulnerabilità basate su attacchi Denial of Service (DoS). Alcuni problemi di sicurezza relativi ai sistemi biometrici sono i seguenti: (i) I dati biometrici non sono segreti. (ii) I dati biometrici non possono essere revocati. (iii) I dati biometrici possono avere usi secondari.
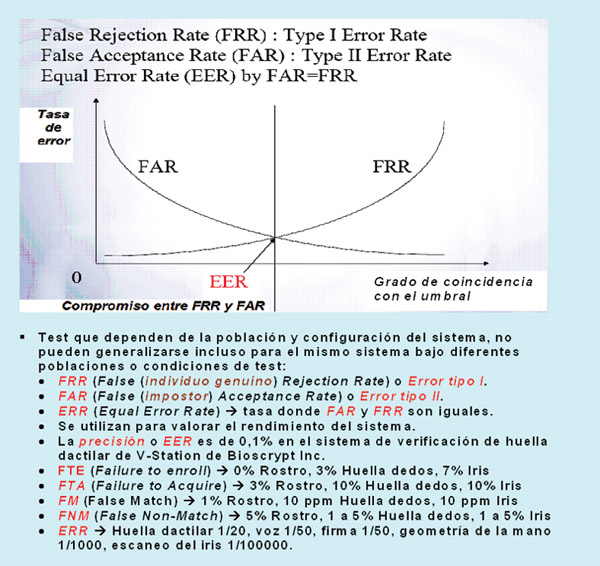
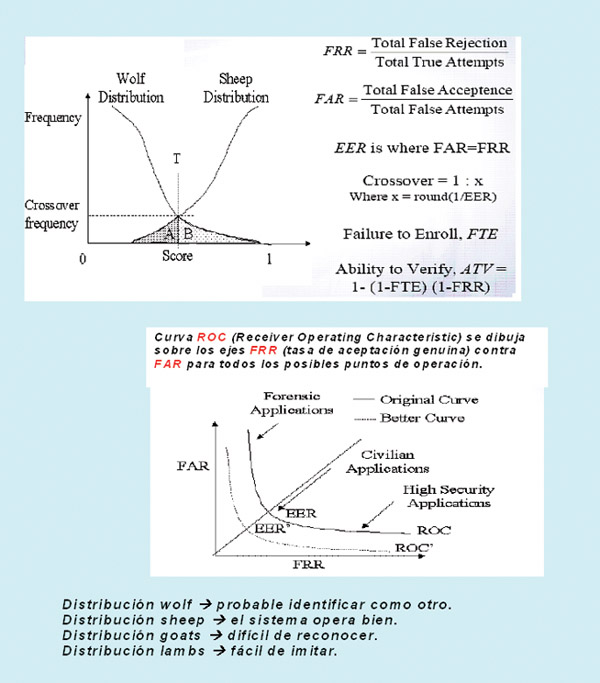
Problemi di sicurezza e possibili contromisure
Per qualsiasi sistema biometrico, è necessario chiedersi se sia possibile: (1) Determinare se il campione presentato al sensore è vivo e reale. Ciò richiede l'implementazione di metodi efficaci per rilevare la durata di vita del campione prima del sensore e l'applicazione di tecniche anti-contraffazione efficaci. (2) Determinare se il campione viene presentato correttamente. Ciò richiede la capacità di identificare il campione da diverse variazioni di posizione e rotazione. (3) Determinare se la qualità dell'immagine del sensore è sufficiente per una buona acquisizione dell'immagine. Ciò richiede l'implementazione di metodi software per determinare se il campione è di qualità sufficiente e corrisponde all'input previsto. (4) Determinare se esiste un qualche tipo di garanzia di integrità del modello. Ciò richiede l'implementazione di tecniche per garantire che i modelli siano sicuri.
Alcune contromisure contro potenziali problemi di sicurezza che possono sorgere in un sistema biometrico sono: (1) Per il controllo qualità, utilizzare un software che tenga conto della qualità variabile del campione biometrico e dell'input previsto. (2) Protezione efficace dei dati/modelli: verificare l'integrità e la protezione crittografica dei record utente e dei modelli. (3) Per prevenire la falsificazione, verificare la durata del campione biometrico rispetto al sensore e utilizzare tecniche anti-spoofing. (4) Per proteggere i dati trasmessi: verificare l'integrità e la protezione crittografica dei dati che circolano tra i moduli del sistema biometrico, utilizzare l'autenticazione del dispositivo, la sincronizzazione, i timestamp e le chiavi di sessione univoche per prevenire il furto di sessione.
Le principali operazioni biometriche sono: (1) Acquisizione del/dei dato/i biometrico/i scelto/i tramite sensori (ottici, capacitivi, termici, ultrasonici, elettromagnetici, a raggi X, ecc.). (2) Elaborazione del campione biometrico, estrazione e registrazione del modello biometrico. (3) Archiviazione del modello in un archivio locale o centrale, o su un token portatile come una smart card. (4) Scansione in tempo reale del campione biometrico scelto. (5) Elaborazione del campione biometrico ed estrazione del modello biometrico. (6) Confronto del campione scansionato con il modello memorizzato. (7) Fornitura di un punteggio di corrispondenza per le applicazioni stabilite. (8) Mantenimento di una traccia di controllo sicura relativa all'utilizzo del sistema. I criteri UUPC (Universalità, Unicità, Permanenza, Collezionabilità) consentono di valutare la fattibilità di una caratteristica biometrica per l'uso nella biometria: (i) Universalità: Ogni persona possiede questa caratteristica. (ii) Unicità: Nessun individuo ha la stessa caratteristica biometrica di un altro. I gemelli identici avranno le stesse caratteristiche biometriche del genotipo ma caratteristiche fenotipiche diverse. (iii) Permanenza. La caratteristica non dovrebbe cambiare molto nel tempo. (iv) Collezionabilità. Dovrebbe essere misurabile quantitativamente, non invasiva (ad esempio, posizionando l'occhio vicino a un raggio laser), affidabile, robusta ed economicamente vantaggiosa. Altre considerazioni pratiche includono: prestazioni, accettazione da parte dell'utente, resistenza al bridging, accuratezza, velocità, costo e facilità d'uso.
Considerazioni finali
Il nostro gruppo di ricerca lavora da oltre quindici anni alla valutazione della sicurezza dei sistemi biometrici, con risultati in linea con l'analisi dei rischi e la progettazione-sintesi e implementazione di contromisure per rendere i sistemi biometrici più sicuri.
Questo articolo fa parte delle attività sviluppate nell'ambito del progetto LEFIS-APTICE (finanziato da Socrates, Commissione europea).
Maggiori informazioni o un preventivo
Letteratura
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2008.
- Areitio, J. “Analisi della tecnologia biometrica: parametri di accuratezza e prestazioni”. Rivista Conectrónica. N. 114. Febbraio 2008.
- Areitio, J. “Identificazione e analisi della crittografia biometrica”. Rivista Conectrónica. N. 117. Maggio 2008.
- Wayman, J., Jain, AK, Maltoni, D. e Maio, D. “Sistemi biometrici: tecnologia, progettazione e valutazione delle prestazioni”. Springer Verlag. 2005.
- Yanushkevich, S., Shmerko, V. e Popel, D. “Problema inverso biometrico”. CRC Press. 2005.
- International Biometric Industry Association: http://www.ibia.org.
- Consorzio Biometrico: http://www.biometrics.org.
- Gruppo Biometrico Internazionale: http://www.biometricgroup.com.
- Fornitore di Tecnologie per Impronte Digitali: http://fpvte.nist.gov/index.html.
Autore:
Prof. Dr. Javier Areitio Bertolín – Professore presso la Facoltà di Ingegneria dell'ESIDE. Direttore del Gruppo di Ricerca su Reti e Sistemi presso l'Università di Deusto.







