


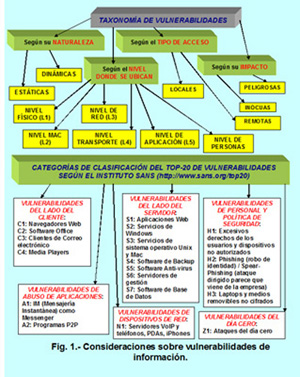
Secondo il Ponemon Institute, l'impatto della perdita e del furto di dati è significativo, nell'ordine di 6,3 milioni di dollari per violazione. Sei diversi tipi di exploit utilizzati negli attacchi sofisticati sono: SQL injection, JavaScript injection, phishing, vulnerabilità del sistema operativo, malware e comunicazioni tramite canali nascosti. Una minaccia è un evento in grado di compromettere la sicurezza di un sistema; le minacce intenzionali sono pianificate ed eseguite da malintenzionati. Tre minacce particolarmente rilevanti per la privacy sono: malware (ottenuto da dipendenti che compromettono inconsapevolmente i sistemi interni della propria azienda), minacce interne (violazioni dolose o accidentali della privacy dei dati) e aggressori/hacker esterni (che compromettono applicazioni web per accedere ai database). Una vulnerabilità è una debolezza in un sistema o nei controlli di sicurezza che consente l'attuazione di una minaccia. L'esposizione è la misura in cui le informazioni possono essere esposte a causa dell'esistenza di minacce e vulnerabilità associate. Le contromisure sono controlli che riducono l'esposizione mitigando le vulnerabilità o le minacce; in altre parole, riducono il rischio. Il rischio netto o residuo è il rischio economicamente accettabile che rimane dopo l'implementazione di contromisure fattibili. La sicurezza delle informazioni può essere definita come la prevenzione di accessi e/o manipolazioni non autorizzati. Un sistema è considerato sicuro se può essere protetto dalle intrusioni. I principali metodi per misurare la sicurezza sono: 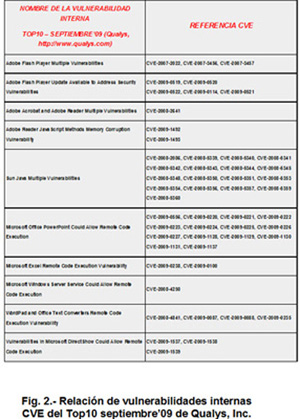 (1) Analisi del rischio. Questa stima la probabilità di intrusioni specifiche e le loro conseguenze: impatti e costi. Viene stabilito un compromesso tra costo e livello di protezione. Una metodologia di base per l'analisi del rischio consiste nelle seguenti sei fasi: (i) Identificare le risorse. (ii) Determinare le vulnerabilità. (iii) Stimare la probabilità di sfruttamento. (iv) Calcolare la perdita annua prevista a causa delle intrusioni, che è correlata all'impatto. (v) Riassumere i metodi di protezione applicabili e i relativi costi. (vi) Proiettare i risparmi annui effettuando un compromesso tra il costo e il livello di protezione raggiunto e la conseguente insicurezza.
(2) Valutazione/Certificazione. Questa è la classificazione del sistema in classi in base alle sue caratteristiche e meccanismi di sicurezza progettati. Migliore è la progettazione, più sicuro è il sistema. Esistono tre metodi di certificazione fondamentalmente diversi: (i) Analisi di penetrazione. Un Tiger Team, ovvero un team o gruppo di specialisti della sicurezza, tenta di penetrare nel sistema e trovare tutte le vulnerabilità. (ii) Validazione informale. Il test e la verifica del sistema includono, ad esempio: (a) Verifica dei requisiti. (b) Revisione della progettazione e del codice. (c) Test del sistema e dei moduli software. (iii Verifica formale. Il sistema operativo è ridotto a un teorema matematico che viene dimostrato e testato. 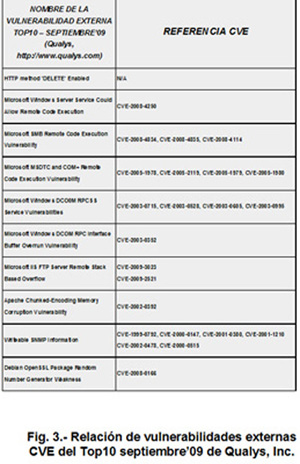 La valutazione consiste nel valutare se un prodotto/sistema possiede le proprietà di sicurezza specificate. La certificazione consiste nella valutazione formale del risultato della valutazione. L'accreditamento consiste nel decidere che un prodotto/sistema certificato può essere utilizzato per una data applicazione. La certificazione viene eseguita utilizzando standard consolidati come CC (Common Criteria), un'evoluzione di ITSEC e TCSEC (Trusted Computer Security Evaluation Criteria). L'obiettivo della certificazione è: (i) Valutare la fiducia nella correttezza del sistema (Quanto è sicuro?). (ii) Valutare la qualità della valutazione (Quanto bene abbiamo fatto?). (iii) Documentarla in modo appropriato.
(3) Metriche operative basate sul processo di intrusione. Una metrica statistica della sicurezza del sistema basata sullo sforzo richiesto per eseguire un'intrusione. Maggiore è la difficoltà di eseguire un'intrusione, più sicuro è il sistema.
'
Tipi di vulnerabilità.
Come cercare vulnerabilità tecniche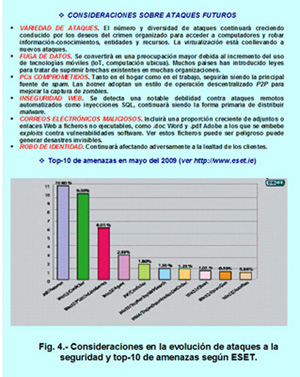 . Le vulnerabilità possono essere classificate in base a una vasta gamma di criteri: (1) Vulnerabilità legate alla gestione. Queste sono correlate a politiche, procedure, standard, formazione e sensibilizzazione organizzativi. Esempi includono: (i) La mancanza di una politica di sicurezza organizzativa primaria. (ii) La mancata integrazione dei requisiti di sicurezza nel processo di implementazione del sistema. (iii) La mancanza di procedure documentate. (iv) La mancanza di standard di sicurezza documentati. (v) Scarsa gestione delle modifiche. (vi) La mancanza di controlli interni. (vii) La mancata separazione delle funzioni incompatibili. (viii) La mancata fornitura di formazione e sensibilizzazione sulla sicurezza. (2) Vulnerabilità tecniche. Queste sono correlate alla configurazione, alla gestione delle autorizzazioni e dei permessi e all'integrità dei componenti di sicurezza critici. Esempi includono: (i) Autenticazione inadeguata. Ad esempio, l'uso di password molto brevi o facilmente decifrabili o l'autenticazione non reciproca tra client e server. (ii) Controllo degli accessi inappropriato o debole. (iii) Mancata registrazione o monitoraggio degli eventi di sicurezza. (iv) Meccanismi di sicurezza difettosi o non funzionanti. (v) Funzionalità di sicurezza non progettate per l'ambiente previsto. (vi) Protocolli di sicurezza difettosi, come tutti i protocolli nell'architettura TCP/IP; ad esempio, le vulnerabilità nel protocollo DNS consentono l'avvelenamento del DNS, che porta al pharming, una tattica più pericolosa del phishing. (vii) Uso improprio della crittografia. (viii) Presupposti inappropriati sull'affidabilità.
Alcune fonti in cui è possibile trovare nuove vulnerabilità e minacce attuali sono: (1) CERT e altri team di risposta agli incidenti. (2) Bugtraq. Pubblica vulnerabilità anche quando non esiste una patch da parte del fornitore. Nel 1999 è entrato a far parte di SecurityFocus e Symantec ha acquisito SecurityFocus nel 2002: http://www.securityfocus.com/vulnerabilities
. BugTraq consente la ricerca per CVE o per produttore, prodotto e versione. Fornisce una descrizione e un'analisi della vulnerabilità, il codice di sfruttamento se disponibile e pertinente, contromisure come patch, ecc. (3) Milw0rm.
Questo è un lungo elenco di exploit: http://www.milw0rm.com/. (4) Fornitori che informano i propri clienti delle vulnerabilità, ad esempio Microsoft (http://www.microsoft.com/technet/security/current.aspx), Cisco (http://www.cisco.com/en/US/products/products_security_advisories_listing.html), Oracle, ecc. (5) Fornitori di sicurezza e altre organizzazioni con servizi in abbonamento a pagamento.
Elenchi di vulnerabilità
Alcune vulnerabilità esistono da anni: (1) Errori di configurazione: (i) Mancata rimozione dei programmi demo/test dai prodotti. (ii) Impostazione di una crittografia inesistente (Wi-Fi non crittografato) o debole (Wi-Fi WEP vulnerabile), ad esempio, con una gestione delle chiavi inadeguata. (iii) Permessi del file system inadeguati. (2) Password predefinite non modificate. (3) Servizi con esposizioni di sicurezza intrinseche, ad esempio, nel protocollo dell'applicazione finger. Altre vulnerabilità rappresentano nuovi difetti, imperfezioni e debolezze scoperti in prodotti hardware e software: (1) MITRE Corporation gestisce CVE (Common Vulnerabilities and Exposures), un elenco di nomi di vulnerabilità. Si tratta di un dizionario, non di un database. Serve come punto di riferimento comune per valutare ciò che viene trovato e per il confronto incrociato con altri elenchi. Ogni vulnerabilità è indicata, ad esempio, CVE-2009-0224, dove 2009 è l'anno di scoperta e 0224 è l'identificativo che specifica la vulnerabilità. È disponibile per il download gratuito all'indirizzo: http://cve.mitre.org/cve/
. (2) US-CERT (US Computer Emergency Response Team) pubblica avvisi e vulnerabilità (http://www.kb.cert.org/vuls/ per le vulnerabilità e http://www.us-cert.gov/cas/alerts/ per gli avvisi). Originariamente, il CERT (Center for Technological Research) fu istituito presso la Carnegie Mellon University nel 1988 in risposta al worm Morris. Pubblica le vulnerabilità note solo dopo che vengono rese pubbliche dai fornitori. Attualmente, l'US-CERT fa parte del Dipartimento della Sicurezza Interna degli Stati Uniti. Le vulnerabilità dell'US-CERT si basano sui CVE (Common Vulnerabilities Evaluation and Scoring System) e sono organizzate in base alla loro gravità, determinata dallo standard CVSS. La gravità è classificata come alta, media e bassa, corrispondenti ai seguenti criteri: alta (vulnerabilità con un punteggio da 7 a 10), media (vulnerabilità con un punteggio da 4 a 6,9) e bassa (vulnerabilità con un punteggio da 0 a 3,9). Ad esempio, la CVE-2009-3068, pubblicata il 4 settembre 2009, ha un punteggio CVSS di 10, che è considerato alto.
Considerazioni finali
Il nostro gruppo di ricerca lavora da oltre due decenni nell'ambito della valutazione, identificazione, analisi, monitoraggio, scoperta, generazione ed evoluzione delle vulnerabilità e dei relativi aspetti di sicurezza, come i rischi e le contromisure adattive personalizzate.
Questo articolo fa parte delle attività svolte nell'ambito del LEFIS-APTICE (finanziato da Socrates, Commissione europea).
Bibliografia
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2009.
- Areitio, J. “Analisi dello spam”. Rivista Conectrónica. N. 104. Febbraio 2007.
- Areitio, J. “Analisi delle tecnologie per l'occultamento delle informazioni”. Rivista Conectrónica. N. 109. Luglio-agosto 2007.
- Areitio, J. “Analisi della sicurezza forense, tecniche antiforensi, risposta agli incidenti e gestione delle prove digitali”. Rivista Conectrónica. N. 125. Marzo 2009.
- Schryen, G. “Misure antispam: analisi e progettazione”. Springer. 2007.
- Lee, W., Wang, C. e Dagon, D. “Rilevamento di botnet: contrastare la più grande minaccia alla sicurezza”. Springer. 2007.
- Howard, R. “Cyber Fraud”. Auerbach Publishers, Inc. 2009.
- Flegel, U. “Privacy Respecting Intrusion Detection.” Springer. 2007.
- Aycock, J. “Computer Viruses and Malware”. Springer. 2006
Autore:
Prof. Dr. Javier Areitio Bertolín – E.Mail:
Professore presso la Facoltà di Ingegneria dell'Eside.
Direttore del Gruppo di Ricerca su Reti e Sistemi presso l'Università di Deusto.







