


Attualmente, nel nostro mondo, con l'accelerazione dei processi di digitalizzazione, automazione, utilizzo della tecnologia, processi software-defined (SDN, SDR, ecc. e SDx in generale), sviluppo di nuove applicazioni/app/API, crescente utilizzo del cloud computing e impiego sempre maggiore di dispositivi IoT, osserviamo che il codice impiega misure di sicurezza informatica carenti, obsolete e spesso inesistenti. Il risultato è un numero crescente di vulnerabilità che facilitano agli hacker lo sfruttamento di ogni tipo di obiettivo IT/OT, e la cosa peggiore è che questa tendenza è inarrestabile. Alcuni ambiti in cui la minaccia è in aumento includono applicazioni web, app/API per dispositivi mobili, servizi cloud, biometria, ambienti IoT, database e centri applicativi, infrastrutture blockchain, interfacce touch/intuitive, API, CAD, CRM, HR ERP, server mission-critical come DNS e server web, applicazioni IT/OT critiche ed ecosistemi di automazione industriale (OT/ICS/SCADA/CPS). La sicurezza informatica ha da tempo cessato di essere un'opzione, diventando una necessità vitale per minimizzare o eliminare gli attacchi informatici. La DAIM (Defense and Intelligence Agency) è equipaggiata per proteggere e difendersi in modo proattivo da ogni tipo di operazione, azione, situazione e comportamento offensivo informatico (quelli che tentano di interrompere, disabilitare, distruggere, manipolare, danneggiare, estorcere, spiare, intimidire, diffondere disinformazione, dirottare, ecc.), garantendo la massima capacità di anticipazione. La DAIM si mimetizza in qualsiasi ambiente per nascondere completamente la propria presenza e proteggersi; è pronta a eseguire operazioni per disabilitare/bloccare/annullare ogni tipo di modalità offensiva silenziosa, in incognito e furtiva, annullare e bloccare intrusioni zero-day, tracker come misura anti-tracciamento, spionaggio, esfiltrazione, DoS/DDoS, comportamenti dannosi, download e installazioni perversi, crittografia e cancellazione insidiose, ecc.
 PUNTI, COMPORTAMENTI E SINGOLARITÀ DI DEBOLEZZA CHE FAVORISCONO I CYBERATTACCHI.
Le vulnerabilità sono, di fatto, debolezze, difetti, imperfezioni, fessure, bug, interferenze, anomalie, guasti, errori, fratture del codice, carenze, fiducia non verificata, mancato aggiornamento sicuro, sbagli, mancata implementazione di DevSecOps, problemi, sviste, fughe di dati tra macchine virtuali, ecc., in risorse, hardware, firmware, software, persone, protocolli, piani, strategie, leggi, approcci, tecniche, ecc. Le vulnerabilità dinamiche sono errori di configurazione di rete, sia zero-day che noti. Le vulnerabilità possono apparire ed essere identificate ovunque (terra, mare, aria, spazio e cyberspazio).
(1) A livello di file system. Utilizzo di file temporanei non sicuri, buffer overflow, vulnerabilità TOCTOU ("race condition"), manipolazione del percorso vulnerabile.
(2) A livello di input di dati/metadati. Utilizzo di dati contaminati, infetti, input dannosi basati su documenti Office con macro dannose, utilizzo di e-mail di phishing, utilizzo di applicazioni/APP contaminate, utilizzo di "click jacking", utilizzo di MITM, utilizzo di "richieste", ecc.
(3) A livello di rete. Ordine errato delle operazioni di connessione di rete. Mancato utilizzo della crittografia (con più livelli di crittografia) o dell'autenticazione (con firme digitali, funzioni hash, PUF, ecc.) per la trasmissione e l'archiviazione delle informazioni. Utilizzo di dati/metadati contaminati. Utilizzo di router/gateway compromessi.
(4) A livello di HSM (Hardware Security Module). Utilizzo di PRNG (generatori di numeri pseudo-casuali) vulnerabili, ad esempio, per la generazione di numeri di sequenza, ecc. Utilizzo di output casuale deterministico da un seme costante. Utilizzo di una memoria heap sensibile che non viene pulita a fondo prima di essere liberata.
(5) A livello di software di terze parti. Utilizzo di dati/metadati/codice/firmware contaminati. Esecuzione di un “binario/caricamento di libreria” da un percorso relativo che può essere controllato da un hacker/malware. Utilizzo di APP e API con vulnerabilità che consentono di assumere il controllo del sistema in cui si trovano e APP/API infette.
(6) A livello del sensore. Utilizzo di dati/metadati contaminati. La contaminazione dei dati dei sensori nei veicoli connessi/autonomi può portare a fenomeni di "ghosting", che consistono nel "vedere ostacoli" che non esistono o nel "non vedere ostacoli" che esistono, con conseguenti tragedie/incidenti.
(7) A livello di codice software. Si riferisce al codice con vulnerabilità di buffer overflow. Esistono quattro tipi di buffer overflow: stack overflow, heap overflow, integer overflow e format string overflow, che creano overflow a livello di strutture di memoria. Esempi: strcpy(dest_little_buffer, scr_big_input_buffer); un altro esempio utilizzato dal malware Morris worm è: gets(buffer);
(8) A livello di sistemi basati sull'IA. Addestrare e iniettare informazioni di apprendimento con dati contaminati e disinformazione per confondere.
(9) Per quanto riguarda le problematiche crittografiche carenti (meccanismi di crittografia simmetrica/asimmetrica, firme digitali, hashing, PRNG, ZK, OT, SPMC, condivisione di segreti, ecc.): utilizzo della trasmissione in chiaro di informazioni sensibili (mancanza di crittografia per dati sensibili o utilizzo di algoritmi di crittografia facilmente violabili), utilizzo di HTTP anziché HTTPS, utilizzo di algoritmi crittografici già compromessi o a rischio, come MD5. Utilizzo di algoritmi carenti/violabili, utilizzo di chiavi crittografiche deboli con pochi bit. Utilizzo di una gestione delle chiavi crittografiche vulnerabile, ad esempio, operando in chiaro e in luoghi non sicuri, utilizzando cloud non sicuri, ecc. Nell'era post-quantistica, dovrebbe essere utilizzata la crittografia post-quantistica e/o multistrato con algoritmi diversi, molto robusti e chiavi extra-grandi.
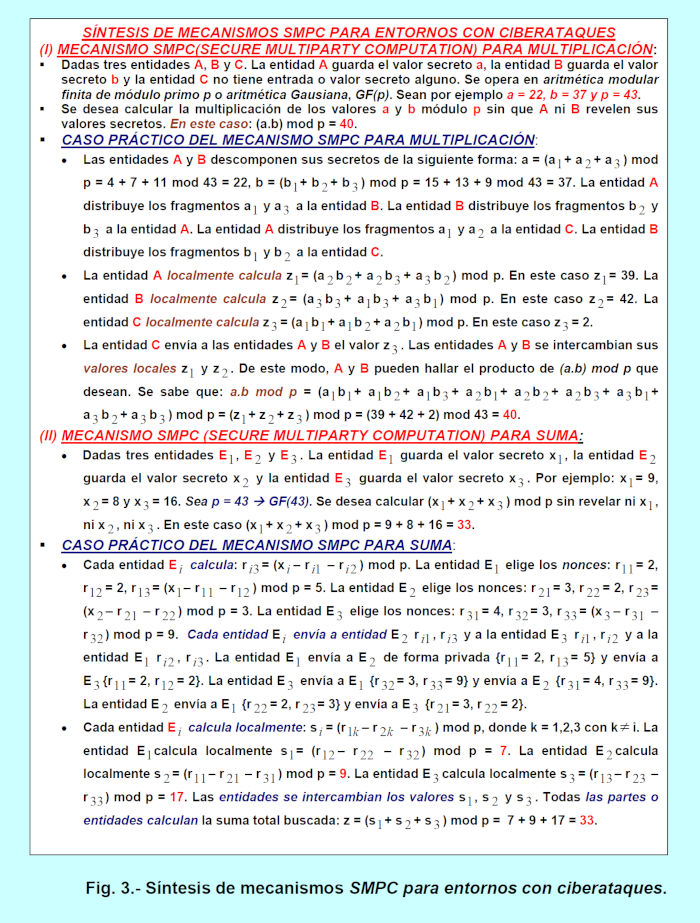 (10) A livello di blockchain e di tutti i suoi derivati. La tecnologia blockchain presenta un numero molto elevato di vulnerabilità ed è sempre più utilizzata tra noi: è utilizzata nelle criptovalute: Bitcoin/BTC, Ethereum, Terra/Luna, ecc., nei contratti intelligenti, nella sintesi di NFT (Non-Fungible Token), nei pagamenti nel metaverso e nei corridoi immersivi, nei contenuti digitali con un “effetto wow” (che consiste nel generare sorprese, affascinare, eccitare il cliente regalando criptovalute e azioni per creare un’esperienza speciale e avere un impatto sul cliente), nella gestione dell’identità, ecc.
(11) A livello hardware. Siamo sempre più dipendenti da altri paesi per i chip, e funzionalità dannose possono essere integrate nella catena di approvvigionamento, rimanendo latenti e in attesa di essere attivate da remoto. (12) A livello di controllo degli accessi. E tutti i suoi componenti: identificazione, autenticazione, autorizzazione, gestione dell'identità e dell'account, ecc.
(13) Al livello di autenticazione inadeguata. A causa di problemi quali l'elusione dell'autenticazione, il mancato utilizzo dell'autenticazione reciproca, il mancato utilizzo dell'MFA nell'SSO, la perdita dell'autenticazione per le funzioni critiche, il canale accessibile da un endpoint non valido (MITM), l'uso pericoloso della biometria, ecc.
(14) Validazione inadeguata dell'input. A causa di buffer overflow, mancanza di controllo dei limiti, cross-site scripting (CSS), path traversal e command injection (SQL injection, database injection, ecc.). (15) Gestione inadeguata delle credenziali. A causa dell'uso di credenziali hardcoded e di una protezione insufficiente delle credenziali (memorizzazione delle password in chiaro, trasporto non protetto delle credenziali che interagiscono con i cloud e gestori di password vulnerabili).
(16) Al livello degli indicatori di scarsa qualità del codice. Come ad esempio: l'utilizzo di "dereferenziazione di puntatori NULL", l'impiego di funzioni potenzialmente pericolose, la mancata applicazione di DevSecOps, né di audit del codice, ecc.
(17) Verifica insufficiente dei dati di autenticazione. Ciò include il download del codice senza controllo di integrità, la mancanza di supporto per il controllo di integrità, CSRF (Cross-Site Request Forgery), ecc. (18) Permessi, privilegi e controlli di accesso carenti. Ciò include l'esecuzione con privilegi elevati non necessari, l'utilizzo di permessi predefiniti errati, un controllo/autorizzazione di accesso improprio, ecc.
(19) A livello di configurazione e manutenzione della sicurezza del software inadeguate. Ciò include l'utilizzo di configurazioni software inadeguate/non appropriate, l'impiego di funzioni/opzioni di sicurezza non utilizzate durante lo sviluppo, l'utilizzo di informazioni esposte tramite informazioni di "debug", l'impiego di una gestione inadeguata delle patch, l'utilizzo di vecchie versioni di applicazioni di terze parti senza patch incorporate nel software IT/OT/CPS/ICS/IoT, l'utilizzo di routine compilate da entità attendibili compromesse nella creazione di applicazioni, APP, API, ecc.
(20) A livello di veicoli connessi/autonomi (automobili, furgoni, camion, autobus, camper, quadricicli, flotte di veicoli, carri armati, ecc.). Vulnerabilità negli aggiornamenti del codice, hardware/codice e sistemi, che consentono l'accesso remoto non autorizzato al bus CAN (Controller Area Network) alle ECU (unità di controllo elettronico; la ECU per airbag, motore, sterzo, freni, trasmissione, ecc.) e al sistema "e-call" per le chiamate di emergenza (manipolandone le funzioni). Possibilità di accesso remoto non autorizzato al sistema "keyless", che consente lo sblocco e l'avvio/arresto del motore. Carenze nei sistemi ADAS (Automated Driver Assistance Systems)/ADS (Autonomous Driving Systems) per il parcheggio/disparcheggio autonomo e la guida non autorizzata (che consente la creazione di veicoli "zombie" controllati a distanza), che consentono la guida, l'accelerazione e il controllo della velocità a distanza. Quando si parcheggia con ADAS vicino a un dirupo, l'attacco informatico potrebbe causare la caduta del veicolo nel vuoto. Malfunzionamenti del sistema di infotainment (AM, FM, DAB/radio digitale, USB, DVD, SDR, ecc.). Accesso non autorizzato a porte come USB e OBD-II (On-Board Diagnostics II). Manipolazione del TPMS (sistema di monitoraggio della pressione degli pneumatici) con conseguente generazione di guasti. Errori nell'"autopilota" che consentono l'attivazione illegale di fari, freni, sterzo, ecc. Manipolazione a distanza che permette la disattivazione del sistema "modalità sentinella", che rileva potenziali movimenti sospetti intorno al veicolo, facilitando il furto. Vulnerabilità in Bluetooth, V2V, V2I, V2X, 4G, 5G, LoRaWAN, Sigfox, ZigBee, Wi-Fi, GPS, telefonia satellitare, ecc. Malfunzionamenti nei sistemi di sensori/telecamere/antenne (ultrasuoni, radar, sonar, LIDAR (Light Detection and Ranging), visivi, a raggi X, infrarossi, laser, ecc.). Vulnerabilità nella compatibilità elettromagnetica che consentono al cybercriminale di manipolare le interferenze. Queste vulnerabilità consentono il controllo remoto di tutte le funzioni del veicolo, come l'avviamento, la guida, l'accelerazione, il bloccaggio dello sterzo, l'attivazione degli airbag, l'apertura e la chiusura di finestrini/portiere e l'accensione del riscaldamento al massimo. Possono anche manipolare il livello del carburante o la carica elettrica per causare un guasto al veicolo, monitorare e manipolare la geolocalizzazione e condurre sorveglianza visiva e acustica di tutti gli occupanti del veicolo, ecc.
 STRATEGIE, COMPORTAMENTI, TECNICHE E MECCANISMI UTILIZZATI NEGLI ATTACCHI INFORMATICI.
Esiste un profondo legame tra le "vulnerabilità/vettori di attacco informatico" (ovvero carenze, bug, difetti, debolezze, errori, ecc.) e gli "exploit" che li sfruttano per attaccare, infettare e compromettere i sistemi. Ad esempio, il malware simile a un worm chiamato "Win32/Nimda.A@mm" utilizza l'exploit "Web Server Folder Traversal" per infettare i server web Microsoft IIS (Internet Information Server), e l'exploit "MIME Header" gli consente di essere eseguito quando la vittima legge o visualizza in anteprima un'e-mail infetta. Le "superfici di attacco informatico" sono aree vulnerabili agli attacchi informatici; sono costituite da insiemi di vettori/vulnerabilità di attacco informatico. L'"hardening" è l'insieme di tecniche e metodi che consentono di ridurre o, in alcuni casi, eliminare le superfici di attacco informatico.
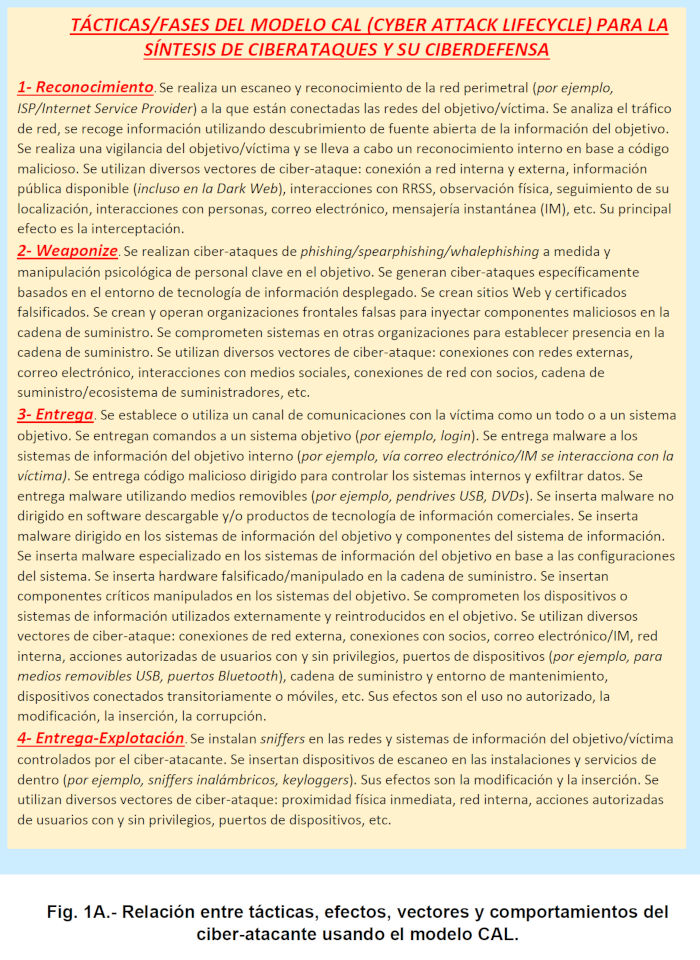
Alcuni meccanismi e tecniche utilizzati negli attacchi informatici locali e remoti sono:
(1) Abuso delle funzionalità. Ad esempio, “syscall”.
(2) Spoofing. Esistono diversi tipi: (i) “Content spoofing” (utilizzo di “percorsi di ricerca dei file di configurazione”; falsificazione della fonte dei dati; falsificazione del checksum/CRC; falsificazione dei “messaggi UDDI/ebXML”). (ii) Identity spoofing (MITM (Man-in-the-Middle), “principal spoofing”); creazione di client dannosi; sintesi di “entità peer” per P2P dannosi; manipolazione dei protocolli client-server (ad esempio, esecuzione di attacchi informatici di riflessione su un protocollo di autenticazione); attacchi informatici “XML Routing Detour”; attacchi informatici “entità esterne”; phishing (basato sull’ingegneria sociale come spear-phishing, SMSishing, whale-phishing, mobile-phishing o mob-phishing, ecc.); avvelenamento ARP (falsificazione della relazione tra indirizzi MAC/L2 e IP/L3); avvelenamento DNS o “pharming” (falsificazione della relazione tra indirizzi IP/L3 e URL/L5); furto di cookie di sessione web; utilizzo di tracker a scopo di tracciamento.
(3) Sfruttamento dell'autenticazione. Ad esempio, non utilizzare l'autenticazione reciproca o a più fattori (MFA) perché il meccanismo di autenticazione è carente (ad esempio, utilizzo di password a bassa entropia, mancata inclusione di un meccanismo per limitare il numero di tentativi, dati biometrici facilmente falsificabili tramite vulnerabilità nelle APP e nelle API), ecc.
(4) Sfruttamento dell'autorizzazione. Mappatura di un percorso e accesso a funzionalità non adeguatamente limitate da framework di autorizzazione/ACL/liste di capacità/matrici di controllo degli accessi. Ad esempio, l'autorizzazione può essere sfruttata a causa dell'esistenza di vulnerabilità.
(5) Tentativo di esaurire/ridurre le risorse. Ad esempio, utilizzando l'"esaurimento delle risorse" per ottenere un denial of service. Utilizzo dell'esaurimento delle risorse mediante flooding e allocazione incontrollata. Esaurimento delle risorse tramite fuga di informazioni e/o un attacco informatico "XML Parser".
(6) Sfruttare privilegi e fiducia. Ad esempio, tramite (i) Escalation dei privilegi. Ciò comporta l'utilizzo dell'accesso diretto ai file eseguibili o l'impiego di un file di configurazione fornito dall'utente per eseguire comandi che elevano i privilegi. Per la tattica della "persistenza", viene utilizzata la tecnica del "nuovo servizio", ecc. (ii) Dirottamento di un thread di esecuzione (implementando una callback a una routine di sistema (ad esempio, coda AWT) o catturando un'eccezione/segnale da un blocco privilegiato). (iii) Sovvertire le funzionalità di firma del codice/identità per ottenere privilegi (chiamando codice firmato da un altro linguaggio all'interno di un ambiente sandbox che lo consente, o utilizzando l'URL/codebase/GAC (codice sorgente) per convincere la sandbox del privilegio, o ottenendo la chiave di firma e il codice di firma dannoso da un ambiente di produzione). (iv) Programmi target che scrivono risorse privilegiate del sistema operativo. Nello "sfruttamento della fiducia del client" possiamo identificare: (i) MITM (Man-in-the-Middle). L'entità dell'attacco informatico si posiziona tra il mittente e il destinatario, impersonando entrambi. (ii) Creazione di un client dannoso/non autorizzato. (iii) Manipolazione dei protocolli client-server (ad esempio, utilizzando un attacco di riflessione su un protocollo di autenticazione). (iv) Acquisizione di dati sensibili del client (estraendo dati incorporati nelle distribuzioni client (thick o thin)); o estraendo dati da cache sensibili incorporate nelle distribuzioni client (thick o thin); (v) Rimozione di importanti funzionalità del client (elusione dei controlli di autorizzazione (sicurezza del programma, "filtraggio della cache"), o rimozione dei filtri (filtri di input e output, "mascheramento dei dati"), o rimozione/cortocircuito della logica "borsa" eliminando/mutando "denaro" e "decrementi").
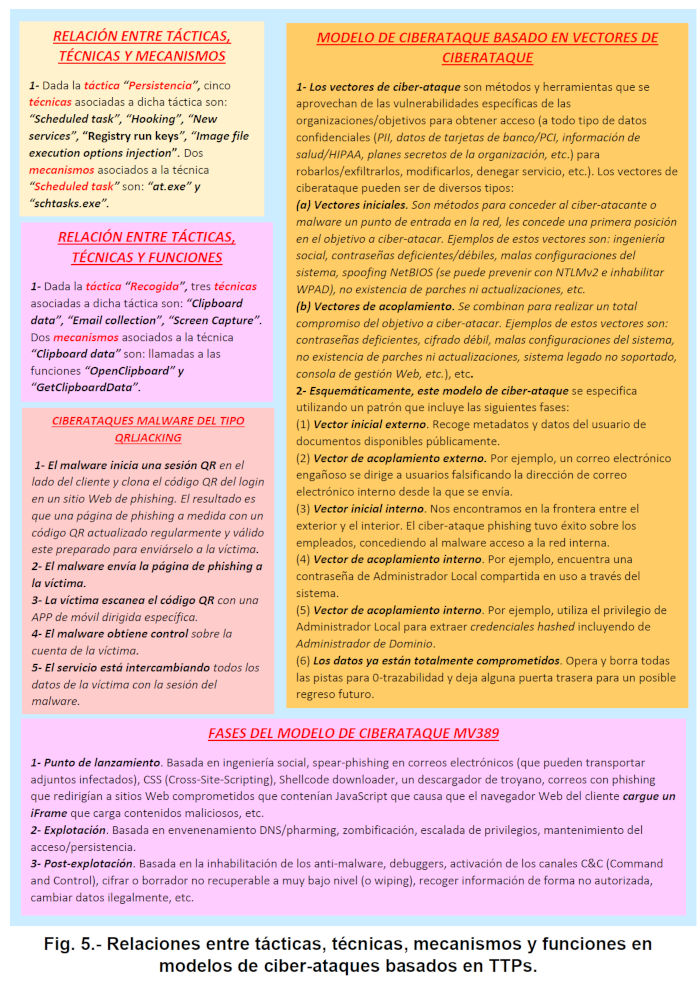 (7) Attacchi informatici di tipo injection. Ad esempio, l'iniezione di contenuti nel piano di controllo tramite il piano dati (o injection). Esistono diversi metodi: “Blue Boxing” (segnali di commutazione analogici in banda); “parameter injection” (iniezione di argomenti, una variabile fornita dall'utente passata alle “chiamate del file system”); resource injection. Esistono vari tipi di injection: iniezione di codice locale/remoto, command injection, HTML injection, PHP code injection, PHP object injection, local/remote shell command injection, SQL injection in databases, XML injection, operating system command injection, script injection, external entity injection, ecc.
(8) Attacchi informatici alle strutture dati. A livello delle strutture informative vengono intraprese azioni dannose.
(9) Attacchi informatici che comportano esfiltrazione/fuga di dati. Questi consentono spionaggio, furto di informazioni, ricatto, ecc. DAIM integra la tecnologia DLP (Data Leak Prevention) per bloccare queste azioni dannose.
(10) Attacchi informatici di manipolazione delle risorse. Ciò comporta la modifica dei componenti.
(11) Attacchi informatici basati sulla manipolazione del protocollo. Ciò comporta l'attacco malevolo di tutti i tipi di protocolli client/server, P2P, ecc.
(12) Attacchi informatici “tempo e stato”. Ciò comporta la modifica illegale dei valori tempo/stato.
(13) Attacchi informatici che comportano la manipolazione di informazioni/dati/metadati. Ciò comporta la modifica di informazioni/codice in modo non autorizzato.
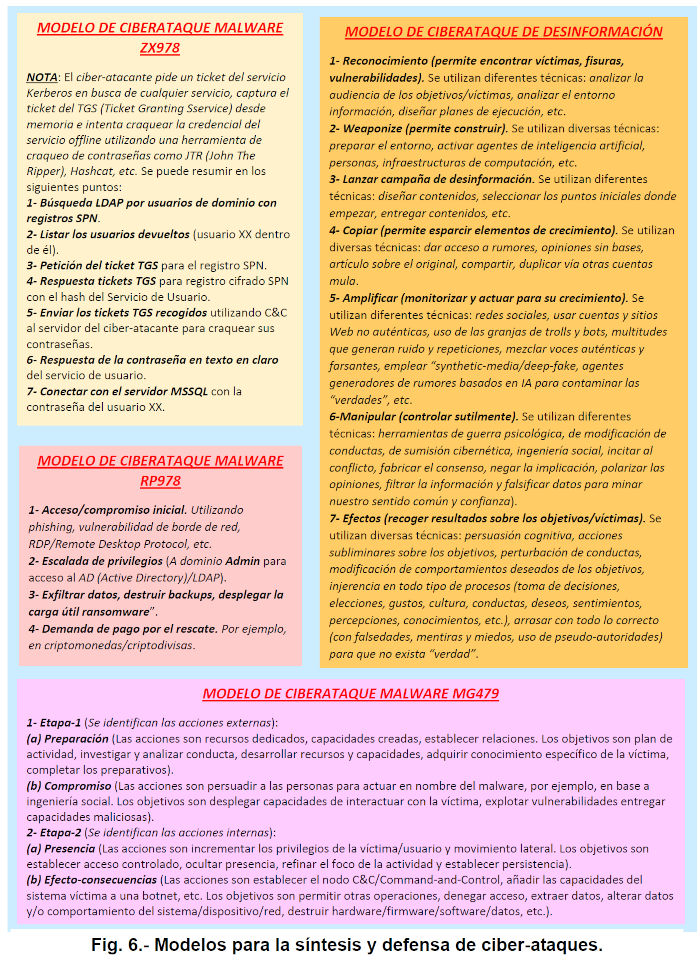
(14) Attacchi informatici che comportano la manipolazione della verità/informazione (o disinformazione). Ciò include confondere, alterare la realtà, distrarre, distorcere la verità, dividere, allarmare, modificare i voti, ecc.
(15) Attacchi informatici al flusso di informazioni. Ad esempio, l'invio di messaggi falsi, la ripetizione illegale di messaggi, la modifica di messaggi in transito in stile MITM.
(16) Attacchi informatici che comportano l'abuso del sistema. Ciò comporta l'infiltrazione di codice dannoso nel sistema allo scopo di un attacco informatico.
(17) Attacchi informatici che comportano la modifica di pagine/siti web. Ciò implica la modifica del contenuto (testo/metadati, immagini, audio, video, podcast, ecc.) per danneggiare la reputazione, bullizzare, danneggiare le aziende, generare disinformazione, ecc.) utilizzando media sintetici e deepfake. Comprende anche l'inserimento di codice di attacco informatico/malware per distribuire infezioni su vasta scala.
(18) Attacchi informatici di dirottamento di sessione. Utilizzando il "furto di cookie", ingannano la vittima inducendola a lasciare le sessioni aperte per impostazione predefinita nelle e-mail, nell'"e-banking", ecc.
(19) Attacchi informatici Denial-of-Service (DoS) e Distributed Denial-of-Service (DDoS). Questi mirano a rallentare o impedire completamente a un utente/entità autorizzato di accedere alle proprie risorse alla velocità stabilita. Ciò si ottiene sovraccaricando le risorse di sistema, inondando il canale di comunicazione con dati spazzatura, ecc.
(20) Attacchi informatici che comportano l'accesso non autorizzato a servizi, applicazioni, siti web, cloud, ecc.
(21) Attacchi informatici contro l'infrastruttura di Internet. Ciò include attacchi informatici contro DNS, ARP, protocolli di routing dinamico nei router come BGP, ecc.
(22) Infiltrazione nei processi e nei protocolli di sicurezza. Ad esempio, utilizzando attacchi MITM. (23) Violazione della crittografia. Ciò comporta attacchi informatici ad algoritmi crittografici deboli (per la crittografia, le firme digitali, gli hash come MD5, ecc.; attacchi informatici a chiavi di crittografia brevi, ecc.), nonché attacchi informatici a una gestione inadeguata delle chiavi crittografiche, ecc. Attacchi informatici che utilizzano il calcolo quantistico, ecc.
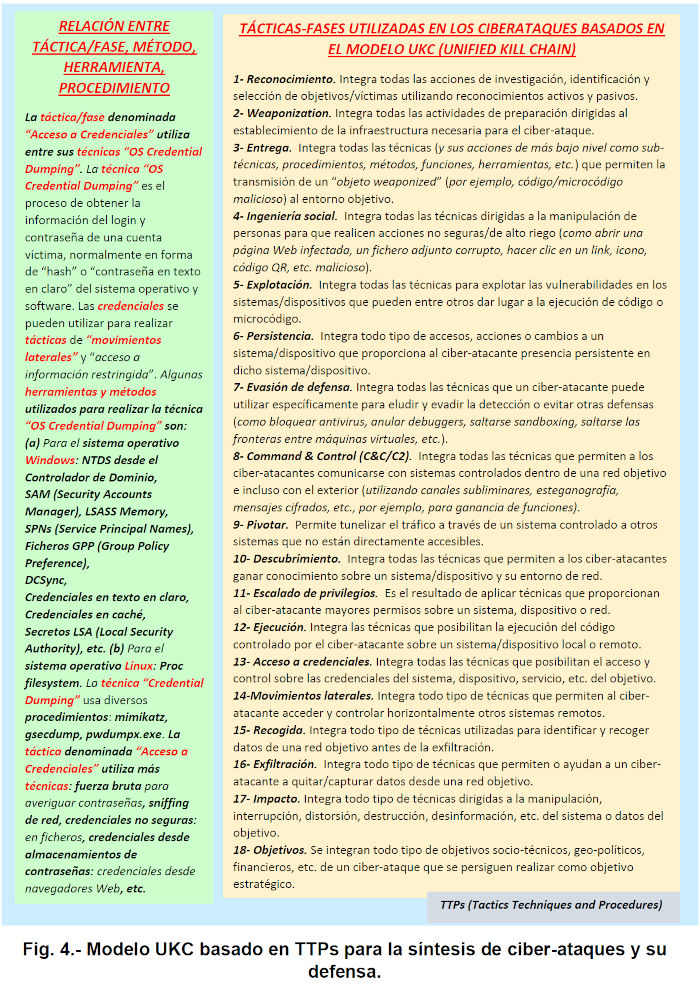
(24) Attacco informatico mediante reverse engineering/reverse engineering (decompilazione e ottenimento del programma sorgente dalla decodifica dell'eseguibile), ingegneria sociale (inganno dell'utente per eseguire azioni pericolose, ad esempio, eseguire un allegato, utilizzare "link/allegato/pulsante/icona di spear phishing", scansionare un codice QR infetto, visitare un sito web dannoso, caricare la batteria del cellulare/PC/veicolo su un caricabatterie pubblico contaminato, ecc.), furto di identità (mancata crittografia e firma digitale, mancato utilizzo di IAM, ecc.).
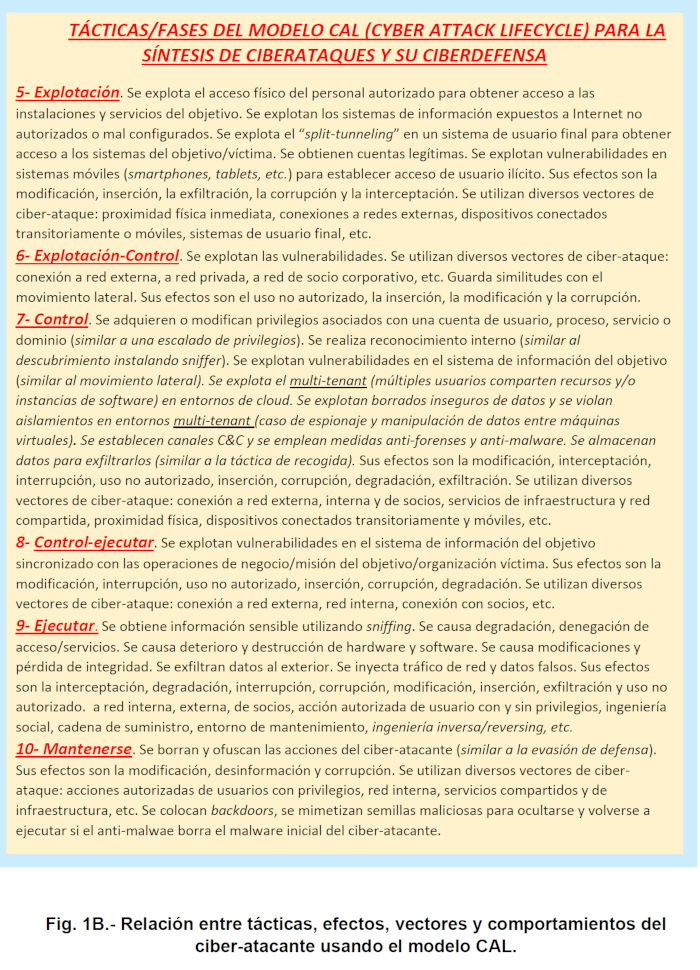
(25) Attacchi informatici che utilizzano la tattica dell'"accesso iniziale". Questa impiega la tecnica del "link di spear phishing" o la tecnica della "replicazione tramite supporti rimovibili" (ad esempio, unità flash USB). (26) Attacchi informatici che utilizzano la tattica dell'escalation dei privilegi. Questa impiega la tecnica del "nuovo servizio".
(27) Attacchi informatici che utilizzano la tattica “C&C/Command and Control”. Viene impiegata la tecnica della “porta comunemente utilizzata”.
(28) Attacchi informatici che utilizzano la tattica del “movimento laterale”. Viene impiegata la tecnica della “replicazione tramite supporti rimovibili”.
(29) Attacchi informatici che utilizzano la tattica della “persistenza”. Le tecniche impiegate includono “escalation nulla”, “nuovo servizio”, “corruzione della memoria”, “overflow di interi”, “overflow del buffer basato sullo stack”, “overflow del buffer basato sulla testa”, “esecuzione di codice/comando locale/remoto”, ecc.
 CONSIDERAZIONI FINALI.
Il DAIM applica in modo proattivo AI ridondante distribuito, strategie, comportamenti, meccanismi, operazioni, TTP (Tattiche, Tecniche e Procedure), ecc. per la difesa e la protezione a tutti i livelli delle risorse esistenti contro tutti i tipi di operazioni, azioni, comportamenti, ecc. attacchi informatici perversi/maliziosi di tutti i tipi (noti e sconosciuti o 0-day, furtivi, subliminali, nascosti, camuffati, anonimizzati, ecc.) provenienti da qualsiasi luogo (cloud-fog-edge-computing, ambienti e sistemi IoT, ambienti OT (SCADA, CPS, ICS, PLC, ecc.), ambienti IT (database, ERP, CRM, ecc.), ambienti AI malevoli, botnet, deep-dark-net, metaversi immersivi nascosti, P2P, C/S, ambienti con tecnologia con vulnerabilità e attacchi informatici 0-day, ambienti mobili e satellitari (2G, 3G, 4G, 5G, 6G, LoRaWAN, WiFi fino alla versione 7/IEEE7802.11be, Sigfox, GPS, GLONASS, Galileo, BeiDou, ecc.), assistenti personali e AI, ecc., e generati da qualsiasi sistema temporale (passato, presente, futuro) e da qualsiasi posizione fisica (locale, remota come catene di approvvigionamento, ISP, all'aperto, al chiuso, satelliti, sottomarini, aerei, droni, ecc., anche dietro una complessa rete di proxy di anonimizzazione come Tor). DAIM utilizza meccanismi di playbook multidimensionali contro modelli di attacco informatico zero-day e noti, monitora continuamente da tutte le prospettive, risponde in modo proattivo con largo anticipo bloccando, ecc., gestisce l'autenticazione/autorizzazione annidata, applica l'accesso remoto sicuro con ZT, DMZ, VPN, sandboxing, elimina/blocca le aree della superficie di attacco, applica la gestione della configurazione e delle patch sicura, implementa in modo sicuro NGFW, DevSecOps, DLP, whitelisting di applicazioni/APP/API, costruisce e genera ambienti difendibili con ZT, ZK, Audit statici e dinamici, anonimizzazione/imitazione, ecc. L'azienda Hornetsecurity lo sottolinea nel suo rapporto sulle minacce. La sicurezza informatica nel 2021/2022 indica che il 40% di tutte le email in entrata rappresenta un vettore di attacco informatico significativo; vengono utilizzati allegati, codici QR, link, pulsanti, icone dannose/corrotte, phishing/ingegneria sociale, ecc.
RIFERIMENTI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2022.
- Areitio, J. “Identificazione invisibile di azioni e comportamenti dannosi integrati negli attacchi informatici”. Rivista Conectrónica. N. 255. Marzo-Aprile 2023.
- Areitio, J. “Riprogrammazione degli attacchi informatici offensivi da parte del DAIM/MIAD per la neutralizzazione”. Rivista Conectrónica. N. 254. Febbraio 2023.
- Wittkop, J. “The Cybersecurity Playbook for Modern Enterprises: An End-to-End Guide to Preventing Data Breaches and Cyber Attacks”. Packt Publishing. 2022.
- Stanford, E. “Crypto Wars: Faked Deaths, Missing Billions and Industry Disruption”. Kogan Page. 2021.
- Batina, L., Bäck, T., Buhan, I. e Picek, S. “Security and Artificial Intellige
Autore: Prof. Dr. Javier Areitio Bertolín - Direttore del Gruppo di Ricerca su Reti e Sistemi







