


La privacy (P) è integrata con CS e CR, dando vita a un'unica realtà globale indivisibile chiamata CSPCR. Questo risultato multidimensionale/multistrato, caratterizzato da un'estrema ridondanza/fattorizzazione, è stato costruito utilizzando elementi STEMAI (Scienza-Tecnologia/Ingegneria/Matematica + IA superiore di nuova generazione di tutti i tipi: generativa, agentica, LLM/SLM, ecc.) i cui elementi si autoanalizzano, valutano, verificano, monitorano, certificano/accreditano, verificano, migliorano/riparano, ecc. in modo continuo. CSPCR è un'unica unità veramente indivisibile, che fonde/integra tre componenti/entità potenziate e differenziate: CS, P e CR, in un universo multidimensionale in cui tutti gli elementi si autocontrollano, si autocertificano, si automigliorano e si automonitorano a vicenda, supportati da una super-IA sovrana operativa a livello globale, supervisionata, verificata, certificata ed estremamente monitorata.

DIMENSIONI/PROCESSI-STEMAI IN CSPCR.
CSPCR fornisce una protezione globale, proattiva, offensiva, difensiva ed estrema su tutti i fronti, le profondità, le dimensioni e i piani:
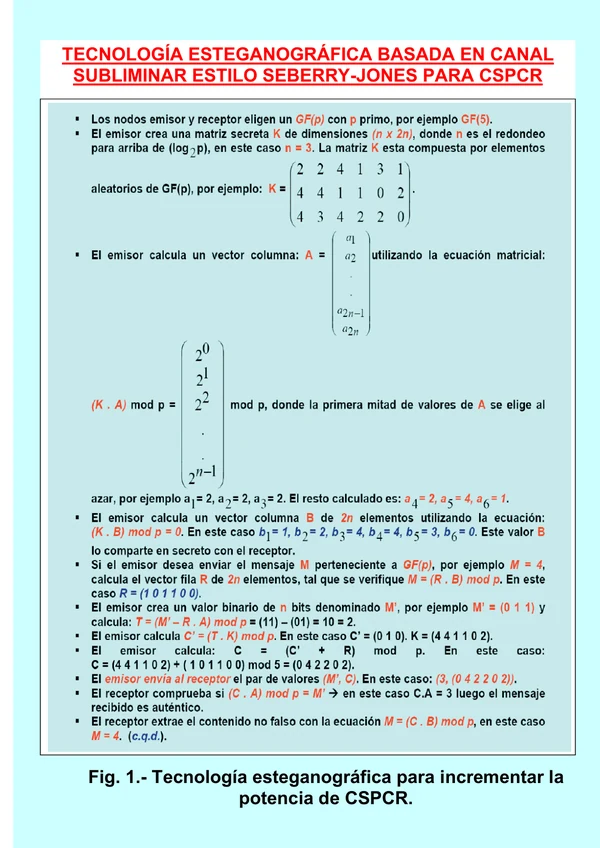
(1) Dimensione di eliminazione, cancellazione, disattivazione, annullamento, blocco, isolamento profondo con estrema anticipazione di tutti i tentativi di malware-virus, attacchi informatici/incidenti informatici come: MITM (Man-In-The-Middle), DoS, tracker, file/archivi/elementi temporanei non cancellabili indipendentemente dalla loro posizione, troll, deepfake, ransomware, elementi di phishing, vishing, smshing, emailshing, videoshing..., vulnerabilità che esistono o intendono esistere 0-day/N-day. Questa dimensione agisce anche in modo proattivo contro tutti i tipi di tentativi di ricognizione/sorveglianza, infiltrazione-esfiltrazione, iniezione, esplorazione-tracciamento, tentativi di stabilire canali nascosti e subliminali/C2C (Channel-To-Control) utilizzati da avversari/attaccanti informatici per controllare a distanza le loro attività dannose. Agisce inoltre in modo proattivo contro tutti i tipi di tentativi malevoli di manipolare elementi interni come il kernel, il registro, ecc., impedendo intercettazioni che non consentono la terminazione di una connessione/chiamata/comunicazione e rendendo impossibile spegnere o accendere in modo malevolo dispositivi come PLC, smartphone, veicoli, telefoni cellulari, PC, ecc. (impedisce ad agenti malevoli di scaricare le batterie portatili,...), contro l'iniezione o l'attivazione di agenti dormienti, Trojan, generatori di modifiche malevole,... CSPCR utilizza Sandboxing, DMZ, TTP/Terze Parti Fiduciose integrate, Pentesting, Red Team/Blue Team e funzionalità "idra" (questa STEMAI opera come segue: per ogni elemento preso di mira per il danneggiamento/infezione, lo neutralizza e genera in risposta un set estremo di nuovi elementi alternativi sani per continuare a funzionare, anche con prestazioni migliorate),... La STEMAI chiamata Pentesting integra tutti i test di penetrazione per analizzare tutte le possibili porte e punti di ingresso e uscita per danni/infezioni. La STEMAI denominata ZT (Zero-Trust) consiste nel verificare costantemente le entità, la loro identità, l'autenticazione e le azioni/operazioni/compiti che svolgono, dal momento della loro creazione e per tutta la durata del loro ciclo di vita. Non ci si può fidare di nulla e di nessuno, né all'interno né all'esterno del sistema/infrastruttura/organizzazione. L'unico approccio valido è quello di monitorare, analizzare, valutare, verificare e certificare/accreditare costantemente ogni cosa, non solo al momento dell'accesso. Le tecniche Zero-Touch (ZT) vengono utilizzate in tutti i settori, compresa la previsione di incidenti/attacchi informatici per neutralizzarli in modo proattivo. Vengono inoltre utilizzati per esplorare il sistema operativo, i registri, le cartelle, i file temporanei/non eliminabili, gli aggiornamenti, le vulnerabilità, la ricognizione malevola, i messaggi malevoli, i file dormienti, le infiltrazioni, l'iniezione di elementi/comandi, i pop-up malevoli di ogni tipo, l'IA generativa/gli agenti insidiosi, i pulsanti/link/connessioni/SMS/telefonia/messaggistica istantanea/WhatsApp/Telegram/... dei chatbot e le connessioni C2C per gli attacchi informatici. Le tecniche zero-touch (ZT) operano su elementi ricevuti nelle catene di approvvigionamento da qualsiasi luogo, connessioni con browser/video,..
(2) Dimensione della conformità totale ed estrema a standard, norme, verbali, regolamenti, ecc. in ogni momento (non a intervalli di tempo prestabiliti). In questo modo, la valutazione, l'analisi, l'audit, il monitoraggio, la certificazione e l'accreditamento vengono effettuati utilizzando standard come il livello di maturità basato sullo standard Common Criteria/EAL Livello 7, standard come ISO/IEC, NIST, IEEE, DORA (in Europa, il "Digital Operational Resilience Act", per il settore finanziario, assicuratori, investitori, criptovalute, analisti finanziari, servizi cloud, ecc.), HIPAA (negli Stati Uniti, l'"Health Insurance Portability and Accountability Act"), GDPR (in Europa/Spagna, il "Regolamento generale sulla protezione dei dati", sotto l'egida dell'Agenzia spagnola per la protezione dei dati) e LOPDGDD (in Spagna, la "Legge organica 3/2018 sulla protezione dei dati personali e la garanzia dei diritti digitali", integrata dalla Legge 41/2002 sull'autonomia del paziente); Legge 14/2007 - Ricerca biomedica: norme per l'uso di campioni e dati sanitari nella ricerca scientifica e nelle sperimentazioni cliniche. (3) Dimensione degli aspetti tecnici. La privacy è completamente intrecciata con la riservatezza (la sua missione è prevenire la divulgazione/fuga di segreti, informazioni sensibili/personali, ecc.; protegge da intercettazioni, sorveglianza/osservazione/ricognizione/stalking…). Per raggiungere questo obiettivo, CSPCR utilizza una moltitudine di tecniche: vari tipi di anonimizzatori/pseudonimizzatori/mimetismo/codifica/crittografia subliminale multistrato (basata su bit e qubit), tecnologie subliminali, operazioni di trasferimento trascritte, comunicazioni crittografate multipartitiche sicure/SMPC, Zero Trust/ZT, Zero Knowledge/ZK, ecc. La tecnica STEMAI chiamata "trasferimenti trascritti" garantisce la riservatezza/privacy perché se l'entità A richiede un elemento (file, cartella, ecc.) all'entità di archiviazione B, non specifica cosa desidera; lo recupera semplicemente e, inoltre, non può vedere il resto degli elementi archiviati da B. In SMPC (Secure-Secret Multi-Party Encrypted Computing) diverse parti interagiscono in completa riservatezza per eseguire operazioni congiunte su dati archiviati da più parti e il risultato rimane segreto.
Processi STEMAI (Scienza, Tecnologia, Ingegneria, Matematica-Artificiale-Intelligenza) per consentire a entità/soggetti umani e non umani di accedere a dispositivi (PC, cloud edge, IT, OT/ICS, smartphone, PLC/CPS, veicoli, satelliti, armi, sistemi, servizi...);

Il processo di accesso si compone di diverse fasi:
(A) Processo di identificazione, (consiste nell'inserimento da parte dell'entità/soggetto del proprio nome utente (o nome utente esplicitamente/implicitamente qualcuno/qualcosa lo riconosce fortemente). All'interno dell'identificazione troviamo molte tecniche, una delle quali dotata di riservatezza/privacy è ZK (Zero Knowledge) che consiste nello scambio da parte dell'entità/soggetto da verificare di una serie di messaggi con l'entità incaricata della verifica dell'identità e alla fine del processo l'entità di verifica conoscerà l'identità del soggetto che doveva essere identificato senza rivelare informazioni nei messaggi scambiati.
(B) Autenticazione a fattore singolo (SFA) o a più fattori (MFA) (questo processo prevede che un'entità/un soggetto dimostri la propria identità tramite identificazione implicita o esplicita). Tale dimostrazione può richiedere un singolo fattore o più fattori. L'autenticazione a due fattori può consistere in qualcosa che il soggetto conosce e in un codice segreto ricevuto sul proprio dispositivo mobile che deve inserire. Il Single Sign-On (SSO) prevede l'accesso al sistema A fornendo le credenziali di autenticazione, eliminando la necessità di accedere ad altri sistemi interconnessi. Tuttavia, questa procedura non è molto sicura. Se un sistema si spegne, o se lo si spegne accidentalmente, e la sessione non si chiude automaticamente, l'accesso successivo dovrebbe almeno richiedere l'autenticazione.
I cinque fattori principali dell'autenticazione sono:
(i) Qualcosa che l'entità/soggetto conosce, come una password (alta entropia; una lunga stringa di numeri, lettere minuscole, lettere maiuscole e caratteri speciali, ad esempio 12, 18… caratteri) o la risoluzione di indovinelli, domande, problemi, puzzle, specificando il valore segreto dell'intersezione delle coordinate ricevute dall'entità di autenticazione se il soggetto ha una tabella di numeri (Battaglia navale) 2D/3D/4D, …
(ii) Qualcosa che caratterizza l'entità/il soggetto, come ad esempio la biometria fisiologica o comportamentale. La biometria comportamentale si riferisce al modo in cui un'entità/persona/soggetto cammina, parla, comunica, scrive (grafologia), ai suoi gesti, alle espressioni facciali/tic, ai movimenti riflessi, ecc. (non è molto sicura poiché il soggetto può essere addestrato a imitarne un altro). La biometria fisiologica (che è più sicura) si riferisce agli aspetti fisiologici-genetici di un soggetto, come impronte digitali, retina, iride, DNA, mappa genetica, struttura delle vene, volume/struttura/forma delle mani, ecc.
(iii) Qualcosa che l'entità/il soggetto possiede e gestisce sotto forma di APP. Come una smart card/un anello/un telefono cellulare/un orologio/un impianto/un tatuaggio/l'esecuzione di un'APP/API.
(iv) La posizione geografica o le coordinate di geolocalizzazione GPS/Galileo/Glonass/BeiDou in cui si trova effettivamente l'entità/il soggetto da autenticare.
(v) L'istante di tempo: anno, mese, giorno, ora, minuto, secondo, decimo/centesimo/millesimo di secondo... in cui l'entità/il soggetto viene autenticato.
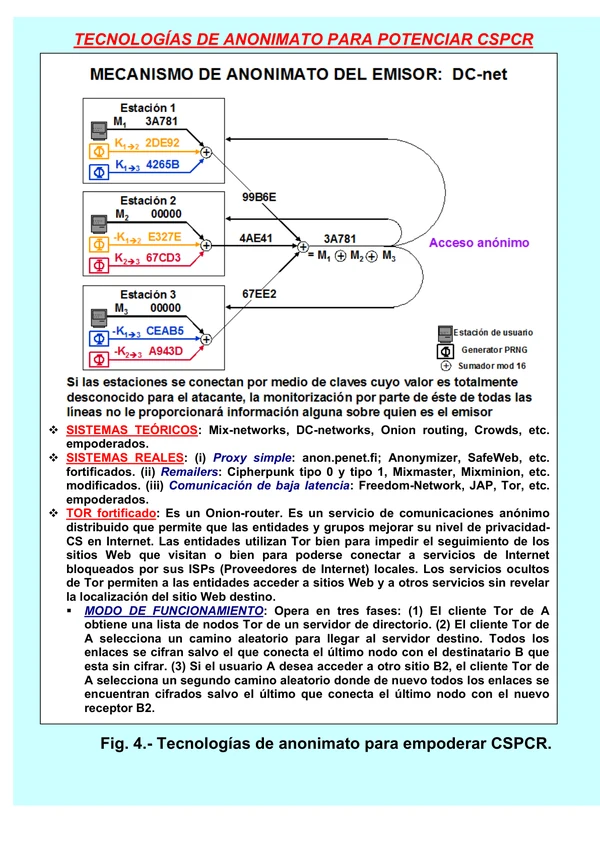
(C) Processo di gestione/controllo/governance degli accessi.
Consiste nel controllare/gestire, tramite matrici/tabelle di controllo degli accessi, le operazioni che ogni entità può eseguire su ciascun oggetto a cui ha accesso, come ad esempio: eseguire/leggere/scrivere/eliminare/geolocalizzare/localizzare, ecc. Allo stesso modo, monitora/traccia/osserva/analizza/esplora continuamente tutti gli oggetti/soggetti (reali/autorizzati e latenti/illegali), ovunque si trovino; ed elimina completamente quelli non autorizzati/illegali (tutti i soggetti/oggetti vengono monitorati per individuare tentativi di azioni dannose/perverse; se ne vengono rilevati, vengono completamente eliminati/disattivati. Analogamente, in base al principio di "non ripudio", vengono eliminati coloro che tentano di negare di aver fatto qualcosa). In questo modo, la matrice di controllo degli accessi viene costruita con tutti gli oggetti e soggetti identificati/autorizzati. Una matrice/tabella di controllo degli accessi elenca i soggetti/entità orizzontalmente e gli oggetti con cui possono interagire verticalmente. All'intersezione di righe e colonne sono collocate le operazioni che ciascun soggetto può eseguire su ogni oggetto, come leggere, scrivere, eseguire, eliminare, creare cartelle, flussi di lavoro, ecc. Le liste di controllo degli accessi (ACL) sono create a partire dalle colonne della matrice di controllo degli accessi; ovvero, specificano le operazioni che ciascun soggetto può eseguire su tutti gli oggetti a cui ha accesso. Le liste di funzionalità (CL) sono create a partire dalle righe della matrice di controllo degli accessi; ovvero, specificano quali operazioni ciascun oggetto può eseguire, ad esempio leggere, scrivere, eseguire, ecc., su tutti i soggetti con accesso.
(D) Processo di non ripudio. Consiste nell'impedire a qualsiasi entità/persona/soggetto di negare qualcosa che ha fatto (operazione/azione/attività/omissione,...) come eseguire, cancellare, scrivere, leggere, trovarsi in una specifica posizione geografica, ...
(E) Processo di disponibilità (resilienza informatica, tolleranza agli attacchi/guasti informatici). Consiste nell'impedire che un'entità/soggetto/sistema/servizio/applicazione venga bloccata/saturata/disabilitata/resa non disponibile a causa di qualsiasi tipo di incidente informatico/attacco informatico, come l'invio massivo di richieste, dati o informazioni a un server, sito web, e-mail, dispositivo mobile, cloud/edge o cloud di nuova generazione, applicazione, veicolo, ecc., e la sua messa fuori servizio tramite attacchi informatici Denial-of-Service (DoS). La disponibilità integra un ampio insieme di elementi di resilienza informatica che impediscono qualsiasi tipo di tentativo di negazione del servizio contro un sistema/entità. Ad esempio, se un avversario elimina cartelle/file/applicazioni/app/dischi rigidi, blocca processori/unità I/O, ecc. Con queste informazioni, la disponibilità utilizzerà meccanismi di backup crittografati/steganografici situati in varie posizioni geografiche, alcune molto distanti da dove si trova il sistema attaccato. Se un sistema/data center perde l'alimentazione elettrica a causa di un blackout, la disponibilità verrà garantita da molteplici meccanismi di backup come generatori, UPS (gruppi di continuità), batterie CC, inverter CA, ecc., che commutano automaticamente e molto rapidamente senza interrompere (nemmeno per un istante) l'alimentazione. Se un sistema viene attaccato da un ransomware e i suoi file sono protetti da misure di riservatezza/privacy (come crittografia, steganografia, anonimato, mimetismo, STEMAI basato sulla sublimazione, ecc.), l'attaccante può rubarli ed eliminarli. Tuttavia, questo è irrilevante perché l'attaccante non comprenderà il ransomware e lo disattiverà automaticamente, recuperando tutti i dischi rigidi. Il problema con le posizioni di archiviazione di backup, come i servizi cloud, è che devono essere protette. Se i backup vengono delegati ad aziende con cloud non protetti e si verifica un attacco informatico, il sistema non sarà in grado di recuperare il contenuto dei suoi dischi rigidi. Se un'organizzazione ha bisogno di utilizzare canali di accesso e un avversario li blocca o li danneggia con attacchi informatici, la disponibilità verrà garantita utilizzando canali di backup aggiuntivi, inclusi canali sconosciuti e subliminali. Se i satelliti di geolocalizzazione vengono abbattuti, la soluzione per la disponibilità consiste nell'avere satelliti di backup sconosciuti e invisibili. Se hardware, firmware, app/API, sistemi operativi, IA, memoria, ecc., subiscono attacchi informatici, la disponibilità/resilienza informatica si baserà su backup anonimi/nascosti/camuffati e tutto continuerà come se nulla fosse accaduto. Se un insieme di sensori in un sistema di sensori viene disabilitato, la disponibilità si baserà su altri sensori di backup nascosti.
(F) Processo di integrità. Questo processo rileva se un qualsiasi prodotto software, firmware, dati/metadati, informazioni di intelligence, app/API, hardware, ecc., è stato modificato, alterato o manipolato in modo dannoso (in qualsiasi punto, inclusa la catena di fornitura dal produttore al consumatore, mediante la contaminazione, la modifica o la manipolazione dannosa di hardware/software). Per software/firmware/dati/metadati/informazioni/app/API, vengono utilizzati codici di rilevamento e correzione degli errori come CRC-8192 o superiori, funzioni hash sofisticate e firme digitali. Per rilevare modifiche dannose ai prodotti hardware, vengono utilizzate le funzioni hardware PUF (ciò consentirebbe, ad esempio, di determinare se una telecamera di sorveglianza, un PLC, un computer, un chip, ecc., è stato modificato o manipolato in modo dannoso). Il CSPCR affronta le vulnerabilità con la correzione automatica del codice, l'analisi della composizione del software/firmware e, per tutti i processi di correzione proattiva, utilizza agenti di intelligenza artificiale sovrana certificati.
ASPETTI FINALI.
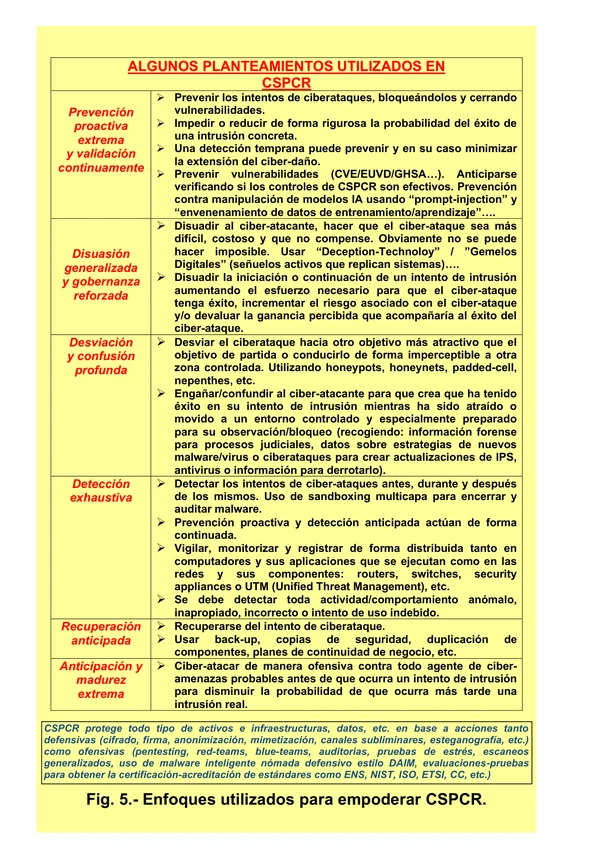
Sicurezza informatica, privacy e resilienza informatica sono tre elementi/entità/fonti distinti che, fusi in perfetta armonia, danno origine a un'unica, indivisibile e vera realtà chiamata CSPCR (sovrastruttura di protezione offensiva/difensiva proattiva multidimensionale/multistrato con architettura approfondita, massima maturità, monitoraggio/analisi/tracciabilità/audit/verifica/certificazione-accreditamento continui... di tutti i suoi elementi/componenti STEMAI con super-IA sovrana replicata/globale/verificata/testata/certificata (ISO42001, NIST-IR-8596, ISO27701:2025, ISO-IEC-27001/27002...) in modo continuo).
RIFERIMENTI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2025.
- Areitio, J. “Sintesi di NG-CR basata sull'IA con fattorizzazione-anticipazione estrema in tutte le sue dimensioni/operazioni/funzioni”. Revista-Conectronica. N. 267-Giugno-Luglio-2025.
- Czarny, B. “Cybersecurity-Upside-Down: ripensa la tua strategia di cybersecurity”. Ed. OPSWAT. 2026.
- Bayuk, JL, Ehuan, A., Healey, J., Rohmeyer, P., Sachs, MH et al. “Guida alle politiche di cybersecurity”. Wiley. 2026.
- Tiepolo, G. & Sorensen, D. “Advanced Cyber-Threat-Intelligence and Hunting: Detect APTs and Zero-Day-Attacks using CTI, Behavioral Analytics, and AI Techniques.” Ed. Packt-Pub. 2026.
- Azrour, M. & Alabdulatif. A. “AI-Driven-Security for Next-Generation-IoT-Systems”. Ed. Springer. 2026.
- Thakur, K. & Pathan, AS. K. “Transforming Cybersecurity with Machine-Learning”. Ed. CRC-Press. 2026.
Autore: Prof. Dr. Javier Areitio Bertolín – Direttore del Gruppo di Ricerca su Reti e Sistemi.







