


INTRODUZIONE.
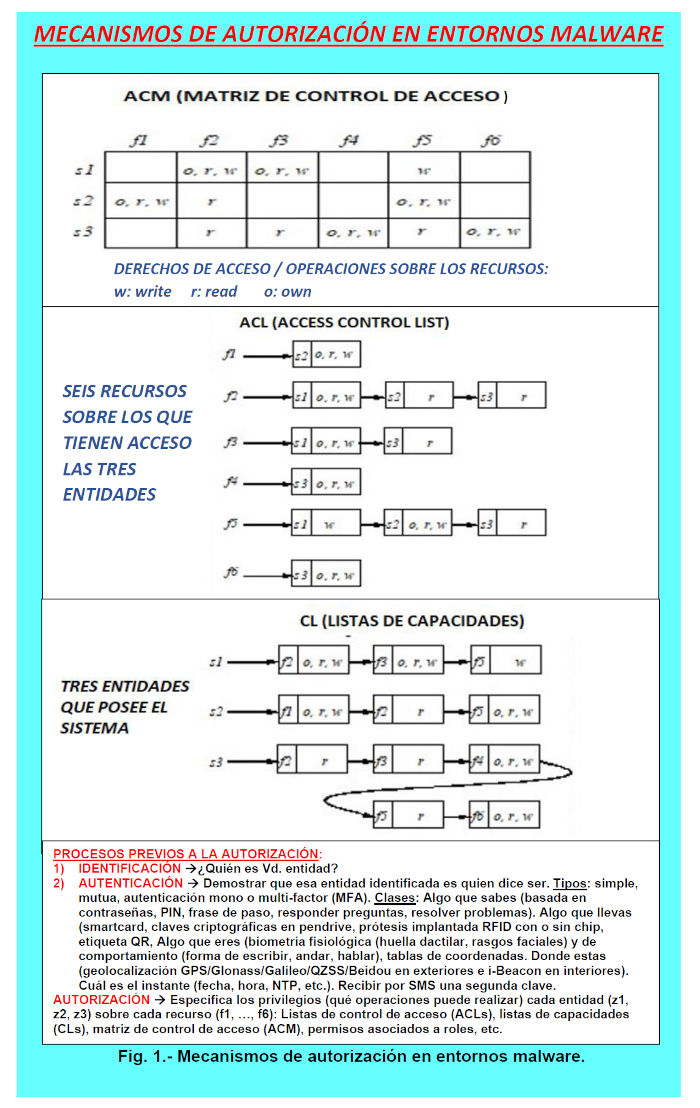
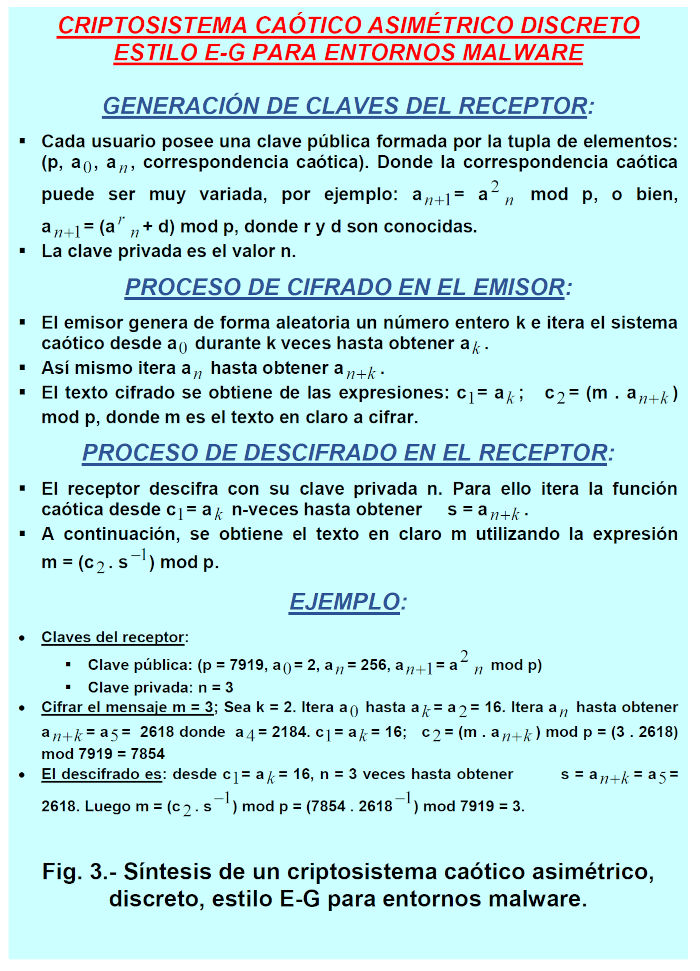
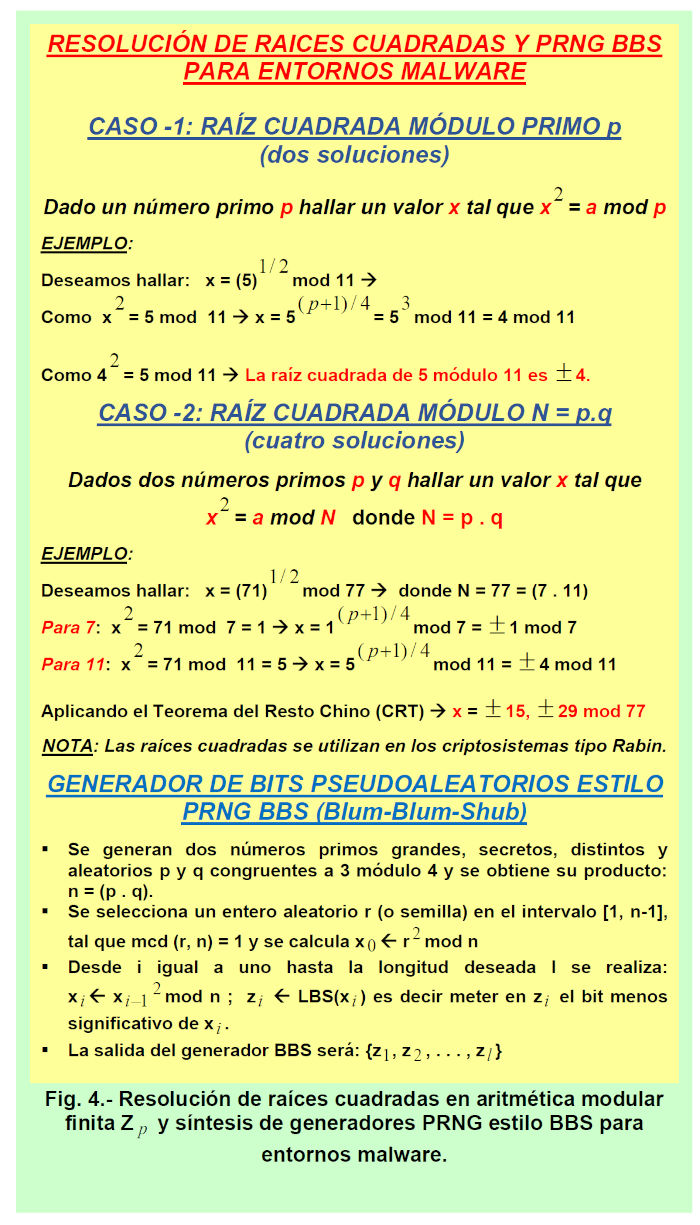
( intelligente essenzialmenteinvisibile e interamente monolitico, sebbene il suo comportamento coinvolga più moduli, frammenti, segmenti, seed, ecc., e il suo funzionamento abbia la capacità di aumentare o diminuire dinamicamente il numero di frammenti, moduli, ecc.) malware non si ferma mai; dopo aver colpito un obiettivo, ne attacca altri o addirittura si posiziona come entità dormiente in più posizioni. Allo stesso modo, è una potente arma informatica che attacca qualsiasi cosa (è di natura software, firmware e hardware; ad esempio, un disco rigido ha firmware, software e hardware) e può essere offensivo (ovvero progettato per eseguire attività dannose (offensivo malware)) o difensivo (ovvero progettato per eseguire azioni per proteggere, neutralizzare, mitigare, inattivare, sterilizzare, ecc., il malware offensivo (difensivo malware)). Attualmente, le chiavi per progettare, sintetizzare e implementare malware difensivi o protettivi intelligenti (antagonisti e divergenti rispetto ai malware offensivi) vengono perfezionate utilizzando una serie di elementi e approcci dirompenti basati su un ampio e continuo corpus di conoscenze, informazioni e inferenze accumulate sui malware offensivi (o dannosi) da contrastare. Questi elementi conferisconoai malware difensivi capacità contro i malware offensivi prima inimmaginabili. L'idea di base è quella di trasformare, trasportare e amplificare tutte le funzionalità dei malware offensivi, comprese le previsioni basate sull'intelligence dei dati (utilizzando Big Data e Data Analytics), sull'IA (Intelligenza Artificiale; con meccanismi come machine learning, reti neurali profonde e convoluzionali, sistemi esperti, chip con algoritmi neuromorfici, deep learning, motori di inferenza replicati, NLP, ecc.), sull'intelligence sulle vulnerabilità (VI), sull'intelligence sulle minacce informatiche (CTI), sulla caccia alle minacce informatiche (CTH), sul reverse engineering e così via. Il payload del malware intelligente include un gran numero di funzionalità e capacità (intelligentemente disperse e nascoste sotto forma di seed, frammenti, moduli, ecc.). Comunica inoltre (su brevi, medie e lunghe distanze) utilizzando canali subliminali con steganografia per aggiungere dinamicamente molte altre funzionalità (acquisizione dinamica di funzionalità a seconda delle necessità). Il risultato è difensivo (o protettivo) che neutralizza, inattiva, elimina, isola, sterilizza, mitiga, degrada, fagocita, annulla, disabilita, dà la caccia, blocca, ecc., tutti i malware offensivi e ripara retroattivamente tutte le operazioni dannose che il malware offensivo potrebbe aver eseguito. La sintesi e la produzione di malware difensivo intelligente si basano su un insieme di approcci, tattiche, tecniche, procedure, azioni e operazioni automatizzate guidate da playbook(che consentono l'esecuzione di compiti pre-studiati e ripetitivi per prestazioni robotiche). Attualmente, non è necessario pianificare tutte le mosse per inattivare e neutralizzare il malware offensivo. Il malware difensivo utilizza innumerevoli paradigmi, architetture, framework, strumenti e attività, come la teoria dei giochi, Zero Trust (ZT; verifica approfondita prima di fidarti), (; in questo caso, il segreto non deve mai lasciare il suo proprietario/mittente; il destinatario lavorerà solo con una chiave pubblica per quel segreto) e basi di conoscenza (database dinamici, in tempo reale e in espansione di TTP utilizzate dal malware offensivo, basati su anni di osservazione continua, che il malware difensivo utilizza per neutralizzare il malware offensivo). Opera con firme digitali, hash, cifrari annidati, inferenze avanzate, indizi, indicatori (come IoC, ecc.), anomalie, segnali sospetti e manifestazioni dissonanti, armonia, ecc. Gli scanner di vulnerabilità offrono solo una visione in un singolo momento (le vulnerabilità rilevate in un dato momento non saranno quelle successive, poiché ne emergeranno altre) e non hanno la capacità di prevedere il futuro e di distinguere tra un potenziale rischio informatico e un'esposizione effettiva.
 IDENTIFICAZIONE E NEUTRALIZZAZIONE DELLE TTP (Tissue, Techniques, and Procedures) UTILIZZATE DA MALWARE OFFENSIVI.
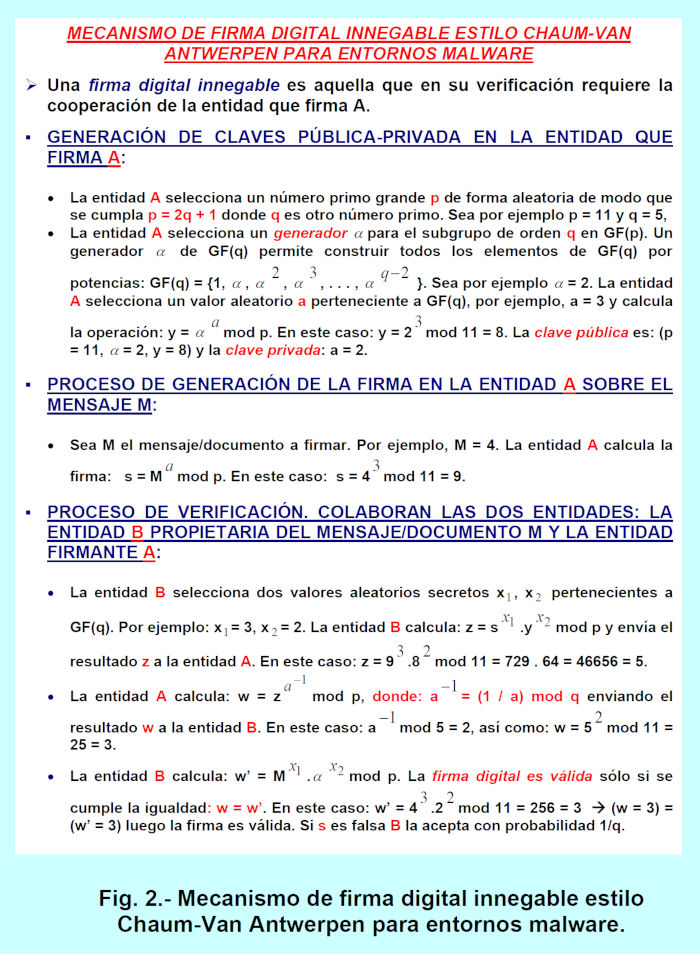
I malware intelligenti utilizzano una serie di TTP ( Tattiche, Tecniche e Procedure ) per portare a termine le proprie operazioni. Le tattiche sono correlate alle fasi di un attacco informatico e rappresentano i "perché" di un comportamento e le "ragioni" per l'esecuzione delle azioni. Un esempio di obiettivo tattico di un malware offensivo è ottenere l'accesso alle credenziali . Le tecniche , d'altro canto, rappresentano il "come" il malware eseguirà una tattica di attacco informatico ; ad esempio, un malware potrebbe utilizzare una tecnica di "dump delle credenziali" per ottenere l'accesso alle credenziali. All'interno delle tecniche si trovano delle sotto-tecniche che descrivono più specificamente il comportamento del malware per raggiungere un obiettivo; ad esempio, un malware potrebbe eseguire un " dump delle credenziali" accedendo ai segreti dell'Autorità di Sicurezza Locale (LSA). Le procedure , infine, rappresentano l' implementazione specifica che il malware utilizza per le tecniche e le sotto-tecniche; ad esempio, una procedura potrebbe essere l'utilizzo di PowerShell per iniettare codice in lsass.exe ed eseguire un'azione di "dump delle credenziali". Ogni tattica utilizza tecniche e sotto-tecniche diverse, e ogni tecnica e sotto-tecnica impiega procedure diverse. Il malware difensivo è progettato per neutralizzare ( attraverso tutti i suoi processi di inattivazione, sterilizzazione, disabilitazione, mitigazione, interruzione, inibizione, paralisi, eliminazione, annullamento, ecc.) le TTP utilizzate dal malware offensivo. Il malware difensivo opera a tutti i livelli, ad un alto livello di astrazione contro le TTP che caratterizzano la natura intima e caotica del malware offensivo. Al di sotto di questo si trovano i livelli di astrazione inferiori (e altamente variabili) in cui le operazioni vengono eseguite su valori hash, indirizzi MAC e IP, nomi di dominio e URL, IoC (Indicatori di Compromissione ), nomi di file e cartelle, ecc. Le principali tattiche del malware offensivo sono:
- Ricognizione/sondaggio iniziale. Questa tattica consente l'esplorazione dei bersagli analizzando le loro impronte digitali e integra tecniche che permettono lo studio, l'indagine, l'identificazione e la selezione dei bersagli tramite ricognizione attiva e/o passiva. Malware
- Questa tattica prevede lo spostamento delle fonti di compromissione e comprende tutte le tecniche che preparano le attività utilizzate per stabilire l'infrastruttura necessaria per l'accesso e l'attacco informatico tramite malware offensivo.
- Questa tattica prevede l'iniezione di elementi infettivi e integra tecniche che consentono la trasmissione di un'arma (di infezione) nell'ambiente del bersaglio.
- Ingegneria sociale. Questa tattica comprende tutte le tecniche utilizzate per manipolare le persone (entità, robot sociali, robot operativi, ecc.) affinché compiano azioni non sicure (con vulnerabilità).
- Sviluppo delle risorse. Questa tattica consente al malware offensivo di tentare di stabilire risorse che possa utilizzare per supportare le proprie operazioni.
- Accesso iniziale. Questa tattica consente al malware offensivo di tentare di ottenere l'accesso a un dispositivo, sistema o rete della vittima. Le tecniche integrate in questa tattica rappresentano i vettori che il malware utilizza per ottenere o raggiungere una posizione iniziale all'interno di una rete target in cui intende agire in modo dannoso. La missione del malware difensivo è neutralizzare ogni vettore che viene tentato di utilizzare. Alcune tecniche utilizzate da questa tattica sono:Compromissione drive-by (in questo caso, il malware ottiene l'accesso a un sistema target quando un utente di tale sistema visita un sito Web infetto, anche tramite un codice QR o un URL abbreviato). Servizi remoti esterni. Account validi. Compromissione della catena di fornitura. Relazione di fiducia. Componenti aggiuntivi hardware. Replicazione tramite supporti rimovibili. Allegato di spear phishing. Link di spear phishing/link di phishing(induce l'utente a cliccare su un link o un pulsante in un'e-mail, un messaggio istantaneo, ecc.). "Spear phishing tramite servizio" (induce l'utente ad eseguire un allegato e-mail). "Sfruttamento di applicazioni pubbliche". “Spearphishing Link Domain Shadowing” vengono aggiunti Record host dannosi ai record DNS di un'organizzazione, quindi i visitatori vengono reindirizzati a tali indirizzi IP dannosi). “Malvertising” (Il malware viene scaricato sul sistema dell'utente quando fa clic su un annuncio infetto, che può trovarsi su qualsiasi sito, anche su uno che sembra affidabile). “Tecniche stealth LoT (Living off the Land)” (Queste tecniche sfruttano tutto ciò che è già presente sui dispositivi/sistemi di destinazione senza bisogno di scaricare o installare applicazioni esterne. Si tratta di attacchi informatici a file non eseguibili come documenti di Office con macro, script e comandi dannosi. Vengono eseguiti in memoria, utilizzano strumenti a doppio scopo come PowerShell e PsExec e sfruttano binari di Windows come WMI per eseguire codice dannoso (LOLBins), ecc.).
- Sfruttamento. Questa tattica consente l'attivazione di meccanismi infettivi e comprende tutte le tecniche che permettono lo sfruttamento di vulnerabilità in sistemi, persone, dispositivi, servizi, reti, ecc., che possono, tra l'altro, portare all'esecuzione di codice malware.
- Esecuzione. Questa tattica consente al malware offensivo di tentare di eseguire codice dannoso e integra tecniche che permettono l'esecuzione di codice controllato dal malware su un sistema locale o remoto. Questa tattica viene utilizzata in combinazione con la tattica di "accesso iniziale" come mezzo di esecuzione del codice una volta ottenuto l'accesso e per il movimento laterale al fine di estendere l'accesso a sistemi remoti in una rete. Alcune tecniche di questa tattica sono: "Rundll32" (Esegue DLL (librerie a collegamento dinamico) tramite rundll32.exe. Ciò consente anche di eludere potenziali difese e permette l'avvio di moduli aggiuntivi. Questa tecnica fornisce un vettore di attacco informatico difficile da monitorare poiché viene utilizzata anche da funzioni benigne di Windows). "Esecuzione tramite API" (Il malware avvia processi chiamando la "CreateProcessA" dell'API (Application Programming Interface di Windows "PowerShell" (Utilizza la riga di comando di PowerShell per l'esecuzione.Esegui PowerShell e chiama CreateObject per creare un oggetto Shell per scaricare ed eseguire il malware. È stata osservata la creazione di una reverse shell utilizzando diversi script Shell crittografati chiamati tramite PowerShell.) "WMI (Windows Management Instrumentation)" (Questo implica l'accesso a WMI per estrarre informazioni sul sistema operativo o sul software anti-malware installato. La riga di comando WMI (WMIC) viene utilizzata nell'esecuzione del malware. WMIC crea processi.) "Esecuzione del servizio" (Un altro importante vettore di esecuzione è la registrazione o l'esecuzione come servizio. Ciò implica la capacità di eseguire processi remoti tramite PsExec.exe. Quando la tecnica "Esecuzione del servizio" esegue direttamente il servizio, si differenzia dalla tecnica "Nuovo servizio", che viene utilizzata come tattica di persistenza. Alcuni malware utilizzano PowerShell e WMI per eseguire malware senza file. Nella tecnica "Esecuzione del servizio", Il malware utilizza WSCM (Windows Service Control Manager) come metodo per eseguire il proprio codice. Il malware può eseguire un file binario, un comando o uno script utilizzando un metodo che interagisce con i servizi di Windows come WSCM. Ciò può essere fatto creando un nuovo servizio o modificandone uno esistente. La missione del malware difensivo è intervenire per disabilitare o neutralizzare questa esecuzione di codice dannoso. La tattica di "esecuzione" comprende tecniche che consentono l'esecuzione di codice controllato dal malware su un sistema locale o remoto.) "CLI (Interfaccia a riga di comando)" (Alcuni malware interagiscono con il sistema host utilizzando l'interfaccia a riga di comando cmd.exe per eseguire moduli. Alcuni malware invocano cmd.exe per stabilire una backdoor creando una shell inversa TCP. Vengono utilizzati argomenti della riga di comando offuscati con cmd.exe per eludere le misure di rilevamento basate sulle firme.) "GUI (Interfaccia utente grafica)". "WRM (Gestione remota di Windows)". "MSHTA". "File HTML compilato". "CMSTP". “DDE (Dynamic Data Exchange)”. “Spazio dopo il nome del file”. “Esecuzione utente” (Un modo per mitigare la “prevenzione dell’esecuzione” è utilizzare la “whitelisting delle applicazioni”, che può impedire l’esecuzione di eseguibili che mascherano altri file).
- Persistenza. Questa tattica consente ai malware offensivi di tentare di mantenere la propria posizione. Si manifesta come qualsiasi accesso, azione o modifica alla configurazione di un sistema che garantisca al malware una presenza persistente su tale sistema. Il malware deve mantenere l'accesso ai sistemi nonostante interruzioni come riavvii del sistema, accessi alla sessione, perdita delle credenziali o altri guasti che altrimenti richiederebbero uno strumento di accesso remoto per riavviare il sistema o una backdoor per riottenere l'accesso. Esiste una lunga lista di meccanismi che il malware utilizza per ottenere la persistenza (oltre alle backdoor). Ad esempio, il Emotet crea servizi Windows; il Trickbot si basa su attività pianificate. Altri malware sfruttano vulnerabilità o una mancanza di convalida nel caricamento delle DLL (Dynamic Link Libraries) o si avvalgono del COM (Component Object Model) manipolando le chiavi. Nel Agent Tesla , il payload è nascosto in un file PNG utilizzando la steganografia e il malware si avvia in base all'esecuzione di chiavi di registro da parte di Windows. Il malware persistente è in grado di sopravvivere al riavvio del sistema, camuffarsi da componente legittimo del sistema compromesso e così via. Questa tattica comprende tecniche che consentono qualsiasi accesso, azione o modifica a un sistema, garantendo al malware una presenza persistente sul sistema, sulla rete, ecc. Alcune tecniche utilizzate in questa tattica includono: "Chiavi di avvio del Registro di sistema" / "Cartella di avvio" (che consentono l'aggiunta di una chiave di avvio al Registro di sistema di Windows o alla Cartella di avvio). "Processi BITS" (Il BITS (Background Intelligent Transfer Service) di Windows è un meccanismo di trasferimento file asincrono a bassa larghezza di banda esposto tramite COM (Component Object Model). Il BITS viene in genere utilizzato da programmi di aggiornamento, messaggistica e altre applicazioni per operare in background (utilizzando la larghezza di banda inutilizzata). Il malware può sfruttare il BITS per scaricare, eseguire e rimuovere codice dannoso dopo l'esecuzione. L'interfaccia per la creazione e la gestione dei processi BITS è accessibile tramite PowerShell e lo strumento BITSAdmin. Le attività di trasferimento file vengono implementate come processi BITS, che contengono una coda di una o più operazioni sui file.) "Rilascio di file eseguibili portatili (PE)" (Consente l'aggiunta diretta alla cartella Start; una variante della tecnica della cartella Start). “Nuovo servizio” (Installa malware come servizio di sistema. Crea un nuovo servizio da eseguire all'avvio di Windows. Utilizza la CreateServiceA e aggiunge DLL dannose.) “Attività pianificata” (Il malware può sfruttare l'Utilità di pianificazione di Windows per pianificare attività per avviare o ripetere l'esecuzione di codice dannoso. È possibile accedere all'Utilità di pianificazione di Windows ed eseguire “schtasks” direttamente dalla riga di comando. Il malware può utilizzare un wrapper .NET per l'Utilità di pianificazione di Windows. La libreria Windows netapi32 può essere utilizzata per creare un'attività pianificata. L'utilizzo di “at.exe” e “schtasks.exe” consente di attivare l'esecuzione di codice dannoso a ogni riavvio o ogni minuto.) “Iniezione di opzioni di esecuzione di file immagine”(Consente di avviare un nuovo processo collegando un debugger a un processo in esecuzione.) “Modifica servizi esistenti” (Consente di modificare le chiavi di registro utilizzando reg.exe in HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\services\ o utilizzando sc.exe per modificare lo stato dei servizi di Windows come Windows Update.) “Hooking” (Il processo di intercettazione di una funzione è chiamato hooking). “AppInitDLLs” (Consente ai processi che caricano user32.dll di caricare anche la DLL dannosa). “ASEP (Auto-Start-Execution Points)” (ASEP nativi dei sistemi operativi comuni per mantenere l'accesso ai sistemi compromessi). “Port Knocking” (Il malware può utilizzare questa tecnica per nascondere le porte aperte nelle tattiche di persistenza e C&C. Per abilitare una porta, il malware invia una serie di tentativi di connessione a una sequenza predefinita di porte chiuse. Dopo aver completato la sequenza, la porta viene spesso aperta dal firewall basato sull'host, ma può anche essere implementata da software personalizzato).
- Escalation dei privilegi. Questa tattica consente ai malware offensivi di tentare di ottenere permessi e autorizzazioni più elevati. Permette di eseguire azioni che consentono al malware di ottenere un livello superiore di permessi/autorizzazioni su un sistema o una rete (per aumentare il controllo sul dispositivo, sistema o rete infetti). Alcune azioni richiedono un livello di privilegio più elevato per essere eseguite e sono probabilmente necessarie in diverse fasi di un'operazione. Il malware può entrare in un sistema con accesso non privilegiato e deve sfruttare le vulnerabilità del sistema per ottenere privilegi di amministratore locale o di root/sistema. Può essere utilizzato anche un account utente con accesso di amministratore. Anche gli account utente con autorizzazioni per accedere a sistemi specifici o eseguire funzioni specifiche di cui il malware ha bisogno per raggiungere i suoi obiettivi possono essere considerati un esempio di escalation dei privilegi. Questa tattica comprende tecniche che forniscono al malware offensivo maggiori permessi su un sistema, dispositivo o rete. Alcune tecniche utilizzate da questa tattica sono: "Manipolazione del token di accesso" (oltre all'escalation dei privilegi, può essere utilizzata per manipolare la proprietà di un processo Windows attivo. L'implementazione più comune di questa tecnica consiste nell'utilizzo di chiamate alle OpenProcessToken, LookupPrivilegeValueA e AdjustTokenPrivileges). "Funzionalità di accessibilità". "DLL AppCert". "DLL AppInit". "Sfruttamento per l'escalation dei privilegi" (accesso alla funzione ShellExecute). “Process Injection” (Diversi sottotipi della “Process Injection” per Windows includono “DDL Injection”, “Thread Execution Hijacking” e “TLS (Thread Local Storage)”. tecnica “Process Injection” è difficile da mitigare con controlli preventivi poiché si basa sull'abuso delle funzionalità di progettazione del sistema operativo. La mitigazione delle chiamate API di Windows avrebbe effetti collaterali indesiderati, come impedire il corretto funzionamento di software legittimi, come i prodotti di sicurezza informatica), “APC (Asynchronous Procedure Call) Injection”e “PE Injection”). “Scheduled Task” (Eleva i privilegi a SYSTEM). Crea “New Service” (Avvia un servizio con privilegi di amministratore per essere eseguito con privilegi SYSTEM elevati).
- Eludere le difese. Questa tattica consente al malware offensivo di tentare di evitare il rilevamento. Consiste nelle tecniche che il malware offensivo può utilizzare per eludere il rilevamento o aggirare altre difese (ad eccezione di quelle del "malware intelligente" che già lo sa e quindi le disabilita). A volte queste azioni sono identiche o varianti di tecniche di altre categorie, con l'ulteriore vantaggio di aggirare una difesa o una mitigazione specifica. Eludere le difese può essere considerato un insieme di attributi applicati a tutte le fasi dell'operazione. Questa tattica integra le tecniche che il malware utilizza specificamente per eludere il rilevamento o aggirare altre difese. Alcune tecniche utilizzate da questa tattica sono: "Packaging del software" (rende il malware offensivo più difficile da rilevare o analizzare. Alcuni pacchetti sono UPX, RAR). "Offuscamento di file o informazioni" (codice sorgente .NET codificato in BSE64. Codice .NET che chiama le funzioni di decrittazione "CreateDecryptor" . Slide NOP incorporate che suggeriscono shellcode offuscato). “DLL Side-Loading”. “Mascheramento” (Consente la manipolazione o l'abuso di nomi e posizioni di file legittimi per eludere le difese antimalware. Esempi includono la creazione di una presenza nelle directory dei file di programma, di Windows e dei driver; la creazione di file nella directory System32; la creazione di file eseguibili con nomi simili a file Windows esistenti; e l'utilizzo di nomi comunemente usati in applicazioni di terze parti). “File o informazioni deoffuscati/decodificati” (Questa tecnica nasconde il malware per renderlo più difficile da rilevare. Ad esempio, l'utilizzo di funzioni di decrittazione di stringhe per recuperare sezioni offuscate; la codifica solo delle sezioni dannose di un file malware e la loro decodifica prima dell'esecuzione spesso eludono il rilevamento euristico del malware). “Installa certificato radice”. “MSHTA”. “Esegui DLL32”. “Elaborazione script XSL”. “DCS Shadow”. “Cancellazione file”. “Dirottamento dell'ordine di ricerca DLL”. “Modifica dei permessi dei file”. “BITS Jobs”. “Occultamento di file e directory”. “Padding binario”. “cmstp”. “Scripting”. "Elusione del controllo dell'account utente." "Manipolazione del token di accesso." "Disabilitazione degli strumenti di sicurezza informatica." Alcune tattiche impiegate da malware offensivi possono utilizzare la stessa tecnica; ad esempio, le tattiche di "escalation dei privilegi" e di "elusione delle difese" utilizzano la "Manipolazione del token di accesso" per aumentare i propri livelli di autorizzazione ed evitare il rilevamento.
- Accesso alle credenziali. Questa tattica consente ai malware offensivi di tentare di rubare nomi utente e password, o altri segreti che garantiscono l'accesso a risorse/asset. Comprende tecniche che consentono l'accesso o il controllo di un sistema, dominio o credenziali di servizio utilizzate all'interno di un ambiente specifico. Il malware probabilmente tenterà di ottenere credenziali di account utente o amministratore legittime (amministratore di sistema locale o utenti di dominio con accesso amministrativo) da utilizzare all'interno della rete. Ciò consente al malware di assumere l'identità dell'account con autorizzazioni complete sul sistema o sulla rete, rendendo più difficile il rilevamento da parte dei sistemi di sicurezza (a differenza dei malware difensivi, che sono consapevoli di questa tattica). Con un accesso di rete sufficiente, il malware può creare account da utilizzare in seguito all'interno dell'ambiente. Questa tattica comprende tutte le tecniche che consentono l'accesso o il controllo di un sistema, servizio o dominio utilizzando le credenziali. Alcune tecniche utilizzate da questa tattica sono: "Credential dumping" (o "demolizione delle credenziali") .Questa tecnica descrive tutti i mezzi per ottenere informazioni di login e password dal sistema operativo e dal software (sotto forma di hash o password in chiaro) che possono essere successivamente utilizzate per spostamenti laterali nella rete e accesso a informazioni riservate. Le tecniche includono la raccolta della cronologia del browser web e delle password; la richiesta della posizione di file e chiavi di registro da comuni strumenti FTP di terze parti; la richiesta della chiave per il "Login Data Registry" utilizzato da Chrome e "IntelliForms2" utilizzato da Internet Explorer per memorizzare le password; l'interrogazione del file system; e la ricerca di credenziali memorizzate nel Registro di sistema di Windows. Alcuni metodi utilizzati dalla tecnica di "credential dumping" sono: SAM (Security Accounts Manager), credenziali memorizzate nella cache, segreti LSA (Local Security Authority), credenziali in chiaro, SPN (Service Principal Names), file GPP (Group Policy Preference), NTDS dal controller di dominio, DCSync, ecc. Alcune procedure utilizzate dalla tecnica di "Credential-dumping" includono: gsecdump, mimikatz, pwdumpx.exe. "Forza bruta". “Credenziali nei file”. “Credenziali nel Registro di sistema”. “Acquisizione dell’input”(Acquisizione dell’input dell’utente tramite la tastiera con la funzione “SetWindowsHookEx”, che intercetta ciò che viene digitato; utilizzo di funzionalità per recuperare le informazioni digitate utilizzando funzioni come GetAAsyncKeyState, GetKeyState e MaoVirtualKeyA; creazione di un oggetto DirectInput utilizzando la funzione DirectDrawCreateEx per acquisire i tasti premuti). “DLL del filtro password”. “Autenticazione forzata”. “Hooking” (Il processo di intercettazione di una funzione è chiamato hooking. Una funzione per eseguire iniezioni web su Windows è “HttpSendRequestA”. Intercettando questa funzione, il malware può scansionare le richieste HTTP alla ricerca di dati sensibili come i numeri di carta di credito e inviarli al bersaglio del malware. Le iniezioni web sono una tecnica di malware che intercetta le funzioni API di Windows chiamate dal browser web. “Manipolazione dell'account”. “Cronologia Bash”. “Keylogging”. “Avvelenamento LLMNR/NBT-NS”. “Kerber roasting”. “Network sniffing”. “Sfruttamento dell'accesso alle credenziali”.
- Questa tattica consente al malware di comprendere a fondo il proprio ambiente. Consiste in tecniche che permettono al malware di acquisire informazioni sul sistema e sulla sua rete interna. Una seconda fase di ricognizione è essenziale e impiega tecniche per raccogliere informazioni su un sistema infetto e sulla sua posizione all'interno della rete. Quando il malware ottiene l'accesso a un nuovo sistema, deve concentrarsi su ciò che ora controlla e sui vantaggi operativi che tale sistema offre per i suoi obiettivi attuali o generali durante l'intrusione informatica. Il sistema operativo fornisce molti strumenti nativi che aiutano in questa fase di raccolta di informazioni successiva alla compromissione. La maggior parte delle tecniche della tattica di "scoperta" utilizza funzionalità native del sistema operativo. Questa tattica integra tecniche che consentono al malware di acquisire informazioni sul sistema, sul dispositivo, sul servizio, ecc., e sul suo ambiente di rete. Alcune tecniche utilizzate da questa tattica sono: "Rilevamento del software di sicurezza" (Questo comporta il rilevamento della presenza di software di sicurezza informatica come software anti-malware, regole firewall locali, software di virtualizzazione, debugger, ecc. Per fare ciò, viene interrogata la "SystemKernelDebuggerInformation" per rilevare un debugger di livello 0 collegato al processo corrente. Rilevamento di un debugger controllando la differenza di tempo tra due chiamate alle API di Windows, "GetProcessHeap" e "CloseHandle". Effettuare una chiamata API a "IsDebuggerPresent". Verificare la presenza di un debugger impostando GetLastError su un valore casuale nel registro e controllando se è cambiato dopo aver chiamato OutDebugString. Eseguire un'istruzione RDTSC (Read-Time-Stamp-Counter) per determinare la velocità con cui il processore esegue le istruzioni; ciò consente di dedurre la presenza di un debugger. Il rilevamento di macchine virtuali e ambienti sandbox è un altro modo per impedire l'analisi di malware offensivi. Rilevamento di più Rilevamento della virtualizzazione dei prodotti identificando le chiavi di registro specifiche per la funzionalità di condivisione guest, come HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Services\VMTools. Chiamata alla funzione "PhysicalDrive0" per verificare la presenza di stringhe che potrebbero indicare che l'unità è virtualizzata. "Interrogazione del registro" (Consente di interrogare il registro di Windows per scoprire informazioni sul "sistema host". Possibilità di leggere i criteri di restrizione del software dal registro di Windows enumerandoHKEY_LOCAL_MACHINE\Software\Policies\Microsoft\Windows\Safer\CodeIdentifiers. Il valore DWORD di "AuthenticodeEnabled" indica se l'esecuzione dei binari è limitata dal sistema operativo. Interrogazione del GUID (identificatore univoco globale) dal registro, presumibilmente l'identificatore univoco del sistema infetto). "Individuazione della configurazione di rete del sistema" (Chiamata alla funzione "GetAdaptersInfo" per recuperare informazioni sulla scheda di rete. Utilizzo di ipconfig, netstat o netsh per cercare la configurazione di rete di Windows. Interrogazione standard Servizi IP e di geolocalizzazione online per determinare l'indirizzo IP online del sistema infetto. "Rilevamento dei processi" (Questa tecnica prevede la raccolta di informazioni sui processi attivi sul sistema host. Implementare questa tecnica in fase di esecuzione utilizzando chiamate a funzioni di Windows come "CreateToolhelp32Snapshot", "Process32First" e "Process32Next". Utilizzare tasklist.exe per rilevare i processi in esecuzione sia sul sistema locale che su quello remoto). "Rilevamento delle informazioni di sistema" (Questa tecnica supporta l'ulteriore esecuzione del malware interrogando il sistema operativo e l'hardware. Interrogare la versione di Windows utilizzando la funzione "GetVersion". Recuperare informazioni locali come la lingua dell'interfaccia utente interrogando le funzioni "GetLocaleInfoA" o "GetLocaleInfoEx" dell'API di Windows. Ottenere queste informazioni utilizzando "VirtualQuery" e "VirtualAlloc" per raccogliere informazioni sul contenuto della memoria. Controllare le istruzioni della CPU che potrebbero avere scopi anti-analisi. A seconda dell'istruzione, quando chiamata, può restituire la stringa identificativa del produttore della CPU, ma anche la marca dell'hypervisor. Alcuni valori restituiti possono indicare se il malware è in esecuzione su una macchina fisica o virtuale. Processore Le informazioni possono essere recuperate dalla chiave di registro di Windows HKEY_LOCAL_MACHINE\HARDWARE\DESCRIPTION\System\CentralProcessor. "Rilevamento dell'ora di sistema." "Rilevamento dei criteri password." "Rilevamento dell'utente/proprietario del sistema." "Rilevamento della connessione di rete del sistema." "Rilevamento dei gruppi di autorizzazione." "Rilevamento dei dispositivi periferici." "Analisi del traffico di rete."
- Movimento laterale. Questa tattica consente al malware offensivo di tentare di spostarsi all'interno del proprio ambiente. Integra tecniche che permettono al malware offensivo di accedere e controllare sistemi remoti su una rete e nel cloud (edge-fog-cloud-computing), ma non include necessariamente l'esecuzione di strumenti su sistemi remoti. Questa tattica può consentire al malware di raccogliere informazioni da un sistema senza la necessità di strumenti aggiuntivi come uno strumento di accesso remoto. Questa tattica consente di spostarsi all'interno della rete verso altri sistemi di interesse. Le tecniche di questa tattica sono difficili da osservare. Questa tattica comprende tecniche che consentono al malware di accedere e controllare orizzontalmente altri sistemi remoti. Alcune tecniche utilizzate da questa tattica sono: "Replica tramite supporti rimovibili" (tentativo di infettare dispositivi di archiviazione USB creando file autorun.inf con una voce Open o ShellExecute). “Protocollo Desktop remoto” (Tentativi di avviare il servizio “Desktop remoto”, che può essere una tecnica furtiva efficace per il movimento laterale mimetizzandosi con il normale flusso del protocollo di rete. Tentativi di download di file che costituiscono un caso di monitoraggio dell'host per processi insoliti tramite la creazione di una connessione di rete). “Copia file remota” (Questa tecnica consente al malware di scaricare e caricare file all'interno della rete, nonché su infrastrutture controllate dal malware. Ulteriori tentativi di download di file. Utilizza richieste “HTTP GET”, memorizzando per lo più il risultato nella directory “File Internet temporanei”. Stabilisce connessioni HTTPS). “Radice Web condivisa”. “Gestione remota di Windows”. “Script di accesso”. “Sfruttamento dei servizi remoti”.
- Questa tattica comprende tecniche che consentono di incanalare il traffico attraverso un sistema controllato verso altri sistemi non direttamente accessibili.
- Raccolta di informazioni. Questa tattica consente ai malware offensivi di tentare di raccogliere dati di interesse per i loro bersagli. Consiste nelle tecniche utilizzate per identificare e raccogliere informazioni, come file sensibili, da una rete target prima dell'esfiltrazione. Questa tattica maschera anche le posizioni sul sistema o sulla rete in cui il malware può cercare informazioni da esfiltrare. La maggior parte delle tecniche si basa su funzioni native di Windows per acquisire informazioni sensibili dell'utente e sull'uso di script. Questa tattica integra tutte le tecniche utilizzate per identificare e raccogliere dati da una rete, un sistema o un dispositivo target prima dell'esfiltrazione. Alcune tecniche di questa tattica sono: "Raccolta di e-mail"(raccolta di messaggi di posta elettronica interrogando le posizioni di posta elettronica e le chiavi di registro associate a client di posta elettronica come Outlook e Windows Mail) "Dati degli appunti" (ottenimento di dati dagli appunti di Windows effettuando chiamate a "OpenClipboard" e "GetClipboardData" e aprendo una finestra nella classe CLIPBRDWNDCLASS degli appunti per ottenere operazioni di copia-incolla). “Acquisizione schermo” (Acquisizione del contenuto dell'interfaccia grafica tramite chiamate a funzioni come “GetDesktopWindows”, “GetWindowsRect” per recuperare le dimensioni della finestra e “BitBlt” e “GetDIBits” per memorizzare temporaneamente l'acquisizione). “Acquisizione audio.” “Dati di unità condivise di rete.” “Dati di supporti rimovibili.” “Attacco man-in-the-browser.” “Acquisizione video.” “Dati di repository di informazioni.” “Acquisizione di sequenze di tasti” (ad esempio, tramite keylogger). “Unità condivisa.” “Raccolta automatizzata.”
- Esfiltrazione. Questa tattica consente ai malware offensivi di tentare di rubare dati. Comprende tutte le tecniche e gli attributi che permettono ai malware di estrarre file e informazioni da una rete target. Questa tattica maschera anche le posizioni all'interno del sistema o della rete in cui il malware potrebbe cercare informazioni da esfiltrare. Vengono utilizzati protocolli e canali subliminali, come SMTP, DNS, FTP, HTTPS, ecc. Include tutte le tecniche che consentono o aiutano i malware a estrarre dati da una rete, un dispositivo o un sistema target. Alcune tecniche di questa tattica sono: "Esfiltrazione su supporti fisici." "Esfiltrazione su protocolli alternativi." "Esfiltrazione su canali C&C." "Esfiltrazione su altri supporti di rete." "Download di file tramite FTP." "Chiamate alla funzione 'FtpPutFile' identificata come EOAP (Exfiltration Over Alternative Protocol)." "Esfiltrazione automatizzata." "Dati compressi." "Dati crittografati." "Trasferimento programmato."
- Comando e Controllo (C&C). Questa tattica consente ai malware offensivi di tentare di comunicare furtivamente con sistemi, reti e dispositivi compromessi per controllarli, consentendo l'accesso remoto alla rete target. Facilita la comunicazione tra il malware e i sistemi sotto il suo controllo all'interno della rete target o di altre reti. Esistono molti modi in cui il malware può stabilire un C&C con diversi livelli di furtività, a seconda della configurazione del sistema, della topologia di rete e di altri fattori. A causa dell'ampia gamma di varianti disponibili per il malware a livello di rete, le difese convenzionali si trovano ad affrontare una sfida significativa (a differenza dei malware difensivi intelligenti che sono a conoscenza dei potenziali protocolli e servizi di rete per la comunicazione). Questa tattica comprende le tecniche che consentono al malware di comunicare con i sistemi controllati all'interno di una rete target. Alcune tecniche utilizzate in questa tattica includono: "Connection Proxy" (che consente di reindirizzare il traffico di rete tra i sistemi o di agire come intermediario per le comunicazioni di rete. Esistono molti strumenti per reindirizzare il traffico tramite proxy o port forwarding, come ZXProxy, HTRAN, ZXPortMap, ecc.). “Algoritmi di generazione di domini” (Il malware può utilizzare algoritmi di generazione di domini (DGA) per identificare dinamicamente un dominio di destinazione per il traffico C&C anziché utilizzare un elenco statico di indirizzi IP o domini. Ciò rende difficile per gli strumenti di difesa tracciare, bloccare o prendere il controllo del canale C&C, poiché il malware può controllare migliaia di domini per scambiare istruzioni). “Fast Flux DNS” (Consente al malware di nascondere un canale C&C dietro una serie di indirizzi IP che cambiano rapidamente e sono collegati a una singola risoluzione di dominio. Questa tecnica utilizza un nome di dominio completo (FQDN) con più indirizzi IP assegnati, che vengono scambiati frequentemente utilizzando una combinazione di indirizzamento IP a coda circolare e un breve Time-To-Live (TTL) per un record di risorsa DNS.) “Dati spazzatura” (Il malware può aggiungere dati spazzatura ai protocolli utilizzati per C&C per ostacolare il rilevamento. L'aggiunta di dati casuali o privi di significato ai protocolli utilizzati per C&C può impedire la decodifica e l'analisi del traffico. Esempi di questa tecnica includono l'aggiunta di caratteri spazzatura prima o dopo i dati, o la scrittura di caratteri spazzatura tra caratteri significativi.) “Porta non comunemente utilizzata” (Stabilisce traffico TCP o UDP su porte non standard. Questa tecnica viene utilizzata per aggirare configurazioni proxy e firewall errate.) “Servizio Web” (Esegue la comunicazione con piattaforme di social media popolari come Facebook, Tumblr, Pastebin, ecc., utilizzate per C&C). “Protocolli crittografici standard”. “Proxy multi-hop” (vengono stabilite connessioni Tor). “Named pipe” (un metodo per la comunicazione interprocesso (IPC) con processi sia locali che remoti. Una tecnica per eludere il rilevamento del traffico C&C consiste nello stabilire la comunicazione utilizzando SMB e RPC. La tecnica “named pipe” può essere scoperta perché ci si aspetta che un processo chiami la funzione kernel32.dll CreateNamedPipe per creare una “named pipe”). “Porta comunemente utilizzata”. “Comunicazione tramite supporti rimovibili”. “Protocollo crittografico personalizzato”. “Protocollo C&C personalizzato”. “Codifica dei dati” (consente di codificare i dati, rendendo più difficile il rilevamento del traffico C&C. Le informazioni C&C possono essere codificate in esadecimale, EBCDIC, ASCII, Unicode, Base64, MIME, utilizzando la compressione dati gzip, ecc., o codifiche personalizzate). “Offuscamento dei dati”. “Proxy multi-hop”. “Canali di fallback” (il malware può utilizzare canali di comunicazione alternativi o di fallback se il canale primario è compromesso o inaccessibile per mantenere un C&C affidabile ed evitare le soglie di trasferimento dati). “Dead Drop Resolver” (il malware può utilizzare un servizio web esterno legittimo esistente per ospitare informazioni che puntano a un'infrastruttura C&C aggiuntiva. Il malware può inviare contenuti chiamati “dead-drop-resolver” su servizi web con domini o indirizzi IP crittografati, offuscati e codificati. Una volta infettate, le vittime vengono reindirizzate attraverso questi resolver). “Comunicazione multibanda”. “Crittografia multistrato”. “Steganografia multilivello, ridondante e annidata” (Queste tecniche consentono di nascondere il traffico C&C, ostacolando significativamente il rilevamento. Permettono di occultare i dati all'interno di messaggi digitali trasferiti tra sistemi. Queste informazioni nascoste vengono utilizzate per il C&C di sistemi compromessi, per ottenere vantaggi funzionali, ecc. Il passaggio di file incorporati tramite steganografia, come immagini, file di documenti, intestazioni non utilizzate nelle PDU di protocollo, ecc., viene utilizzato per il C&C.) “Copia remota di file.” “Strumenti di accesso remoto.” “Domain fronting.” “Canali multi-stadio” (Il malware può creare più stadi C&C che vengono utilizzati in condizioni diverse o per funzioni specifiche. L'utilizzo di più stadi può offuscare il C&C, rendendo più difficile il rilevamento.) “Impersonificazione di protocollo” (Il malware può impersonare il traffico legittimo di protocolli o servizi web per mascherare l'attività C&C e impedire l'analisi. Impersonando servizi web o protocolli legittimi, il malware può mescolare il proprio traffico C&C con il traffico di rete legittimo.)
- Effetti di rete. Questa tattica consente ai malware offensivi di tentare di intercettare o manipolare il traffico di rete da o verso un dispositivo, un oggetto, un sistema o una rete.
- Effetti dei servizi remoti. Questa tattica consente ai malware offensivi di tentare di controllare o monitorare il sistema/dispositivo/rete tramite servizi remoti.
- Gli obiettivi socio-tecnici e geopolitici (incluse operazioni sotto falsa bandiera, utilizzo di esche, ecc.) di un attacco informatico tramite malware sono pianificati per raggiungere un obiettivo strategico.
- Degradazione ICS/CPS. Questa tattica consente al malware offensivo di tentare di degradare il sistema ICS/CPS di destinazione, riducendo l'efficacia e/o l'efficienza dei sistemi C&C legittimi e dei metodi di raccolta delle informazioni. Utilizza tecniche come: (1) Degradazione. Si tratta della degradazione di un elemento la cui funzione è obbligatoria per fornire un servizio. Può essere eseguita in qualsiasi punto tra il sistema di destinazione e i suoi utenti autorizzati. I punti di attacco sono il sistema stesso o i dispositivi di rete (la cui degradazione ha un impatto sugli utenti). In genere, per massimizzare l'impatto, il malware negherà il servizio al maggior numero di utenti. Ci sono quattro sottotecniche associate alla degradazione: (i) Flooding. Questa degrada i servizi inviando grandi quantità di richieste di servizio valide. (ii) Amplificazione. Questa comporta l'invio di un piccolo numero di richieste ai servizi che producono risposte di entità molto elevata, in modo che il malware possa saturare un servizio. Esempi includono l'amplificazione basata su DNS, NTP, ICMP, ecc. (iii) Riflessione. Il malware invia richieste, falsificando il proprio indirizzo di origine e fingendosi la vittima, a un server riflettore. Questo riflettore non è in grado di distinguere le richieste legittime da quelle contraffatte, rispondendo direttamente alla vittima e degradandone la larghezza di banda. (iv) Sfruttamento. Ciò comporta lo sfruttamento di una o più vulnerabilità in una policy o nel meccanismo/protocollo che esegue la policy, oppure lo sfruttamento di vulnerabilità nel software che implementa il sistema target, causando un consumo eccessivo delle risorse del target inviando alcune richieste accuratamente create. Le query dannose inviate a un'applicazione web con una struttura di database scadente portano al degrado della CPU sul server web o di database. (2) Interferenza. Ciò comporta l'introduzione di rumore o l'iniezione di dati falsi per degradare i servizi del target. Esistono tre sottotecniche associate all'interferenza: (i) Jamming. Utilizzo di segnali di saturazione o inibizione. Simile ai jammer RF e ai generatori di impulsi elettromagnetici (EMP). (ii) Eliminazione di pacchetti. L'obiettivo è che mittente e destinatario percepiscano una disconnessione o un degrado nella qualità del percorso. (ii) Misrouting. Si tratta di un attacco informatico di routing, che modifica i percorsi che collegano il mittente al destinatario (ad esempio, con poisoning, black-holing, ecc.). (3) Alterazione. Dei componenti di sistema. Ci sono due sottotecniche associate all'alterazione: (i) Disabilitazione. Il malware disabilita uno o più componenti e modifica le funzioni chiave o i dati del target (qualsiasi punto nell'erogazione del servizio, un'infrastruttura specifica, ecc.). (ii) Corruzione. Della memoria volatile del sistema, e il riavvio del sistema di solito ripristina la funzionalità persa o degradata.
- Distruzione nei sistemi di controllo industriale (ICS) e nei sistemi di protezione informatica (CPS). Questa tattica integra una serie di tecniche quali: (1) Cancellazione. Di firmware, software e dati. Consente la cancellazione di file per interrompere la disponibilità dei servizi del sistema target. Impiega due sottotecniche: (i) Cancellazione. Questa viene eseguita utilizzando comandi o metodi di sistema che non distruggono effettivamente le informazioni. (ii) Purificazione. Questa consente di eliminare le informazioni in modo che non possano più essere lette (ad esempio, sovrascrivendo lo spazio utilizzato dall'oggetto con modelli casuali). Se si tratta di un disco rigido, si chiama cancellazione del disco , e se viene eseguita su cartelle o file, si chiama distruzione sicura. (2) Crittografia malevola. Questa può essere reversibile se viene fornita la chiave di decrittazione e irreversibile altrimenti. In alcuni casi, il file crittografato può essere recuperato tramite crittanalisi, trovando vulnerabilità nell'algoritmo o nell'implementazione. (3) Corruzione. Si tratta di una modifica deliberata delle informazioni (ad esempio, la sostituzione del codice di avvio nel BIOS con dati casuali). Una sotto-tecnica consiste nel "deterioramento" o nella graduale corruzione dei dati causata da guasti di sistema provocati dal malware.
- Manipolazione nei sistemi di controllo industriale (ICS) e nei sistemi di protezione informatica (CPS). Questa tattica comprende i seguenti gruppi di tecniche per attaccare l'integrità del sistema: (1) Fabbricazione. Consiste nell'inserire dati falsi in elementi chiave per causare un malfunzionamento nel sistema bersaglio (un parametro in un file di configurazione, malware, ecc.). (2) Modifica. Consiste nel sostituire dati legittimi con dati dannosi per causare un malfunzionamento. Si consideri un rilevatore di livello per un fluido nocivo/radioattivo/tossico il cui valore visualizzato viene modificato per mostrare un valore molto basso quando in realtà è molto alto, con conseguente perdita pericolosa. La tecnica "poltergeist" modifica i dati del sensore di un CPS basato su veicolo in modo che rilevi ostacoli dove non ce ne sono e non rilevi ostacoli dove ci sono. (3) Cancellazione. Consiste nell'eliminare dati chiave nel sistema bersaglio per causare un malfunzionamento. La manipolazione dei dati riguarda tutti i tipi: metadati in foto/video, dati di geolocalizzazione, dati di runtime, dati memorizzati, dati trasmessi, strutture dati, risorse di sistema, dati di temporizzazione e di stato, ecc.
 CONSIDERAZIONI FINALI.
Il malware offensivo interrompe il funzionamento di tutto: dispositivi informatici, esegue sabotaggi, cattura illegalmente informazioni sensibili ( malware all'interno di un file, all'apertura, determina la posizione della persona che lo apre ), ottiene accesso non autorizzato a tutti i tipi di dispositivi ( PC, tablet, telefoni cellulari come iPhone 13, PLC, router, ecc. ), sistemi ( legge i dati di processo ), reti ( WiFi-6/7, 4G/5G, fibra ottica, LoRaWAN, ecc. ), servizi ( può causare un "blackout" dei servizi (come social network, messaggistica istantanea, ecc.), servizi di cyberattacco per l'invio e la ricezione di denaro come Bizum, ecc. ), sistemi operativi ( Linux, Windows 10, iOS 15, Android 12, macOS, Solaris, Unix, ecc. ), persone, veicoli ( navi, aerei, treni, droni, sottomarini, auto connesse/autonome con ADAS/sistemi avanzati di assistenza alla guida, ecc. ), CPS ( sistemi ciberfisici ), ICS ( Sistemi di controllo industriale ) e applicazioni. Database, CRM, ERP, oggetti IoT/IoMT/IIoT/AIoT, tutti i tipi di satelliti [( geolocalizzazione come GPS, Glonass, BeiDou, Galileo, GNSS, ecc.), comunicazioni (multimedia e collegamento Internet, come Hispasat, Iridium, Inmarsat, Eutelsat, Globalstar, SES, Intelsat, Thuraya, Terrestar, Indium, Astra, STSAT-2C, ecc.), meteorologici ( Meteosat-8, GOES-12, MTSAT-1R, MSG-3, TIROS-1, GOMS, RESURS, METEOR, NOAA-18, FENGYUN/FY-2D, ecc. ), satelliti di osservazione, sorveglianza, ricognizione e spionaggio ( Earth Observing EO-1 (NASA), Discover, Corona (USA), Spainsat, Yantar, Cartosat-1, Kosmos 2542 (Russia), USA-245/NROL-65, Ofeq, Paz, Helios 2B, Vela, IGS, Keyhole-KH, SAR/Lupe, ecc. ), ecc.], ecc. Secondo uno studio di Juniper Research , si prevede che il numero globale di connessioni IIoT ( Industrial Internet of Things ) crescerà del 107% entro il 2025, raggiungendo i 36,8 miliardi ( una manna per il malware nell'Industria 4.0 ). Attualmente, l'evoluzione delle vulnerabilità è dissonante, rapida e frammentata; il suo scopo è quello di facilitare l'avanzamento del malware intelligente. Cybersecurity Threshold ( CTH) è una funzionalità/attività di difesa informatica proattiva (integrata nel malware intelligente difensivo). È anche il processo automatizzato che esegue scansioni iterative di reti, dispositivi, applicazioni, ecc., in modo predittivo e proattivo per rilevare, neutralizzare, isolare, ripristinare e così via. Le azioni di malware intelligenti e offensivi in grado di eludere i sistemi di sicurezza informatica convenzionali (ad esempio, misure di gestione delle minacce informatiche come IDS, IPS, FW, SIEM, sandboxing, ecc.). Uno studio di Mobieltron mostra che l'86% degli utenti di smartphone ha scansionato codici QR e il 34% non è preoccupato delle implicazioni per la sicurezza informatica derivanti dal loro utilizzo.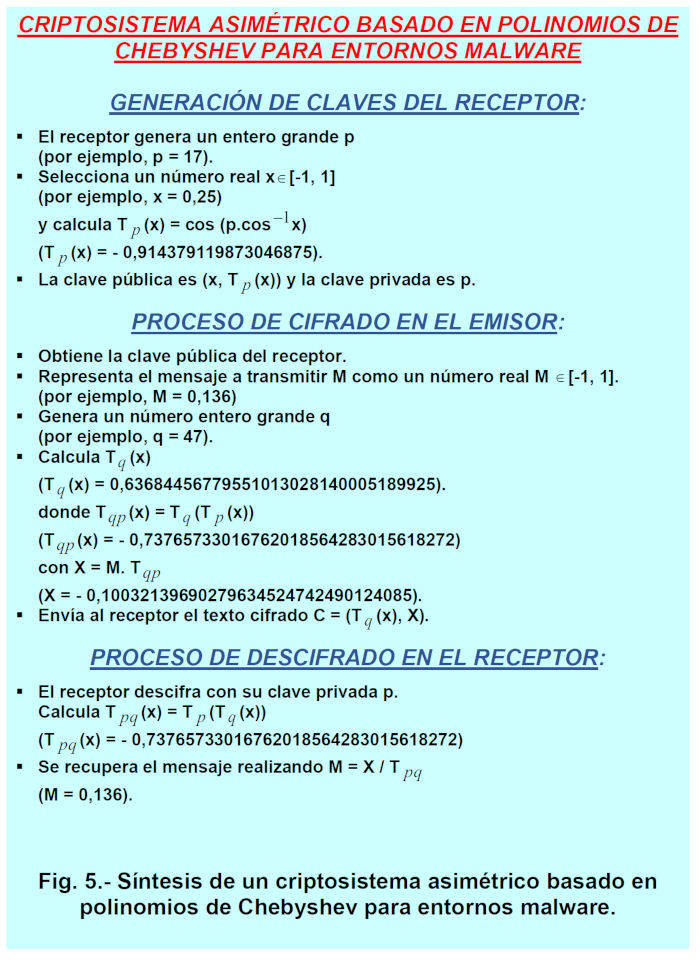
I malware offensivi non devono essere tollerati, ma combattuti (con armi informatiche neutralizzanti come i malware difensivi, un nuovo paradigma operativo come arma informatica difensiva). I codici QR sono un vettore per i cyberattacchi e un modo per accedere a un sito web da uno smartphone senza digitare l'URL (e quindi senza vedere quale URL si sta accedendo). Ad esempio, consentono di visualizzare il menu di un ristorante, accedere inconsapevolmente a un sito web dannoso, visualizzare una richiesta di riscatto digitale malevola, attivare e infettare servizi connessi a un sistema multimediale, i malware possono accedere alla geolocalizzazione, scaricare firmware dannosi, spiare il telefono, effettuare pagamenti a nome dell'utente, reindirizzarlo a un sito web falso e infetto che imita un sito autorizzato e impersonarlo (phishing), ecc. Se lo smartphone è collegato a un veicolo, alla casa, al lavoro, all'identità, alla salute, ai servizi bancari/finanziari, ecc., i potenziali rischi informatici aumentano esponenzialmente.
 RIFERIMENTI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2020.
- Areitio, J. “Controllare il crescente potere del malware: identificazione ed esplorazione degli aspetti chiave del malware”. Rivista Conectrónica. N. 240. Febbraio 2021.
- Areitio, J. “Il pericolo derivante dall’ignoranza dell’esistenza di una contaminazione da malware tende a situazioni cibernetico-epidemiologiche globali molto gravi”. Rivista elettronica. N. 241. Marzo-aprile 2021.
- Areitio, J. “Chiarimenti su malware, pandemie informatiche e scenari cibernetico-epidemiologici critici. Protezione contro il malware: difesa precoce”. Rivista Conectrónica. N. 242. Maggio-giugno 2021.
- Areitio, J. “Confluenze tra malware, vulnerabilità ed exploit: indicatori di infiltrazione, superficie dei vettori di infezione e pericolo del malware”. Rivista Conectrónica. N. 243. Luglio 2021.
- Areitio, J. “Adattamento alla variabilità degli eventi di infezione da malware non rilevati in tutti i tipi di scenari, ambienti ed ecosistemi attuali”. Rivista Conectrónica. N. 244. Settembre 2021.
- Areitio, J. “Dualità del malware intelligente avanzato (offensivo e difensivo), punti di azione e operazione di espansione trasparente”. Rivista Conectrónica. N. 245. Ottobre 2021.
- Metcalf, L. e Spring, J. “L’uso della scienza nella sicurezza informatica”. World Scientific Publishing Company. 2021.
- Stamp, M., Alazab, M. e Shalaginov, A. “Analisi del malware tramite intelligenza artificiale e apprendimento profondo”. Springer. 2021.
- Karbab, EB, Debbabi, M., Derhab, A. e Mouheb, D. “Rilevamento di malware Android tramite apprendimento automatico: identificazione basata sui dati e intelligence sulle minacce”. Springer. 2021.
- Rains, T. “Minacce alla sicurezza informatica, tendenze del malware e strategie: imparare a mitigare exploit, malware, phishing e altri attacchi di ingegneria sociale.” Packt Publishing. 2020.
- Bilge, L., Cavallaro, L., Pellegrino, G. e Neves, N. “Rilevamento di intrusioni e malware e valutazione delle vulnerabilità”. 18a Conferenza Internazionale, DIMVA 2021. Springer. 2021.
- Wardle, P. “L'arte del malware per Mac: guida all'analisi dei software dannosi.” Not Starch Press. 2021.
- URL da cui è possibile scaricare campioni di malware per la ricerca: https://github.com/ytisf/theZoo; https://zeltser.com/malware-sample-sources/; https://contagiodump.blogspot.com/; http://openmalware.org/
- Sanders, C. “Honeypot per il rilevamento delle intrusioni: rilevamento tramite inganno”. Applied Network Defense. 2020.
- Stanford, E. “Crypto Wars: morti simulate, miliardi scomparsi e sconvolgimenti del settore.” Kogan Page. 2021.
- Di Pietro, R., Raponi, S., Caprolu, M. e Cresci, S. “Nuove dimensioni della guerra dell'informazione”. Springer. 2021.
- Malpedia (archivio di malware): malpedia.caad.fkie.fraunhofer.de/details/
- Patterson, W. e Winston-Proctor, CE “Sicurezza informatica comportamentale: principi fondamentali e applicazioni della psicologia della personalità”. CRC Press. 2020.
- Alrabaee, S., Debbabi, M., Shirani, P., Wang, L., Youssef, A., Rahimani, A., Nouth, L., Mouheb, D., Huang, H. e Hanna, A. “Impronta digitale del codice binario per la sicurezza informatica: applicazione all'impronta digitale del codice dannoso”. Springer. 2020.
- Chiroma, H., Abdulhamid, SM, Fournier-Viger, P. e García, NM “Apprendimento automatico e data mining per le tendenze emergenti nella cyberdinamica: teorie e applicazioni”. Springer. 2021.









