


 Ciò significa la gestione professionale e intelligente dei rischi di sicurezza informatica relativi all'esistenza, all'utilizzo, all'elaborazione, all'archiviazione e alla trasmissione di tutti i tipi di informazioni (rumore non codificato, dati elaborati, conoscenza, saggezza, ecc.) e risorse/beni. La sicurezza informatica nell'e-business abilitato da Internet offre un numero crescente di vantaggi per le aziende, come la protezione delle operazioni di servizio aziendale, la salvaguardia dei beni, la fornitura di ripristino di emergenza, l'assistenza all'organizzazione nel rispetto dei requisiti di conformità normativa, l'evitare divulgazioni imbarazzanti dovute a falle/errori di sicurezza (dovuti a dolo, negligenza, ignoranza, guasti fisici/logici, forze naturali, ecc.), la protezione della reputazione aziendale, la portata del pubblico online e altro ancora. Nel mondo degli affari, stiamo assistendo a un numero crescente di progetti che emergono tramite crowdfunding (contributi finanziari da parte di individui interessati a promuoverli).
Vantaggi della sicurezza informatica nell'e-business:
L'importanza della sicurezza informatica nell'e-business/cyberbusiness è cruciale, poiché le perdite finanziarie attribuibili ad avversari/attaccanti/concorrenti senza scrupoli, spionaggio aziendale online, furto di dati dei clienti (tramite pharming, phishing, ecc.), frodi pay-per-click (sfruttamento di marchi legittimi per il proprio profitto, con conseguente aumento dei costi per gli inserzionisti legittimi) e molti altri crimini informatici stanno avendo un impatto crescente sull'attività commerciale e imprenditoriale a livello globale. Il CSI (Computer Security Institute) stima che le perdite totali dovute a crimini informatici superino i dieci trilioni di dollari all'anno, principalmente a causa di frodi finanziarie e furto/fuga di informazioni aziendali. Sebbene la sicurezza informatica abbia un costo, ci sono sempre più motivi per implementarla: (i) Potenziali perdite (base clienti, vendite, conoscenze, innovazione, ecc.). (ii) Potenziali danni alla reputazione/immagine di un'organizzazione/azienda. (iii) Rappresenta un vantaggio competitivo. (iv) È un obbligo legislativo e regolamentare, ecc. La sicurezza informatica al 100% è praticamente impossibile perché i sistemi del mondo reale sono complessi. La sicurezza informatica non è una caratteristica del prodotto, ma parte di un processo per la gestione del rischio informatico. La pianificazione dell'e-business implica sempre un compromesso tra costi e benefici. Le imprese sono intrinsecamente orientate al profitto e l'implementazione di un'infrastruttura di sicurezza informatica nell'e-business richiede non solo che i costi siano giustificati, ma anche che soddisfino le esigenze dell'organizzazione e dei suoi utenti. I costi derivano da diverse fonti. Se l'onere della sicurezza informatica è troppo elevato per gli utenti, interferendo con la loro produttività, le funzionalità di sicurezza informatica verranno aggirate, riducendo l'efficacia del sistema di protezione. Secondo un recente sondaggio di Oracle, uno dei motivi principali per cui si abbandona una transazione online (ad esempio, l'acquisto di articoli online) è che il processo richiede troppo tempo; le persone danno priorità alla velocità rispetto ad altri fattori.
 Tipi di metriche di sicurezza informatica nell'e-business. Classificazione delle minacce informatiche.
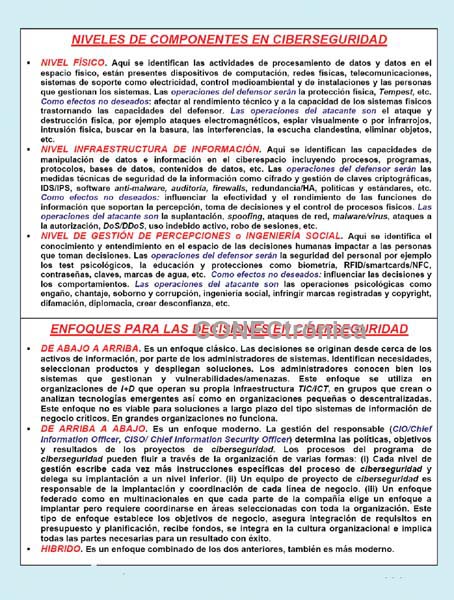
L'obiettivo delle metriche di sicurezza informatica è fornire le informazioni necessarie a un'organizzazione/azienda per prevenire gli attacchi informatici, stabilendo una base quantitativa per la misurazione della sicurezza informatica. Le metriche forniscono un mezzo per confrontare diverse alternative. Le metriche cambiano nel tempo e consentono il benchmarking di un'organizzazione rispetto ad altre. È possibile identificare diversi tipi di metriche: (1) Metriche ROI (Return On Investment). Queste misurano il ROI relativo ai controlli di sicurezza informatica operativi, IT, del personale e fisici al fine di guidare gli investimenti di capitale. (2) Metriche di conformità. Queste misurano la conformità con le normative, le leggi e gli standard di sicurezza informatica vigenti, come SOX, GLBA, LOPD-RMS, HIPAA, ecc. (3) Metriche di resilienza. Servono a misurare la resilienza dei controlli relativi alla sicurezza informatica fisica, del personale, delle tecnologie dell'informazione e della comunicazione e operativa, sia prima che dopo l'implementazione di un sistema, prodotto o rete.
La classificazione e la prioritizzazione delle minacce informatiche ci consentono di misurare il livello di protezione di un sistema. Diversi sistemi e modelli possono essere identificati per la prioritizzazione delle minacce informatiche: (1) Modello IIMF. Questo modello classifica le potenziali vulnerabilità informatiche in base a quattro categorie: Intercettazione (una parte non autorizzata ottiene l'accesso a una risorsa informativa, ad esempio compromettendo dati riservati con uno sniffer di pacchetti), Interruzione (una risorsa viene resa inutilizzabile, non disponibile o persa, ad esempio un attacco DoS/DDoS a un sito web), Modifica (una parte non autorizzata altera una risorsa, ad esempio un attacco di defacement a un sito web) e Fabbricazione (una risorsa è stata falsificata, ad esempio attacchi di spoofing su una rete). (2) Sistema STRIDE. Consente la classificazione delle minacce informatiche; non tenta di classificare o prioritizzare le vulnerabilità informatiche, ma piuttosto di classificarle: Spoofing, Manomissione, Ripudio, Divulgazione di informazioni, Denial of Service e Escalation dei privilegi. Molte vulnerabilità informatiche possono sovrapporsi e alcune sono attacchi di soglia che portano ad altri. (3) Sistema CIA-AN. Consente la classificazione delle potenziali vulnerabilità informatiche in base alle violazioni delle caratteristiche desiderate di un sistema (ad esempio, il sistema informativo di un'organizzazione): Riservatezza (garantire che le informazioni non vengano divulgate a soggetti non autorizzati), Integrità (protezione contro la modifica o la distruzione non autorizzata delle informazioni. Le informazioni sono complete e non corrotte), Disponibilità (accesso affidabile e tempestivo ai dati e ai servizi informativi per gli utenti autorizzati. Gli utenti autorizzati possono accedere), Autenticazione (misure di sicurezza informatica per stabilire la validità di una trasmissione, di un messaggio-PDU o di un mittente. Le informazioni sono autentiche), Non ripudio (garantire che il mittente abbia la prova della consegna dei dati e il destinatario abbia la prova dell'identità del mittente, in modo che non possano successivamente negare di aver eseguito tali attività di elaborazione dei dati). A volte vengono aggiunti tre ulteriori aspetti critici: Accuratezza (le informazioni sono prive di errori e hanno il valore previsto), Utilità (le informazioni hanno valore per lo scopo previsto) e Possesso (i dati sono sotto la proprietà e il controllo autorizzati).
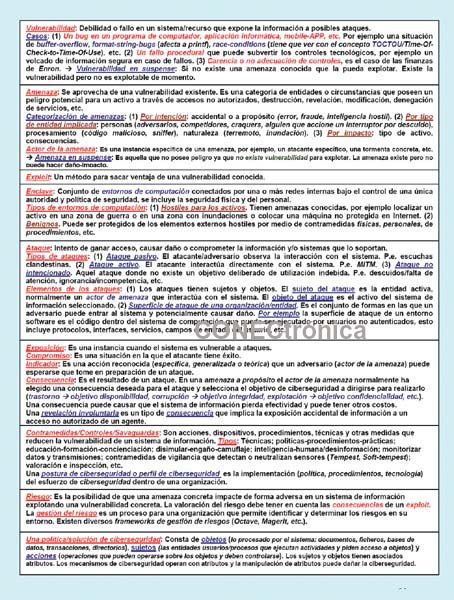 Il decadimento dei dati si riferisce al fatto che i dati in un database possono perdere valore e attualità nel tempo, diventando obsoleti. Questo è un problema chiave che riguarda, ad esempio, i database CRM (Customer Relationship Management) delle aziende. (4) Sistema DREAD. Questo sistema consente non solo la classificazione ma anche la classificazione delle potenziali minacce informatiche. Calcola cinque potenziali aspetti per ogni vulnerabilità informatica su una scala da uno a dieci. Questi aspetti sono: Danno potenziale, Riproducibilità/Affidabilità, Sfruttabilità, Utenti interessati e Scopribilità (questo aspetto è controverso ed è stato criticato). Per ogni vulnerabilità, i valori dei cinque aspetti vengono sommati e divisi per cinque. (5) CVSS (Common Vulnerability Scoring System). Si tratta di una metrica comune per la valutazione delle vulnerabilità, creata da un consorzio di organizzazioni tra cui Cisco, eBay, MITRE, IBM, Microsoft, CMU-CERT, ecc. e gestita da FIRST (Forum of Incident Response and Security Teams). Consente la valutazione di ogni vulnerabilità informatica utilizzando una formula complessa su tre dimensioni su una scala da zero a dieci. Queste tre dimensioni sono: (i) Equazioni di base. Indicano le caratteristiche dell'obiettivo della vulnerabilità. (ii) Indicatore temporale. Indica come il rischio può cambiare nel tempo. (iii) Indicatore ambientale. Indica come la vulnerabilità specifica influisce sulla tua organizzazione. Uno dei calcolatori CVSS online è disponibile all'URL NVD (National Vulnerability Database): http://nvd.nist.gov/cvss.cfm?calculator. (4) Sistema CWE (Common Weakness Enumeration). Si tratta di un elenco di vulnerabilità software come: SQL Injection (CWE-89), Buffer Overflow (CWE-120), Perdita di crittografia di dati sensibili (CWE-311), Integer Overflow (CWE-190), Utilizzo di un algoritmo crittografico difettoso o debole (CWE-327), CSRF/Cross-Site Request Forgery (CWE-352), ecc. MITRE, in collaborazione con il SANS Institute, pubblica ogni anno le venticinque CWE più pericolose.
Principali minacce informatiche alle informazioni nell'e-business. Guerra dell'informazione
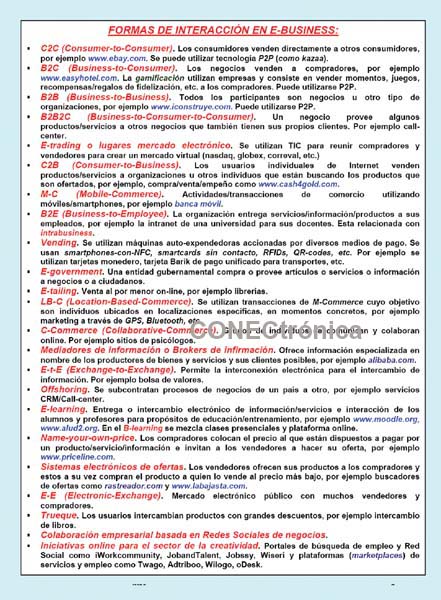
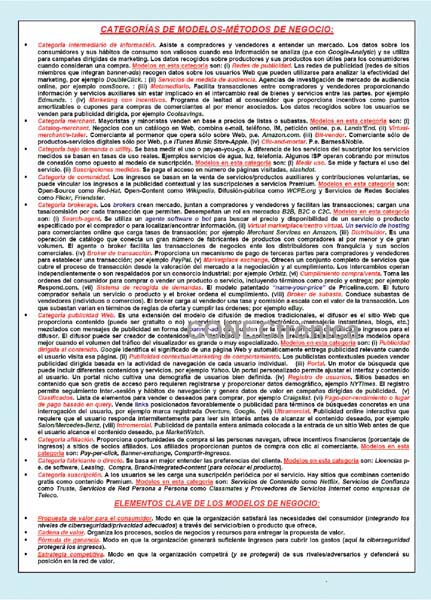
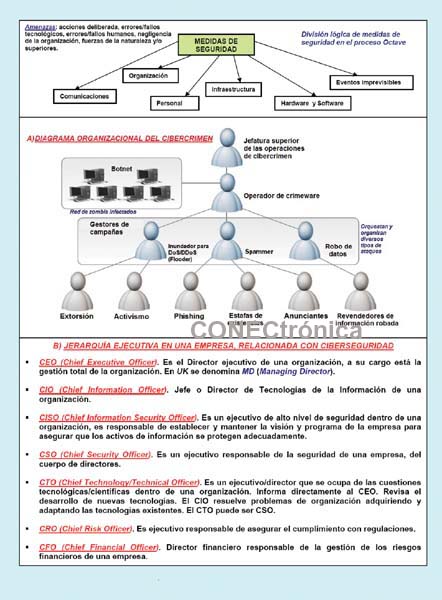 Il rumore è dato grezzo e non elaborato con un sistema di codifica sconosciuto. I dati sono dati grezzi e non elaborati con un sistema di codifica noto. Le informazioni sono dati elaborati, dotati di rilevanza e scopo. La conversione dei dati in informazioni richiede conoscenza. La conoscenza consiste in fatti, principi o regole generali accettati e utili per specifici ambiti. La conoscenza può derivare da inferenze e implicazioni tratte da semplici informazioni. Le caratteristiche principali delle informazioni sono accuratezza, coerenza, disponibilità, verificabilità, completezza e tempestività (ovvero, non una copia). Le principali minacce informatiche alle informazioni nell'e-business sono: (1) Furto di risorse elettroniche/fisiche. La perdita di risorse elettroniche è più difficile da rilevare rispetto alla perdita di risorse fisiche. (2) Errori o fallimenti umani. Si tratta di errori commessi da utenti autorizzati che possono compromettere la sicurezza delle informazioni. (3) Compromissione della proprietà intellettuale. Come la pirateria del software, le violazioni delle licenze software, la duplicazione non autorizzata, ecc. (4) Accesso/inserimento elettronico non autorizzato. A loro volta, si possono identificare tre sottocategorie: (i) Spionaggio industriale/aziendale. Le aziende raccolgono informazioni competitive da altre aziende. Ciò può coinvolgere i servizi di intelligence nazionali. (ii) Raccolta di informazioni nascoste e ricerca nei rifiuti. Si tratta dell'acquisizione opportunistica di informazioni scartate (hard disk nella spazzatura) o informazioni archiviate senza la dovuta cura. (iii) Attaccanti. Dispongono di tecniche e strumenti (siniffer, keylogger, hacking non etico, ecc.) per individuare e identificare vulnerabilità al fine di ottenere accessi non autorizzati. (5) Estorsione. Dopo aver rubato beni (numeri di carte di credito, file sensibili, password, foto compromettenti, ecc.), viene inviato un messaggio (ricatto) alla vittima (persona fisica o giuridica) che richiede il pagamento. Se il pagamento non viene ricevuto, i beni possono essere venduti ad altri criminali. (6) Sabotaggio. La forma più comune consiste nel deturpare pagine web e siti web. Più pericoloso è danneggiare i sistemi di controllo per infrastrutture critiche come telecomunicazioni, controllo del traffico, servizi antincendio, approvvigionamento idrico, difesa, ecc. (7) Attacchi software tramite malware. Vengono utilizzati virus informatici, worm, trojan e attacchi DoS/DDoS. (8) Forze della natura (intenzionali o accidentali). Disastri su larga scala come incendi (intenzionali o accidentali - negligenza - cortocircuiti), inondazioni, tsunami, terremoti (che possono essere innescati utilizzando esplosivi in aree geologicamente sensibili), fulmini, piogge torrenziali, tornado, uragani, maremoti, vulcani, frane, ecc. I loro effetti possono essere mitigati utilizzando assicurazioni e una progettazione fisica appropriata (edifici antisismici). Attacchi su piccola scala come polvere, inquinamento conduttivo, roditori, danni elettrostatici ed esplosioni di neutroni nucleari nell'atmosfera per produrre impulsi elettromagnetici puntiformi devastanti nelle infrastrutture elettroniche, ecc. (9) Guasti hardware e software. (10) Problemi di QoS. I fornitori di servizi (elettricità, connettività di rete) possono subire interruzioni o degrado della qualità che influiscono sulle aziende. I servizi di backup possono aiutare a mitigare gli effetti più dannosi. Ad esempio, avere più di un fornitore di telecomunicazioni o di elettricità, o utilizzare sistemi UPS. (11) Utilizzo di tecnologia obsoleta. Ciò può portare a problemi di manutenzione a causa della mancanza di pezzi di ricambio o di aggiornamenti adeguati. Nell'ambito della guerra dell'informazione (che può essere condotta a livello di aziende/organizzazioni, individui o nazioni, sulla base dei tre assi di motivazione, mezzi e opportunità), esiste una componente offensiva sotto forma di operazioni informative e una componente difensiva sotto forma di sicurezza delle informazioni. Si possono identificare tre livelli principali: (i) Livello I. Questo implica la gestione della percezione dell'avversario attraverso l'inganno e le operazioni psicologiche, a volte definite proiezione della verità. (ii) Livello II. Questo implica negare, distruggere, degradare o distorcere i flussi di informazioni dell'avversario per interrompere la sua capacità di condurre e/o coordinare le operazioni. (iii) Livello III. Raccolta di informazioni sfruttando l'uso dei sistemi informativi dell'avversario/concorrente. Gli agenti offensivi contro le organizzazioni possono essere di diverso tipo: (1) Insider. Come dipendenti, appaltatori, ex dipendenti, ecc. Questo gruppo rappresenta la minaccia maggiore. (2) Attaccanti. Ottengono accesso non autorizzato o violano le difese dei sistemi informativi per denaro, sfida, potere, ricatto, ecc. (3) Criminali. Il loro obiettivo sono le informazioni che possono essere per loro di valore, come conti bancari, informazioni sulle carte di credito, proprietà intellettuale, ecc. (4) Aziende. Cercano attivamente informazioni sui concorrenti o rubano segreti commerciali. (5) Governi e agenzie. Cercano segreti economici, diplomatici e militari di governi stranieri, aziende e avversari. Possono anche prendere di mira avversari interni. (6) Terroristi. Tipicamente motivati da ragioni politiche e religiose, cercano di causare il massimo danno alle infrastrutture informatiche, mettendo in pericolo vite umane e proprietà.
 Domini e livelli nella sicurezza informatica. Misure di salvaguardia.
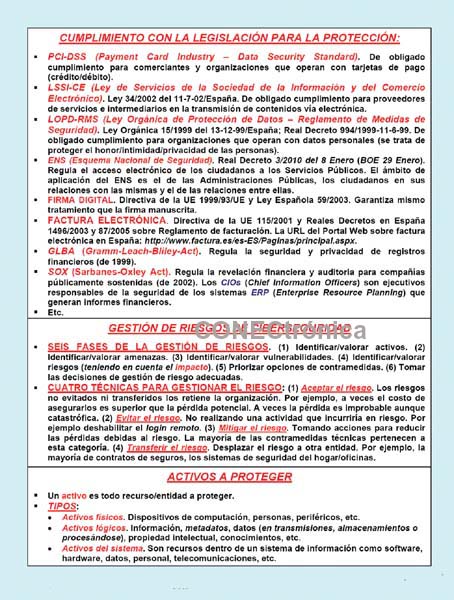
È possibile identificare diversi domini nella sicurezza informatica: (1) Sicurezza informatica operativa. Questa implica l'implementazione di procedure operative standard di sicurezza informatica che definiscono la natura e la frequenza dell'interazione tra utenti, sistemi e risorse di sistema. Il suo scopo è raggiungere e mantenere uno stato di sistema sicuro noto in ogni momento e prevenire il furto, la divulgazione, la distruzione, l'alterazione, l'uso improprio e il sabotaggio accidentali e/o intenzionali delle risorse di sistema. (2) Sicurezza informatica fisica. Questa si riferisce alla protezione di hardware, software e dati contro le minacce fisiche al fine di ridurre o prevenire interruzioni delle operazioni e dei servizi e la perdita di risorse. (3) Sicurezza informatica delle tecnologie dell'informazione. Questa integra le funzioni e le caratteristiche tecniche che contribuiscono a un'infrastruttura di tecnologie dell'informazione che mantiene la riservatezza, l'integrità, la disponibilità, la responsabilità/verificabilità, l'autenticità, l'affidabilità, ecc. (4) Sicurezza informatica del personale. La sicurezza informatica comprende un insieme di misure adottate per ridurre la probabilità e la gravità di alterazione, distruzione, appropriazione indebita, uso improprio, errata configurazione, distribuzione non autorizzata e indisponibilità delle risorse fisiche e logiche dell'organizzazione a seguito di azioni o omissioni da parte di personale interno o esterno, come partner commerciali, avversari esterni, ecc. Diversi componenti interagiscono nella sicurezza informatica: tecnologia, reti, dati, attività e persone. Le misure di sicurezza informatica possono essere classificate in due categorie: (1) Tecniche. Queste includono il controllo degli accessi fisici/logici, l'identificazione/autenticazione/IAM (gestione federata delle identità), la crittografia/steganografia, IDS/IPS, DLP, AV, FW, VPN, ecc. (2) Non tecniche. Queste includono controlli operativi e gestionali (politiche di sicurezza), procedure operative, sicurezza informatica ambientale, fisica e del personale, ecc.
Esistono tre modi per investire nella sicurezza informatica: (i) Acquistare un'assicurazione contro i rischi informatici. (ii) Pagare dopo che si è verificato un evento o un incidente. (iii) Acquistare e gestire la propria sicurezza informatica e/o esternalizzarla. In un'analisi costi-benefici della sicurezza informatica per un'azienda, il beneficio è il valore ottenuto grazie all'utilizzo di controlli e contromisure associati a vulnerabilità, minacce e rischi rilevanti. Alcune metriche in questo ambito sono: (i) SLE (Single Loss Expectancy, perdita attesa per singola vulnerabilità). Si tratta della perdita che si verifica se una vulnerabilità viene sfruttata. L'SLE è il prodotto del valore dell'asset e del fattore di esposizione. Il fattore di esposizione è l'impatto del rischio sull'asset o la percentuale di perdita dell'asset. L'SLE è il costo potenziale, ad esempio, 50.000.000 di euro per un furto. (ii) ARO (Annualized Rate of Occurrence, tasso di occorrenza annuale). Rappresenta il numero di volte in cui si verificherà l'attacco all'anno. È l'incidenza/probabilità, ad esempio, 0,005. (iii) ALE (Annualized Loss Expectancy). Questo è il prodotto di SLE e ARO. Ad esempio, 50.000.000 x 0,005 = 250.000 euro. (iv) Il rapporto costi-benefici si ottiene sottraendo il costo delle contromisure dall'ALE prima dell'implementazione delle contromisure. (v) ROI (Return On Investment). Questo viene utilizzato per confrontare gli investimenti in sicurezza informatica. Una possibile formula come percentuale beneficio/costo su un periodo di tre anni è: ROI = ((a/(1+b)) + (a/(1+b)(1+b)) + a/(1+b)(1+b)(1+b)) / c, dove a è il beneficio, b è il tasso di sconto e c è il costo iniziale. Secondo Security-500 (14 febbraio 2011), il personale addetto alla sicurezza IT nelle piccole e medie imprese dedica 127 ore al mese alla gestione della propria infrastruttura di sicurezza. L'affidabilità è la probabilità che un determinato sistema (ad esempio, un server web) svolga la funzione richiesta in determinate condizioni entro un intervallo di tempo specificato. La disponibilità del sistema/organizzazione si calcola dividendo l'MTBF (tempo medio tra i guasti) per la somma dell'MTBF e dell'MTTR (tempo medio di riparazione). Per quanto riguarda l'MTTR dopo un attacco, l'obiettivo è ridurre i costi di inattività. Nel 2000, Amazon ha stimato che la perdita dovuta all'inattività dopo un attacco/guasto fosse di 180.000 dollari all'ora. Una disponibilità del 99,999% (cinque nove) si traduce in cinque minuti di inattività all'anno. La disponibilità operativa deve considerare il tempo tra gli interventi di manutenzione, non solo i guasti/attacchi e i tempi di inattività dovuti alla manutenzione.
 Considerazioni finali
Attualmente, nell'e-commerce e nell'e-business, la sicurezza informatica è una priorità assoluta, non solo per la conformità, la sostenibilità dei modelli di business implementati e la gestione della reputazione, ma anche per consentire processi di cambiamento e miglioramento agili e intelligenti, senza dover assumere i rischi crescenti e gravi che tali processi generano e comportano. Il nostro gruppo di ricerca opera nel campo della protezione dell'e-business/commerce da vent'anni.
Questo articolo si inserisce nel quadro delle attività sviluppate all'interno della rete tematica LEFIS.
Autore:
Prof. Dr. Javier Areitio Bertolín – E.Mail:
Professore presso la Facoltà di Ingegneria.
Direttore del Gruppo di Ricerca su Reti e Sistemi. Università di Deusto
Bibliografia
Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2012.
Areitio, J. “Evoluzione delle minacce e tendenze nella sicurezza di rete nel contesto web”. Rivista Conectrónica. N. 142. Novembre 2010.
Areitio, J. “Identificazione e analisi della protezione delle applicazioni web”. Rivista Conectrónica. N. 143. Gennaio 2011.
Schneier, B. “Economia della sicurezza e della privacy delle informazioni”. Springer. 2011.
Nicastro, FM “Gestione delle patch di sicurezza”. CRC Press. 2011.
Norman, TL “Analisi del rischio e selezione delle contromisure di sicurezza”. CRC Press. 2009.







