



INTRODUZIONE.
La nuova architettura/strategia/modello/paradigma NG-ZTA è solidamente integrata su CS/P/CR, basata su una super-architettura AI autonoma/offensiva multidimensionale, proattiva e preventiva (capace di operare in tutte le direzioni in modo iper-automatizzato, autonomo, continuo, auto-verificato e nascosto con i più alti livelli di maturità, prevedibilità, efficacia, efficienza, velocità, ecc.) basata su innumerevoli tecnologie nel loro insieme. Opera in tutti i tipi di ambienti: data center, infrastrutture IT, OT/CPS, IoT, cloud, edge AI, costellazioni satellitari (GPS, GLONASS, Galileo, BeiDou, QZSS, ecc., e quantistica), ecc. NG-ZTA opera in profondità con un'anticipazione esponenziale estrema, un miglioramento continuo e incorpora tecnologie Just-In-Time (JIT), AI-S basata sull'uso di agenti autonomi con auto-monitoraggio/auto-verifica continua e prevenzione esponenziale. Funziona come un tutt'uno indivisibile con innumerevoli elementi auto-verificanti e auto-supportanti; il risultato è una difesa/protezione estremamente matura e approfondita, progettata per essere efficace, e un'auto-verifica continua. Ciò implica una sorveglianza/monitoraggio multidimensionale replicata, che utilizza moduli di auto-verifica, auto-valutazione e auto-certificazione con penetration test, team di auto-rete/blue team, ecc. Incorpora la difesa offensiva contro i malware, l'auto-misurazione e l'auto-riparazione con un'estrema capacità di anticipazione ed efficienza esponenziale.
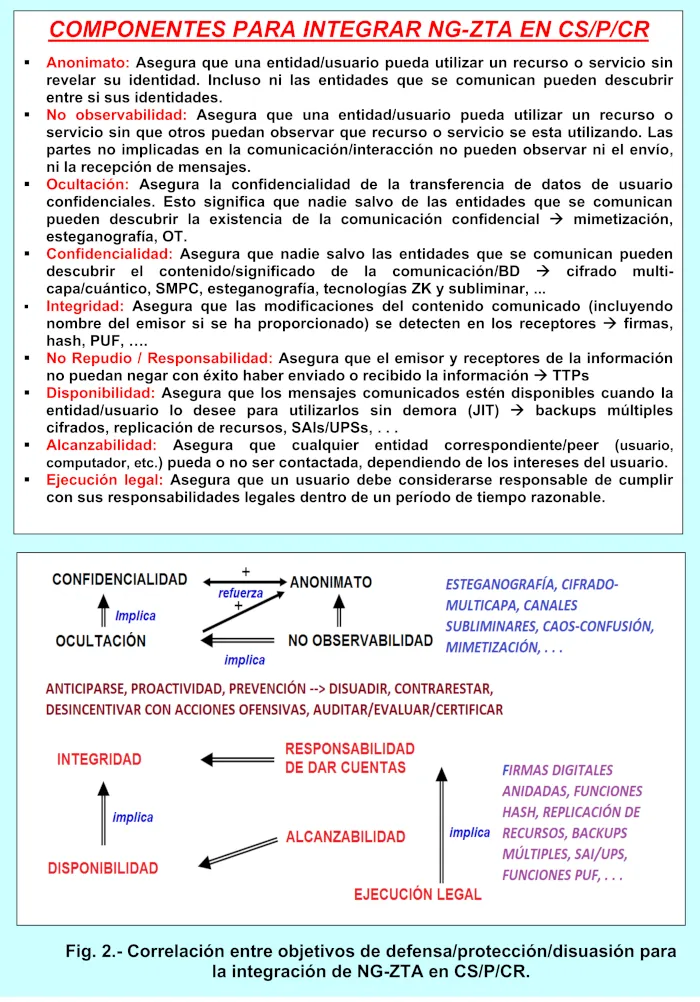
MECCANICA INTERNA.
Il sistema NG-ZTA, preventivo/proattivo/iperautomatizzato, si integra perfettamente con CS/P/CR (sicurezza informatica, privacy e resilienza informatica), potenziandolo. È multidimensionale/multistrato, proattivo ed estremamente efficiente, con capacità difensive e offensive avanzate. È completamente tollerante ai guasti/disponibile, basato su un insieme di costellazioni auto-verificate di capacità S-AI/LLM massicce, multidimensionali, superiori ed estremamente avanzate, e opera secondo una legge ridefinita di "zero trust" estremo. NG-ZTA si basa sempre sul principio "non fidarti di niente e di nessuno; la fiducia può ucciderti". Il suo principio guida è "verificare sempre: prima, durante e dopo", poiché le violazioni CS/P/CR possono essere tentate in qualsiasi momento, luogo o entità. Tuttavia, la realtà della ZT tradizionale si basa sempre, per impostazione predefinita, su qualcosa/qualcuno, ad esempio, sull'origine di un componente/prodotto che può essere compromessa tramite triangolazione utilizzando altre fonti più affidabili o fonti percepite come garanti di fiducia. Le azioni difensive/offensive di NG-ZTA all'interno di CS/P/CR includono, tra le altre (NG-ZTNA, accesso a entità/reti/cloud/edge-AI/NG-ZTIAM/NG-ZTPAM, …): prevedere, identificare, analizzare, governare, gestire, proteggere, prevenire, rilevare, neutralizzare, rispondere e recuperare/ripristinare in modo proattivo contro tutti i tipi di nemici/situazioni/momenti/avversari/tentativi di incidenti interni ed esterni, noti e sconosciuti/… su tutte le risorse/infrastrutture degli ecosistemi da difendere. Sfruttando innumerevoli capacità preventive/difensive/offensive (utilizzo di motori di ispezione multilivello, impiegando tecniche replicate per anticipare, ingannare, resistere, nascondere, recuperare ed evolvere adattandosi alle condizioni più avverse come stress/caos, attacchi informatici, compromissioni, generatori di vulnerabilità, rischi informatici, incidenti informatici, minacce informatiche, ecc. in tutti i tipi di ambienti/risorse (sistemi/applicazioni/dati/intelligence/informazioni - "la quinta potenza", dispositivi, database di informazioni, infrastrutture, identità, ecc. che utilizzano, abilitano, ecc. risorse informatiche) per proteggersi mediante auto-attacchi informatici, in modo completamente verificato ed esplorativo ed eliminando gli avversari in vita latente dall'interno e dall'esterno) integrando tutti i componenti possibili (riservatezza, integrità, disponibilità, autenticazione/autorizzazione, non ripudio, replica, anticipazione/sorveglianza estrema continua e azione contro nemici sia visibili che invisibili, noti come sconosciuti). Questi includono, tra gli altri: Test di penetrazione completi e continui che valutano l'effettiva CS/P/CR (sicurezza informatica/privacy/resilienza informatica) di tutte le risorse e passività esistenti, note e sconosciute (Pentesting); Red Team e Blue Team consentono l'esecuzione di tutti i tipi di test/esercitazioni/audit/valutazioni/simulazioni di attacchi informatici estremamente rigorosi/avanzati e completamente coordinati per testare tutte le capacità di risposta e identificare in anticipo avversari nascosti e superfici di attacco informatico emergenti/in crescita; L'identificazione, l'analisi e la gestione delle vulnerabilità consentono l'identificazione proattiva e reattiva delle debolezze in tutte le risorse/risorse note e sconosciute della vostra infrastruttura in tutte le direzioni, livelli e dimensioni; e Iniezione di malware offensiva per esplorare, analizzare, valutare, estrarre e distruggere tutti i tipi di nemici noti e sconosciuti. Analisi forense approfondita per certificare/accreditare in base a standard noti e sconosciuti; L'esame/valutazione di avversari noti/sconosciuti consente un'analisi completa in tutte le dimensioni di tutte le possibili minacce informatiche specifiche e la simulazione di tutti i tipi di possibili attacchi informatici mirati e ibridi. Le capacità difensive (sorveglianza esaustiva, iper-automatizzata ed estrema per neutralizzare, bloccare, annullare ed eliminare in modo proattivo tutti i tipi di minacce informatiche, incluse vulnerabilità zero-day/non-day, guasti, errori, incidenti informatici, incompetenza, infezioni/anomalie, attacchi informatici, mancanza di aggiornamenti, mancato utilizzo di Zero Threat (ZT), mancato utilizzo di Security Development Operations (SecDevOps), ecc.) potenziano efficacemente sia la protezione difensiva che quella offensiva. Tutti i componenti possibili sono integrati (con disponibilità, replicazione, anticipazione estrema e azione contro nemici noti e sconosciuti). Questi includono la microsegmentazione, che contiene gli attacchi informatici e ne impedisce la diffusione laterale nella rete, riduce i tempi di contenimento, accelera la neutralizzazione e la mitigazione efficaci e consente risposte più rapide ed efficaci, anticipando gli incidenti informatici. Inoltre, isola le risorse dalle potenziali minacce. Le minacce informatiche interne, dolose o accidentali, possono operare con schemi di "sandboxing" multilivello (DMZ, ecc.), SDN (Software-Defined-Network), controllo degli accessi basato sugli attributi/ABAC, risposta preventiva estrema a tutti i tipi di incidenti informatici noti e sconosciuti; gestione, intelligence e monitoraggio delle minacce informatiche note e sconosciute; governance, analisi e gestione preventiva di tutti i tipi di malware noti e sconosciuti.
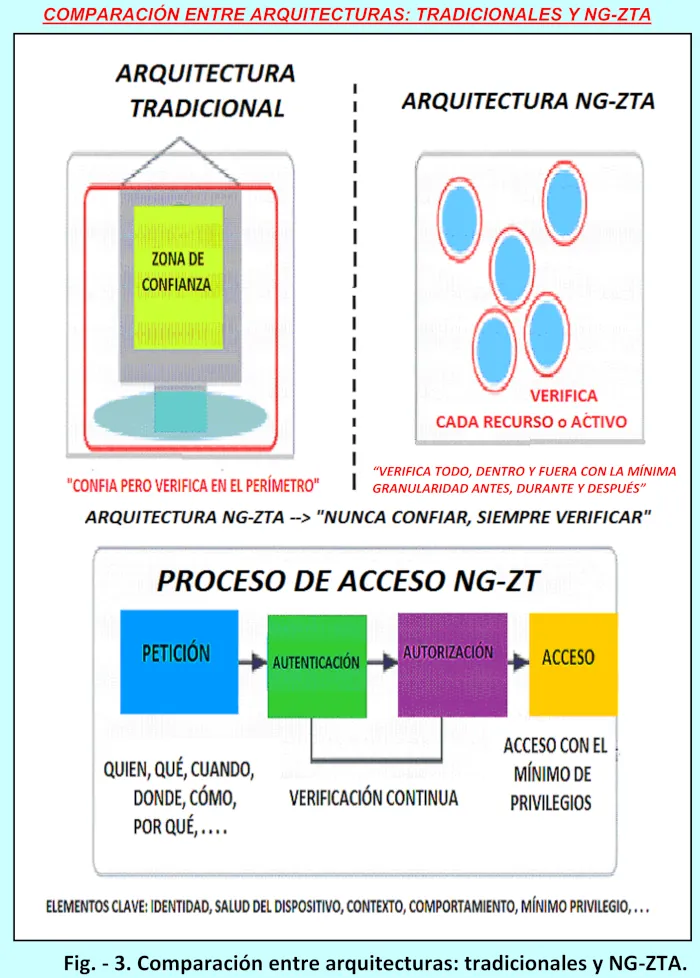
CAPACITÀ OPERATIVE.
Se confrontiamo le architetture/modelli CS/P/CR con NG-ZTA e quelli tradizionali senza o con un ZT carente, osserviamo che: (1) Nei modelli CS/P/CR senza NG-ZTA, il livello di fiducia è implicito all'interno del perimetro; esiste solo CS/P/CR perimetrale; il controllo degli accessi si basa sulla posizione di risorse/reti; il rilevamento delle minacce informatiche è limitato alle minacce informatiche esterne; il monitoraggio è statico e spesso periodico. (2) Negli sviluppi CS/P/CR con la nuova architettura NG-ZTA ridefinita, il livello di fiducia è "mai fidarsi (né all'interno né all'esterno), verificare/valutare/controllare/analizzare sempre" ("i tuoi amici sono vicini, ma i tuoi nemici/avversari sono ancora più vicini"); non dovrebbe esserci solo CS/P/CR perimetrale; il controllo degli accessi deve essere basato sull'identità soggetta a NG-ZTA del dispositivo/entità/utente/dati/... utilizzando la gestione decentralizzata delle identità; Il rilevamento/la prevenzione delle minacce informatiche è continuo, basato sull'azione preventiva su tutti i tipi di minacce informatiche interne ed esterne, generando risposte adattive; il monitoraggio è predittivo, in tempo reale e continuo (include innumerevoli componenti: micro-segmentazione, NG-IAM (Identity-and-Access-Management), NG-PAM (Privileged Access Management), NG-IGA (Identity Governance and Administration), NG-ITDR (Identity Threat Detection and Response), NG-IVIP (Identity Visibility and Intelligence Platforms), NG-ISPM (Identity Security Posture Management), …), validazione/autenticazione continua estremamente rigorosa, applicazione di un'architettura di policy (applica l'accesso con privilegi minimi e policy dinamiche basate sul contesto in tempo reale, integra AI/ML/DL/RN/ecc. per il processo decisionale in tempo reale e la prevenzione/rilevamento di anomalie con estrema anticipazione, ecc.), ecc.
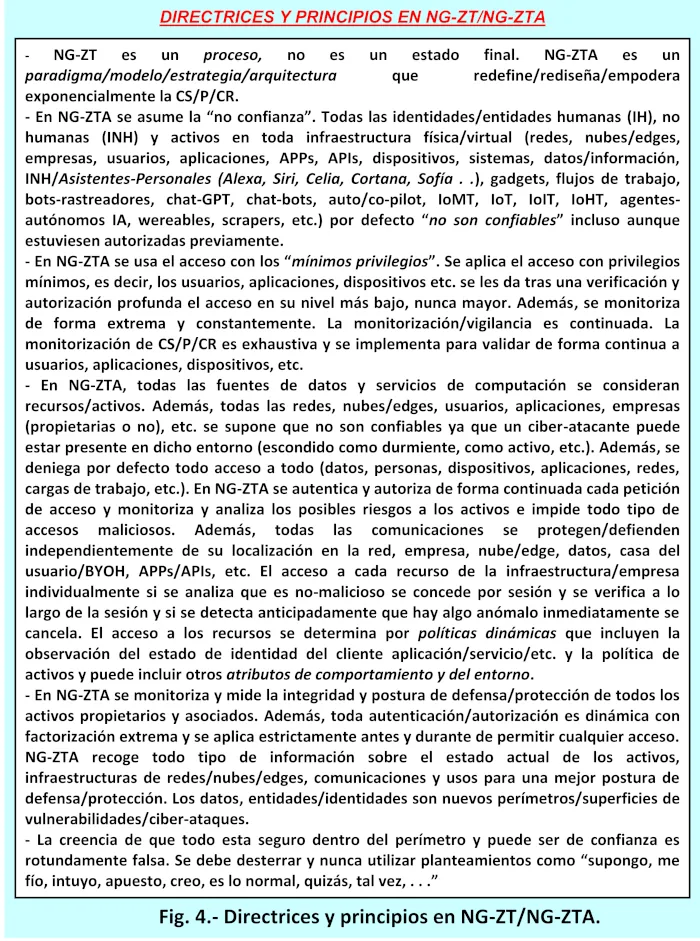
ASPETTI FINALI.
Il sistema NG-ZTA, basato sull'intelligenza artificiale, auto-verificante e multilivello, integrato nel CS/P/CR, rappresenta una suite completa di tecnologie autogestite con una filosofia condivisa che cambia radicalmente l'approccio alla protezione e alla difesa delle organizzazioni in tutti i tipi di ambienti (fisici e virtuali, utilizzando VM/container/microservizi/Kubernetes, ecc.). NG-ZTA presuppone sempre l'esistenza di potenziali vulnerabilità e verifica ogni richiesta di accesso indipendentemente dalla sua origine, fornendo il modello migliore in linea con le realtà dell'informatica moderna, dove i confini di rete tradizionali si sono dissolti. Offre numerosi vantaggi in termini di rilevamento/prevenzione, contenimento, resilienza informatica operativa e altro ancora. È in grado di agire efficacemente quando un hacker si muove lateralmente all'interno di un ambiente compromesso. Fornisce visibilità eccezionale, conformità, efficienza operativa, agilità organizzativa e altri vantaggi. Il sistema NG-ZTA basato sull'intelligenza artificiale si integra con tutti gli aspetti di CS/P/CR (sicurezza informatica/privacy/resilienza informatica) per potenziarlo con capacità di iperautomazione/autonomia estreme. Questo si basa sul principio di non fidarsi mai di nulla e di nessuno, né internamente né esternamente (bloccando gli accessi non verificati, migliorando la visibilità di identità, dati, attività, ecc.). Si concentra su una verifica, un audit, una valutazione, un'esplorazione, un esame, una sorveglianza, un'analisi, un monitoraggio e una certificazione/accreditamento continui e approfonditi prima, durante e dopo ogni situazione, processo, operazione, ciclo di vita, ecc. Intensifica la supervisione dei prodotti non certificati secondo gli standard di più alto livello (ENS (National Security Scheme), ISO, NIST, Maturity/Common Criteria/EAL-7, ecc.).
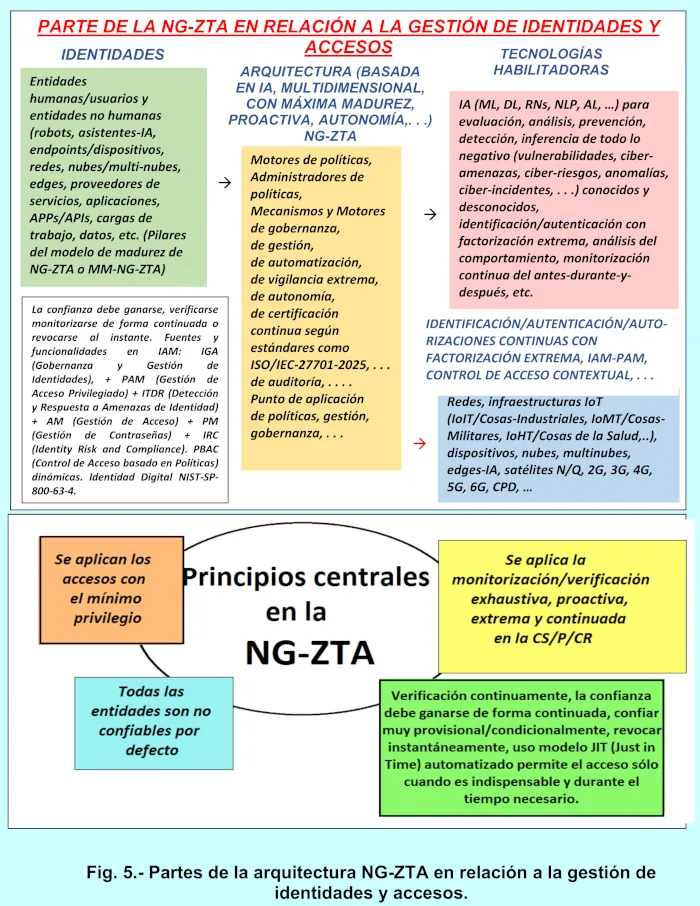
Ad esempio: ISO/IEC 27701:2025 (stabilisce i requisiti per l'istituzione, l'implementazione, la manutenzione e il miglioramento continuo di un sistema di gestione delle informazioni sulla privacy - PIMS), aiuta le organizzazioni a dimostrare la responsabilità, a gestire i rischi relativi alle PII (informazioni di identificazione personale) e a migliorare continuamente le proprie pratiche in materia di privacy; questa certificazione conferma che i dati personali sono trattati in conformità con rigidi quadri giuridici come il GDPR e la LOPDGDD). ISO/IEC 27017 per i sistemi di gestione della sicurezza nei servizi cloud (stabilisce i controlli che proteggono la riservatezza, l'integrità, l'autenticità e la disponibilità dei dati). ISO/IEC 22301 e ISO/IEC 27001 (stabiliscono la protezione della continuità operativa e la gestione della sicurezza delle informazioni per proteggere i dati da rischi interni ed esterni attraverso controlli e processi robusti). NIST SP 800-63-4 stabilisce le linee guida sull'identità digitale per la gestione del rischio nel contesto dei programmi di identità digitale. NIST-SP-800-207 relativo a ZT. ISO/IEC-20000-1 (che definisce la protezione della gestione dei servizi, garantisce la qualità e l'efficienza nell'erogazione dei servizi tecnologici, assicurando la conformità alle migliori pratiche) al massimo livello da parte di organismi esterni accreditati in Spagna (da ENAC) e in altri paesi. NG-ZTA è conforme alle certificazioni di AENOR, CCN, Leet-Security, BSI (British Standards Institution) e alla certificazione "FedRAMP-High-Authorized" (il livello più rigoroso del programma federale statunitense di gestione e autorizzazione del rischio; questa certificazione si basa sui controlli ad alto impatto dello standard NIST-800-53), ecc. Incorpora la protezione dei sistemi di intelligenza artificiale contro metodi di attacco informatico come jailbreaking, crawler basati sull'IA e bot didattici che accedono ai contenuti dei siti web in risposta alle azioni degli utenti, inclusi quelli utilizzati da chatGPT, scraping e phishing. Vishing, smshing, phishing (tramite lettere, social media, messaggistica istantanea/Telegram/WhatsApp, ecc.), ecc. Le misure di autoprotezione includono: l'applicazione di patch create dagli avversari per garantire identità sicure, la protezione dalle minacce cloud ed edge, l'eliminazione delle lacune di visibilità tra i domini, la protezione dalle catene di approvvigionamento compromesse e dai fornitori corrotti tramite triangolazione e la protezione dagli aggiornamenti over-the-air (OTA). Viene utilizzata l'intelligence sulle minacce informatiche in tempo reale, inclusi avvisi elaborati, indicatori di compromissione (IoC) degli avversari, modelli di attacco informatico, regole di correlazione, modifiche all'infrastruttura, nuove risorse, ecc.
RIFERIMENTI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo-2025.
- Areitio, J. “Cancellazione anticipata da parte di DAIM/MIAD di singolarità e tecniche che generano attacchi informatici insidiosi”. Revista-Conectronica. N. 256. Maggio-2023.
- Areitio, J. “Identificazione invisibile di azioni/comportamenti dannosi integrati negli attacchi informatici”. Revista-Conectronica. N. 255. Marzo-Aprile-2023.
- Hayward, M. “Architettura Zero Trust per la sicurezza informatica”. Ed. IP 2025.
- Dheenadhayalan, S. “Architettura Zero Trust semplificata: come costruire una rete aziendale sicura”. Ed. IP 2025.
- Das, R. “Architettura Zero Trust: un nuovo modello per combattere gli attacchi informatici”. Ed. AST Cybersecurity. 2021.
- David, M. “Zero Trust Security Handbook”. Ed. IP 2024.
- Patel, A. “Zero Trust Architecture: Trust No One”. Ed. Mr. Technical Hacker. 2024.
- Finney, G. e Kindervag, J. “Project Zero Trust: A Story about a Strategy for Aligning Security and the Business”. Ed. John Wiley & Sons Inc. 2022.
- Narang, S. e Gogineni, A. “Zero-Trust for the Modern Enterprise: Strategy, Architecture, and Implementation.” Ed. OSRJBH. 2025.
- White, A. “Zero Trust with AI: The New Paradigm for AI Security and Enterprise Resilience”. Ed. IP 2025.
- Naduvath, A. “In Zero Trust We Trust: A Practical Guide to Adopting Zero Trust Architectures”. Ed. Cisco Press-2024.
- White, A. “Mastering Zero Trust with NIST-SP-800-207: A Practical Guide to Designing and Implementing Zero Trust Architectures.” Ed. IP 2025.
- Rasner, GC “Zero Trust and Third-Party Risk: Reduce the Blast Radius”. Ed. Wiley. 2023.
- Burch, R. “Zero Trust: 7 Must Know Principles to Secure Your Business.” Ed. IP 2025.
- Quinlan, J. “Zero Trust with Istio Ambient Mesh: Sidecar-Free Service Mesh for Kubernetes: Secure Microservices with mTLS, Ztunnel, Waypoints, and Lower Resource Overhead for Production Workloads.” Ed. IP 2025.
- Green-Ortiz, C., Fowler, B., Houck, D., Hensel, H., Lloyd, P. et al. “Zero Trust Architecture”. Ed. Cisco-Press. 2023.
Autore: Prof. Dr. Javier Areitio Bertolín – Direttore del Gruppo di Ricerca su Reti e Sistemi, Università di Deusto







