


In un articolo del 2009 di M. Chertoff intitolato "Managing Identity: A Global Challenge, Notes from Homeland Security" (Segretario del Dipartimento per la Sicurezza Interna degli Stati Uniti), si afferma che una delle maggiori sfide di questo nuovo secolo riguarda l'identità. Secondo un rapporto di Gartner, le lacune nella gestione dell'identità causano perdite per migliaia di miliardi di dollari ogni anno, e questo dato è in aumento con le nuove tecnologie come i social media e il cloud computing. Secondo un rapporto di Forrester Research, Inc., il mercato globale della gestione dell'identità valeva 3,8 trilioni di dollari alla fine del 2009, con una crescita prevista del 13% tra il 2010 e il 2013, e avrebbe dovuto superare i 12 trilioni di dollari entro il 2014, con il 57% per il software e il 43% per i servizi. Inoltre, entro la fine del 2013, si prevedeva che la regione EMEA avrebbe dominato il mercato globale con il 40% del totale. Il ruolo della gestione delle identità è quello di: gestire le credenziali, gestire l'accesso degli utenti alle risorse tecnologiche (hardware, software e servizi), ridurre il numero di nomi utente/password, collegare nomi utente/password a persone reali, abilitare un processo definito e ripetibile per la richiesta e la concessione dell'accesso ai sistemi, consentire revisioni pianificate degli accessi, garantire la coerenza nella concessione dell'accesso ai sistemi, automatizzare l'onere amministrativo associato alla concessione dell'accesso ai sistemi, fornire alle persone le informazioni corrette al momento giusto per svolgere il proprio lavoro, ecc.
La gestione delle identità in un'organizzazione integra numerose funzionalità, come l'identificazione di entità (persone, servizi, ecc.), l'autenticazione a più fattori, l'autorizzazione, il monitoraggio dell'accesso a servizi/risorse e il provisioning/deprovisioning delle identità (per vari tipi di account utente, come utenti finali, amministratori di applicazioni, amministratori IT, supervisori, sviluppatori, amministratori di account, ecc.). I privilegi definiscono le azioni che un'entità può compiere (lettura, esecuzione, scrittura, ecc.). I ruoli si riferiscono a chi è l'entità (super-amministratore, ospite, responsabile delle risorse umane, dipendente, personale esterno, ecc.) e possono essere utilizzati per i privilegi basati su policy, dove entrambi i concetti sono complementari per l'autorizzazione. Alcune delle domande chiave da considerare in questo contesto sono: Come utilizzano le persone i servizi che dichiarano di avere? Sono membri dell'azienda e, in caso affermativo, quale ruolo ricoprono? Hanno le autorizzazioni minime necessarie per agire in conformità con il modello di business stabilito? Come viene tutelata la loro privacy?.
Caratterizzazione ed evoluzione della gestione delle identità
La gestione delle identità, detta anche IAM o semplicemente IdM (Identity Management), può essere definita da diverse prospettive:
(1) La gestione delle identità è un framework architetturale per il mantenimento di un insieme completo di informazioni sull'identità degli individui in molteplici contesti aziendali. La gestione delle identità unifica dati di identità eterogenei per migliorare la coerenza dei dati, l'accuratezza dei dati e la sicurezza del sistema e dei dati in modo efficiente. La gestione delle identità richiede l'integrazione di tecnologie quali directory, single sign-on (SSO), provisioning degli utenti (riducendo i costi dell'help desk) e amministrazione delegata, nonché il coordinamento con i processi aziendali relativi alla gestione delle informazioni sugli utenti, dei diritti di accesso e delle politiche correlate.
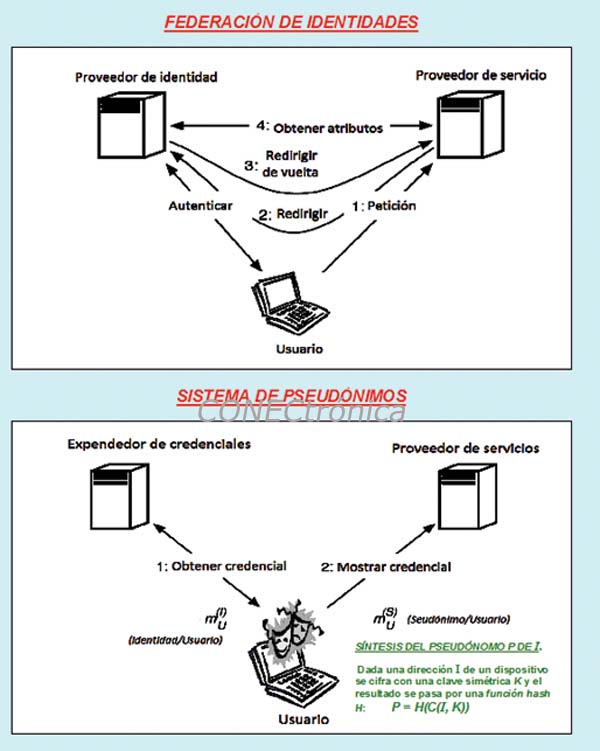 2) La gestione delle identità comprende una varietà di funzionalità (una suite multifunzionale) che gestiscono: account utente, diritti di accesso, password, autenticazione, autorizzazione, ecc. La gestione delle identità (IdM) è responsabile della gestione delle identità (creazione, modifica o eliminazione; sincronizzazione delle password; reimpostazione self-service delle password; workflow e delega), del controllo degli accessi (controllo degli accessi basato sui ruoli, controllo degli accessi basato sulle policy, ESSO (Enterprise Single Sign-On), federazione, RSSO (Reduced Single Sign-On), WSSO (Web Single Sign-On)), dei servizi di directory (le directory sono una componente infrastrutturale critica che contiene repository di identità, servizi di replica/sincronizzazione dei metadati e virtualizzazione delle directory), della separazione dei compiti (critica per i controlli interni; implementa la verifica individuale; riduce il pericolo/rischio delle azioni individuali; aiuta l'audit/conformità) e dell'audit/conformità. La gestione delle identità comprende tre paradigmi: (i) Identità pura. Questo si concentra esclusivamente sull'identità, gestendo la gestione delle identità: creazione, eliminazione e aggiornamento delle identità. Si noti che i diritti di accesso non sono definiti. (ii) Accesso utente. Si concentra sull'uso dell'identità digitale, che in genere è univoca. Un'identità univoca semplifica il monitoraggio e la verifica. Ciò include autenticazione, autorizzazione e registrazione/audit/reporting. (iii) Servizi. Si concentra sulle risorse utilizzate per implementare i servizi; esempi includono server, applicazioni, dispositivi di rete, VPN, ecc. Consente una visione più completa e ampia, in genere dalla prospettiva del team di audit/conformità. Si potrebbe rappresentare una struttura a livelli, con i dipendenti che occupano il livello più interno, circondati da un altro livello di account utente e a loro volta circondati da un livello più esterno contenente le applicazioni.
(3) Secondo il Burton Group, la gestione delle identità (IdM) è definita come l'insieme dei processi aziendali e dell'infrastruttura che supportano la creazione, la manutenzione e l'utilizzo delle identità digitali. Le funzioni principali dell'IdM sono la creazione dell'identità (verifica e indagine dell'identità) e l'autenticazione e l'autorizzazione degli utenti. L'infrastruttura di supporto per queste funzioni principali include servizi di directory, Reverse/SSO, automazione dell'autorizzazione basata su ruoli e privilegi e federazione delle identità.
(4) Secondo The Open Group, la gestione delle identità (IAM) è una convergenza di tecnologie e processi aziendali; pertanto, non esiste un unico approccio alla gestione delle identità perché la strategia deve riflettere i requisiti specifici all'interno del contesto aziendale e tecnologico di ciascuna organizzazione.
(5) L'IAM comprende vari fattori quali: (i) I processi responsabili della creazione di un'identità elettronica per gli individui. (ii) Le relazioni degli individui con l'istituzione. (iii) La dichiarazione di queste identità elettroniche e le relazioni che consentono l'accesso alle risorse. (iv) La tecnologia a supporto del funzionamento sicuro ed efficiente dei servizi IAM. In altre parole, un'infrastruttura di gestione delle identità è un insieme di tecnologie e politiche che consente ai sistemi informatici in rete di determinare chi vi ha accesso, a quali risorse una persona è autorizzata ad accedere, proteggendo in ogni momento la privacy degli individui e l'accesso alle informazioni riservate. IDaaS (Identity as a Service) è essenzialmente la gestione delle identità nel cloud, al di fuori delle applicazioni (e persino dei fornitori) che le utilizzano. Se si effettua un'analisi sull'evoluzione dell'IAM, si possono identificare diverse fasi di maturità che, dalla più vecchia alla più recente, sono: (a) Fase 1. L'applicazione mantiene informazioni di identità e credenziali univoche per ciascun utente. (b) Fase 2. Le credenziali sono centralizzate, ad esempio con Kerberos, LDAP/Active Directory, ma le applicazioni mantengono tutte le informazioni di identità dell'utente. (c) Fase 3. Le credenziali principali e le informazioni sull'identità sono centralizzate e l'applicazione mantiene solo i dati utente specifici dell'applicazione.
 Tecnologie integrate in un sistema IAM:
Un sistema IAM combina diverse tipologie di tecnologie: (1) Per stabilire un'infrastruttura di dati di identità. Ciò include le funzionalità che costituiscono il livello di informazioni di identità: directory, meta-directory e directory virtuali. (2) Per gestire account e privilegi. Ciò include le funzionalità che gestiscono account utente, attributi e credenziali con provisioning/deprovisioning, gestione dei ruoli, gestione delle password e gestione degli utenti privilegiati. Sono integrate anche funzionalità di self-service e di amministrazione delegata. (3) Per controllare l'accesso alle risorse ICT. Ciò coordina l'accesso degli utenti a più applicazioni utilizzando ESSO (Enterprise Single Sign-On), WSSO (Web Single Sign-On) e federazione. È inclusa anche la gestione dei diritti. (4) Per verificare gli accessi e le attività amministrative. Le organizzazioni necessitano di funzionalità di verifica dell'identità per dimostrare che i controlli di accesso e l'amministrazione degli account vengono eseguiti in conformità con le policy. Queste funzionalità combinano e correlano attività ed eventi nell'intera infrastruttura di identità, nonché l'attestazione dei privilegi per certificare che i privilegi associati a un utente siano corretti. È inclusa anche la gestione dei ruoli, che serve a codificare le politiche e a convalidarne le applicazioni. (5) Per un'autenticazione robusta basata sul rischio, utilizzando smart card, certificati digitali, dati biometrici, ecc.
Considerazioni finali
Il nostro gruppo di ricerca lavora da oltre vent'anni nel campo della gestione delle identità e degli utenti, un settore in continua evoluzione in cui ci siamo occupati dello sviluppo e della sintesi di strumenti, nonché dell'analisi e della valutazione di sistemi e implementazioni pratiche, e dell'esecuzione di test di scenario volti a minimizzare attacchi sempre più sofisticati come il dirottamento di identità/sessione e altre forme di furto.
Questo articolo si inserisce nel quadro delle attività svolte all'interno della rete tematica LEFIS.
Bibliografia
Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2011.
Areitio, J. e Areitio, A. “Nuovi approcci nell’analisi della tecnologia firewall, un componente essenziale per la sicurezza di rete”. Rivista Conectrónica. N. 122. Novembre 2008.
Paschoud, J. “Gestione degli accessi e delle identità: controllo dell’accesso alle informazioni online”. Neal-Schuman Publishers. 2010.
Takahashi, K. “Gestione delle identità: concetti, tecnologie e sistemi”. Artech House Publishers. 2011.
Todorov, D. “Meccanica dell’identificazione e dell’autenticazione dell’utente: fondamenti della gestione delle identità”. Auerbach Publications. 2007.
Buecker, A., Annas, A., Faustini, A. e Sanui, T. “Progettazione avanzata della gestione delle identità per IBM Tivoli Identity Manager”. IBM.Com/Redbooks. 2006.
Benantar, M. “Sistemi di controllo degli accessi: sicurezza, gestione delle identità e modelli di fiducia.” Springer. 2005.
Williamsar, G., Yip, D., Sharoni, I. e Spaulding, K. "Gestione delle identità. Un'introduzione." McPress. 2009.
Scheidel, J. “Progettazione di un framework IAM con Oracle Identity and Access Management Suite.” McGraw-Hill. Osborne Media. 2010.
Windley, PJ “Identità digitale”. O'Reilly Media, Inc. 2005.
Birch, D. “Gestione dell'identità digitale: implicazioni tecnologiche, aziendali e sociali.” Ashgate Publishing. 2007.
Santuka, V., Bauga, P. e Carroll, BJ “Sicurezza della gestione delle identità AAA”. Cisco Press. 2010.
Autori:
Prof. Dr. Javier Areitio Bertolín – E.Mail:
Professore presso la Facoltà di Ingegneria.
Direttore del Gruppo di Ricerca su Reti e Sistemi presso l'Università di Deusto.
Prof.ssa Ana Areitio Bertolín – E.Mail:
Laboratorio di Informatica Applicata. Università dei Paesi Baschi (UPV/EHU)









