


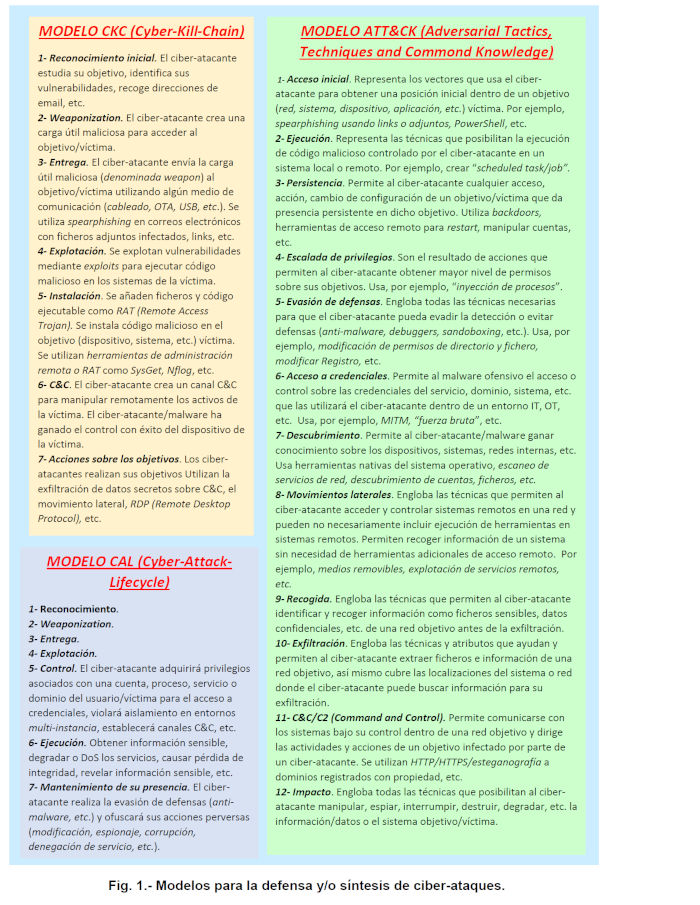
INTRODUZIONE.
DAIM (Defensive Advanced Intelligent Malware) / MIAD (Defensive Advanced Intelligent Malware) non si limita a proteggerci e difenderci (bloccando, neutralizzando, disattivando, disabilitando, sterilizzando, ecc.) dagli attacchi informatici da parte di malware offensivi, ma ci protegge e difende anche da qualsiasi altro tipo di attacco informatico in generale (basato su hacker/attaccanti informatici, interazioni uomo-macchina, cluster di robot con intelligenza artificiale, armi informatiche malware automatizzate, criminali informatici, cracker, ecc.).
Il sistema DAIM (Defense and Information Management) neutralizza, blocca e previene in modo proattivo qualsiasi tentativo di attacco informatico (basato su operazioni, situazioni, azioni, processi, procedure, tattiche, tecniche malevole, ecc.) contro qualsiasi elemento o componente della sicurezza informatica e della privacy (sia nel mondo fisico/analogico che nel cyberspazio). Esaminiamo alcune delle principali risorse, elementi, componenti, fattori e dimensioni contro gli attacchi informatici offensivi offerti dai sistemi di sicurezza informatica e privacy utilizzati dal DAIM. Il DAIM integra una simbiosi di IA (reti neurali profonde, reti convoluzionali, agenti intelligenti, apprendimento automatico, algoritmi genetici, deep learning, insiemi fuzzy, NLP, sistemi esperti, ecc.), ID (Big Data - Data Analytics), IV, TH, ZT, ZK, IT, playbook/BC, normative (come NIST, ISO-27002:2022, ISO-23247, IEC-62443, ecc.), ecc.
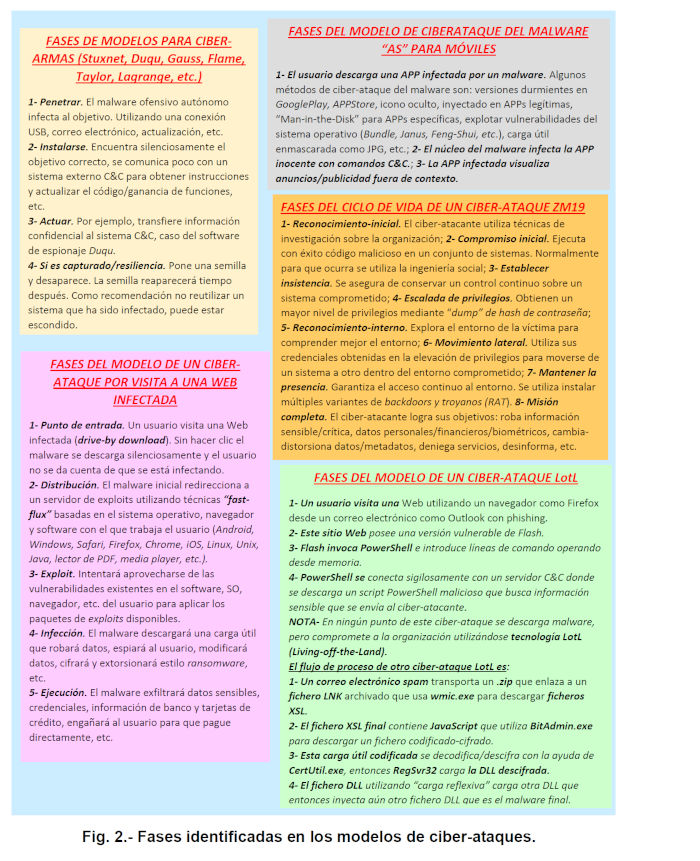 APPLICAZIONE DEGLI ASPETTI VISIBILI E INVISIBILI DI DAIM CONTRO GLI ATTACCHI INFORMATICI.
DAIM è progettato per neutralizzare, bloccare, disabilitare, mitigare, ecc., qualsiasi tentativo malevolo di effettuare operazioni, azioni, manovre, movimenti, occultamenti, ecc., di qualsiasi tipo su una delle innumerevoli dimensioni che compongono la sicurezza informatica e la privacy, come le seguenti:
(1) Riservatezza-privacy.
Il DAIM è responsabile del blocco e della prevenzione dei tentativi di monitoraggio, furto e divulgazione di informazioni a tutti i tipi di soggetti non autorizzati, riguardanti dati (aziendali, di intelligence, militari, segreti, privati, critici, sensibili, password-credenziali, chiavi crittografiche private e segrete, token, PII (Informazioni di Identificazione Personale), attività e operazioni di entità, dati sanitari, numeri di carte di debito/credito bancarie e numeri di pagamento fedeltà nei supermercati, app, ecc.). Possibili attacchi informatici offensivi includono: Spionaggio (di individui, aziende, nazioni, ecc. utilizzando armi informatiche-spyware (come Pegasus di NSO Group, Sourgum di Candiru, ecc.) che intercettano le comunicazioni e accedono a tutti i contenuti dei dispositivi (cellulari, tablet, PC, ecc.), come calendari, webcam, microfoni, foto, video, ecc.) e cloud associati (cloud/fog/edge; le APP distribuite all'edge spesso utilizzano container) sfruttando molteplici vettori di attacco informatico come vulnerabilità-exploit (nel binario JavaScriptCore (jsc) per ottenere l'esecuzione di codice sui dispositivi iOS).
Questa vulnerabilità viene utilizzata per mantenere la persistenza dopo il riavvio del dispositivo. La vulnerabilità Log4j e l'exploit Log4Shell. L'exploit InstallerFileTakeOver per Windows, ecc.), IM, SMS, e-mail, ecc.), tracciamento, sorveglianza, monitoraggio, agenti di stazionamento, cattura di pacchetti). L'intercettazione (cablata, wireless, satellitare, OTA, ecc.) consiste nell'ottenere l'accesso a informazioni all'interno di un sistema o trasmesse da o verso un'entità o un dispositivo informatico. A questo scopo vengono utilizzati sniffer (cablati o wireless); i ricevitori di segnali EM/elettromagnetici vengono impiegati per catturare illegalmente informazioni sensibili dalle emissioni EM dei sistemi; la fuga di dati e la sua cattura remota utilizzando emissioni elettromagnetiche per copiare illegalmente il contenuto dello schermo del computer e i processi informatici interni possono essere prevenuti racchiudendo il dispositivo o l'edificio in una gabbia di Faraday in metallo o plastica che scherma dalle onde EM e fornisce isolamento acustico.
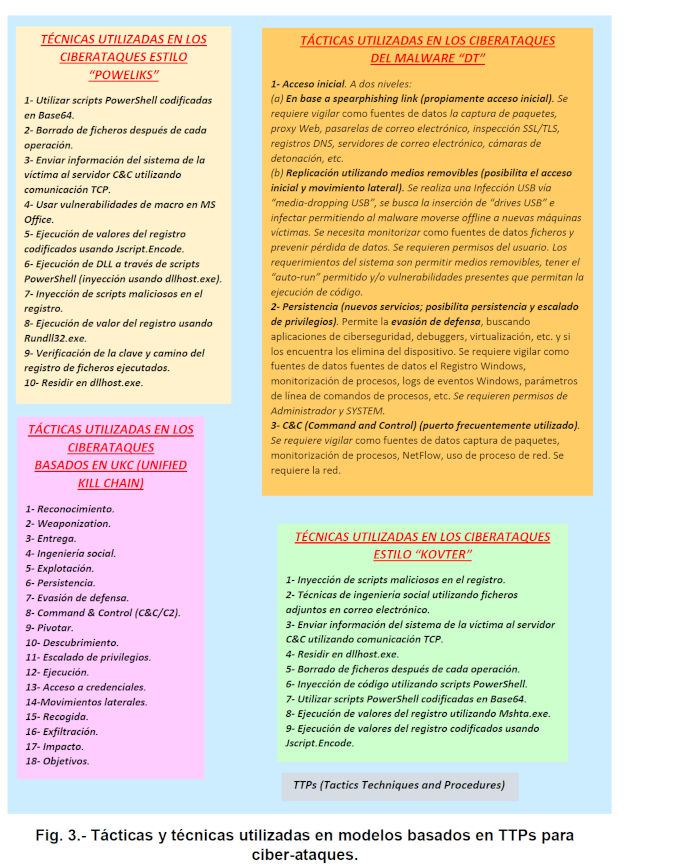 Negli attacchi informatici Man-in-the-Middle (MITM), i dati che fluiscono dal mittente al destinatario vengono intercettati da un'entità nemica intermedia, che li copia, li esfiltra, li modifica, li inoltra agli aggressori informatici, ecc. Esempi includono il furto dei codici di accesso e avviamento senza chiave per i veicoli (una soluzione è conservare la carta all'interno di una gabbia di Faraday in metallo o plastica con schermatura elettromagnetica). Un altro esempio è il furto dei dati delle carte di prossimità, come le carte di credito bancarie. Ad esempio, un criminale su un autobus potrebbe utilizzare un lettore di carte illegale nascosto in uno zaino per addebitare gli acquisti del titolare della carta; una soluzione è conservare la carta all'interno di una gabbia di Faraday. Infine, ci sono processi diffusi e intensivi di ricognizione e spionaggio. L'esfiltrazione (è la trasmissione, l'estrazione o la cancellazione non autorizzata di informazioni da un'entità o un sistema. Possiamo catturare o esfiltrare dati da tutto ciò che digitiamo utilizzando un keylogger (software o hardware)). Attacco a tempo (esplora il contenuto della cache del browser web dove sono memorizzate password, chiavi, ecc.).
Fuga di informazioni tramite attacchi side-channel per catturare chiavi segrete, password, ecc. Password hardcoded (la fuga di segreti, password, chiavi private/segrete, ecc., perché questi segreti sono incorporati (scritti in chiaro) nel codice sorgente dei programmi). Attacchi alle password (cattura delle password tramite forza bruta in assenza di meccanismi per limitare il numero di tentativi, utilizzando keylogger, acquisizione di pacchetti, hashing, attacchi a dizionario, Trojan/spyware, ecc., su dispositivi e nel cloud). Sfruttamento dei rapporti di fiducia e della condivisione delle risorse, ecc. Dumpster diving (che implica la navigazione, la ricerca e lo spionaggio di dati in rifiuti fisici e digitali, nella memoria e nel cyberspazio come il cloud), dirottamento/furto di sessione (se un utente vittima effettua l'accesso e comunica con un server web, e un malware o uno sniffer intercetta la sessione e copia l'identificativo di sessione, il malware/cyberattaccante può quindi accedere al server web utilizzando tale identificativo di sessione intercettato. Molti siti web cercano di mantenere aperta la sessione dell'utente con intenti malevoli) e acquisizione (registrazione di ciò che diciamo e facciamo utilizzando la webcam del nostro telefono cellulare, tablet, smart TV, PC, giocattoli intelligenti per bambini (IoT), ecc., basata su malware come creepware/spyware (due famiglie di spyware sono Agent-Tesla e Formbook). Ciò implica la compromissione della webcam e del microfono integrato di un PC, smart TV, smartphone, tablet, giocattoli intelligenti per bambini in grado di vedere, parlare e sentire, ecc., e la trasmissione delle registrazioni tramite onde elettromagnetiche o ultrasuoni). (a un criminale informatico). L'uso dell'ingegneria sociale (consente loro di estrarre informazioni vitali dalle persone).
L'ingegneria inversa dei programmi (eseguibili, assembly, codice, ecc.) rivela segreti, estrae vulnerabilità e informazioni preziose. DAIM (Data Analysis and Information Management) è progettato per proteggere la riservatezza di qualsiasi entità riguardo alle informazioni che genera, comunica, memorizza, conosce o diffonde (con l'inganno o inconsapevolmente), sulle sue attività (ad esempio, tramite il tracciamento di malware, cookie, ecc., IP, indirizzi MAC, URL, password, numeri di carte bancarie, dati sanitari generati, itinerari di viaggio, cronologia di navigazione web, abitudini alimentari, attività ricreative, ecc.), sulla geolocalizzazione dell'entità (all'aperto e al chiuso), su chi è l'entità e con chi interagisce (nel mondo fisico e nel cyberspazio, applicando tecnologie di anonimato e crittografia/steganografia annidate). Alcune tecniche di protezione della riservatezza consistono nell'applicazione di più livelli di crittografia simmetrica/asimmetrica robusta con gestione delle chiavi a tolleranza di errore, steganografia, frammentazione segreta (tramite key escrow/Shamir), ecc. I backup distribuiti e replicati (o copie di backup per recuperare dati rubati, crittografati, cancellati o danneggiati) saranno crittografati in modo che nessuno possa intercettarli, nemmeno nel cloud. Verranno inoltre utilizzate tecnologie VPN con server proxy, tecniche di anonimato decentralizzate annidate, tecnologia di rete ZT, segmentazione di rete, ecc. Il meccanismo denominato "trasferimento inconsapevole" (OT) consente all'entità A di copiare contenuti presenti sull'entità B (che memorizza una grande quantità di contenuti) senza che B sappia quali contenuti di B siano stati copiati dall'entità A. Inoltre, l'entità A può copiare un solo elemento di contenuto per interazione remota (garantendo la riservatezza delle preferenze dell'entità A, e A non può conoscere il resto dei contenuti detenuti da B). Il meccanismo denominato "impegno digitale" consente all'entità A di prevedere un evento in anticipo (ad esempio, la squadra vincente di una partita) e di impegnarsi con un'altra entità B che ne è a conoscenza. Per fare ciò, l'entità A crittografa la previsione ("è come mettere ciò che A ha ipotizzato in una scatola virtuale con una chiave") e invia la scatola virtuale protetta all'entità B.
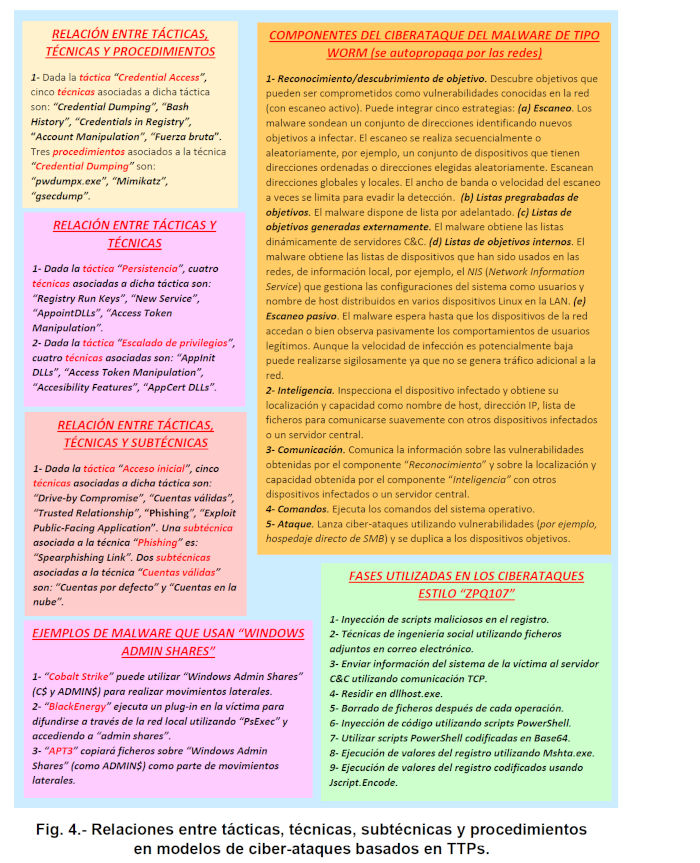 Una volta che tutti conoscono il risultato, l'entità A invia all'entità B la chiave crittografica – "è come la chiave per aprire quella scatola virtuale inviata in precedenza" – e B osserva che A aveva ragione. Il meccanismo chiamato "calcolo multipartitico sicuro" o SMPC consente a diverse entità che non si fidano l'una dell'altra di eseguire calcoli condivisi utilizzando i dati segreti delle altre, senza rivelarli. Un altro meccanismo di riservatezza per un gruppo di entità, ciascuna con i propri dati segreti, prevede la crittografia (con crittografia completamente omomorfica, ovvero per tutti i tipi di operazioni: addizione, moltiplicazione, ecc.). Una volta che i dati sono nascosti e crittografati, vengono eseguite le operazioni appropriate e, infine, il risultato viene decrittografato, fornendo il risultato in chiaro a tutte le entità. Un modo per proteggere la riservatezza dei documenti fisici è quello di integrare un'unità di incenerimento nel caso in cui qualcuno non autorizzato tenti di aprire la stanza o la cassaforte in cui sono conservati. Una "dead drop box" è un contenitore ad accesso controllato (casetta, cassetta postale, cestino, ecc.) contenente esplosivi, dove vengono lasciate informazioni riservate. Se una persona non autorizzata tenta di accedere a queste informazioni riservate, il contenitore o la cassaforte esploderanno. L'accoppiamento/clonazione Bluetooth consente di copiare/clonare un telefono cellulare con un altro, permettendo l'acquisizione dei dati della vittima.
DAIM è progettato per bloccare, disabilitare e neutralizzare le fughe di dati causate da steganografia, canali subliminali, canali laterali, emissioni elettromagnetiche, condivisione di informazioni, perdite di dati tra macchine virtuali all'interno di un server cloud, intercettazioni/sniffer, webcam su smartphone, PC, smart TV, telecamere a circuito chiuso, telecamere satellitari (sorveglianza satellitare malevola che sfrutta nuove vulnerabilità nelle reti satellitari), telecamere spia, spyware/creepware, intercettazioni telefoniche, ping-sweep/port-scan, ecc. Blocca tutti i tipi di tentativi di monitorare la navigazione web, i veicoli connessi/autonomi, le passeggiate in città, ecc. Blocca in modo proattivo keylogger, tracker di cookie, adware, intrusioni informatiche, acquisizione di dati tramite emissioni elettromagnetiche e altro ancora. Bloccherà anche la sorveglianza e la ricognizione nel mondo fisico (utilizzando droni, sensori, agenti mobili, ecc.) e nel cyberspazio (bloccando l'accesso a browser web, social media, forum, metaversi, Dark Web, ecc.). DAIM neutralizzerà furti, rapimenti e ricatti (relativi a dati/file: utilizzo di ransomware per crittografare o cancellare i dati). Neutralizzerà anche il doxware, che ruba dati sensibili e chiede denaro in cambio della loro non divulgazione.
(2) Integrità.
La DAIM (Data Access Management Authority) è responsabile della prevenzione/blocco di modifiche, perdite o manipolazioni illegali di informazioni, software, firmware, dati, programmi/API, aggiornamenti OTA, hardware, ecc. I potenziali attacchi informatici contro l'integrità del sistema includono: fabbricazione o inserimento, che comporta l'introduzione/iniezione di nuove informazioni, dati, software, firmware o persino hardware in un sistema (utilizzando la tecnologia PUF come soluzione), ad esempio nella catena di fornitura; accesso remoto; accesso USB infetto; ingegneria sociale; ecc. Lo scambio di SIM è un tipo di frode che consiste nel duplicare illegalmente una scheda SIM associata a una linea telefonica senza il consenso del proprietario per impersonarlo e accedere a informazioni riservate come app bancarie, e-mail, account di social media, ecc.
 La modifica consiste nel cambiare informazioni, software, firmware, hardware (con trojan hardware), dati, protocolli, configurazioni, aggiornamenti OTA, informazioni esistenti, ecc.; un esempio è la modifica dei "flussi di dati" trasmessi da un satellite. Distorsione o alterazione della realtà (e di tutto ciò che essa comporta, come le informazioni) o disinformazione (la manipolazione malevola delle informazioni non è un fenomeno nuovo, ma oggi è diventata pericolosamente aggravata da tecnologie come malware di intervento attivo intelligente, media sintetici/deepfake (che generano video, audio, immagini e testi iperrealistici come "la nostra nazione è sotto attacco", "sta cadendo un asteroide che annienterà la vita su metà della Terra", ecc.). L'alterazione dei dati dei sensori nei veicoli connessi/autonomi consente al veicolo e agli occupanti di credere che non ci siano ostacoli quando in realtà ci sono, causando incidenti ("falsi fantasmi"). Corruzione (l'alterazione o il degrado della qualità delle informazioni, dei dati esistenti, dei protocolli, del software, del firmware, dell'hardware, della QoS, ecc., per renderli inutilizzabili o isolarli). Avvelenamento ARP (ad esempio, tramite malware, che consiste nel modificare le mappature tra indirizzi MAC/L2 e IP/L3 nella cache ARP, consentendo a un Un cyberattaccante si posiziona tra un'entità mittente legittima e un destinatario legittimo Un'entità agisce da intermediario e conduce attacchi man-in-the-middle (MITM), furti di identità e attacchi informatici che compromettono la riservatezza, l'integrità, la disponibilità, ecc. L'avvelenamento del DNS o pharming (ad esempio, l'utilizzo di malware per modificare le mappature tra indirizzi IP/L3 e URL/L5 nelle tabelle DNS), la manipolazione dei dati (modifica dei dati prima di memorizzarli) e gli attacchi "salami" (combinazione di molti piccoli attacchi informatici in un unico grande attacco) sono tutte forme di criminalità informatica. Alcuni meccanismi per proteggere l'integrità includono firme digitali, funzioni hash come SHA-512 e codici di correzione del primo errore (FEC) come Golay e CRC-4048. Se un file viene modificato, vengono utilizzati i backup per ripristinarlo. La protezione dell'integrità hardware utilizza funzioni PUF, mentre il soft-firming utilizza la memoria WORM per impedire la modifica delle informazioni memorizzate.
(3) Disponibilità.
Il DAIM è progettato per prevenire qualsiasi riduzione della qualità (ad esempio, che influisca sulla qualità del servizio (QoS) come latenza, larghezza di banda, velocità, jitter, ecc.), interruzione, degrado, deterioramento, rallentamento o blocco dell'accesso alle risorse a cui un'entità è autorizzata. Il DAIM è progettato per consentire a qualsiasi entità/utente autorizzato di accedere ad asset, servizi, dispositivi, reti, ecc., in qualsiasi momento, da qualsiasi luogo, ogniqualvolta sia necessario, senza ritardi. Possibili attacchi informatici includono: attacchi Denial of Service (DoS) (ad esempio, TCP SYN flood), attacchi Distributed Denied of Service (DDoS), attacchi Ping of Dead (un malware crea e invia un pacchetto ICMP di dimensioni superiori a 65535 byte, che si frammenta e, una volta raggiunta la destinazione, non riesce a gestire le dimensioni eccessive, causando il blocco del sistema), attacchi Smurf (un attacco basato su ICMP/L3 che inonda il sistema della vittima con traffico di pacchetti ICMP da una sottorete; il malware esegue prima un ping all'indirizzo broadcast della sottorete e i dispositivi esistenti rispondono all'indirizzo IP contraffatto (quello del sistema bersaglio/vittima), esaurendo la larghezza di banda e le risorse di elaborazione del sistema vittima), utilizzo di jammer RF (Radiofrequenza) e interferenze nello spettro EM (per impedire l'apertura delle serrature dei veicoli con segnali RF e persino per impedire la comunicazione tra persone, allarmi, droni, ecc.).
 Il DAIM bloccherà tutti i tipi di tentativi di jamming dannosi applicando un set ridondante di sistemi anti-jamming), buffer overflow (per sovraccaricare il buffer, lo stack, la testa), attacco informatico fraggle (è un attacco informatico basato sul protocollo UDP/L4 (porte 7 e 19). Il problema si presenta quando una grande quantità di traffico UDP contraffatto (con l'indirizzo IP del server vittima) viene inviata all'indirizzo broadcast del router; il server vittima cerca di rispondere a tutto ciò che riceve dal router, ma il flusso di pacchetti continua e il server vittima si blocca a causa dell'attività aggiunta), attacco informatico land (il malware invia pacchetti SYN contraffatti alla vittima utilizzando l'indirizzo IP della vittima e sia l'indirizzo sorgente che quello di destinazione. Il risultato è che la vittima risponde costantemente a se stessa, finendo per mandare in crash il sistema/vittima), disturbi elettrici (questi vengono generati per interferire con, interrompere il servizio e persino danneggiare l'hardware; sono interruzioni di corrente, disturbi del flusso elettrico, fluttuazioni di corrente, micro-interruzioni, cambiamenti in frequenza/tensione, blackout (interruzioni di corrente, interruzioni del gas, interruzioni ferroviarie, ecc. Il DAIM bloccherà tutti i tipi di tentativi malevoli di interrompere il flusso elettrico utilizzando un set distribuito e ridondante di sistemi UPS/SAI con condizionamento del segnale elettrico), picchi di potenza, cali di potenza, brownout (cadimenti di tensione dovuti a diverse cause come guasti ai trasformatori, elevata domanda di energia elettrica, ecc.), sovratensioni elettriche, ecc. (Questi vengono contrastati con UPS/SAI, condizionatori di linea, generatori di backup), ecc.), attacchi all'ambiente fisico (temperatura, acqua, umidità, polvere, gas, fuoco, EMP (impulsi elettromagnetici; consentono di interrompere tutti i dispositivi elettronici raggiunti dalla loro influenza), bombe al grafite e ai neutroni, terremoti, tsunami, tempeste solari, blocco dello spettro elettromagnetico per bloccare le comunicazioni, ecc.). Per proteggere la disponibilità e l'accessibilità, vengono utilizzati meccanismi di failover, tolleranza ai guasti, ridondanza e resilienza informatica, insieme ai backup (DAIM blocca tutti i tentativi malevoli di eliminare, dirottare, alterare, ecc., le informazioni utilizzando un set ridondante di sistemi di backup distribuiti geograficamente). Vengono inoltre impiegati gruppi di continuità (UPS), più fornitori di energia e banchi di batterie con inverter CC/CA. L'interruttore "uomo morto" consente di rilevare se qualcosa o qualcuno è stato disabilitato o è deceduto, attivando una contromisura.
Degradazione (riduzione delle prestazioni o dell'efficacia di un sistema, servizio, componente, ecc.). Interruzione (perdita della capacità di utilizzare una risorsa informatica (sistema, servizio, CPS, rete, ecc.)). Corruzione (alterazione della qualità di informazioni o dati esistenti, protocolli, software, firmware, ecc., al punto da renderli inutilizzabili o inaccessibili). Il jamming (interferenza con i segnali satellitari in arrivo come il GPS) può interrompere i sistemi di navigazione mobili e veicolari in una determinata area. L'interferenza in entrambe le direzioni della comunicazione satellite-terra impedisce al satellite di trasmettere o ricevere informazioni.
CONSIDERAZIONI FINALI.
Un attacco informatico che utilizza l'ingegneria sociale può essere di due tipi: la caccia (mirata a estrarre informazioni attraverso un'interazione minima con il bersaglio) e il farming (mirato a stabilire una relazione duratura nel tempo per sfruttare la vittima ed estrarre una grande quantità di informazioni). Secondo F5 Labs, gli attacchi informatici DDoS sono aumentati del 55% tra gennaio 2020 e marzo 2021 e il 54% ha utilizzato più vettori di attacco. Gartner prevede che il 60% delle organizzazioni/aziende abbandonerà gradualmente le VPN a favore dell'accesso alla rete Zero Trust (ZT) entro il 2023. Secondo l'OSCINR (Open Source Cybersecurity Intelligence Network and Resource), il 60% di tutti i dispositivi medici (IoMT, elettrodomestici, ecc.) non dispone di patch/aggiornamenti.
RIFERIMENTI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2021.
- Areitio, J. “Dualità del malware intelligente avanzato (offensivo e difensivo), punti di azione e operazioni di espansione trasparenti”. Rivista Conectrónica. N. 245. Ottobre 2021.
- Areitio, J. “Elementi e approcci per la progettazione e la sintesi di malware intelligente difensivo avanzato”. Rivista Conectrónica. N. 246. Novembre 2021.
- Areitio, J. “Sviluppo di malware intelligente difensivo avanzato. Neutralizzazione delle azioni del malware offensivo”. Rivista Conectrónica. N. 247. Febbraio 2022.
- Areitio, J. “Azioni automatiche di malware intelligente difensivo avanzato”. Rivista Conectrónica. N. 248. Marzo 2022.
- Areitio, J. “Esplorando le dinamiche dell’operazione di blocco utilizzata dal DAIM/MIAD”. Rivista Conectrónica. N. 249. Aprile 2022.
- Areitio, J. “Manovre e operazioni di difesa e protezione di basso livello orchestrate dal DAIM/MIAD contro gli attacchi informatici offensivi”. Rivista Conectrónica. N. 250. Maggio-Giugno 2022.
- Areitio, J. “Nuove aree di intervento per il DAIM/MIAD contro gli attacchi informatici offensivi che utilizzano segreti di privacy – sicurezza informatica”. Rivista Conectrónica. N. 251. Settembre 2022.
- Kaschner, H. “Gestione delle crisi informatiche: il manuale pratico sulla gestione e la comunicazione delle crisi”. Springer. 2022.
- Velu, VK “Mastering Kali Linux for Advanced Penetration Testing: Become a Cybersecurity Ethical Hacking Expert Using Metasploit, Nmap, Wireshark, and Burp Suite”. Packt Publishing. 2022.
- Zegart, AB “Spies, Lies and Algorithms: The History and Future of American Intelligence”. Princeton University Press. 2022.
- Wittkop, J. “The Cybersecurity Playbook for Modern Enterprises: An End-to-End Guide to Preventing Data Breaches and Cyber Attacks.” Packt Publishing. 2022.
- Bravo, C. e Kitchen, D. “Mastering Defensive Security: Effective Techniques to Secure Your Windows, Linux, IoT, and Cloud Infrastructure.” Packt Publishing. 2022.
- DiMaggio, J. “The Art of Cyberwarfare: An Investigator's Guide to Espionage, Ransomware, and Organized Cybercrime.” Not Starch Press. 2022.
- Mansour, G. “UNHACKABLE: Your Online Security Playbook: Recreating Cyber Security in an Unsecure World”. Writes Publishing House. 2020.
- Grimes, RA “Ransomware Protection Playbook”. Wiley. 2021.
- Batina, L., Bäck, T., Buhan, I. e Picek, S. “Security and Artificial Intelligence: A Crossdisciplinary Approach”. Springer. 2022.
- Skulkin, O. “Incident Response Techniques for Ransomware Attacks: Understand Modern Ransomware Attacks and Build an Incident Response Strategy to Work Through Them.” Packt Publishing. 2022.







