


INTRODUZIONE.
Il malware intelligente avanzato è al contempo un'arma informatica, uno strumento di attacco informatico e una minaccia informatica, agendo sia in forma offensiva (e dannosa, o malware offensivo) che difensiva (antagonista alla prima, nota come malware difensivo). Il malware intelligente difensivo ha diverse missioni: neutralizzare, inibire, disabilitare, sterilizzare, bloccare, attenuare, inattivare, prevedere e prevenire in modo proattivo, rispondere, riprendersi e riparare retroattivamente le azioni negative del malware offensivo. Il malware difensivo opera con maggiori capacità funzionali e maggiore efficacia in termini di strategie, tattiche, intelligence, tecniche, procedure, opacità e invisibilità, utilizzando il massimo livello di maturità in tutte le tecnologie, strategie, approcci, framework, meccanismi, ecc. impiegati. Utilizza tecnologie di intelligenza artificiale ridondanti ( e tutti i suoi derivati: apprendimento automatico distribuito basato sulla ridondanza, media sintetici, maschere digitali, capacità di aggirare CATPCHA e meccanismi biometrici dannosi, apprendimento profondo distribuito, elaborazione del linguaggio naturale (NLP), motori di inferenza AI, reti neurali profonde e convoluzionali, sistemi esperti, scambio di dati biometrici, deepfake (per falsificare voci, immagini, video, ecc.), ecc. ), ricerca di minacce informatiche, automazione basata su agenti bot mobili invisibili basati sull'IA e playbook . Impiega tecnologie ridondanti e distribuite per neutralizzare e inibire strategie e TTP dannose e utilizza l'intelligence dei dati ( Big Data, Data Analytics ), l'intelligence sulle vulnerabilità e l'intelligence sulle minacce informatiche. Combina operazioni, azioni e procedure per dispositivi, sistemi, dati, applicazioni, reti, oggetti, entità fisse o mobili, ecc. Funziona con qualsiasi dispositivo (tablet, PC, PLC, smartphone, ecc.), sistema operativo (Linux, Windows 10, Solaris, Android 12, iOS 15, ecc.), hypervisor, container, chatbot (o assistente virtuale; la prossima frontiera delle app, sostituisce la tastiera; mantiene il microfono sempre attivo; esempi: Alexa-Amazon, Siri-Apple, Cortana-Microsoft, Assistant-Google, ecc.), tipo di linguaggio, anche personalizzati, ecc. Utilizza ZT (Zero Trust, basato sul non fidarsi di nulla e di nessuno. Richiede l'applicazione del principio di precauzione-prevenzione-prudenza, che implica non fidarsi di nulla e fidarsi solo con cautela, prudenza e prevenzione dopo aver rigorosamente controllato e verificato tutto) e ZK (Zero Knowledge , basato sul principio che se un'entità ha un segreto, una password, un oggetto biometrico/olografico, ecc., fornirà alle altre entità con cui può interagire/comunicare con una chiave pubblica derivata dal segreto anziché con il segreto stesso).
 Tenete presente che anche digitare una password può esporvi allo spionaggio. Crittografia/firma/hash multilivello, canali laterali, tecniche anti-cyberforensi malevole, canali subliminali annidati, steganografia multilivello, cyber-mimesi/multidominio, trasferimenti di transponder ridondanti, PRNG, generazione dinamica di impegni digitali, C&C annidati, multidimensionali, multidominio e ridondanti, autenticazione reciproca e a più fattori (ZK), ecc. Non confondete l'identificazione con l'autenticazione di un'entità. Identificare un'entità significa acquisire il suo nome utente o la sua identità. Questo può essere fatto tramite riconoscimento facciale, impronte digitali, scansione dell'iride, scansione della retina, riconoscimento vocale, modelli di parlato, analisi dell'andatura, impronte palmari, analisi del DNA, ecc. Tuttavia, questo non dimostra che la persona, sia essa fisica, verbale o di altro tipo, sia chi afferma di essere, poiché può essere falsificata e creata utilizzando media sintetici, maschere mediche, chirurgia facciale, maschere digitali, ologrammi, manipolazione di immagini, video, fotografie, ecc. Autenticare un'entità significa dimostrare in modo definitivo che l'entità identificata è chi afferma di essere. Ciò richiede un'autenticazione multifattoriale (MF) eterogenea (non solo dati biometrici a modalità singola, ma anche informazioni su ciò che possiede, ciò che sa, ciò che è, come si comporta, dove si trova, quando si trova, ecc.). È fondamentale autenticarsi in entrambe le direzioni, da un'entità all'altra e viceversa; questo è chiamato autenticazione reciproca . Inoltre, qualsiasi segreto noto alle entità non deve essere rivelato a nessuno, poiché ciò comprometterebbe la loro riservatezza. Questa è nota come tecnologia Zero Key (ZK). Se un'entità deve autenticarsi con altri, rivelerà – inserirà – solo la sua chiave pubblica collegata al suo segreto. Secondo ThycoticCentrify e Sapio Research, il 79% degli intervistati a livello globale ha svolto almeno un'attività a rischio informatico nel corso del 2020 (azioni come salvare le password nel browser web 33%, connettersi a reti Wi-Fi pubbliche 32%, utilizzare una password per accedere a siti diversi 23%, connettere il proprio dispositivo personale alla rete aziendale 23%, condividere credenziali/password con i colleghi 13%, cliccare su un'email proveniente da qualcuno che non si conosce veramente 12%, consumare contenuti "per adulti", accedere a reti P2P (BitTorrent, eDonkey, Gnutella, Freenet, eMule, Ares, Pichat, Retroshare, ecc. nel caso di download tramite Torrent) e al Dark Web 11%, visitare siti web non consentiti dal reparto IT dell'organizzazione 13%, consentire ai familiari di utilizzare dispositivi aziendali 12%, utilizzare dispositivi personali non autorizzati per lavoro, 12%, utilizzare una password personale in un contesto lavorativo, 18%, ecc.). Secondo uno studio della società Redscan , le vulnerabilità sono in aumento; il 68% non richiede l'interazione dell'utente per essere sfruttato (hanno una bassa complessità di attacco informatico, non richiedono privilegi, non richiedono interazione dell'utente e sono altamente riservate), il che facilita ulteriormente il lavoro del malware, che deve solo rilevare quali sistemi ne sono affetti e agire. Il malware sfrutta tutti i tipi di vulnerabilità , come ad esempio: TOCTTOU (Time Of Check To Time Of Use) , una vulnerabilità di "race condition" negli ambienti Linux e Unix; app non correttamente verificate; software con bug/difetti nascosti; sistemi operativi e browser web non aggiornati correttamente; scambio di dati inappropriato tramite dispositivi mobili; perdita fisica di dispositivi mobili che espone l'organizzazione a rischi informatici; uso improprio delle risorse IT/OT da parte dei dipendenti; incidenti informatici relativi a servizi cloud offerti da terze parti; ecc. Il malware può attaccare gli sportelli automatici, ad esempio tramite il jackpotting (svuotare lo sportello automatico di contanti), lo skimming software (ottenere i dati delle carte), attacchi man-in-the-middle di rete (intercettare e/o modificare le comunicazioni tra lo sportello automatico e il suo servizio centrale), ecc. Esiste anche malware che richiede un riscatto, come il ransomware (che crittografa i dati) e il doxware (che estrae e ruba dati per minacciarne la pubblicazione).
STRUTTURA DI MALWARE INTELLIGENTI AVANZATI. 
Attualmente, i malware intelligenti (offensivi e difensivi) integrano sempre più payload, seed, componenti, moduli, tattiche, tecniche, procedure, funzionalità, capacità di acquisizione di caratteristiche, ecc., ed eseguono un numero crescente di compiti:
- Targeting. Il codice viene utilizzato per localizzare e trasferire il malware al/ai suo/i bersaglio/i (vittime, se si tratta di malware offensivo) e, se si tratta di malware difensivo, per cercare e trasferire unità di neutralizzazione, disattivazione, ecc. al malware offensivo che incontra. La ricerca di nuovi bersagli (primari, secondari, improvvisati, ecc.) può essere basata su informazioni trovate localmente sul dispositivo informatico visitato dal malware e può essere basata su scansioni di rete sistematiche o operazioni wireless. Le informazioni locali possono essere trovate in file di configurazione di vario tipo, contenenti indirizzi di altri dispositivi informatici che possono essere utilizzati per vari scopi. Il malware distribuito tramite e-mail appare nelle rubriche di posta elettronica personali o viene ricercato attraverso file di testo che possono contenere indirizzi e-mail, in genere file con estensioni come .txt, .html, .xml, .php, ecc. La scansione di rete si basa in genere sulla scansione delle porte (utilizzando strumenti come Nmap, Spyse e Geekflare; l'utilità NBTScan cerca i server dei nomi NetBIOS aperti) poiché la propagazione del malware dipende da vulnerabilità come la presenza di una porta aperta adatta che può essere contattata. La ricerca su internet di dispositivi vulnerabili (come webcam senza password o dispositivi IoT intelligenti difettosi) utilizza motori di ricerca come Shodan (https://www.shodan.io/). Queste ricerche possono essere basate sull'intelligenza artificiale e altamente mirate, sia per un singolo individuo, un gruppo o a livello globale.
- Propagazione e distribuzione. Il codice viene utilizzato per trasferire il malware al/ai bersaglio/i o alla/e vittima/e. Le modalità di propagazione possono influenzare la velocità e la furtività del malware. Alcune tecnologie utilizzate sono: (i) L'uso di dropper. Non rilevabili dagli antivirus. L'uso di altri malware. (ii) Canale secondario. Alcuni malware richiedono un canale di comunicazione secondario (subliminale, steganografico, nascosto cablato o wireless) per completare l'infezione, come nel caso del malware Blaster. Sebbene l'exploit utilizzi RPC (Remote Procedure Call), il dispositivo informatico della vittima si connette al dispositivo infetto utilizzando TFTP (Trivial File Transfer Protocol) per scaricare il corpo del malware, completando il processo di infezione. (iii) Autotrasportamento. Il malware viene trasmesso attivamente come parte del processo di infezione. Ad esempio, il malware passivo CRClean utilizza questo tipo di propagazione autotrasportata. (iv) Strategia incorporata. Il malware incorporato si invia come parte di un normale canale di comunicazione, aggiungendo o sostituendo i messaggi regolari. Di conseguenza, la diffusione non appare anomala se vista come uno schema di comunicazione. La strategia di propagazione incorporata è relativamente furtiva e ha senso quando anche la strategia di selezione del bersaglio è furtiva. La velocità con cui il malware incorporato si diffonde dipende da come viene utilizzata l'applicazione. La distribuzione dei payload di malware correlati può essere uno-a-molti (quando un singolo sito fornisce malware, un seme, un frammento o un modulo ad altri siti una volta che questi sono stati inizialmente infettati. Questo è il metodo più veloce e impedisce alle "entità di protezione" di rimuovere la fonte del malware), molti-a-molti (quando più frammenti o moduli propagano il malware, creando ondate di infezione e contagio massicce, globali e diffuse) o un approccio ibrido(quando il malware si diffonde in molti-a-molti con aggiornamenti ricevuti da un singolo sito centrale).
- Attivazione. Rappresenta il mezzo con cui il malware si attiva sul/sui dispositivo/i di destinazione. Influisce sulla velocità di diffusione; alcuni malware si attivano quasi immediatamente, mentre altri possono attendere anni. Alcuni meccanismi di attivazione sono: (i) Autoattivazione (auto-esecuzione). Il malware che si attiva più velocemente può avviare la propria attivazione sfruttando vulnerabilità nei servizi sempre attivi e disponibili (ad esempio, sfruttando i server web IIS o le librerie utilizzate da servizi come XDR). Questo malware attacca i servizi in esecuzione o esegue altri comandi utilizzando le autorizzazioni associate al servizio di destinazione. L'esecuzione avviene quando il malware individua una copia del servizio vulnerabile e trasmette il codice di exploit. Le contromisure includono l'esecuzione di software non vulnerabile e la limitazione dell'accesso ai servizi sempre attivi. Ma attenzione, cosa si intende per software non infetto? Esistono siti di archiviazione di app legittimi come Google Play, AppGallery di Huawei, ecc., dove il download di un'app può comportare il download di un Trojan Joker. (ii)Attivazione umana. Il malware deve convincere un utente locale (utilizzando tecniche di ingegneria sociale, ad esempio, facendo leva su vanità, avidità, urgenza, fantasia, bisogno finanziario, ricerca di lavoro, ecc.) ad eseguire una copia locale del malware. Ciò può accadere, ad esempio, eseguendo un programma allegato, cliccando su un collegamento, un'icona, un pulsante o un pulsante di chiusura (X), guardando un video, aprendo un file, ecc. Questo permette al malware di sfruttare le vulnerabilità del software dell'utente, caricare ulteriore malware per controllare il dispositivo della vittima e così via. L'attivazione basata sull'attività umana viene utilizzata da alcuni malware quando l'utente ripristina un dispositivo, chiude una finestra, effettua l'accesso ed esegue script di accesso, apre da remoto un file infetto, scrive dati sul disco di destinazione senza essere in grado di attivare direttamente l'esecuzione, ecc. (iii) Attivazione basata su processi pianificati. Molti sistemi operativi e applicazioni includono programmi di aggiornamento automatico che scaricano, installano ed eseguono periodicamente aggiornamenti software/firmware. Nessuna versione di questi sistemi utilizza l'autenticazione, quindi al cybercriminale/malware basta inviare un file al sistema della vittima per infettarlo. Altri sistemi eseguono periodicamente backup e altri tipi di software di rete che presentano vulnerabilità. I malware più sofisticati devono sfruttare queste vulnerabilità. Se lo strumento preso di mira non prevede l'autenticazione, un attacco di reindirizzamento DNS potrebbe essere sufficiente; in caso contrario, potrebbe essere necessario acquisire le chiavi private del server di aggiornamento e del server di sviluppo del codice.
- Payload (difensivi o offensivi). Il malware intelligente (controllabile, autonomo e aggiornabile) può avere uno o più payload nascosti (difensivi/protettivi o offensivi), può essere modulare/distribuito e il suo payload può essere crittografato, frammentato o steganografico. Il payload è il codice da eseguire sul/sui target o sulle vittime. Può essere multiplo e persino creato ad hoc (o prelevato dalla rete) senza limiti. Il malware con un payload senza funzionalità o senza payload può comunque avere un effetto dannoso, poiché il compito di propagare questo malware può consumare molte risorse di rete e causare rallentamenti della rete o un attacco denial-of-service (DoS), ad esempio, il malware W32.Slammer. I payloadpossono molto tipi e scopi (i) Danneggiare/recuperare dati (per eseguire azioni offensive o difensive). Il malware può integrare strumenti di cancellazione dati di basso livello con ritardi temporali e manipolatori di dati (come Klez). Il malware può anche crittografare i dati e persino distribuire informazioni sensibili per seminare confusione. (ii) Controllo remoto del mondo fisico. Il malware può influenzare servizi e oggetti non Internet; ad esempio, le reti vengono utilizzate anche per controllare oggetti nel mondo fisico (come i robot) utilizzando, ad esempio, sistemi SCADA (Supervisory Control and Data Acquisition), CPS (Cyber Physical Systems), PLC, ecc. I dispositivi informatici possono anche essere utilizzati per eseguire azioni sulle persone (direttamente o indirettamente, come nel caso di veicoli connessi, protesi cibernetiche/dispositivi IoT salvavita, ecc.). I "payload coercitivi" potrebbero non causare danni a meno che il malware non venga attaccato. Tale malware tenta di rimanere infiltrato, dando all'utente una scelta: "lasciare che il malware funzioni e non subire danni, oppure tentare di rimuoverlo e rischiare conseguenze negative". (iii) Danni al mondo fisico (esseri viventi, risorse analogiche, ambiente). Il malware (in stile Chernobyl) può includere routine di riprogrammazione per vari tipi di BIOS. Poiché le memorie flash-ROM sono saldate alla scheda madre, un attacco informatico di questo tipo può distruggere le schede madri quando non esiste un meccanismo di ripristino del BIOS protetto o un altro meccanismo simile. (iv) Manutenzione del malware. Questo viene utilizzato per migliorare il malware (guadagno di funzionalità), migliorarne la capacità di danneggiare, difendersi, nascondersi, propagarsi o adattarsi a operazioni difensive (malware difensivo) o dannose (malware offensivo). Vengono utilizzati meccanismi come la richiesta di nuovo codice da siti Web (a breve, media o lunga distanza tramite edge-fog-cloud computing, cablato o wireless) e la verifica dell'integrità crittografica prima dell'esecuzione (guadagno di funzionalità). Allo stesso modo, anche gli strumenti DDoS/DoS all'interno del malware zombie/bot vengono aggiornati. Il malware aggiornabile può sfruttare nuovi moduli di exploit per aumentare la sua velocità, aggiungere nuove funzionalità sofisticate ed eseguire il debug di potenziali vulnerabilità. (v) Negazione del servizio nel mondo fisico. Il malware può essere utilizzato per negare il servizio (non solo a dispositivi informatici, applicazioni e reti nel cyberspazio) ma anche nel mondo fisico utilizzando modem per chiamare i servizi di emergenza o altri numeri telefonici critici, oppure utilizzando meccanismi per inondare le caselle di posta elettronica fisiche di un gran numero di bersagli. (vi) Raccolta dati. Questo tipo di payload può essere utilizzato per raccogliere e manipolare dati sensibili memorizzati sui dispositivi delle vittime (o bersagli infetti). Può eseguire spionaggio, sorveglianza o esfiltrazione di dati non rilevati allegando file casuali alle sue email. Cerca documenti con varie parole chiave, numeri di carte di credito, ecc. Può anche rubare identità e, una volta scoperte, crittografare e trasmettere utilizzando vari canali (C&C, canali subliminali, ecc.) con tolleranza ai guasti. Il malware dei social media ottiene identità e informazioni dalle persone. Tra gli scopi dello spam c'è l'ottenimento delle informazioni personali degli utenti. (vi) Non funzionale o senza funzionalità. In questo caso, non c'è payload. Il malware con vulnerabilità del payload può sovraccaricare il dispositivo della vittima e creare traffico, il che ha anche effetti negativi. (vii) Interruzione/Fastidio. In questo caso, il payload può essere utilizzato per attirare/deviare l'attenzione e consumare risorse di calcolo, di rete e umane (riducendo la produttività). (viii) Distribuzione di proxy Web/HTML. Ciò consente di reindirizzare le richieste web (utilizzando DNS) a dispositivi di calcolo proxy selezionati casualmente (offensivi/infetti o difensivi), rendendo molto più difficile per coloro che si proteggono dal malware offensivo chiudere i siti web infetti/compromessi utilizzati per attività illegali come truffe che tentano di indurre gli utenti a inserire dati finanziari (una tecnica nota come avvelenamento DNS o pharming). (ix)Inoltro di spam (e-mail indesiderate di massa). Consente la creazione di numerosi dispositivi di inoltro di posta aperti su Internet in modo che gli spammer possano aggirare i meccanismi basati su blackhole che bloccano gli indirizzi IP noti per lo spam. (x) Ricognizione del mondo fisico. Questo tipo di payload consente il processo di scansione dei numeri di telefono per eseguire attività con i modem (war-dialing). Il malware può ottenere l'accesso non autorizzato a un modem ed eseguire successive attività di ricognizione in attacchi informatici non basati su Internet. (xi) IRC (Internet Remote Control). Il malware apre una backdoor privilegiata che consente l'esecuzione di codice arbitrario. Ciò può consentire l'emissione di comandi, la disabilitazione di server, il ripristino di dispositivi informatici, ecc. (xii) Internet Denial of Service. Il malware integra meccanismi DoS/DDoS per colpire obiettivi specifici o configurabili, consentendo il funzionamento di canali furtivi e crittografati (subliminali-steganografici). I dispositivi infetti sono chiamati zombie/bot e possono attaccare siti di aggiornamento, canali di risposta, il sistema DNS, ecc. Il ransomware (come WannaCry, Egregor, CryptoLocker, TeslaCrypt, Petya, TorrentLocker, RansomExx, CryptoWall, ecc.) causa attacchi denial-of-service su file, cartelle, app, reti, dischi e dispositivi informatici. (xiii) Accesso in vendita. Questo tipo di payload è un'estensione del controllo remoto e della raccolta dati. In questo caso, al malware viene concesso l'accesso remoto a target o vittime specifici, come desiderato dal cliente che paga per questi servizi di accesso. (xiv) Distruttivo (o riparazione retroattiva; corregge eventuali modifiche dannose se si tratta di malware difensivo). Può alterare i dati e inviare comandi per sabotare veicoli, IoMT, AIoT (che combina IA e IoT; si tratta di dispositivi basati sull'IA utilizzati nell'automazione industriale, nell'agricoltura, nella domotica, nelle città intelligenti, nei veicoli connessi e autonomi, ecc.), l'ambiente e le infrastrutture critiche. Può eliminare dati da database e file, eseguire la formattazione a basso livello dei dischi rigidi e agire in modo dannoso sui sistemi ciberfisici (in questo caso, il malware include la conoscenza del potenziale sistema e di come controllarlo, ecc.). (xv)Disinformazione (o la riparazione di tale disinformazione se si tratta di malware difensivo). Utilizzato nella guerra cibernetica. Solitamente sono diretti contro sistemi specifici come centri di monitoraggio delle risorse vitali, sistemi di pianificazione documentale, sistemi di monitoraggio ciberfisico, ecc. Questo tipo di payload ha un grande potenziale per controllare le informazioni delle entità avversarie. Esegue operazioni come occultamento, creazione di falsi cloni (attacco informatico poltergeist), interruzione della logistica, disabilitazione delle apparecchiature, inganno, occultamento o falsificazione del percorso dei veicoli controllati tramite geolocalizzazione. (xvi) Raccolta di informazioni. Cercano file in base al nome e al contenuto, analizzano le reti a cui sono connessi i dispositivi informatici target, utilizzano microfoni e webcam di sistema e raccolgono dati da tastiera, schermo, webcam, microfono, ecc. (xvi) Capturar-recoger inteligencia. Tutto ciò può essere inviato (a punti di intelligence su vulnerabilità, minacce informatiche e dati), ai controllori delle operazioni malware, ai botmaster, ecc., ad esempio, utilizzando canali subliminali o C&C (Command and Control). Se la connettività di rete non è disponibile, il malware può trasmettere in modalità wireless e i dati possono essere allegati al malware e trasportati insieme al codice del malware.
- Intelligenza, capacità di sopravvivenza, protezione contro le analisi forensi informatiche, resilienza informatica, tolleranza ai guasti, entità di protezione nascoste con mimetismo informatico e alta disponibilità. Questi elementi possono essere parzialmente distribuiti tra i componenti sopra menzionati. Include capacità di invisibilità (basate su cyber-mimetismo, canali subliminali, steganografia, IA, crittografia, compressione, codifica, virtualizzazione, frammentazione in moduli, seed, ecc.), occultabilità (in luoghi inimmaginabili come RAM, stampanti, router, dischi rigidi SATA con meccanismi RAID a tolleranza di errore, steganografia, ecc.), mutaforma (con oligo-meta-polimorfismo), comportamento asintomatico (eliminazione di possibili indizi, tracce, anomalie, sintomi, ecc., come cambiamenti di velocità, lunghezza, numero di elementi, forma, ora e data, ecc.), sopravvivenza e alta disponibilità (con generazione di esche sacrificali, implementazione furtiva di più cloni di malware in caso di eliminazione di alcune parti per continuare la missione), ecc. Il malware intelligente può essere modificato in modo che le sue proprietà possano cambiare nel tempo. Le proprietà principali del malware intelligente sono: (i) Progettazione modulare multicomponente. I vari componenti (semi, moduli, frammenti, ecc.) lavorano insieme per eseguire attacchi informatici offensivi o difensivi altamente sofisticati (nel caso di malware offensivo) o operazioni difensive e protettive come disattivazione, sterilizzazione, annullamento, riparazione retroattiva, ecc. (nel caso di malware difensivo). Alcuni di questi componenti sono correlati alle comunicazioni ( Bluetooth/BLE, WiFi-6/7, LoRaWAN, NFC/RFID, 5G, ecc.). Altri componenti più specifici possono controllare in modo malevolo un SCADA (Supervisory Control and Data Acquisition) di infrastrutture critiche. Altri componenti ancora consentono al malware di nascondersi dalle difese (antimalware) e sopravvivere. (ii) Orientato al bersaglio. Gli obiettivi specifici variano ampiamente a seconda degli effetti dell'attacco informatico. Esempi includono spionaggio, monitoraggio ed esfiltrazione (ottenimento di informazioni sensibili dal bersaglio senza il permesso del proprietario), sabotaggio (il malware distrugge informazioni sensibili, risorse di sistema come hardware, firmware, software, dati del cyberspazio, l'ambiente, esseri viventi, ecc.; lo spionaggio viene condotto prima del sabotaggio per aumentarne la probabilità di successo se è totale), e così via. Nel caso del malware difensivo, questo blocca, neutralizza, ingloba, ecc., il malware offensivo ed esegue riparazioni retroattive di eventuali danni. (iii) Rilevamento dei meccanismi di difesa. Il successo di un attacco informatico malware dipende dall'aggiramento di efficaci meccanismi di difesa applicati ai nodi. Il malware offensivo deve percepire i meccanismi di difesa e aggiornare il proprio comportamento per evitare il rilevamento durante l'attacco informatico. Il malware difensivo, d'altra parte, si nasconde e non rivela la propria esistenza al malware offensivo. Il percorso di un attacco informatico può cambiare in modo flessibile e dinamico, a seconda dei meccanismi di difesa rilevati dal malware offensivo o delle capacità del malware offensivo contro l'antimalware. Quando il malware rileva un meccanismo di difesa, utilizza più meccanismi per eludere il rilevamento (stealth) o può cambiare il percorso dell'attacco informatico. (iv)Utilizzo di vulnerabilità multiple. Il malware intelligente è modulare, dinamico e distribuito e può aggiornare i suoi moduli in base alle vulnerabilità di ciascun nodo. In genere utilizza vulnerabilità multiple per effettuare attacchi informatici (o eseguire attività di difesa informatica se si tratta di malware difensivo), ma può sceglierne solo alcune. La capacità del malware di riconfigurarsi in tempo reale aumenta il successo di un attacco informatico su ciascun nodo specifico. (v)Utilizzo di crittografia e steganografia. Per vari scopi, come nascondere, aggiornare, comunicare (FOTA/SOTA - Firmware/Software Over The Air), estendere gli effetti di un attacco informatico, danneggiare servizi/meccanismi, causare malfunzionamenti dei nodi, consumare risorse CPU del nodo vittima, dirottamento dati crittografando file (come nel caso del ransomware), estrazione dati e minacce di pubblicazione (come nel caso del doxware), ecc. (vi) Modularità-Frammentazione. Poiché il malware intelligente è altamente sofisticato e modulare (contenente molti componenti, seed, frammenti, ecc.), può cambiare i suoi obiettivi per molte ragioni ed è facilmente modificabile. Ad esempio, il malware può completare il suo obiettivo primario e quindi dover eseguire un obiettivo secondario. Il malware può richiedere capacità aggiuntive per realizzare questo nuovo obiettivo secondario. Può acquisire queste nuove capacità aggiornando i suoi componenti, ad esempio aggiungendo nuovi componenti (seed, frammenti) al nodo infetto. Il processo di aggiornamento può essere avviato scaricando componenti da fonti sia predefinite che generate dinamicamente. Poiché le capacità del malware possono essere modificate aggiornando i componenti, esso può essere utilizzato per scopi diversi nel tempo, proteggendo sempre la propria non rilevabilità. (vii) Stealth. Il malware deve nascondere le proprie tracce dai meccanismi dipendenti dalla posizione (deve modificare/eliminare metadati, log, geolocalizzazione, ecc.). Ogni nodo può avere diversi meccanismi di difesa nel cyberspazio. Quando il malware si sposta tra molti nodi, può utilizzare diverse tecniche per nascondersi da ciascun tipo di nodo. Ad esempio, un nodo può contenere un firewall, mentre un altro contiene un programma antimalware, quindi il malware necessita di meccanismi diversi per nascondere le proprie tracce. Le capacità stealth rendono il malware offensivo intelligente più pericoloso del malware convenzionale e il malware difensivo intelligente più efficace. (viii) Uso di più linguaggi. Il malware può essere scritto in diversi linguaggi di programmazione. Poiché il malware è considerato un'arma informatica, può essere scritto in linguaggi specifici progettati appositamente per produrre malware con molteplici "munizioni informatiche". Molti ambienti fisici si connettono al cyberspazio e possono essere controllati da remoto tramite il cyberspazio. Di conseguenza, il malware può richiedere componenti scritti in linguaggi specifici. Ad esempio, alcuni componenti possono essere scritti in linguaggi di programmazione dedicati per controllare dispositivi fisici specifici come i PLC (come nel caso dei componenti del malware Stuxnet APT).
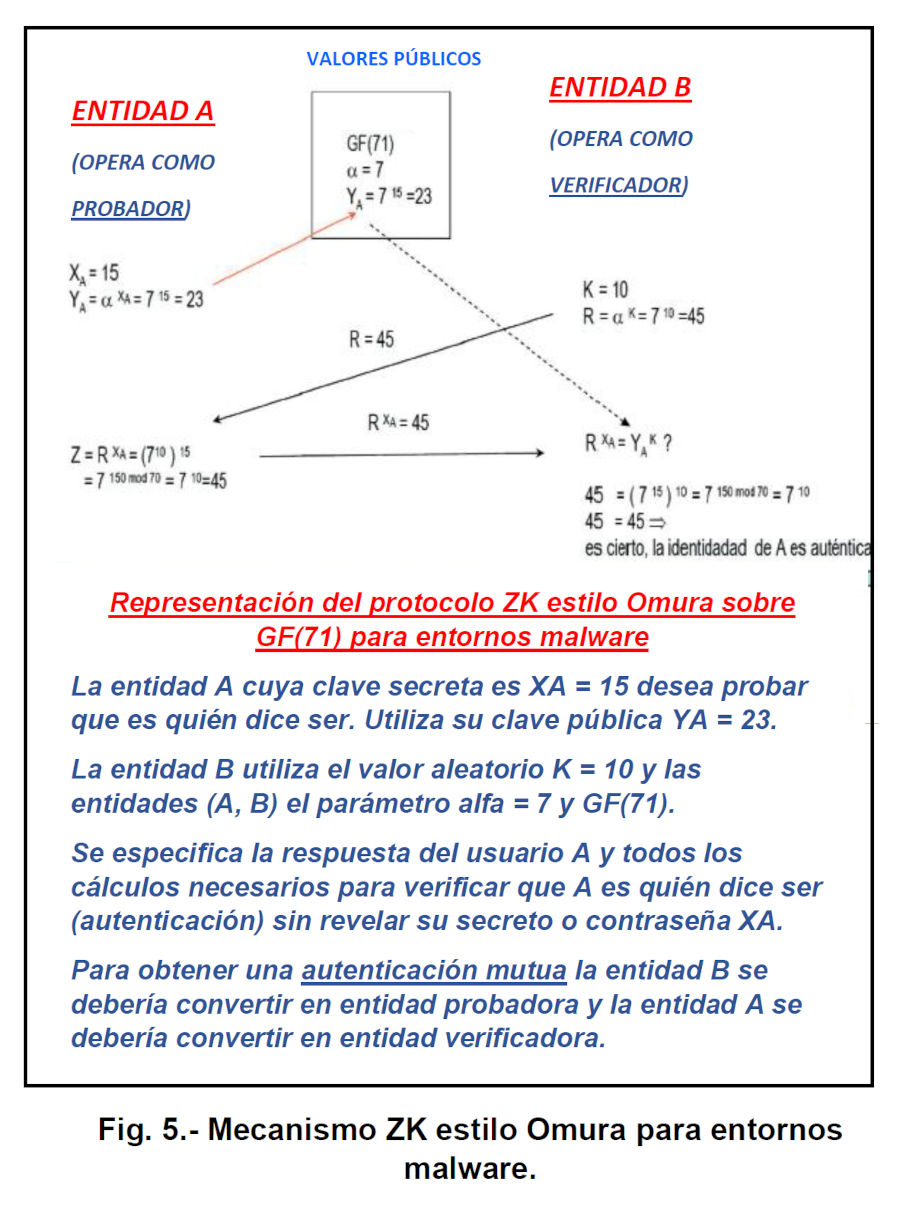 NEUTRALIZZAZIONE DELLE AZIONI OFFENSIVE DEL MALWARE.
Il malware difensivo avanzato è progettato per prevenire (neutralizzare, bloccare, ecc.) tutte le operazioni e le azioni del malware offensivo: come tentativi malevoli di eliminare, modificare o ottenere accesso malevolo (a dati di elaborazione/thread, al registro di sistema di Windows, al BIOS, a tutti i tipi di elementi interni come PowerShell, ecc.), tentativi di nascondere malevolmente dati legittimi, tentativi di crittografia malevola come il ransomware, tentativi malevoli di spionaggio ed esfiltrazione di dati, tentativi di sabotaggio e monitoraggio malevolo (ad esempio, password, segreti), tentativi di negazione del servizio e rallentamento (di sistemi, reti, dispositivi, sistemi operativi, container, hypervisor, app, server, file, cartelle, ecc.), tentativi di violazione della privacy e tentativi di occupazione malevola e illegale di tutti i tipi di proprietà (dispositivi informatici, memoria, stampanti, router, oggetti IoT/IIoT/IoMT, AIoT) e hardware (CPU, GPU, DSP, MCU). Inferenza AI (per applicazioni AIoT), µ-NPU (Micro-Neural Processing Units), ecc.), tentativi di creazione dannosa (di file, processi, informazioni false o fuorvianti nei registri contabili, creazione di account fraudolenti, creazione di partizioni, creazione di informazioni false o fuorvianti tramite web, e-mail, messaggistica istantanea, social media, ecc.), tentativi di eseguire operazioni dannose come (lettura, scrittura, cancellazione di basso livello, ecc.), ecc. Per neutralizzare ogni tattica del malware, i suoi componenti come tecniche, sottotecniche, procedure, ecc., vengono presi di mira e ciascuno viene disabilitato o bloccato . Per prevenire/neutralizzare la tattica di accesso iniziale , vengono neutralizzati i dispositivi che utilizzano servizi sconosciuti o quando vengono osservate nuove connessioni anomale da una fonte sconosciuta. Le connessioni che indicano tentativi di sfruttare applicazioni pubbliche tramite forza bruta vengono bloccate. I comportamenti insoliti come la comunicazione con protocolli insoliti o lo stabilire una comunicazione con dispositivi inattesi vengono bloccati. Le connessioni da supporti rimovibili infetti, come le unità USB, vengono bloccate. I tentativi di accesso dannoso ai server C&C vengono bloccati. Le connessioni di rete utilizzate per attività dannose vengono bloccate. Per prevenire/neutralizzare le tattiche di persistenza , vengono bloccati i tentativi dannosi di creare servizi Windows che si mascherino da componenti legittimi. Vengono bloccati i tentativi dannosi di caricare DLL (librerie collegate dinamicamente) non validate e vulnerabili . I payload malware nascosti all'interno di file PNG tramite steganografia vengono rimossi. Vengono bloccati i download di programmi firmware che creano comportamenti dannosi. Per prevenire/neutralizzare le tattiche di esecuzione, viene bloccata l'attività API dannosa. Viene bloccato il traffico dannoso che accede all'interfaccia grafica. Vengono bloccate le comunicazioni con traffico dannoso/anomalo, come gli attacchi Man-In-The-Middle (MITM). Vengono bloccati i tentativi di riprogrammazione dannosa da dispositivi non autorizzati. Vengono bloccati i comportamenti dannosi degli utenti, come ripristini e modifiche di configurazione.
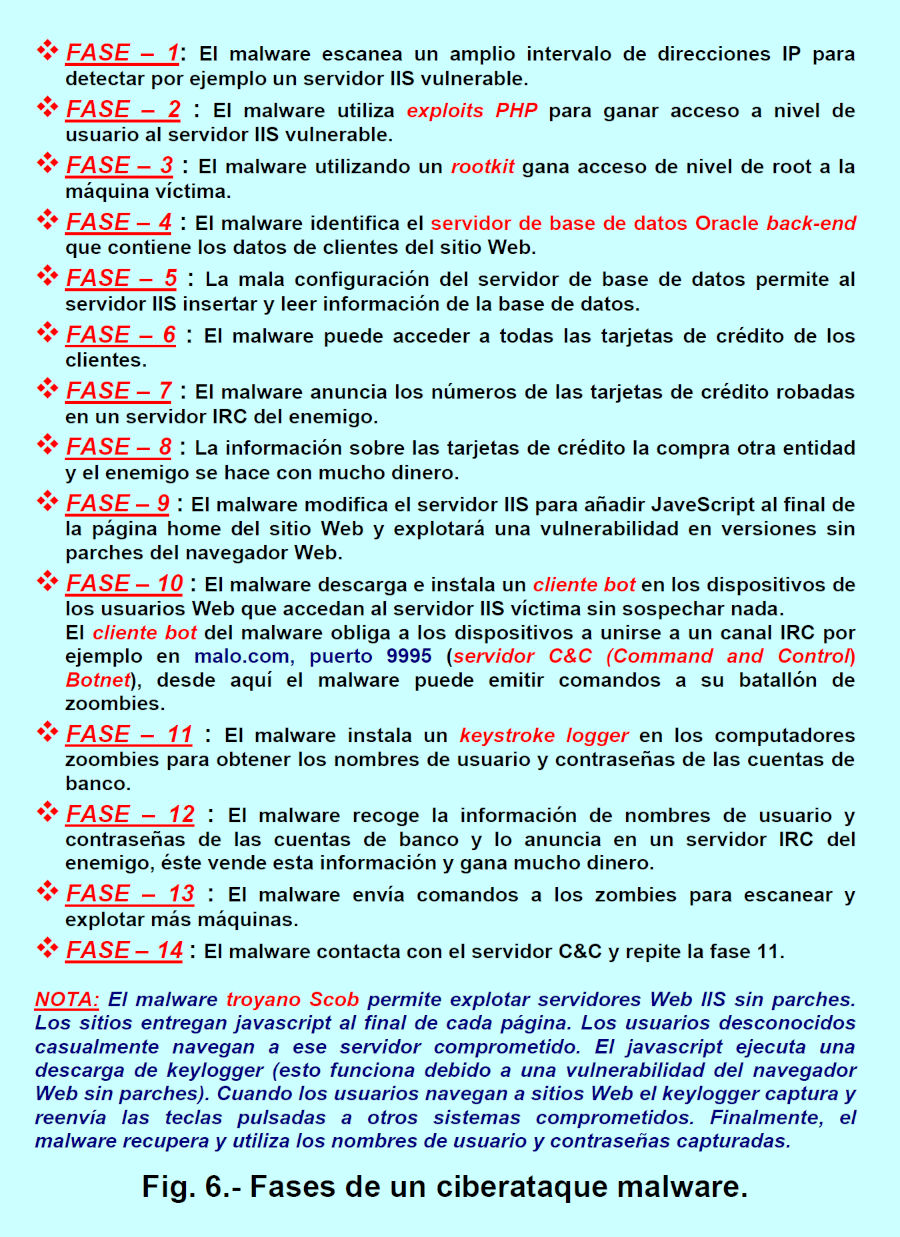 Per prevenire/neutralizzare le tattiche di elusione, il traffico di messaggi che indicano messaggi falsificati viene bloccato. I tentativi di installare rootkit modificando la configurazione e il firmware vengono bloccati. Altre azioni del malware difensivo includono il blocco degli interpreti della riga di comando non necessari provenienti da malware offensivi (contrastando la "Command-Line-Interface"); la modifica delle impostazioni di Microsoft Office per consentire la Visualizzazione protetta per l'esecuzione in un ambiente isolato e per bloccare le macro tramite Criteri di gruppo; l'applicazione della microsegmentazione delle applicazioni; la disabilitazione di funzionalità non utilizzate o la limitazione dell'accesso a motori di scripting come VBScript o macro di gestione degli script PowerShell; il blocco di determinati tipi di iniezione di processi in base a sequenze comportamentali comuni che si verificano durante il processo di iniezione; la limitazione o la disabilitazione selettiva di NTLM; la chiusura di porte e servizi non necessari per prevenire rischi informatici di individuazione e sfruttamento; e la disabilitazione di PowerShell quando non necessario. Disabilitare il servizio WinRM quando necessario per impedire l'uso di PowerShell per l'esecuzione remota. Utilizzare funzionalità per impedire al malware di accedere alle credenziali, inclusi metodi per bloccare il dump delle credenziali. Negare l'accesso a software potenzialmente vulnerabili o non necessari per prevenire l'accesso di malware. Bloccare l'esecuzione del codice tramite il controllo delle applicazioni e/o il blocco degli script. Impedire a utenti o gruppi di installare software non approvato. Limitare l'accesso configurando le autorizzazioni di directory e file non specifiche per utenti o account privilegiati. Modificare le regole del firewall di rete/host per consentire solo BITS (Background Intelligent Transfer Service) . Limitare l'accesso all'interfaccia BITS a specifici utenti o gruppi legittimi. Ridurre la durata predefinita dei processi BITS (per neutralizzare l'esecuzione persistente di malware). Chiudere le sessioni del browser web al termine. Ispezionare le sessioni SSL/TLS per garantire che il traffico web crittografato non sia utilizzato per attività dannose; in tal caso, bloccare tali sessioni dannose.
CATEGORIE DI MALWARE. TRASMISSIONE MACCHINA-UOMO-CONTAGIONE.
I malware possono essere classificati in varie categorie in base a diversi criteri; ad esempio, in base alla direzionalità e alla natura dei punti di infezione, possiamo identificare le seguenti categorie di malware:
1 – Infezione da malware da entità/sistemi informatici a entità (persone, esseri viventi) prive di impianti informatici (cibernosi). Il malware può trasferirsi (ovvero, trasmettere i suoi effetti dannosi e negativi) dal sistema informatico infetto alla persona e causare danni. Ad esempio, il malware nascosto in un sito web, un'app, un codice QR, musica, film, videoclip, giochi, una chiavetta USB, ecc. contaminati, può scatenare malattie in persone predisposte a crisi epilettiche. In questo caso, può scatenare un episodio epilettico acuto se il malware influenza la frequenza di lampeggio, lo sfarfallio della luce e il lampeggio rapido sia della luce LED ambientale che dello sfondo degli schermi (PC, smartphone, smart TV, tablet, ecc.) e del loro contenuto, introducendo strobo, luminosità eccessiva, colori, lettere lampeggianti, sfondi, segni, disegni, foto, suoni, ecc. che cambiano rapidamente in video, giochi, siti web, ecc., elaborati con strumenti come i media sintetici. Un altro caso è rappresentato da malware in grado di scatenare malattie nelle persone, come quelle legate a patologie cardiache, ictus e infarti. In questo caso, il malware agisce in modo dannoso (modificando o accelerando il suono, il ritmo, la cadenza, il volume, la frequenza e la velocità per accelerare il battito cardiaco della vittima) di musica, video, contenuti, ecc., combinati con immagini, per causare un'accelerazione del battito cardiaco e portare a disturbi cardiaci, infettando giochi, video, siti web, ecc., o reindirizzando la vittima a siti web specifici. Un altro esempio è rappresentato da malware (che opera sull'audio) in grado di scatenare malattie in persone e esseri viventi di ogni tipo, legate alla generazione e all'utilizzo di infrasuoni (ad esempio, con basse frequenze da 0,1 a 30 Hz). In questo caso, il malware agisce in modo dannoso su suoni e video provenienti da siti web, iniettando basse frequenze che possono disturbare e interferire con i segnali cerebrali e le funzioni fisiologiche del corpo umano, causando vertigini, malessere, svenimenti e persino la morte. Analogamente, l'iniezione di messaggi subliminali e disinformazione in video e audio può causare mal di testa, aumento della frequenza cardiaca, suicidio, deficit cognitivi, depressione, ecc. Sono in aumento i casi di danni alle persone causati da sistemi ciberfisici infetti da malware. Questo vale per tutti i tipi di veicoli (camion, autobus, automobili, navi, aerei, taxi volanti, ecc.) connessi/autonomi con o senza collegamento a smartphone tradizionali o tramite satellite. Questi sistemi possono ferire o addirittura uccidere i loro occupanti o le persone nelle vicinanze se infettati da malware (ad esempio, accelerando il veicolo al massimo e bloccando lo sterzo in curva). L'infezione può provenire da smartphone, app, unità USB, comunicazioni, aggiornamenti over-the-air (OTA), ecc.
2 – Infezione da malware da individui con e senza impianti/protesi cibernetiche biotecnologiche a sistemi informatici/sistemi cibernetici. Il malware può trasferirsi (ovvero, trasmettere i suoi effetti dannosi) da una persona a un sistema informatico (server, veicolo connesso/autonomo, PC, smartphone, tablet, PLC, ecc.). Ciò si verifica quando una persona collega un'unità flash infetta (ad esempio, un'unità di automazione a un PLC o un'unità musicale a un veicolo) a un sistema informatico, scarica un allegato infetto, fa clic su un collegamento, un pulsante o un'icona dannosi o visita un sito Web infetto direttamente, tramite un reindirizzamento o tramite un codice QR dannoso, ecc. Allo stesso modo, i dispositivi System-on-Chip (SOC) e Computer-on-Module (COM), così come le ciberprotesi (piccoli sistemi informatici miniaturizzati con comunicazione in entrata e in uscita integrata incorporata in esseri viventi sia per operazioni generali (IoT/IIoT/AIoT) che per azioni mediche (IoMT) come pacemaker, ciber-impianti per superare deficit cognitivi, stimolatori cerebrali, tele-defibrillatori incorporati, pompe per insulina, ciber-impianti cocleari, ciber-impianti cerebrali, ecc.), oltre ad essere infettati da malware, possono infettare dispositivi cibernetici come veicoli, elettrodomestici, giocattoli, contatori di elettricità/acqua/gas, strumenti medici, scanner PET, Raggi X, ecografie, risonanze magnetiche, robot per interventi chirurgici, sistemi di assistenza personale per città intelligenti, case intelligenti, aziende intelligenti, produzione intelligente, ambienti di intelligenza ambientale (AmI), ecc. Ci sono persone in aziende con impianti cibernetici nelle mani/braccia che consentono loro di manipolare apparecchiature, aprire/chiudere motori, cilindri, porte di sicurezza, sbloccare processi, ecc. Questi impianti possono essere infettati e trasmettere malware a sistemi esterni. È possibile comunicare, archiviare e manipolare dati su questi impianti cibernetici, accedervi da remoto, spiarli, modificarne la programmazione, ecc., ad esempio, utilizzando aggiornamenti OTA (Over-The-Air) infetti da malware come SOTA ( Software-Over-The-Air) e FOTA (Firmware-Over-The-Air)
3 – Infezione da malware dai sistemi informatici alle persone con impianti informatici (ciberpatologie). Il malware può trasferirsi (ovvero, trasmettere i suoi effetti dannosi) dal sistema informatico infetto e causare danni alla persona/animale con impianti informatici. Questo è il caso degli esseri viventi che dipendono da impianti informatici come pacemaker, impianti cerebrali (per svolgere funzioni di stimolazione cerebrale, migliorare la memoria o il QI del paziente, o trattare deficit cognitivi, demenza o altre patologie), impianti cocleari (nelle orecchie), assistenti informatici nel pancreas, nei reni, pompe per insulina, defibrillatori impiantabili, ecc. Questi sistemi informatici integrati (inclusi i sistemi su chip [SoC]) possono essere compromessi in modo malevolo per danneggiare le persone e gli animali che li possiedono. Esiste il rischio di infezione da malware che potrebbe danneggiare l'impianto informatico, modificarne i parametri e persino essere controllato da remoto e accedere a informazioni sensibili dell'utente.
4 – Infezione da malware da entità/sistemi informatici ad altre entità/sistemi informatici. Questo è il caso tradizionale di diffusione dell'infezione e di contagio reciproco tra tutti i tipi di sistemi informatici: PC, smartphone, tablet, veicoli, stampanti, router, smartwatch, oggetti IoT/IIoT/AIoT, robot, avatar, server, cloud (macchine virtuali e container), assistenti personali, PLC, droni, SCADA, database, CRM, ERP, CPS, ecc., tramite reti, condivisione di file infetti, persone, assistenti virtuali personali (chatbot), reti P2P e client-server, ecc.
CONSIDERAZIONI FINALI.
La tecnologia ZT ( Zero-Trust, che significa non fidarsi di nulla finché tutto non è stato accuratamente verificato e quindi agire con cautela) consente di assumere il controllo "completo" su quali software, firmware e dati devono essere eseguiti e di bloccare tutto il resto, incluso qualsiasi malware. Attualmente, il numero di oggetti/dispositivi connessi è in costante crescita in tutti i tipi di ambienti OT/IT ( case intelligenti, istituzioni finanziarie, aziende, automazione industriale (ICS, CPS, SCADA, HMI, DCS, PLC, MES, ecc.), dispositivi indossabili, cloud (cloud edge-fog privati e pubblici, ecc.), automazione degli edifici, città, case, robot (sociali, per l'automazione industriale, sottomarini, per la disattivazione di bombe, sorveglianza/polizia, per operazioni mediche remote come Da Vinci, militari (antropomorfi, cecchini quadrupedi, ecc.), pittura/saldatura, robot sessuali, ecc.), tutti i tipi di satelliti ( di ricognizione, osservazione, spionaggio e mappatura (come Sentinel-3A/Copernicus, Helios 2A, SAR-Lupe-1-5, Yantar, Almaz, Zenit, Vortex/Chalet, Quasar, PeruSAT1, Zircon, Ofeq-7, PNOTS/Paz, ecc.), Spainsat, Sicral, RORSAT-3, Sina-1, Thuraya-1, Asterix, UKRSAT-1, STSAT-2C, KitSat-A, Samos, Lacrosse/Onyx, Cosmo-SkyMed, OPTSAT-3000, ecc.), meteorologici (come MTG/Meteosat-3G, MetOp-SG, ecc.), di telecomunicazioni (come Hispasat, IRIDIUM, ecc.) e internet (come GeoEye-1 di Google, Starlink/OneWeb, ecc.)), veicoli (nel mondo automobilistico, il malware può agire su diversi bus come CAN-bus, FlexRay, LIN, CAN-FS, ecc., sulle ECU (unità di controllo elettroniche che gestiscono il funzionamento del motore, possono bloccare lo sterzo, il controllo remoto del riscaldamento e dell'aria condizionata, possono bloccare o sbloccare le porte, creare caos nell'accensione e nello spegnimento delle spie di avvertimento, confondere con la pressione degli pneumatici (come se (se ci fosse una foratura), bloccare i finestrini, attivando gli airbag, causando accelerazioni e frenate forzate, modificando la navigazione, bloccando i freni, influenzando il sistema di intrattenimento, manipolando il registro diagnostico del veicolo (influenzando il conducente e le officine di riparazione), scaricando in modo malevolo i dati di guida (dove vive il conducente, lavora, tracciamento GPS, ecc.), ecc.), su sistemi come ADAS (Advanced Driver Assistance Systems) con i loro sensori, sfruttando le vulnerabilità e contaminando i dati dei sensori in modo che il malware rilevi tutto ciò che vuole), la porta OBD2 (che consente la programmazione, la codifica e la diagnosi di qualsiasi dispositivo elettronico incorporato nel veicolo; il malware può attaccare informaticamente e controllare il veicolo (alcune compagnie assicurative collegano un dispositivo a questa porta per ridurre i premi, che può essere infettato, per apprendere le abitudini del conducente), ecc. satelliti ). Una previsione dell'International Data Corporation stima che nel 2025 ci saranno 41,6 miliardi di dispositivi/oggetti IoT connessi che genereranno 79,4 zettabyte di dati. Secondo un rapporto Gartner , il numero di dispositivi IoT (e tutti i suoi derivati IoMT, Entro il 2025, il numero di dispositivi connessi (IIoT, AIoT, ecc.) in tutti i domini tecnici raggiungerà un trilione. Ciò implica una minaccia di malware informatico di proporzioni inimmaginabili. Il malware può attaccare qualsiasi cosa : la virtualizzazione, il che significa che istanze virtuali e macchine virtuali possono spiarsi e interagire tra loro; può distorcere la realtà; può causare lo smarrimento di un veicolo a causa di un errore di geolocalizzazione; il malware infiltrato in cartelle o file consente di conoscere la geolocalizzazione della persona che li apre, ecc. Una PUF (Publicly Transmitted Function) è una funzione incorporata in un oggetto fisico come un chip o un circuito integrato che, quando le viene posta una sfida z, genera una risposta w che dipende sia dalla sfida z sia dalle specifiche proprietà fisiche del dispositivo e dal materiale unico dell'oggetto che contiene la PUF (ovvero, la struttura interna unica della PUF, è come il suo "cyber-DNA"), causata da variazioni casuali di produzione; queste variazioni non sono riproducibili e non sono sotto il controllo del produttore. PUF (Publicly Transmitted Functions). I PUF (Provider Use Functions) sono una tecnica efficace per rilevare hardware clonato, contraffatto, falsificato, duplicato, ecc., come ad esempio la falsificazione di telecamere, CPU, ecc. La tecnologia PUF è basata sull'hardware e pertanto non può essere contraffatta, rendendo il dispositivo su cui opera "unico". Al contrario, le entità/oggetti NFT (Non-Fungible Token) (file, video, foto, ecc.) si basano sulla blockchain, che è un software , e quindi presenta delle vulnerabilità. Di conseguenza, l'oggetto o l'entità potrebbe essere contraffatto e cessare di essere "unico ". Secondo Gartner , entro il 2025 i malware avranno la capacità assoluta di agire contro tutti i tipi di ambienti OT (Operational Technology) per causare danni, contaminazioni o persino la morte. Questo è il caso degli attacchi informatici malware a CPS, ICS, veicoli, fabbriche, SCADA, PLC, ecc. Un rapporto di RiskRecon e del Cyentia Institute mostra che nelle aziende con dispositivi IoT privi di configurazione e sicurezza informatica adeguate, il rischio di attacchi malware si moltiplica. Il settanta percento dei rischi di sicurezza informatica per le loro risorse critiche è considerato critico e l'86% dei problemi di sicurezza informatica nei dispositivi IoT è considerato critico.
RIFERIMENTI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2020.
- Areitio, J. “Controllare il crescente potere del malware: identificazione ed esplorazione degli aspetti chiave del malware”. Rivista Conectrónica. N. 240. Febbraio 2021.
- Areitio, J. “Il pericolo derivante dall’ignoranza dell’esistenza di una contaminazione da malware tende a situazioni cibernetico-epidemiologiche globali molto gravi”. Rivista elettronica. N. 241. Marzo-aprile 2021.
- Areitio, J. “Chiarimenti su malware, pandemie informatiche e scenari cibernetico-epidemiologici critici. Protezione contro il malware: difesa precoce”. Rivista Conectrónica. N. 242. Maggio-giugno 2021.
- Areitio, J. “Confluenze tra malware, vulnerabilità ed exploit: indicatori di infiltrazione, superficie dei vettori di infezione e pericolo del malware”. Rivista Conectrónica. N. 243. Luglio 2021.
- Areitio, J. “Adattamento alla variabilità degli eventi di infezione da malware non rilevati in tutti i tipi di scenari, ambienti ed ecosistemi attuali”. Rivista Conectrónica. N. 244. Settembre 2021.
- Areitio, J. “Dualità del malware intelligente avanzato (offensivo e difensivo), punti di azione e operazione di espansione trasparente”. Rivista Conectrónica. N. 245. Ottobre 2021.
- Areitio, J. “Elementi e approcci per la progettazione e la sintesi di malware intelligenti difensivi avanzati”. Rivista Conectrónica. N. 246. Novembre 2021.
- Astra, JD “Malware”. Shadow Alley Press. 2021.
- DiMaggio, J. “L’arte della guerra cibernetica: una guida per investigatori su spionaggio, ransomware e criminalità informatica organizzata”. Not Starch Press. 2021.
- Ryan. M. “Ransomware Revolution: The Rise of a Prodigious Cyber Threat.” Springer. 2021.
- Wardle, P. “L'arte del malware per Mac: guida all'analisi dei software dannosi.” Not Starch Press. 2021.
- Gupta, BB e Dahiya, A. “Attacchi Distributed Denial of Service (DDoS): classificazione, attacchi, sfide e contromisure.” CRC Press. 2021.
- Yehoshua, N. e Kosayev, U. "Tecniche di aggiramento antivirus: impara tecniche e tattiche pratiche per combattere, aggirare ed eludere i software antivirus". Packt Publishing. 2021.
- Calder, A. “Il panorama delle minacce ransomware: prepararsi, riconoscere e sopravvivere agli attacchi ransomware.” IT Governance Publishing. 2021.
- Barker, D. “Tecniche di analisi del malware: trucchi per la valutazione dei software avversari”. Packt Publishing. 2021.
- Bilge, L., Cavallaro, L., Pellegrino, G. et al. “Rilevamento di intrusioni e malware e valutazione delle vulnerabilità.” 18a Conferenza Internazionale, DIMVA. Springer. 2021.
- Ahmed, A. “Tecniche di escalation dei privilegi: impara l'arte di sfruttare i sistemi Windows e Linux.” Packt Publishing. 2021.
- Karbab, EB, Debbabi, M., Derhab, A. e Mouheb, D. “Rilevamento di malware Android tramite apprendimento automatico: identificazione basata sui dati e intelligence sulle minacce”. Springer. 2021.
- Boutwell, M. “Manuale sul ransomware: come prepararsi, prevenire e riprendersi dagli attacchi ransomware.” Mike Bouwell. 2021.
- Sarwar, FA “Python Ethical Hacking from Scratch: Think like an Ethical Hacker, Avoid Detection, and Successfully Develop, Deploy, Detect, and Avoid Malware.” Packt Publishing. 2021.
- Liska, A. “Ransomware: Comprendere. Prevenire. Ripristino.” ActualTech Media. 2021.









