


3 caratteristiche principali di KNX Secure:
• Integrità dei dati
Prevenire che gli aggressori prendano il controllo iniettando codice manipolato. In KNX, ciò è garantito dall'aggiunta di un codice di autenticazione a ogni messaggio: questo codice incorporato verifica che il messaggio non sia stato modificato e che provenga effettivamente da una fonte attendibile.
• Codice attuale
Gli aggressori possono registrare i fotogrammi senza manipolarne il contenuto, per riprodurli in seguito. In KNX Data Secure, il codice è garantito essere aggiornato tramite un numero di sequenza, mentre in KNX IP Secure, tramite un identificatore di sequenza.
• Riservatezza
La crittografia del traffico di rete garantisce che un malintenzionato abbia a disposizione il minor numero possibile di informazioni sui dati effettivamente trasmessi. Abilitando la crittografia del traffico di rete KNX, i dispositivi KNX garantiscono almeno la crittografia secondo gli algoritmi AES-128 CCM insieme a chiavi asimmetriche.
KNX Secure include KNX IP Secure (per supporti IP) e KNX Data Secure (per supporti TP/RF). KNX IP Secure viene utilizzato per le installazioni KNX (in genere la loro dorsale) esposte a una rete IP esterna, come Internet. KNX Data Secure viene utilizzato per le installazioni KNX non esposte a una rete IP esterna. Questo articolo si concentra su KNX Data Secure. Ogni prodotto KNX Data Secure viene fornito con una FDSK (Factory Device Configuration Key) univoca, come mostrato in Figura 1. Dopo che la chiave del dispositivo viene aggiunta a un progetto ETS, viene impostata automaticamente. Ciò significa che l'utente non può definire o modificare manualmente la chiave e questa non è mai visibile. Da quel momento in poi, il dispositivo accetta solo la chiave per le successive configurazioni con ETS. Il protocollo FDSK non viene più utilizzato durante le comunicazioni successive, a meno che il dispositivo non venga ripristinato alle impostazioni di fabbrica, dopodiché tutti i dati presenti sul dispositivo verranno cancellati.
KNX Data Secure può essere utilizzato solo con dispositivi che supportano e hanno Data Secure abilitato. Tuttavia, quando la comunicazione sicura non è richiesta, i dispositivi KNX Data Secure possono essere utilizzati anche con altri dispositivi KNX che non supportano questo standard. Esistono due modi per far funzionare un dispositivo con trasmissione sicura con un dispositivo che non la supporta.
Il primo consiste nel disabilitare la trasmissione sicura sul dispositivo KNX-Secure (Figura 2). In questo caso, il dispositivo con KNX-Secure disabilitato si comporterà come un dispositivo senza KNX-Secure.
Il secondo modo consiste nel configurare individualmente gli indirizzi di gruppo su "Disattivato" o "Automatico" (Figura 3). Successivamente, è possibile collegarlo a oggetti di gruppo di dispositivi con sicurezza abilitata o disabilitata. Tutti gli oggetti funzionali in un dispositivo KNX Data Secure possono essere configurati con diversi livelli di sicurezza in base alle diverse esigenze. Ad esempio, un oggetto di controllo touch screen può essere configurato per la trasmissione sicura, mentre un oggetto attuatore può essere configurato per la trasmissione non sicura.
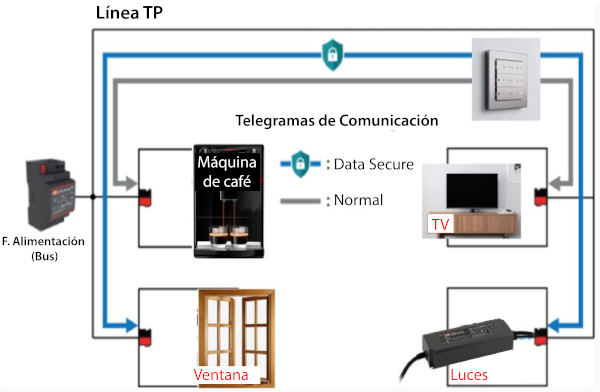 Configurare i pulsanti KNX Data Secure in modo che passino alla modalità non protetta (Plain) quando sono associati a un dispositivo KNX non protetto, lasciando i restanti pulsanti in modalità Data Secure per la comunicazione con dispositivi sicuri. Se un'applicazione riguarda la sicurezza personale o della proprietà (come il controllo di porte o finestre), si consiglia la comunicazione Data Secure. Se un'applicazione non è correlata alla sicurezza personale o della proprietà (come il controllo di un televisore o di una macchina del caffè), gli utenti possono scegliere se la comunicazione sicura è necessaria o meno. Si noti che una volta configurato l'oggetto in modalità non protetta, la comunicazione da quel momento in poi non sarà più protetta da Data Secure.
MEAN WELL annuncerà nuovi prodotti KNX Data Secure e aggiornerà i prodotti esistenti con la funzionalità Data Secure. OLFER si occuperà della distribuzione di questi dispositivi in Spagna e Portogallo.









