



Ogni giorno, sempre più organizzazioni, aziende, individui ed enti hanno bisogno di generare, raccogliere, utilizzare, elaborare, divulgare e così via, informazioni personali per svolgere i propri processi e attività commerciali. Si è osservato un livello crescente e significativo di uso improprio delle informazioni personali degli individui da parte di numerose organizzazioni che preferiscono pagare multe per la violazione delle leggi sulla protezione dei dati. Queste organizzazioni adducono innumerevoli scuse, come la mancanza di conoscenze, i costi di gestione, l'esternalizzazione, la formazione insufficiente dei dipendenti e l'utilizzo di tecnologie moderne come il metaverso industriale, i motori di ricerca ad alte prestazioni, i social network, il cloud/edge computing, l'intelligenza artificiale generativa, i gemelli digitali e così via. Negli ultimi anni, si è registrato un crescente interesse globale per la protezione della privacy delle informazioni attraverso l'uso di tecnologie che operano sia a livello organizzativo e di sistema, sia a livello del flusso di dati personali dall'individuo/ente. Le versioni moderne delle Tecnologie per la Tutela della Privacy (PET) offrono modi per bloccare, limitare e controllare le intrusioni nella privacy. Aiutano i titolari del trattamento dei dati a rispettare le leggi e i principi sulla privacy, a preservare l'anonimato e la riservatezza, a fornire sicurezza fisica per i dati e a offrire agli individui maggiore controllo e possibilità di scelta. È tempo di tutelare adeguatamente la reputazione e i diritti di tutti gli individui (persone fisiche e giuridiche) e delle entità (in generale: macchine, entità di intelligenza artificiale, ecc.) in materia di protezione della privacy. Per informazioni personali si intende qualsiasi informazione soggettiva o fattuale, registrata o non registrata, relativa a un individuo identificabile. Esempi includono nome/età, numeri di identificazione, orientamento sessuale, origine etnica, risultati di analisi del sangue, opinioni, valutazioni, commenti, stato sociale, provvedimenti disciplinari, fascicoli dei dipendenti, reddito, cartelle cliniche, esistenza di controversie tra consumatori e fornitori, dati relativi ai prestiti, ecc. Le PII (Informazioni di Identificazione Personale) sono qualsiasi dato che correli o colleghi in modo univoco un individuo ad altri dati. Esempi includono PIN (numeri di identificazione personale), tessere di accesso, password, scansioni di impronte digitali/retina, dati biometrici, indirizzi e-mail, indirizzi IP o MAC, coordinate GPS/G2G di una residenza (ad esempio, 43°10′2″N, 2°40′10″W), ecc. Questo tipo di informazioni deve essere trattato allo stesso modo delle informazioni personali raccolte in qualsiasi ambiente online o offline. La privacy è il diritto fondamentale di ogni individuo di decidere sulla custodia, il trasferimento e il trattamento dei propri dati personali, nonché di proteggere tutti gli aspetti della propria privacy.
 STRUTTURA DI PROTEZIONE XNG PER LA GESTIONE DELLA PRIVACY.
XNG Protection crea una difesa massiccia, proattiva e dirompente che protegge non solo in loco/presenza fissa, ma ovunque, muovendosi nomadamente per bloccare/neutralizzare in modo predittivo, preventivo e proattivo tutte le possibili forme di attacco informatico in maniera auto-orchestrata, autonoma, estesa e ridondante, integrando molteplici dimensioni/piani/AI-ZT-ZK-B/AD, indipendentemente dalla sofisticatezza dell'attaccante. Al centro di XNG Protection, per garantire la privacy, c'è la sicurezza informatica più avanzata, matura, multilivello, progettata, certificata e resiliente agli attacchi informatici. Senza una sicurezza informatica integrata, non può esserci privacy (ad esempio, se identità, contenuti, ecc. non sono protetti, non ci sarà privacy). La protezione della privacy non può mai essere raggiunta esclusivamente attraverso: parole, incontri, intenzioni, raccomandazioni, consapevolezza, leggi (ad esempio, GDPR, LOPD, ecc.), sollecitazione di opinioni di utenti/entità tramite interfacce fuorvianti o ambigue, ecc. Ciò che serve sono reti multidimensionali, strutturate (per blocchi, zone, ecc.) e non strutturate, sovrapposte con ridondanza elastica di "protettori della privacy nomadi e auto-orchestrati" (che sono sistemi multistrato basati su meccanismi automatizzati resilienti al cyberspazio con capacità di osservazione/monitoraggio e la capacità di intraprendere proattivamente azioni di difesa predittive auto-orchestrate che vengono distribuite automaticamente come protettori della privacy nomadi (malware di difesa della privacy mobile basato sull'IA come DAIM/MIAD, processi di protezione della privacy ovunque, ecc.) per ottenere una protezione che potenzi veramente la privacy in profondità, in modo efficiente ed efficace. Pertanto, entità/individui/organizzazioni da soli non possono raggiungere la protezione della privacy perché il nostro mondo tecnologico, digitalizzato e iperconnesso incorpora ogni giorno innumerevoli nuovi dispositivi. composto da: reti satellitari/nanosatellitari, molteplici sistemi di comunicazione (WiFi, Bluetooth, Sigfox, Zigbee, 6LoWPAN, LoRaWAN, banda ultralarga/BUA, ISM, DECT-NR+/ETSI, 2G/GSM-2.5G/GPRS-3G-4G-5G, 6G, cloud/fog/edge computing, aziende di telecomunicazioni che subiscono attacchi informatici, ecc.), smartphone, tablet, PC, smartwatch, dispositivi IoMT (come pacemaker, pompe per insulina, ecc.), oggetti IoT (in veicoli connessi/case intelligenti/città intelligenti/elettrodomestici intelligenti, strade, aziende, portali, campi, negozi/supermercati attaccati informaticamente, banche attaccate informaticamente, ecc.), IIoT nell'industria (con gemelli digitali e metaverso industriale, ecc.), telecamere di sorveglianza e microfoni in sempre più luoghi, mancanza di aggiornamenti dei driver, problemi del sistema operativo e del registro, malware roaming che monitora tutto, animali dotati di microfoni/microcamere (insetti, uccelli, ecc.). Ci imbattiamo anche nella raccolta di dati sui social media, nella messaggistica istantanea, nei droni/satelliti, nei cookie, nelle videochiamate, ecc. Alcuni motivi per cui la privacy non è adeguatamente protetta nel nostro mondo (analogico-digitale-quantistico), dove il denaro/potere regna sovrano, sono individui malintenzionati e hacker che sfruttano vulnerabilità che crescono esponenzialmente ogni giorno nell'hardware, nel firmware e nel software (app/API, programmi/sistemi operativi, ecc.) sviluppati senza metodologie chiave come DevSECOps/DevPRIVACYOps. I processi di identificazione, autenticazione, autorizzazione, controllo degli accessi, gestione degli account e gestione delle identità sono carenti. C'è la tendenza a cercare di contenere tutto su un singolo dispositivo (questa è un'aberrazione poiché aiuta gli hacker e genera (scarsa disponibilità), i cloud spesso non sono adeguatamente protetti (ci sono perdite tra macchine virtuali/VM (un hypervisor controlla diversi sistemi operativi su un server), che non sono sempre a tenuta stagna e appartengono a entità non correlate. Le applicazioni cloud sono costruite utilizzando container (la containerizzazione utilizza un singolo sistema operativo che fornisce spazi utente chiamati container per le applicazioni che esegue) e sono composti da numerosi microservizi. Sono orchestrati da piattaforme come Kubernetes (per l'orchestrazione dei container), che gestisce la distribuzione e la scalabilità delle applicazioni containerizzate, e Docker (per la creazione di applicazioni containerizzate). La crittografia e le firme digitali sono imperfette, le password vengono riutilizzate, hanno un'entropia molto bassa e vengono catturate al mittente e al destinatario (ad esempio, con keylogger, webcam, sniffer, malware e vulnerabilità API) e durante il loro percorso attraverso i fornitori di servizi di comunicazione intermedi. La tecnologia ZK-ZT non viene utilizzata e i dati biometrici possono essere falsificati da vari meccanismi. L'IA/Deepfake, gli aggiornamenti (ad esempio, OTA/Over-The-Air) non sono adeguatamente protetti, ecc. Tutto ciò lascia la privacy assolutamente non protetta e vulnerabile agli attacchi informatici se non esiste una fitta rete multilivello di "protettori della privacy nomadi" che sono sistemi autonomi (di processi e meccanismi basati su IA multilivello ridondante con accreditamento (ad esempio, Livello di integrità della sicurezza 3 (SIL3) definito in IEC-61508/62061), CC-L7) di osservazione e azione difensiva operante in modo proattivo/predittivo in modalità fissa e mobile/nomade.
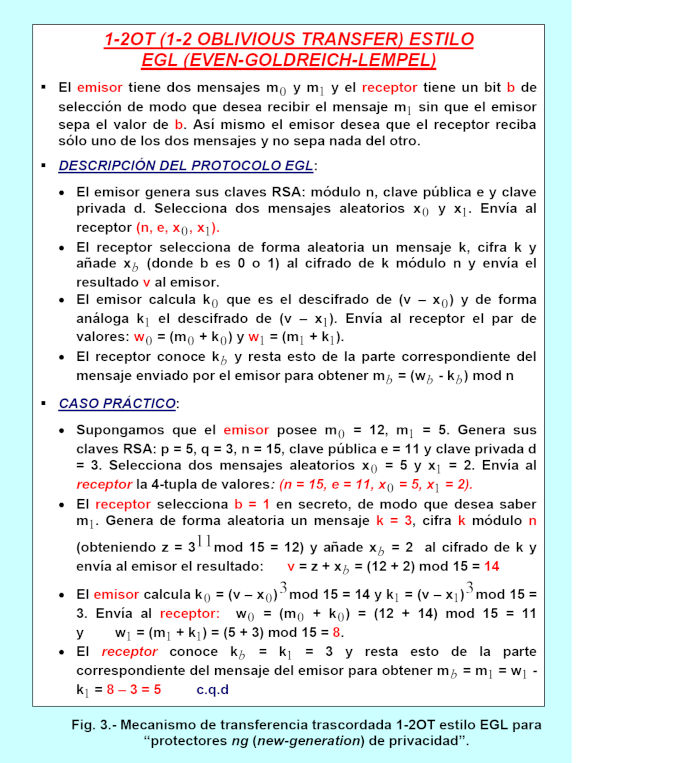 TUTELA DELLA PRIVACY NEL CAMPO DELLE EMISSIONI ELETTROMAGNETICHE.
Tutti i dispositivi elettrici ed elettronici emettono segnali elettromagnetici (EM) durante il funzionamento. Questi segnali emessi trasportano informazioni preziose che devono essere protette in termini di privacy. I criminali informatici tentano di intercettare questi segnali irradiati (a corto, medio e lungo raggio, anche utilizzando antenne e amplificatori) per ottenere le informazioni originali, in modo che l'entità/utente preso di mira non sappia mai che qualcuno ha intercettato i suoi segnali e ottenuto dati riservati. Allo stesso modo, i segnali di interferenza EMI emessi possono danneggiare l'integrità dei segnali legittimi (confondendo i dati corretti) e possono persino innescare attacchi informatici DoS/DDoS. Le emissioni EM rappresentano una vulnerabilità della privacy che consente l'acquisizione remota e malevola di dati riservati tramite segnali EM/RF. Queste emissioni elettromagnetiche provengono da molte fonti, come cavi di segnale, tasti della tastiera premuti, microprocessori/controller, radiazioni provenienti da schermi di TV, PC, smartphone e tablet, circuiti audio, analisi di potenza EEPROM (canale laterale), smart card, perdite nelle linee elettriche e circuiti di alimentazione che disperdono segnali RF che trasportano dati sensibili, ecc. Gli attacchi informatici basati sulla cattura delle emissioni elettromagnetiche possono essere: (1) Attacchi informatici passivi. Questi utilizzano le emissioni elettromagnetiche per ottenere furtivamente informazioni sensibili da tutti i tipi di entità/utenti. Ad esempio, (a) Wardriving. Le apparecchiature installate su veicoli/droni in movimento vengono utilizzate per catturare i segnali elettromagnetici emessi al fine di ottenere in modo malevolo informazioni preziose/sensibili, come password e informazioni trasmesse tramite WiFi, Bluetooth, 4G, 5G, 6G, reti satellitari, ecc. (b) Intercettazione elettromagnetica non autorizzata. Ad esempio, attacchi informatici agli sportelli automatici (ATM). (c) Intercettazione segreta su giocattoli intelligenti. Questi sono in grado di registrare e trasmettere in modo malevolo tutto ciò che sentono e vedono, ad esempio, bambole con capacità di parlare/ascoltare/vedere. (d) Spionaggio tramite telecamere e microfoni integrati in smart TV, PC, telefoni cellulari, tablet, veicoli e tutti i tipi di locali, che consentono loro di ottenere illegalmente tutto ciò che viene detto e tutti i video. (2) Attacchi informatici attivi. Questi includono, tra gli altri: attacchi informatici alla tecnologia Tempest (per la protezione contro le emissioni EM); attacchi glitching/side-channel (utilizzati per attaccare informaticamente le smart card introducendo errori utili); bug (nei microfoni radio, tramite RF come Bluetooth); l'utilizzo di microfoni spia vicino ai trasmettitori può consentire la modulazione dei dati da parte del microfono e la loro trasmissione. Tra le contromisure contro le emissioni EM, si possono evidenziare le seguenti: (1) Attenuazione. (1) Ridurre la potenza del segnale durante la trasmissione. Ciò riduce il perimetro di radiazione e costringe l'attaccante informatico ad avvicinarsi alla sorgente del segnale che intende rubare. (2) Interagire con le bande di frequenza. Ciò implica limitare le informazioni a una specifica banda di frequenza e variarla casualmente nel tempo. Questo costringe l'attaccante informatico a determinare prima quale banda di frequenza scansionare (se sceglie la banda sbagliata, non catturerà nulla o solo frammenti). (3) Crittografia, steganografia e canali subliminali. Ciò implica garantire che tutti i segnali trasportino informazioni crittografate/tokenizzate, utilizzando la steganografia o messaggi subliminali incomprensibili. Dovrebbero essere utilizzati cifrari post-quantistici o multi-annidati con crittografia robusta. (4) Gabbie di Faraday/Tecnologia Tempest (utilizzando materiali metallici e/o plastici conduttivi che creano schermatura elettromagnetica). Ciò comporta l'incapsulamento di computer, carte bancarie con chip (per impedire l'accesso da parte di lettori di carte malevoli nascosti negli zaini e il furto di fondi dalle carte; vengono utilizzate gabbie di Faraday), data center, infrastrutture critiche, dispositivi mobili/NFC, ecc., all'interno di contenitori sigillati in metallo o plastica conduttiva (le plastiche conduttive sono leghe polimeriche termoplastiche di PC/ABS riempite con fibre di carbonio, NiC, ecc.) che impediscono l'ingresso e l'uscita di emissioni elettromagnetiche e bloccano le interferenze elettromagnetiche (EMI). (5) Inibitori RF e generatori di rumore EM. Ciò comporta l'utilizzo di dispositivi che nascondono, interferiscono con, inibiscono o corrompono le emissioni EM con rumore sintetizzato per impedire la divulgazione dei dati che trasportano. (6) Accecamento dei sensori ottici satellitari per impedire l'acquisizione di dati malevoli. Utilizzo di laser terrestri contro i satelliti spia. Prevenire l'acquisizione illegale di dati satellitari da stazioni di terra e segnali intermedi.
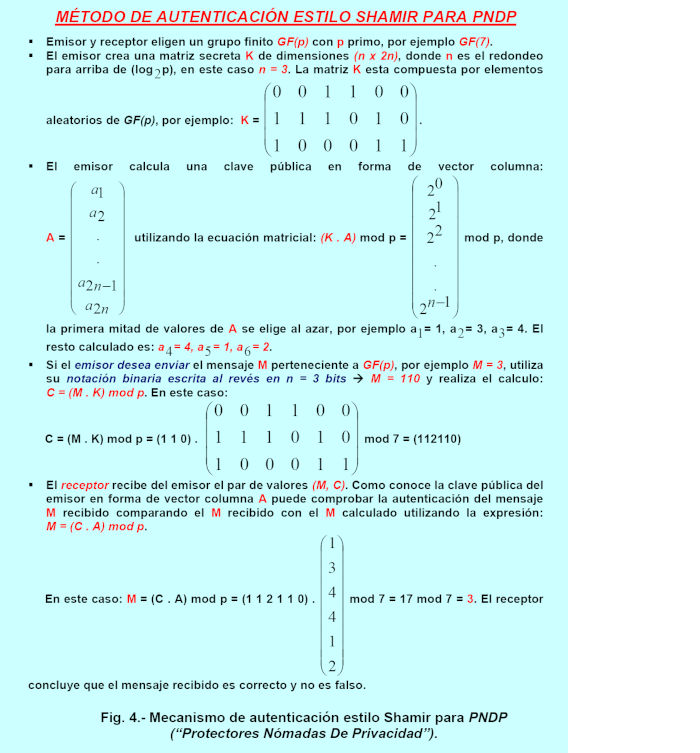 MECCANISMI E TECNOLOGIE DI PROTEZIONE XNG PER POTENZIARE LA PRIVACY.
Alcune delle principali tecnologie presenti nei dispositivi di protezione della privacy di XNG che potenziano la privacy da diverse aree, prospettive e dimensioni sono:
(1) Tutti i tipi di firme digitali (convenzionali, cieche, a firma singola o multipla, hash, ecc.). Queste vengono utilizzate per autenticare tutti i tipi di messaggi, documenti, file, aggiornamenti, ecc. Le firme digitali proteggono da falsificazione, spoofing e manipolazione di oggetti/messaggi, ma alcune firme offrono poca privacy poiché consentono di identificare l'autore. Le firme digitali cieche di tutti i tipi forniscono la stessa autenticazione di una firma digitale convenzionale ma non rivelano l'identità dell'autore. Il vantaggio è che preservano le caratteristiche di autenticazione e integrità delle firme digitali convenzionali proteggendo al contempo la privacy dell'entità. Tecnicamente, si tratta di sequenze matematiche basate sulla crittografia asimmetrica che consentono agli utenti di effettuare transazioni elettroniche in modo anonimo mentre il fornitore di servizi può verificare l'autenticità dell'utente. In una firma di gruppo, un insieme di entità firma lo stesso messaggio/documento/file per una maggiore protezione e controllo. Se viene utilizzato RSA, devono firmare in ordine di valore crescente del modulo n in RSA.
(2) Pseudonimi digitali, anonimato, mimetismo, DT e OT. Gli pseudonimi digitali consentono l'identificazione di entità/individui attraverso una pseudo-identità digitale alternativa creata per uno scopo specifico, che un utente può assumere per condurre una transazione, una comunicazione o utilizzare un servizio specifico in modo anonimo. L'utente può selezionare uno pseudonimo diverso per ogni fornitore di servizi o da utilizzare ogni volta che utilizza un servizio specifico. Ciò consente agli utenti di preservare il proprio anonimato evitando di rivelare la propria vera identità. L'uso di pseudonimi come identificatori consente l'anonimato nella gestione dell'identità. Due fattori essenziali per l'efficacia degli pseudonimi sono la mancanza di correlazione tra lo pseudonimo e il suo utente e il fatto che gli pseudonimi non possono essere correlati tra loro. Esistono diversi tipi di pseudonimi a seconda di: (i) La conoscenza della correlazione tra uno pseudonimo e il suo utilizzatore. Il massimo grado di anonimato si ottiene senza alcuna conoscenza della correlazione tra l'utilizzatore di uno pseudonimo e il suo pseudonimo. Maggiore è la conoscenza della correlazione tra lo pseudonimo e il suo utilizzatore, minore è l'anonimato. I limiti inferiore e superiore della scala dell'anonimato sono occupati rispettivamente da pseudonimi pubblici e da pseudonimi non correlati. (ii) La correlazione dovuta all'uso di pseudonimi in contesti diversi. La robustezza dell'anonimato diminuisce con l'aumentare del numero di volte in cui lo pseudonimo viene utilizzato in generale, e soprattutto in contesti diversi. Il grado di anonimato aumenta se gli pseudonimi vengono cambiati ogni due o tre volte. Il massimo grado di anonimato si ottiene con pseudonimi transazionali monouso. Gli pseudonimi transazionali possono essere univoci se correlati all'identità di un segreto condiviso coinvolto nel processo di generazione dello pseudonimo transazionale. L'anonimato rende impossibile identificare e localizzare un'entità/persona, così come tutte le sue azioni e gli individui con cui interagisce. Il mimetismo consente di occultare contenuti, identità, ecc., di entità mimetizzandole con lo sfondo. La tecnologia di inganno consente di ingannare potenziali hacker, confondendoli quando cercano di identificare entità protette, i loro contenuti/posizioni, le loro attività e i loro contatti. La tecnologia di trasferimento delle transazioni nasconde il contenuto che un'entità acquisisce da un server.
(3) Crittografia dei dati (simmetrica, asimmetrica e asimmetrica basata sull'identità IBC-post-quantistica), steganografia, canali subliminali, tokenizzazione dei dati e privacy differenziale. Le comunicazioni, le aree di archiviazione, i canali di transito e le aree di esecuzione devono essere crittografate con una robusta crittografia multistrato post-quantistica. Esistono numerosi programmi per crittografare e firmare digitalmente file/e-mail, ma dovrebbero essere utilizzate versioni più recenti di PGP (Pretty Good Privacy), SSL/TLS-VPN/SSH, ecc. La crittografia IBC utilizza la crittografia asimmetrica o a chiave pubblica e impiega l'identità del destinatario come chiave pubblica, ad esempio il suo indirizzo email o, meglio ancora, un altro identificatore più sicuro. La steganografia e i canali subliminali consentono di occultare informazioni private (dati, metadati, codici, ecc.). La tokenizzazione dei dati consiste nel sostituire dati sensibili/preziosi con informazioni non sensibili che non hanno valore ma consentono di invertire il processo. Altri strumenti per la privacy includono VPN (Virtual Private Network) con infinite reti proxy, VLAN (Virtual Local Area Network), NAT (Network Address Translation), autenticazione con certificati digitali, autenticazione e crittografia store-and-forward, HSE (Hardware Security Engine) con radice di fiducia all'avvio del processore, ecc. La tecnologia di privacy differenziale prevede l'introduzione di rumore, casualità e caos nei dati/informazioni, modificandoli per proteggerli e renderli inutilizzabili in caso di furto; integra tecnologie di inganno come honeytrap/honey pot/honey net.
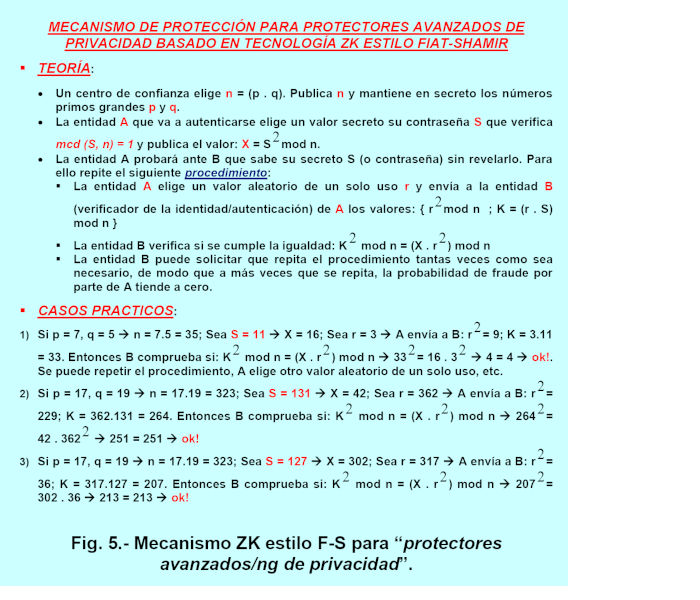 CONSIDERAZIONI FINALI.
La tutela della privacy, emersa di recente per rafforzare tale diritto, sta diventando sempre più urgente, necessaria e importante (dato che l'acquisizione di dati/informazioni riservati, strutturati o non strutturati, genera ingenti profitti). Inoltre, "l'informazione è potere", è "il petrolio del XXI secolo" e "l'analisi dei dati è il motore a combustione"; "l'informazione è il carburante della nuova economia"; se ti viene offerto qualcosa gratuitamente, "la tua mancanza di privacy è la ricompensa". Pertanto, sempre più entità malintenzionate cercano di rubare dati/metadati e venderli (ad esempio, sul Deep/Dark Web). Il furto di informazioni sensibili/private da veicoli connessi e smartphone comporta l'acquisizione di ogni tipo di dato privato: le nostre conversazioni, il contenuto delle nostre liste di contatti telefonici e la raccolta di informazioni per facilitare i rapimenti, tracciare percorsi, abitudini di guida/camminata, orari, percorsi GPS/G2G, stazioni radio che ci piace ascoltare, dove parcheggiamo per rubare il veicolo e dove vive il proprietario per attivare il sistema di accesso e avviamento senza chiave a distanza, ecc. Alcuni dei persistenti e subdoli attacchi informatici alla privacy includono: (1) Acquisizione/raccolta di informazioni. Ciò utilizza sorveglianza di massa, interrogatori/web crawler, ingegneria sociale/phishing, social network/messaggistica istantanea (WhatsApp/Telegram), informazioni false/notizie false/dati biometrici falsi, sistemi operativi/app/API vulnerabili, ecc. (2) Elaborazione delle informazioni. Ciò si riferisce all'uso, al trasferimento, all'archiviazione, alla manipolazione, ecc., di tutti i dati, strutturati o non strutturati, metadati, informazioni, conoscenze e saggezza che sono stati rubati o acquisiti. Vengono utilizzate tecniche come aggregazione, connessione, correlazione, identificazione, data mining, Big Data/Analytics, insicurezza, uso secondario, esclusione, ecc. (3) Diffusione di informazioni. Si riferisce alla rivelazione o alla diffusione malevola di dati rubati. Vengono utilizzate tecniche come intrusioni informatiche/violazioni della riservatezza, divulgazione, esposizione, maggiore accessibilità, ricatto, appropriazione, distorsione, ecc. (4) Invasione dell'individuo. Si basa su intrusioni subliminali e annidate, inferenza decisionale, ecc.
RIFERIMENTI BIBLIOGRAFICI.
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo-2023.
- Areitio, J. “Cancellazione anticipata da parte di DAIM/MIAD di singolarità e tecniche che generano attacchi informatici insidiosi”. Rivista Conectronica. N. 256. Maggio-2023.
- Gupta, I. “Aspettative vs realtà delle misure di privacy delle informazioni e protezione dei dati: una panoramica della letteratura generata automaticamente”. Springer-2023.
- Blokdyk, G. “Privacy e protezione dei dati: una guida completa”. The Art of Service - Data Privacy and Protection Publishing-2023.
- Doss, AF “Cyber-Privacy: chi ha i tuoi dati e perché dovresti preoccupartene”. BenBella Books-2020.
- Sanjay S. “Cybersecurity e protezione della privacy: sicurezza”. Ed. Sanjay S-2023.
- Carissa, V. “La privacy è potere”. Ed.-Random House UK-2021.
- Yu, S. e Cui, L. “Sicurezza e privacy nell’apprendimento federato”. Springer-2023.
- Knijnenburg, BP, Page, X., Wisniewski, P. (Editor), Lipford, HR et al. “Prospettive socio-tecniche moderne sulla privacy”. Springer-2022.
- Goldmann, J. et al. “Inganno e abuso della privacy dei dati: scoprire l’uso improprio delle informazioni personali da parte dei giganti della tecnologia”. Ed. Customer Privacy Publishing-2023.
- MS Geetha P. “Protezione della privacy nell’analisi dei big data”. Ed. Vikatan Publishing Solutions-2023.
- Cofone, I. “L’illusione della privacy: danno e potere nell’economia dell’informazione”. Cambridge-University-Press-2024.
Autore: Prof. Dr. Javier Areitio Bertolín – Direttore del Gruppo di Ricerca su Reti e Sistemi.







