


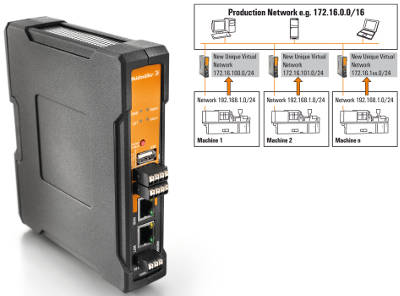
Die NAT 1:1-Router- und virtuellen IP-Routing-/Mapping-Funktionen ermöglichen die einfache Integration von Subnetzen mit identischen IP-Adressen, ohne das Maschinennetzwerk in ein übergeordnetes Produktionsnetzwerk einbinden zu müssen.
IP-Routing ermöglicht die kontrollierte Datenübertragung zwischen Subnetzen. Darüber hinaus reduziert die Subnetzbildung die Netzwerklast.
Mit 1:1-NAT werden IP-Adressen praktisch implementiert. Serielle Maschinen mit identischen IP-Konfigurationen können nun parallel betrieben und in übergeordnete Netzwerke integriert werden, ohne dass jeder Maschine ein eigener IP-Adressbereich zugewiesen werden muss.
Die integrierte Firewall, ausgestattet mit umfangreichen konfigurierbaren Filterfunktionen, erkennt legitimen Datenfluss und verweigert unberechtigten Datenzugriff auf das Netzwerk.






