EINLEITUNG.
Der Begriff Malware (eine Kombination aus bösartiger Software, Firmware und Hardware) bezeichnet sowohl eine Cyberbedrohung als auch eine Cyberwaffe (uneingeschränkt und mit erweiterter Funktionalität für die Cyberkriegsführung; Beispiele für Cyberwaffen sind Duqu, Equation Group, Stuxnet, Flame, Gauss, Careto-The Mask, GreyEnergy usw.). Cyberwaffen dringen in Systeme ein, installieren sich und hinterlassen, sobald sie entdeckt werden, Überlebensspuren, bevor sie wieder verschwinden. Sie nutzen eine Vielzahl von Mechanismen, wie z. B. Dropper zur Installation, Spreader zur Verbreitung, Steganografie und Anti-Forensik-Techniken zur Verschleierung, unterschwellige Kommunikationskanäle usw., sowie hochentwickelte Werkzeuge zur Durchführung von Cyberangriffen (unter Verwendung von Angriffsvektoren wie Spear-Phishing, Ausnutzung ungepatchter Sicherheitslücken usw.).
Es ist zu beobachten, dass die Angriffsfläche für Cyberangriffe aufgrund von IoT, 5G, Nachlässigkeit usw. täglich wächst. Malware kann in drei Formen auftreten, d. h. sie kann drei Arten haben:
(1) Software (in Form von Schadprogrammen oder Code, der aus Anweisungen besteht, die Fehler wie mangelhafte Speicherverwaltung, mangelhafte Validierung von Benutzereingaben, Laufzeitfehler, Wettlaufsituationen, falsche Benutzerzugriffsrechte, Designschwachstellen, Implementierungs-, Designfehler usw. ausnutzen),
(2) Firmware (in Form von Mikroprogrammen oder heimtückischem Mikrocode, der aus Mikroinstruktionen besteht) und/oder
(3) Hardware (in Form von Hardware-Trojanern: Schaltkreise, Chips, eingebettete Elektronik, Motherboards usw., die bösartig-pathologisch autonom und/oder in Koordination mit Software- und/oder Firmware-Malware agieren. Zu den Gegenmaßnahmen gehören TPM/Manipulationssichere Hardware, TCB/Trusted Computing Base, Hardware-Wasserzeichen-Verschleierung, PUF-Anti-Klon-Technologie, Hardware-Seitenkanal-Abhörerkennungsmechanismen usw.).
 Malware (die Schwachstellen und Bedrohungen ausnutzt und vielfältige Folgen haben kann, wie z. B. Hintertüren, Zugriff auf Prozessdaten, Rechteausweitung, Offenlegung/Spionage von Informationen, Manipulation von Dateien/Daten, Verbreitung von Falschnachrichten, Dateien und Fotos in der Cloud, DoS-Angriffe (Denied of Service), RCE (Remote Code Execution), schwache Authentifizierung und Verschlüsselung, Kryptojacking, Infektionen der Lieferkette, Kryptomining, Benutzeraufzählung, BEC (Business Email Compromise) usw.) kann Software, Firmware, Hardware, Personen, Objekte, die Umgebung und vieles mehr infizieren, beeinträchtigen und sich darauf ausbreiten. Malware kann entweder autonom (mit Selbststeuerung, künstlicher Intelligenz und geschlossenen Feedbackschleifen) oder gesteuert (lokal und/oder remote mithilfe von unterschwelligen, steganografischen/verschlüsselten Kanälen, unsichtbaren Übertragungen, verschachtelter Anonymität und Befehls- und Kontrollfunktionen mit einem Botmaster oder einer KI-Entität) agieren. Malware kann unsere gesamte Welt mit Cyberangriffen überziehen, sowohl die physisch-analoge als auch die cyber-digitale (Software, Firmware, Hardware, OT, IT, IoT, IIoT und IoMT-Objekte/Plattformen, Inhalte (Videos, Podcasts, Blogs, Sprachnotizen, Google Play, App Store usw.), Mobiltelefone, Haushaltsgeräte, Spielzeug, PCs, Tablets, Wearables (Geräte wie Ringe, Armbänder, Prothesen, Smartwatches, Google Glass – Brillen, die Dienste wie die Übersetzung von Warnschildern in andere Sprachen anbieten, Feuerwehrhelme mit Augmented Reality, Kinderkleidung, die das Smartphone der Mutter per App alarmiert, wenn ihr Baby Fieber hat, Saugnäpfe am Bauch des Patienten, die regelmäßig mit einer Nadel den Blutzuckerspiegel messen und gegebenenfalls automatisch das benötigte Insulin injizieren, Cyberprothesen wie Herzschrittmacher, Cochlea-Implantate usw.), Roboter, ERP, CPS, IT, OT und den Cyberspace (der Cyberspace ist in den anderen Bereichen enthalten). Die Verteidigungsfronten sind: Land (Fahrzeuge, Anlagen, Schallwaffen usw.), See (U-Boote, Schiffe usw.), Luft (Flugzeuge, Drohnen usw.) und Weltraum (Kommunikationssatelliten, Orbitalstationen, Raumsonden, bewaffnete Satelliten wie Projekt Thor usw.).
Weitere spezifische Bereiche von Cyberangriffen sind: Datenbanken (wo Malware Daten verändert, spioniert, Anomalien erzeugt, bestimmte Suchvorgänge verhindert usw.), die Privatsphäre von Personen und Organisationen (Malware kann die Privatsphäre von Organisationen auf vielfältige Weise angreifen:
(1) Ausgehende Daten (Erfassung dessen, was wir tippen, was wir im Internet besuchen, mit Keyloggern, Spyware-Creepware (Aktivierung unserer Webcams und Mikrofone auf Smart-TVs, Smartphones, PCs usw.), unserer Geolokalisierung und mobilen Triangulation mit Cookie-Erfassung, Protokollierung von Aufzeichnungen, Überwachung und Rückverfolgbarkeit durch Kameras, Sensoren, Bluetooth, WLAN usw.).
(2) Eingehende Daten (z. B. unerwünschte Nachrichten, Spam, Phishing, SMS, MMS, Callbots, Chatbots, infizierte USB-Sticks, Cookies, Cyberangriffe usw.), KI-basierte Gesichtserkennungsalgorithmen (Malware kann diese Algorithmen manipulieren, sodass Ziele/Opfer nicht erkannt und deren Eliminierung durch Drohnennetzwerke verhindert wird, beispielsweise durch die Veränderung der Gesichtssignaturen/-muster der Ziele mit KI-generierten Mustern, die in der menschlichen Natur nicht vorkommen. Malware kann auch kriminelle durch legale Ziele ersetzen. Ebenso kann Malware verhindern, dass Gesichtserkennungssysteme Ziele global/national finden, beispielsweise durch die Veränderung von Gesichtsmustern oder die Störung des Identifizierungs-/Erkennungsprozesses), OT-Systeme (Malware kann verheerende Auswirkungen auf industrielle Prozesse, ICS, SCADA, CPS usw. haben. Beispiele für Malware sind MuddyWater, Sharpshooter, GreyEnergy usw.), Kryptowährungen/Kryptoassets (es gibt beispielsweise Kryptomining-Malware). Diese wird beispielsweise heimlich heruntergeladen, wenn wir ein Lied oder einen Film herunterladen. verwandelt unser Gerät in einen „illegalen Kryptowährungs-Miner“, der die auf unserem Gerät generierten Kryptowährungen an den Cyberangreifer liefert und dabei die CPU/GPU und Energie des Opfers verbraucht.
 Es gibt zahlreiche Kryptowährungen wie Bitcoin, Litecoin, Ethereum, Ripple, Mercoin, Dogecoin, Monero usw. (einige sind leichter nachzuverfolgen als andere), Netzwerke (WPAN-Bluetooth, ZigBee-IEEE802.15.4, 6LowPAN, WLAN-WiFi6/IEEE802.11ax, LoRaWAN, Sigfox, NFC, MANET, RFID, WSN, UWB, Automotive Ethernet gemäß IEEE802.3ck-Standard mit 800 Gbit/s, Automotive Ethernet IEEE802.3ch mit 10 Gbit/s, InfiniBand mit 1200 Gbit/s, Multi-IMEI-SIM-basierte WWAN-Mobilfunknetze wie 2G-GSM, 2.5G-GPRS, 3G, 4G, 5G und das kommende 6G (mit Datenraten von einem Terabit pro Sekunde, Terahertz-Bändern und einer Latenz von weniger als einer Millisekunde). (nützlich in Anwendungen wie holografischer Kommunikation, Touch-Internet usw.), IEEE 802.3ba bis zu 100 Gbit/s über Glasfaser usw.), vernetzte und autonome Fahrzeuge (trotz bestehender funktionaler Cybersicherheitsspezifikationen wie ISO 26262 weisen Fahrzeuge unzählige Schwachstellen auf, z. B. unsignierten Code, unzureichende Remote-Updates, mögliche Remote-Verbindungen über WLAN, Bluetooth oder 5G, Zugriff auf Programme zur Steuerung von Bremsen, Motorstart/-stopp, Lenkung, ABS, Fenstern, Belüftung, Airbags, Deaktivierung von eCall usw. Fahrzeuge mit vielfältigen Kommunikationsmöglichkeiten mit ihrer Umgebung (V2X – Fahrzeug-zu-Fahrzeug, Fahrzeug-zu-Signal, Fahrzeug-zu-Cloud usw.) bieten zwar Vorteile, aber auch ein größeres Angriffsfeld für Cyberangriffe. Cyberangriffe zielen zunehmend auf alle Arten von Fahrzeugen, Schiffe, Logistik- und Transportunternehmen, Fahrzeughersteller usw. ab), Uhren- und Zeitsynchronisationssysteme (z. B. solche, die auf NTP-Netzwerken mit öffentlichen und/oder privaten Servern basieren, und solche, die auf vernetzten oder isolierten/privaten Atomuhren basieren). Uhren (beispielsweise solche, die auf Wasserstoffmasern basieren) und Menschen (Schadsoftware kann verletzen, krank machen, töten, stören). Sie kann mental Selbstmorde provozieren, Gedankenkontrolloperationen durchführen, durch Social Engineering und kognitive Verzerrungsabkürzungen täuschen, Einflussoperationen durchführen, Desinformation verbreiten, Fancieaks oder unerwartete Lecks verursachen usw.
Es wächst die Besorgnis darüber, alle Bürger über Cybersicherheit aufzuklären, beispielsweise durch Projekte wie „Citizen Cybersecurity“, intelligente Lautsprecher (die mit Malware infiziert sind und als Schallwaffen fungieren können), Städte und Smart Cities (Malware kann ferngesteuerte Ampeln, Beleuchtung, Gas-, Wasser- und Heizungsmanagement auf Basis drahtloser Kommunikation stören, die Versorgung kann unterbrochen werden, und Flughäfen können durch Abschalten von Strom, Belüftung, Zugangskontrolle usw. lahmgelegt werden), Umwelt, Ökologie und Nachhaltigkeit (Malware kann kritische Infrastrukturen beschädigen, in denen CPS, ICS, PLCs usw. eingesetzt werden), Infrastrukturen, Dienste, Websites, Suchmaschinen (Google, Baidu, Yahoo, Bing usw.; Malware kann den Zugriff auf Inhalte verhindern, nur bestimmte Inhalte sichtbar machen usw.), Apps, virtuelle Welten (Second Life usw.), virtuelle Sprachassistenten (Siri, Alexa, Celia, Cortana, Bixby usw.) und soziale Netzwerke (Instagram, Facebook, Twitter, TikTok usw.). Malware kann ausspionieren, irreführende Informationen verbreiten, Schäden verursachen, Systeme stören, täuschen und beispielsweise Dateien, Schaltflächen wie „Gefällt mir“ usw. infizieren. Sie kann auch künstliche Realitäten (Virtual Reality, Augmented Reality, Dependent Reality, Post-Reality, Extended Reality usw.), autoritative künstliche Intelligenz (Malware kann Deep-Learning-Engines und -Modelle stören, schädliche Aktionen ausführen usw.), Instant Messaging (WhatsApp, Telegram usw.), Cloud-Computing (Cloud, Fog und Edge Computing, sowohl öffentlich als auch privat), Satelliten (GPS, GLONASS, BeiDou, GNSS, Galileo usw. – Malware kann Geodaten fälschen, die Geodaten kritischer Systeme melden usw.), Betriebssysteme und Hypervisoren (Windows, Linux, Solaris, VMware, iOS 14, Android 12 usw. – die XAgent-Malware greift Mac-Systeme an), Webbrowser (Google Chrome, Mozilla Firefox, Safari, Tor usw.) usw. angreifen. Wir dürfen die Fähigkeiten von Malware nicht unterschätzen. Täglich wächst die Zahl der Malware-Arten. Immer intelligentere, gefährlichere, multifunktionale, unentdeckbare und persistente Varianten können aktualisiert werden, basieren auf KI, sind modular aufgebaut, verfügen über extrem hohe Cyberresilienz und Überlebensfähigkeit, agieren unauffällig und symptomlos, tragen mehrere Schadprogramme und führen immer perversere und heimtückischere Aktionen aus. Moderne, intelligente, modulare, unentdeckbare, cyberresiliente und aktualisierbare Malware übersteht Antivirenprogramme, bleibt symptomlos und gibt absichtlich nur scheinbar irrelevante Teile preis. Sie ist anfällig für das Überstehen von Entfernungsmechanismen, die Bereinigung (durch Hintergrundprozesse), Deaktivierung, Desinfektion und Eindämmung (durch das Entkommen aus Sandboxes, Sicherheitszonen und DMZs, durch das Wechseln zwischen isolierten virtuellen Maschinen usw.) und kann sich mit der Außenwelt verbinden, um sich selbst zu aktualisieren, ihre Leistungsfähigkeit und Cyberresilienz zu steigern und die Vielfalt ihrer Schadprogramme zu erweitern. Wenn Schadsoftware einem Cyberangriff ausgesetzt ist, wird sie immer besser versteckt, entgeht der Erkennung, bewegt sich unauffällig und unvorhersehbar lateral, generiert neue Domainnamen und erstellt sogenannte Opfer-Schadsoftware-Module, um sich selbst zu zerstören und die Antivirensoftware zu täuschen. Es ist daher unerlässlich, sich auf potenzielle Cyber-Epidemien und sogar Malware-Pandemien vorzubereiten und sich anzupassen (unter Einsatz aller verfügbaren Tools, Strategien, Taktiken, Verfahren, Best Practices, Empfehlungen, Protokolle/Codes, Richtlinien, Gesetze/Compliance-Anforderungen, Richtlinien, Normen, Standards, Schulungen/Sensibilisierungskampagnen usw.). Diese Pandemien könnten unsere Welt auf allen Ebenen – Menschen, Umwelt, OT/IT-Technologien, Infrastruktur, Finanzen, vernetzte und autonome Fahrzeuge, Drohnen, Gesundheitswesen, Organisationen, Telekommunikation, soziale Netzwerke, virtuelle Realität, erweiterte Realität, eingeschränkte Realität usw. – zu schützen. Jemand sagte einmal (Carlos Varela): „Ein Wort sagt nichts und verbirgt gleichzeitig alles.“ In diesem Zusammenhang ist dieses Wort „Schadsoftware“.
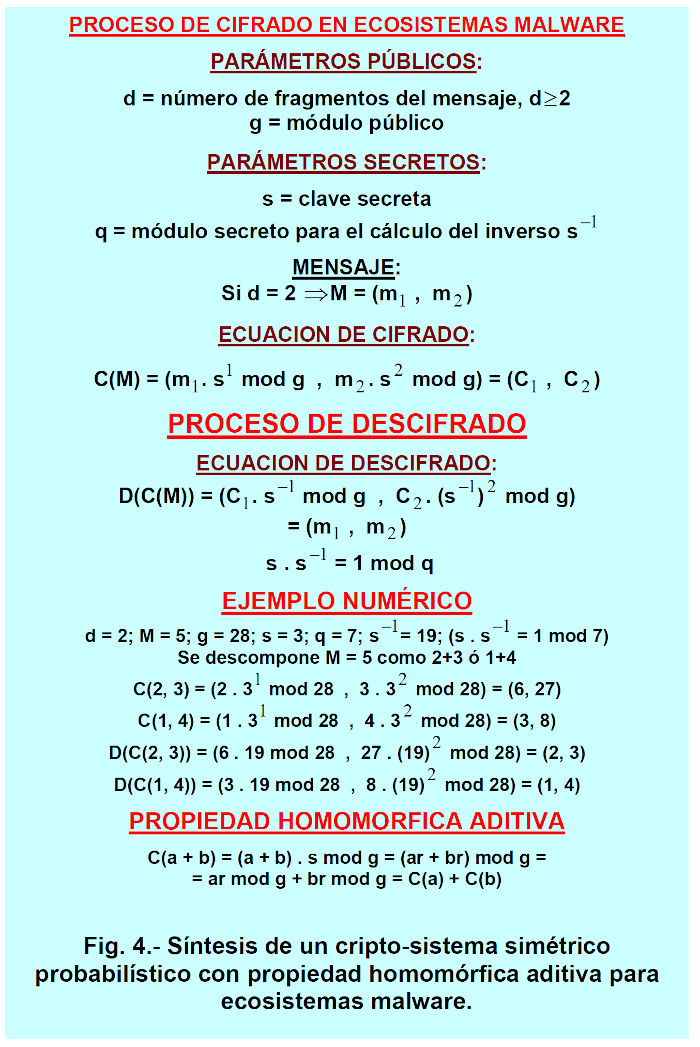 Die verschiedenen Arten und Funktionen von Malware werden zunehmend schwerer zu erkennen, hartnäckiger, widerstandsfähiger gegen Cyberangriffe und fehlertoleranter (selbst wenn Malware erkannt und entfernt wird, hinterlässt sie zahlreiche versteckte Spuren für eine nachfolgende automatische, asymptomatische Neuinfektion). Öffentliches USB- oder NFC-Laden von Mobiltelefonen, PCs, Drohnen usw. kann Malware einschleusen, Ordner ausspionieren und Daten, Programme, Apps usw. über Datenkanäle verändern. Unentdeckbare, intelligente Malware kann vielfältige Auswirkungen haben (Schaden, Krankheiten, Pathologien verursachen, eine große Anzahl falscher Anomalien und Perversionen erzeugen, Symptome chaotisch manifestieren usw.). Es ist wichtig, einen Digital Native nicht mit einem Cybersicherheitsexperten zu verwechseln, da deren Fähigkeiten und Kenntnisse in diesem Bereich in der Regel gering sind. Aus der Perspektive von Malware beobachten wir seit einiger Zeit in immer mehr Bereichen eine dystopische Welt, deren Lösung darin besteht, diese Bereiche mit effektiven Cybersicherheitsprojekten zu durchdringen.
Arten von Malware nach Funktionalität.
Malware lässt sich nach verschiedenen Kriterien auf vielfältige Weise klassifizieren. Beispielsweise lassen sich anhand der Funktionalität zahlreiche Klassen, Typen, Familien und Kategorien von Malware unterscheiden:
1) Würmer. Diese Malware nutzt Sicherheitslücken, etwa in Betriebssystemen, um sich in Netzwerken zu installieren (eine Geräte-Sicherheitslücke ist ein Fehler, während ein Exploit der Mittel zum Zugriff auf dieses Gerät ist). Der Zugriff kann auf verschiedene Weise erfolgen: über eine in Software eingebettete Hintertür, durch Ausnutzung unbekannter Software-Sicherheitslücken, über USB-Laufwerke usw. Nach der Installation wird die Malware für DDoS-Angriffe, den Diebstahl sensibler Daten, Überwachung und vieles mehr eingesetzt. Würmer agieren autonom; sie benötigen weder eine Wirtsdatei noch müssen sie sich an ein anderes Programm anhängen. Sie können Kopien von sich selbst über ein Netzwerk an andere Geräte senden. Beispiele für Würmer sind: WannaCry-Wurm, Stuxnet-APT (das gleichzeitig Wurm, Rootkit und Virus ist), Morris-Wurm, Slammer-Wurm, Abra-Wurm, Conficker-Wurm usw. Würmer verbreiten sich von einem Gerät zum anderen, indem sie Kopien von sich selbst über ein Netzwerk übertragen, ohne Dateien infizieren zu müssen. Ein Wurm kann mithilfe verschiedener Methoden und Techniken von einem Gerät zum anderen springen, z. B.: (a) Remote Shell (rsh, ssh, rexec usw.). Auf verschiedenen Betriebssystemen, wie z. B. Unix, können Befehle auf einem entfernten Gerät ausgeführt werden. Wenn das Zielgerät auf diese Weise infiziert werden kann, kann ein kleines Bootstrap-Programm installiert werden, das die Übertragung der restlichen Schadsoftware ermöglicht. Das rsh-Programm ermöglicht den Zugriff auf ein anderes entferntes Gerät mithilfe eines Passworts. (b) Knacken von Passwörtern und Anmelden als autorisierter Benutzer auf einem zu infizierenden entfernten Gerät. Passwort-Cracker nutzen die Tendenz von Nutzern aus, Passwörter so einfach wie möglich zu halten (und verstoßen dabei mitunter gegen Passwortrichtlinien, die die Verwendung von Passwörtern mit hoher Entropie (für jedes Gerät unterschiedlich) vorschreiben/empfehlen). Diese Passwörter sind lang, enthalten alle Arten von Zeichen (Zahlen, Groß- und Kleinbuchstaben, Sonderzeichen usw.), sind nicht im Wörterbuch enthalten und nicht trivial (z. B. ist 123 eine schlechte Wahl). (c) Sie nutzen Sicherheitslücken aus (Angriffspunkte/Methoden von Cyberangriffen wie Bugs, Fehler, Schwächen, Vertrauenslücken, Debug-Ports, JTAG-Ports usw.), beispielsweise Pufferüberläufe in Netzwerksoftware/Programmen. In Netzwerken werden Sockets verwendet. Ein Client-Socket initiiert eine Kommunikationsverbindung zu einem Server, indem er eine Anfrage an den Server-Socket sendet, der ständig auf diese Anfragen wartet. Ist der Server-Socket-Code anfällig für Pufferüberläufe oder Stack-Beschädigungen, kann Malware die Ausführung bestimmter Server-Systemfunktionen manipulieren und sich so auf dem Server einnisten. Dies kann durch Ausnutzung eines Fehlers im Programm „sendmail“ erreicht werden, das als Mail Transfer Agent (MTA) in einem Netzwerk fungiert. Eine weitere Schwachstelle ist ein Fehler im „finger program daemon“, der Pufferüberläufe verursacht. Zu den weiteren Schwachstellen gehören Race-Condition-Schwachstellen in den Treibern bestimmter Smartphones (CVE 2019-5216), VM-Escape- oder Sandbox-Escape-Schwachstellen, die es Schadsoftware ermöglichen, aus einer virtuellen Maschine (VM) oder Sandbox auszubrechen und das Betriebssystem des betroffenen Geräts zu infizieren (CVE 2008-0923), sowie Schwachstellen in Software, die in SDN (Software Defined Network), SDP (Software Defined Perimeter), SDR (Software Defined Radio) und BYOD (Bring Your Own Device) eingesetzt wird, wo Benutzer ihre eigenen Geräte mit anfälliger Software verwenden. (Organisation-Unternehmen-Branche) usw. Ausnutzung von Schwachstellen in IoT-Systemen wie Oracle WebLogic Server, VMware SD-WAN-Netzwerken usw.
2) Logikbombe. Diese Malware-Funktion wird durch ein internes oder externes Ereignis ausgelöst, z. B. durch das Erreichen eines bestimmten Datums und einer bestimmten Uhrzeit, das Erstellen oder Löschen bestimmter Daten wie Dateien oder Ordner, den Zugriff auf eine Datenbank usw.
3) Hintertür. Diese Malware-Funktion (selbstinstallierend) ermöglicht es der Malware, beliebig oft auf das System des Opfers zuzugreifen, ohne die üblichen Anmelde- und Authentifizierungsverfahren zu verwenden. Das infizierte Gerät kann ferngesteuert werden. Ein Beispiel für eine Hintertür ist Rustock.B.
4) Malvertising (Schadsoftware-Werbung). Diese Malware-Funktion schleust Schadcode in Online-Werbung ein, um weitere Malware zu verbreiten. Sie sucht nach Sicherheitslücken in Webbrowsern und installierten Plugins (z. B. Flash, Acrobat Reader, Spotify usw.). Als Gegenmaßnahmen sollten Sie Werbeblocker verwenden, Ihr Betriebssystem, Ihre Webbrowser und Ihre Antivirensoftware aktualisieren, nur die Plugins aktivieren, die Sie täglich benötigen, und diese deaktivieren, wenn Sie sie nicht brauchen. Aktivieren Sie außerdem die „Click-to-Play“-Funktion in Ihrem Webbrowser, sodass Sie vor dem Ausführen eines Plugins die Berechtigung erteilen müssen. Um zu überprüfen, ob die „Click-to-Play“-Funktion in Ihrem Webbrowser aktiviert ist, gehen Sie zu den Einstellungen, klicken Sie auf „Erweiterte Optionen“, „Datenschutz“, „Inhaltseinstellungen“ und aktivieren Sie unter „Plugins“ die Option „Click-to-Play“, die normalerweise standardmäßig deaktiviert ist.
5) Spyware. Diese Art von Schadsoftware nutzt Betriebssystemfunktionen, um Benutzeraktivitäten auszuspionieren. Manchmal integriert sie zusätzliche Funktionen, wie z. B. die Manipulation von Netzwerkverbindungen, um Sicherheitseinstellungen auf dem infizierten System zu verändern. Spyware sammelt ohne Wissen oder Zustimmung des Benutzers Informationen über dessen Aktivitäten und Verhalten (z. B. Passwörter, PINs, Zahlungsinformationen, unstrukturierte Nachrichten usw.) und sendet diese Informationen heimlich an den Angreifer. Sie kann Audio- und Videoaufnahmen des Opfers (Creepware), dessen Bildschirme, Dateien usw. aufzeichnen. Ein Beispiel für Spyware ist DarkHotel.
6) Dateilose Schadsoftware. Diese Art von Schadsoftware installiert zunächst nichts, sondern ändert native Betriebssystemdateien wie WMI und PowerShell. Das Betriebssystem erkennt die bearbeiteten Dateien als legitim, sodass Antivirenprogramme sie nicht erkennen. Ein Beispiel für dateilose Schadsoftware ist Astaroth.
7) Trojaner. Die Funktionalität dieser Schadsoftware ist in scheinbar legitimer Software eingebettet und getarnt, die nützlich erscheint. Die eigentliche Funktion wird als Tarnung bezeichnet, da die Malware sich als solche ausgibt (z. B. als App, Antivirus-Patch, Update, Video, Spiel; sie kann in einem Phishing-E-Mail-Anhang eingebettet sein, als Verschlüsselungsprogramm, Browser, Kompressor, Editor, Antivirus-Software usw.). Die eigentliche Wirkung der Malware wird jedoch als verdeckte Wirkung bezeichnet und bleibt dem Opfer verborgen. Nach dem Herunterladen übernimmt sie die Kontrolle über das Gerät des Opfers. Ein Beispiel für Malware mit Banking-Trojaner-Funktionalität (Datendiebstahl und potenziell das Laden weiterer Malware durch Ausnutzung schwacher Passwörter) ist Emotet. Die Dridex-Malware verfügt über eine Finanztrojaner-Funktionalität, die über E-Mail-Anhänge oder Phishing-Angriffe verbreitet wird und Passwörter, Bankinformationen, persönliche Daten usw. stehlen kann. Die Triada-Malware enthält eine Rooting-Trojaner-Funktionalität, die in die Lieferkette eingeschleust wurde, als Android-Geräte mit vorinstallierter Malware verkauft wurden. Ein weiterer Trojaner ist Trickbot.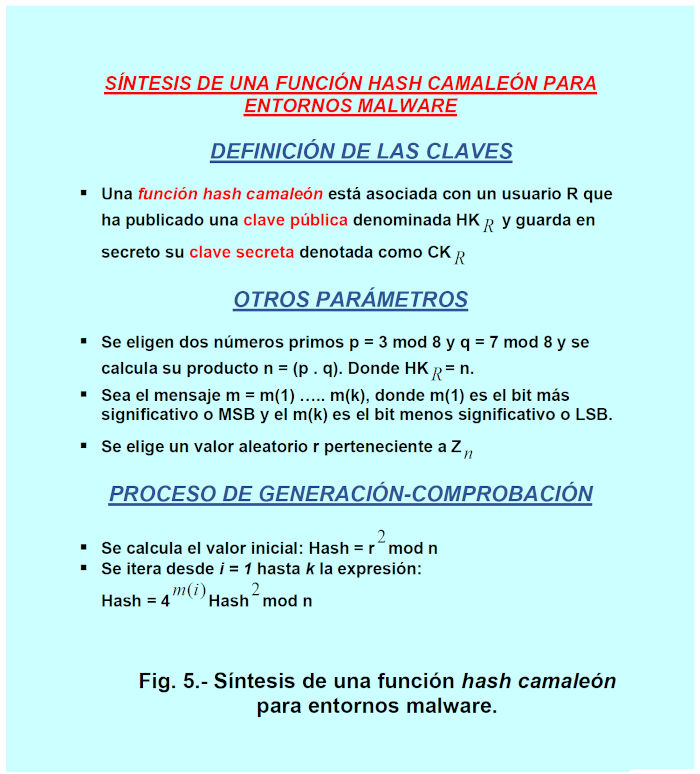
8) Virus. Dies ist eine Art von Malware, die sich von einem Gerät auf ein anderes verbreitet, indem sie Kopien von sich selbst in Wirtsdateien einbettet. Diese Dateien werden dann auf verschiedenen Wegen an die Opfer übermittelt (Wechseldatenträger wie USB-Sticks, CD-ROMs, Disketten usw. oder E-Mails über Spam, Phishing (einschließlich schädlicher Links oder infizierter Anhänge usw.)). Der Virus wird in eine Datei oder Anwendung eingeschleust und beim Start der Anwendung ausgeführt. Sobald er sich in einem Netzwerk befindet, kann er zum Diebstahl sensibler Daten, für DDoS-Angriffe usw. missbraucht werden. Die Übertragung kann durch einen Benutzer erfolgen, der einen USB-Stick oder eine DVD mit einer infizierten Datei mit sich führt oder eine infizierte Datei als E-Mail-Anhang versendet. Beispiele für Viren sind Makroviren in Microsoft Office-Dateien (Word, Excel usw.), FAT-Viren, Skriptinfektionen (in PDF-, DOCX-Dateien usw.), Browser-Plugin-Infektionen (Flash, Java, QuickTime Player usw.). FAT-Viren (File Allocation Table; der Bereich der Festplatte, der zur Verknüpfung der auf der Festplatte gespeicherten Informationen verwendet wird) verhindern den Zugriff auf bestimmte Bereiche der Festplatte, in denen wichtige Dateien für den Betrieb des Computers gespeichert sind. Sie sind gefährlich. Sie dringen in die Festplatte ein und beeinträchtigen das System. Der Michelangelo-Virus (1991) wurde am 6. März aktiviert, beschädigte das DOS-Betriebssystem, operierte auf BIOS-Ebene und beschädigte die Festplatte beim Booten von einer infizierten Diskette.
9) Bakterium/Rabbit. Dies ist eine Art von Malware, die eine bestimmte Ressourcenklasse, wie z. B. Dateispeicher, Nachrichtenpuffer, Prozesskontrollblöcke usw., des Computers des Opfers vollständig ausnutzt.
10) Rootkit. Diese Art von Schadsoftware ermöglicht Cyberangreifern die Fernsteuerung des Geräts des Opfers mit vollen Administratorrechten. Sie kann in Anwendungen, Kernel, Hypervisoren, Firmware usw. eingeschleust werden. Die Verbreitung erfolgt über Phishing, schädliche E-Mail-Anhänge, schädliche Dateidownloads, infizierte Wechseldatenträger wie USB-Sticks usw. Rootkits können weitere Schadsoftware-Funktionen wie Keylogger verbergen. Sie verwenden verschiedene Tools, um auf einem infizierten System nicht entdeckt zu werden. Sie übernehmen die vollständige Kontrolle über das System mit höchstmöglichen Berechtigungen und können weitere schädliche Aktivitäten ausführen. Die Erkennung ist sehr schwierig; Hinweise auf ihre Existenz lassen sich durch die Überwachung des Systemverhaltens auf ungewöhnliche Aktivitäten, die Analyse von Speicherabbildern, das Scannen von Systemdateisignaturen usw. gewinnen. Ein Rootkit ist eine Art Schadsoftware, die dazu dient, Dateien zu verbergen, die Prozesse ausführen, Registry-Einträge und andere Datentypen. Zacinlo ist ein Beispiel für ein Rootkit.
11) Keylogger. Dies ist eine Art Schadsoftware-Funktion, eine Form von Spyware, die die Benutzeraktivitäten überwacht. Es ermöglicht den Diebstahl von Informationen wie Passwörtern, Bankdaten usw. Es kann durch Phishing/Social Engineering, Downloads infizierter Dateien usw. auf das Gerät des Opfers gelangen. Es erfasst und speichert Tastatureingaben (und alle Arten von Informationen), die dann von der Malware verwendet oder über einen Command-and-Control-Server (C&C) an Dritte gesendet werden können. Eine Gegenmaßnahme ist die Verwendung virtueller Tastaturen. Ein Beispiel für einen Keylogger ist Olympic-Vision.
12) Bot/Botnetz. Ein Bot ist eine Malware-Funktion, die IoT-Geräte/Objekte infiziert. Diese infizierten Geräte (sogenannte Zombies oder Bots) bilden ein Netzwerk (Botnetz), das über C&C-Kanäle von einem oder mehreren Botmastern in Form von KI-Systemen und/oder Menschen gesteuert wird. Bots werden als Spambots, für DDoS-Angriffe usw. eingesetzt und über C&C ferngesteuert. Ein Bot ist eine Anwendung, die automatisierte Aufgaben unter Kontrolle ausführt. Bots verbreiten Malware selbstständig, indem sie sich mit einem zentralen Server oder Botmaster verbinden. Das Mirai-IoT-Botnetz umfasst Millionen von Geräten. Echobot ist eine Variante von Mirai für das Internet der Dinge (IoT).
13) Browser-Hijacker. Diese Art von Schadsoftware greift Webbrowser an und ändert deren Einstellungen.
14) Ransomware/Kryptoschlüssel. Diese Schadsoftware sperrt und verschlüsselt Dateien, Ordner, Partitionen oder die gesamte Festplatte des Opfers und hinterlässt eine Nachricht, in der ein Lösegeld (z. B. in Kryptowährung) für den Entschlüsselungsschlüssel gefordert wird (dies ist in der Regel Betrug, und der Schlüssel wird nach der Zahlung nie ausgehändigt). Ransomware infiziert Computer und Netzwerke mit denselben Verbreitungsmethoden wie Wurm-Malware. Als Gegenmaßnahme sollten Sie redundante Backups erstellen (zur Fehlertoleranz). Beispiele für diese Art von Schadsoftware sind WannaCry, RobbinHood, Ryuk, Petya usw., die auch Wurmfunktionen nutzen. Cyberangriffe mit Ransomware-ähnlicher Malware wie Ryuk wurden kürzlich im März 2021 gegen den staatlichen Arbeitsvermittlungsdienst SEPE und im Juni 2021 gegen das Ministerium für Arbeit und Sozialwirtschaft eingesetzt. Eine Ransomware-Variante fordert kein Lösegeld.
15) Adware. Adware (softwaregestützte Werbung) ist eine Art Malware, die das Surfverhalten eines Nutzers aufzeichnen und ein Profil erstellen kann, das Informationen wie Freunde, Einkäufe, Reiseziele usw. enthält (in diesem Fall spricht man von schädlicher Adware). Diese Informationen werden dann ohne Zustimmung des Nutzers weitergegeben oder verkauft. Nicht schädliche Adware (die keinen Schadcode enthält) ermöglicht die automatische Anzeige von Werbung während der Nutzung und dient der Generierung von Einnahmen. Das Tool ADBLocker wird zum Blockieren von Adware verwendet. Die schädliche Adware „trojan.clicker.cm“ zeigt Pop-up-Werbung an, die so gestaltet ist, dass sie Nutzer zum Klicken verleitet. Beim Klicken lädt das Pop-up Webseiten, die schädliche Adware enthalten. Ein weiteres Beispiel für schädliche Adware ist Fireball.
16) Hardware-Trojaner. Dies sind bösartige, schädliche und heimtückische Schaltkreise, Chips, eingebettete Elektronik und Motherboards, die entweder eigenständig oder in Verbindung mit Malware-Software und/oder Firmware eingesetzt werden. PUF-Technologie kann als Gegenmaßnahme dienen. 17
) Malware-Funktionalität, die im MBR (Master Boot Register) versteckt ist. Dies ermöglicht die Verschlüsselung oder Löschung von Daten auf der Festplatte.
18) Dropper/Injectors. Dropper sind Programme oder Mikroprogramme, die entwickelt wurden, um Malware (Funktionalität, Modul, Seed oder die gesamte Malware) auf der Plattform, dem Gerät oder dem System des Opfers zu starten und zu installieren. Injectors installieren sich nur im Arbeitsspeicher, können aber persistent sein. Beispielsweise nutzte die APT-Malware Duqu ein MS-Word-Dokument mit Zero-Day-Exploits als Dropper. Dropper-Injectoren verbreiten sich durch: den Besuch bösartiger Websites, das Anklicken eines bösartigen Links/Buttons, das Ausführen eines E-Mail-Anhangs, das Einlegen infizierter Wechseldatenträger wie USB-Sticks, CDs usw., die Verwendung eines infizierten Internet-Proxys (z. B. eines infizierten Tor-Proxys), das Herunterladen infizierter kostenloser Software, die Verwendung infizierter, scheinbar legitimer Anwendungen/Apps usw.
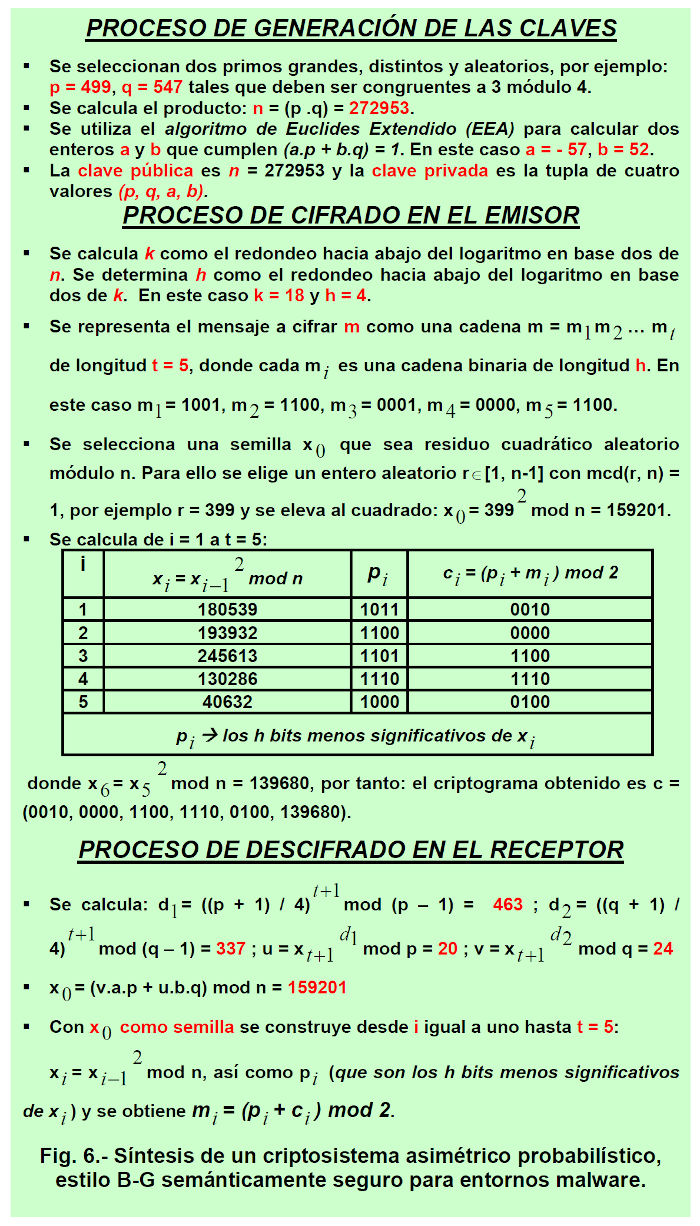 Derzeit werden mehrere der oben genannten Funktionen kombiniert, um intelligente Malware zu entwickeln, die redundant, modular, fragmentierbar, aktualisierbar, unentdeckbar, getarnt und multifunktional ist und über eine Cyberresilienz verfügt, die es ihr ermöglicht, selbst in stark geschützten Ökosystemen zu überleben, in denen massive Cyberangriffe alle Arten von Malware-Familien und asymptomatischen Varianten ins Visier nehmen. Beispiele hierfür sind die Shamoon-Malware, die Systeme beschädigt, und die Zeus-Malware, die Identitäten imitiert.
Malware-Klassifizierungen basieren auf dem Versteckmechanismus.
Ziel ist es, Schadcode vor signaturbasierten Anti-Malware-Scannern und anderen Erkennungstechniken wie Emulation zu verbergen. Basierend auf den verwendeten Techniken zur Verschleierung der Schadsoftware und damit zur Verhinderung ihrer Erkennung lassen sich folgende Schadsoftwareklassen unterscheiden:
1) Oligomorphe oder semi-polymorphe Schadsoftware (wie der „Whale-Virus“). Sie verwendet während der Infektion zufällig ausgewählte Verschlüsselungsroutinen, um die signaturbasierte Erkennung zu umgehen.
2) Polymorphe Schadsoftware. Ähnlich wie oligomorphe Schadsoftware verwendet sie Entschlüsselungsroutinen, um das Erscheinungsbild des Ausführungscodes bei jeder Infektion zu verändern. Polymorphe Schadsoftware verfügt über mehrere Entschlüsselungs-Engines und verwendet Mutations-Engines. Die Mutations-Engines führen alle Berechnungen bei der Code-Reorganisation durch, um die Erkennung durch Signaturvergleich zu verhindern. Der Entschlüsseler wird ausgeführt, sobald die Schadsoftware auf das Gerät des Opfers kopiert wurde, und ermöglicht die Ausführung. Bei der Replikation verschlüsselt die Schadsoftware die neue Schadsoftware mit einem anderen Schlüssel und bettet die neue Entschlüsselungsroutine in den neuen Code ein. Polymorphe Malware ist so konzipiert, dass sie eine große Anzahl von Codevarianten mit identischer Funktionalität aufweist. Dies wird durch unterschiedliche Kombinationen von Anweisungen erreicht, die keine Nettoauswirkung haben. Beispielsweise kann jede Kopie der Malware eine unterschiedliche Anzahl von (i) Operationen auf Registern oder Speicheradressen enthalten, die der Algorithmus nicht verwendet. (ii) Nulloperationen wie NOP. (iii) Gruppen neutraler Anweisungen, wie z. B. Inkrementierung gefolgt von Dekrementierung desselben Operanden, Rechtsverschiebung gefolgt von Linksverschiebung oder eine Pop-Anweisung gefolgt von einer Push-Anweisung. Ein weiterer Ansatz ist die Code-Transposition, d. h. die Änderung der Reihenfolge von Anweisungen (oder Anweisungsblöcken) und das Einfügen von Sprunganweisungen, um den ursprünglichen Kontrollfluss beizubehalten.
3) Metamorphe Malware. Diese zeichnet sich dadurch aus, dass sie den Inhalt des Schadcodes anstatt dessen Erscheinungsbild mithilfe einer Kombination von Verschleierungstechniken verändert. Sie verwendet das Einfügen von totem Code, die Neuzuweisung von Registern, die Code-Transposition usw., um den Code für eine neue Generation zu ändern, funktioniert aber im Prinzip gleich. Daher erscheint jede generierte Malware-Variante anders, was die Signaturerstellung und signaturbasierte Erkennung erschwert. Im Gegensatz zu polymorpher Malware, die einen einzigen, konstanten Code im Speicher entschlüsselt, kann metamorphe Malware ihren Code ändern, was die Erkennung durch Scannen im Speicher zusätzlich erschwert. Metamorphe Malware kann ihren Code auch in ein Wirtsprogramm einfügen und verschachteln, was die Malware-Erkennung extrem schwierig macht.
4) Malware, die durch unterschwellige Angriffe, Steganografie, Seitenkanalangriffe und Anti-Forensik-Techniken verborgen ist, ist extrem schwer zu erkennen.
Wechselwirkung von Malware mit der Umgebung.
Malware wird generell bei allen Arten von Cyberangriffen eingesetzt (z. B. Fernzugriff, Cyberintrusion usw.). Malware weist zwei Hauptrichtungen der Interaktion bzw. des Informationsflusses auf: (1) Eingabe (als Erfasser). Dies umfasst Malware-Erkennung, Updates, Befehle von internen und externen Entitäten (z. B. Command-and-Control-Servern), Unterstützungssensoren, Sniffer-Beobachtungen, Seeds für Cyberresilienz-Unterstützungsmodule, Aufrufe an Betriebssysteme/Hypervisoren, Schlussfolgerungen, unterschwellige Ereignisse usw. (2) Ausgabe (als Verbreiter). Diese generiert Aktionen, Module, Seeds für die Wiederherstellung, unterschwellige steganografische Kommunikation, Desinformation, False-Flag-Operationen usw.
Malware gegen Geldautomaten.
Geldautomaten (ATMs) und Selbstbedienungsterminals sind zunehmend anfällig für eine Vielzahl von Schadsoftware (Skimer-A, Ploutus, ATMJaDi, Lsass.exe usw.). Es gibt eine wachsende Anzahl von ATM-Schadsoftware-Familien und -Varianten mit unterschiedlichen Fähigkeiten. Zu den Zielen von ATM-Schadsoftware gehören: (1) Die Ausnutzung der XFS-Schicht (als Angriffsvektor), um die vollständige Kontrolle über den Geldautomaten zu erlangen. Beispielsweise werden die Kalignite-Bibliotheken (basierend auf XFS) verwendet, eine Software von Kal, einem auf Geldautomaten-Software spezialisierten Unternehmen. (2) Das Abfangen und Speichern der anfänglichen Verschlüsselungsschlüsselwerte des Geldautomaten sowie der nachfolgenden Schlüsseländerungen. (3) Das Abfangen und Speichern von PINs im Klartext oder in verschlüsselten PIN-Blöcken. (4) Das Abfangen und Speichern von administrativen Codes und Passwörtern des Geldautomaten. (5) Das Erzwingen der vollständigen oder teilweisen Bargeldausgabe (Jackpoint/Cash Out). (6) Das Entschlüsseln verschlüsselter PIN-Blöcke durch Ausnutzung einer unsicheren PIN-Tastatur (Encrypting PIN Pad, EPP). (7) Abfangen und Speichern von Kartendaten (alle Daten, Magnetstreifendaten und Chipdaten).
Einige Infektionsmethoden und Wege zur Installation und Aktivierung von Geldautomaten-Malware sind: (a) Infektion durch Hardware-/Software-Trojaner in der Lieferkette. (b) Verwendung einer Dropper-Datei (eine Datei, die Malware nutzen kann, um Schadsoftware auf einem kompromittierten System zu installieren, z. B. eine gefälschte ausführbare Datei). Die Ausführung der Dropper-Datei erzeugt die Malware-Datei im Verzeichnis des kompromittierten Systems mithilfe einer Windows-API. Sobald die Malware extrahiert ist, manipuliert der Dropper den Dienst „Geschützter Speicher“. Dieser Dienst ist so konfiguriert, dass er bei einem Systemabsturz automatisch neu startet, um die Aktivität der Malware zu gewährleisten. (c) Verwendung einer Mensch-Computer-Schnittstelle mit einem USB-Speichergerät, um die Malware auf die Festplatte des Geldautomaten zu kopieren. (d) Booten oder Selbstausführung mithilfe eines USB-Geräts oder einer CD/DVD, die die Malware auf der Festplatte des Geldautomaten installiert. (e) Herunterladen und Installieren der Schadsoftware über das Netzwerk durch Ausnutzen von Sicherheitslücken in den Steuerungssystemen von Geldautomaten. (f) Booten von einem USB-Gerät oder einer CD/DVD mit einem Betriebssystem und einer Anwendung, die die direkte Steuerung des Geldautomaten ermöglicht. (g) Zugriff auf einen Windows-PC und Installation der Schadsoftware auf der Festplatte des Geldautomaten über die Kommandozeilenschnittstelle (CLI). (h) Installation einer Smartphone-Verbindung im Inneren des Geldautomaten.
Nach der Installation der Schadsoftware (entweder durch Ausnutzung von Netzwerk-Schwachstellen oder durch physischen Zugriff auf die Komponenten des Geldautomaten, insbesondere den PC und das interne Kommunikationssystem) kann diese auf verschiedene Weise ausgeführt werden: (1) Eingabe einer bestimmten Zahlenfolge über das PIN-Tastenfeld. (2) Bedienung von Tasten und Schaltern einer kombinierten Mensch-Computer-Schnittstelle und eines USB-Speichergeräts. (3) Verwendung einer bestimmten Geldautomatenkarte zur Aktivierung der Schadsoftware. (4) Ausführung von Befehlen über eine zuvor im Geldautomaten installierte Smartphone-Verbindung. Es existiert auch Schadsoftware für Cyberangriffe und Diebstahl an Bitcoin-Geldautomaten (BTMs) und anderen Geldautomaten für Kryptowährungen wie Monero (einer Kryptowährung, die etwas schwieriger nachzuverfolgen ist als Bitcoin und im Darknet verwendet wird).
SCHLUSSBEMERKUNGEN.
Moderne, intelligente Malware wird immer hartnäckiger, unentdeckbarer, leistungsfähiger, cyberresistenter, modularer und unsichtbarer. Frühe APT-Malware (Advanced Persistent Threats) wie Stuxnet wies im Vergleich zu heutiger Malware eine sehr geringe Persistenz auf. Dies führt zu wachsenden Problemen, da die Malware nach der Desinfektion einer infizierten Plattform (PCs/Endpunkte, Server, Mobilgeräte, Cloud-Systeme, IoT-Geräte, Netzwerke, IIoT, vernetzte/autonome Fahrzeuge, IoMT, CPS, Datenbanken, ICS usw.) nach einiger Zeit wieder auftaucht – manchmal sogar mit neuen Funktionen und natürlich verbesserten Schutzmechanismen. Ziel der Verteidigung ist die Anwendung einheitlicher Netzwerke n-dimensionaler Vektor-Antimalware-Gegenmaßnahmen. Diese reichen von der unteren Ebene (Hardware mit HSM/Hardware-Sicherheitsmodulen, PUF usw.) über die mittlere Ebene (Firmware mit steganografisch verstecktem BIOS, Redundanz usw.) bis hin zur oberen Ebene (Software, deren Anwendungsbereich heterogen ist und stetig wächst: Anwendungen, Datenbanken, IT/OT, Betriebssysteme, Hypervisoren, ERP, CRM, SCADA, BYOD, Identitätsklonen usw.). Integriert werden dabei Exploit-Blockierung, Schwachstellenmanagement, Whitelisting, Blacklisting, IOCs (Indikatoren für Cyberangriffe), maschinelles Lernen, anonyme VPN-Netzwerke (mit Anonymität basierend auf Proxys, Verschlüsselung und Kill-Switch-Mechanismen, die die Verbindung automatisch trennen, sobald eine Kompromittierung des VPNs erkannt wird), IPS, WAF usw. Ohne gründliche und frühzeitige Vorbereitung ist eine effektive und angemessene Reaktion auf globale Malware-Epidemien nicht möglich. Aussagen wie „Es war abzusehen“ oder „Wie konnten wir uns nur nicht rechtzeitig vorbereiten und ausrüsten?“ verdeutlichen nachträglich die Notwendigkeit rechtzeitiger Vorbereitung mit geeigneten Maßnahmen und Ausrüstung. Reverse Engineering (in der modernen statischen Malware-Analyse erfordert dies die Fähigkeiten des Analysten) beinhaltet das Laden der zu analysierenden ausführbaren Datei in ein Debugger- oder Disassembler-Tool (wie WinDbg, Pro usw.) und das zyklische Ausführen des Prozesses, um die Anweisungen zu untersuchen und so die Funktionsweise des Programms zu verstehen. Von Malware eingesetzte Ausweichtechniken, wie das Ersetzen von Anweisungen, können zu uneindeutigen Erkennungsergebnissen führen. Malware verbreitet sich unbemerkt und infiziert alles und jeden: Clouds, Serverfarmen, Cluster mit hoher Kardinalität von Computergeräten, isolierte Supercomputer usw. Cyberimmunität, die auf Ansteckung basiert, ist keine geeignete Technik, um die Verbreitung zu reduzieren oder Cyberpandemien zu verlangsamen, da sich aktuelle Malware verändert und mutiert, neue und gefährlichere Funktionen hinzufügt, sich besser versteckt, sich schneller verbreitet usw. Moderne Malware respektiert nichts und niemanden; Cyberangriffe kennen keine Grenzen und greifen Software, Firmware, Hardware, Menschen, die Umwelt und kritische Infrastrukturen (Flughäfen, Kraftwerke, Kernkraftwerke, petrochemische Anlagen, Telekommunikation, Finanzsysteme, Krankenhäuser, Polizei usw.) an. Hochleistungslasersysteme (Projekt LLR – Laser Lightning Rod) werden erforscht, um Blitze, die bei Gewittern entstehen, zu Blitzableitern an kritischen Infrastrukturen (wie Flughäfen, Kernkraftwerken usw.) zu lenken. Diese automatisierten, softwarebasierten Systeme zur Blitzableitung könnten, wenn sie mit Schadsoftware infiziert sind, ihre Laserstrahlen nicht auf Gewitterwolken, sondern auf kritische Anlagen wie Kernreaktoren, startende oder landende Flugzeuge usw. richten und so eine Katastrophe auslösen. Auch Ladegeräte für Elektrofahrzeuge können, wenn sie mit Schadsoftware infiziert sind, den Ladevorgang einschränken, blockieren und das System überlasten. Die Folge: Wenn das Fahrzeug benötigt wird, ist der Akku beschädigt, leer oder aufgrund einer Fehlfunktion oder eines Ladefehlers stark geladen – obwohl die App auf dem Handy meldet, dass alles in Ordnung ist. Wir leben im Informationszeitalter, und Informationen verbinden Menschen, Objekte, Plattformen, Computer und vieles mehr. Prognosen laut Cisco-Bericht zufolge wird es bis 2023 29 Milliarden vernetzte Geräte geben, von denen die Hälfte über „Maschine-zu-Maschine-Verbindungen (M2M)“ verfügen – ein idealer Nährboden für intelligente Schadsoftware.
LITERATURVERZEICHNIS.
- Areitio, J. „Information Security: Networks, Computing and Information Systems“. Cengage Learning-Paraninfo. 2020.
- Areitio, J. „Controlling the growing empowerment of malware: identification and exploration of key aspects of malware“. Conectrónica Magazine. Nr. 240. Februar 2021.
- Areitio, J. „Danger of ignorance regarding the existence of malware contamination leading to very serious global cyber-epidemiological situations“. Conectrónica Magazine. Nr. 241. März-April 2021.
- Areitio, J. „Clarifications on malware, cyber-pandemics and critical cyber-epidemiological scenarios. Protection against malware: anticipatory defense“. Conectrónica Magazine. Nr. 242. Mai-Juni 2021.
– Areitio, J. „Übereinstimmungen zwischen Malware, Schwachstellen und Exploits: Infiltrationsindikatoren, Infektionsoberfläche und Malware-Gefährlichkeit.“ Conectronic Magazine. Nr. 243. Juli 2021.
– Perlroth, N. „Das ist die Show, von der sie mir erzählen, dass die Welt untergeht: Das Wettrüsten der Cyberwaffen.“ Bloomsbury Publishing. 2021.
– Sanders, Ch. „Honeypots zur Intrusion Detection: Erkennung durch Täuschung“. Applied Network Defense. 2020.
– Malin, CH, Casey, E. und Aquilina, JM „Malware Forensics Field Guide for Linux Systems: Digital Forensics Field Guides“. Syngress. 2014.
– Stamp, M., Alazab, M. und Shalaginov, A. „Malware-Analyse mit künstlicher Intelligenz und Deep Learning“. Springer. 2021.
– Hassan, NA: „Ransomware Revealed: A Beginner's Guide to Protecting and Recovering from Ransomware Attacks“. Press. 2019.
– Sabillon, R.: „Cybersecurity auditing, assurance and awareness through CSAM and CATRAM“. Igi Global. 2021.
– Matrosov, A., Rodionov, E. und Bratus, S.: „Rootkits and Bootkits: Reverse Engineering Modern Malware and Next Generation Threats“. Not Starch Press. 2019.
– Kumar, S.: „Computer viruses“. Selbstveröffentlichung. 2021.
– Montasari, R., Jahankhani, H., Hill, R. und Parkinson, S.: „Digital Forensic Investigation of Internet of Things (IoT) Devices“. Springer. 2021.
Autor: Prof. Dr. Javier Areitio Bertolín - Direktor der Forschungsgruppe Netzwerke und Systeme.