


Wir dürfen nicht tatenlos zusehen, denn nur durch gemeinsame globale Anstrengungen zur Bekämpfung dieser Cyberbedrohung/Cyberwaffe (Malware) kann dieser Trend gestoppt und umgekehrt werden. Wir müssen wachsam bleiben und alle notwendigen Maßnahmen gegen Malware konsequent umsetzen (Gegenmaßnahmen wie Prävention, Vorhersage, Früherkennung, Überwachung/Protokollierung, SIEM, Reaktion, Schwachstellenscans, Wiederherstellung, Beseitigung, Eindämmung/Quarantäne, Sandbox-Analyse, Penetrationstests, Abschreckung, Täuschung, Vermeidung usw.). Jemand sagte einmal: „Ein Wort sagt nichts, verbirgt aber gleichzeitig alles.“ Im Kontext von Malware ist dieses Wort Malware-Infektion; daher bleibt uns nichts anderes übrig, als uns professionell und gewissenhaft vorzubereiten. Es ist entscheidend, die Kette von Malware-Infektionen (die zunehmend heimtückisch, asymptomatisch, unentdeckbar usw. sind) durch die Implementierung aller Arten von fortschrittlichen und geeigneten Cyber-Präventionsmaßnahmen zu unterbrechen (kontinuierliche Cyber-Überwachung auf allen Ebenen, Cyber-Impfstoffe, Anti-Malware-Bots, Cyber-immunologische Gegenmaßnahmen, Cyber-Tracker in allen Netzwerken und Endpunkten, gute Malware gegen schädliche Malware usw.).
 Korrelation zwischen Malware, Sicherheitslücken und Exploits. Lokalisierung von Malware.
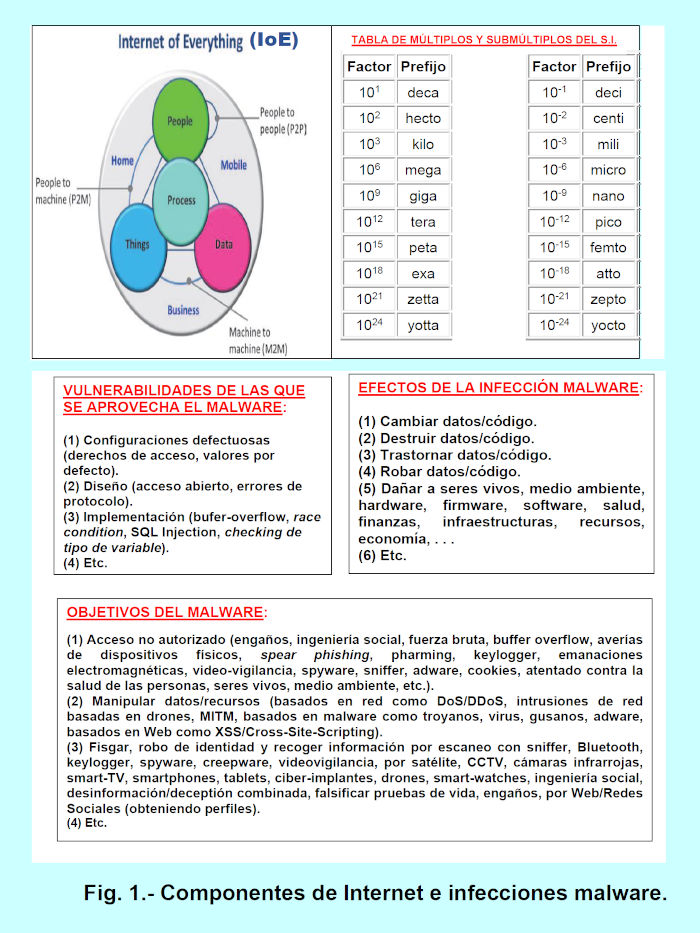
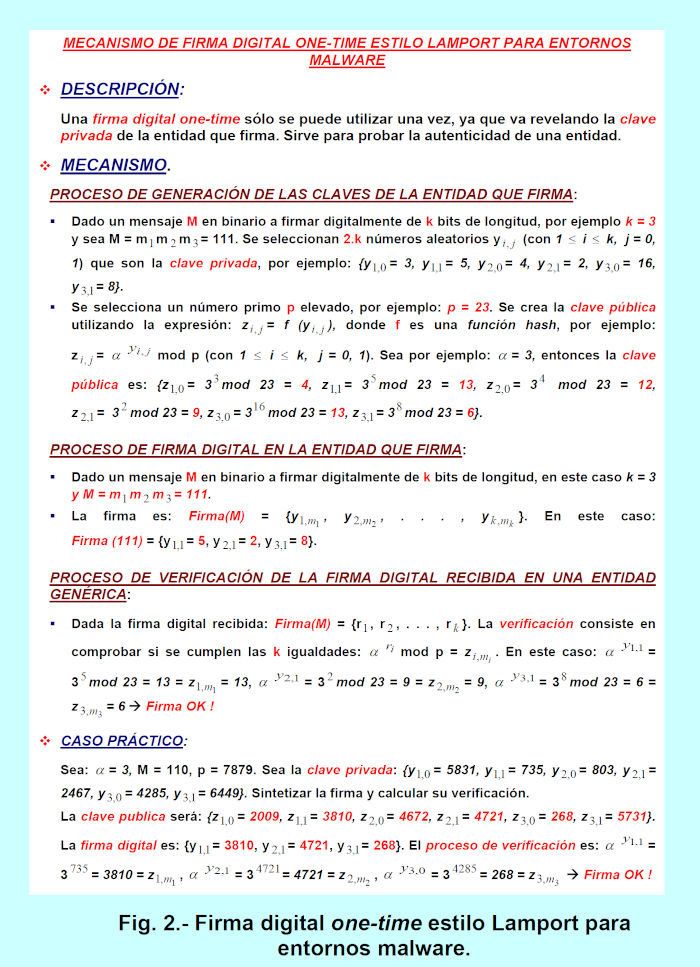
Malware Sicherheitslücke (ein Kofferwort aus bösartigerSoftware, Firmwarenutzt )und Hardwareunzählige Sicherheitslücken (sowohl unbekannte oder Zero-Day-Schwachstellen als auch bekannte N-Day-Schwachstellen, die in Datenbanken wie CVE, CWE, NVD, OSVDB usw. erfasst sind). Eine Sicherheitslücken sind: fehlerhafte oder falsch kalibrierte Konfigurationen; fehlerhafte Designs und Implementierungen; Bugs und Fehler; Programmierfehler; unzureichendes Debugging; fehlende Code-Überprüfung (statisch und dynamisch); die Verwendung schädlicher Standardeinstellungen wie „Alles zulassen außer dem, was angegeben ist“; Schwachstellen im Zusammenhang mit menschlichem Verhalten wie z. B. Vertrauen (Ich vertraue dem System); sowie physische, Hardware-, Software-, Firmware- und organisatorische Schwachstellen. Ein Exploit ist eine Methode, mit der eine Sicherheitslücke ausgenutzt wird. Ein Beispiel für einen Exploit ist EternalBlue (beschrieben im Microsoft Security Bulletin MS17-010, das unter anderem ungepatchte Versionen von Windows XP, Windows 8 usw. betrifft), der in der WannaCry-Malware (mit Ransomware- und Wurmfunktionen) verwendet wird. Die Angriffsfläche einer Malware ist die Gesamtheit aller Schwachstellen eines Systems oder Geräts. Ein Malware-Angriffsvektor ist der Pfad (die Menge der Knoten), den Malware nutzt, um anfällige Geräte in einem Netzwerk zu finden und auszunutzen (gängige Angriffsvektoren sind beispielsweise Links in E-Mails oder das Herunterladen von Software aus dem Internet, etwa mit einer veralteten Version des Flash Players). Schadsoftware Dateien kann sich auf Datenträgern und in Dateien befinden wie .exe, .zip, .doc, .pdf usw., in E-Mail-Anhängen, als schädliches Skript in PDF- oder DOCX-Dateien, in Dokumenten mit Makros, etwa in Microsoft Excel oder Word), im Bootsektor einer Festplattenpartition, auf USB-Sticks, Routern, IoT-Geräten usw. Schadsoftware funktioniert, indem sie auf ein auslösendes Ereignis wartet, sich in Dateien und auf dem Datenträger (bei Viren) oder über das Netzwerk (bei Würmern) repliziert und beim Auslösen die Schadsoftware ausführt (z. B. Herunterladen eines Keyloggers, Spyware oder einer Backdoor, Formatieren der Festplatte, Verschlüsseln von Ordnern usw.). Wurmartige Schadsoftware 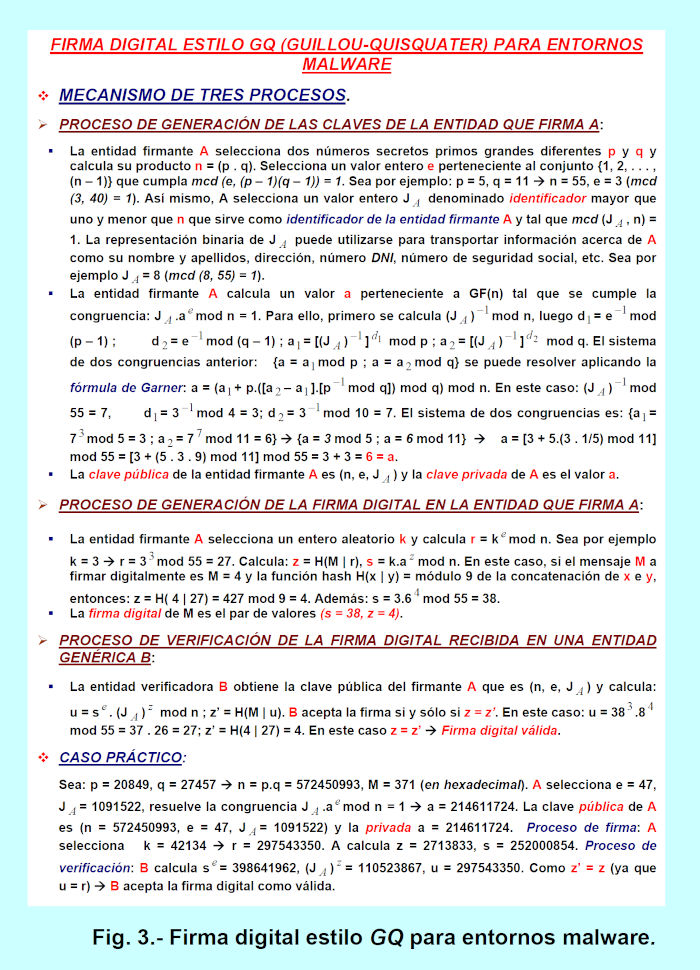 Netzwerke scannt durch zufällige Auswahl von IPv4-/IPv6-Adressen, sendet kleine Datenpakete, um weniger Verdacht zu erregen, verbindet sich mit anfälligen Netzwerkdiensten und nutzt Sicherheitslücken aus. Sie öffnen eine Shell; sie müssen sich nicht an eine andere Datei anhängen (es handelt sich um eigenständige Schadsoftware); sie senden Kopien von sich selbst über das Netzwerk; sie wechseln mithilfe von Remote-Befehlen wie rsh von Gerät zu Gerät/Knoten/Rechner in einem Netzwerk; sie knacken Passwörter; sie verwenden Sockets usw. Schadsoftware mit Virusfunktionalität infiziert ein Gerät/einen Rechner, während Schadsoftware mit Wurmfunktionalität ein Netzwerk infiziert (z. B. durch Verbrauch der Bandbreite und Beeinträchtigung der Dienstgüte).
ANZEICHEN EINER MALWARE-INFILTRATION. MALWARE-VERHALTEN.
Zu den Indikatoren und Anzeichen für verdächtige Infiltrationen und damit verbundene Malware-Auswirkungen gehören: Dateibeschädigung und Datenzerstörung oder -manipulation, Kompromittierung (Spionage, Überwachung, Monitoring, Extraktion von Verhaltensmustern und Präferenzen usw.) und Datenverlust, unbefugter Zugriff und Sabotage aller Arten von IT/OT/IoT/IIoT-Systemen usw., Lähmung von IT/OT/IoT-Systemen, Übernahme von Festplatten, Ordnern, Dateien usw. sowie höchst verdächtige, völlig asymptomatische Aktivitäten. Der Cyberangreifer kann infizierte Wechseldatenträger wie USB-Sticks, DVDs, CD-ROMs usw. an Orten platzieren, die für Mitarbeiter zugänglich sind, damit diese sie mitnehmen und ihre Geräte infizieren können. Sie könnten auch infizierte Wechseldatenträger unter dem Vorwand einer kostenlosen Testversion usw. an Mitarbeiter versenden. Zu den Verhaltensweisen, die auf potenziellen Schaden hindeuten, gehören: die Installation von Rootkits, das Ausführen ungewöhnlicher Aktionen, das Hinzufügen oder Ändern von Benutzerkonten, das Verschlüsseln von Dateien, die nicht zum Programm gehören, das Verbinden mit bekannten schädlichen Websites oder von Botmastern kontrollierten C&C-Servern, das Modifizieren anderer ausführbarer Programme, das Löschen, Ändern oder Hinzufügen von Systemdateien, das Herunterladen und Installieren unbekannter Software, das Modifizieren der Boot-Registry oder anderer Initialisierungsdateien, um Startprozesse zu verändern, das Deaktivieren aller oder einiger Antimalware-Funktionen und anderer Cybersicherheitskontrollen, der Versuch, eine Sandbox-Umgebung zu finden, die Registrierung für den automatischen Start, das Herunterfahren oder Deaktivieren von Systemdiensten, das Ausführen einer Dropp-Datei, das Erstellen von dynamischem Code zur Verbesserung der Umgehungsmöglichkeiten (gegenüber Antimalware), das Erstellen gefälschter PowerShell-Skripte usw.
Methoden der Malware-Verbreitung. Verteidigungswerkzeuge und Gegenmaßnahmen.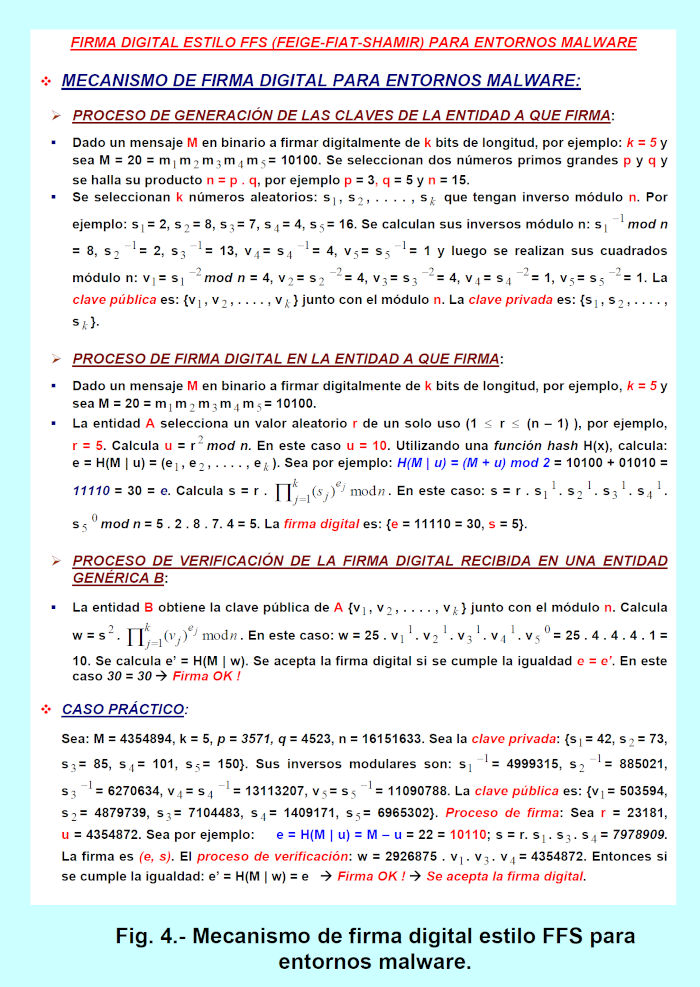
Malware kann auf folgende Weise verbreitet (oder infiziert) werden: über das Netzwerk (im Falle von Würmern), E-Mail-Anhänge, das Herunterladen von Dateien aus dem Internet via FTP, HTTP usw., den unbewussten Besuch infizierter Webseiten („Drive-by-Angriffe“), das Scannen von QR-Codes, das Klicken auf Links (auf beliebigen Webseiten, z. B. in E-Mails, Instant Messages, Postern, Pop-ups usw.), die als URLs, fettgedruckte oder farbige Wörter, Pop-up-Fenster mit der Aufforderung zum Schließen, Fortfahren (Zustimmen) oder einem „X“ zum Schließen des Fensters vorliegen können (jede dieser Optionen führt zu einem Link auf einer infizierten Webseite), Phishing mit Social Engineering sowie über Wechseldatenträger wie USB-Sticks, DVDs, CDs, Disketten usw. Zu den Schutzmaßnahmen gegen Malware gehören: die Überprüfung der Prüfsumme/des Hashwerts/der digitalen Signatur aller Software-Downloads und das Scannen des Systems auf verdächtige offene TCP/UDP-Ports und Malware. Whitelisting und Verhaltensblockierung können ebenfalls hilfreich sein. Erkennen Sie Änderungen in Programmen, beispielsweise mithilfe von Tools zur Dateiintegritätsprüfung wie Tripwire und Bit9. Patchen Sie Betriebssystem und Anwendungen. Erkennen und verhindern Sie Eindringversuche mit IDS/IPS. Nutzen Sie Firewalls, Honeypots, VLAN-Containment-Zonen, DMZs, Sandboxing usw. Bereinigen Sie das System regelmäßig und sicher. Richten Sie mehrere unabhängige VPN-Verbindungen ein. Überwachen Sie DNS-Software-Manipulationen (DNS-Poisoning oder Pharming, bei dem die Zuordnung zwischen URL/L5-Adresse und IP/L3-Adresse manipuliert wird). Überwachen Sie außerdem ARP-Poisoning, bei dem die Zuordnung zwischen MAC/L2- und IP/L3-Adressen manipuliert wird. Nutzen Sie Tools zur Cyber-Bedrohungsanalyse. Lassen Sie keine Sitzungen offen. Bei der Verwendung von Antimalware-Tools können folgende Probleme auftreten: Sie vermitteln ein falsches Sicherheitsgefühl (bestimmte Malware kann nicht erkannt werden); Antimalware, die auf Virensignaturen oder -mustern basiert, erkennt keine Zero-Day-Viren; Antimalware ist reaktiv und identifiziert nur bekannte Malware. Malware ist heutzutage polymorph, oligomorph, metamorph, unauffällig, asymptomatisch und verschlüsselt (wobei der Entschlüsselungsschlüssel und sein Speicherort unbekannt sind). Die Entwicklung effektiver technischer Gegenmaßnahmen gegen Malware ist aus mehreren Gründen schwierig: (1) Die zunehmende Komplexität von Netzwerk- und Softwaresystemen erschwert es erheblich, deren Sicherheit zu gewährleisten (man denke nur an den Schutz vernetzter und autonomer Fahrzeuge vor Malware durch eine jährliche Überprüfung; dies wäre eindeutig unzureichend). (2) Derzeit wird die Cybersicherheit für Netzwerke und Endgeräte durch Software-Patches erreicht, was fortschrittlicherer Malware die Möglichkeit zum Eingreifen bietet. (3) Malware-Entwickler, von denen einige künstliche Intelligenz einsetzen, kennen die Details der in Netzwerken und Endgeräten verwendeten Anti-Malware-Cybersicherheitsmechanismen und entwickeln Methoden, diese zu umgehen. Zu den Gegenmaßnahmen gegen Malware gehören: die Implementierung von Zero-Trust-Richtlinien (ZT), Multi-Faktor-Authentifizierung, Verschlüsselung mit Post-Quanten-Algorithmen usw.; das Lesen von E-Mails im Klartext; die Vermeidung der Vorschau; äußerste Vorsicht beim Öffnen von E-Mails; das Scannen aller Anhänge. E-Mails von unbekannten Absendern löschen (Vorsicht vor bekannten Absendern, da diese gefälscht sein können); automatische Downloads deaktivieren; alle Wechseldatenträger und -laufwerke (z. B. USB-Sticks, DVDs, CDs, externe Festplatten usw.) scannen; alle schädlichen Links und IP-Adressen blockieren; und alle unnötigen UDP/TCP-Ports auf Firewalls und Computern blockieren. Nicht benötigte Protokolle und Dienste (z. B. Telnet, FTP, SNMPv1, Server Message Block-SMB 1.0/Samba (das die Ports 139 und 445 verwendet) usw.) deaktivieren; alle Service Packs und Software-Patches für Betriebssystem und Antivirensoftware auf dem neuesten Stand halten (Antiviren-Updates durchlaufen drei Phasen: Suche nach Updates, Herunterladen von Updates und Verarbeiten/Installieren von Updates/Patches); die Verwendung von Wechseldatenträgern untersagen (es sei denn, es ist zuverlässig bestätigt, dass sie virenfrei sind); alle Daten auf Wechseldatenträgern verschlüsseln, falls diese gestohlen werden; keine QR-Codes öffnen, die zu einer infizierten Website führen könnten (Drive-by-Drive-Download). Seien Sie vorsichtig mit Bluetooth/WLAN, da diese Funktionen aktiviert werden können (und dadurch Zugriff auf Ihre Kontakte, Konversationen, Klonen usw. ermöglichen); es ist zwingend erforderlich, Backups zu erstellen, falls Schadsoftware Ihre Daten verschlüsselt, löscht oder verändert usw.
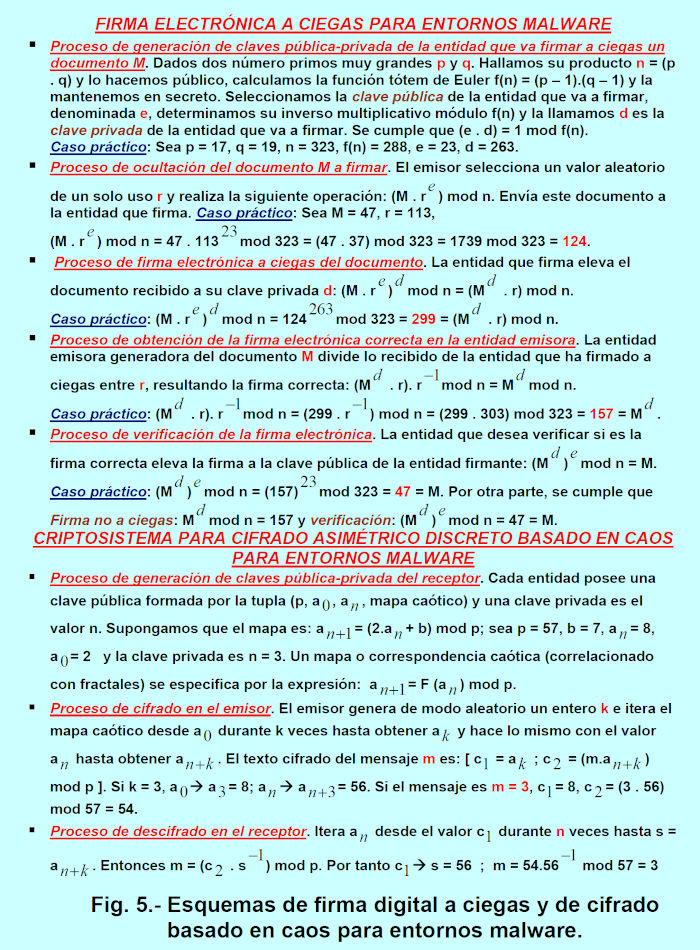 PARAMETER ZUR CHARAKTERISIERUNG VON MALWARE.
Zur Charakterisierung von Malware gibt es eine Reihe von Parametern: Malware-Name (z. B. Petya), Entdeckungsdatum (z. B. die oligomorphe Malware Whale aus dem Jahr 1990), Malware-Größe (in Bytes), Malware-Typ (Virus, Wurm, multifunktional usw.), Funktion (Datendiebstahl, Überwachung, Aktivierung in kritischen Situationen usw.), Funktionalitäten (Überlebensfähigkeit, Modularität, Dynamik, Verteilung, Autonomie, Anbindung an Aktualisierungspunkte über C&C-Server, unterschwellige oder steganografische Kanäle usw.), Persistenzgrad, Gefährlichkeit der Nutzlast(en), die multifunktional sein kann, Verbreitung, Verschlüsselungstyp (polymorph, Ransomware usw., z. B. AES256/RSA4096), Engine-Typ metamorpher Malware (z. B. verwendet die metamorphe Malware Zperm eine eigene Engine namens RPE/Real-Permuting-Engine) und weitere Merkmale metamorpher Malware. verwendet Engines, die unabhängig von der Malware selbst sind, z. B. Metamorphic Toolkits wie CLET und ADMmutate; die Art der von KI-gesteuerter Malware (z. B. DeepLocker) (z. B. tiefe neuronale Netze, Deep Learning, Expertensysteme, maschinelles Lernen usw.); ob die Malware mit der Außenwelt kommuniziert (Internet über C&C-Server, steganografische Kanäle, subliminale Kanäle usw. zur Aktualisierung) oder nicht (sowohl während der Mutation als auch mit C&C-Servern usw.); die verwendeten Exploits; eine Auflistung der ausgenutzten Schwachstellen (Zero-Day-Exploits oder in Datenbanken als CVEs klassifizierte Schwachstellen); die verwendeten Infektionsmethoden; Anzeichen einer Malware-Infektion (asymptomatisch, Geräteverlangsamung, deutlich langsamer als normal, aus verschiedenen Gründen, z. B. weil die Malware einen Teil der CPU-Leistung des infizierten Geräts für illegales Kryptowährungs-Mining zum Vorteil des Angreifers missbraucht hat); Weiterleitung des Webbrowsers auf eine nicht ausgewählte Startseite oder Suchseite; Bluescreen; Der Webbrowser zeigt möglicherweise eine nie installierte Symbolleiste an; ein kleiner Ball hüpft über den Bildschirm; die Festplatte ist formatiert; Standard-Computerwartungstools funktionieren unter Umständen nicht; seltsame Pop-ups oder Werbung erscheinen, selbst wenn der Webbrowser nicht verwendet wird usw. Ein weiteres Merkmal von Malware ist die Anzahl der enthaltenen Nutzdaten (oder schädlichen Nutzdaten). Ein weiteres Merkmal ist, ob Malware unifunktional (z. B. nur ein Wurm) oder multifunktional (z. B. fähig, sich wie ein Wurm, Virus, Trojaner, eine Backdoor usw. zu verhalten) ist. Ein weiteres Merkmal ist die Verbreitungsmethode: (a) Streuen und hoffen. Hierbei werden zahlreiche Malware-Infektionen/Cyberangriffe wahllos gestartet, in der Hoffnung, dass einige die gewünschten Ziele erreichen, aber unbemerkt bleiben. (b) Gezielte und KI-gesteuerte Angriffe. Diese sind spezifischer, hochgefährlicher und verursachen größeren Schaden. Sie treten unerwartet auf und können sich unbemerkt bewegen, bis sie auf einem oder Millionen von Servern in kritischen Infrastrukturen, Finanzsystemen, Verkehrssteuerungssystemen, vernetzten und autonomen Fahrzeugen usw. aktiviert werden. Weitere Parameter zur Charakterisierung von Malware sind: Familie, Art, Gattung, Variante, Spezies, Unterfamilie, Unterscheidungsmerkmale usw.
Anti-Malware-Protokolle und bewährte Vorgehensweisen. Techniken zur Erkennung und zum Schutz vor Malware.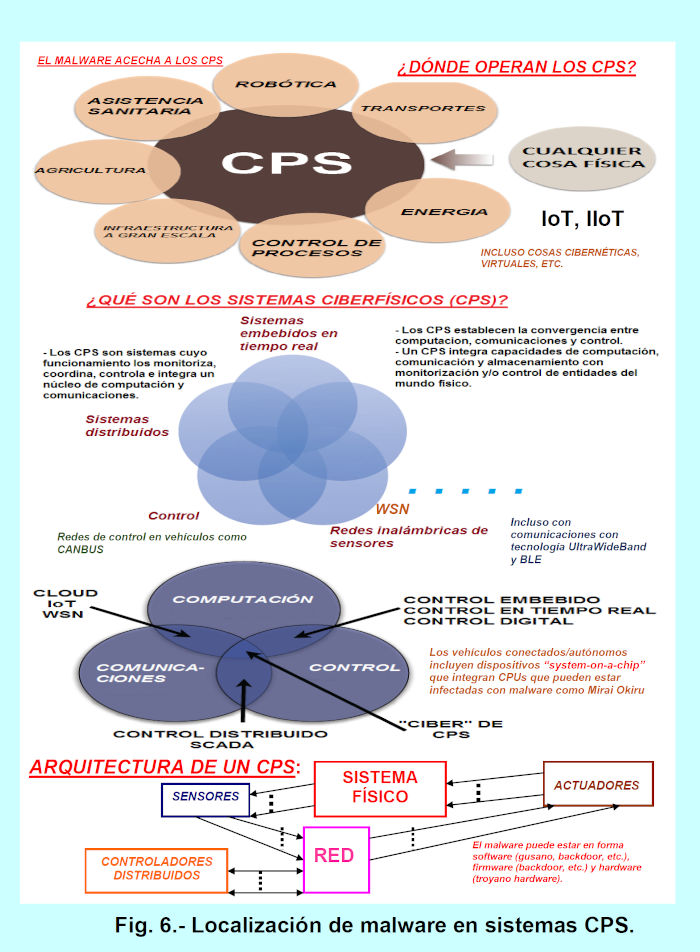
integrieren Die Best-Practice-Protokolle eine Reihe von Kontroll- und Schutzmaßnahmen (technischer, personeller, verfahrenstechnischer Art usw.), wie beispielsweise: (i) Sperrung des Zugriffs auf schädliche Websites. Unser Schutzgateway-Tool muss den Zugriff von bekannten schädlichen Websites auf der Blacklist blockieren. (ii) Entwicklung und Implementierung von Anti-Malware- und Zero-Terror-Richtlinien und -Standards im gesamten Unternehmen. (iii) Verwaltung aller ein- und ausgehenden Daten. Alle ein- und ausgehenden Daten innerhalb unseres Netzwerkperimeters, einschließlich USB-Geräten, RFID-Zugangspunkten, NFC, ZigBee, Bluetooth, WLAN, 2G/3G/4G/5G usw., sollten auf schädliche Inhalte geprüft werden. (iv) Aufbau einer mehrschichtigen Verteidigungsstrategie gegen Malware innerhalb unseres Unternehmens. Malware kann Prozesse, Funktionen, Lebewesen, Hardware, Firmware, Software, Daten, die Umgebung und vieles mehr angreifen. (v) Schutztools (Antimalware) auf Endgeräten, am Netzwerkrand und in der Cloud (Cloud Computing, Fog Computing, Edge Computing usw.) bereitstellen und Webbrowser um Inhaltsfilterfunktionen erweitern. (vi) Spezielle Scan-Systeme für für Benutzer unsichtbare Medien bereitstellen. Rekursive Inhalte in Dateien untersuchen, Festplatten, RAM, PROM, Flash-Speicher usw. analysieren und Speichermedien, USB-Laufwerke usw. scannen. (vii) Digitale Identität auf Daten-, Prozess-, Zeit-, Umgebungs-, Ursachen- und Beweisebene schützen, um geschützte Ökosysteme und Szenarien zu schaffen. (viii) Tools zur Cyber-Bedrohungsanalyse einsetzen. Techniken zur Erkennung und zum Schutz vor Malware: (1) Ein umfassendes Antimalware-Tool/einen umfassenden Antimalware-Dienst auswählen. Malware-Scans stoppen Malware nicht. Ein professioneller, cyberresilienter Antimalware-Dienst hingegen überwacht, erkennt, analysiert und entfernt Malware proaktiv. Die Nutzung eines solchen Dienstes schützt unter anderem vor Zugangsdatendiebstahl und Datenlecks und sichert alle sensiblen Informationen durch mehrere miteinander verbundene VPN-Schichten. (2) Überwachen Sie das Surfverhalten Ihrer Mitarbeiter. Antivirensoftware ist am effektivsten, wenn sich alle an die Vorgaben halten. In der Realität greifen Mitarbeiter über Firmengeräte auf die unterschiedlichsten Websites zu (soziale Medien, Spiele, Filmseiten, Musikseiten, Nachrichtenseiten, persönliche Assistenten, Deep Web, Darknet usw.). Viele der besuchten Websites können Malware enthalten, selbst wenn sie harmlos erscheinen. (3) Handeln Sie proaktiv. Warten Sie nicht auf eine Malware-Infektion; ergreifen Sie die Initiative und wählen und implementieren Sie einen Antivirendienst, der Audits (z. B. statische und dynamische Code-Audits) und Penetrationstests (z. B. zur Identifizierung offener TCP/UDP-Ports, fehlender Updates/Patches usw.) durchführt. (4) Beschränken Sie die Möglichkeiten Ihrer Mitarbeiter, Gerätekonfigurationen (Berechtigungen usw.) zu ändern. Deaktivieren Sie die administrativen Funktionen, wenn Mitarbeiter Firmengeräte verwenden. Erlauben Sie Entitäten nur Aktionen, die auf ihren zugewiesenen Berechtigungen (IAM) basieren. Sofern Mitarbeiter keine IT-Manager sind, dürfen sie keine Passwörter oder Systemeinstellungen ändern, Software herunterladen oder Firewall-Konfigurationen modifizieren. (5) Kommunizieren Sie Richtlinien. Legen Sie eine oder mehrere Cybersicherheits-/Antimalware-Richtlinien fest, die regelmäßig überprüft werden. Besprechen Sie alle Malware- und Web-Cybersicherheitsprobleme mit Ihren Mitarbeitern. Unerfahrenheit kann Cyberkriminellen Tür und Tor öffnen und zu Kosten und Aufwand in Millionenhöhe führen. (6) Schulen und sensibilisieren Sie alle Mitarbeiter der Organisation. Die meisten Organisationen wickeln ihre Geschäftstätigkeit über das Internet ab. Daher ist es unerlässlich, dass jeder Mitarbeiter (unabhängig von Rolle oder Hierarchieebene) über fundierte Kenntnisse im Malware-Schutz verfügt. Nutzen Sie Tools wie simulierte Malware, um die Mitarbeiter mit den Erkennungsmerkmalen und den richtigen Reaktionen vertraut zu machen.
SCHLUSSBEMERKUNGEN.
Moderne Schadsoftware (in Software, Firmware und Hardware) stellt sowohl eine Cyberbedrohung als auch ein Werkzeug für Cyberangriffe dar und ist zugleich eine Cyberwaffe, die uns in eine dynamische, unbekannte, vielschichtige, dystopische, apokalyptische und chaotische Zukunft treibt. Daher müssen wir uns angemessen, professionell und proaktiv verteidigen. Zu den Regeln für die Abwehr von Malware und die Verhinderung von Infektionswegen gehören: die regelmäßige Wartung des Betriebssystems, der Hypervisoren, Anwendungen/Apps, der Antivirensoftware usw. Stellen Sie sicher, dass alle Computergeräte (PCs, Mobiltelefone, Tablets, SPSen, Router, IoT-Geräte usw.) auf dem neuesten Stand sind, vermeiden Sie die Verbindung zu ungesicherten Bluetooth- oder WLAN-Hotspots, prüfen Sie sorgfältig, woher Sie Anwendungen/Apps herunterladen (selbst auf bekannten Seiten wie dem App Store und Google Play können Apps mit Sicherheitslücken (die durch Reverse Engineering nachgewiesen werden können) und sogar infizierte Apps gefunden werden), vermeiden Sie den Besuch infizierter Websites und laden Sie Ihren Mobiltelefonakku nicht an unsicheren Orten auf (z. B. in Bussen, Taxis, Kinos, öffentlichen Plätzen usw., wo Mini-HDMI-Kabel , die Mini-USB ähneln, aber Zugriff auf Daten haben, die Ihren Bildschirm klonen und alles, was darauf angezeigt wird, aus der Ferne erfassen können, wie E-Mails, Social-Media-Aktivitäten, Entsperrcodes, Tastatureingaben beim Eingeben von Passwörtern und Ihre Ordner, Fotos usw. kopieren – ähnlich wie beim Verbinden Ihres Mobiltelefons mit einem PC). Als Gegenmaßnahme können Sie eine geladene Powerbank und Ihr Ladegerät mitführen und diese an eine freie Steckdose anschließen oder sogenannte USB-Adapter . Diese Adapter dienen als Zwischenlösung für die Verbindung. Handy-Ladegeräte an öffentlichen Ladestationen verhindern die Datenübertragung und beschränken die Verbindung auf das Laden. Bedenken Sie die Möglichkeit, dass während des Ladevorgangs an einem öffentlichen Ort unbefugt auf sensible Daten eines Elektrofahrzeugs zugegriffen wird. Ebenso könnte Schadsoftware den Ladevorgang manipulieren und das Ladegerät anweisen, extrem langsam zu laden, sodass das Fahrzeug, obwohl wir es für voll geladen halten, kaum etwas geladen hat.
LITERATURVERZEICHNIS.
- Areitio, J. „Informationssicherheit: Netzwerke, Computer und Informationssysteme“. Cengage Learning-Paraninfo. 2020.
- Areitio, J. „Kontrolle der zunehmenden Leistungsfähigkeit von Malware: Identifizierung, Charakterisierung und Untersuchung der wichtigsten Aspekte von Malware“. Conectrónica Magazine. Nr. 240. Februar 2021.
- Areitio, J. „Die Gefahr der Ignoranz gegenüber Malware-Infektionen, die zu sehr ernsten globalen Cyber-Epidemiesituationen führen kann“. Conectronica Magazine. Nr. 241. März 2021.
- Areitio, J. „Das verborgene Potenzial der Steganographie in der modernen Informationssicherheit“. Conectronica Magazine. Nr. 136. April 2010.
- Aichelbaum, O. „Le Virus Informatique (3e hors-série, HS3)“. ACBM; PublishDrive-Edition. 2020.
- Hassan, NA „Ransomware Revealed: A Beginner's Guide to Protecting and Recovering from Ransomware Attacks.“ Press; 1. Auflage. 2019.
URLs, unter denen Sie Malware-Beispiele für Forschungszwecke herunterladen können: https://github.com/ytisf/theZoo; ; https://zeltser.com/malware-sample-sources/https://contagiodump.blogspot.com/; http://openmalware.org/
- Szor, P. „Die Kunst der Computervirenforschung und -abwehr“. Addison-Wesley Professional. 2005.
- Ludwig, M. „Das große schwarze Buch der Computerviren“. American Eagle Books. 2019.
- White, G. „Crime Dot Com: Von Viren bis zur Wahlmanipulation – Wie Hacking global wurde.“ Reaktion Books. 2020.
- Aichelbaum, O. und Gueulle, P. „Le 42e Virus Informatique (Le Virus Informatique)“. ACBM; PublishDrive-Edition. 2019.
- Crawford, DH „Viren: Eine sehr kurze Einführung“. 2. Auflage. OUP Oxford. 2018.
„Zusammenhänge zwischen Malware, Schwachstellen und Exploits: Indikatoren für Infiltration, Oberflächenvektor der Infektion und Malware-Gefahr“
Prof. Dr. Javier Areitio Bertolín
Leiter der Forschungsgruppe Netzwerke und Systeme.
ZUSAMMENFASSUNG.
Es ist unbestreitbar, dass Schadsoftware Systeme immer häufiger infiziert und dieser Trend sich in den kommenden Jahren fortsetzen wird. Erschwerend kommt hinzu, dass sie oft unentdeckt bleibt, asymptomatisch agiert und latent in immer kritischeren Bereichen aktiv ist, darunter Satelliten, Finanzsysteme, das Gesundheitswesen, Transportwesen, kritische Infrastrukturen und vieles mehr, zusätzlich zu Smartphones, Tablets, PCs, SPSen, Apps, SCADA-Servern, IoT-, IIoT-, IoMT- und anderen Geräten. Dies ist äußerst besorgniserregend, da es zum Ausbruch schwerwiegender Cyber-Epidemien und kritischen Szenarien globaler Cyber-Pandemien beitragen könnte.
EINFÜHRUNG.
Wir dürfen nicht tatenlos zusehen, denn nur durch gemeinsame globale Anstrengungen zur Bekämpfung dieser Cyberbedrohung/Cyberwaffe (Malware) kann dieser Trend gestoppt und umgekehrt werden. Wir müssen wachsam bleiben und alle notwendigen Maßnahmen gegen Malware konsequent umsetzen (Gegenmaßnahmen wie Prävention, Vorhersage, Früherkennung, Überwachung/Protokollierung, SIEM, Reaktion, Schwachstellenscans, Wiederherstellung, Beseitigung, Eindämmung/Quarantäne, Sandbox-Analyse, Penetrationstests, Abschreckung, Täuschung, Vermeidung usw.). Jemand sagte einmal: „Ein Wort sagt nichts, verbirgt aber gleichzeitig alles.“ Im Kontext von Malware ist dieses Wort Malware-Infektion; daher bleibt uns nichts anderes übrig, als uns professionell und gewissenhaft vorzubereiten. Es ist entscheidend, die Kette von Malware-Infektionen (die zunehmend heimtückisch, asymptomatisch, unentdeckbar usw. sind) durch die Implementierung aller Arten von fortschrittlichen und geeigneten Cyber-Präventionsmaßnahmen zu unterbrechen (kontinuierliche Cyber-Überwachung auf allen Ebenen, Cyber-Impfstoffe, Anti-Malware-Bots, Cyber-immunologische Gegenmaßnahmen, Cyber-Tracker in allen Netzwerken und Endpunkten, gute Malware gegen schädliche Malware usw.).
Korrelation zwischen Malware, Sicherheitslücken und Exploits. Lokalisierung von Malware.
Malware (ein Kofferwort aus bösartiger Software, Firmwarenutzt )und Hardware unzählige Sicherheitslücken aus (sowohl unbekannte oder Zero-Day-Schwachstellen als auch bekannte N-Day-Schwachstellen, die in Datenbanken wie CVE, CWE, NVD, OSVDB usw. erfasst sind). Eine Sicherheitslücke ist eine Schwäche, ein Fehler oder ein Defekt in einem System, der es anfällig für Malware-Infektionen macht. Beispiele für Sicherheitslücken sind: fehlerhafte oder falsch kalibrierte Konfigurationen; fehlerhafte Designs und Implementierungen; Bugs und Fehler; Programmierfehler; unzureichendes Debugging; fehlende Code-Überprüfung (statisch und dynamisch); die Verwendung schädlicher Standardeinstellungen wie „Alles zulassen außer dem, was angegeben ist“; Schwachstellen im Zusammenhang mit menschlichem Verhalten wie z. B. Vertrauen (Ich vertraue dem System); sowie physische, Hardware-, Software-, Firmware- und organisatorische Schwachstellen. Ein Exploit ist eine Methode, mit der eine Sicherheitslücke ausgenutzt wird. Ein Beispiel für einen Exploit ist EternalBlue ( beschrieben im Microsoft Security Bulletin MS17-010, das unter anderem ungepatchte Versionen von Windows XP, Windows 8 usw. betrifft ), der in der WannaCry-Malware (mit Ransomware- und Wurmfunktionen) verwendet wird. Die Angriffsfläche einer Malware ist die Gesamtheit aller Schwachstellen eines Systems oder Geräts. Ein Malware-Angriffsvektor ist der Pfad (die Menge der Knoten), den Malware nutzt, um anfällige Geräte in einem Netzwerk zu finden und auszunutzen ( gängige Angriffsvektoren sind beispielsweise Links in E-Mails oder das Herunterladen von Software aus dem Internet, etwa mit einer veralteten Version des Flash Players) . Schadsoftware kann sich auf Datenträgern und in Dateien befinden (z. B. in ausführbaren Dateien wie .exe, .zip, .doc, .pdf usw., in E-Mail-Anhängen, als schädliches Skript in PDF- oder DOCX-Dateien, in Dokumenten mit Makros, etwa in Microsoft Excel oder Word), im Bootsektor einer Festplattenpartition, auf USB-Sticks, Routern, IoT-Geräten usw. Schadsoftware funktioniert , indem sie auf ein auslösendes Ereignis wartet, sich in Dateien und auf dem Datenträger (bei Viren) oder über das Netzwerk (bei Würmern) repliziert und beim Auslösen die Schadsoftware ausführt (z. B. Herunterladen eines Keyloggers, Spyware oder einer Backdoor, Formatieren der Festplatte, Verschlüsseln von Ordnern usw.). Wurmartige Schadsoftware scannt Netzwerke durch zufällige Auswahl von IPv4-/IPv6-Adressen, sendet kleine Datenpakete, um weniger Verdacht zu erregen, verbindet sich mit anfälligen Netzwerkdiensten und nutzt Sicherheitslücken aus. Sie öffnen eine Shell; sie müssen sich nicht an eine andere Datei anhängen (es handelt sich um eigenständige Schadsoftware); sie senden Kopien von sich selbst über das Netzwerk; sie wechseln mithilfe von Remote-Befehlen wie rsh von Gerät zu Gerät/Knoten/Rechner in einem Netzwerk; sie knacken Passwörter; sie verwenden Sockets usw. Schadsoftware mit Virusfunktionalität infiziert ein Gerät/einen Rechner, während Schadsoftware mit Wurmfunktionalität ein Netzwerk infiziert (z. B. durch Verbrauch der Bandbreite und Beeinträchtigung der Dienstgüte).
ANZEICHEN EINER MALWARE-INFILTRATION. MALWARE-VERHALTEN.
Zu den Indikatoren und Anzeichen für verdächtige Infiltrationen und damit verbundene Malware-Auswirkungen gehören: Dateibeschädigung und Datenzerstörung oder -manipulation, Kompromittierung (Spionage, Überwachung, Monitoring, Extraktion von Verhaltensmustern und Präferenzen usw.) und Datenverlust, unbefugter Zugriff und Sabotage aller Arten von IT/OT/IoT/IIoT-Systemen usw., Lähmung von IT/OT/IoT-Systemen, Übernahme von Festplatten, Ordnern, Dateien usw. sowie höchst verdächtige, völlig asymptomatische Aktivitäten. Der Cyberangreifer kann infizierte Wechseldatenträger wie USB-Sticks, DVDs, CD-ROMs usw. an Orten platzieren, die für Mitarbeiter zugänglich sind, damit diese sie mitnehmen und ihre Geräte infizieren können. Sie könnten auch infizierte Wechseldatenträger unter dem Vorwand einer kostenlosen Testversion usw. an Mitarbeiter versenden. Zu den Verhaltensweisen, die auf potenziellen Schaden hindeuten, gehören: die Installation von Rootkits, das Ausführen ungewöhnlicher Aktionen, das Hinzufügen oder Ändern von Benutzerkonten, das Verschlüsseln von Dateien, die nicht zum Programm gehören, das Verbinden mit bekannten schädlichen Websites oder von Botmastern kontrollierten C&C-Servern, das Modifizieren anderer ausführbarer Programme, das Löschen, Ändern oder Hinzufügen von Systemdateien, das Herunterladen und Installieren unbekannter Software, das Modifizieren der Boot-Registry oder anderer Initialisierungsdateien, um Startprozesse zu verändern, das Deaktivieren aller oder einiger Antimalware-Funktionen und anderer Cybersicherheitskontrollen, der Versuch, eine Sandbox-Umgebung zu finden, die Registrierung für den automatischen Start, das Herunterfahren oder Deaktivieren von Systemdiensten, das Ausführen einer Dropp-Datei, das Erstellen von dynamischem Code zur Verbesserung der Umgehungsmöglichkeiten (gegenüber Antimalware), das Erstellen gefälschter PowerShell-Skripte usw.
Methoden der Malware-Verbreitung. Verteidigungswerkzeuge und Gegenmaßnahmen.
Malware kann auf folgende Weise verbreitet (oder infiziert) werden: über das Netzwerk (im Falle von Würmern), E-Mail-Anhänge, das Herunterladen von Dateien aus dem Internet via FTP, HTTP usw., den unbewussten Besuch infizierter Webseiten („Drive-by-Angriffe“), das Scannen von QR-Codes, das Klicken auf Links (auf beliebigen Webseiten, z. B. in E-Mails, Instant Messages, Postern, Pop-ups usw.), die als URLs, fettgedruckte oder farbige Wörter, Pop-up-Fenster mit der Aufforderung zum Schließen, Fortfahren (Zustimmen) oder einem „X“ zum Schließen des Fensters vorliegen können (jede dieser Optionen führt zu einem Link auf einer infizierten Webseite), Phishing mit Social Engineering sowie über Wechseldatenträger wie USB-Sticks, DVDs, CDs, Disketten usw. Zu den Schutzmaßnahmen gegen Malware gehören: die Überprüfung der Prüfsumme/des Hashwerts/der digitalen Signatur aller Software-Downloads und das Scannen des Systems auf verdächtige offene TCP/UDP-Ports und Malware. Whitelisting und Verhaltensblockierung können ebenfalls hilfreich sein. Erkennen Sie Änderungen in Programmen, beispielsweise mithilfe von Tools zur Dateiintegritätsprüfung wie Tripwire und Bit9. Patchen Sie Betriebssystem und Anwendungen. Erkennen und verhindern Sie Eindringversuche mit IDS/IPS. Nutzen Sie Firewalls, Honeypots, VLAN-Containment-Zonen, DMZs, Sandboxing usw. Bereinigen Sie das System regelmäßig und sicher. Richten Sie mehrere unabhängige VPN-Verbindungen ein. Überwachen Sie DNS-Software-Manipulationen (DNS-Poisoning oder Pharming, bei dem die Zuordnung zwischen URL/L5-Adresse und IP/L3-Adresse manipuliert wird). Überwachen Sie außerdem ARP-Poisoning, bei dem die Zuordnung zwischen MAC/L2- und IP/L3-Adressen manipuliert wird. Nutzen Sie Tools zur Cyber-Bedrohungsanalyse. Lassen Sie keine Sitzungen offen. Bei der Verwendung von Antimalware-Tools können folgende Probleme auftreten: Sie vermitteln ein falsches Sicherheitsgefühl (bestimmte Malware kann nicht erkannt werden); Antimalware, die auf Virensignaturen oder -mustern basiert, erkennt keine Zero-Day-Viren; Antimalware ist reaktiv und identifiziert nur bekannte Malware. Malware ist heutzutage polymorph, oligomorph, metamorph, unauffällig, asymptomatisch und verschlüsselt (wobei der Entschlüsselungsschlüssel und sein Speicherort unbekannt sind). Die Entwicklung effektiver technischer Gegenmaßnahmen gegen Malware ist aus mehreren Gründen schwierig: (1) Die zunehmende Komplexität von Netzwerk- und Softwaresystemen erschwert es erheblich, deren Sicherheit zu gewährleisten (man denke nur an den Schutz vernetzter und autonomer Fahrzeuge vor Malware durch eine jährliche Überprüfung; dies wäre eindeutig unzureichend). (2) Derzeit wird die Cybersicherheit für Netzwerke und Endgeräte durch Software-Patches erreicht, was fortschrittlicherer Malware die Möglichkeit zum Eingreifen bietet. (3) Malware-Entwickler, von denen einige künstliche Intelligenz einsetzen, kennen die Details der in Netzwerken und Endgeräten verwendeten Anti-Malware-Cybersicherheitsmechanismen und entwickeln Methoden, diese zu umgehen. Zu den Gegenmaßnahmen gegen Malware gehören: die Implementierung von Zero-Trust-Richtlinien (ZT), Multi-Faktor-Authentifizierung, Verschlüsselung mit Post-Quanten-Algorithmen usw.; das Lesen von E-Mails im Klartext; die Vermeidung der Vorschau; äußerste Vorsicht beim Öffnen von E-Mails; das Scannen aller Anhänge. E-Mails von unbekannten Absendern löschen (Vorsicht vor bekannten Absendern, da diese gefälscht sein können); automatische Downloads deaktivieren; alle Wechseldatenträger und -laufwerke (z. B. USB-Sticks, DVDs, CDs, externe Festplatten usw.) scannen; alle schädlichen Links und IP-Adressen blockieren; und alle unnötigen UDP/TCP-Ports auf Firewalls und Computern blockieren. Nicht benötigte Protokolle und Dienste (z. B. Telnet, FTP, SNMPv1, Server Message Block-SMB 1.0/Samba (das die Ports 139 und 445 verwendet) usw.) deaktivieren; alle Service Packs und Software-Patches für Betriebssystem und Antivirensoftware auf dem neuesten Stand halten (Antiviren-Updates durchlaufen drei Phasen: Suche nach Updates, Herunterladen von Updates und Verarbeiten/Installieren von Updates/Patches); die Verwendung von Wechseldatenträgern untersagen (es sei denn, es ist zuverlässig bestätigt, dass sie virenfrei sind); alle Daten auf Wechseldatenträgern verschlüsseln, falls diese gestohlen werden; keine QR-Codes öffnen, die zu einer infizierten Website führen könnten (Drive-by-Drive-Download). Seien Sie vorsichtig mit Bluetooth/WLAN, da diese Funktionen aktiviert werden können (und dadurch Zugriff auf Ihre Kontakte, Konversationen, Klonen usw. ermöglichen); es ist zwingend erforderlich, Backups zu erstellen, falls Schadsoftware Ihre Daten verschlüsselt, löscht oder verändert usw.
PARAMETER ZUR CHARAKTERISIERUNG VON MALWARE.
Zur Charakterisierung von Malware gibt es eine Reihe von Parametern: Malware-Name (z. B. Petya), Entdeckungsdatum (z. B. die oligomorphe Malware Whale aus dem Jahr 1990), Malware-Größe (in Bytes), Malware-Typ (Virus, Wurm, multifunktional usw.), Funktion (Datendiebstahl, Überwachung, Aktivierung in kritischen Situationen usw.), Funktionalitäten (Überlebensfähigkeit, Modularität, Dynamik, Verteilung, Autonomie, Anbindung an Aktualisierungspunkte über C&C-Server, unterschwellige oder steganografische Kanäle usw.), Persistenzgrad, Gefährlichkeit der Nutzlast(en), die multifunktional sein kann, Verbreitung, Verschlüsselungstyp (polymorph, Ransomware usw., z. B. AES256/RSA4096), Engine-Typ metamorpher Malware (z. B. verwendet die metamorphe Malware Zperm eine eigene Engine namens RPE/Real-Permuting-Engine) und weitere Merkmale metamorpher Malware. verwendet Engines, die unabhängig von der Malware selbst sind, z. B. Metamorphic Toolkits wie CLET und ADMmutate; die Art der von KI-gesteuerter Malware (z. B. DeepLocker) (z. B. tiefe neuronale Netze, Deep Learning, Expertensysteme, maschinelles Lernen usw.); ob die Malware mit der Außenwelt kommuniziert (Internet über C&C-Server, steganografische Kanäle, subliminale Kanäle usw. zur Aktualisierung) oder nicht (sowohl während der Mutation als auch mit C&C-Servern usw.); die verwendeten Exploits; eine Auflistung der ausgenutzten Schwachstellen (Zero-Day-Exploits oder in Datenbanken als CVEs klassifizierte Schwachstellen); die verwendeten Infektionsmethoden; Anzeichen einer Malware-Infektion (asymptomatisch, Geräteverlangsamung, deutlich langsamer als normal, aus verschiedenen Gründen, z. B. weil die Malware einen Teil der CPU-Leistung des infizierten Geräts für illegales Kryptowährungs-Mining zum Vorteil des Angreifers missbraucht hat); Weiterleitung des Webbrowsers auf eine nicht ausgewählte Startseite oder Suchseite; Bluescreen; Der Webbrowser zeigt möglicherweise eine nie installierte Symbolleiste an; ein kleiner Ball hüpft über den Bildschirm; die Festplatte ist formatiert; Standard-Computerwartungstools funktionieren unter Umständen nicht; seltsame Pop-ups oder Werbung erscheinen, selbst wenn der Webbrowser nicht verwendet wird usw. Ein weiteres Merkmal von Malware ist die Anzahl der enthaltenen Nutzdaten (oder schädlichen Nutzdaten). Ein weiteres Merkmal ist, ob Malware unifunktional (z. B. nur ein Wurm) oder multifunktional (z. B. fähig, sich wie ein Wurm, Virus, Trojaner, eine Backdoor usw. zu verhalten) ist. Ein weiteres Merkmal ist die Verbreitungsmethode: (a) Streuen und hoffen. Hierbei werden zahlreiche Malware-Infektionen/Cyberangriffe wahllos gestartet, in der Hoffnung, dass einige die gewünschten Ziele erreichen, aber unbemerkt bleiben. (b) Gezielte und KI-gesteuerte Angriffe. Diese sind spezifischer, hochgefährlicher und verursachen größeren Schaden. Sie treten unerwartet auf und können sich unbemerkt bewegen, bis sie auf einem oder Millionen von Servern in kritischen Infrastrukturen, Finanzsystemen, Verkehrssteuerungssystemen, vernetzten und autonomen Fahrzeugen usw. aktiviert werden. Weitere Parameter zur Charakterisierung von Malware sind: Familie, Art, Gattung, Variante, Spezies, Unterfamilie, Unterscheidungsmerkmale usw.
Anti-Malware-Protokolle und bewährte Vorgehensweisen. Techniken zur Erkennung und zum Schutz vor Malware.
Die Best-Practice-Protokolle zur Malware-Bekämpfung integrieren eine Reihe von Kontroll- und Schutzmaßnahmen (technischer, personeller, verfahrenstechnischer Art usw.), wie beispielsweise: (i) Sperrung des Zugriffs auf schädliche Websites. Unser Schutzgateway-Tool muss den Zugriff von bekannten schädlichen Websites auf der Blacklist blockieren. (ii) Entwicklung und Implementierung von Anti-Malware- und Zero-Terror-Richtlinien und -Standards im gesamten Unternehmen. (iii) Verwaltung aller ein- und ausgehenden Daten. Alle ein- und ausgehenden Daten innerhalb unseres Netzwerkperimeters, einschließlich USB-Geräten, RFID-Zugangspunkten, NFC, ZigBee, Bluetooth, WLAN, 2G/3G/4G/5G usw., sollten auf schädliche Inhalte geprüft werden. (iv) Aufbau einer mehrschichtigen Verteidigungsstrategie gegen Malware innerhalb unseres Unternehmens. Malware kann Prozesse, Funktionen, Lebewesen, Hardware, Firmware, Software, Daten, die Umgebung und vieles mehr angreifen. (v) Schutztools (Antimalware) auf Endgeräten, am Netzwerkrand und in der Cloud (Cloud Computing, Fog Computing, Edge Computing usw.) bereitstellen und Webbrowser um Inhaltsfilterfunktionen erweitern. (vi) Spezielle Scan-Systeme für für Benutzer unsichtbare Medien bereitstellen. Rekursive Inhalte in Dateien untersuchen, Festplatten, RAM, PROM, Flash-Speicher usw. analysieren und Speichermedien, USB-Laufwerke usw. scannen. (vii) Digitale Identität auf Daten-, Prozess-, Zeit-, Umgebungs-, Ursachen- und Beweisebene schützen, um geschützte Ökosysteme und Szenarien zu schaffen. (viii) Tools zur Cyber-Bedrohungsanalyse einsetzen. Techniken zur Erkennung und zum Schutz vor Malware : (1) Ein umfassendes Antimalware-Tool/einen umfassenden Antimalware-Dienst auswählen . Malware-Scans stoppen Malware nicht. Ein professioneller, cyberresilienter Antimalware-Dienst hingegen überwacht, erkennt, analysiert und entfernt Malware proaktiv. Die Nutzung eines solchen Dienstes schützt unter anderem vor Zugangsdatendiebstahl und Datenlecks und sichert alle sensiblen Informationen durch mehrere miteinander verbundene VPN-Schichten. (2) Überwachen Sie das Surfverhalten Ihrer Mitarbeiter . Antivirensoftware ist am effektivsten, wenn sich alle an die Vorgaben halten. In der Realität greifen Mitarbeiter über Firmengeräte auf die unterschiedlichsten Websites zu (soziale Medien, Spiele, Filmseiten, Musikseiten, Nachrichtenseiten, persönliche Assistenten, Deep Web, Darknet usw.). Viele der besuchten Websites können Malware enthalten, selbst wenn sie harmlos erscheinen. (3) Handeln Sie proaktiv. Warten Sie nicht auf eine Malware-Infektion; ergreifen Sie die Initiative und wählen und implementieren Sie einen Antivirendienst, der Audits (z. B. statische und dynamische Code-Audits) und Penetrationstests (z. B. zur Identifizierung offener TCP/UDP-Ports, fehlender Updates/Patches usw.) durchführt. (4) Beschränken Sie die Möglichkeiten Ihrer Mitarbeiter, Gerätekonfigurationen (Berechtigungen usw.) zu ändern. Deaktivieren Sie die administrativen Funktionen, wenn Mitarbeiter Firmengeräte verwenden. Erlauben Sie Entitäten nur Aktionen, die auf ihren zugewiesenen Berechtigungen (IAM) basieren. Sofern Mitarbeiter keine IT-Manager sind, dürfen sie keine Passwörter oder Systemeinstellungen ändern, Software herunterladen oder Firewall-Konfigurationen modifizieren. (5) Kommunizieren Sie Richtlinien. Legen Sie eine oder mehrere Cybersicherheits-/Antimalware-Richtlinien fest, die regelmäßig überprüft werden. Besprechen Sie alle Malware- und Web-Cybersicherheitsprobleme mit Ihren Mitarbeitern. Unerfahrenheit kann Cyberkriminellen Tür und Tor öffnen und zu Kosten und Aufwand in Millionenhöhe führen. (6) Schulen und sensibilisieren Sie alle Mitarbeiter der Organisation . Die meisten Organisationen wickeln ihre Geschäftstätigkeit über das Internet ab. Daher ist es unerlässlich, dass jeder Mitarbeiter (unabhängig von Rolle oder Hierarchieebene) über fundierte Kenntnisse im Malware-Schutz verfügt. Nutzen Sie Tools wie simulierte Malware, um die Mitarbeiter mit den Erkennungsmerkmalen und den richtigen Reaktionen vertraut zu machen.
SCHLUSSBEMERKUNGEN.
Moderne Schadsoftware (in Software, Firmware und Hardware) stellt sowohl eine Cyberbedrohung als auch ein Werkzeug für Cyberangriffe dar und ist zugleich eine Cyberwaffe, die uns in eine dynamische, unbekannte, vielschichtige, dystopische, apokalyptische und chaotische Zukunft treibt. Daher müssen wir uns angemessen, professionell und proaktiv verteidigen. Zu den Regeln für die Abwehr von Malware und die Verhinderung von Infektionswegen gehören: die regelmäßige Wartung des Betriebssystems, der Hypervisoren, Anwendungen/Apps, der Antivirensoftware usw. Stellen Sie sicher, dass alle Computergeräte (PCs, Mobiltelefone, Tablets, SPSen, Router, IoT-Geräte usw.) auf dem neuesten Stand sind, vermeiden Sie die Verbindung zu ungesicherten Bluetooth- oder WLAN-Hotspots, prüfen Sie sorgfältig, woher Sie Anwendungen/Apps herunterladen (selbst auf bekannten Seiten wie dem App Store und Google Play können Apps mit Sicherheitslücken (die durch Reverse Engineering nachgewiesen werden können) und sogar infizierte Apps gefunden werden), vermeiden Sie den Besuch infizierter Websites und laden Sie Ihren Mobiltelefonakku nicht an unsicheren Orten auf (z. B. in Bussen, Taxis, Kinos, öffentlichen Plätzen usw., wo Mini-HDMI-Kabel , die Mini-USB ähneln, aber Zugriff auf Daten haben, die Ihren Bildschirm klonen und alles, was darauf angezeigt wird, aus der Ferne erfassen können, wie E-Mails, Social-Media-Aktivitäten, Entsperrcodes, Tastatureingaben beim Eingeben von Passwörtern und Ihre Ordner, Fotos usw. kopieren – ähnlich wie beim Verbinden Ihres Mobiltelefons mit einem PC). Als Gegenmaßnahme können Sie eine geladene Powerbank und Ihr Ladegerät mitführen und diese an eine freie Steckdose anschließen oder sogenannte USB-Adapter . Diese Adapter dienen als Zwischenlösung für die Verbindung. Handy-Ladegeräte an öffentlichen Ladestationen verhindern die Datenübertragung und beschränken die Verbindung auf das Laden. Bedenken Sie die Möglichkeit, dass während des Ladevorgangs an einem öffentlichen Ort unbefugt auf sensible Daten eines Elektrofahrzeugs zugegriffen wird. Ebenso könnte Schadsoftware den Ladevorgang manipulieren und das Ladegerät anweisen, extrem langsam zu laden, sodass das Fahrzeug, obwohl wir es für voll geladen halten, kaum etwas geladen hat.
LITERATURVERZEICHNIS.
- Areitio, J. „Informationssicherheit: Netzwerke, Computer und Informationssysteme“. Cengage Learning-Paraninfo. 2020.
- Areitio, J. „Kontrolle der zunehmenden Leistungsfähigkeit von Malware: Identifizierung, Charakterisierung und Untersuchung der wichtigsten Aspekte von Malware“. Conectrónica Magazine. Nr. 240. Februar 2021.
- Areitio, J. „Die Gefahr der Ignoranz gegenüber Malware-Infektionen, die zu sehr ernsten globalen Cyber-Epidemiesituationen führen kann“. Conectronica Magazine. Nr. 241. März 2021.
- Areitio, J. „Das verborgene Potenzial der Steganographie in der modernen Informationssicherheit“. Conectronica Magazine. Nr. 136. April 2010.
- Aichelbaum, O. „Le Virus Informatique (3e hors-série, HS3)“. ACBM; PublishDrive-Edition. 2020.
- Hassan, NA „Ransomware Revealed: A Beginner's Guide to Protecting and Recovering from Ransomware Attacks.“ Press; 1. Auflage. 2019.
URLs, unter denen Sie Malware-Beispiele für Forschungszwecke herunterladen können: https://github.com/ytisf/theZoo; ; https://zeltser.com/malware-sample-sources/https://contagiodump.blogspot.com/; http://openmalware.org/
- Szor, P. „Die Kunst der Computervirenforschung und -abwehr“. Addison-Wesley Professional. 2005.
- Ludwig, M. „Das große schwarze Buch der Computerviren“. American Eagle Books. 2019.
- White, G. „Crime Dot Com: Von Viren bis zur Wahlmanipulation – Wie Hacking global wurde.“ Reaktion Books. 2020.
- Aichelbaum, O. und Gueulle, P. „Le 42e Virus Informatique (Le Virus Informatique)“. ACBM; PublishDrive-Edition. 2019.
- Crawford, DH „Viren: Eine sehr kurze Einführung“. 2. Auflage. OUP Oxford. 2018.
Autor: Prof. Dr. Javier Areitio Bertolín -Direktor der Forschungsgruppe Netzwerke und Systeme.







