


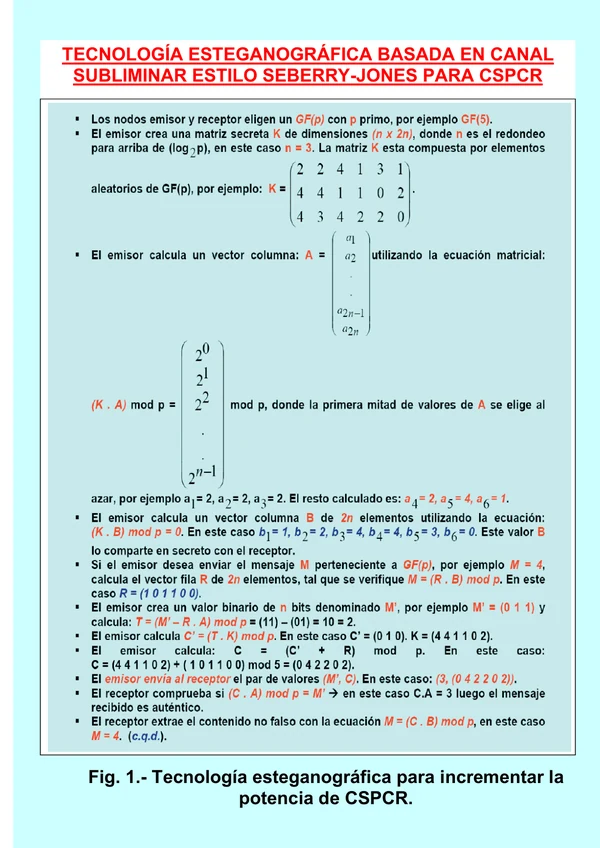
Datenschutz (P) ist mit CS und CR integriert und führt zu einer einzigen, unteilbaren globalen Realität namens CSPCR. Dieses multidimensionale und vielschichtige Ergebnis mit extremer Redundanz und Faktorisierung wurde mithilfe von STEMAI-Elementen (Wissenschaft, Technologie, Ingenieurwesen, Mathematik und hochentwickelte KI der nächsten Generation aller Art: generativ, agentenbasiert, LLM/SLM usw.) geschaffen. Diese Elemente analysieren, evaluieren, verifizieren, überwachen, zertifizieren/akkreditieren, prüfen, verbessern/reparieren sich kontinuierlich selbst. CSPCR ist eine einzige, wahrhaft unteilbare Einheit, die drei verbesserte, differenzierte Komponenten – CS, P und CR – in einem multidimensionalen Universum vereint. In diesem Universum kontrollieren, zertifizieren, verbessern und überwachen sich alle Elemente gegenseitig, unterstützt durch eine global operierende, überwachte, verifizierte, zertifizierte und extrem überwachte souveräne Super-KI.

DIMENSIONS/PROZESSES-STEMAI IN CSPCR.
CSPCR bietet globalen, proaktiven, offensiven, defensiven und extremen Schutz auf allen Fronten, in allen Tiefen, Dimensionen und Ebenen:
(1) Dimension der Eliminierung, Löschung, Deaktivierung, Neutralisierung, Blockierung und tiefen Isolation mit extremer Antizipation aller Malware- und Virenangriffe sowie Cybervorfälle wie: Man-in-the-Middle (MITM), DoS, Tracker, nicht löschbare temporäre Dateien/Archive/Elemente unabhängig von ihrem Speicherort, Trolle, Deepfakes, Ransomware, Phishing-Elemente, Vishing, SMShing, E-Mailshing, Videoshing usw., sowie bestehende oder geplante Zero-Day-/N-Day-Schwachstellen. Diese Dimension wirkt auch proaktiv gegen alle Arten von Aufklärungs- und Überwachungsversuchen, Infiltration und Exfiltration, Einschleusung, Exploration und Tracking sowie gegen Versuche, versteckte und unterschwellige C2C-Kanäle (Channel-to-Control) einzurichten, die von Angreifern/Cyberkriminellen zur Fernsteuerung ihrer schädlichen Aktivitäten genutzt werden. Es greift proaktiv gegen alle Arten von böswilligen Manipulationsversuchen an internen Elementen wie Kernel, Registry usw. ein und verhindert Abhörmaßnahmen, die die Beendigung von Verbindungen/Anrufen/Kommunikationen nicht zulassen. Zudem macht es das böswillige Ein- und Ausschalten von Geräten wie SPSen, Smartphones, Fahrzeugen, Mobiltelefonen, PCs usw. unmöglich (und verhindert, dass böswillige Akteure tragbare Stromversorgungen entladen). CSPCR schützt außerdem vor dem Einschleusen oder Aktivieren von Sleeper-Agenten, Trojanern, schädlichen Änderungsgeneratoren usw. CSPCR nutzt Sandboxing, DMZs, integrierte TTPs/vertrauenswürdige Dritte, Penetrationstests, Red-Team/Blue-Teams und „Hydra“-Funktionalitäten (diese STEMAI funktioniert folgendermaßen: Jedes Element, das Ziel einer Beschädigung/Infektion ist, wird neutralisiert und als Reaktion darauf eine Vielzahl neuer, intakter Alternativelemente generiert, um die Funktionsfähigkeit – sogar mit verbesserter Leistung – zu gewährleisten). Die STEMAI namens Pentesting integriert alle Penetrationstests, um alle möglichen Ports sowie Ein- und Austrittspunkte auf Beschädigung/Infektion zu analysieren. Das STEMAI-Konzept „Zero Trust“ (ZT) beinhaltet die kontinuierliche Überprüfung von Entitäten, ihrer Identität, Authentifizierung und ihrer Aktionen/Operationen/Aufgaben – von ihrer Erstellung bis zum Ende ihrer Lebensdauer. Niemandem und nichts kann vertraut werden, weder innerhalb noch außerhalb des Systems/der Infrastruktur/der Organisation. Der einzig sinnvolle Ansatz ist die ständige Überwachung, Analyse, Bewertung, Prüfung und Zertifizierung/Akkreditierung aller Vorgänge, nicht nur beim Login. Zero-Touch-Techniken (ZT) werden umfassend eingesetzt, einschließlich der Antizipation von Cybervorfällen/Cyberangriffen, um diese proaktiv zu neutralisieren. Sie dienen außerdem der Erkundung des Betriebssystems, der Registrierung, von Ordnern, temporären/nicht löschbaren Dateien, Updates, Sicherheitslücken, bösartiger Aufklärung, schädlicher Nachrichten, ruhender Dateien, Infiltrationen, dem Einschleusen von Elementen/Befehlen, schädlichen Pop-ups jeglicher Art, generativer KI/schädlicher Agenten, Chatbot-Buttons/Links/Verbindungen/SMS/Telefonie/Instant Messaging/WhatsApp/Telegram/… und C2C-Verbindungen für Cyberangriffe. Zero-Touch-Techniken (ZT) operieren mit Elementen, die aus beliebigen Quellen in Lieferketten empfangen werden, Verbindungen mit Browsern/Videos usw
(2) Dimension der uneingeschränkten und jederzeitigen Einhaltung von Standards, Normen, Protokollen, Vorschriften usw. (nicht nur in bestimmten Zeitabständen). Auf diese Weise erfolgen Bewertung, Analyse, Prüfung, Überwachung, Zertifizierung und Akkreditierung anhand von Standards wie dem Reifegrad gemäß Common Criteria/EAL Level 7, Standards wie ISO/IEC, NIST, IEEE, DORA (in Europa der „Digital Operational Resilience Act“ für den Finanzsektor, Versicherer, Investoren, Krypto-Assets, Finanzanalysten, Cloud-Dienste usw.), HIPAA (in den USA der „Health Insurance Portability and Accountability Act“), DSGVO (in Europa/Spanien die „Datenschutz-Grundverordnung“ der spanischen Datenschutzbehörde) und LOPDGDD (in Spanien das „Organgesetz 3/2018 zum Schutz personenbezogener Daten und zur Gewährleistung digitaler Rechte“, ergänzt durch das Gesetz 41/2002 über die Patientenautonomie). Gesetz 14/2007 – Biomedizinische Forschung: Regeln für die Verwendung von Proben und Gesundheitsdaten in der wissenschaftlichen Forschung und in klinischen Studien. (3) Dimension der technischen Aspekte. Datenschutz ist eng mit Vertraulichkeit verknüpft (dessen Aufgabe es ist, die Offenlegung/das Durchsickern von Geheimnissen, sensiblen/persönlichen Informationen usw. zu verhindern; er schützt vor Abhören, Überwachung/Beobachtern/Aufklärung/Stalkern usw.). Um dies zu erreichen, verwendet CSPCR eine Vielzahl von Techniken: verschiedene Arten von Anonymisierungs-/Pseudonymisierungs-/Mimikry-/Kodierungsverfahren/mehrschichtige subliminale Verschlüsselung (basierend auf Bits und Qubits), subliminale Technologien, transkribierte Übertragungsvorgänge, sichere verschlüsselte Mehrparteienkommunikation/SMPC, Zero Trust/ZT, Zero Knowledge/ZK usw. Die STEMAI-Technologie, die als „transkribierte Übertragungen“ bezeichnet wird, ermöglicht Vertraulichkeit/Datenschutz, da Entität A, wenn sie ein Element (Datei, Ordner usw.) von Speicherentität B anfordert, nicht angeben muss, was sie möchte; Es ruft die Daten lediglich ab und kann darüber hinaus die übrigen Elemente nicht einsehen. B speichert. In SMPC (Secure-Secret Multi-Party Encrypted Computing) interagieren mehrere Parteien unter vollständiger Vertraulichkeit, um gemeinsame Operationen an Daten durchzuführen, die von mehreren Parteien gespeichert werden, und das Ergebnis bleibt geheim.
STEMAI (Wissenschaft, Technologie, Ingenieurwesen, Mathematik, Künstliche Intelligenz) Prozesse für menschliche und nicht-menschliche Entitäten/Subjekte zur Anmeldung an Geräten (PCs, Cloud-Edges, IT, OT/ICS, Smartphones, PLCs/CPS, Fahrzeuge, Satelliten, Waffen, Systeme, Dienste…);

Der Anmeldevorgang besteht aus mehreren Schritten:
(A) Identifizierungsprozess (besteht darin, dass die Entität/das Subjekt ihren Benutzernamen eingibt – oder einen Benutzernamen, der explizit/implizit von jemandem/etwas eindeutig erkannt wird). Für die Identifizierung gibt es viele Techniken. Eine davon, die Vertraulichkeit/Datenschutz gewährleistet, ist ZK (Zero Knowledge). Dabei tauscht die zu verifizierende Entität/das Subjekt eine Reihe von Nachrichten mit der für die Identitätsprüfung zuständigen Entität aus. Am Ende des Prozesses kennt die Verifizierungsentität die Identität der zu identifizierenden Person, ohne dabei Informationen aus den ausgetauschten Nachrichten preiszugeben.
(B) Ein-Faktor-Authentifizierung (SFA) oder Mehr-Faktor-Authentifizierung (MFA) (dabei weist eine Entität/ein Subjekt ihre Identität implizit oder explizit nach). Dieser Nachweis kann einen oder mehrere Faktoren erfordern. Die Zwei-Faktor-Authentifizierung besteht aus Wissen des Subjekts und einem geheimen Code, der auf dessen Mobilgerät empfangen und eingegeben werden muss. Single Sign-On (SSO) ermöglicht die Anmeldung bei System A durch Eingabe der Anmeldedaten, wodurch die Anmeldung bei anderen verbundenen Systemen entfällt. Dieses Verfahren ist jedoch nicht sehr sicher. Wenn ein System herunterfährt oder Sie es versehentlich herunterfahren und die Sitzung nicht automatisch beendet wird, sollte die erneute Anmeldung zumindest eine Authentifizierung erfordern.
Die fünf Hauptfaktoren der Authentifizierung sind:
(i) Etwas, das die Entität/das Subjekt weiß, wie beispielsweise ein Passwort (hohe Entropie; eine lange Zeichenkette aus Zahlen, Kleinbuchstaben, Großbuchstaben und Sonderzeichen, z. B. 12, 18 usw. Zeichen) oder das Lösen von Rätseln, Fragen, Problemen und Puzzles, wobei der geheime Wert des Schnittpunkts der von der authentifizierenden Entität empfangenen Koordinaten angegeben wird, falls das Subjekt über eine Zahlentabelle (Schiffe versenken) in 2D/3D/4D usw. verfügt
(ii) Merkmale, die eine Person oder ein Subjekt beschreiben, wie z. B. physiologische oder Verhaltensbiometrie. Verhaltensbiometrie beschreibt, wie eine Person oder ein Subjekt geht, spricht, gebärdet, schreibt (Graphologie), ihre Gesten, Mimik/Tics, Reflexe usw. (Sie ist weniger sicher, da die Person trainiert werden kann, andere zu imitieren). Physiologische Biometrie (die sicherer ist) bezieht sich auf physiologisch-genetische Aspekte einer Person oder eines Subjekts, wie z. B. Fingerabdrücke, Netzhaut, Iris, DNA, genetische Karte, Venenstruktur, Volumen/Struktur/Form der Hände usw.
(iii) Etwas, das die Entität/das Subjekt besitzt und in Form einer App ausführt. Zum Beispiel eine Smartcard/ein Ring/ein Mobiltelefon/eine Uhr/ein Implantat/ein Tattoo/eine Anwendung/API, auf der eine App/API läuft.
(iv) Der geografische Standort oder die GPS/Galileo/Glonass/BeiDou-Geolokalisierungskoordinaten, an dem sich die zu authentifizierende Entität/das zu authentifizierende Subjekt tatsächlich befindet.
(v) Der Zeitpunkt: Jahr, Monat, Tag, Stunde, Minute, Sekunde, Zehntel-/Hundertstel-/Tausendstelsekunde… zu dem die Entität/das Subjekt authentifiziert wird.
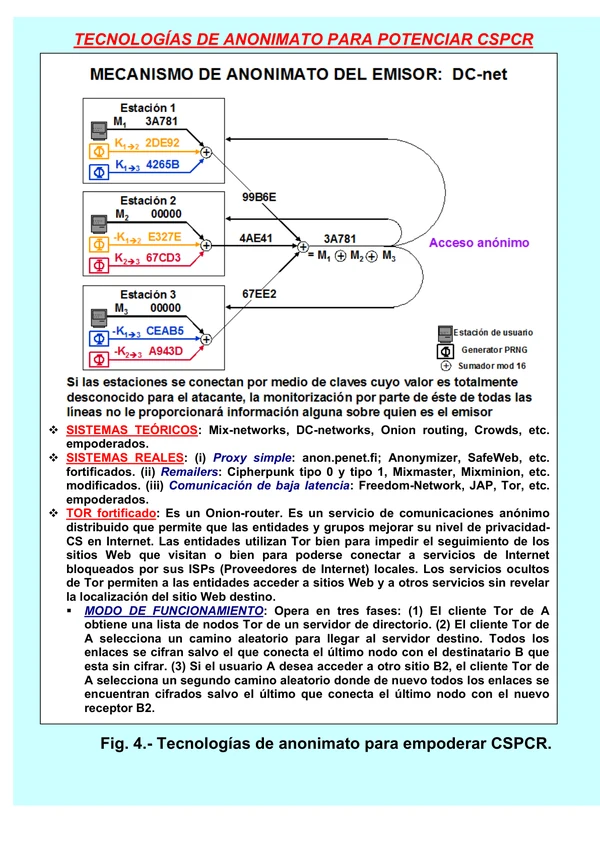
(C) Zugriffsmanagement-/Kontroll-/Governance-Prozess.
Es umfasst die Kontrolle und Verwaltung der Operationen, die jede Entität an jedem Objekt mit Zugriffsrechten durchführen kann (z. B. Ausführen, Lesen, Schreiben, Löschen, Geolokalisieren usw.), mithilfe von Zugriffskontrollmatrizen bzw. -tabellen. Ebenso werden alle Objekte/Subjekte (echte/autorisierte und latente/illegale) unabhängig von ihrem Standort kontinuierlich überwacht, verfolgt, beobachtet, analysiert und untersucht. Nicht autorisierte/illegale Objekte/Subjekte werden vollständig eliminiert. Alle Subjekte/Objekte werden auf Versuche böswilliger/schädlicher Aktionen überwacht; gefundene Versuche werden vollständig eliminiert/deaktiviert. Gemäß dem Prinzip der Nichtabstreitbarkeit werden auch diejenigen eliminiert, die eine Handlung leugnen. Auf diese Weise wird die Zugriffskontrollmatrix mit allen identifizierten/autorisierten Objekten und Subjekten erstellt. Eine Zugriffskontrollmatrix bzw. -tabelle listet Subjekte/Entitäten horizontal und die Objekte, mit denen sie interagieren können, vertikal auf. An den Schnittpunkten von Zeilen und Spalten werden die Operationen aufgeführt, die jedes Subjekt an jedem Objekt ausführen kann, z. B. Lesen, Schreiben, Ausführen, Löschen, Ordner erstellen, Workflows einrichten usw. Zugriffskontrolllisten (ACLs) werden aus den Spalten der Zugriffskontrollmatrix erstellt; sie legen also fest, welche Operationen jedes Subjekt an allen Objekten ausführen darf, für die es Zugriffsberechtigung besitzt. Funktionslisten (CLs) werden aus den Zeilen der Zugriffskontrollmatrix erstellt; sie legen also fest, welche Operationen jedes Objekt an allen Subjekten mit Zugriffsberechtigung ausführen darf, z. B. Lesen, Schreiben, Ausführen usw.
(D) Nichtabstreitbarkeitsverfahren. Dieses Verfahren verhindert, dass eine juristische Person oder ein Subjekt eine von ihr vorgenommene Handlung (Vorgang/Aktion/Aktivität/Unterlassung usw.) leugnet, wie beispielsweise das Ausführen, Löschen, Schreiben, Lesen oder das Aufhalten an einem bestimmten geografischen Ort usw.
(E) Verfügbarkeitsprozess (Cyberresilienz, Toleranz gegenüber Cyberangriffen/-ausfällen). Dieser Prozess verhindert, dass eine Entität/ein Subjekt/ein System/ein Dienst/eine Anwendung aufgrund von Cybervorfällen/-angriffen jeglicher Art blockiert, überlastet, deaktiviert oder nicht verfügbar wird. Beispiele hierfür sind das massenhafte Senden von Anfragen, Daten oder Informationen an einen Server, eine Website, ein E-Mail-Programm, ein Mobilgerät, eine Cloud/Edge- oder Next-Generation-Cloud, eine Anwendung, ein Fahrzeug usw. und die dadurch bedingte Funktionsunfähigkeit mittels Denial-of-Service-Angriffen (DoS). Die Verfügbarkeit integriert eine Vielzahl von Elementen der Cyberresilienz, die jegliche Denial-of-Service-Versuche gegen ein System/eine Entität verhindern. Beispielsweise, wenn ein Angreifer Ordner/Dateien/Anwendungen/Apps/Festplatten löscht oder Prozessoren/E/A-Einheiten blockiert. Mithilfe dieser Informationen nutzt die Verfügbarkeit verschlüsselte/steganografische Backup-Mechanismen an verschiedenen geografischen Standorten, teilweise weit entfernt vom Standort des angegriffenen Systems. Wenn ein System/Rechenzentrum aufgrund eines Stromausfalls die Stromversorgung verliert, wird die Verfügbarkeit durch mehrere Backup-Mechanismen wie Generatoren, USV-Anlagen (unterbrechungsfreie Stromversorgung), Gleichstrombatterien, (Gleichstrombatterien) + Wechselrichter usw. sichergestellt. Diese schalten automatisch/sehr schnell um und unterbrechen die Stromversorgung nicht (auch nicht kurzzeitig). Wird ein System von Ransomware angegriffen und sind seine Dateien durch Vertraulichkeits-/Datenschutzmaßnahmen (wie Verschlüsselung, Steganografie, Anonymisierung, Mimikry, sublimationsbasierte STEMAI usw.) geschützt, kann der Angreifer sie zwar stehlen und löschen. Dies ist jedoch irrelevant, da der Angreifer die Ransomware nicht erkennt und sie automatisch deaktiviert, wodurch alle Festplatten wiederhergestellt werden können. Das Problem bei Backup-Speicherorten wie Cloud-Diensten besteht darin, dass diese geschützt werden müssen. Werden Backups an Unternehmen mit ungeschützten Clouds delegiert und es kommt zu einem Cyberangriff, kann das System die Inhalte seiner Festplatten nicht wiederherstellen. Wenn eine Organisation auf Zugriffskanäle angewiesen ist und diese durch Cyberangriffe blockiert oder beschädigt werden, wird die Verfügbarkeit durch zusätzliche Backup-Kanäle sichergestellt, darunter auch unbekannte, unauffällige Kanäle. Werden Geolokalisierungssatelliten abgeschossen, besteht die Lösung darin, unbekannte, unsichtbare Backup-Satelliten bereitzuhalten. Bei Cyberangriffen auf Hardware, Firmware, Anwendungen/APIs, Betriebssysteme, KI, Speicher usw. stehen anonyme/versteckte/getarnte Backups zur Verfügung, sodass der Betrieb reibungslos weiterläuft. Wird ein Teil der Sensoren eines Sensorsystems deaktiviert, gewährleisten andere, versteckte Backup-Sensoren die Verfügbarkeit.
(F) Integritätsprozess. Dieser Prozess erkennt, ob Softwareprodukte, Firmware, Daten/Metadaten, Informationen, Anwendungen/APIs, Hardware usw. böswillig verändert, modifiziert oder manipuliert wurden (zu jedem Zeitpunkt, einschließlich entlang der Lieferkette vom Hersteller/Produzenten bis zum Verbraucher, durch böswillige Kontamination, Modifizierung oder Manipulation von Hardware/Software). Für Software/Firmware/Daten/Metadaten/Informationen/Anwendungen/APIs werden Fehlererkennungs- und -korrekturcodes wie CRC-8192 oder höher, hochentwickelte Hash-Funktionen und digitale Signaturen verwendet. Zur Erkennung böswilliger Modifikationen an Hardwareprodukten werden PUF-Hardwarefunktionen eingesetzt (dies ermöglicht beispielsweise die Feststellung, ob eine Überwachungskamera, eine SPS, ein Computer, ein Chip usw. böswillig verändert oder manipuliert wurde). CSPCR behebt Schwachstellen durch automatische Codekorrektur, Analyse der Software-/Firmware-Zusammensetzung und verwendet für alle proaktiven Behebungsprozesse zertifizierte, unabhängige KI-Agenten.
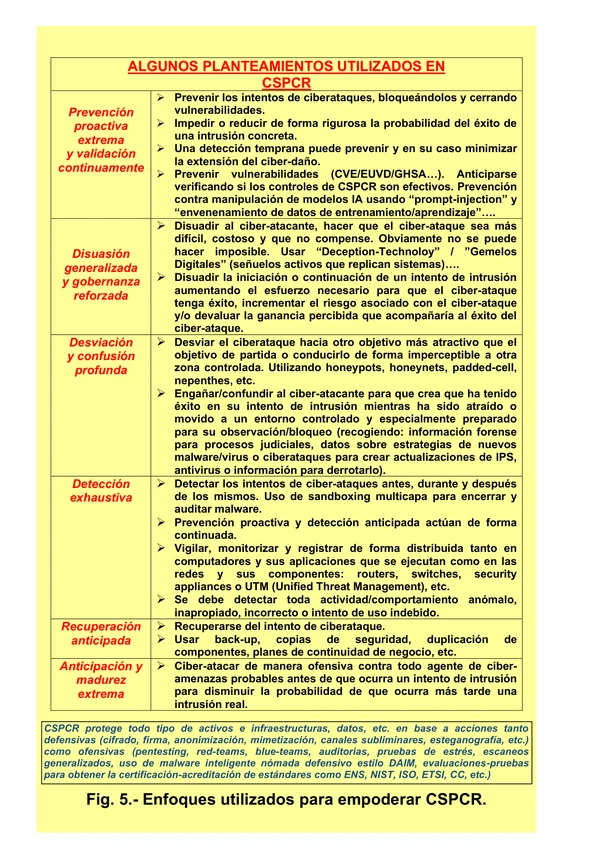
SCHLUSSASPEKTE.
Cybersicherheit, Datenschutz und Cyberresilienz sind drei unterschiedliche Bestandteile/Entitäten/Quellen, die, wenn sie in perfekter Harmonie miteinander verschmelzen, eine einzige, unteilbare, wahre Realität namens CSPCR (multidimensionale/mehrschichtige proaktive offensive/defensive Schutzstruktur mit tiefgreifender Architektur, maximaler Reife, kontinuierlicher Überwachung/Analyse/Rückverfolgbarkeit/Audit/Verifizierung/Zertifizierung-Akkreditierung… aller ihrer STEMAI-Elemente/Komponenten mit replizierter/globaler/verifizierter/getesteter/zertifizierter souveräner Super-KI (ISO42001, NIST-IR-8596, ISO27701:2025, ISO-IEC-27001/27002…) kontinuierlich) hervorbringen.
LITERATURVERZEICHNIS.
- Areitio, J. „Information Security: Networks, Computing and Information Systems“. Cengage Learning-Paraninfo. 2025.
– Areitio, J. „Synthesis of NG-CR based on AI with extreme factorization-anticipation in all its dimensions/operations/functions“. Revista-Conectronica. Nr. 267, Juni/Juli 2025.
– Czarny, B. „Cybersecurity-Upside-Down: Rethink Your Cybersecurity Strategy“. Hrsg. OPSWAT. 2026.
– Bayuk, JL, Ehuan, A., Healey, J., Rohmeyer, P., Sachs, MH et al. „Cybersecurity Policy Guidebook“. Wiley. 2026.
– Tiepolo, G. & Sorensen, D. „Advanced Cyber-Threat-Intelligence and Hunting: Detect APTs and Zero-Day-Attacks using CTI, Behavioral Analytics, and AI Techniques.“ Packt-Pub. 2026.
– Azrour, M. & Alabdulatif, A. „AI-Driven-Security for Next-Generation-IoT-Systems.“ Springer-Pub. 2026.
– Thakur, K. & Pathan, A. S. K. „Transforming Cybersecurity with Machine-Learning.“ CRC-Press-Pub. 2026.
Autor: Prof. Dr. Javier Areitio Bertolín – Direktor der Forschungsgruppe Netzwerke und Systeme.







