



Privacy, Sicurezza. Informazioni private esterne.
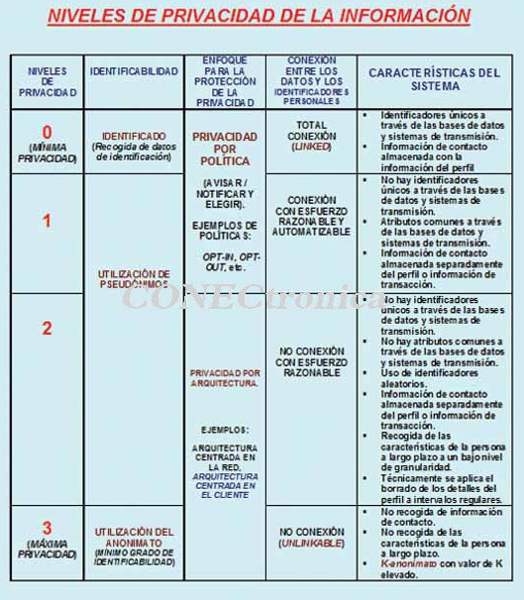
La privacy delle informazioni è la capacità di individui e istituzioni di esercitare un grado sostanziale di controllo sulla raccolta, l'utilizzo e la divulgazione delle proprie informazioni personali. In altre parole, è la capacità di individui e istituzioni di controllare le condizioni in base alle quali le loro informazioni personali vengono acquisite e utilizzate. Ad esempio, il controllo della reputazione di un'azienda sui motori di ricerca ad alte prestazioni come Google, Yahoo, ecc. Esistono politiche di conformità come LOPS/RMS. La sicurezza delle informazioni, d'altro canto, è il processo continuo e iterativo di protezione di dati e risorse da accessi, utilizzi, divulgazioni, distruzioni, modifiche o interruzioni non autorizzati. La privacy consente a individui/istituzioni di controllare le proprie informazioni personali/istituzionali, mentre la sicurezza consente il processo di protezione di qualsiasi informazione o risorsa. Pertanto, la sicurezza può contribuire a stabilire la privacy (ma non è la privacy stessa), e viceversa. Alcuni strumenti per la privacy comunemente utilizzati includono gestori di cookie, anonimizzatori (Tor è un sistema di anonimato su Internet che consente agli utenti di inviare messaggi non tracciabili, ad esempio, durante la navigazione web, le chat, l'utilizzo di P2P, ecc. Attualmente supporta un'interfaccia grafica oltre alla vecchia interfaccia a riga di comando), strumenti di crittografia e steganografia, utilità di cancellazione del disco, user agent P3P, tecnologie ZKIP/CS, servizi di inoltro email anonimo, tunnel sicuri, servizi bancari anonimi, software antivirus con funzionalità per la rimozione di cookie di tracciamento, Trojan e spyware, ecc. Le informazioni private esterne sono le informazioni derivate dai dati che generiamo durante le nostre attività di ricerca di informazioni. Le informazioni personali sono informazioni che rilasciamo inconsapevolmente, ovvero informazioni la cui diffusione non possiamo controllare, come i cookie di tracciamento utilizzati nella navigazione web, le webcam, il GPS dei telefoni cellulari, ecc., oppure informazioni che siamo costretti a rilasciare, come i termini e le condizioni imposti per accedere a un servizio web, un social network, un sistema operativo o qualsiasi risorsa in generale. Altri esempi di informazioni private esterne includono i toni generati premendo i tasti di un telefono o di una tastiera per aprire una porta; questi suoni rivelano il numero chiamato o il codice di accesso. Altri esempi includono il codice fiscale presente su alcune patenti di guida quando utilizzato come identificativo, e le carte di credito non distrutte trovate in alcuni cestini della spazzatura che forniscono un collegamento tra il nome e l'indirizzo di un individuo.
 Obiettivi di sicurezza e loro interazioni
Tra i principali obiettivi che possiamo identificare nel contesto della sicurezza e della privacy ci sono: (1) Privacy. Nelle sue due sfaccettature di riservatezza dei dati e anonimato dei partecipanti. (2) Integrità dei dati e autenticazione dei partecipanti. (3) Responsabilità. Nelle sue due sfaccettature di disponibilità delle risorse e responsabilità per le azioni eseguite dai partecipanti, monitorando le loro operazioni con log e registri di controllo; a volte viene considerata anche la non ripudiabilità, che richiede che nessuno neghi un'azione eseguita, come l'invio o la ricezione. La riservatezza dei dati si riferisce all'impedire ai partecipanti non autorizzati (utenti) di scoprire il contenuto/significato dei messaggi (nel contesto delle comunicazioni) e/o le posizioni (nel contesto di archiviazione/repository) e le esecuzioni (esecuzione senza essere in grado di leggere). Vengono utilizzate una crittografia robusta dei dati (basata su crittografia simmetrica, a blocchi o a flusso, asimmetrica o quantistica), l'offuscamento dei dati (basato sulla steganografia) e l'accesso in lettura limitato ai dati (basato sul controllo degli accessi, ad esempio, accesso basato sui ruoli nei sistemi operativi e nelle applicazioni). Le politiche di sicurezza consentono di regolamentare/controllare chi è autorizzato a leggere, scrivere, modificare o eseguire quali dati, in base a ruoli e privilegi e a quali condizioni (utilizzando eccezioni alle regole).
L'anonimato consente a un utente (o partecipante) di accedere a risorse o servizi senza rivelare la propria identità, garantendo che il servizio o la risorsa specifica a cui si accede rimanga sconosciuta e che mittenti e destinatari non possano essere correlati. Ciò si ottiene tramite l'uso di pseudonimi, reti di anonimato (come i MIX), server proxy e protocolli come OT/CS/ZKIP. L'obiettivo è quello di nascondere chi comunica con chi o legge quali dati. L'integrità dei dati ci permette di sapere se partecipanti (utenti) non autorizzati stanno manipolando i dati in qualsiasi modo (creazione, cancellazione, modifica). Ciò si ottiene tramite l'uso di firme digitali cieche/multi-firme convenzionali, funzioni hash e restrizioni di accesso (scrittura, esecuzione, ecc.) basate sul controllo degli accessi. L'autenticazione consente di determinare (verificare e dimostrare) l'identità dei partecipanti (utenti). Se fosse attualmente in uso l'autenticazione reciproca, il phishing sarebbe più difficile, poiché sia il client che il sito web visitato dovrebbero autenticarsi a vicenda, e non solo il client come avviene attualmente (autenticazione semplice, anche se a più fattori). L'autenticazione si basa su password (ciò che si conosce – è consigliabile utilizzare tastiere virtuali per proteggersi dai keylogger – o ciò che si riconosce – password visive); e su conoscenze condivise. Con la tecnologia ZKIP, queste conoscenze non vengono condivise, quindi la password o le informazioni del conto bancario non vengono divulgate. Altri metodi includono la biometria (identificazione dell'identità, sia comportamentale che fisiologica), la PKI (Public Key Infrastructure), la posizione (GPS, indirizzi IP-L3 e MAC-L2, ecc.), i timestamp (ora e data), video in tempo reale con prova inconfutabile dell'ora e della data in diretta dell'altra parte e così via. Questo permette di sapere chi sta utilizzando un sistema o inviando un messaggio. La disponibilità mira a prevenire potenziali interruzioni non autorizzate del servizio. Alcuni esempi includono il blocco della CPU di risorse (stampanti, server, ecc.) tramite applet Java e l'inondazione di rete (ad esempio con e-mail) e applicazioni.
 La responsabilità mira a impedire, ad esempio, che il mittente e/o il destinatario delle informazioni neghino di aver inviato o ricevuto informazioni (ottenuto tramite firme digitali e prova di comunicazione/accordo attivo con un TTP), l'accesso non autorizzato a database o l'esecuzione di applicazioni critiche, come nel settore industriale nel contesto di PLC/Controllori Logici Programmabili e sistemi SCADA, ecc. Gli obiettivi di sicurezza non sono sempre indipendenti; l'anonimato indebolisce la responsabilità. La riservatezza indebolisce la responsabilità e il controllo degli accessi si basa sull'identificazione/autenticazione e sull'autorizzazione (assegnazione di permessi, privilegi, ruoli ed eccezioni). Nella nostra società dell'informazione e della conoscenza, la sicurezza deve essere multilivello e multilaterale, in modo che ogni partecipante: (i) abbia le proprie esigenze di sicurezza; (ii) possa formulare i propri problemi; (iii) esistano conflitti che devono essere risolti e affrontati. Alcune considerazioni utili in questo ambito sono: (a) la sicurezza è un processo continuo e iterativo con molteplici livelli di protezione; (b) la sicurezza non può essere aggiunta; L'insicurezza deve essere ridotta a un livello commisurato al rischio che l'organizzazione si assume. (c) Un sistema, una rete o una risorsa non sono mai sicuri al 100%. (d) Devono essere prese in considerazione le minacce e il valore di ciò che deve essere protetto.
Il principio di protezione adeguata stabilisce che le risorse di rete/informatiche dovrebbero essere protette solo fino a quando non perdono il loro valore e dovrebbero essere protette in misura coerente con tale valore. Quando si proteggono le entità di un'organizzazione, oltre alle persone, si considerano anche i seguenti elementi: (i) Dati. Informazioni/conoscenze/saggezza memorizzate, in transito attraverso le reti ed eseguite su sistemi informatici e di rete fisici e virtuali. (ii) Risorse. I dispositivi informatici stessi (PC/Mac, tablet, PDA, smartphone, RFID, PLC, elettronica embedded, ecc.), i dispositivi di trasmissione (router, switch, UTM, punti di accesso Wi-Fi, ecc.) e i dispositivi di archiviazione (database, buffer, cache). (iii) Reputazione. Il rischio della vostra organizzazione compromette la sua credibilità e il suo posizionamento sui motori di ricerca ad alte prestazioni come Google, Yahoo, ecc. Se la vostra organizzazione non gestisce il rischio, sarà responsabile di intrusioni o crimini informatici. Le ragioni dell'insicurezza sono varie: (1) Condivisione di risorse chiave sui social network. (2) Complessità; È sempre più difficile vedere cosa sta succedendo a causa della virtualizzazione, del cloud computing, dei protocolli complessi, ecc. (3) Difficoltà nel definire i confini. Aumento delle comunicazioni mobili, dell'intelligenza ambientale (IA), ecc. Con le comunicazioni mobili, è molto difficile stabilire solide difese perimetrali. (4) L'esistenza di un numero crescente di punti di attacco: interni (dipendenti, revisori, avversari, spie, ospiti, subappaltatori con SLA, terroristi, ecc.) ed esterni (dipendenti, avversari, fornitori di servizi/identità/sicurezza, spie, terroristi, concorrenti, il cloud, ecc.). (5) Anonimato degli aggressori e crittografia/steganografia delle loro comunicazioni. (6) L'esistenza di percorsi multipli tra due nodi qualsiasi in una rete.
 Identificazione dei controlli.
Alcuni dei controlli rilevanti che devono essere implementati sono: (1) Inventario dei componenti fisici e del software. Attualmente è essenziale implementare strumenti automatizzati di ricerca e inventario delle risorse per creare un registro in tempo reale di tutti i sistemi connessi alla rete aziendale, indicandone la posizione GPS, l'indirizzo IP di rete, l'indirizzo MAC hardware, i nomi delle macchine (il loro tipo di hardware: CPU-RAM, nome e versione del sistema operativo), lo scopo di ciascun sistema, la persona responsabile di ciascun dispositivo, il reparto associato a ciascun dispositivo, l'azienda che ha fornito l'hardware, ecc. Per valutare l'efficacia dello strumento di inventario, è necessario connettere e disconnettere periodicamente vari nuovi sistemi e misurare il ritardo prima che ciascun dispositivo venga abilitato o disabilitato nell'inventario, insieme alla data e all'ora di implementazione o rimozione. È inoltre fondamentale disporre di strumenti automatizzati in grado di ricercare e inventariare tutto il software distribuito sui dispositivi dell'organizzazione, inclusi endpoint (server, computer utente), dischi rigidi, unità virtuali, workstation, PC portatili/MAC, dispositivi mobili (PDA/iPhone/iPad), smartphone/tablet, cloud, ecc.
Verranno raccolti i tipi, le versioni e i livelli di patch dei sistemi operativi, delle applicazioni, dei programmi, ecc. Per valutare l'efficacia dello strumento di inventario automatizzato, vari software, aggiornamenti e pacchetti verranno periodicamente installati/disinstallati e verrà misurato il ritardo dell'inventario software per indicare le modifiche apportate. Queste operazioni possono essere eseguite su macchine di controllo per evitare di avere un impatto negativo sui sistemi di produzione. (2) Configurazione sicura dell'hardware e del software. Ciò è necessario dopo aver analizzato, approvato e documentato a fondo le configurazioni di sicurezza di tutte le immagini di sistema e averle distribuite. Devono corrispondere alle versioni appropriate dei sistemi operativi, dei plug-in e delle applicazioni installate. Qualsiasi deviazione dal valore stabilito o aggiornamenti successivi devono essere documentati e approvati nel sistema di gestione delle modifiche. Periodicamente, devono essere eseguiti programmi di valutazione che variano la configurazione di alcuni sistemi per misurare il numero di quelli che sono o non sono configurati correttamente secondo le politiche o le linee guida di configurazione stabilite. (3) Protezione della difesa perimetrale, difesa in profondità. Le organizzazioni dovrebbero bloccare le comunicazioni provenienti da indirizzi IP noti/probabilmente dannosi (liste nere/liste grigie) o limitare l'accesso a siti attendibili (liste bianche). Dovrebbero inoltre definire architetture di rete che separino i sistemi interni da quelli connessi alla DMZ (Zona Demilitarizzata) e dai sistemi presenti sull'extranet o su Internet. Le organizzazioni dovrebbero implementare schemi di segmentazione della rete interna (ad esempio, basati su VLAN con switch e sottoreti IP) per limitare il traffico ai soli servizi necessari all'utilizzo da parte dell'organizzazione all'interno della rete interna (o intranet). Per tutti gli accessi remoti dovrebbe essere richiesta l'autenticazione reciproca e a due fattori, come VPN/SSL-TLS/SSHv2.
È necessario verificare periodicamente se i pacchetti IP provenienti da indirizzi sorgente bloccati (inseriti in blacklist con indirizzi dannosi e non instradabili) riescono a penetrare il perimetro della nostra rete interna. Ad esempio, un indirizzo IP intranet non può essere l'indirizzo IP sorgente di una PDU proveniente da Internet. Altri controlli chiave includono: (i) Controllo della protezione della gestione della rete; ad esempio, uno studio QoS può rilevare in anticipo potenziali tentativi di intrusione, anche con traffico crittografato. (ii) Test di penetrazione/ethical hacking. Ciò consente di valutare la nostra resistenza a potenziali attacchi. Talvolta, i test di penetrazione rivelano l'esistenza di programmi di gioco d'azzardo illegali installati sui server di istituzioni che forniscono servizi critici. (iii) Risposta agli incidenti di sicurezza. Deve essere predisposta una procedura operativa automatizzata per la gestione degli incidenti. (iv) Ripristino dei dati. Ciò include procedure operative e regolarmente testate per i backup e il ripristino allo stato precedente al problema. (v) Ripristino del sistema e delle infrastrutture in caso di disastri. Questo può essere realizzato utilizzando siti hot e cold in posizioni geograficamente separate. Obbligatorio se l'organizzazione è quotata in borsa. (vi) Piani di sensibilizzazione supportati da tecnologie di formazione e monitoraggio per sviluppare competenze, rafforzare la cultura della sicurezza e affrontare le lacune di comportamento individuate. Questi strumenti di supporto ai dipendenti monitorano le non conformità e gli errori (accidentali e intenzionali) e consentono di mettere in quarantena la postazione di lavoro del dipendente fino a quando non si conforma alla politica stabilita. Durante la quarantena, non possono arrecare danno ad altri, intenzionalmente o inconsapevolmente, ad esempio diffondendo worm acquisiti collegando un'unità USB infetta alla propria postazione di lavoro. La sensibilizzazione senza monitoraggio e senza promuovere la responsabilità è inutile. (vii) Manutenzione, monitoraggio e analisi dei log di controllo, inclusi quelli tra amministratori. (viii) Controllo dell'utilizzo dei privilegi, ovvero uso controllato dei privilegi amministrativi, registrazione, analisi e audit dei log. Dumpsec è uno strumento che consente di esaminare utenti e criteri di sicurezza negli ambienti Windows. Fornisce informazioni dettagliate dai controller di dominio su criteri, utenti, gruppi, diritti e servizi. Può essere eseguito dalla riga di comando su qualsiasi sistema con diritti di amministratore di dominio. (viii) Testare la robustezza delle password utilizzando programmi di cracking come JTR (John The Ripper) per Windows e Unix; vedere http://www.openwall.com/john. (ix) Accesso controllato in base alle esigenze individuali. (x) Controllo e monitoraggio degli account. (xi) Protezione contro malware/spyware. (xii) Controllo dei dispositivi mobili. (xiii) Prevenzione della perdita di dati (DLP), ad esempio crittografando tutte le informazioni che possono essere trasmesse sulla rete, unità USB, CD/DVD, dischi rimovibili o emissioni elettromagnetiche utilizzando Soft-Tempest basato sulla crittografia.
Considerazioni finali
Il nostro gruppo di ricerca lavora da oltre vent'anni nel campo della sicurezza e della protezione della privacy in vari tipi di ambienti di rete, da (W)BodyAN a (W)WideAN, inclusi (W)PersonalAN, (W)CampusAN, (W)LocalAN, (W)MetropolitanAN, (W)RuralAN, ecc.
Questo articolo fa parte delle attività svolte nell'ambito del progetto LEFIS-APTICE (finanziato da Socrates, Commissione europea).
Bibliografia
- Areitio, J. “Sicurezza delle informazioni: reti, informatica e sistemi informativi”. Cengage Learning-Paraninfo. 2010.
- Areitio, J. “Nuovi approcci nell’analisi dei sistemi per il rilevamento, la prevenzione e la gestione di attacchi e intrusioni”. Rivista Conectrónica. N. 123. Gennaio 2009.
- Fry, C. e Nystrom, M. “Monitoraggio della sicurezza. Metodi comprovati per il rilevamento degli incidenti nelle reti aziendali”. O’Reilly. 2009.
- Norman, TL “Analisi del rischio e selezione delle contromisure di sicurezza”. CRC Press. 2009.
Autore: Prof. Dr. Javier Areitio Bertolín – Professore presso la Facoltà di Ingegneria. Direttore del Gruppo di Ricerca su Reti e Sistemi. Università di Deusto.







