


Dai protocolli di autenticazione wireless all'ambiente in cui il dispositivo è installato, numerosi fattori devono essere presi in considerazione per proteggere un dispositivo embedded 802.11.
Le 10 considerazioni principali per la protezione di un dispositivo embedded 802.11 sono:
1. Studiare l'ambiente in cui è installata l'applicazione.
Questo punto è facile da trascurare, ma è fondamentale per la sicurezza dell'applicazione. I sistemi embedded sono installati in ambienti reali. La sicurezza fisica è di primaria importanza per questi sistemi, poiché un attacco può compromettere questi dispositivi molto più facilmente tramite accesso fisico. Inoltre, il rumore creato da altre applicazioni nella stessa area (soprattutto quelle che utilizzano la stessa banda radio) potrebbe causare gravi problemi alle comunicazioni e, pertanto, un semplice forno a microonde può diventare un'efficace arma di negazione del servizio.
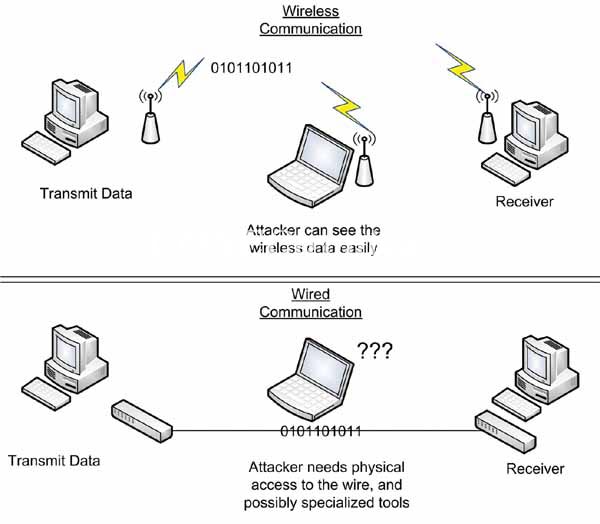
2. Le reti wireless sono per definizione meno sicure delle reti cablate (in teoria).
In una rete wireless, le informazioni vengono costantemente ritrasmesse a chiunque disponga di un ricevitore. In una rete cablata, i dati viaggiano attraverso il cavo, rendendo molto più difficile l'intercettazione. Sebbene un hacker potrebbe utilizzare un sensore induttivo per misurare questi dati, si tratterebbe di un attacco molto più sofisticato, e il cavo può sempre essere racchiuso in una gabbia di Faraday e interrato nel cemento. Ciò non è fattibile con le reti wireless. (Vedi Figura 1).
3. Non utilizzare WEP.
La crittografia WEP (Wired-Equivalent Privacy) era il metodo inizialmente utilizzato per proteggere le reti 802.11. Purtroppo, il protocollo è stato compromesso quasi dal momento del suo rilascio e ora può essere attaccato in pochi secondi con utility software gratuite. Nonostante ciò, un gran numero di dispositivi è stato installato con WEP e continua a utilizzarlo ancora oggi. Pensaci bene prima di connetterti utilizzando WEP e, se alla fine scegli questa opzione, assicurati di utilizzare metodi di autenticazione e crittografia aggiuntivi (vedi punto 6).
4. Anche WPA-TKIP non è un metodo altamente raccomandato.
WPA è stato sviluppato in risposta alla violazione della crittografia WEP ed è stato riprogettato per funzionare con lo stesso hardware. Sfortunatamente, tutto indica che anche questo verrà presto dismesso. Non è vulnerabile come WEP, ma nuovi attacchi indicano che è debole e presto seguirà la stessa sorte di WEP. Fortunatamente, WPA2 è stato sviluppato come alternativa completa (anche se non compatibile a livello hardware). Se utilizzi la crittografia Wi-Fi, dovresti sempre scegliere WPA2.
5. La crittografia Wi-Fi (WPA, WPA2, ecc.) non è sufficiente; è necessario TLS o protocolli simili.
Un'avvertenza importante sull'utilizzo dei protocolli di crittografia Wi-Fi è che proteggono i dati solo durante il tragitto tra il dispositivo e il punto di accesso Wi-Fi. Una volta raggiunto il punto di accesso, i dati vengono decrittografati e trasmessi senza alcuna protezione. Questo potrebbe non essere un problema in una rete aziendale privata, ma se il dispositivo è connesso a Internet, WPA2 è inutile, poiché a quel punto non offre alcuna protezione. Per questo motivo, è consigliabile utilizzare un protocollo di sicurezza di livello superiore come Transport Layer Security (TLS) o Secure Shell (SSH). Questi protocolli crittografano tutto ciò che viene inviato dal dispositivo alla sua destinazione, indipendentemente dalla rete attraverso cui viaggiano i dati.
6. Hai bisogno dell'autenticazione aziendale?
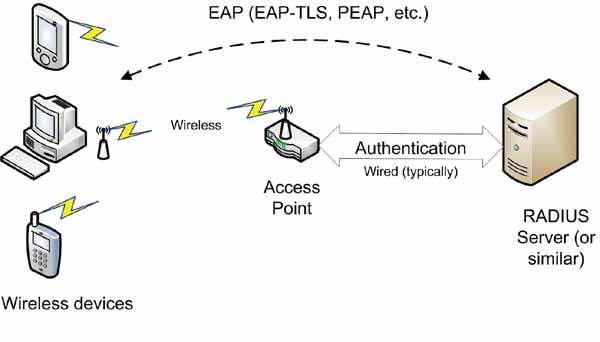
L'autenticazione è un aspetto della sicurezza spesso trascurato, ma altrettanto vitale quanto la crittografia. Senza autenticazione, un hacker potrebbe impersonare il legittimo destinatario delle informazioni direttamente sul tuo dispositivo. L'autenticazione può essere ottenuta richiedendo una password, condividendo preventivamente una chiave segreta, utilizzando l'autenticazione integrata tramite TLS o protocolli simili, oppure utilizzando l'autenticazione aziendale stessa, che richiede un server di autenticazione dedicato per verificare l'identità di tutti i dispositivi. I metodi di autenticazione più comuni sono EAP-TLS e PEAP. L'autenticazione aziendale è un argomento complesso che richiederà tempo per la progettazione, ma per determinate applicazioni è l'unica opzione. (Vedi Figura 2.)
 7. Come vengono stabiliti e gestiti certificati e chiavi?
Sia che si utilizzi un metodo di autenticazione o semplicemente una chiave precondivisa, sarà necessario gestire le chiavi digitali o i certificati (i certificati sono utilizzati nell'autenticazione aziendale e nel TLS). Per la massima sicurezza, ogni dispositivo dovrebbe avere un certificato o una chiave univoca. È possibile distribuire la stessa chiave a tutti i dispositivi, ma se un dispositivo viene compromesso, l'intero sistema sarà a rischio. Utilizzare lo stesso certificato su tutti i dispositivi è leggermente più complesso, poiché il meccanismo di autenticazione assegna un certificato all'indirizzo del dispositivo. In ogni caso, sarà necessario trovare un modo per distribuire chiavi e certificati e aggiornarli secondo necessità (si consigliano aggiornamenti frequenti delle chiavi per una maggiore sicurezza).
8. I protocolli di sicurezza Wi-Fi sono lenti e richiedono molte risorse.
Se stai sviluppando un'applicazione embedded con centinaia di migliaia di unità, il costo per unità può rappresentare un problema. Ciò significa che dovrai scendere a compromessi sulle prestazioni del dispositivo, ma tieni presente che la crittografia consuma notevoli risorse del processore (e talvolta memoria) e che i protocolli di sicurezza Wi-Fi sono progettati per la massima sicurezza, con le prestazioni come considerazione secondaria. Quando valuti i requisiti hardware, assicurati che siano adeguati al livello di sicurezza di cui hai bisogno.
9. Qual è la tua infrastruttura di rete?
Se il tuo dispositivo è connesso direttamente a Internet, i tipi di problemi che incontrerai saranno molto diversi da quelli che affronteresti connettendoti a una rete privata che controlli. Dovresti anche considerare i potenziali punti di guasto; ad esempio, se tutti i dispositivi comunicano con un singolo punto di accesso, quest'ultimo diventa un singolo punto di guasto per l'intero sistema e il bersaglio più probabile di qualsiasi attacco. L'aggiunta di ridondanza alla tua infrastruttura può mitigare questo tipo di problema di sicurezza.
10. Non dimenticate che l'anello più debole di qualsiasi sistema di sicurezza è l'utente.
In qualsiasi sistema, l'utente è di gran lunga l'anello più debole. Password troppo semplici, annotazioni su foglietti di carta o semplicemente disattenzione sono spesso i fattori che garantiscono un attacco riuscito. Tenendo presente tutto ciò, potete adottare diverse misure per cercare di impedire agli utenti (incluso voi stessi) di causare problemi. Richiedete che le password vengano aggiornate frequentemente e controllatene la lunghezza (8 caratteri vanno bene, ma più sono meglio) e il contenuto (assicuratevi che contengano caratteri non alfanumerici e una combinazione di lettere e numeri). Dovreste anche considerare chi ha accesso al sistema, e non è una cattiva idea limitare le azioni degli utenti; ecco perché la maggior parte dei sistemi operativi prevede diversi livelli di autorizzazione.
La proliferazione delle reti wireless è in atto e continuerà a evolversi. Ecco perché è di vitale importanza per i produttori stare al passo con gli hacker per garantire la sicurezza delle proprie reti e dispositivi wireless. Seguendo questi importanti suggerimenti, le organizzazioni possono garantire che le proprie informazioni riservate siano al sicuro dai malintenzionati.
Autore: Timothy Stapko, ingegnere capo del software e responsabile di progetto presso Digi International.
Informazioni sull'autore:
Timothy Stapko è un ingegnere software senior presso Digi International. Stapko vanta oltre 10 anni di esperienza nel settore del software ed è l'autore di "Practical Embedded Security".







