


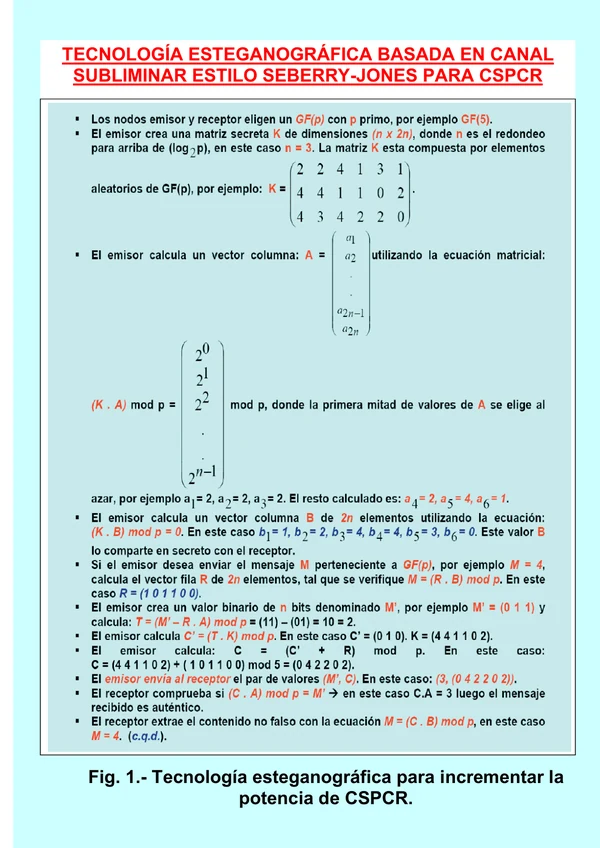
La Privacidad (P) se integra con la CS y la CR dando lugar a una única realidad indivisible global denominada CSPCR. Todo el resultado multidimensional/multi-capa con redundancia/factorización extrema se ha construido con elementos de STEMAI (Ciencia-Tecnología/Técnica-Ingeniería/Matemáticas+IA-superior de nueva generación, de todo tipo generativa-agéntica-LLM/SLM, … ) cuyos elementos se auto-(analizan, evalúan, verifican, vigilan, certifican/acreditan, auditan, mejoran/reparan,…) de forma continuada. CSPCR es una única unidad y realidad indivisible verdadera fusionando/integrando tres piezas/entidades diferenciadas mejoradas CS, P y CR en un universo multidimensional donde todos los elementos se autocontrolan/autocertifican/automejoran/autovigilan entre si, apoyados por una super-IA-soberana globalmente operativa/supervisada/verificada/certificada/con vigilancia extrema.

DIMENSIONES/PROCESOS-STEMAI EN CSPCR.
CSPCR proporciona una protección global-proactiva-ofensiva-defensiva-extrema en todos los frentes-profundidades-dimensiones-planos:
(1) Dimensión de eliminación, borrado, desactivación, anulación, bloqueo, aislamiento profundo con anticipación extrema de todos los intentos de malware-virus, ciberataques/ciber-incidentes como: MITM(Man-In-The-Middle),DoS,rastreadores,ficheros/archivos/elementos-temporales-imborrables sin importar donde se ubiquen, troles,deep-fakes,randsomware,elementos-de-phishing,-vishing,-smshing-emailshing-videoshing…., vulnerabilidades que existan o pretendan existir 0-day/N-day. Así como todo tipo de intentos de reconocimientos/vigilancias, infiltraciones-exfiltraciones, inyecciones, exploraciones-rastreos, intentos de establecimientos de canales ocultos y subliminares/C2C(Channel-To-Control) que utilizan los adversarios/ciber-atacantes para controlar sus actividades maliciosas de forma remota),… Esta dimensión también actúa anticipadamente contra todo tipo de intentos perversos de manipulación de elementos internos como Kernel, Registro, etc. impide pinchazos en comunicaciones que no permiten cortar una conexión/llamada/comunicación y no pudiendo apagar o encender de forma maliciosa dispositivos como PLCs,smartphones,vehículos,móviles,PLCs,PCs,…. impide que los agentes maliciosos agoten fuentes de alimentación portátiles,…), contra inyección o activación de durmientes, troyanos, generadores-de-cambios-maliciosos,… CSPCR utiliza Sandboxing,DMZs,TTPs/Terceras-Partes-de-Confianza-integradas,Pentesting,Red-Team/Blue-Teams, funcionalidades de “hidra” (esta STEMAI opera de la siguiente forma: por cada elemento que se intente dañar/infectar lo neutraliza y genera en respuesta un colectivo extremo de nuevos elementos sanos-alternativos para seguir funcionando incluso con mejor rendimiento), …. La STEMAI denominada Pentesting integra todos los test de penetración para analizar todos los puertos y puntos de entrada y salida posibles para dañar/infectar. La STEMAI denominada ZT(Zero-Trust) consiste en verificar en todo momento las entidades, su identidad, autenticación, sus acciones/operaciones/tareas que realizan desde el instante cero de existencia y durante toda su vida. No se puede confiar en nada, ni en nadie, ni fuera, ni dentro del sistema/infraestructura/organización. Lo único válido es vigilar, analizar, evaluar, auditar, certificar/acreditar en todo momento todo no sólo al abrir sesión. Las técnicas ZT se utilizan en todo también a la hora de anticiparse a ciber-incidentes/ciber-ataques para neutralizarlos preventivamente. También para explorar el sistema operativo, los Registros, carpetas, temporales-imborrables, actualizaciones, vulnerabilidades, reconocimientos-maliciosos, mensajes perversos, durmientes, infiltraciones, inyección de elementos/comandos, pantallas-emergentes/pop-up perversas de todo tipo, IA-generativa/agentita-insidiosa, botones/enlaces/conexiones chat-bot/SMS/Telefonía/Mensajería-instantánea/WhatsApp/Telegram/…, conexiones C2C para ciber-ataques. Las técnicas ZT operan sobre elementos recibidos en cadenas de suministro de cualquier lugar, conexiones con navegadores/vídeos,…
(2) Dimensión de cumplimiento total extremo con estándares, normas, actas, reglamentos, etc. en todo momento (no cada determinado espacio de tiempo). De esta forma se evalúa, analiza, audita, vigila, certifica, acredita con estándares como el grado de madurez en base al estándar Common-Criteria/EAL-nivel siete, normas como ISO/IEC, NIST, IEEE, DORA (en Europa “Digital-Operational-Resilience-Act”. Para sector financiero, aseguradoras, inversores, criptoactivos, analistas-de-finanzas, Cloud,..), HIPAA (en USA “Health-Insurance-Portability-and-Accountability-Act”), RGPD (en Europa/España “Reglamento-General-de-Protección-de-Datos”; bajo-AEPD/Agencia-Española-de-Protección-de-Datos), LOPDGDD (en España “Ley-Orgánica-3/2018-de-Protección-de-Datos-Personales-y-Garantía-de-los-Derechos-Digitales”, complementadas por la Ley 41/2002-de-Autonomía-del-Paciente); Ley 14/2007-Investigación biomédica: reglas para el uso de muestras-y-datos-de-salud-en-investigaciones-científicas y ensayos clínicos. (3) Dimensión de aspectos técnicos. La Privacidad, se fusiona totalmente con la Confidencialidad (su misión es impedir que se revelen/filtren secretos, información sensible/personal, etc. se protege contra escuchas clandestinas, vigilancias/observadores/reconocimientos/“stalkers”… Para ello CSPCR utiliza una infinidad de técnicas: varios tipos de anonimizadores/pseudonimizadores/mimetización/codificación/cifrado-subliminal-multi-capa (basado en bits y en qubits), tecnologías-subliminares, operaciones-de-transferencias-trascordadas, comunicaciones-cifradas-multi-parte-seguras/SMPC, Confianza-cero/ZT, Conocimiento-cero/ZK, etc. La STEMAI denominada “transferencias trascordadas” posibilita la confidencialidad/privacidad ya que si una entidad A solicita a una entidad de almacenamiento B algún elemento (fichero, carpeta…) no dice lo que desea tan solo lo coge pero además no puede ver el resto de los elementos que almacena B. En la SMPC (Computación con cifrado multiparte segura-secreta) varias partes interaccionan con total confidencialidad para realizar operaciones conjuntas con datos que almacenan múltiples partes y el resultado se mantiene secreto.
Procesos STEMAI (Science, Technology, Engineering, Mathematical-Artificial-Intelligence) para que las entidades/sujetos humanos y no humanos abran sesión (Sign-On) en dispositivos (PCs,nubes-edges,IT,OT/ICS,smartphones,PLCs/CPS,vehículos,satélites,armas,sistemas,servicios…);

El Sign-On se compone de varias etapas:
(A) Proceso de Identificación, (consiste en que la entidad/sujeto introduce su nombre de usuario (o user-name de forma explícita/implícita-alguien/algo-lo-reconoce-fuertemente). Dentro de la identificación nos encontramos con muchas técnicas, una de ellas dotada de confidencialidad/privacidad es ZK (Zero Knowledge) que consiste en que la entidad/sujeto a verificar intercambia una serie de mensajes con la entidad encargada de verificación de la identidad y al final del proceso la entidad de verificación conocerá la identidad del sujeto que debía identificarse sin revelar información en los mensajes intercambiados.
(B) Proceso de Autenticación mono/SFA o multifactor/MFA (se trata de que una entidad/sujeto demuestre que es quien dice ser en su identificación implícita o explícita). La demostración puede requerir un sólo un factor o múltiples factores. Una autenticación de dos factores puede ser algo que el sujeto sepa y un código secreto que el sujeto reciba en su móvil y deba teclear. El SSO (Single-Sign-On) consiste en abrir sesión en un sistema A dando los datos de la autenticación y ya no necesitar abrir en el resto de sistemas a los que este interconectado el sistema inicial A; este procedimiento no es muy seguro. Cuando un sistema te apaga o uno mismo lo apaga por descuido y no se deja cerrar sesión o no se cierra sesión entonces al abrir de nuevo sesión por lo menos se debe exigir una autenticación.
Los cinco principales factores de la Autenticarse son:
(i) Algo que la entidad/sujeto sepa como una contraseña (de alta entropía; una cadena larga de números, letras minúsculas, mayúsculas y caracteres especiales, por ejemplo 12,18… caracteres) o bien resolver acertijos, preguntas, problemas, adivinanzas, especificar el valor secreto de las intersección de las coordenadas que reciba de la entidad que autentica si el sujeto dispone de una tabla de números (juego-de-barcos) 2D/3D/4D, …
(ii) Algo que la entidad/sujeto sea como biometría fisiológica o de comportamiento. La biometría de comportamiento se refiere a como anda una entidad/persona/sujeto, como habla, como firma, como escribe (grafología), sus gestos, muecas/tics, movimientos reflejos, etc. (no es muy segura pues se puede adiestrar para que el sujeto aprenda a imitar a otro). La biometría fisiológica (es más segura) se refiere a aspectos fisiológicos-genéticos de un sujeto como huellas dactilares, retina, iris, ADN, mapa genético, estructura de las venas, volumen/estructura/forma de las manos, etc.
(iii) Algo que la entidad/sujeto tiene y ejecuta en forma de APP. Como una tarjeta-inteligente/un-anillo/un-móvil/un-reloj/un-implante/un-tatuaje/ejecutar-una-APP/API.
(iv) La ubicación geográfica o coordenadas de geolocalización GPS/Galileo/Glonass/BeiDou… donde se encuentra realmente la entidad/sujeto que vaya a autenticarse.
(v) El instante de tiempo: año,mes,día,hora,minuto,segundo,décima/centésima/milésima-de-segundo… en el que la entidad/sujeto se autentica.
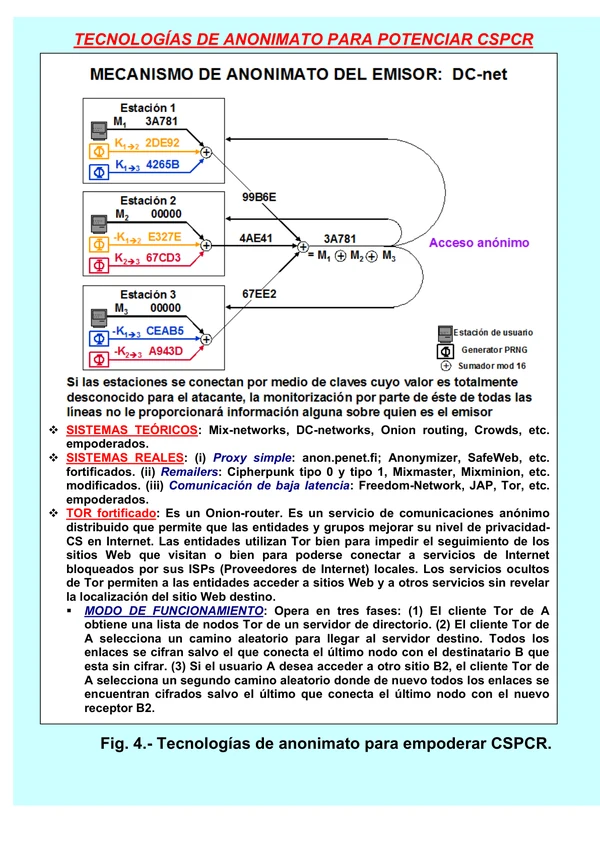
(C) Proceso de gestión/control/gobernanza de Acceso.
Consiste en controlar /gestionar utilizando matrices/tablas de control de acceso las operaciones que cada entidad puede realizar sobre cada objeto al que tiene derechos de acceso como: ejecutar/leer/escribir/borrar/geolocalizarse/situarse, etc. Así mismo, vigila/rastrea/observa/analiza/explora… de forma total/continuada en busca de todos los objetos/sujetos (reales/autorizados-y-en-vida-latente/ilegales), estén donde estén, de forma continua; y elimina completamente los no-autorizados/ilegales (se realiza un seguimiento de todos los sujetos/objetos en busca de intentos de actuaciones perversas/maliciosas; en caso afirmativo se eliminan/fulminan por completo. Similarmente en base al “no-repudio” se elimina a quienes intenten negar algo que han intentado hacer y lo nieguen). De este modo, con todos los objetos y sujetos identificados/autorizados se construye la matriz de control de acceso. Una matriz/tabla de control de acceso incluye en horizontal los sujetos/entidades y en vertical los objetos sobre los que puede interactuar. En la intersección fila/columna se colocan las operaciones que puede realizar cada sujeto sobre cada objeto como leer/escribir/ejecutar/borrar/crear-carpetas-flujos-de trabajo… Las ACL (Listas de Control de Acceso) se construyen a partir de las columnas de la matriz de control de acceso, es decir, especifica, las operaciones que puede realizar cada sujeto en todos los objetos a los que tiene permiso. Las LC (Listas de capacidades) se construyen a partir de las filas de la matriz de control de acceso, es decir, se especifica que operaciones puede realizar cada objeto, por ejemplo, leer/escribir/ejecutar,… en todos los sujetos que tengan acceso.
(D) Proceso de No Repudio. Consiste en impedir que ninguna entidad/persona/sujeto pueda negar algo que haya hecho (operación/acción/actividad/omisión,…) como ejecutar, borrar, escribir, leer, situarse en una ubicación geográfica concreta, …
(E) Proceso de Disponibilidad (ciber-resiliencia, tolerancia a ciber-ataques/fallos). Consiste en impedir que una entidad/sujeto/sistema/servicio/aplicación…………. pueda quedar bloqueado/saturado/anulado/indispuesto por algún tipo de ciber-incidente/ciber-ataque como envío masivo de peticiones, datos, información… a un servidor,Web,correo-electrónico,móvil,nube/edge-o-nube-próxima,aplicación,vehículo…. y dejarlo no operativo utilizando ciber-ataques de Denegación de Servicios (o DoS). La disponibilidad integra un colectivo muy numeroso de elementos de ciber-resiliencia que impiden todo tipo de intento de denegación de servicios de algún sistema/entidad. Por ejemplo, si un adversario borra carpetas/ficheros/aplicaciones/APPs/discos-duros, bloquea-procesadores/unidades de E/S…. con información, la disponibilidad utilizará mecanismos de backup/respaldo o copias de seguridad de respaldo cifradas/esteganografiadas ubicadas en diversas localizaciones geográficas algunas muy lejanas de donde se encuentre el sistema ciber-atacado. Si a un sistema/CPD… se le quita su alimentación eléctrica por apagón/blackout la disponibilidad utilizará múltiples mecanismos de respaldo como grupos electrógenos, SAIs/UPSs(Sistemas-de-Alimentación-Ininterrumpida), baterías-de-c.c./corriente-continua, (baterías-de-c.c)+onduladotes-para-c.a.(para corriente-alterna), etc. que conmutan automáticamente/rapidísimamente y no interrumpan (ni si quiera un instante) su suministro eléctrico. Si un sistema se ve ciber-atacado por randsomware y sus ficheros están protegidos utilizando confidencialidad/privacidad (con cifrado/esteganografía/anonimato/mimetización/STEMAI-de-sublimización, …) los puede robar y borrar, pero eso no importa porque no los entenderá y automáticamente anulara el randsomware y recuperará todos sus discos duros. El problema de los lugares para almacenar los backup como nubes en general deben estar protegidos ya que si se delega en empresas con nubes no protegidas y se ven ciber-atacados no podrán recuperar los contenidos de sus discos duros. Si una entidad necesita utilizar canales de acceso y un adversario los bloquea/daña con ciber-ataques, la disponibilidad lo solucionará utilizando canales de respaldo adicionales incluso canales subliminares no conocidos. Si se derriban satélites de geolocalización la solución de disponibilidad es disponer de satélites de respaldo no conocidos invisibles. Si se ciber-atacan hardware,firmware,APPs/APIs,Sistemas-Operativos,IA,memorias,… la disponibilidad/ciber-resiliencia dispondrá de otros de respaldo anónimos/ocultos/mimetizados y todo seguirá como si no hubiese pasado nada. Si se inactiva un conjunto de sensores de un sistema-de-sensórica la disponibilidad dispondrá de otros sensores de respaldo ocultos.
(F) Proceso de Integridad. Permite detectar si algún producto software,firmware,datos/metadatos,información-inteligencia,APPs/APIs,hardware,… ha sido modificado/cambiado/manipulado maliciosamente (en cualquier parte incluso en el camino de viaje del fabricante/productor al consumidor en la “Cadena de Suministro” contaminando, modificando, manipulando hardware/software de forma maliciosa). La disponibilidad para productos software/firmware/datos/metadatos/información/APPs/APIs se utilizan códigos de detección-corrección-de-errores como CRC-8192 o mejores, funciones hash sofisticadas, firmas digitales y para detectar modificaciones perversas en productos hardware se utilizan funciones hardware PUF (permitiría, por ejemplo, conocer si una cámara-de-vigilancia,PLC,computador,chip,… han sido modificados/manipulados de forma perversa). CSPCR aborda las vulnerabilidades con corrección de código automáticamente, análisis de composición del software/firmware y para todos los procesos de remedio anticipados usa agentes-IA-soberana-certificada.
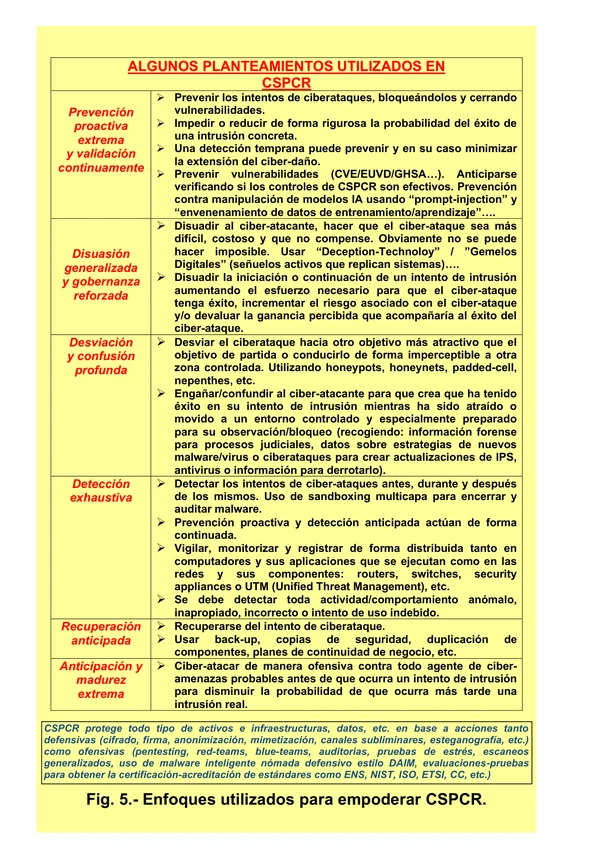
ASPECTOS FINALES.
La CiberSeguridad, Privacidad y CiberResiliencia son tres piezas/entidades/fuentes diferenciadas que al fusionarse en perfecta armonía dan lugar a una única realidad verdadera indivisible denominada CSPCR (superestructura de protección-proactiva ofensiva/defensiva multidimensional/multicapa dotada de arquitectura en profundidad, con máxima madurez, con continua vigilancia/análisis/trazabilidad/auditoría/verificación/certificación-acreditación… de todos sus elementos/componentes STEMAI con super-IA-soberana replicada/global/verificada/contrastada/certificada(ISO42001,NIST-IR-8596,ISO27701:2025,ISO-IEC-27001/27002…) de forma continuada).
REFERENCIAS.
- Areitio,J.“Seguridad de la Información: Redes, Informática y Sistemas de Información”. Cengage Learning-Paraninfo.2025.
- Areitio,J.“Síntesis de NG-CR basada en IA con factorización-anticipación-extrema en todas sus dimensiones/operaciones/funciones”. Revista-Conectronica.Nº-267-Junio-Julio-2025.
- Czarny,B.“Cybersecurity-Upside-Down: Rethink Your Cybersecurity Strategy”. Ed.OPSWAT.2026.
- Bayuk,J.L., Ehuan,A., Healey,J., Rohmeyer,P., Sachs,M.H. et al. “Cybersecurity Policy Guidebook”. Wiley. 2026.
- Tiepolo,G.&Sorensen,D. “Advanced Cyber-Threat-Intelligence and Hunting: Detect APTs and Zero-Day-Attacks using CTI, Behavioral Analytics, and AI Techniques”.Ed.Packt-Pub.2026.
- Azrour,M.&Alabdulatif.A.“AI-Driven-Security for Next-Generation-IoT-Systems”. Ed.Springer.2026.
- Thakur,K.&Pathan,A-S.K.“Transforming Cybersecurity with Machine-Learning”.Ed.CRC-Press.2026.
Autor: Prof. Dr. Javier Areitio Bertolín – Director del Grupo de Investigación Redes y Sistemas.







